Руководство по контролю доступа в умных зданиях для подключенных объектов
Практическое руководство по контролю доступа в умных зданиях: подключенные двери, учетные данные, доступ посетителей, интеграция, конфиденциальность, автономная работа и управление жизненным циклом.
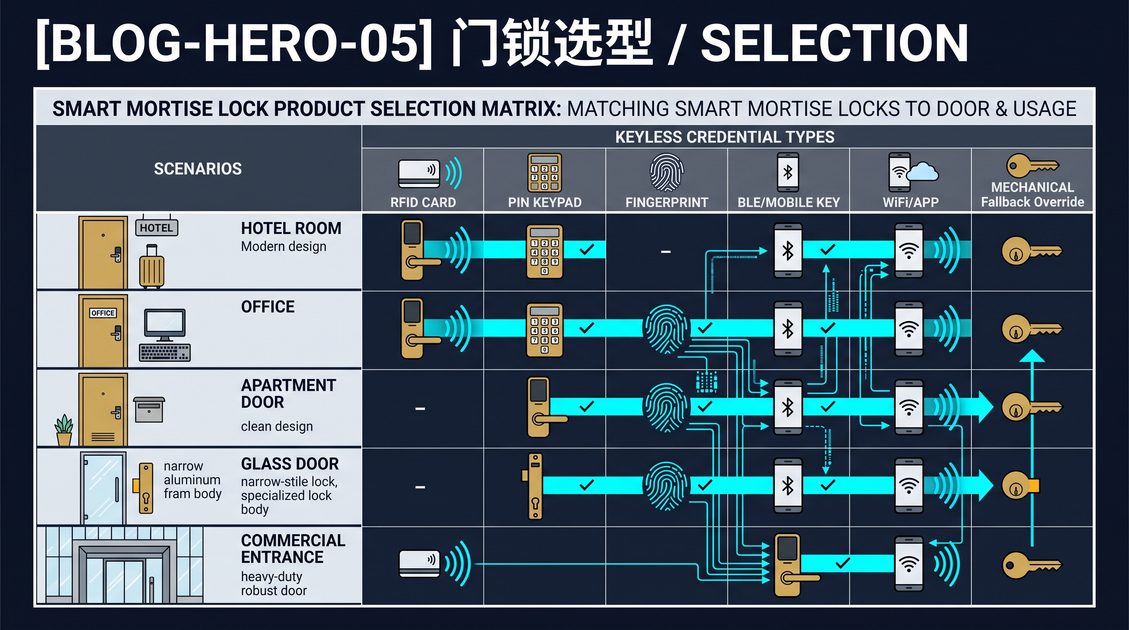
Система контроля доступа в умном здании объединяет электронные замки, идентификаторы, контроллеры, датчики и программное обеспечение управления, позволяя службе эксплуатации контролировать вход в зависимости от человека, двери и расписания. Она может охватывать входы в многоквартирный дом, офисы, комнаты общего пользования, служебные зоны и отдельные квартиры, сохраняя при этом локальную работу при отсутствии сети. Это руководство по контролю доступа в умном здании объясняет, как спроектировать архитектуру, управлять посетителями и жильцами, защищать конфиденциальность, интегрировать другие системы здания и поддерживать установленную систему в работоспособном состоянии с течением времени. Оно написано для управляющих недвижимостью, инженеров зданий, консультантов по безопасности и системных интеграторов, которым нужен структурированный путь от разрозненного набора дверных замков до управляемой платформы доступа, и не предполагает предварительного знания оборудования, но при этом охватывает инженерные решения, определяющие повседневную работу.
Руководство по контролю доступа в умном здании: модель здания
Модель контроля доступа в умном здании — это структурированная карта всех проёмов, пользователей, идентификаторов и правил, управляющих перемещением людей по объекту. Это единый справочник, которым пользуются замки, контроллеры и программное обеспечение управления; для каждого проёма в нём фиксируются тип двери, материал рамы, класс пожарной безопасности или аварийного выхода, допустимые методы идентификации и расписание, контролирующее вход. Полная модель разделяет как минимум четыре уровня: физические проёмы, группы пользователей, типы идентификаторов и временные правила, и связывает каждую дверь с группой-владельцем и журналом событий, фиксирующим её активность. На этапе планирования команда составляет перечень общественных входов, дверей жильцов и сотрудников, комнат общего пользования, служебных зон, аварийных выходов и помещений с ограниченным доступом, затем фиксирует, должен ли каждый проём регистрировать события, должен ли он открываться без сети или электропитания и кто утверждает изменения. Поскольку эта карта лежит в основе повседневного администрирования, она должна версионироваться и пересматриваться после каждого ремонта, кадровых изменений и смены арендаторов.
Начните инвентаризацию с самих физических дверей. Для каждого проёма запишите ширину и материал двери, тип рамы и петель, одно- или двустворчатая ли это дверь, распашная или раздвижная, является ли она частью противопожарного отсека или обозначенного аварийно-эвакуационного маршрута. Эти детали важны, потому что они определяют, какое запорное оборудование можно установить и как дверь поведёт себя при попытке принудительного проникновения. Тяжёлая стальная противопожарная дверь требует врезного замка, рассчитанного на такое применение, лёгкая межкомнатная дверь может принять накладную защёлку, а раздвижная стеклянная перегородка не может использовать ту же фурнитуру, что и распашная дверь. Однократный сбор этой информации в структурированной таблице предотвращает дорогостоящие сюрпризы при монтаже и делает план пусконаладки более реалистичным.
Далее определите группы пользователей, а не индивидуальные исключения. Типовому объекту потребуются жильцы, постоянные сотрудники, подрядчики, работающие по расписанию, временные посетители, уборочный персонал и аварийный персонал как отдельные группы, каждая со своими часами доступа по умолчанию и областью доступа. Организация пользователей в группы позволяет держать набор правил небольшим и проверяемым, поскольку оператор может изменить одну группу и затронуть сотни людей вместо того, чтобы редактировать записи по одной. Это также значительно упрощает проверку безопасности, поскольку вопрос о том, кто каким доступом обладает, сводится к вопросу о нескольких именованных группах, а не к неструктурированному списку отдельных лиц.
Проект системы контроля доступа в умном здании должен отражать операционную модель объекта, а не подгонять каждую дверь под один шаблон. Вестибюль может использовать домофон и мобильный идентификатор, служебный вход — RFID-карту и расписание, а квартирная дверь — клавиатуру или умный врезной замок. Единообразие упрощает администрирование, но физические различия и различия в безопасности должны оставаться видимыми в спецификации. Если две двери различаются по классу пожарной безопасности, требованиям к эвакуации или интенсивности трафика, модель должна сохранять это различие явно, потому что единая политика, игнорирующая эти различия, либо заблокирует легитимных пользователей, либо создаст небезопасную дверь.
Наконец, сделайте модель авторитетным источником. Когда добавляется дверь, переименовывается группа или меняется расписание, обновление должно сначала вноситься в модель, а затем распространяться на оборудование. Эта дисциплина единого источника достоверных данных удерживает развёрнутую систему в соответствии с документированными намерениями и является основой для всех последующих действий в этом руководстве — от пусконаладки до вывода из эксплуатации.
Архитектура и модели дверей
Архитектура развёртывания системы контроля доступа в умном здании — это многоуровневый стек, разделяющий физическое оборудование, локальное управление и программное обеспечение управления, чтобы каждый уровень можно было масштабировать, защищать и заменять независимо. Внизу находятся сами двери, каждая с замком, считывателем идентификаторов, а иногда и датчиком положения двери; над ними — дверные контроллеры, принимающие локальное решение о разрешении или отказе; выше — одна или несколько программных платформ, хранящих записи пользователей, расписания и журналы аудита. Хорошо спроектированная архитектура определяет, где принимается каждое решение, как питаются устройства, как они общаются при наличии сети и как ведут себя при её отсутствии, потому что эти решения определяют надёжность, безопасность и стоимость обслуживания.
Наиболее распространённые модели дверей — это сетевой умный замок, централизованный контроллер с выносными считывателями и гибридная схема с локальным контроллером у каждой двери. Сетевой умный замок объединяет считыватель идентификаторов, запорный механизм и небольшой процессор в одном устройстве, что упрощает монтаж, но концентрирует интеллект на периферии. Централизованный контроллер переносит логику принятия решений на панель, обслуживающую несколько дверей, что упрощает обновление программного обеспечения и централизованный аудит, но добавляет кабельную проводку и создаёт единую точку отказа для обслуживаемых дверей. Гибридная модель оставляет локальный контроллер у двери для автономных решений, одновременно передавая данные в центральную систему; именно эту схему большинство операторов выбирают для зданий, где риск потери сети реален.
Электропитание — решающий фактор при выборе модели двери. Электрически открываемая дверь должна иметь безопасный режим отказа, соответствующий её требованиям по пожарной безопасности и эвакуации: аварийный выход должен освобождаться или оставаться открытым при потере питания, а периметровая дверь, защищающая ценные активы, может нуждаться в замке с резервным питанием, чтобы оставаться закрытой. Врезные замки на батарейках освобождают монтажника от прокладки кабелей и позволяют модернизировать существующие двери, но вводят цикл замены батарей и предупреждение о низком заряде, которое должно достигать оператора. Двери с проводным подключением избегают этого цикла, но требуют распределения электропитания и увеличивают стоимость монтажа. Архитектура должна явно указывать источник питания для каждой двери и сопровождать каждый выбор письменным описанием поведения при сбое.
Топология связи важна не меньше, чем электропитание. Одни системы используют локальную сеть, в которой все контроллеры отчитываются перед единым сервером, другие используют облачный сервис, к которому каждая дверь подключается напрямую. Локальные архитектуры хранят данные о событиях на месте и снижают зависимость от внешнего подключения, тогда как облачные архитектуры упрощают удалённое администрирование и управление несколькими объектами. Какая бы схема ни была выбрана, в проекте следует раздельно указать транспорт для идентификаторов, транспорт для событий и транспорт для обновлений прошивки, потому что дверь должна продолжать разрешать доступ, даже если канал передачи событий недоступен.
Руководство по контролю доступа в умном здании: идентификаторы и посетители
Идентификатор — это физический или цифровой токен, который человек предъявляет, чтобы подтвердить право открыть дверь, и руководство по контролю доступа в умном здании должно рассматривать идентификаторы как стратегию доступа, а не как деталь оборудования. Основной принцип — индивидуальная ответственность: каждый идентификатор должен опознавать одного конкретного человека, чтобы аудит мог восстановить, кто вошёл в какую дверь и когда. Мобильные идентификаторы, карты, брелоки, PIN-коды и биометрия имеют разные компромиссы по удобству, стоимости, конфиденциальности и восстановлению, и объект часто использует несколько форматов параллельно, потому что ни один формат не подходит для каждой двери и каждого пользователя. Независимо от формата, система должна поддерживать немедленный отзыв утерянного или скомпрометированного идентификатора и обеспечивать быстрое и надёжное прекращение доступа увольняющихся сотрудников и выезжающих жильцов.
Используйте индивидуальные идентификаторы там, где важна ответственность. Мобильные идентификаторы, карты, брелоки, PIN-коды и биометрия имеют разные последствия для удобства, стоимости, конфиденциальности и восстановления. Процесс для посетителей должен выдавать доступ с ограниченным сроком действия, указывать принимающую сторону или пункт назначения и автоматически отзывать доступ по окончании визита. Избегайте общих идентификаторов, которые не позволяют аудиту определить фактического пользователя, потому что код или карта, передаваемые между несколькими людьми, уничтожают цепочку аудита, ради которой существует вся система.
Выбор формата идентификатора должен следовать за уровнем риска и категорией пользователя. Жилец, возвращающийся каждый день, может предпочесть мобильный идентификатор в телефоне, а разовому посетителю можно выдать временный код, истекающий через заданный промежуток времени. Сервисный подрядчик, посещающий объект еженедельно, может получить карту, ограниченную расписанием, а защищённая серверная может требовать второй фактор, например PIN-код вместе с картой. Планировщикам следует документировать для каждого типа идентификатора, как он выдаётся, как восстанавливается при утере, как долго действует и каков запасной вариант, если телефон или карта недоступны.
У идентификаторов есть и собственный жизненный цикл. Новому сотруднику или арендатору требуется процедура регистрации, связывающая идентификатор с подтверждённой личностью. При смене роли нужно обновление прав, которое вступает в силу при следующей попытке доступа. При увольнении нужен отзыв, действующий немедленно, а не в конце расчётного периода. Утерянный идентификатор требует того же обращения, потому что активный идентификатор в чужих руках — это действующая точка входа. Многие операторы устанавливают регулярную проверку, например ежеквартальный отчёт об активных идентификаторах, чтобы выявлять учётные записи, которые следовало закрыть.
Не забывайте о запасном варианте для человека. Храните аварийный идентификатор и механический или резервный путь восстановления — особенно на дверях, которые должны оставаться доступными при сбое сети или электропитания. Мастер-ключ или механическое аварийное открытие на критически важных дверях дают доверенному лицу возможность войти, когда электроника не отвечает, и его следует учитывать в той же инвентаризации, что и цифровые идентификаторы.
Сравнение форматов идентификаторов
Мобильные идентификаторы — это цифровые токены в приложении для телефона, которые открывают дверь, предъявляя криптографически подписанное подтверждение идентификатора через короткодействующее соединение. Они удобны, потому что большинство людей всегда носят с собой телефон, могут получить новый идентификатор удалённо без физической передачи и могут быть отозваны без сбора карты. Их главные риски — разряженный или потерянный телефон, необновлённое приложение и тот факт, что идентификатор живёт на личном устройстве, которое объект не контролирует.
Карты и брелоки — это физические идентификаторы, которые просты в выдаче, недороги при масштабировании и понятны любому сотруднику. Их недостатки: их можно потерять, передать или скопировать в зависимости от технологии карты, и каждая замена требует либо личного получения, либо наличия пункта выдачи. Новые форматы карт добавляют шифрование для защиты от копирования, но плата за это — совместимость с уже установленным оборудованием считывателей.
PIN-коды и коды на клавиатуре дёшевы и не требуют физического токена, что делает их идеальными для общих комнат или временного доступа подрядчиков. Их слабость — подсматривание, угадывание и тот факт, что код, переданный нескольким людям, не позволяет связать факт входа с конкретным человеком. Коды должны быть достаточно длинными, регулярно сменяемыми и сочетаться с другим фактором на дверях с повышенными требованиями безопасности.
Биометрические идентификаторы, такие как отпечатки пальцев или распознавание лиц, привязывают доступ к человеку, а не к тому, что он носит или помнит, что удобно и трудно потерять. Они вызывают наибольшие опасения по поводу конфиденциальности, потому что биометрические данные нельзя заменить, как карту или пароль, и они требуют тщательной регистрации, согласия и защиты шаблонов. Биометрию лучше всего применять на дверях с высокими требованиями к безопасности или удобству, и она никогда не должна быть единственным фактором, если политика конфиденциальности и хранения данных не является явной.
Практический вывод таков: большинство зданий используют два или три формата одновременно: мобильные — для жильцов и сотрудников, карты — для подрядчиков и резерва, а коды — для временного или общего доступа. Каждый формат должен быть сопоставлен с дверями, на которых он разрешён, а политика должна чётко указывать, какие форматы допустимы для каждого проёма, чтобы цепочка аудита оставалась атрибутируемой.
Управление жизненным циклом посетителя
Жизненный цикл посетителя в системе контроля доступа умного здания включает пять этапов: приглашение, выпуск, вход, наблюдение и отзыв. Каждый этап следует автоматизировать, насколько это возможно, чтобы срок действия доступа никогда не превышал продолжительность визита. Приглашение определяет принимающую сторону или место назначения, выпуск создаёт временный пропуск, вход фиксирует первое авторизованное прибытие, наблюдение отслеживает перемещение по зданию, а отзыв аннулирует пропуск по окончании визита или по истечении установленного срока. Отличительная черта хорошего управления посетителями в том, что доступ истекает сам по себе: срок действия, который зависит от того, вспомнит ли человек вовремя отозвать пропуск, — это срок, о котором часто забывают.
Процесс посещения должен выдавать доступ на ограниченное время, определять принимающую сторону или место назначения и автоматически отзывать доступ по окончании визита. Принимающая сторона должна иметь возможность быстро оформить визит, в идеале до прибытия посетителя, чтобы пропуск был готов на входе. Визит должен иметь область действия: какими дверями может пользоваться посетитель, в какие часы доступ действителен и кто из принимающей стороны несёт ответственность. После завершения визита пропуск должен автоматически отключаться, а журнал событий должен фиксировать прибытие и последний факт доступа для сверки.
Система управления посетителями должна быть подключена к платформе контроля доступа — либо как встроенный модуль, либо через интеграцию, — чтобы во всём процессе использовались одна и та же учётная запись пользователя и один и тот же журнал событий. Если это отдельная система, определите, какая система выдаёт пропуск, а какая обеспечивает его действие, и протестируйте задержку синхронизации, чтобы отозванный визит отключался своевременно, а не с опозданием. Для посетителей с повышенным уровнем риска, например для подрядчиков, которые будут работать без наблюдения, процесс может включать отметку на стойке регистрации, бейдж с фотографией или ограничение доступа отдельными этажами.
Сама запись о посетителе является персональными данными. Фиксируйте имя, принимающую сторону, время визита и область доступа, но не собирайте ничего сверх необходимого для проведения визита. Установите срок хранения записей о посетителях и журналов событий, а также убедитесь, что посетитель знает, какие данные фиксируются при входе. Если посетитель приходит регулярно, рассмотрите возможность оформления ему постоянного пропуска подрядчика с собственным циклом пересмотра, а не выдачи каждый раз нового разового пропуска, — это предотвратит бесконечный рост списка посетителей.
Наконец, регулярно просматривайте журнал посетителей. Обращайте внимание на визиты, пропуска которых оставались активными дольше запланированного, на повторные визиты по одному и тому же пропуску без принимающей стороны и на доступ к дверям за пределами заявленной области действия. Отчёт о посетителях — один из самых практичных инструментов раннего предупреждения для объекта, поскольку аномалии в доступе посетителей часто видны в журнале до того, как они перерастают в инциденты.
Руководство по контролю доступа в умных зданиях: интеграция и конфиденциальность
Развёртывание системы контроля доступа в умном здании редко работает автономно. Интеграция связывает платформу доступа с управлением недвижимостью, системой управления посетителями, лифтами, видеодомофонами, управлением энергопотреблением или центром оперативной безопасности, чтобы данные об идентификации и события передавались между системами автоматически, а не вводились дважды. Главный принцип интеграции — определить, какая система владеет записью пользователя, а какая — решением о доступе, поскольку пересечение зон ответственности приводит к расхождению баз данных и рассогласованию прав доступа. Чистая интеграция предполагает один авторитетный каталог, который передаёт изменения остальным системам, единую точку принятия решения о доступе и документально зафиксированное понимание задержки синхронизации, восстановления учётных записей и поведения в офлайн-режиме, прежде чем интеграции можно доверить повседневную эксплуатацию.
- Определите, какая система владеет записью пользователя, а какая — решением о доступе.
- Избегайте дублирующихся баз данных пользователей, которые расходятся между собой.
- Протестируйте задержку синхронизации, восстановление учётных записей и поведение в офлайн-режиме, прежде чем полагаться на интеграцию в повседневной работе: интеграция, работающая в демо-режиме, может отказать в реальном масштабе, если она медленная, ломается при смене имени или оставляет учётные записи бесхозными после ухода сотрудника.
События доступа — конфиденциальная информация. Ограничьте видимость по ролям, защищайте каналы передачи и хранилища данных, установите срок хранения и разъясните политику жильцам и сотрудникам. Биометрические данные требуют особого внимания, поскольку их невозможно заменить так же просто, как пароль. Где это уместно, отдавайте предпочтение локальным зашифрованным шаблонам и собирайте только ту информацию, которая необходима для заявленной операции.
Количество интеграций должно быть осознанным решением, а не случайностью закупок. Каждое подключение добавляет ещё одну систему, которая может выйти из строя, ещё одно место, где учётные данные могут рассинхронизироваться, и ещё одну поверхность для утечки данных, поэтому каждая интеграция должна оправдывать себя конкретной операционной выгодой. Интеграция с системой управления посетителями, устраняющая ручную выдачу карт, ценна; декоративная панель мониторинга, дублирующая данные, — нет. Документируйте каждую интеграцию, направление потоков данных и ответственного за её поддержание в рабочем состоянии.
Границы интеграции и владение системами
Самый частый сбой интеграции — дублирование учетных записей: один и тот же человек существует в системе управления недвижимостью, системе посетителей и платформе контроля доступа в виде трех разных записей, и изменения, внесенные в одной, никогда не доходят до остальных. Решение — единый авторитетный каталог и четкая модель владения. Определите, какая система является источником истины для добавления человека, изменения его роли и удаления; остальные системы должны потреблять эти данные, а не вести собственные копии.
Задержка синхронизации — вторая точка отказа. Когда человека удаляют из каталога, как быстро система контроля доступа отзывает его учетные данные? Когда продлевают контракт подрядчика, как быстро вступает в силу новое расписание? Эти задержки нужно измерять и документировать, потому что разница между немедленным распространением изменений и распространением на следующий день — это разница между безопасным отключением доступа и «зависшими» учетными данными. Если скорость критична, выбирайте интеграции, которые передают изменения синхронно или с заданным коротким интервалом, а не ежедневным пакетным заданием.
Восстановление доступа — третья точка отказа. Если интеграция идентификации выходит из строя, как дверь продолжит пускать легитимного пользователя? Контроллер, который не может связаться с каталогом, должен иметь кэшированную копию правил доступа или описанный аварийный режим, а оператор должен знать, как восстановить работу. Продумайте путь восстановления до сбоя и зафиксируйте его на бумаге, чтобы не искать решение в экстренной ситуации.
Интеграция поднимает и вопрос о самом решении двери. Одни объекты централизуют решение о разрешении или запрете доступа на сервере или в облачном сервисе, другие хранят его на локальном контроллере и синхронизируют только правила сверху вниз. Локальное принятие решений более отказоустойчиво: оно продолжает работать, даже если сеть или центральный сервис недоступны, но требует актуальности локального набора правил. Спроектируйте модель владения так, чтобы дверь всегда могла принять безопасное решение, даже если не может запросить разрешение.
Конфиденциальность и защита данных
Система контроля доступа в умном здании записывает, кто и когда вошёл в дверь, и эти записи событий являются персональными данными, которые должны быть защищены на уровне проектирования, а не рассматриваться как второстепенный вопрос. Основные принципы — минимизация данных, ограничение цели, видимость на основе ролей, шифрование, сроки хранения и прозрачность — применяются к учётным данным, журналам событий, записям посетителей и особенно к биометрическим шаблонам. Каждый принцип должен быть воплощён в конкретной конфигурации: собирайте только необходимое, используйте данные только в заявленных целях, показывайте каждую запись только тем ролям, которым она нужна, защищайте её при передаче и хранении, удаляйте по истечении определённого срока и сообщайте людям, о которых идёт речь, что происходит.
Ограничьте видимость по ролям. Оператору на ресепшене может потребоваться видеть сегодняшних посетителей, но не всю историю входов жильца, а менеджеру может понадобиться аудиторский след, в то время как техническому специалисту не нужно ничего. Определите роли, соответствующие реальным задачам, и сделайте стандартным минимальный уровень прав, который всё ещё позволяет роли выполнять свою работу. Проверяйте выданные права видимости так же часто, как и сами права доступа.
Защищайте передачу и хранение данных. Учётные данные и записи событий должны шифроваться при передаче между считывателем, контроллером и программным обеспечением, а также при хранении. Ключи должны управляться так, чтобы утерянное устройство не раскрывало всю систему, а платформа должна поддерживать безопасные обновления, которые не откатываются до ослабленной версии.
Установите срок хранения и соблюдайте его. Журналы событий и записи посетителей не нужно хранить вечно, а их хранение дольше необходимого увеличивает как риски, так и регуляторную нагрузку. Опубликуйте срок хранения и сделайте удаление автоматическим, а не зависимым от того, помнит ли администратор.
Биометрические данные — особый случай. Поскольку их нельзя заменить, их компрометация имеет долгосрочные последствия, поэтому они должны собираться только с явного согласия, храниться в виде зашифрованного шаблона или, где возможно, проверяться локально на устройстве и никогда не использоваться в целях, кроме заявленной. Предпочитайте локальное сопоставление шаблонов на устройстве центральному хранению и документируйте, что именно происходит с шаблоном, когда доступ пользователя прекращается.
Автономный режим и отказобезопасное поведение
Самое важное свойство системы контроля доступа в умном здании — не то, как она работает, когда всё в порядке, а то, как она ведёт себя при сбое сети, электропитания или отдельного контроллера, и это поведение должно быть спроектировано и протестировано, а не предполагаться. Автономный режим описывает, что делает дверь, когда не может связаться с центральной системой, а отказобезопасное поведение — что она делает, когда электропитание или механическая неисправность прерывает нормальную работу. Оба сценария должны быть определены для каждой двери, согласованы с её ролью в противопожарной защите и эвакуации и задокументированы, чтобы оператор мог точно предсказать, что произойдёт при отключении.
При потере сети дверь, зависящая от центрального решения, становится источником риска, поэтому при проектировании следует предусмотреть хранение локальной копии правил доступа на контроллере или замке. Локальная копия должна содержать действующие учётные данные, актуальные расписания и список отзыва и обновляться до отключения, чтобы недавно отозванные учётные данные не могли открыть дверь во время разрыва связи. Поведение в автономном режиме необходимо целенаправленно тестировать, потому что разница между кэшированным набором правил и дверью, открывающейся для всех, — это разница между незначительным сбоем и нарушением безопасности.
Потеря электропитания — отдельный сценарий со своим поведением по умолчанию. Пожарный выход или дверь аварийной эвакуации при потере питания должна разблокироваться или оставаться незапертой, чтобы люди могли выбраться, тогда как дверь периметра или дверь, защищающая материальные ценности, может требовать резервного питания, чтобы оставаться запертой. Отказобезопасное поведение по умолчанию для каждой двери должно быть зафиксировано в спецификации и размещено рядом с дверью, а также соответствовать местным противопожарным нормам и нормам доступности.
Замок с батарейным питанием добавляет специфический вид отказа — разряженную батарею. Система должна предупреждать задолго до полной разрядки, с достаточным запасом времени, чтобы запланировать замену, и должна сохранять возможность открыть дверь механическим ключом или через внешний контакт питания, даже когда электроника перестаёт отвечать. Процесс замены батареи должен быть задокументирован, чтобы он не зависел от одного человека, знающего, как открыть замок.
Наконец, проверьте путь восстановления. Когда электропитание или сеть возвращаются, дверь должна повторно синхронизировать свои правила, контроллер — переподключиться, а события из очереди — передаваться без дублирования и потерь. Оператор должен иметь возможность следовать письменной процедуре восстановления, которая возвращает работу сервиса в предсказуемом порядке, чтобы здание быстро вернулось к нормальной работе, а журнал событий остался полным.
Руководство по контролю доступа в умных зданиях: ввод в эксплуатацию и жизненный цикл
Ввод в эксплуатацию — это контролируемый переход от спроектированной системы к действующей, и руководство по контролю доступа в умных зданиях должно рассматривать его как структурированную программу испытаний, а не как финальную отметку в чек-листе. Цель — доказать, что каждая дверь предоставляет правильный доступ, отклоняет неверный, корректно отрабатывает сценарии отказов и правильно регистрирует события, прежде чем системе доверят повседневную эксплуатацию. Ввод в эксплуатацию начинается с пилота на репрезентативных дверях, расширяется на полный комплект только после успешного прохождения пилота и завершается передачей, после которой оператор может эксплуатировать и обслуживать систему, не полагаясь на монтажника.
Проведите пилот на репрезентативных дверях до масштабирования. Проверьте действительные, просроченные, отозванные и недействительные учётные данные, истечение срока доступа посетителя, события положения двери, выход изнутри, ручное управление, предупреждения о разряде батарей, отключение питания, потерю сети и восстановление контроллера. Убедитесь, что оповещения доходят до ответственной команды и что оператор может выполнить письменную процедуру восстановления, не полагаясь на одного монтажника. Пилот должен включать как самые сложные, так и самые простые двери, чтобы испытания выявили слабые места до того, как они распространятся на всё здание.
Программа испытаний должна охватывать учётные данные, события, выход и аварийные режимы в документированном порядке. Для учётных данных убедитесь, что действительные открывают дверь, просроченные — нет, отозванные отклоняются немедленно, а недействительные или неизвестные создают запись в журнале, а не завершаются молчаливым отказом. Для событий подтвердите, что события «дверь открыта», «дверь открыта слишком долго» и «принудительное проникновение» появляются в журнале с меткой времени и указанием пользователя. Для выхода убедитесь, что разблокировка изнутри всегда работает и дверь никогда не удерживается так, чтобы заблокировать человека внутри. Для аварийных режимов смоделируйте отключение питания, потерю сети, низкий заряд батареи и восстановление контроллера и убедитесь, что поведение системы соответствует спецификации.
Управление жизненным циклом включает обслуживание батарей и прошивки, пересмотр прав доступа, запасные части, документацию и поддержку поставщика. Обслуживание батарей означает плановый цикл замены с достаточным предупреждением и документированной процедурой замены. Обслуживание прошивки означает чёткую политику обновлений с протестированным откатом, чтобы неудачный релиз не оставил двери в неработоспособном состоянии. Пересмотр прав доступа — это регулярная проверка того, у кого какой доступ имеется и соответствуют ли группы прав действующей операционной модели. Запасные части, документация и поддержка поставщика обеспечивают возможность ремонта и расширения системы на протяжении всего срока её службы.
Это руководство по контролю доступа в умных зданиях носит информационный характер; перед закупкой получите квалифицированную консультацию по требованиям пожарной безопасности, доступности, электротехники, конфиденциальности, строительным нормам и требованиям к аварийной эвакуации. Местные нормы и правила различаются, поэтому лицензированный специалист должен подтвердить, что конкретное оборудование, значения fail-safe по умолчанию и функции доступности соответствуют применимым требованиям для здания.
Ввод в эксплуатацию, тестирование и пилотное развертывание
Пилотное развертывание снижает риски, позволяя проверить систему на нескольких дверях перед внедрением во всем здании. Выберите пилотный набор, отражающий все разнообразие условий: как минимум один вход с высокой проходимостью, одну противопожарную или эвакуационную дверь, одно помещение с ограниченным доступом и одну внутреннюю дверь, чтобы тест охватывал различные режимы отказов и модели использования, с которыми столкнется полное развертывание. Заранее определите критерий успешного прохождения, например, определенное количество дней без ошибочного предоставления доступа или отказа в правомерном доступе, и не расширяйте масштаб, пока этот критерий не будет выполнен.
Напишите тестовый сценарий до начала ввода в эксплуатацию. Он должен быть последовательностью конкретных действий с ожидаемыми результатами, чтобы любой обученный оператор мог его выполнить, а новый техник — повторить после изменения программного обеспечения. Включите негативные сценарии так же тщательно, как и позитивные, поскольку ценность ввода в эксплуатацию во многом заключается в проверке того, что система отказывается делать. Дверь, которая пропускает по отозванному пропуску или пользователя в нерабочее время, — это недостаток, который необходимо устранить до развертывания, а не деталь, которую можно отметить и забыть.
Подтвердите, что оповещения доходят до ответственной команды. Ввод в эксплуатацию должен подтвердить, что предупреждение о низком заряде батареи, оповещение об оставленной открытой двери и событие принудительного проникновения действительно достигают настроенного адресата — будь то панель оператора, электронная почта или служба пейджинга. Оповещение, которое молча фиксируется в журнале, — это не оповещение вовсе, и тест ввода в эксплуатацию должен проверять всю цепочку от двери до человека.
Завершите пилотный этап официальной передачей системы. Задокументируйте установленное оборудование, схему проводки и электропитания, используемые форматы учетных данных, группы доступа, поведение каждой двери при отказах и процедуры восстановления. Предоставьте оператору график технического обслуживания и контактный канал для поддержки. Цель — чтобы новый оператор мог принять систему только по документации, без присутствия установщика, что и служит настоящей проверкой ее обслуживаемости.
Жизненный цикл, обслуживание и вывод из эксплуатации
Система контроля доступа в умном здании требует постоянного ухода, и руководство по ней не будет полным, пока не охватит вопросы обновления, ремонта и безопасного вывода системы из эксплуатации. Обслуживание батарей — самая рутинная обязанность, потому что замок с батарейным питанием, который незаметно разрядился, приводит либо к жильцу, оставшемуся за дверью, либо к открытой бреши в безопасности. Установите цикл замены, полагайтесь на оповещения о низком заряде для расстановки приоритетов и держите запасные батареи и документированную процедуру замены под рукой, чтобы задача не зависела от одного специалиста.
Прошивка — это вторая обязанность. Стандарты учётных данных, исправления безопасности и исправления ошибок приходят в виде обновлений программного обеспечения, и здание, которое никогда не обновляется, накапливает неисправленные уязвимости. Определите политику обновлений, которая описывает, как оцениваются обновления, когда они применяются и как откатывается неудачный релиз, и тестируйте обновления на типовой двери перед развёртыванием по всему зданию. Документированный путь отката защищает от риска того, что обновление сделает двери непригодными для использования.
Регулярные проверки прав доступа поддерживают корректность модели доступа по мере изменения людей и ролей. Запланируйте регулярную проверку того, у кого какой доступ, соответствуют ли группы действующей операционной модели и остались ли активными какие-либо устаревшие учётные данные. Привяжите проверку к реальным событиям, таким как смена арендаторов и кадровые изменения, чтобы вывод из эксплуатации запускался фактическим изменением, а не напоминанием в календаре, которое легко проигнорировать.
Вывод из эксплуатации — это обратный процесс по отношению к подключению, и он заслуживает той же тщательности. Когда сотрудник увольняется, жилец съезжает или заканчивается контракт с подрядчиком, немедленно отзовите учётные данные, удалите пользователя из групп, в которых он состоял, и подтвердите, что отзыв вступил в силу на двери. Документируйте контрольный список вывода из эксплуатации и тестируйте его так же тщательно, как тесты ввода в эксплуатацию, потому что забытый вывод из эксплуатации — один из самых распространённых способов, которым подключённое здание оказывается с активными учётными данными в чужих руках.
Поддержка поставщика и запасные части замыкают цикл. Убедитесь, что оборудование можно отремонтировать и модернизировать в течение ожидаемого срока службы, что запасные части доступны и что к поставщику платформы можно обратиться, когда неисправность превышает возможности локальных специалистов. Система без пути поддержки — это система, чей неизбежный отказ — лишь вопрос времени, а объект недвижимости, в котором заранее планируется техническое обслуживание, с гораздо большей вероятностью сохранит безопасность контроля доступа в долгосрочной перспективе.
Заключение: политика, люди и регулярный пересмотр
Успешное внедрение рассматривает здание как единое целое, а не как набор дверей, и политика, определяющая, кто имеет какой доступ, — это нить, связывающая оборудование, учётные данные и журналы событий в работающую систему. Опубликуйте одну чёткую политику доступа, свяжите события открытия дверей с ответственными за них людьми и тестируйте истечение срока действия посетительских пропусков и отключение доступа сотрудников с той же тщательностью, что и оборудование. Пересматривайте карту доступа после ремонтов, кадровых изменений и смены арендаторов и убеждайтесь, что порядок действий в чрезвычайных ситуациях всегда актуален. Именно эта дисциплина сохраняет безопасность подключённой системы доступа по мере развития здания, потому что безопасность — это непрерывная практика, а не разовая установка.
Убедитесь, что политика доступа понятна жильцам и сотрудникам, потому что систему, которую люди не понимают, игнорируют или обходят. Предусмотрите простой способ сообщить об утерянном пропуске, понятное уведомление о том, что записывается, и удобный канал для обновления доступа при изменении ролей. Подключённое здание настолько же безопасно, насколько безопасны люди, которые им пользуются, поэтому делайте политику наглядной, процедуры простыми, а путь экстренной эвакуации очевидным у каждой двери.
Выстраивайте регулярный ритм пересмотра системы, а не ждите инцидента. Установите регулярный интервал для проверки списка активных учётных записей, журнала посетителей, групп разрешений, а также состояния батарей и прошивки, и назначьте одного ответственного владельца для каждой проверки. Когда пересмотр выявляет пробел, устраняйте его и фиксируйте, что изменилось, чтобы процесс со временем улучшался, а одна и та же ошибка не повторялась.
И наконец, помните, что контроль доступа — это один из уровней общей безопасности и охраны здания. Согласуйте требования пожарной безопасности, экстренной эвакуации, доступности и конфиденциальности, поддерживайте порядок действий в чрезвычайных ситуациях в актуальном состоянии и относитесь к подключённой платформе доступа как к инструменту, который помогает людям, живущим и работающим в здании. Система, которая хорошо спроектирована, тщательно введена в эксплуатацию, регулярно обслуживается и понятна своим пользователям, заслуживает своего места в здании на долгие годы.
Часть содержания этой статьи создана искусственным интеллектом и оптимизирована для профессиональной точности и удобочитаемости.
Не уверены, какой датчик подойдёт?
Проконсультируйтесь бесплатно с нашими инженерами по применению mmWave.
Опишите ваш гостиничный проект нашим инженерам
Сообщите количество номеров, тип потолка и предпочтительный протокол. Мы вернём план образцов и расчёт за 24 рабочих часа.
- Перейдите от общих рекомендаций к обсуждению продукта или применения.
- Используйте RFQ, когда цена, чертежи, MOQ или сроки запуска требуют структуры.
- Держите прямой контакт видимым для быстрых уточнений и передачи.