Руководство по контролю доступа в коммерческие здания
Практическое руководство по контролю доступа в коммерческих зданиях: компоненты, данные, планирование, интеграция, стоимость и чек-лист для эксплуатации.
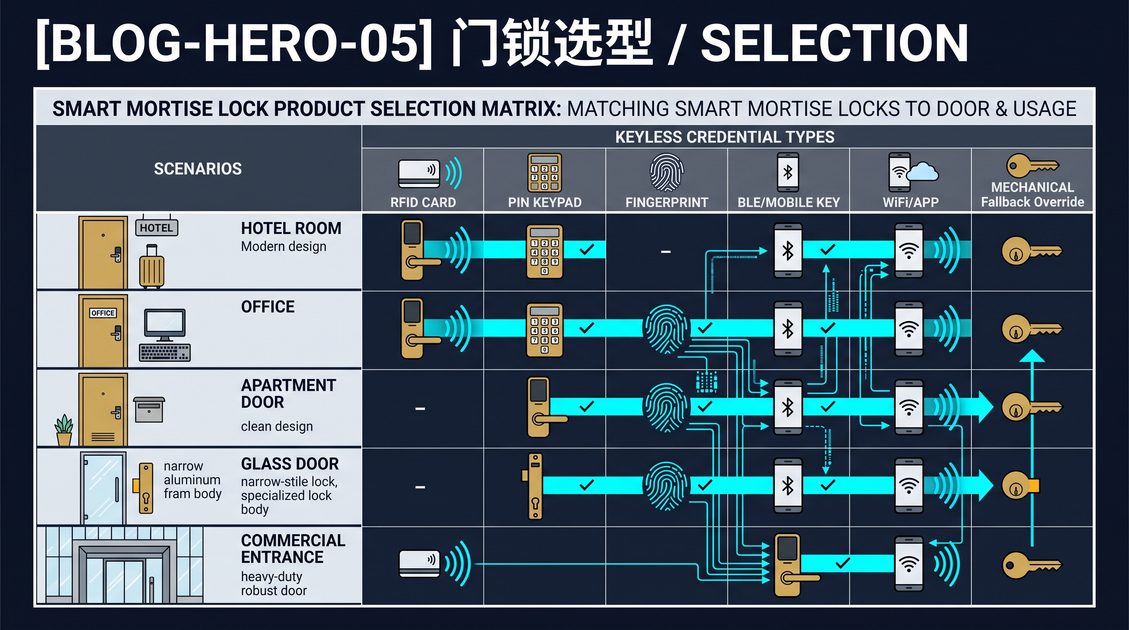
Руководство по контролю доступа в коммерческих зданиях
Контроль доступа в коммерческом здании — это согласованный комплекс замков, считывателей, учетных данных, контроллеров и программного обеспечения управления, который определяет, кому разрешен вход в здание и его внутренние зоны, а также фиксирует время предоставления или отказа в доступе. Полная система охватывает двери главного входа, внутренние двери офисов и складских помещений, лифты и зоны погрузки, объединяя их с единой платформой, которая выдает учетные данные, отзывает их при увольнении сотрудника и сохраняет журнал аудита для обеспечения безопасности и соответствия требованиям. Типовая конфигурация включает электрический или электромагнитный замок на каждом защищенном проходе, считыватель учетных данных у двери и контроллер, проверяющий данные по локальной или облачной базе. Практическое преимущество заключается в удаленном администрировании, мгновенном отзыве доступа и формировании отчетов об использовании, чего не могут обеспечить механические ключи. Поэтому при выборе системы контроля доступа для коммерческого здания учитываются совокупная стоимость владения и возможности интеграции, а не только аппаратная часть замка. Современная реализация обычно охватывает от нескольких десятков до нескольких тысяч дверей, каждая из которых имеет собственный материал рамы, источник питания и требования безопасности. Поэтому задача этого руководства — предложить воспроизводимый способ оценки каждого из таких решений.
Прочитайте это руководство до сравнения поставщиков, поскольку закупка системы — это решение на уровне всей инфраструктуры, а не только аппаратного обеспечения. До составления короткого списка поставщиков определите характеристики прохода, материал рамы, количество пользователей, модель угроз, семейство учетных данных, источник питания, зависимости от систем безопасности, цели интеграции, воздействие окружающей среды, ответственную сторону за обслуживание и бюджет жизненного цикла. Затем проверьте свои предположения на типовой двери и по актуальной документации конкретной модели.
Основные компоненты системы контроля доступа в коммерческом здании
Система контроля доступа в коммерческом здании состоит из пяти взаимодействующих уровней: запирающего оборудования на двери, считывателя учетных данных, контроллера двери, проводной или беспроводной сети и программного обеспечения управления, в котором хранится база данных доступа. Запирающий уровень обычно представлен электрической защелкой с режимом fail-safe или fail-secure, электрифицированным врезным замком либо магнитным замком, установленным на раме или дверном полотне. Считыватель получает учетные данные, например карту, PIN-код на клавиатуре, мобильные учетные данные или биометрический шаблон, и преобразует их в токен. Контроллер сравнивает этот токен с правами доступа, хранящимися локально или в облаке, и соответствующим образом управляет запирающим механизмом. Устройство запроса на выход, датчик положения двери и ручной механизм разблокировки дополняют физическую конфигурацию. При правильном согласовании эти уровни обеспечивают единую и непротиворечивую модель разрешений для всего здания. Поэтому понимание каждого уровня до выбора оборудования — это различие между целостной системой и набором несовместимых компонентов.
Распространенная ошибка — рассматривать замок и считыватель как единый продукт. На практике именно контроллер и программное обеспечение определяют политику доступа. Поэтому до выбора конкретного корпуса замка убедитесь, что платформа управления поддерживает необходимое вашему объекту количество дверей и владельцев учетных данных, а также требуемую глубину отчетности.
Уровень запирающего оборудования
Запирающий уровень — это физический механизм, который фактически удерживает дверь закрытой. Он представлен в основном тремя типами устройств. Электрическая защелка устанавливается в раму и заменяет или дополняет ответную планку обычной защелки. При подаче питания она освобождает защелку, позволяя открыть дверь без поворота ручки, поэтому это естественный выбор для деревянных или пустотелых металлических рам. Электрифицированный врезной замок представляет собой полноценный механический корпус замка со встроенным электрическим механизмом отпирания. Дверь при этом сохраняет механическую фиксацию и всегда может быть открыта изнутри для эвакуации. Магнитный замок, также называемый maglock, удерживает металлическую ответную пластину электромагнитом и вообще не имеет подвижной защелки. Это подходит для двустворчатых дверей с интенсивным движением, однако такой замок необходимо использовать вместе с контролируемым устройством запроса на выход, чтобы соответствовать нормам пожарной эвакуации. Каждый из этих типов можно настроить в режиме fail-safe или fail-secure, и именно этот выбор определяет поведение системы при отключении питания.
Помимо механизма отпирания, запирающий уровень включает ответную планку, усиление петель и состояние дверной рамы. Слабая рама или неправильно выровненная защелка снижают эффективность даже самого прочного замка. Поэтому обследование объекта должно включать проверку того, способна ли рама выдержать номинальное усилие замка и правильно ли закрывается и фиксируется дверь. Внутренние и наружные двери также различаются. Наружный вход должен выдерживать попытки взлома, погодные воздействия и многократные механические нагрузки, тогда как внутренней офисной двери в основном требуется предотвращать случайное проникновение и регистрировать события. Соответствие запирающего уровня условиям эксплуатации прохода — это первое техническое решение при любом развертывании системы.
Уровень считывателей
Считыватель — это устройство, к которому пользователь прикасается или подносит учетные данные. Его намеренно отделяют от замка, чтобы технология идентификации могла развиваться без замены всей дверной системы. Считыватели классифицируются по способу получения идентификационных данных. Считыватели карт и брелоков активируют транспондер и считывают его идентификатор. PIN-клавиатуры требуют только ввода цифрового кода. Считыватели мобильных учетных данных взаимодействуют со смартфоном через Bluetooth Low Energy или near-field communication. Биометрические считыватели получают отпечаток пальца, изображение лица или рисунок ладони. Некоторые считыватели объединяют два из этих методов, что служит основой многофакторной аутентификации у двери.
Расположение считывателя не менее важно, чем его тип. Считыватель, установленный там, где дверь открывается наружу, может быть задет дверным полотном. Устройство, размещенное под воздействием погодных условий, должно иметь класс защиты, подходящий для дождя, льда и перепадов температуры. Внимания также требует связь между считывателем и контроллером. Современные считыватели обычно используют OSDP — защищенный последовательный протокол, работающий по двухпроводной шине. Он значительно лучше защищает от клонирования учетных данных и вмешательства в проводку, чем устаревший интерфейс Wiegand. Если вы модернизируете здание с уже проложенной проводкой Wiegand, следует запланировать проверку безопасности этого соединения или его замену.
Уровень контроллеров
Контроллер — это мозг каждой группы дверей и компонент, который чаще всего недооценивают. Он хранит права доступа для контролируемых дверей, проверяет предъявленные учетные данные и управляет замком. Контроллеры сохраняют решения в памяти, поэтому сбой сети или сервера не перекрывает всем доступ в здание. Именно локальная обработка решений позволяет продолжать доступ во время временного отказа центральной платформы. Контроллеры также управляют датчиками положения двери и устройствами запроса на выход, обрабатывают сигналы вскрытия и принудительного открытия двери и буферизуют события до момента их передачи на сервер.
Выбор контроллеров зависит от количества дверей и топологии системы. Один контроллер может обслуживать одну дверь или группу дверей в одной зоне, что сокращает длину проводки и централизует питание. Каждый контроллер должен получать питание, рассчитанное на подключенные к нему замки и считыватели. Кроме того, ему все чаще требуется сетевое подключение к серверу управления — через IP-сеть здания или выделенную шину. Количество контроллеров, места размещения их шкафов и резервное питание в совокупности определяют значительную часть отказоустойчивости системы. Поэтому физическое проектирование уровня контроллеров требует не меньшего планирования, чем программная часть.
Уровни сети и программного обеспечения управления
Последние два уровня объединяют двери в единую систему. Сетевой уровень передает события от контроллеров на сервер и команды от сервера к контроллерам. Для этого может использоваться существующая Ethernet-сеть здания, выделенная шина системы контроля доступа или сочетание проводных и беспроводных контроллеров дверей. Уровень программного обеспечения управления содержит центральную базу доступа, записи о владельцах учетных данных, журнал аудита и пользовательский интерфейс, с помощью которого администраторы предоставляют и отзывают доступ. Здесь настраиваются расписания дверей, праздничные календари, правила anti-passback и обработка тревог.
Именно в программном обеспечении в конечном счете сходится большинство решений по контролю доступа в коммерческом здании, поскольку это единое место, где формулируется политика. До выбора оборудования необходимо убедиться, что программное обеспечение поддерживает нужное количество дверей, используемые семейства учетных данных, требования к отчетности и цели интеграции. Замена программного обеспечения позднее обходится значительно дороже, чем замена считывателя.
Варианты учетных данных для системы контроля доступа в коммерческом здании
Учетные данные — это идентификаторы, которые распознает система. Выбранное семейство определяет уровень безопасности, удобство и стоимость. Карты и брелоки proximity используют транспондер 125 kHz или 13.56 MHz. Их недорого выпускать, но их можно потерять или передать другому человеку. Смарт-карты 13.56 MHz используют криптографию и могут поддерживать несколько приложений. Мобильные учетные данные передают токен на смартфон и позволяют удаленно выдавать и отзывать доступ без печати карты. PIN-клавиатуры просты и недороги, но зависят от сохранения кода в тайне. Биометрические считыватели связывают доступ с отпечатком пальца, лицом или рисунком ладони и обеспечивают наиболее надежное подтверждение того, что предъявляющий учетные данные человек является их авторизованным владельцем, однако увеличивают стоимость датчиков и требуют учета вопросов конфиденциальности. Некоторые считыватели объединяют два из этих методов, что служит основой многофакторной аутентификации у двери. Многие системы комбинируют разные семейства, используя карту вместе с PIN-кодом для дверей с повышенными требованиями безопасности и один тип учетных данных в остальных зонах. Поэтому практическая задача заключается в выборе семейства, соответствующего составу пользователей и модели угроз, а не самого дешевого варианта. В совокупности эти семейства определяют как пользовательский опыт у каждой двери, так и административные усилия, необходимые для выдачи, замены и отзыва идентификаторов на протяжении всего срока службы системы.
Выбирайте семейство учетных данных с учетом реального состава пользователей и частоты их смены. В здании с арендаторами, где часто меняются пользователи, может быть особенно важна мгновенная выдача мобильного доступа, тогда как для редко посещаемого технического помещения будет достаточно клавиатуры. Если важны требования соответствия, выбирайте систему, которая регистрирует, какие учетные данные были предъявлены, у какой двери и в какое время.
Карты и брелоки
Карты и брелоки являются основой отрасли, поскольку они недороги, долговечны и просты в управлении при масштабном развертывании. Самое старое семейство работает на частоте 125 kHz и фактически представляет собой идентификатор, доступный только для чтения. Оно простое и недорогое, но почти не защищает от клонирования, поэтому плохо подходит для внешнего периметра объектов с повышенным уровнем риска. Более новое семейство работает на частоте 13.56 MHz и включает карты с поддержкой криптографии. Считыватель и карта выполняют взаимный обмен запросами и ответами, что значительно усложняет копирование учетных данных. Варианты с высоким уровнем безопасности используют еще более надежное управление ключами и часто требуются на таких объектах, как дата-центры и исследовательские площадки, где дублирование пропуска представляет неприемлемый риск.
Многие организации выбирают смарт-карту 13.56 MHz в качестве общего стандарта, а затем добавляют на ту же карту дополнительные приложения, например платежный кошелек для столовой, авторизацию на копировальном аппарате или функцию учета рабочего времени и посещаемости. Одна карта для нескольких задач снижает стоимость выдачи и упрощает работу пользователей. Однако карта также становится физическим элементом инвентаря, который необходимо заказывать, печатать, отслеживать и отзывать. Поэтому программное обеспечение для управления картами и регламентированный процесс их выдачи являются частью зрелой программы безопасности.
Мобильные учетные данные
Мобильные учетные данные заменяют пластиковую карту токеном, передаваемым на смартфон, что меняет экономику выдачи и отзыва доступа. Поскольку токен передается по беспроводной сети, нового сотрудника можно зарегистрировать еще до его прибытия, а уволенному сотруднику — мгновенно закрыть доступ без возврата физического пропуска. Для зданий с высокой текучестью арендаторов или сотрудников уже одного этого преимущества может быть достаточно, чтобы оправдать внедрение системы. Мобильные учетные данные также иначе ведут себя при потере устройства: найденный смартфон с меньшей вероятностью предоставит доступ постороннему, поскольку сам телефон обычно защищен блокировкой.
У такого подхода есть и практические компромиссы. Пользователи должны иметь при себе заряженный телефон, а здание — предоставить способ выдачи и управления мобильным приложением. Мобильные учетные данные естественным образом работают со считывателями Bluetooth Low Energy и интегрируются с платформами идентификации, благодаря чему одно приложение может обеспечивать доступ в нескольких зданиях. Организациям, уделяющим особое внимание конфиденциальности, следует документировать использование данных о местоположении телефона и убедиться, что платформа учетных данных не отслеживает сотрудников за пределами событий доступа, регистрацию которых ей разрешено выполнять.
PIN-клавиатуры и биометрия
PIN-клавиатуры — это самый старый электронный идентификатор, и они остаются востребованными там, где главную роль играют простота и стоимость, например, в техническом помещении или небольшом арендуемом блоке. PIN легко отозвать, удалив код, но его также легко передать другому или подсмотреть, поэтому клавиатуры следует применять только на дверях с низким уровнем защиты, если только они не комбинируются с картой в качестве второго фактора.
Биометрические считыватели привязывают доступ к физической характеристике и являются самым надёжным подтверждением личности у двери, поскольку такой идентификатор нельзя передать или скопировать так, как карту. Сканеры отпечатков пальцев, лица и ладони предъявляют разные требования к конфиденциальности и по-разному реагируют на условия окружающей среды, а также требуют регистрации, что увеличивает время первоначальной настройки. Биометрические данные должны обрабатываться в рамках чёткой политики, а во многих юрисдикциях хранение биометрических шаблонов регулируется законом. Распространённая практика — использовать биометрию на высокозащищённых внутренних дверях, а на периметре, где важнее пропускная способность и погодные условия, полагаться на карты или мобильные идентификаторы.
Руководство по планированию системы контроля доступа для коммерческих зданий: этапы
Планирование внедрения системы контроля доступа в коммерческом здании выполняется по повторяемой последовательности шагов. Сначала проведите инвентаризацию всех проёмов, которые необходимо защитить, и классифицируйте каждый из них как периметральный, внутренний или повышенной безопасности. Во-вторых, определите роли пользователей и зоны доступа для каждой роли, а также решите, будет ли доступ ограничен по времени, по уровню или по обоим параметрам. В-третьих, выберите тип учётных данных и режим отказа, помня, что замок fail-safe разблокируется при отключении питания, обеспечивая выход, тогда как замок fail-secure остаётся запертым и подходит для наружных дверей. В-четвёртых, спланируйте сеть, выбрав между проводными контроллерами и беспроводными замками, и убедитесь, что к каждой двери подведено питание. В-пятых, выберите программное обеспечение для управления, соответствующее количеству дверей и потребностям в отчётности. Наконец, запланируйте пусконаладочные работы, обучение персонала и пробный период перед полным запуском. Последовательное выполнение этих шагов предотвращает наиболее распространённые сбои при модернизации, поскольку каждое решение ограничивает следующее, а пропуск этапов приводит к дорогостоящим переделкам на более поздней стадии.
Решение о режиме отказа следует принять в первую очередь, поскольку оно влияет на безопасность жизни и его сложно изменить впоследствии. Согласуйте местные противопожарные нормы и требования доступности с квалифицированным специалистом, так как требования к эвакуации и правила для людей с ограниченными возможностями могут отменять режим отказа по умолчанию.
Инвентаризация дверных проёмов и зон
Процесс планирования начинается с полной инвентаризации дверных проёмов, и качество этой инвентаризации определяет всё, что происходит дальше. Обойдите здание и зафиксируйте каждую дверь, для которой требуется контроль доступа: главные входы, внутренние двери офисов, конференц-залы, складские помещения, технические помещения, двери лестничных клеток и погрузочные доки. Для каждого проёма укажите материал рамы, тип дверного полотна, является ли дверь одностворчатой или двустворчатой, направление открывания, наличие аварийной нажимной планки и особенности окружающей среды. Эти сведения определяют, какое запорное оборудование можно установить и какие считыватели выдержат условия эксплуатации в данном месте.
После инвентаризации объедините проёмы в зоны, отражающие вашу политику безопасности. Зона — это набор дверей и помещений с одинаковыми правами доступа, например общественное фойе, общий офисный этаж, серверная и погрузочный док. Определение зон на раннем этапе позволяет представить политики в виде соответствий «зона–роль», а не списков для каждой двери, что значительно упрощает аудит и внесение изменений при перепланировке пространства организации. Затем каждому проёму назначается зона, а внутри этой зоны для него определяются режим отказа, требования к учётным данным и расписание.
Определение ролей, расписаний и уровней доступа
После настройки зон вы определяете роли пользователей, которые будут перемещаться между ними. Роль представляет собой именованный набор разрешений, например «Сотрудник», «Подрядчик», «Посетитель» или «Служба эксплуатации». Каждой роли назначаются зоны, в которые ей разрешён вход, и часы, когда это разрешение действует. Так формируется уровень доступа, который система применяет ко всем пользователям с данной ролью. Временной доступ ограничивает период, когда учётные данные работают, например обычными рабочими часами или определённой сменой; доступ по уровню ограничивает зоны, в которые они позволяют войти, например руководитель может попасть в серверную, а обычный сотрудник — нет.
Большинство систем позволяют сочетать оба измерения, и большинству организаций следует это делать, поскольку надёжность системы безопасности определяется тем, насколько строго соблюдается принцип минимально необходимых привилегий. Аудитная ценность чётко определённых ролей заключается в том, что изменение роли сразу обновляет права всех её пользователей. Поэтому при переводе отдела на другой этаж достаточно изменить одну роль, а не сотни отдельных карт доступа. На этапе планирования также следует определить порядок доступа в праздничные дни, во внерабочее время и при экстренном обходе ограничений, поскольку именно в таких нестандартных ситуациях реальные политики чаще всего дают сбои.
Выбор режима отказа
Режим отказа — это самое важное физическое решение в плане, поскольку оно связано с безопасностью жизни и его дорого изменить впоследствии. Замок с режимом fail-safe открывается при потере питания, поэтому occupants всегда могут покинуть помещение, и дверь никого не заблокирует во время чрезвычайной ситуации; это правильный вариант по умолчанию практически для всех межкомнатных дверей и большинства эвакуационных путей. Замок с режимом fail-secure остаётся запертым при потере питания, что защищает проём, но может заблокировать людей внутри, если не предусмотрено механическое открывание, паник-бар или резервное питание; такой режим подходит для наружных периметров и дверей с повышенными требованиями к безопасности, где защита при отключении электричества важнее удобства.
Требования к эвакуации и доступности часто определяют, какой режим отказа допустим, и эти нормы различаются в зависимости от юрисдикции, поэтому план должен быть проверен квалифицированным специалистом до заказа оборудования. Если для безопасности жизни требуется разблокировка в режиме fail-safe, вам также понадобится надёжный источник питания и, как правило, контролируемое устройство запроса на выход, чтобы дверь не оставалась просто разблокированной после кратковременного сбоя питания. Правильный выбор режима отказа на этапе планирования предотвращает самую дорогостоящую модернизацию всего проекта.
Требования к питанию и сети
Для каждой контролируемой двери требуется питание, а в большинстве конфигураций — и сетевое подключение, поэтому ни то ни другое нельзя считать гарантированно доступным. Проводным контроллерам необходим локальный источник питания, рассчитанный на замки и считыватели, которыми они управляют, а также соединение с сервером управления через сеть здания. Беспроводные замки позволяют не прокладывать кабель к двери, но работают от батарей, которые необходимо регулярно заменять. Кроме того, для передачи событий и получения конфигурации им всё равно требуется сетевое подключение в той или иной форме. На этапе планирования нужно обойти каждый дверной проём и определить подходящую топологию, а затем убедиться, что питание уже доступно или может быть подведено.
Резервному питанию следует уделить особое внимание, поскольку отключение электроснабжения здания не должно полностью блокировать доступ. Как минимум контроллеры на дверях по периметру должны иметь резервный источник питания, рассчитанный на поддержание их работы в течение отключения электроэнергии. При этом цепи запроса на выход и эвакуационные пути должны сохранять работоспособность от собственного источника питания либо переходить в режим свободного выхода. Документирование бюджета питания для каждого контроллера и каждой двери — обязательный результат этапа планирования, а не задача, которую следует решать во время ввода системы в эксплуатацию.
Интеграция системы контроля доступа в коммерческих зданиях
Именно интеграция превращает дверной замок в систему здания. Хорошо интегрированная платформа контроля доступа обменивается событиями с системой видеонаблюдения, поэтому сигнал о принудительном открытии двери сопровождается соответствующей записью с камеры. Она синхронизируется с кадровой базой: уволенный сотрудник автоматически теряет доступ, а новому сотруднику права доступа назначаются без необходимости администратору настраивать каждую дверь вручную. Платформа передает данные в систему управления посетителями, управление лифтами и планирование освещения или HVAC, поэтому событие входа может включить освещение этажа, а профиль доступа — ограничить этажи, доступные по карте. Открытые стандарты интеграции, такие как OSDP для считывателей и REST или webhook API для программного обеспечения, позволяют избежать привязки к вендору и добавлять новые системы в дальнейшем. Определяйте точки интеграции на этапе планирования, а не после установки: модернизация обходится дороже и несет риски совместимости, а вся ценность платформы раскрывается только тогда, когда события передаются между системами.
Убедитесь, что любая сторонняя система, которую вы планируете подключить, предоставляет интерфейс, ожидаемый платформой доступа, и задокументируйте потоки данных, чтобы вы знали, что произойдет, когда общий сервис становится недоступным.
Интеграция с видеонаблюдением
Контроль доступа и видеонаблюдение естественным образом дополняют друг друга, и их интеграция обычно становится самым ценным подключением, которое может реализовать здание. Когда система контроля доступа обнаруживает взлом двери, удержание двери в открытом состоянии или отказ в предоставлении доступа к защищённой двери, она может инициировать запись камерой этого момента и пометить видеоклип для последующего просмотра. В результате сотрудники службы безопасности расследуют видеозапись события, а не получают лишь безымянную тревогу. Такое сочетание также помогает подтверждать нормальную активность, например проверять, что проход по карте у погрузочной зоны действительно соответствует доставке через дверь этой зоны.
Обычно интеграция выполняется через общую шину событий или API: события контроля доступа передаются на видеоплатформу, которая сопоставляет их с временными кодами камер. Практичное проектное решение — включить сам считыватель в кадр камеры, чтобы на видео были видны и человек, и дверь, которую он открыл. Заранее определите, какие события должны запускать видеозапись и как долго следует хранить клипы, поскольку неограниченная запись обходится дорого, а для большинства событий она не требуется.
Синхронизация с кадровым каталогом и управление идентификацией
Наиболее ценная автоматизация в сфере контроля доступа — это синхронизация с кадровым каталогом, поскольку она устраняет два пробела, которые всегда оставляет ручное администрирование: добавление новых сотрудников и отзыв доступа у увольняющихся. Когда платформа управления идентификацией является единственным источником достоверных данных, карта или мобильный идентификатор сотрудника автоматически выпускаются при его приёме на работу, его должность сопоставляется с уровнем доступа, а доступ отзывается сразу после изменения записи о трудоустройстве. Ручное администрирование, напротив, зависит от того, вспомнит ли занятый администратор своевременно выполнить необходимые действия, а каждый день, в течение которого уволенный сотрудник сохраняет доступ, представляет собой неприемлемый риск.
Интеграция требует двустороннего взаимодействия. Система контроля доступа получает данные из системы управления идентификацией и возвращает сведения о событиях, которые HR-отдел или служба безопасности могут использовать для подготовки отчётности. До внедрения необходимо согласовать соответствие между атрибутами сотрудников в HR-системе и ролями доступа, определить порядок работы с подрядчиками и посетителями, а также решить, что произойдёт при недоступности канала передачи данных об идентификациях. Хорошо спроектированная синхронизация делает добавление нового сотрудника и отзыв доступа у увольняющегося стандартными, предсказуемыми и контролируемыми процедурами.
Управление посетителями, лифтами и автоматизацией здания
Система контроля доступа также связана с более широкой инфраструктурой здания, поэтому несколько интеграций стоит заранее предусмотреть отдельно. Программное обеспечение для управления посетителями может выдавать временные учетные данные при регистрации гостя, предоставляя ему доступ только в вестибюль и переговорную и автоматически аннулируя этот доступ после завершения визита. Система управления лифтами использует профиль доступа, чтобы определить, какие этажи может выбрать владелец учетных данных, поэтому карта, открывающая входную дверь, не обязательно дает доступ на каждый этаж. Автоматизация здания может реагировать на события доступа: включать освещение и настраивать HVAC в помещении незадолго до запланированного входа, а затем переводить его в энергосберегающий режим, когда помещение пустует.
Каждая интеграция представляет собой соглашение с определенными потоками данных, и каждую из них следует тестировать на этапе ввода в эксплуатацию. Общая закономерность заключается в том, что события доступа служат ценным источником данных о присутствии и перемещениях, а здание может использовать эти данные только при условии, что интеграция была спроектирована заранее. Документируйте каждый интерфейс сторонних систем и определите поведение системы при недоступности общего сервиса, например платформы для посетителей или контроллера лифта, чтобы режим отказа был заранее известен, а не выявлялся неожиданно.
Типы проёмов и выбор оборудования для контроля доступа в коммерческих зданиях
Не каждый проём в здании следует защищать одинаково. Один из наиболее полезных подходов к планированию — классифицировать проёмы по их роли в модели охраны периметра и внутренних помещений. Главные входы, внутренние офисные двери, двери лестничных клеток и технических помещений, а также погрузочные доки отличаются режимами движения людей, степенью воздействия внешней среды и требованиями безопасности. Поэтому для каждого типа необходимы отдельные рекомендации по оборудованию. Проёмы по периметру обращены наружу и должны противостоять попыткам взлома, одновременно выдерживая постоянный поток людей и воздействие погодных условий; внутренние проёмы в основном предотвращают случайное проникновение и должны соответствовать требованиям к эвакуационным выходам; сервисные проёмы, например погрузочные доки, должны обеспечивать баланс между безопасностью и скоростью операций. Планирование по типам проёмов также делает проект более удобным для проверки: специалист может убедиться, что каждый проём определённого класса обработан единообразно, не анализируя каждое решение по отдельности. Кроме того, такой подход заставляет открыто обозначить для каждого класса дверей компромисс между уровнем защиты, пропускной способностью и требованиями к техническому обслуживанию.
Проёмы по периметру и главные входы
Главные входные двери — это лицо здания и часто самые загруженные проёмы в системе, поэтому ключевыми приоритетами являются пропускная способность, внешний вид и надёжное выполнение требований безопасности жизни. Распространённая конфигурация включает считыватель идентификаторов снаружи, нормально открытый электрический запор или электрифицированный врезной замок, устройство выхода по запросу с внутренней стороны и датчик положения двери для обнаружения взлома или длительного открытия. Поскольку вход обслуживает большое количество пользователей, расположение считывателя и высоту его установки необходимо спланировать так, чтобы карты и мобильные идентификаторы можно было удобно подносить, а пользователи не создавали заторов.
Проёмы по периметру также должны быть защищены от атак. Рама, запор и дверное полотно вместе определяют устойчивость проёма, поэтому надёжный замок на слабой раме не обеспечивает должного уровня безопасности. Считыватели на дверях по периметру должны использовать технологию идентификаторов, устойчивую к клонированию, например смарт-карту 13.56 MHz или мобильный идентификатор, а соединение между считывателем и контроллером должно быть защищено. Для наружных считывателей необходим класс защиты, соответствующий воздействию дождя и перепадам температуры, а источник питания нормально открытого замка на периметральной двери должен иметь резервное питание, чтобы вход не разблокировался преждевременно и не оставался запертым при отключении электроэнергии.
Внутренние офисные двери и двери с повышенными требованиями к безопасности
Именно внутренние двери в основном определяют политику контроля доступа, поэтому требования к ним отличаются от требований к периметру. Большинство внутренних дверей должны работать по принципу fail-safe, чтобы люди всегда могли покинуть помещение. Обычно на них устанавливают замки более низкого класса, чем на периметральных дверях, поскольку основная угроза здесь — случайное проникновение, а не взлом с применением силы. На внутренних дверях часто используют электрифицированные врезные замки: они сохраняют механическую фиксацию двери и привычную нажимную ручку для обычного прохода, а электрическое отпирание выполняется контроллером.
Внутренние двери с повышенными требованиями к безопасности, например двери серверной, дата-центра, лаборатории или помещения для работы с денежными средствами, требуют более надежного комплекса решений. На таких дверях часто устанавливают усиленный запирающий механизм, многофакторную аутентификацию — например, карту в сочетании с PIN-кодом или биометрическим считывателем, контролируемый датчик положения двери и расписание, строго ограничивающее часы доступа. Журнал аудита для дверей с высоким уровнем безопасности должен фиксировать каждое предоставление и отклонение доступа с указанием времени и личности пользователя, поскольку именно такие проходы чаще всего становятся объектом последующего расследования инцидента безопасности. Выбор оборудования для дверей с повышенными требованиями к безопасности в основном сводится к обеспечению надежной аутентификации и полного ведения журналов.
Погрузочные доки и служебные входы
Погрузочные доки и служебные входы представляют собой особую категорию, поскольку сочетают непрерывный рабочий поток с существенными рисками для безопасности. Именно через доки входят курьеры, подрядчики и сотрудники технического обслуживания, поэтому они часто остаются одними из наименее контролируемых участков здания. Цель проектирования заключается в том, чтобы ускорить проход авторизованных лиц и одновременно затруднить несанкционированный вход. Обычно для этого требуются считыватель для сотрудников с учетными данными, контролируемая внешняя зона и четкая процедура обработки незапланированных поставок и открывания дверей дока.
Физические условия на доке отличаются от условий у офисной двери. Проемы доков имеют большие размеры, подвергаются воздействию погодных факторов и часто оснащаются подъемными или рулонными воротами, работающими на собственных механизмах, а не на обычной защелке. Поэтому система контроля доступа на доке может контролировать разблокировку подъемных ворот и расположенной рядом двери для пешеходов, регистрировать события доставки и интегрироваться с процессом управления посетителями или поставщиками, чтобы проверять незапланированные прибытия. Для доков также должна быть предусмотрена четкая процедура на случай, если дверь остается открытой, поскольку открытые ворота дока часто приводят к одновременной потере безопасности здания и кондиционированного воздуха.
Руководство по контролю доступа в коммерческих зданиях: расписания, запрет повторного прохода и системные правила
Помимо решения о том, кто может войти, зрелая система контроля доступа использует правила для управления тем, когда и как происходит доступ, и эти правила настраиваются в программном обеспечении управления. Наиболее распространённые правила — это расписания дверей, которые ограничивают дни и часы действия учётных данных; праздничные календари, накладываемые на обычное расписание; запрет повторного прохода (anti-passback), который не позволяет использовать одни и те же учётные данные для повторного входа в зону; а также временные зоны доступа, привязывающие пользователей к сменам. Каждое правило — это выражение политики, и каждое из них должно быть спроектировано, задокументировано и протестировано, а не включено по умолчанию без обдумывания. Ценность этих правил в том, что они превращают статический список «кто может входить куда» в живую политику, соответствующую тому, как здание реально работает, а риск — в том, что неправильно настроенное правило может заблокировать легитимных пользователей или молча допустить вторжение. Именно поэтому изменения правил должны следовать той же дисциплине контроля изменений и тестирования, что и изменения оборудования.
Расписания и праздничные календари
Расписания дверей — самое базовое и самое часто используемое правило. Расписание определяет, когда дверь доступна, и может применяться либо к двери, чтобы конкретная дверь была доступна только в рабочие часы, либо к роли пользователя, чтобы сотрудник со сменным графиком имел доступ только в свою смену. Комбинированные расписания позволяют держать дверь открытой для всех в рабочие часы и ограничивать доступ после их окончания ролью технического обслуживания — это классическая офисная конфигурация.
Праздничные календари накладываются на обычное расписание и часто становятся источником ошибок, поскольку здания работают по региональным и организационным праздникам, которые сдвигаются каждый год. Грамотная реализация ведёт календарь праздников в программном обеспечении, пересматривает его ежегодно и проверяет, что праздничный день действительно работает как задумано, до наступления даты. Расписания также взаимодействуют с журналом аудита, поскольку отклонённое событие после рабочих часов часто является первым сигналом проблемы, поэтому конфигурация должна создавать осмысленное событие как для разрешений, так и для отказов.
Anti-passback и предотвращение прохода следом
Anti-passback — это правило, которое предотвращает повторное использование идентификатора, переданного обратно из охраняемой зоны, блокируя практику, когда один человек после входа передаёт карту другому. В самой строгой форме после использования идентификатора для входа в зону его нельзя применить повторно до тех пор, пока не будет выполнен выход; в более мягкой форме система просто подаёт сигнал тревоги или фиксирует предупреждение при обнаружении такой схемы. Anti-passback наиболее полезен в зонах с высоким уровнем безопасности и наименее ценен в общественных зонах, где он может приводить к досадным ложным срабатываниям.
Anti-passback сам по себе не может остановить проход следом, когда неавторизованное лицо проскальзывает следом за авторизованным до закрытия двери. Для предотвращения прохода следом требуются физические меры контроля, такие как тамбур-шлюзы, турникеты или контроль положения двери с реагированием на тревогу; их лучше всего сочетать с описанной ранее интеграцией видеонаблюдения, чтобы сигнал тревоги проверялся по видеозаписи.
Планирование мер anti-passback и контроля прохода следом означает определение зон, которым они действительно нужны, поскольку такие меры создают операционные неудобства и должны применяться только там, где риск это оправдывает.
Руководство по проектированию питания, проводки и контроллеров системы контроля доступа в коммерческих зданиях
Физическая инфраструктура системы контроля доступа чаще всего становится причиной задержек и перерасхода бюджета, поскольку во время сравнения предложений она практически незаметна, но при монтаже проявляется во всех деталях. Расположение источников питания, кабельных линий и контроллеров определяет, насколько проект будет практичным, удобным для обслуживания и устойчивым к сбоям. При этом каждое решение влияет на стоимость установки и последующее техническое обслуживание, а также должно учитывать существующие кабельные каналы, стояки и помещения с электрооборудованием здания. Для каждой двери в проекте следует указать способ питания, способ связи и контроллер, который осуществляет надзор за ней, а сами решения нужно задокументировать так, чтобы их мог понять специалист, обслуживающий систему в будущем. Дизайн определяют три регулярно возникающих инфраструктурных решения: проводная или беспроводная блокировка, централизованные или распределённые контроллеры, а также тип и резервирование источников питания и сети. Правильный выбор по каждому из этих направлений на этапе планирования помогает завершить монтаж в срок и сохранить удобство обслуживания системы на протяжении всего срока её эксплуатации.
Проводные или беспроводные замки
Проводные замки подключаются напрямую к контроллеру и источнику питания, что обеспечивает им надежное электропитание, мгновенную связь и отсутствие необходимости в замене батарей — ценой прокладки кабеля к каждой двери. Проводные конструкции — традиционный выбор для коммерческих зданий, где для прокладки кабеля предусмотрены кабельные каналы, стояки и потолочное пространство; они остаются лучшим вариантом там, где двери расположены группами, а источник питания находится поблизости. Эксплуатационные расходы невелики, поскольку заменять батареи не требуется, а прошивкой можно управлять централизованно через сеть.
Беспроводные замки работают от батарей и используют беспроводную связь, что исключает прокладку кабеля и делает переоборудование гораздо дешевле для дверей, где протяжка проводов затруднена или запрещена конструкцией здания. Платой за это являются плановая замена батарей, необходимость контролировать их состояние и канал связи, на который влияют дальность и помехи. Беспроводные замки — удачный выбор для внутренних дверей в исторических или арендуемых зданиях, где внесение конструктивных изменений ограничено, и их все чаще используют в сочетании с проводными контроллерами для дверей по периметру. По сути, выбор сводится к соотношению доступности кабеля и затрат на обслуживание, и принимать его следует для каждой двери отдельно, а не для всех сразу.
Размещение контроллеров и проектирование шкафов
Контроллеры обычно устанавливаются в шкафу рядом с дверями, которые они контролируют, и компоновка этих шкафов определяет, сколько кабеля требуется и насколько легко обслуживать систему. Распределенная схема размещает контроллер рядом с каждой группой дверей, что сокращает протяженность кабельных линий, но распределяет оборудование по всему зданию; централизованная схема сосредотачивает контроллеры в нескольких защищенных помещениях, что концентрирует инфраструктуру питания и сети, но требует более длинных кабельных линий к удаленным дверям. В большинстве зданий применяется гибридный подход: контроллеры размещаются в электрощитовых или телекоммуникационных шкафах (IDF) рядом с группами дверей.
Каждый шкаф контроллера требует определенного бюджета питания, сетевого подключения и физической защиты, поскольку контроллер, оставленный в незапертом шкафу, является легкой точкой атаки. Шкаф должен быть рассчитан на расширение, иметь маркировку и документацию со схемой, показывающей, какими дверями он управляет. Резервное питание от аккумуляторов должно проектироваться на уровне шкафа, чтобы отключение электроэнергии не выводило из строя целый этаж, а в проекте должно быть указано, как долго каждый шкаф должен работать от резервного питания.
Расчет мощности и резервное питание
Электропитание — самый подверженный сбоям компонент системы контроля доступа, и оно заслуживает того же внимания, что и аппаратное обеспечение. Каждый замок, считыватель и контроллер потребляют ток, и источник питания должен быть рассчитан на подключенную нагрузку с запасом, включая скачок тока при одновременной активации нескольких замков. Считывателю на дальнем конце длинной кабельной линии требуется достаточное напряжение на самом устройстве, а не только на источнике, поэтому сечение кабеля и расстояние являются частью расчета мощности.
Резервное питание — это политическое решение, выраженное в аппаратуре. Периметральные двери и двери, отвечающие за безопасность жизни, нуждаются в достаточном резерве аккумуляторов, чтобы оставаться защищенными и обеспечивать возможность эвакуации при реалистичном сценарии отключения электроэнергии, тогда как внутренние двери могут вести себя в соответствии со своим режимом отказа. Проект должен определять длительность резервного питания, мониторинг аккумуляторов и регламент тестирования, поскольку резерв, отказывающий в тот день, когда он нужен, хуже, чем его отсутствие. Документирование бюджета мощности по каждому шкафу и каждой двери — это результат, от которого зависит качественный монтаж.
Руководство по контролю доступа в коммерческих зданиях: кибербезопасность и ИТ
Современный контроль доступа — это сетевая ИТ-система, а значит, на неё распространяются те же обязательства по безопасности, что и на любую сетевую систему. Сервер управления, контроллеры и линии связи со считывателями — всё это поверхности атаки, а скомпрометированная система доступа открывает прямой путь к физическому проникновению. Кибербезопасность в данном контексте охватывает защиту сервера управления и его данных, обеспечение безопасности связи между сервером и контроллерами, защиту учётных данных и стоящих за ними идентификационных данных, а также интеграцию с общей стратегией ИТ-безопасности организации.
Диалог между командами безопасности и ИТ часто оказывается одной из самых ценных частей процесса планирования, поскольку каждая сторона видит один и тот же риск под своим углом. Поставщик системы контроля доступа должен предоставить рекомендации по усилению защиты, а ИТ-команда должна проверить их на соответствие стандартам организации до развертывания, а не после инцидента.
Защита сервера управления
На сервере управления хранятся база данных доступа, записи учётных данных, журнал аудита и административный интерфейс. Это делает его самым ценным компонентом системы и основной целью атак. Сервер необходимо регулярно обновлять по установленному графику, защищать надёжной аутентификацией для администраторов и размещать в контролируемом сетевом сегменте, а не открывать для общей офисной сети. Административный доступ следует предоставлять только поименованным сотрудникам, а все административные действия также необходимо регистрировать, чтобы изменения прав доступа были подотчётными.
Серверу также необходим план резервного копирования и восстановления, поскольку потеря базы данных доступа может потребовать повторного выпуска всех учётных данных в здании. Резервные копии следует тестировать, шифровать и хранить отдельно от работающего сервера, а в плане нужно указать, как быстро можно восстановить доступ после отказа сервера. Организации всё чаще переносят платформу управления в облако. Это частично передаёт ответственность поставщику, но требует отдельной проверки его безопасности, места хранения данных и средств контроля доступа.
Защита контроллеров и соединений с ридерами
Контроллеры и соединения с ридерами являются физической инфраструктурой, но требуют такого же уровня доверия, как и программное обеспечение. Контроллер в незапертом шкафу можно вскрыть, изменить его настройки или перепрограммировать, поэтому шкафы с контроллерами следует физически защищать и контролировать. Особого внимания заслуживает соединение ридера с контроллером: устаревшая проводка Wiegand передаёт данные учётных данных таким образом, что их можно перехватить или клонировать. Переход на OSDP, который шифрует соединение с ридером и обеспечивает его аутентификацию, значительно повышает защиту двери от атак через проводку.
Прошивку ридеров и контроллеров необходимо своевременно обновлять, поскольку оборудование контроля доступа не защищено от уязвимостей, а известная неисправность в контроллере без установленных исправлений создаёт постоянный риск. План развертывания должен включать процесс обновления прошивки и управления исправлениями, а в договоре с поставщиком следует указать срок предоставления обновлений безопасности. Включение физической системы контроля доступа в реестр ИТ-активов организации — наиболее эффективный способ сохранять её защищённость на протяжении всего срока эксплуатации.
Идентификационные данные и конфиденциальность
Системы контроля доступа хранят конфиденциальные данные: информацию о том, кому, куда и когда разрешён доступ, а также с какими учётными данными он предоставляется, включая имена, идентификаторы и потенциально биометрические шаблоны. На эти данные распространяются требования к конфиденциальности во многих юрисдикциях, поэтому при внедрении необходимо определить порядок их сбора, хранения, сроков удержания и удаления. Биометрические данные относятся к наиболее чувствительной категории, и их обработка должна осуществляться в соответствии с документированной политикой, а в соответствующих случаях — с нормативными требованиями к получению согласия и хранению биометрических шаблонов.
Данные о событиях доступа также представляют ценность для злоумышленников, поскольку раскрывают схемы присутствия и перемещений. Поэтому журнал аудита следует защищать, хранить в течение надлежащего периода и предоставлять только уполномоченным сотрудникам. Вопросы конфиденциальности и безопасности необходимо учитывать уже в требованиях к закупке, а не решать импровизированно после внедрения, поскольку внедрение защиты данных в систему, изначально не рассчитанную на неё, является сложным и дорогостоящим.
Руководство по контролю доступа в коммерческих зданиях: арендатор, собственник и мультиарендная эксплуатация
Контроль доступа работает по-разному в зависимости от того, кто владеет зданием и управляет им, и модель собственности существенно меняет требования. У здания с одним арендатором, где арендатор владеет системой, один набор потребностей; у мультиарендного здания, принадлежащего арендодателю, — другой; а у здания, где арендаторы устанавливают собственные системы внутри контура, управляемого арендодателем, — третий. Чёткое определение модели собственности на раннем этапе позволяет избежать наиболее распространённых споров о том, кто контролирует, оплачивает и обслуживает ту или иную часть системы.
Модель собственности также определяет, как управляются учётные данные, зоны и интеграции, и потребуется ли единая платформа или несколько платформ. В мультиарендном здании арендодатель обычно управляет общим периметром и местами общего пользования, тогда как каждый арендатор управляет собственным помещением, и эти два уровня могут работать на совершенно разных системах.
Эксплуатация владельцем здания с одним арендатором
В здании с одним арендатором организация, занимающая здание, обычно владеет системой контроля доступа и управляет ею. Это обеспечивает полный контроль над политиками, данными и оборудованием. К преимуществам такого подхода относятся простота и четкая ответственность: одна команда определяет роли, одна платформа хранит базу данных доступа, а один договор охватывает техническое обслуживание. Эксплуатация системы одним арендатором также упрощает интеграцию, поскольку HR-каталог, системы видеонаблюдения и контроля доступа управляются одной организацией и могут использовать единый источник идентификационных данных.
Главное требование к развертыванию системы в здании с одним арендатором — поддерживать ее соответствие изменениям в организации, поскольку система, изначально рассчитанная на определенную численность сотрудников и планировку, часто постепенно перестает соответствовать реальности по мере роста компании. Регулярная проверка ролей, зон и журнала аудита помогает сохранять достоверность данных. Владелец системы с одним арендатором также самостоятельно принимает решения о модернизации и жизненном цикле оборудования, поэтому ему следует заранее планировать замену считывателей и контроллеров, а не считать систему постоянным решением.
Многоарендаторное здание под управлением арендодателя
В многоарендаторном здании арендодатель обычно владеет и управляет периметральной системой контроля доступа, дверями в местах общего пользования, лифтами и общим порядком допуска посетителей, тогда как каждый арендатор контролирует доступ в пределах своих помещений. Уровень, управляемый арендодателем, задаёт стандарт функционирования здания и должен учитывать разнообразных арендаторов с разным графиком работы, численностью персонала и потребностями в безопасности. Периметральная платформа может хранить учётные данные сотрудников и посетителей всех арендаторов, что делает масштабное предоставление и отзыв доступа ключевым требованием.
Точка сопряжения между уровнем арендодателя и уровнем арендатора требует наибольшего планирования. Арендаторы могут устанавливать собственные считыватели и замки в своих помещениях, и арендодатель должен решить, будут ли эти системы арендаторов взаимодействовать с платформой здания или работать независимо. При независимой работе арендодателю всё равно нужен способ открывать двери арендаторов в экстренных ситуациях и для технического обслуживания, поэтому соглашение должно определять права доступа, порядок уведомления и ответственность. Хорошо управляемое многоарендаторное здание рассматривает контроль доступа как общий сервис с чёткими границами, а не как единую систему, принадлежащую всем.
Устанавливаемые арендатором и гибридные модели
Гибридная модель распространена в арендованных офисах и многофункциональных комплексах, где арендодатель предоставляет здание с базовой отделкой и основной доступ, а каждый арендатор устанавливает и эксплуатирует отдельную систему в пределах своего арендуемого помещения. Система арендатора может представлять собой небольшой коммерческий контроллер или набор беспроводных замков, управляемых через собственное программное обеспечение, и она полностью находится под контролем арендатора. Эта модель дает арендаторам гибкость и конфиденциальность ценой некоторого дублирования и отсутствия интеграции с платформой здания.
Практические сложности связаны с координацией и эвакуацией. Двери арендаторов по-прежнему входят в противопожарную и эвакуационную схему здания, поэтому оборудование, установленное арендатором, должно соответствовать требованиям безопасности здания, даже если оно не подключено к системе арендодателя. Обе системы также должны иметь согласованный порядок действий в исключительных ситуациях, чтобы экстренные службы и управляющая компания могли при необходимости открыть двери арендаторов. Документирование этих межсистемных правил в договоре аренды и эксплуатационных процедурах здания предотвращает конфликты в будущем, и эту задачу лучше всего решать при первичной установке системы арендатора, а не во время инцидента.
Руководство по контролю доступа в коммерческих зданиях: пусконаладка, приемка и тестирование
Установка не считается завершенной после монтажа оборудования; она завершается только после пусконаладки и приемки системы, а также подтверждения ее корректной работы во всем диапазоне эксплуатационных условий. Пусконаладка — это этап, на котором проектные предположения проверяются на реальных дверях, с реальными пользователями и в реальном здании. Именно на этом этапе выявляется большинство дефектов. Структурированный процесс пусконаладки и приемки с письменными подтверждениями результатов испытаний превращает установку в систему, которой можно уверенно управлять.
Пусконаладка должна охватывать оборудование, проводку, электропитание, программное обеспечение, правила и интеграции. Все результаты необходимо документировать, чтобы их можно было проверить, а управляющий зданием получил записи о том, что именно было подтверждено. Приемка — это договорный этап, на котором владелец подписывает подтверждение соответствия системы техническому заданию. Она должна основываться на продемонстрированных результатах, а не на обещаниях поставщика.
Последовательность пусконаладки
Пусконаладка обычно выполняется дверь за дверью, прежде чем переходить к системе в целом. Для каждого проёма монтажник проверяет, что замок работает, считыватель распознаёт предусмотренные идентификаторы, контроллер принимает верные решения о предоставлении или запрете доступа, а датчики запроса на выход и положения двери корректно передают сигналы. Каждая дверь проверяется в сценарии отказа: питание отключается и подтверждается, что дверь ведёт себя согласно проекту, поскольку дверь, которая должна разблокироваться при отказе, но остаётся запертой при потере питания, представляет собой угрозу безопасности жизни и должна быть выявлена до начала эксплуатации.
После успешной проверки отдельных дверей команда тестирует правила и программное обеспечение: расписания, праздничные календари, антипассбэк, отзыв прав доступа и обработку тревог. Наконец, проверяются интеграции: тестовый идентификатор запускает видеозапись, изменение записи в кадровой системе отзывает права доступа, а срок действия гостевого идентификатора истекает, как предусмотрено. Каждый тест фиксируется письменно, а отчёт о пусконаладке документирует каждую дверь, каждый тест и каждый результат — пройден или не пройден. Отчёт — это итоговый документ, на основании которого принимается решение о приёмке.
Приемка и передача
Приемка — это момент, когда заказчик подтверждает соответствие системы техническому заданию и принимает на себя ответственность за ее эксплуатацию. Грамотно организованный процесс приемки опирается на отчет о пусконаладочных работах и дополняется испытательным периодом, в течение которого система работает в штатном режиме, а выявленные дефекты фиксируются и устраняются. Критерии приемки должны быть согласованы в закупочной документации, чтобы обе стороны уже до начала работ знали, что означает успешное прохождение приемки.
Передача в эксплуатацию — это операционная сдача системы, которая должна включать обучение администраторов, которые будут управлять учетными данными, и техников, которые будут обслуживать двери. Заказчик должен получить полный комплект исполнительной документации, включающий график по каждой двери, бюджеты энергопотребления, схемы размещения контроллеров, интерфейсы интеграции и процедуры восстановления. Система, переданная без документации, — это система, которую никто не может безопасно эксплуатировать, поэтому качество передачи — это объективный показатель качества монтажа.
Руководство по контролю доступа в коммерческих зданиях. Обслуживание, восстановление и управление жизненным циклом
После приёмки система вступает в фазу, на которой определяются её реальная стоимость и реальная ценность: эксплуатация. Контроль доступа редко бывает установкой, которую настроил и забыл, — здания меняются, люди меняются, оборудование стареет. Программа технического обслуживания, план восстановления и управление жизненным циклом обеспечивают безопасность и надёжность системы на протяжении всех лет её фактической службы, и для экономического обоснования они не менее важны, чем первоначальная закупка оборудования.
Техническое обслуживание включает как плановые, так и реактивные работы. К плановым относятся замена батарей, обновление прошивки, чистка считывателей и администрирование учётных данных; к реактивным — ремонт вышедших из строя замков, повреждённых считывателей и реагирование на тревоги. План должен определять, кто выполняет каждую работу, по какому графику и с какими затратами, и его следует регулярно пересматривать, чтобы он не отставал от изменений в здании.
Регламентное обслуживание и программы замены батарей
Для беспроводных замков обслуживание батарей — крупнейшая статья регулярного технического обслуживания, а последовательная программа замены батарей предотвращает отказ, к которому беспроводные конструкции наиболее уязвимы: дверь перестаёт реагировать из-за разряженной батареи. Система должна отслеживать состояние батарей и предупреждать о проблеме до того, как замок выйдет из строя, а календарь обслуживания должен планировать замену в соответствии с рекомендациями производителя. Поскольку батареи разряжаются быстрее при экстремальных температурах и на дверях с высокой проходимостью, программа должна назначать замену с учётом состояния конкретной двери, а не подходить ко всем дверям одинаково.
Обновления прошивки — это задача не только функционального, но и защитного обслуживания, поскольку они содержат исправления, закрывающие уязвимости. Обновления должны следовать процессу управления изменениями, тестироваться на образцовой двери перед развёртыванием и планироваться на часы минимальной нагрузки, чтобы кратковременная перезагрузка не прерывала доступ. Очистка и осмотр считывателей просты, но важны: считыватель с повреждённой поверхностью или ослабленным креплением со временем выйдет из строя, а загрязнённый биометрический датчик будет раздражать пользователей.
Реагирование на инциденты и восстановление
План восстановления отвечает на вопрос, что происходит, когда что-то выходит из строя, и его лучше составить до того, как произойдёт сбой. Типичные сценарии — отказ контроллера, сбой сети, потеря сервера и массовая блокировка, когда не удаётся подтвердить учётные данные. Для каждого сценария план должен определять ожидаемые действия, кто реагирует на инцидент и как восстанавливается доступ, и его следует тестировать, потому что план восстановления, который никогда не тестировался, обычно даёт сбой именно в тот день, когда он нужен.
План также должен охватывать необычные, но важные случаи: утеря главного ключа от базы данных доступа, скомпрометированная учётная запись администратора или подозрение на взлом системы учётных данных. Документированная процедура для таких событий, включая то, кто уполномочен принимать экстренные меры, защищает здание и ограничивает ущерб. Восстановление — это последняя линия обороны в контроле доступа, и, как и выбор режима отказа, его гораздо дешевле продумать заранее, чем импровизировать во время инцидента.
Планирование жизненного цикла и замены
При рассмотрении системы контроля доступа с точки зрения жизненного цикла она воспринимается как амортизируемый актив с ограниченным сроком эксплуатации, а не как разовая покупка. Оборудование достигает конца жизненного цикла, программное обеспечение перестаёт поддерживаться, а система, которую не модернизируют, со временем становится одновременно угрозой безопасности и источником операционных рисков. Поэтому бюджет жизненного цикла должен включать не только первоначальную покупку и регулярное обслуживание, но и последующую замену считывателей, контроллеров и программного обеспечения, а также учитывать затраты на миграцию, связанную с этой заменой.
Условия договора определяют верхнюю границу затрат на жизненный цикл. В соглашении следует указать, как долго предоставляются обновления прошивки и безопасности, когда заканчивается срок поддержки, будут ли доступны запасные части и каким образом поставщик перенесёт данные и конфигурацию на последующую платформу. Здание, где эти вопросы задают ещё до покупки, избегает самого дорогостоящего сюрприза в сфере контроля доступа: вынужденной полной замены системы из-за того, что используемый продукт достиг конца жизненного цикла без понятного дальнейшего пути.
Руководство по контролю доступа в коммерческих зданиях: закупки и запрос предложений
Закупки — это этап, на котором окупается вся работа по планированию: правильно составленный запрос предложений обеспечивает сопоставимые заявки и обоснованное решение, тогда как плохо составленный приводит к несопоставимым котировкам и спорам после заключения контракта. RFP должен описывать ожидаемые результаты для здания, контролируемые проёмы, семейства учётных данных, цели интеграции, требования к режиму отказа и эвакуации, ожидания по обслуживанию и поддержке, а также условия жизненного цикла, описанные в этом руководстве. Он должен требовать от каждого поставщика ответа на одно и то же техническое задание, чтобы заявки можно было сравнивать на единой основе.
Решение — это системное решение, поэтому при оценке следует учитывать программное обеспечение, поддержку и возможности интеграции как минимум не менее весомо, чем цену оборудования. Низкая цена оборудования в сочетании со слабым программным обеспечением или коротким сроком поддержки редко оказывается выгодной на протяжении десятилетнего срока службы системы.
Разработка спецификации
Продуманная спецификация начинается с инвентаризации и модели зон, разработанных на этапе планирования, и превращает их в конкретные требования. Для каждого проёма в спецификации указываются запирающее оборудование, режим отказа, тип считывателя, семейство учётных данных, а также параметры электропитания и сети, чтобы каждый поставщик оценивал один и тот же объём работ. Что касается программного обеспечения, в ней указываются количество дверей, число пользователей, глубина отчётности, интерфейсы интеграции, а также ожидаемые административные и аудиторские функции.
Спецификация также должна содержать наиболее важные эксплуатационные условия и условия жизненного цикла: политику обновления прошивки, гарантии срока поддержки, время реагирования на сервисные запросы, наличие запасных частей и процесс перехода на платформу следующего поколения. Чёткое изложение этих условий в RFP позволяет сравнивать стоимость жизненного цикла у разных поставщиков и предотвращает неприятные сюрпризы после заключения контракта, которые истощают бюджеты и подрывают доверие.
Оценка и сравнение коммерческих предложений
Для последовательной оценки коммерческих предложений требуется единая система критериев, которую следует определить до их получения. Очевидный критерий — цена, однако ее следует оценивать как совокупную стоимость владения, включая оборудование, установку, лицензии, учетные данные, техническое обслуживание и плановую замену, а не только как указанную стоимость. Другие критерии включают соответствие заявленным требованиям, совместимость с системами, уже используемыми в здании, качество и доступность поддержки, а также историю поставщика в отношении обновлений безопасности и непрерывности выпуска продукта.
Практичный подход — предложить каждому поставщику ответить на одну и ту же анкету, а также продемонстрировать работу программного обеспечения и интеграции в режиме реального времени или на практической сессии, поскольку заявлять о возможностях проще, чем предоставить работоспособные системы. Побеждает обычно не самое дешевое предложение, а то, которое соответствует требованиям, совместимо с целевыми интеграциями и обеспечивает приемлемую совокупную стоимость владения и уровень поддержки на протяжении всего жизненного цикла. Сравнительная таблица, составленная по одинаковым полям для каждого поставщика, делает решение прозрачным и обоснованным.
Сравнительная таблица
| Критерий выбора | Почему это важно | Проводная система | Беспроводная система |
|---|---|---|---|
| Стоимость установки | Прокладка кабелей определяет стоимость модернизации | Выше: требуются кабелепроводы и электропитание у каждой двери | Ниже: кабель к замку не нужен |
| Текущее обслуживание | Определяет стоимость жизненного цикла | Низкие, нет батарей для замены | Выше: плановая замена батарей |
| Надёжность питания | Замки должны работать безотказно | Надёжное, электропитание по кабелю | Зависит от контроля заряда батарей |
| Удобство модернизации | Исторические и арендуемые здания | Ограничено конструкцией | Высокое, минимальные изменения конструкции |
| Задержка событий | Сигнализация и мониторинг | Мгновенная | Зависит от беспроводного соединения |
| Оптимальные типы дверей | Подбор оборудования под условия эксплуатации | Периметральные двери и двери с высокой проходимостью | Внутренние двери и двери с ограничениями по конструкции |
| Тип идентификатора | Безопасность | Удобство | Стоимость выпуска | Оптимальное применение |
|---|---|---|---|---|
| Карта или брелок 125 kHz | Низкая, легко клонируется | Очень высокое | Очень низкая | Внутренние помещения, низкий риск |
| Смарт-карта 13.56 MHz | Выше, криптографическая защита | Высокое | От низкой до средней | Стандарт для коммерческих объектов |
| Мобильный идентификатор | Высокая | Высокое, но нужен заряженный телефон | Очень низкая при массовом выпуске | Здания с высокой текучестью персонала |
| Клавиатура PIN-кода | Низкая, если не используется в комбинации | Низкое | Минимальная | Технические помещения |
| Карта плюс PIN-код | Высокая, многофакторная | Среднее | Низкая | Двери повышенной безопасности |
| Биометрия | Очень высокая | Среднее, требуется регистрация | От средней до высокой | Внутренние помещения с высоким уровнем безопасности |
Руководство по контролю доступа в коммерческом здании: практический пример принятия решений
Чтобы сделать методологию наглядной, рассмотрим пример модернизации офисного здания среднего размера. В здании один главный вход, погрузочная зона и внутренние двери на трёх этажах, постоянное число арендаторов — около двухсот сотрудников и небольшой поток посетителей. Задачи — обеспечить безопасность периметра, контролировать погрузочную зону, управлять ролями и расписаниями на внутренних объектах, а также вести защищённый журнал аудита — всё в рамках бюджета жизненного цикла, который отдаёт предпочтение надёжности, а не минимальной начальной стоимости.
Анализ начинается с дверных проёмов. На главном входе устанавливается электрический замок с отказоустойчивым режимом, считыватель смарт-карт 13.56 МГц с поддержкой OSDP для защиты от клонирования, устройство выхода по запросу и датчик положения двери, с резервным питанием контроллеров периметра. Погрузочная зона оборудуется контролируемым считывателем, пешеходной дверью с электрифицированным замком и процедурой для посетителей и доставки, связанной с интеграцией системы управления посетителями. Внутренние двери оснащаются электрифицированными врезными замками с отказоустойчивым режимом для выхода, а серверная и зона обработки наличных получают повышенный уровень защиты: карта плюс PIN-код и полное журналирование аудита.
Учётные данные стандартизированы на смарт-картах 13.56 МГц, а мобильные учётные данные предлагаются как опция для снижения затрат на выпуск при смене арендаторов. Приоритеты интеграции устанавливаются заранее: видеонаблюдение — чтобы при принудительном открытии двери создавался видеоклип; кадровый каталог — чтобы доступ предоставлялся и отзывался автоматически; лифт — чтобы карты давали доступ только на те этажи, которые разрешены ролью. Бюджет жизненного цикла включает проводные внутренние замки без элементов питания там, где позволяет пространство потолка, условия по обновлению прошивки и безопасности, прописанные в контракте, и задокументированный план замены считывателей по окончании срока службы.
Пусконаладка проводится по каждой двери с письменным подтверждением, режим отказа каждой двери проверяется при потере питания, а интеграционные тесты охватывают видеоклип при принудительном открытии, отзыв учётной записи в HR-системе и своевременное истечение срока действия учётных данных посетителя. Приёмка включает обучение администраторов, фактическую схему дверей с указанием типа и параметров, бюджеты питания и процедуры восстановления. В результате получается система, чьи характеристики безопасности, стоимости и обслуживания были выбраны осознанно, а не унаследованы, и которую будущая служба эксплуатации сможет использовать и развивать, не изучая здание с нуля.
Прежде чем применять это руководство на практике, подтвердите юридические, противопожарные, эксплуатационные, кибербезопасности и инженерные требования с квалифицированными специалистами, а также сверьте каждый выбор оборудования с актуальной документацией для конкретной модели применительно к защищаемому проёму.
Часть содержания этой статьи создана с помощью ИИ и оптимизирована с точки зрения профессиональной точности и читаемости.
Не уверены, какой датчик подойдёт?
Проконсультируйтесь бесплатно с нашими инженерами по применению mmWave.
Опишите ваш гостиничный проект нашим инженерам
Сообщите количество номеров, тип потолка и предпочтительный протокол. Мы вернём план образцов и расчёт за 24 рабочих часа.
- Перейдите от общих рекомендаций к обсуждению продукта или применения.
- Используйте RFQ, когда цена, чертежи, MOQ или сроки запуска требуют структуры.
- Держите прямой контакт видимым для быстрых уточнений и передачи.