Guia de Controle de Acesso para Edifícios Inteligentes
Um guia de controle de acesso para edifícios inteligentes: portas conectadas, credenciais, visitantes, integração, privacidade, operação offline e ciclo de vida.
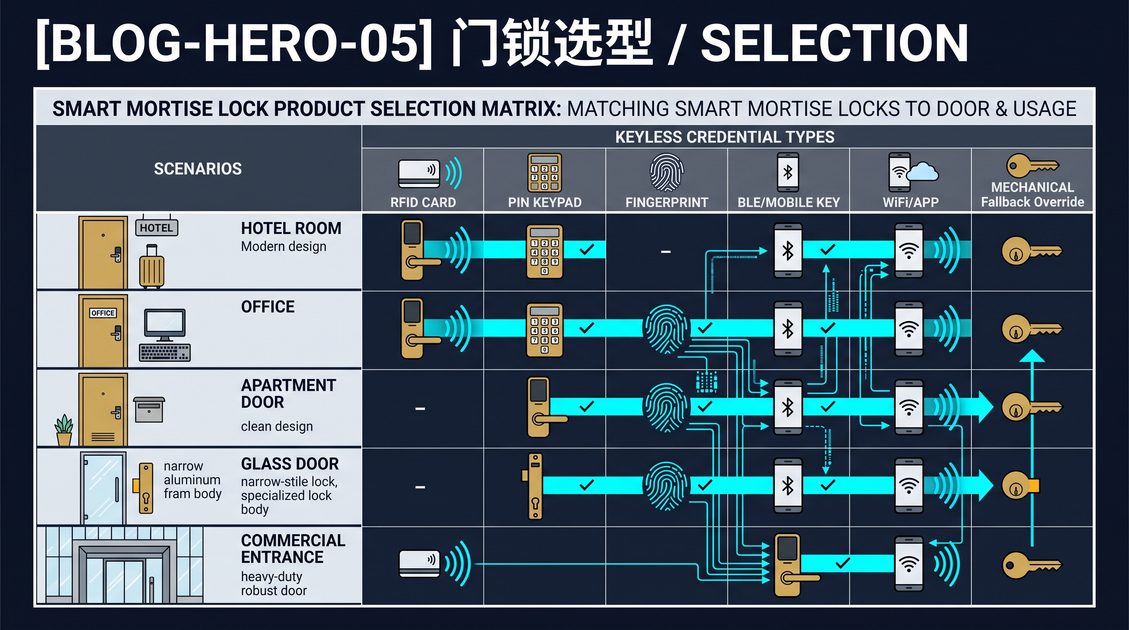
Um sistema de controle de acesso para edifícios inteligentes conecta fechaduras eletrônicas, credenciais, controladores, sensores e software de gestão para que a equipe do imóvel possa controlar a entrada por pessoa, porta e horário. Ele pode abranger entradas de apartamentos, escritórios, salas de amenidades compartilhadas, áreas de serviço e unidades individuais, mantendo a operação local quando a rede estiver indisponível. Este guia de controle de acesso para edifícios inteligentes explica como planejar a arquitetura, gerenciar visitantes e moradores, proteger a privacidade, integrar outros sistemas do edifício e garantir que a instalação seja de fácil manutenção ao longo do tempo. Foi escrito para gestores de imóveis, engenheiros prediais, consultores de segurança e integradores de sistemas que precisam de um caminho estruturado de uma coleção dispersa de fechaduras para uma plataforma de acesso gerenciada, e não pressupõe conhecimento prévio de hardware, embora ainda aborde as decisões de engenharia que moldam a operação diária.
Guia de Controle de Acesso para Edifícios Inteligentes: Defina o Modelo do Edifício
Um modelo de controle de acesso para edifícios inteligentes é um mapa estruturado de cada abertura, usuário, credencial e regra que rege como as pessoas se movem por um imóvel. É a referência única compartilhada pelas fechaduras, controladores e software de gestão, e registra para cada abertura o tipo de porta, material do batente, classificação de incêndio ou saída de emergência, os métodos de credencial aceitos e o horário que controla a entrada. Um modelo completo separa pelo menos quatro camadas: aberturas físicas, grupos de usuários, tipos de credencial e regras baseadas em horário, e vincula cada porta ao grupo que a administra e ao registro de eventos que documenta sua atividade. Durante o planejamento, a equipe faz o inventário de entradas públicas, portas de moradores e funcionários, salas de amenidades, áreas de serviço, saídas de emergência e salas restritas, e documenta se cada abertura deve registrar eventos, se deve abrir sem rede ou energia e quem aprova uma alteração. Como esse mapa orienta a administração diária, deve ser versionado e revisado após cada reforma, mudança de equipe e rotatividade de inquilinos.
Comece o inventário pelas próprias portas físicas. Para cada abertura, registre a largura e o material da porta, o tipo de batente e dobradiça, se é de uma ou duas folhas, se abre por giro ou deslizamento e se faz parte de um compartimento corta-fogo ou de uma rota de saída de emergência designada. Esses detalhes são importantes porque determinam qual hardware de fechadura pode ser instalado e como a porta se comporta em uma tentativa de arrombamento. Uma porta corta-fogo pesada de aço exige uma fechadura embutida projetada para essa aplicação, enquanto uma porta interna leve pode aceitar uma tranca sobreposta, e uma divisória de vidro deslizante não pode aceitar o mesmo hardware de uma porta articulada. Registrar essas informações uma única vez, em uma tabela estruturada, evita surpresas caras durante a instalação e torna o plano de comissionamento mais realista.
Em seguida, defina grupos de usuários em vez de exceções individuais. Um imóvel típico terá moradores, funcionários permanentes, prestadores de serviço com horário agendado, visitantes temporários, equipe de limpeza e pessoal de emergência como grupos distintos, cada um com seus próprios horários padrão e escopo de acesso. Organizar usuários em grupos mantém o conjunto de regras enxuto e auditável, porque um operador pode alterar um grupo e afetar centenas de pessoas em vez de editar entradas uma a uma. Isso também torna a revisão de segurança muito mais simples, pois a questão de quem tem qual acesso se torna uma questão sobre um pequeno número de grupos nomeados em vez de uma lista não estruturada de indivíduos.
O design de controle de acesso de um edifício inteligente deve refletir o modelo operacional do imóvel em vez de forçar todas as portas a um único modelo. Um lobby pode usar interfone e credencial móvel, uma entrada de serviço pode precisar de cartão RFID e horário agendado, e uma porta de apartamento pode usar teclado ou fechadura inteligente embutida. A consistência ajuda na administração, mas as diferenças físicas e de segurança devem permanecer visíveis na especificação. Quando duas portas diferem em classificação de incêndio, obrigação de saída de emergência ou padrão de tráfego, o modelo deve preservar essa diferença explicitamente, porque uma política uniforme que ignore essas distinções bloqueará usuários legítimos ou criará uma porta insegura.
Por fim, torne o modelo a fonte autoritativa. Quando uma porta é adicionada, um grupo é renomeado ou um horário muda, a atualização deve ocorrer primeiro no modelo e depois ser propagada para o hardware. Essa disciplina de fonte única da verdade é o que mantém o sistema implantado alinhado à intenção documentada, e é a base para toda atividade posterior neste guia, do comissionamento ao desligamento.
Arquitetura e Modelos de Porta
A arquitetura de uma implantação de controle de acesso para edifícios inteligentes é uma pilha em camadas que separa hardware físico, controle local e software de gestão para que cada camada possa ser dimensionada, protegida e substituída de forma independente. Na base estão as próprias portas, cada uma com uma fechadura, um leitor de credenciais e, às vezes, um sensor de posição de porta; acima delas estão os controladores de porta que tomam a decisão local de conceder ou negar acesso; e acima desses estão uma ou mais plataformas de software que armazenam registros de usuários, horários e logs de auditoria. Uma arquitetura bem projetada define onde cada decisão é tomada, como os dispositivos são alimentados, como eles se comunicam quando a rede está presente e como se comportam quando ela não está, porque essas escolhas determinam confiabilidade, segurança e custo de manutenção.
Os modelos de porta mais comuns são a fechadura inteligente conectada à rede, o controlador centralizado com leitores remotos e a configuração híbrida que mantém um controlador local em cada porta. Uma fechadura inteligente conectada à rede integra o leitor de credenciais, o mecanismo de fechadura e um pequeno processador em uma única unidade, o que simplifica a instalação, mas concentra a inteligência na borda. Um controlador centralizado move a lógica de decisão para um painel que atende várias portas, o que facilita atualizações de software e auditoria central, mas adiciona cabeamento e cria um ponto único de falha para as portas que atende. Um modelo híbrido mantém um controlador local na porta para decisões offline enquanto ainda reporta a um sistema central, que é o padrão que a maioria dos operadores escolhe para edifícios onde interrupções de rede são um risco real.
A energia é um fator decisivo no modelo de porta. Uma porta com desbloqueio eletrônico deve falhar em modo seguro, de acordo com suas obrigações de incêndio e saída de emergência: uma saída de incêndio deve liberar ou permanecer destravada em caso de queda de energia, enquanto uma porta perimetral que protege ativos valiosos pode precisar de uma fechadura com bateria reserva para permanecer fechada. Fechaduras embutidas alimentadas por bateria dispensam o cabeamento e permitem retrofit, mas introduzem um ciclo de troca de baterias e um aviso de bateria fraca que deve chegar ao operador. Portas com fiação fixa evitam esse ciclo, mas exigem distribuição de energia e aumentam o custo de instalação. A arquitetura deve tornar explícita a fonte de energia para cada porta e associar cada escolha a um comportamento documentado para o caso de queda de energia.
A topologia de comunicação é tão importante quanto a energia. Alguns sistemas usam uma rede local com todos os controladores reportando a um único servidor, enquanto outros usam um serviço em nuvem ao qual cada porta se conecta diretamente. Arquiteturas locais mantêm os dados de eventos no local e reduzem a dependência de conectividade externa, enquanto arquiteturas em nuvem simplificam a administração remota e a gestão de múltiplos locais. Independentemente da escolha, o design deve especificar separadamente o transporte de credenciais, o transporte de eventos e o transporte de atualizações de firmware, porque uma porta deve continuar concedendo acesso mesmo quando o caminho de envio de eventos está indisponível.
Guia de Controle de Acesso para Edifícios Inteligentes: Credenciais e Visitantes
Uma credencial é o token físico ou digital que uma pessoa apresenta para provar que pode abrir uma porta, e um guia de controle de acesso para edifícios inteligentes deve tratar as credenciais como uma estratégia de acesso, e não como um detalhe de hardware. O princípio central é a responsabilização individual: toda credencial deve identificar uma pessoa nomeada para que uma auditoria possa reconstruir quem entrou em qual porta e quando. Credenciais móveis, cartões, chaveiros, PINs e biometria apresentam diferentes compensações em conveniência, custo, privacidade e recuperação, e um imóvel costuma usar vários formatos em paralelo porque nenhum formato único atende a todas as portas e a todos os usuários. Independentemente do formato, o sistema deve permitir a revogação imediata de uma credencial perdida ou comprometida e deve tornar o desligamento de funcionários e moradores que estão saindo rápido e confiável.
Use credenciais individuais onde a responsabilização é importante. Credenciais móveis, cartões, chaveiros, PINs e biometria têm diferentes implicações de conveniência, custo, privacidade e recuperação. Um fluxo de trabalho para visitantes deve emitir acesso limitado no tempo, identificar o anfitrião ou destino e revogar o acesso automaticamente ao final da visita. Evite credenciais compartilhadas que impeçam uma auditoria de identificar o usuário real, porque um código ou cartão repassado entre várias pessoas apaga a trilha de auditoria que justifica todo o sistema.
A escolha do formato de credencial deve seguir o risco e o usuário. Um morador que retorna todos os dias pode preferir uma credencial móvel no celular, enquanto um visitante eventual pode receber um código temporário que expira após um período determinado. Um prestador de serviço que visita semanalmente pode receber um cartão vinculado a um horário, e uma sala de servidores sensível pode exigir um segundo fator, como PIN mais cartão. Os planejadores devem documentar para cada tipo de credencial como ela é emitida, como é recuperada se perdida, quanto tempo dura e qual é a alternativa caso o celular ou cartão esteja indisponível.
As credenciais também têm seu próprio ciclo de vida. Um novo funcionário ou inquilino precisa de uma etapa de cadastro que vincule a credencial a uma identidade verificada. Uma mudança de função exige uma atualização de permissão que se aplica na próxima tentativa de acesso. Uma saída exige uma revogação que entre em vigor imediatamente, não no final de um ciclo de cobrança. Uma credencial perdida precisa do mesmo tratamento, porque uma credencial deixada ativa em mãos erradas é um ponto de entrada ativo. Muitos operadores estabelecem uma revisão recorrente, como um relatório trimestral de credenciais ativas, para identificar contas que deveriam ter sido encerradas.
Não se esqueça do plano de contingência humano. Mantenha uma credencial de emergência e um caminho de recuperação mecânico ou com energia reserva, especialmente em portas que devem permanecer acessíveis durante uma interrupção de rede ou energia. Uma chave-mestra ou um mecanismo de sobreposição mecânica em portas críticas dá a uma pessoa de confiança um meio de acesso quando a eletrônica não responde, e deve ser contabilizada no mesmo inventário das credenciais digitais.
Comparação de Formatos de Credenciais
Credenciais móveis são tokens digitais carregados em um aplicativo de celular que destravam uma porta apresentando uma prova criptograficamente assinada da credencial por uma conexão de curto alcance. Elas são convenientes porque a maioria das pessoas já carrega um celular, pode receber uma nova credencial remotamente sem entrega física e pode revogá-la sem recolher um cartão. Seus principais riscos são um celular descarregado ou perdido, um aplicativo desatualizado e o fato de a credencial estar em um dispositivo pessoal que o imóvel não controla.
Cartões e chaveiros são credenciais físicas simples de emitir, de baixo custo em escala e fáceis de entender para qualquer membro da equipe. Suas desvantagens são que podem ser perdidos, compartilhados ou clonados dependendo da tecnologia do cartão, e que cada substituição exige retirada física ou um ponto de distribuição. Formatos de cartão mais recentes adicionam criptografia para resistir à clonagem, mas o trade-off é a compatibilidade com o hardware de leitura já instalado.
PINs e códigos de teclado são baratos e não exigem token físico, o que os torna ideais para salas de amenidades compartilhadas ou acesso temporário de prestadores de serviço. Sua fragilidade está na observação por terceiros, na adivinhação e no fato de que um código compartilhado entre várias pessoas não pode atribuir uma entrada a um único indivíduo. Os códigos devem ser longos o suficiente, rotacionados conforme um cronograma e combinados com outro fator quando a porta for sensível.
Credenciais biométricas, como impressões digitais ou reconhecimento facial, vinculam o acesso à pessoa em vez de a algo que ela carrega ou lembra, o que é conveniente e difícil de perder. Elas geram as maiores preocupações com privacidade porque os dados biométricos não podem ser substituídos como um cartão ou senha, e exigem cadastro cuidadoso, consentimento e proteção de templates biométricos. A biometria é mais indicada para portas de alta segurança ou alta conveniência e nunca deve ser o único fator, a menos que a política de privacidade e retenção seja explícita.
A conclusão prática é que a maioria dos edifícios opera com dois ou três formatos em paralelo: credencial móvel para moradores e funcionários, cartões para prestadores de serviço e contingência, e códigos para acessos temporários ou compartilhados. Cada formato deve ser mapeado para as portas em que é permitido, e a política deve declarar claramente quais formatos são aceitáveis para cada abertura para que a trilha de auditoria permaneça atribuível.
Gestão do Ciclo de Vida do Visitante
O ciclo de vida do visitante em um sistema de controle de acesso para edifícios inteligentes abrange cinco etapas: convite, emissão, entrada, supervisão e revogação, e cada etapa deve ser automatizada sempre que possível, para que uma visita nunca exceda sua autorização de acesso. Um convite identifica o anfitrião ou o destino, uma emissão cria uma credencial com validade limitada, a entrada registra a primeira chegada autorizada, a supervisão acompanha a movimentação dentro do edifício e a revogação remove a credencial ao final da visita ou em um prazo determinado. A qualidade que define uma boa gestão de visitantes é que o acesso expira por si só, porque uma expiração que depende de uma pessoa lembrar de revogar uma credencial é uma expiração que, com frequência, será esquecida.
Um fluxo de trabalho para visitantes deve emitir acesso com validade limitada, identificar o anfitrião ou o destino e revogar o acesso automaticamente ao final da visita. O anfitrião deve conseguir emitir uma visita rapidamente, idealmente antes de o visitante chegar, para que a credencial esteja pronta na entrada. A visita deve ter um escopo: quais portas o visitante pode usar, quais horários são válidos e qual anfitrião é responsável. Quando a visita termina, a credencial deve ser desativada automaticamente, e o registro de eventos deve mostrar a chegada e o último acesso para conciliação.
Um sistema de gestão de visitantes deve se conectar à plataforma de controle de acesso, seja como um módulo nativo ou por meio de uma integração, para que a mesma identidade de usuário e o mesmo registro de eventos sejam usados em todo o processo. Quando for um sistema separado, defina qual sistema emite a credencial e qual sistema a aplica, e teste o atraso de sincronização para que uma visita revogada seja desativada prontamente, e não após uma demora. Para visitantes de maior risco, como prestadores de serviço que trabalharão sem supervisão, o fluxo pode adicionar um check-in na recepção, um crachá com foto ou uma restrição a andares específicos.
O próprio registro do visitante é um dado pessoal. Registre o nome, o anfitrião, o horário da visita e o escopo do acesso, mas não colete nada além do necessário para realizar a visita. Defina um período de retenção para os registros de visitantes e para os logs de eventos de visitantes, e garanta que o visitante saiba o que está sendo registrado no momento da entrada. Quando um visitante retorna com regularidade, considere convertê-lo em uma credencial programada de prestador de serviço com seu próprio ciclo de revisão, em vez de emitir uma nova visita avulsa a cada vez, o que evita que a lista de visitantes cresça sem limites.
Por fim, revise o registro de visitantes em uma rotina periódica. Procure por visitas cujas credenciais permaneceram ativas por mais tempo que o previsto, visitas repetidas com a mesma credencial sem um anfitrião e acessos a portas fora do escopo declarado. O relatório de visitantes é uma das ferramentas de alerta antecipado mais práticas que um edifício possui, porque as anomalias no acesso de visitantes costumam ser visíveis no log antes de se tornarem incidentes.
Guia de Controle de Acesso para Edifícios Inteligentes: Integração e Privacidade
Uma implantação de controle de acesso em edifícios inteligentes raramente opera isoladamente, e a integração conecta a plataforma de acesso à gestão de propriedades, à gestão de visitantes, a elevadores, interfones de vídeo, gestão de energia ou a um centro de operações de segurança, de modo que identidades e eventos fluam entre os sistemas em vez de serem inseridos duas vezes. A disciplina essencial da integração é definir qual sistema é o dono do registro do usuário e qual sistema é o dono da decisão de abertura de porta, porque a sobreposição de responsabilidades é o que faz os bancos de dados divergirem e as permissões ficarem dessincronizadas. Uma integração limpa tem um diretório autoritativo que envia alterações para os outros sistemas, um único ponto onde a decisão de abertura de porta é tomada e um entendimento documentado do atraso de sincronização, da recuperação de contas e do comportamento offline antes que a integração seja considerada confiável para as operações diárias.
Defina qual sistema é o dono do registro do usuário e qual sistema é o dono da decisão de abertura de porta. Evite bancos de dados de usuários duplicados que divergem entre si. Teste o atraso de sincronização, a recuperação de contas e o comportamento offline antes de depender de uma integração para as operações diárias, pois uma integração que funciona em uma demonstração ainda pode falhar em escala se for lenta, falhar em uma alteração de nome ou deixar contas órfãs quando uma pessoa sai.
Eventos de acesso são informações sensíveis. Limite a visibilidade por função, proteja a comunicação e os dados armazenados, defina um período de retenção e explique a política a moradores e funcionários. Dados biométricos exigem cuidado especial porque não podem ser substituídos como uma senha. Prefira modelos locais criptografados quando apropriado e colete apenas as informações necessárias para a operação declarada.
O número de integrações deve ser uma escolha deliberada, não um acidente de aquisição. Cada conexão adiciona outro sistema que pode falhar, outro lugar onde as credenciais podem divergir e outra superfície para violação de dados, portanto cada integração deve se justificar por um ganho operacional concreto. Uma integração de gestão de visitantes que elimina a distribuição manual de cartões é valiosa; um painel decorativo que duplica dados não é. Documente cada integração, sua direção de fluxo de dados e a pessoa responsável por mantê-la saudável.
Limites de Integração e Propriedade do Sistema
A falha de integração mais comum é a identidade duplicada, em que a mesma pessoa existe no sistema de gestão do imóvel, no sistema de visitantes e na plataforma de controle de acesso sob três registros diferentes, e as alterações feitas em um nunca chegam aos outros. A solução é um diretório único e autoritativo e um modelo claro de propriedade. Decida qual sistema é a fonte da verdade para adicionar uma pessoa, para alterar sua função e para removê-la, e faça os outros sistemas consumirem esse fluxo de dados em vez de manterem suas próprias cópias.
O atraso de sincronização é o segundo ponto de falha. Quando uma pessoa é removida do diretório, com que rapidez o sistema de controle de acesso revoga suas credenciais? Quando o contrato de um prestador de serviços é renovado, com que rapidez o novo cronograma é aplicado? Esses atrasos devem ser medidos e documentados, porque a diferença entre a propagação imediata e a do dia seguinte pode ser a diferença entre um desligamento seguro e uma credencial remanescente. Onde a velocidade importa, prefira integrações que enviem alterações de forma síncrona ou em um intervalo curto definido, em vez de um lote diário.
O terceiro ponto é a recuperação de conta. Quando uma integração de identidade falha, como uma porta ainda concede acesso a um usuário legítimo? Um controlador que não consegue acessar o diretório deve ter uma cópia em cache das regras de acesso ou um modo degradado definido, e um operador deve saber como restaurar o serviço. Planeje o caminho de recuperação antes da interrupção e documente-o para que não seja descoberto sob pressão.
A integração também levanta a questão da própria decisão da porta. Alguns imóveis centralizam a decisão de conceder ou negar em um servidor ou serviço em nuvem, enquanto outros a mantêm local no controlador e apenas sincronizam as regras para o nível local. A decisão local é mais resiliente porque continua funcionando quando a rede ou o serviço central está indisponível, mas exige que o conjunto de regras local esteja atualizado. Projete o modelo de propriedade de modo que a porta possa sempre tomar uma decisão segura, mesmo quando não puder pedir permissão.
Privacidade e Proteção de Dados
Um sistema de controle de acesso de edifícios inteligentes registra quem entrou por uma porta e quando, e esses registros de eventos são dados pessoais que devem ser protegidos por design, em vez de tratados como uma reflexão tardia. Os princípios são minimização de dados, limitação de finalidade, visibilidade baseada em funções, criptografia, limites de retenção e transparência, e eles se aplicam a credenciais, registros de eventos, registros de visitantes e especialmente a modelos biométricos. Cada princípio deve ser traduzido em uma configuração concreta: coletar apenas o que é necessário, usar os dados apenas para a finalidade declarada, mostrar cada registro apenas às funções que precisam dele, protegê-lo em trânsito e em repouso, excluí-lo após um período definido e informar às pessoas descritas por esses dados o que está acontecendo.
Limite a visibilidade por função. Um operador de recepção pode precisar ver as chegadas de visitantes de hoje, mas não o histórico completo de entradas de um morador, e um gerente pode precisar da trilha de auditoria enquanto um técnico de manutenção não precisa de nada. Defina funções que correspondam aos trabalhos reais e torne o padrão o menor privilégio que ainda permita que a função execute seu trabalho. Audite as concessões de visibilidade com a mesma frequência que as próprias concessões de acesso.
Proteja a comunicação e os dados armazenados. Credenciais e registros de eventos devem ser criptografados quando se movem entre o leitor, o controlador e o software, e quando são armazenados. As chaves devem ser gerenciadas de modo que um dispositivo perdido não exponha o sistema mais amplo, e a plataforma deve suportar atualizações seguras que não revertam para uma versão enfraquecida.
Defina um período de retenção e cumpra-o. Os registros de eventos e de visitantes não precisam ser mantidos para sempre, e mantê-los por mais tempo que o necessário aumenta tanto o risco quanto a carga regulatória. Publique o período de retenção e torne a exclusão automática, em vez de depender de um administrador para lembrar.
Os dados biométricos são o caso especial. Como não podem ser substituídos, seu comprometimento tem consequências duradouras, portanto devem ser coletados apenas com consentimento claro, armazenados como um modelo criptografado ou verificados localmente no dispositivo quando possível, e nunca usados para uma finalidade além da declarada. Prefira correspondência de modelo no dispositivo ou local ao armazenamento central e documente exatamente o que acontece com o modelo quando o acesso de um usuário termina.
Comportamento offline e fail-safe
A propriedade mais importante de um sistema de controle de acesso para edifícios inteligentes não é como ele funciona quando tudo está saudável, mas como ele se comporta quando a rede, a energia ou um único controlador falham, e esse comportamento deve ser projetado e testado, em vez de presumido. O comportamento offline descreve o que a porta faz quando não consegue alcançar o sistema central, e o comportamento fail-safe descreve o que ela faz quando a energia ou uma falha mecânica interrompe a operação normal. Ambos devem ser especificados por porta, adequados ao papel da porta em relação a incêndio e saída de emergência, e documentados para que um operador possa prever exatamente o que acontece em uma interrupção.
Quando a conexão com a rede é perdida, uma porta que depende de uma decisão central se torna um risco; portanto, o projeto deve manter uma cópia local das regras de acesso no controlador ou na fechadura. Essa cópia local deve incluir as credenciais válidas, os cronogramas atuais e uma lista de revogação, e deve ser atualizada antes de uma interrupção para que uma credencial recentemente revogada não possa abrir a porta durante a desconexão. Teste o comportamento offline explicitamente, porque a diferença entre um conjunto de regras em cache e uma porta que libera tudo é a diferença entre uma pequena interrupção e uma falha de segurança.
A perda de energia é um cenário separado com seu próprio padrão. Uma saída de incêndio ou porta de evacuação de emergência deve liberar ou permanecer destravada em caso de perda de energia para que as pessoas possam escapar, enquanto uma porta de perímetro ou de proteção de ativos pode precisar de energia de reserva com bateria para permanecer trancada. O padrão fail-safe de cada porta deve ser escrito na especificação e afixado próximo à porta, e deve estar em conformidade com os códigos locais de incêndio e acessibilidade.
Uma fechadura alimentada por bateria adiciona a falha específica de uma bateria descarregada. O sistema deve alertar bem antes de a bateria esvaziar, com tempo de antecedência suficiente para agendar uma substituição, e deve manter a porta utilizável por meio de uma chave mecânica ou de um contato de alimentação externa, mesmo depois que a eletrônica parar de responder. O processo de substituição da bateria deve ser documentado para que não dependa de uma única pessoa que saiba como abrir a fechadura.
Por fim, teste o caminho de recuperação. Quando a energia ou a rede for restaurada, a porta deve ressincronizar suas regras, o controlador deve reconectar e os eventos enfileirados devem ser reportados sem duplicação ou perda. Um operador deve ser capaz de seguir um procedimento de recuperação escrito que restaure o serviço em uma ordem previsível, para que o edifício retorne à operação normal rapidamente e o registro de eventos permaneça completo.
Guia de Controle de Acesso para Edifícios Inteligentes: Comissionamento e Ciclo de Vida
O comissionamento é a transição controlada de um sistema projetado para um sistema em funcionamento, e um guia de controle de acesso para edifícios inteligentes deve tratá-lo como um programa de testes estruturado, e não como uma caixa de seleção final. O objetivo é comprovar que cada porta concede o acesso correto, nega o acesso incorreto, sobrevive aos seus modos de falha e reporta seus eventos corretamente, antes que o sistema seja utilizado no dia a dia. O comissionamento começa com um piloto em portas representativas, expande-se para o conjunto completo somente após o piloto ser aprovado e termina com uma entrega que permite ao operador executar e manter o sistema sem depender do instalador.
Execute o piloto em portas representativas antes de expandir. Teste credenciais válidas, expiradas, revogadas e inválidas, expiração de visitantes, eventos de posição de porta, saída interna, sobreposição manual, avisos de bateria, interrupção de energia, perda de rede e recuperação do controlador. Confirme que os alertas chegam à equipe responsável e que um operador consegue seguir o procedimento de recuperação documentado sem depender de um único instalador. O piloto deve incluir tanto as portas mais complexas quanto as mais simples, para que o teste revele as fragilidades antes que elas se multipliquem por todo o edifício.
O programa de testes deve cobrir credenciais, eventos, saída e modos de falha em uma ordem documentada. Para credenciais, comprove que uma válida abre a porta, que uma expirada não abre, que uma revogada é negada imediatamente e que uma inválida ou desconhecida gera um registro no log em vez de falhar silenciosamente. Para eventos, confirme que os eventos de porta aberta, porta aberta por tempo excessivo e entrada forçada aparecem no log com carimbo de data/hora e usuário. Para saída, confirme que a liberação interna sempre funciona e que a porta nunca é mantida de uma forma que prenda uma pessoa. Para modos de falha, simule perda de energia, perda de rede, bateria fraca e recuperação do controlador, e confirme que o comportamento corresponde à especificação.
O gerenciamento do ciclo de vida inclui manutenção de baterias e firmware, revisões de permissões, peças de reposição, documentação e suporte do fornecedor. A manutenção de baterias significa um ciclo programado de substituição com aviso adequado e um procedimento documentado de troca. A manutenção de firmware significa uma política de atualização definida com rollback testado, para que uma versão ruim não deixe as portas em um estado inutilizável. As revisões de permissões significam uma verificação rotineira de quem possui qual acesso e se os grupos ainda correspondem ao modelo operacional. Peças de reposição, documentação e suporte do fornecedor garantem que o sistema possa ser reparado e ampliado ao longo de sua vida útil.
Este guia de controle de acesso para edifícios inteligentes é uma informação geral; obtenha uma revisão qualificada dos requisitos de incêndio, acessibilidade, elétrica, privacidade, edificação e saída de emergência antes da aquisição. Os códigos e regulamentos locais variam, e um profissional licenciado deve confirmar que o hardware específico, os padrões fail-safe e os recursos de acessibilidade atendem aos requisitos aplicáveis ao edifício.
Comissionamento, Testes e Implantação Piloto
Uma implantação piloto limita os riscos ao validar o sistema em algumas portas antes de aplicá-lo a todo o edifício. Escolha um conjunto piloto representativo de toda a variedade: pelo menos uma entrada de alto tráfego, uma porta corta-fogo ou de saída de emergência, uma sala restrita e uma porta interna, para que o teste cubra os diferentes modos de falha e padrões de uso que a implantação completa enfrentará. Defina antecipadamente um critério de aprovação, como um número definido de dias sem uma concessão incorreta ou uma negação de acesso legítimo, e não expanda até que esse critério seja atendido.
Escreva o script de teste antes de iniciar o comissionamento. Ele deve ser lido como uma sequência de ações concretas com resultados esperados, para que qualquer operador treinado possa executá-lo e um novo técnico possa repeti-lo após uma alteração de software. Inclua os casos negativos com o mesmo cuidado que os positivos, pois o valor do comissionamento está em grande parte em comprovar o que o sistema se recusa a fazer. Uma porta que concede acesso a uma credencial revogada ou a um usuário fora do horário permitido é uma constatação que deve ser corrigida antes da implantação, não um detalhe para anotar e esquecer.
Confirme se os alertas chegam à equipe responsável. O comissionamento deve comprovar que um aviso de bateria fraca, um alerta de porta deixada aberta e um evento de entrada forçada realmente chegam ao destino configurado, seja um painel do operador, um e-mail ou um serviço de paging. Um alerta que dispara silenciosamente em um log não é alerta algum, e o teste de comissionamento deve verificar toda a cadeia, da porta até a pessoa.
Encerre o piloto com uma transferência formal. Documente o hardware instalado, o cabeamento e o plano de energia, os formatos de credencial em uso, os grupos de acesso, o comportamento de modo de falha de cada porta e os procedimentos de recuperação. Forneça ao operador um cronograma de manutenção e o caminho de contato para suporte. O objetivo é que um novo operador possa assumir apenas com base na documentação, sem precisar da presença do instalador, o que é o verdadeiro teste de se o sistema é manutenível.
Ciclo de Vida, Manutenção e Desligamento
Um sistema de controle de acesso para edifícios inteligentes exige cuidados contínuos, e um guia sobre o assunto só está completo quando aborda como o sistema é mantido atualizado, reparado e encerrado com segurança.
A manutenção das baterias é a obrigação mais rotineira, porque uma fechadura alimentada por bateria que descarrega silenciosamente se torna um morador trancado para fora ou uma brecha de segurança aberta.
Estabeleça um ciclo de substituição, utilize os alertas de bateria fraca para definir prioridades e mantenha baterias sobressalentes e um procedimento documentado de troca para que a tarefa não dependa de um único especialista.
O firmware é a segunda obrigação. Padrões de credenciais, correções de segurança e correções de bugs chegam como atualizações de software, e um edifício que nunca atualiza acumula vulnerabilidades não corrigidas.
Defina uma política de atualização que estabeleça como as atualizações são avaliadas, quando são aplicadas e como uma versão problemática é revertida, e teste as atualizações em uma porta representativa antes de distribuí-las por todo o edifício.
Um caminho de reversão documentado protege contra o risco de uma atualização tornar as portas inutilizáveis.
As revisões de permissões mantêm o modelo de acesso íntegro à medida que pessoas e funções mudam.
Agende uma revisão rotineira de quem possui qual acesso, se os grupos ainda correspondem ao modelo operacional e se alguma credencial obsoleta permanece ativa.
Vincule a revisão a eventos reais, como a rotatividade de inquilinos e mudanças de equipe, para que o desligamento seja acionado por uma mudança real, e não por um lembrete de calendário fácil de ignorar.
O desligamento é o inverso da integração e merece o mesmo rigor.
Quando um funcionário sai, um morador se muda ou o contrato de um prestador de serviços termina, revogue a credencial imediatamente, remova o usuário dos grupos aos quais pertencia e confirme que a revogação foi aplicada na porta.
Documente o checklist de desligamento e teste-o com o mesmo cuidado dos testes de comissionamento, porque um desligamento esquecido é uma das formas mais comuns de um edifício conectado acabar com uma credencial ativa em mãos erradas.
O suporte do fornecedor e as peças sobressalentes fecham o ciclo.
Confirme que o hardware pode ser reparado e estendido ao longo de sua vida útil esperada, que as peças sobressalentes estão disponíveis e que o fornecedor da plataforma pode ser contatado quando uma falha exceder as habilidades locais.
Um sistema sem suporte é um sistema cuja falha inevitável é apenas uma questão de tempo, e uma propriedade que planeja a manutenção tem muito mais probabilidade de manter seu controle de acesso seguro a longo prazo.
Considerações Finais: Política, Pessoas e Revisão Contínua
Uma implementação bem-sucedida trata o edifício como um todo, e não como um conjunto de portas, e a política que define quem possui qual acesso é o fio que conecta o hardware, as credenciais e os registros de eventos em um sistema funcional. Publique uma política clara de acesso, relacione os eventos de porta às pessoas responsáveis por eles e teste a expiração de visitantes e o desligamento de funcionários com o mesmo cuidado dedicado ao hardware. Revise o mapa de acessos após reformas, mudanças de equipe e rotatividade de inquilinos e confirme se o procedimento de emergência está sempre atualizado. Essa disciplina é o que mantém um sistema de acesso conectado seguro à medida que o edifício evolui, pois a segurança é uma prática contínua, e não uma instalação pontual.
Confirme que a política de acesso é compreensível para moradores e funcionários, pois um sistema que as pessoas não entendem acaba ignorado ou contornado. Ofereça uma forma simples de reportar uma credencial perdida, um aviso claro sobre o que é registrado e um canal fácil para atualizar os acessos conforme as funções mudam. Um edifício conectado só é tão seguro quanto as pessoas que o utilizam, portanto, torne a política visível, os procedimentos simples e o caminho de emergência óbvio em cada porta.
Estabeleça um ritmo contínuo de revisão em torno do sistema, em vez de esperar por um incidente. Defina um intervalo regular para verificar a lista de credenciais ativas, o registro de visitantes, os grupos de permissão e o status da bateria e do firmware, e atribua a cada item um responsável nominal. Quando uma revisão identificar uma lacuna, corrija-a e registre o que mudou, para que o processo melhore com o tempo e o mesmo erro não se repita.
Por fim, lembre-se de que o controle de acesso é apenas uma camada na segurança e proteção mais ampla do edifício. Coordene com os requisitos de incêndio, saída de emergência, acessibilidade e privacidade, mantenha o procedimento de emergência atualizado e trate a plataforma de acesso conectado como uma ferramenta que apoia as pessoas que moram e trabalham no local. Um sistema bem modelado, cuidadosamente comissionado, mantido regularmente e compreendido por seus usuários é um sistema que conquista seu lugar no edifício por muitos anos.
Parte do conteúdo deste artigo é gerada por IA e otimizada para precisão profissional e legibilidade.
Não sabe qual sensor se adapta ao seu projeto?
Fale com nossos engenheiros de aplicação mmWave para uma consulta gratuita.
Especifique o seu projeto hoteleiro com os nossos engenheiros
Envie a contagem de quartos, tipo de teto e preferência de protocolo. Retornaremos um plano de amostras e orçamento em 24 horas úteis.
- Passe da orientação geral para uma discussão de produto ou aplicação.
- Use RFQ quando preço, desenhos, MOQ ou calendário de lançamento precisam de estrutura.
- Mantenha um caminho de contacto direto visível para esclarecimentos rápidos e passagem de testemunho.