Guia de Sistema de Fechadura Eletrônica Comercial
Um guia de engenharia para selecionar e implantar um sistema de fechadura eletrônica comercial em encaixe de porta, credenciais, energia, integração, segurança de vida, instalação e custo de ciclo de vida.
Guia de Sistema de Fechadura Eletrônica Comercial — Escopo e Definição
Um sistema de fechadura eletrônica comercial é uma solução de acesso eletrificada que controla entradas não residenciais — escritórios, edifícios multi-inquilinos, hotéis, saúde, educação, armazéns e locais logísticos — liberando o mecanismo de fechadura mecânica somente quando uma credencial eletrônica autorizada é apresentada. Normalmente compreende um conjunto de fechadura ou caixa de embutir com liberação eletrônica, um leitor de credenciais, um controlador que toma a decisão de conceder ou negar localmente na fechadura ou centralmente por uma rede, uma fonte de energia provisionada para operação por bateria ou fail-safe, e uma plataforma de gestão que mantém usuários, agendas e eventos de auditoria. Credenciais geralmente incluem PINs, cartões de proximidade ou contactless, aplicativos móveis usando Bluetooth ou NFC, biometria como impressões digitais e uma chave mecânica mantida como alternativa fail-safe. Um sistema é escolhido com base na geometria da porta e do batente, na política de acesso, no modelo de ameaça, nos requisitos de saída e incêndio e no plano de manutenção e ciclo de vida, não com base em qualquer recurso isolado da ficha técnica.
Trate a fechadura como um componente de um conjunto completo de porta: um ferrolho forte não pode compensar uma folha de núcleo oco ou uma contrachapa desalinhada, e uma decisão que ignora as pessoas que abrem a porta diariamente torna-se um risco. Envolva instalações, segurança, TI, jurídico e usuários regulares na avaliação antes de comparar fornecedores. Estabeleça um registro de decisão que nomeie o responsável por cada requisito, para que as escolhas posteriores sejam rastreáveis às restrições reais do local, e não à melhor proposta de vendas do fornecedor.
A fronteira entre mecânico e eletrônico
Uma forma útil de enquadrar qualquer sistema de fechadura eletrônica comercial é separar o núcleo mecânico — o ferrolho, a lingueta, a contrachapa, o cilindro e as alavancas que seguram fisicamente a porta — da camada eletrônica que decide quando esse núcleo mecânico pode ser movido. O núcleo mecânico é o que realmente assegura a abertura; a eletrônica apenas supervisiona sua liberação. Essa distinção é importante porque um sistema que falha na camada mecânica falha para todos, mesmo quando a eletrônica está impecável. Uma porta cuja lingueta engata em uma contrachapa solta é um convite aberto que nenhum leitor, credencial ou plataforma de gestão pode reparar. Mantenha ambas as camadas na decisão e verifique o lado mecânico com o mesmo rigor que a eletrônica, porque o hardware físico carrega quase toda a carga real de segurança sob operação normal.
Para quem é este guia
O guia atende gerentes de instalações, diretores de segurança, administradores de TI, arquitetos, empreiteiros e profissionais de compras que precisam especificar, comprar, instalar ou manter controle de acesso para aberturas comerciais. Ele evita promessas específicas de marcas e alegações de testes de fabricantes, e não substitui a revisão qualificada jurídica, de incêndio, acessibilidade, cibersegurança ou engenharia. Normas e referências de códigos são descritas em um nível adequado para planejamento e para fazer perguntas melhores; os requisitos reais para uma determinada jurisdição e ocupação devem ser confirmados por um profissional qualificado. A ordem de leitura não é obrigatória, mas as seções se complementam: o levantamento físico informa a escolha do formato, o formato restringe o comportamento de energia e segurança de vida, e tudo isso alimenta decisões de custo e due diligence. Um leitor com pouco tempo pode começar pela lista de verificação de implementação no final e trabalhar de trás para frente até as seções que orientam cada item da lista.
Guia de Sistema de Fechadura Eletrônica Comercial — Levantamento de Porta e Batente
A porta física decide se a eletrônica pode funcionar de alguma forma. Antes de avaliar um sistema de fechadura eletrônica comercial, meça a espessura da porta, o recuo (backset), o lado das dobradiças (handing), a direção de abertura, as dimensões da caixa de embutir, as posições do fuso e do cilindro e a geometria da contrachapa, e registre o tipo de batente, o grau e material da folha, a condição do piso e o ciclo de trabalho esperado. Portas corta-fogo impõem limites rígidos a cortes, ajustes e etiquetagem; portas envidraçadas ou acústicas restringem os locais de perfuração; e um fechador desgastado ou um batente danificado anula qualquer fechadura, independentemente da especificação. Levantamentos de campo são feitos em aberturas representativas, incluindo as de maior tráfego e as mais expostas ambientalmente, e as premissas são documentadas em vez de presumidas, para que a fechadura seja dimensionada para a porta e nunca o contrário. Um levantamento que ignora a abertura mais problemática rejeitará silenciosamente todas as fechaduras escolhidas a partir do levantamento de uma abertura limpa.
Registre o lado das dobradiças e o sentido de abertura da porta em uma ficha de levantamento e fotografe cada abertura representativa. Capture dados reais de tráfego — ciclos por dia e concentração em trocas de turno ou horários de refeição — porque a classificação de ciclo de trabalho e as premissas de consumo de bateria dependem do uso real, não do rótulo impresso na caixa. Uma pequena lista de medições, feita com cuidado, vale mais do que um longo levantamento cheio de suposições não verificadas.
As medições essenciais
O conjunto de números que decide a compatibilidade da fechadura é pequeno, mas inegociável: espessura da porta (tipicamente de 1,75 polegadas (44 mm) a 2,75 polegadas (70 mm) em portas comerciais de aço ou madeira), recuo (a distância da borda da porta ao centro da lingueta ou fechadura, mais comumente 2,75 polegadas (70 mm) na América do Norte e 55 mm ou mais em regiões métricas) e lado das dobradiças (o lado da porta onde ficam as dobradiças, além de ser canhota ou destra e abrir para dentro ou para fora). Uma caixa de embutir deve se encaixar fisicamente no bolso fresado e na preparação; uma fechadura cilíndrica precisa de um diâmetro de furo e recuo correspondentes; uma contrachapa elétrica deve ser aparafusada a um batente específico e parear com o curso e o lábio da lingueta. Registre a abertura da contrachapa, a folga entre a folha e o batente (uma folga travada acima de cerca de 4,8 mm (3/16 pol.) geralmente exige trabalho de alinhamento primeiro) e a presença de um fechador, porque a velocidade de fechamento de um fechador afeta diretamente se uma contrachapa vai engatar de forma confiável.
Classificação de incêndio e restrições de preparação
Em portas corta-fogo, a preparação é regulamentada: cortar um novo furo, trocar a fechadura ou adicionar ferragens através da porta pode anular o selo de incêndio, a menos que a alteração seja permitida pelo fabricante ou executada por um profissional qualificado de portas e ferragens, e algumas jurisdições exigem um instalador licenciado para portas etiquetadas. Padrões de perfuração, tamanho das aberturas e o uso de substitutos de ferragens com certificação de incêndio são todos controlados. Em batentes de metal oco, uma contrachapa elétrica deve corresponder ao perfil do batente e ser instalada com os calços e ferragens apropriados; em portas de alumínio ou vitrines de vidro, a escolha se estreita porque perfurar montantes finos geralmente é impraticável e soluções de montagem em superfície ou ocultas diferem. Portas acústicas têm limites de classificação de som no trabalho de preparação, e ambientes de sala limpa ou corrosivos impõem limites aos materiais. Cada uma dessas restrições deve ser registrada no levantamento para que possa ser transformada em um critério de exclusão antes de você pré-selecionar o hardware.
Ciclo de trabalho e exposição ambiental
Ciclo de trabalho é o número de ciclos de abertura e fechamento por hora que o hardware deve suportar, e ele separa produtos domésticos frágeis de hardware genuíno de sistema de fechadura eletrônica comercial. Uma entrada pública em um escritório próximo ao transporte público pode ver milhares de ciclos diariamente; uma escadaria pouco usada pode ver algumas dezenas. Fornecedores classificam o hardware para uma vida útil em ciclos, e exceder a classificação acelera o desgaste da lingueta, a falha do motor e a fadiga da mola muito antes de a eletrônica envelhecer. A exposição ambiental é a segunda dimensão: aberturas externas enfrentam chuva, variação de temperatura, ar salino em locais costeiros e degradação por UV, tudo o que afeta a vedação, a eletrônica e a bateria. Capture a densidade de tráfego e a exposição na mesma passagem de levantamento para que ambas as restrições cheguem à especificação juntas.
Guia de Sistema de Fechadura Eletrônica Comercial — Formatos de Fechadura
Um sistema de fechadura eletrônica comercial não é um produto único, mas uma família de mecanismos, e o formato que você escolhe é ditado pela abertura física, pelo tráfego, pelo orçamento de energia e pelo comportamento exigido em uma falha. As principais famílias — embutir, cilíndrica, contrachapa elétrica, magnética e cadeado ou armário — cada uma equilibra custo, ciclo de trabalho, facilidade de retrofit e comportamento de segurança de vida de forma diferente, e cada uma é montada em uma parte diferente do conjunto da porta: algumas carregam seu próprio ferrolho na folha, algumas ficam no batente e liberam a lingueta, e algumas seguram a porta por atração, em vez de uma projeção mecânica. Escolher a família errada é o erro individual mais caro na especificação, porque geralmente só é descoberto após a instalação, quando a porta, o batente ou a disposição de energia já estão comprometidos com ela. Combine a família com a preparação existente, o regime de uso que a abertura imporá e a postura de falha que a ocupação exige, e registre a escolha com base no levantamento, e não na preferência.
Fechaduras de embutir
Uma fechadura de embutir é usinada em um bolso retangular ou encaixe cortado na borda da porta e carrega sua própria chapa de fechadura, cilindro, lingueta e ferrolho dentro de uma caixa autônoma. É o cavalo de batalha das aberturas comerciais premium porque a caixa é grande o suficiente para conter um motor, um conjunto de microinterruptores e a engrenagem que aciona um curso mais longo. Ferragens de embutir tendem a ser mais pesadas, mais suaves e mais duráveis em ciclos de trabalho elevados do que ferragens cilíndricas alternativas, e aparecem com frequência em edifícios históricos ou de alto padrão onde uma chapa de fechadura substancial é desejada. Retrofit exige fresar um bolso de tamanho preciso e, portanto, é mais invasivo; em portas existentes, a abertura precisa ser criada ou a caixa de embutir existente deve ser correspondida. Quando a porta é espessa, de alto tráfego ou precisa de lingueta e ferrolho em um único mecanismo, fechaduras de embutir geralmente são o ajuste técnico mais forte para a carga mecânica.
Fechaduras cilíndricas e de furo
Uma fechadura cilíndrica se encaixa através de um furo perfurado na porta com um ferrolho de lingueta que retrai pela rotação de uma alavanca; o nome cobre os clássicos conjuntos de maçaneta e alavanca de furo encontrados em milhares de portas de escritórios e instalações. Como a caixa é pequena e a preparação é um furo simples mais um encaixe de lingueta no recuo exigido, ferragens cilíndricas são baratas e rápidas para retrofit, o que as torna o padrão quando orçamento ou cronograma domina. A troca é ciclo de trabalho e massa: mecanismos cilíndricos geralmente têm classificações de ciclo mais baixas e construção mais leve do que ferragens de embutir, por isso são mais adequados a portas internas com tráfego moderado do que a entradas principais ou portas públicas pesadas. Para muitos gerentes de instalações, fechaduras eletrônicas cilíndricas são uma das maneiras mais baratas de adicionar entrada verificada por credencial a um corredor de escritórios que já tem preparação de furo.
Contrachapas elétricas
Uma contrachapa elétrica é montada no batente, substituindo a chapa de batida passiva, e seu retentor libera para deixar a lingueta da porta passar sem retrair a própria lingueta. Como a contrachapa fica no batente e o corpo da fechadura permanece na porta, uma contrachapa elétrica pode sustentar do batente um grau de segurança muito maior do que a fechadura sozinha, e coexiste com uma fechadura puramente mecânica como mecanismo primário. Contrachapas são ideais para retrofit onde a fechadura mecânica existente deve permanecer e para portas que precisam de forte retenção, mas dependem de um batente que possa aceitá-las, de um curso de lingueta longo o suficiente para engatar de forma confiável e da seleção correta de fail-secure ou fail-safe. Uma combinação fraca de curso curto de lingueta com uma contrachapa desalinhada é uma fonte comum de fechadura que se abre com vibração sob força.
Fechaduras magnéticas
Uma fechadura magnética segura a porta por atração eletromagnética entre uma armadura na folha e um ímã no batente, sem nenhum ferrolho físico. Como não tem lingueta, uma fechadura magnética é inerentemente fail-safe — ela libera no instante em que a energia cai, o que a torna atraente para aberturas críticas de saída e públicas — e é rápida de montar em superfície. A troca é que o poder de retenção é tão bom quanto a classificação de força de tração e a montagem (acima da porta), que pode ser derrotada por alavancagem ou calço, a menos que proteção acessória seja adicionada, e que algumas jurisdições restringem retenção apenas magnética em portas de saída ou corta-fogo etiquetadas porque não oferece ferrolho. Fechaduras magnéticas são melhores para portas internas, aplicações mantidas abertas ou fail-safe e devem ser especificadas com resistência de retenção e resistência a calço compatíveis com o valor da porta.
Cadeados, fechaduras de armário e fechaduras especiais
Cadeados e fechaduras de armário cobrem aberturas de armazenamento, racks de servidores, armários, portões e contêineres onde um conjunto completo de fechadura de porta é exagero. Eles normalmente aceitam as mesmas famílias de credenciais e podem ser gerenciados na mesma plataforma, o que é valioso quando uma instalação deseja uma identidade única tanto nas portas de entrada quanto nos pontos internos de custódia. Como um cadeado fica pendurado em uma haspa, sua segurança depende tanto da haspa e do material da superfície de montagem quanto do corpo da fechadura; um cadeado de aço endurecido em uma haspa fina é rapidamente violado. As fechaduras de armário são importantes para a rastreabilidade (quem abriu qual armário e quando) e para a conformidade em ambientes onde a custódia de produtos químicos, medicamentos ou ferramentas é regulamentada. Essas fechaduras de pequeno formato complementam naturalmente a implantação de um sistema comercial mais amplo de fechaduras eletrônicas para portas, em vez de substituí-lo.
Guia de Sistema de Fechadura Eletrônica Comercial — Classes e Classificações Mecânicas
A classificação mecânica existe para tornar a promessa abstrata de "hardware sólido" comparável entre produtos, e toda aquisição deve se ancorar nas classificações e marcas de certificação concretas, em vez de em adjetivos do material de marketing. O esquema dominante é a classificação de fechaduras do American National Standards Institute, que atribui Grau 1, 2 ou 3 com base em testes laboratoriais de vida útil de ciclos, resistência, resistência à corrosão do acabamento e, no caso de fechaduras, a capacidade do hardware de resistir a ataques. Uma fechadura Grau 1 é projetada para uso comercial de alto tráfego e alta exigência; a Grau 2 atende a tráfego comercial moderado; a Grau 3 atende a uso residencial leve. O sistema certo de fechadura eletrônica comercial seleciona uma classe correspondente ao uso e à exigência reais de cada abertura, em vez de uma classe única para todo o edifício, e registra a classe junto com o levantamento para que a escolha seja rastreável até os dados de tráfego e exposição que a justificaram.
Decodificando uma classificação de Grau 1, 2 ou 3
A classificação avalia várias qualidades mecânicas ao mesmo tempo. A vida útil em ciclos é medida pela operação repetida do trinco, chegando a centenas de milhares de ciclos; as ferragens de Grau 1 devem suportar consideravelmente mais ciclos antes da fadiga do que as de graus inferiores. A resistência é testada aplicando forças que tentariam abrir uma porta fechada no trinco ou trancada — o trinco e o ferrolho devem suportar uma força de operação, por exemplo, centenas de libras de carga vertical e lateral — e testando a capacidade das alavancas de suportar forte pressão descendente sem ceder ou quebrar. Essa resistência ao abuso é o motivo pelo qual o manuseio por alavanca em portas públicas é frequentemente especificado como Grau 1, mesmo quando o tráfego parece apenas moderado: uma alavanca é quase exatamente tão forte quanto o mecanismo que a sustenta, e uma alavanca frouxa é garantia de reclamação. O teste de corrosão do acabamento expõe as ferragens a sal e umidade para prever como o acabamento sobreviverá em interiores litorâneos ou úmidos.
A classificação se aplica à fechadura inteira como um conjunto, portanto leia as letras miúdas sobre o que foi realmente testado. Alguns produtos são certificados com um grau para o mecanismo de trinco e fechadura, mas as ferragens de acabamento, a contraplaca ou as peças de interligação não fazem parte da mesma certificação. Solicite o relatório de certificação específico que cubra o modelo exato e os componentes instalados na porta, e desconsidere um certificado que mencione um modelo diferente daquele que você pretende comprar. A consequência prática de escolher o grau errado geralmente não é uma falha catastrófica de segurança, mas um desgaste prematuro previsível — uma alavanca com cilindro de Grau 3 em um corredor de escritório que passa por centenas de ciclos por dia precisará ser substituída muito antes do que o cálculo de custo previa.
Guia de Sistemas Comerciais de Fechaduras Eletrônicas para Portas — Arquitetura de Credenciais e Identidade
A arquitetura de credenciais define como as pessoas obtêm acesso autorizado e como as identidades são cadastradas, alteradas e revogadas durante toda a vida útil do edifício. Um sistema comercial de fechadura eletrônica de porta deve decidir quais tipos de credenciais suporta (PIN, cartão, dispositivo móvel, biometria, chave), se as decisões são tomadas localmente na fechadura ou centralmente em um servidor, por quanto tempo continua operando offline quando a rede cai, qual trilha de auditoria registra e com que rapidez uma credencial perdida pode ser revogada. Um cartão perdido ou comprometido é muito menos arriscado quando a revogação remota é possível, enquanto um sistema puramente mecânico de chaves não oferece esse controle. A arquitetura deve ser escalável de alguns usuários até um volume de rotatividade de funcionários medido em centenas de cadastros e revogações por mês, sem sobrecarregar o administrador. As credenciais não são recursos de conveniência intercambiáveis: cada tipo traz um custo diferente, um modo de falha diferente e uma carga de gerenciamento de identidade diferente.
Para acesso compartilhado ou transitório — sublocatário, temporário, entregador — use credenciais com prazo limitado ou de uso único para reduzir a cauda de identidades obsoletas. Defina quem pode emitir credenciais e sob qual aprovação; o cadastro sem controle é a fonte mais comum de desvio silencioso de segurança. Uma identidade que nunca é revogada é uma porta dos fundos permanente que cresce a cada funcionário que sai, portanto o fluxo de revogação merece tanta atenção de design quanto o fluxo de cadastro.
Decisão local versus central
A primeira escolha arquitetural é onde a decisão de conceder ou negar acontece. Em fechaduras autônomas de estilo antigo, a decisão é local: a fechadura mantém uma pequena lista de credenciais autorizadas e seus horários, avalia a credencial apresentada contra a lista e libera sem falar com ninguém. A decisão local mantém a fechadura funcionando durante uma falha de rede e é barata e simples, mas não pode ser controlada, auditada ou revogada a partir de um escritório central, então uma alteração em uma fechadura significa visitar essa fechadura. Em sistemas conectados à rede, a fechadura pode ainda manter uma lista em cache para operação offline, mas também consulta um controlador central que pode enviar atualizações, revogar credenciais e coletar eventos de auditoria. Na prática, a linha se confunde — muitas fechaduras modernas armazenam credenciais em cache e sincronizam periodicamente, ganhando resiliência ao custo de uma janela limitada de desatualização, e essa janela se torna um parâmetro de design que você deve conscientemente aceitar e dimensionar.
Fechaduras alimentadas por bateria, em particular, tendem a decisões locais com sincronização ocasional, porque uma fechadura que precisa consultar um servidor a cada segundo drena sua bateria rápido demais; as seções abaixo sobre retenção offline e bateria aprofundam exatamente esse trade-off. Seja qual for o modelo, documente a latência no pior caso de uma revogação: se uma fechadura só sincroniza uma vez por hora, então um crachá revogado permanece utilizável naquela porta por até uma hora. Para a maioria das instalações, uma hora de acesso residual é aceitável somente se a área confidencial atrás da porta puder tolerar isso. Onde não puder, escolha hardware e política que reduzam o intervalo de sincronização ou que fechem portas críticas imediatamente através de uma conexão em tempo real.
Famílias de credenciais e seus trade-offs
O acesso por PIN é a credencial mais barata e simples, exigindo apenas um teclado numérico e nenhum token físico para carregar, mas os PINs são compartilhados, capturados por observação (shoulder surfing) e reutilizados e, portanto, carregam o maior risco intrínseco de um segredo conhecido; um sistema comercial de fechadura eletrônica que usa apenas PINs deve impor comprimentos mínimos e políticas de troca. Cartões e chaveiros que utilizam comunicação por campo de proximidade de 13,56 MHz são a credencial institucional dominante, oferecendo segurança razoável, cadastro fácil e revogação imediata, mas um cartão pode ser perdido, clonado se o setor for mal gerenciado ou retransmitido. Credenciais móveis entregues via Bluetooth Low Energy ou NFC colocam a credencial em um telefone que o usuário já carrega, reduzem o custo de impressão de cartões e permitem emissão remota, mas exigem um telefone com bateria e uma plataforma que provisione dispositivos com segurança. Biometria, como impressão digital, íris ou rosto, adiciona um fator intransferível, mas aumenta o atrito no cadastro e levanta questões de privacidade e resiliência (um dedo danificado ou um rosto mascarado em uma porta externa congelante é um ticket de suporte). Chaves mecânicas continuam sendo o fail-safe honesto para todo sistema eletrônico.
Cadastro, rotatividade e revogação
O gerenciamento do ciclo de vida de identidades — como uma pessoa passa de "chega à sede e precisa de acesso às portas" a "ainda mantém acesso dois anos depois de sair" — é onde a maioria dos programas de controle de acesso se degrada silenciosamente. Defina uma fonte de verdade para quem está autorizado: uma operação bem administrada vincula o acesso às portas ao sistema de identidade de RH ou ao equivalente de gerenciamento de visitantes, de modo que, quando o vínculo empregatício termina, o acesso às portas também cessa. Projete para a rotatividade: se o local contrata e demite dezenas de funcionários por mês, o processo de cadastro e revogação deve ser estruturado como um fluxo repetível de autoatendimento ou acionado pelo RH, e não como uma habilidade ad hoc compartilhada entre poucos administradores. Registre cada concessão, alteração e revogação com um identificador de quem a aprovou. Uma credencial que não pode ser revogada sem uma visita física à porta é uma responsabilidade permanente, e o caminho de revogação deve ser testado de ponta a ponta no comissionamento, não se devendo presumir que funcione.
Guia de Sistemas Comerciais de Fechaduras Eletrônicas — Energia, Saída e Segurança da Vida
O comportamento de energia e de segurança da vida determina se a fechadura destrava ou permanece trancada quando a energia falha, expresso como fail-safe (destrava em caso de queda de energia, adequado para portas públicas com alto fluxo de saída) ou fail-secure (permanece trancada, adequado para segurança perimetral). Um sistema comercial de fechadura eletrônica também deve oferecer detecção de bateria fraca e um mecanismo de abertura por chave mecânica em unidades alimentadas por bateria, e definir seu comportamento durante um evento de queda parcial de energia ou perda de rede em unidades em rede. Os códigos locais de construção, incêndio e acessibilidade regulamentam a saída livre, o hardware de pânico, o sinal na porta e os recursos de saída retardada, e essas determinações cabem a um profissional qualificado para a jurisdição e ocupação específicas. Nunca permita que um método conveniente de destravamento em horário normal se sobreponha ao caminho livre obrigatório de segurança quando a rede ou a energia estiver indisponível. A saída é o único requisito que se sobrepõe a todos os recursos de conveniência do sistema, e uma fechadura que aprisiona ocupantes durante uma emergência é uma responsabilidade, independentemente de quantos logs de auditoria ela registre.
Escolha hardware fail-safe para qualquer abertura que não possa tolerar pessoas trancadas durante uma emergência e valide a saída com base no plano de emergência real e no perfil de ocupantes da instalação, em vez de uma suposição genérica.
Fail-safe versus fail-secure
Fail-safe e fail-secure descrevem a posição de repouso da fechadura em caso de perda de energia. O hardware fail-safe permanece trancado somente enquanto está energizado; portanto, em uma queda de energia, ele libera a porta e ela se abre livremente — essa é a postura correta para portas que nunca devem prender pessoas — saídas principais, portas de escadaria e corredores públicos em uma emergência. O hardware fail-secure permanece trancado quando a energia é perdida, o que mantém uma porta de perímetro fechada durante uma interrupção, mas exige uma alternativa de saída ou entrada (chave mecânica, bateria reserva ou override delride) para os ocupantes. Os termos às vezes são confundidos com a direção do trancamento (fail-locked versus fail-unlocked) e com o termo mecânico que descreve se a trava se engata; o que importa para o projeto é o comportamento exato na perda de energia, que deve constar na folha de dados e ser verificado por um teste de corte de energia no comissionamento. Não presuma que um produto com "liberação em caso de falha de energia" esteja instalado apenas porque o instalador afirmou isso; comprove com a efetiva simulação de corte.
Saída livre e dispositivos de pânico
Saída livre significa que a porta deve permitir que os ocupantes escapem sem conhecimento especial, sem impedimentos e, normalmente, com uma única ação — um empurrão na alavanca, uma barra de contato — que um corpo em pânico consiga realizar. As normas regulatórias exigem, de diversas formas, que o lado protegido nunca exija chave, PIN ou cartão para sair, que uma barra de contato ou dispositivo de pânico esteja presente acima de um limite de ocupação (frequentemente 50 ou 100 ocupantes), e que a eletrônica não possa ser usada para anular a liberação de emergência. O dispositivo de pânico é um equipamento distinto: uma placa de pressão ou barra de contato que libera mecanicamente o trinco ao ser pressionada, frequentemente combinada com um trinco ou batente eletrificado, de modo a atender tanto à liberação de segurança de vida quanto ao controle de acesso remoto. A saída com retardo é um recurso separado que atrasa a liberação por um curto período limitado por código (normalmente de 15 a 30 segundos) enquanto um alarme soa, e é regida por regras rigorosas de ocupação e sinalização; ela existe para conciliar a prevenção de furto com a segurança contra incêndio e nunca é uma escolha padrão. Qualquer uma dessas determinações deve ser assinada por um profissional qualificado para a ocupação.
Travamento, chave de emergência e acessibilidade
Em fechaduras alimentadas por bateria ou conectadas em rede, mantenha um caminho mecânico que funcione independentemente da parte eletrônica: normalmente um cilindro e uma chave que destravam a lingueta, ou uma liberação manual, para que uma bateria descarregada ou um controlador com falha nunca deixem ocupantes ou funcionários presos. Essa chave de emergência é o segundo recurso de segurança mais importante depois da saída livre. Os códigos de acessibilidade geralmente exigem que as portas sejam operáveis sem pinçamento, sem aperto firme ou torção — maçanetas de alavanca em vez de botões, uma faixa de alcance e forças dentro dos limites especificados —, o que afeta tanto o hardware da lingueta quanto o requisito de que um leitor de credenciais seja colocado dentro do alcance prescrito. Posicione os leitores a uma altura acessível, garanta resistência ao ofuscamento e à geada, forneça retorno visível (LED e bipe) e confirme se a força de liberação e o hardware de abertura estão em conformidade com a norma de acessibilidade aplicável antes da compra.
Validação comportamental em condições de emergência
A saída de emergência é um comportamento do sistema, não uma peça isolada. No comissionamento e em simulados periódicos, verifique se a porta abre livremente a partir do estado travado e energizado, do estado travado e sem energia, e com a rede desconectada, e se o dispositivo de pânico e o leitor de credenciais se comportam corretamente em cada cenário. Registre os resultados para aquela porta específica, porque uma porta corta-fogo de corredor que atende ao código no diagrama pode falhar na posição instalada com um batente desalinhado. O perfil real dos ocupantes também importa: uma sala de aula com crianças, um corredor com leitos hospitalares e uma doca de carga exclusiva para funcionários têm diferentes demandas realistas de evacuação. Escolha a postura fail-safe, o dispositivo de pânico e a saída atrasada somente depois que o plano de emergência da instalação for descrito em termos simples, e não como uma reflexão tardia sobre a fiação.
Guia de Sistema de Fechadura Eletrônica Comercial — Química da Bateria e Limiares de Baixa Energia
Fechaduras alimentadas por bateria evitam o custo e o transtorno de levar energia elétrica até a porta, mas sua operação fica limitada a um orçamento de bateria, e a química e a arquitetura de energia escolhidas definem com que frequência a equipe precisa intervir na fechadura e com que elegância ela falha. Um sistema comercial de fechadura eletrônica que funciona com baterias precisa definir sua química, seu limiar de bateria fraca, seu comportamento em baixa energia e sua cadência de substituição, porque a disponibilidade da fechadura depende desse orçamento de energia tanto quanto da trava. As químicas mais comuns são lítio, alcalina e células recarregáveis, cada uma com densidade de energia, comportamento a frio, vida útil de prateleira e custo por substituição diferentes. A especificação também precisa informar o número e a disposição das células, os ciclos esperados entre trocas considerando o tráfego do local, o tipo de substituição permitido e o responsável pelo alerta. Sem esses detalhes, uma vida útil nominal de bateria é apenas um número de laboratório, e a equipe de manutenção não tem uma maneira confiável de planejar o serviço.
Química comum de células e diferenças
Células de lítio (tipos dissulfeto de ferro-lítio ou cloreto de tionila-lítio) oferecem alta densidade de energia, ampla tolerância a temperatura e um longo e estável platô de tensão, o que as torna uma forte escolha para portas externas e ambientes frios, onde células alcalinas perdem desempenho e vazam em climas frios. Células alcalinas são baratas e amplamente disponíveis, sendo o padrão em ferragens de mercado de massa, mas se esgotam mais rápido, perdem desempenho sob alta demanda de corrente no frio e podem vazar eletrólito corrosivo quando profundamente descarregadas ou deixadas por muito tempo. Células recarregáveis reduzem o custo recorrente de substituição e atraem locais de trabalho que já gerenciam baterias, mas exigem uma estação de carregamento (e portanto manutenção na porta) ou coleta de energia que ainda é nicho na operação de trinco, além de complicarem o modelo de bateria fraca, pois autodescarga e envelhecimento diferem das descartáveis. A escolha é mais uma questão de custo total de propriedade e adequação ambiental do que de segurança.
Autodescarga e comportamento a frio
A autodescarga estática drena lentamente até mesmo uma bateria não utilizada; portanto, uma fechadura que permanece a maior parte do tempo ociosa ainda exige atenção periódica. A consequência prática é um tempo máximo de permanência da bateria indicado pelo fabricante, após o qual você deve substituí-la independentemente do estado de carga informado. A temperatura agrava o problema: o frio aumenta a resistência interna, que, sob a demanda de corrente do motor durante uma operação de trinco, pode causar uma queda de tensão suficiente para disparar um alarme de bateria fraca ou um motor lento muito antes de a célula estar verdadeiramente descarregada. Para aberturas externas e sem aquecimento, prefira químicas com tensão estável em baixas temperaturas (sais de lítio), planeje um intervalo de substituição mais curto em climas de inverno e verifique a tensão de corte da própria fechadura em vez de confiar apenas na ficha técnica da célula. Uma fechadura que começa a falhar ao voltar a trancar somente quando o clima muda é um problema sazonal de suporte que você pode prever — e, portanto, evitar — dimensionando a química e o calendário de substituição.
Limiares de baixa energia e alertas de bateria fraca
O limiar de bateria fraca é o ponto em que a fechadura deixa de garantir o movimento do ferrolho e começa a emitir sinais de alerta. Uma fechadura bem projetada informa o estado da bateria — geralmente uma porcentagem ou uma estimativa de dias restantes — muito antes da falha, e seu limiar deve ser definido de modo que haja margem suficiente para uma janela razoável de substituição (normalmente semanas, não dias) considerando o padrão real de consumo. Muitas fechaduras sinalizam visivelmente o esgotamento iminente (um LED vermelho, um padrão de bipes, um alerta na plataforma), mas ainda permitem que o usuário conclua um ciclo de porta; o perigo é um alarme crônico sem ação, portanto vincule cada alerta de bateria fraca a um responsável nomeado e a um fluxo de substituição. Alguns sistemas elevam o alerta para "bateria crítica" e se recusam a acionar o motor para evitar um ferrolho parcialmente estendido, ponto em que a chave mecânica é a única forma de entrada — exatamente por isso o override por chave é inegociável em hardware alimentado por bateria. Defina os limiares de alarme, o canal de alerta, o responsável e o escalonamento no plano de manutenção e teste o comportamento usando uma célula envelhecida ou com carga reduzida no comissionamento.
Guia de Sistema de Fechadura Eletrônica Comercial — Retenção Offline e Modos Degradados
Um sistema de fechadura eletrônica comercial em rede quase nunca está em contato perfeito com seu servidor; ele perde circuitos derivados, links de rede ou a própria plataforma de gerenciamento em alguns momentos, e o projeto deve definir o que ainda funciona quando a conexão desaparece. A retenção offline é o conjunto de comportamentos que a fechadura mantém quando não consegue alcançar o controlador — uma lista em cache de quem está autorizado, quais horários se aplicam e quais eventos de auditoria ficam na fila para entrega posterior — e define o quão utilizável e segura a porta permanece durante uma interrupção. Um comportamento offline bem projetado é a diferença entre uma porta que continua silenciosamente fazendo seu trabalho por horas e uma porta que simplesmente tranca todos (ou deixa todos trancados para fora) no momento em que um interruptor falha. O plano também deve indicar a janela offline máxima aceitável, como a urgência é sinalizada antes que essa janela se feche e quem, nas instalações, sabe o que fazer quando uma porta para de sincronizar, para que o estado degradado seja uma condição operacional em vez de uma descoberta.
Credenciais em cache e comportamento de agendamento
No modelo comum, a fechadura armazena em cache o banco de credenciais e os agendamentos relevantes para que possa avaliar localmente uma credencial apresentada durante uma interrupção. As decisões críticas de design são a defasagem desse cache e o que ele contém durante um incidente de revogação. Se o cache for atualizado em um agendamento, uma credencial revogada on-line ainda não estará revogada na fechadura até a próxima sincronização; a janela off-line é uma concessão deliberada à bateria e à largura de banda. Alguns produtos enviam revogação de emergência ou compactação da lista de acesso com prioridade, para que um bloqueio urgente possa trafegar mesmo durante um link degradado. Confirme a semântica off-line da fechadura em termos simples: o que é verificado, quão pequena é a defasagem do cache e se uma trilha de auditoria se acumula localmente com carimbos de data/hora confiáveis para upload quando a conectividade retorna. A fila de eventos em buffer não deve transbordar silenciosamente e descartar os registros mais antigos, porque são exatamente esses os rastros que você vai querer após um incidente.
Semântica de energia e rede degradadas
Modos degradados cobrem falhas parciais: bateria baixa, mas não vazia, link de rede oscilante ou servidor ativo, porém lento. Defina o comportamento da fechadura em cada estado para que não haja surpresas: ela emite alerta, recorre ao cache local estendido, amplia a janela offline ou restringe a operação? Para hardware fail-secure, um estado offline inesperado que mantém a porta trancada é, no melhor dos casos, um inconveniente; mas em uma abertura crítica de saída, é um problema de segurança. Teste as curvas de degradação — bateria baixa, link perdido e link lento — como parte do comissionamento, pois cada uma se comporta de maneira diferente na prática, e decida antecipadamente qual degradação é aceitável para qual abertura. Uma regra útil: separe as degradações "incômodas, mas toleráveis" das que "não podem acontecer" e projete hardware, energia de reserva e procedimentos para que a segunda categoria nunca seja violada.
Sincronização, reconciliação e relógio
Quando a conectividade é restabelecida, a fechadura precisa enviar os eventos enfileirados e obter os dados de autoridade mais recentes, e os dois lados devem se reconciliar corretamente: a cópia da autoridade no servidor é mais recente que o cache da fechadura, e os eventos perdidos devem chegar com carimbos de data/hora que se alinhem à linha do tempo do servidor. A sincronização de relógio é importante porque a validade da auditoria depende dos carimbos de data/hora; se o relógio da fechadura se desviar durante o período offline, seus eventos serão registrados em horários plausíveis, porém incorretos, prejudicando a correlação com vídeos ou registros da plataforma de acesso. Escolha hardware cujo relógio sincronize a cada conexão bem-sucedida e que registre os dados de cache e auditoria a partir desse relógio sincronizado, e teste a deriva de tempo entre uma interrupção prolongada e a recuperação, para que a reconciliação não cause a reordenação silenciosa da trilha de auditoria. O cenário offline deve ser documentado no registro de aceitação com a mesma clareza que o cenário de caminho feliz.
Guia de Sistema de Fechadura Eletrônica Comercial — Conectividade e Integração de Sistemas
Um sistema comercial de fechadura eletrônica obtém a maior parte de seu valor por meio da integração com software de controle de acesso, gerenciamento de visitantes, controle de elevadores ou catracas, automação predial, centrais de incêndio, monitoramento de vídeo e alarme e a plataforma central de identidade. A profundidade da integração deve ser decidida antes da aquisição: qual dispositivo de borda reporta qual evento, quantas integrações são realmente necessárias, se o protocolo é aberto ou preso ao fornecedor e quem mantém a conectividade quando as credenciais ou o firmware mudam. Os protocolos de borda comuns incluem Wiegand, OSDP e RS-485, chegando à integração via IP e API, com Zigbee ou Bluetooth Low Energy para fechaduras a bateria. Subdimensionar a integração força uma sincronização manual e propensa a erros de novos funcionários e cartões perdidos, enquanto o excesso de licenças de uma plataforma deixa recursos sem uso. Mapeie a abrangência da integração para a operação atual e para os próximos três anos, e confirme quem é o responsável por cada conexão quando a plataforma de acesso, o controlador de elevadores ou o sistema de automação predial forem atualizados, pois essa responsabilidade costuma ser a primeira coisa a desaparecer.
Wiegand, OSDP e RS-485 na borda
O Wiegand é o consagrado padrão de cabeamento leitor-controlador: alguns fios que transportam linhas de dados paralelas e um clock comum, amplamente suportado e simples de instalar, mas sem criptografia e, portanto, vulnerável a interceptação ou replay simples no leitor. O OSDP (Open Supervised Device Protocol) é o substituto moderno, supervisionado e criptografado que reúne estabelecimento de canal seguro, supervisão leitor/controlador e capacidade de firmware em um único protocolo, sendo cada vez mais a escolha recomendada para novas instalações comerciais. O RS-485 é o backbone serial multi-drop sobre o qual o OSDP e muitos protocolos proprietários legados trafegam, permitindo que um único barramento de controlador atenda longos trechos de dispositivos em cadeia. A escolha entre eles geralmente se resume a estender um barramento supervisionado existente ou construir do zero: uma decisão clean-room favorece hardware alinhado ao OSDP, enquanto uma instalação Wiegand existente pode trocar essa segurança por continuidade. Seja qual for o protocolo, documente o cabeamento, as terminações do barramento e o comprimento máximo, porque a qualidade da fiação é o que faz um barramento digital se comportar conforme sua folha de dados.
IP, APIs e integração de plataforma ascendente
Acima da borda, as integrações conectam a fechadura aos sistemas que guardam pessoas, agendas, alarmes e vídeo: o software de controle de acesso que armazena o banco de dados de identidades, o sistema de gestão de visitantes que emite passes temporários, o sistema de RH que conduz o onboarding e o offboarding, o controlador de elevador ou catraca que impõe a movimentação vertical ou por zona, o sistema de gestão predial que precisa do estado da porta e, às vezes, da liberação remota, o painel de alarme de incêndio que deve destravar a porta quando o alarme disparar, e o sistema de vídeo que quer eventos de porta correlacionados às imagens. Cada integração pertence a alguém e tem um protocolo e um modo de falha; não é uma simples caixa de seleção. Uma API aberta e documentada é importante porque permite que o integrador conecte a plataforma a ferramentas futuras sem um intermediário do fornecedor, e porque impede que a fechadura se torne uma ilha fechada com a qual apenas o software de um único fornecedor consiga se comunicar. Registre esse escopo em um documento de integrações, com responsáveis e cadência de revisão.
As integrações de que você realmente precisa
A integração mais barata é aquela que você não constrói. Cada integração adiciona uma licença, uma parte envolvida, uma superfície de falha e um contrato de manutenção, portanto cada uma deve merecer seu lugar. Comece pela dor do processo que você está tentando resolver: se o custo humano recorrente é a emissão e a revogação manual de cartões, a integração de sincronização de identidade com o RH se paga; se a reclamação recorrente é "crachás perdidos ainda abrem portas", o fluxo de revogação é o entregável e a integração de vídeo do fornecedor pode ser opcional. Envolva as equipes de rede e segurança desde o início, para que o integrador não descubra um firewall ou uma política de segmentação que bloqueie o tráfego da plataforma depois que o hardware chegar. Obtenha as especificações de interface para cada integração planejada e uma declaração por escrito de qual fornecedor é responsável por cada conexão, e reserve uma pequena linha no orçamento do projeto para o comissionamento das integrações, porque falhas de conexão são o motivo mais comum pelo qual um projeto de fechadura bem precificado parece quebrado no go-live.
Guia do Sistema de Fechadura Eletrônica Comercial — Engenharia de Segurança e Modelo de Ameaças
A engenharia de segurança parte de um modelo de ameaças que pergunta o que um invasor deseja, quem tem motivação para tentar e como ele tentaria fazê-lo. Um sistema de fechadura eletrônica comercial enfrenta perda ou roubo de credenciais, engenharia social para obter um PIN ou crachá, entrada forçada em uma porta ou batente frágil, ataques de relay em cartões sem contato, intrusão de rede contra a plataforma de gerenciamento e adulteração física da caixa da fechadura. Os controles incluem criptografia de credenciais e comunicações, lógica anti-passback, registro de auditoria com alertas, detecção de adulteração, resistência a entrada forçada e credenciais que podem ser revogadas instantaneamente. A profundidade do controle é proporcional ao valor do que a porta protegida resguarda; classificar cada abertura pelos ativos mais valiosos por trás dela mantém o orçamento onde o risco residual é de fato reduzido. Enuncie cada ameaça em termos claros e classifique as aberturas por consequência. Nem toda porta merece uma fechadura de alta segurança com monitoramento, e afirmar isso explicitamente é uma decisão de aquisição sólida, e não um compromisso.
Definindo o modelo de ameaças
Comece nomeando o que existe atrás de cada porta e o dano que se segue se esse espaço for acessado: uma sala de servidores guarda credenciais e dados privados, uma farmácia guarda substâncias controladas, uma sala de caldeiras representa responsabilidade legal e um depósito guarda pouco. Atribua a cada abertura uma classe de consequência (baixa, média, alta) que reflita não apenas o valor do roubo, mas o impacto em segurança, privacidade, conformidade regulatória e continuidade, e observe se controles secundários (câmera, segurança, portas internas) estão atrás da única fechadura. Em seguida, liste os perfis realistas de atacantes: o ladrão oportunista que testa as maçanetas, o ex-funcionário insatisfeito que ainda conhece um código, o espião que observa por cima do ombro para colher PINs, o clonador de cartões com um kit de retransmissão, o assaltante com pé de cabra em um batente fraco, e o atacante mais paciente que explora a plataforma de gerenciamento pela rede. Cada perfil aponta para um controle diferente, e o modelo de ameaças indica quais controles comprar em quais portas, em vez de comprar tudo em todos os lugares.
Ameaças de credenciais e comunicação
No lado das credenciais, trate o conhecimento compartilhado como segurança de baixa confiança: PINs são os mais fáceis de se perder silenciosamente, então reserve-os para portas de baixa consequência com políticas rigorosas de bloqueio e troca. Cartões sem contato podem ser retransmitidos: dois rádios colaboradores fazem a ponte entre o leitor da porta e o cartão de uma vítima distante, e a mitigação é um protocolo de acesso que detecta ou impede a retransmissão, ou uma credencial que combina o cartão com um fator adicional. A clonagem depende muito da tecnologia do cartão e de como os setores do cartão são provisionados, então vale a pena saber se as chaves de gerenciamento de setores são realmente rotacionadas e não deixadas no padrão de fábrica. No lado da comunicação, criptografe em cada salto: leitor para controlador (canal seguro via OSDP), controlador para plataforma (TLS com certificados verificados) e interface aérea de fechaduras com bateria (segurança BLE ou Zigbee com pareamento e gerenciamento de chaves adequados). Qualquer salto legado não criptografado é um lugar onde um invasor determinado intercepta ou repete, e um caminho criptografado de ponta a ponta que inclua o dispositivo cliente é pré-requisito para credenciais móveis.
Superfícies de ataque físicas e de rede
Ataques físicos visam o mecanismo e sua instalação: forçar uma contraplaca de uma moldura macia, inserir calço em um ferrolho ou trinco de embate, perfurar um cilindro ou atacar a caixa da fechadura em um corredor acessível. O grau do hardware e a instalação da contraplaca são a principal defesa, e uma porta só resiste à força do seu componente mais fraco — uma fechadura Grau 1 em uma moldura passível de calço ainda é uma porta fraca. Interruptores de violação na fechadura reportam se a caixa ou o leitor for aberto, e um alarme nesse relatório transforma um ataque despercebido em um evento documentado e tratado. Na rede, a plataforma de gerenciamento é o alvo mais valioso: um comprometimento ali é um comprometimento de todas as credenciais e de todas as portas, então a plataforma precisa de autenticação forte, alertas de aviso, administração baseada em funções, software atualizado e separação de redes não confiáveis. O modelo de ameaças fecha o ciclo classificando cada abertura e prescrevendo qual combinação de grau, credencial, criptografia e monitoramento aquela abertura realmente necessita, deixando orçamento e atenção onde o risco residual realmente reside.
Guia do Sistema Comercial de Fechaduras Eletrônicas — Plataforma de Gerenciamento e Segurança Cibernética
A plataforma de gerenciamento é o software que armazena o banco de dados de identidades, envia cronogramas, coleta eventos de auditoria e permite que os administradores operem o sistema comercial de fechaduras eletrônicas no dia a dia, e sua segurança é a segurança de cada porta conectada a ela. Uma plataforma fácil de administrar, mas fácil de atacar, é uma falsa economia, pois uma única conta de portal fraca pode sobrepor-se a qualquer grau de porta. Trate a plataforma como o alvo mais valioso do sistema e aplique o mesmo rigor à proteção do console que você aplica ao leitor, incluindo autenticação forte, revisão de acessos, aplicação de patches, registro de logs e separação de redes não confiáveis. Como a plataforma é o sistema de registro de quem pode passar por cada porta, suas decisões de design — o modelo de papéis, a fonte de identidade, o canal de atualizações e a retenção de auditoria — são a arquitetura de segurança de toda a implantação e merecem decisões documentadas e revisadas no início do projeto.
Autenticação, papéis e revisão de acesso
No mínimo, o console de gerenciamento exige contas individuais em vez de logins compartilhados e deve oferecer suporte a um segundo fator — código de uso único, aplicativo autenticador ou token de hardware — para qualquer pessoa que possa alterar permissões ou emitir credenciais. Modele os papéis com rigor: quem pode ler os logs de auditoria, quem pode emitir credenciais, quem pode alterar agendamentos e quem pode desbloquear uma porta sob coação, cada um como uma permissão distinta, para que um chamado de helpdesk de baixa confiança nunca evolua para um desbloqueio global. Revise esses papéis e as listas de membros com uma periodicidade fixa (geralmente trimestral) e após cada mudança significativa de equipe, porque o acúmulo de papéis é a falha silenciosa da administração do controle de acesso. Ative o logout automático, o comprimento mínimo e a rotação de senhas, e o bloqueio após repetidas falhas de login, e confirme que a plataforma registra sua própria trilha de auditoria das ações administrativas, para que uma plataforma mal configurada deixe um registro forense.
Correções, firmware de dispositivos e gestão do parque
A divergência de software e firmware é a fonte mais previsível de vulnerabilidades de plataforma e de fechaduras, e um parque sem correções é uma brecha maior do que qualquer exploit isolado. Confirme que o fornecedor publica avisos de segurança e um canal de atualização confiável, e que as atualizações da plataforma e do firmware das fechaduras são cobertas pela licença ou previstas no orçamento, pois uma correção de segurança com custo de implantação por porta será ignorada pelo operador. Planeje a cadência de atualizações e um caminho de reversão, e teste as atualizações em hardware representativo antes de distribuí-las em todas as instalações, pois uma atualização de firmware que altera o comportamento da fechadura é uma mudança em um sistema crítico de segurança. Mantenha um inventário preciso do modelo, da versão de firmware e do endereço IP de cada dispositivo, porque você não pode corrigir o que não sabe que tem, e dispositivos obsoletos que não podem mais receber correções de segurança são candidatos à substituição em vez de serem mantidos em operação.
Segmentação de rede e resposta a incidentes
Coloque o tráfego do sistema de fechaduras em um segmento segregado para que uma violação no restante da rede não possa entrar diretamente no console, e controle rigorosamente o acesso a esse segmento e à emissão de credenciais. Defina o que caracteriza um incidente — uma ação administrativa suspeita importada, falhas repetidas de credenciais em uma porta crítica, um alarme de adulteração ou perda declarada de dispositivo — e quem é acionado com quais evidências. Pratique o exercício mais simples e significativo: um crachá perdido deve ser revogado de ponta a ponta, e a trilha de auditoria deve mostrar essa revogação em todos os lugares relevantes. A plataforma é o sistema de registro; portanto, trate seus logs como evidência: preserve-os, registre o horário com um relógio compartilhado e defina a retenção de acordo com as obrigações legais e de conformidade da instalação. A segurança cibernética da plataforma não é uma tarefa única de endurecimento, mas um conjunto de hábitos operacionais, validados na aceitação e mantidos ao longo de toda a vida da implantação.
Guia de Sistemas Comerciais de Fechadura Eletrônica de Porta — Instalação, Comissionamento e Aceitação
A qualidade da instalação determina se um bom sistema se comporta como um bom sistema. O comissionamento de um sistema comercial de fechadura eletrônica de porta abrange o alinhamento mecânico da fechadura, da contraplaca e do fechador; a confirmação de que a fechadura trava e destrava em condições normais e de emergência; o cadastro de credenciais e o teste ponta a ponta de cada jornada do usuário; a verificação do comportamento fail-safe ou fail-secure sob simulação de perda de energia e de rede; e a assinatura documentada do aceite pelo operador. Os testes são realizados em portas representativas e repetidos após a instalação, com todas as premissas registradas. A entrega inclui diagramas de cabeamento, um guia de administração de credenciais, listas de contatos e um procedimento de recuperação testado, para que a equipe do edifício possa operar o sistema sem o fornecedor.
Atribua o comissionamento a alguém com autoridade para parar o cronômetro em um teste reprovado. Uma porta que emperra, uma contraplaca desalinhada ou uma credencial que falha em um canto do edifício deve reprovar no comissionamento, e não reprovar um funcionário numa segunda-feira de manhã. Os problemas que surgem aqui custam pouco; os mesmos problemas, depois que os ocupantes passam a depender da porta diariamente, custam caro.
Alinhamento mecânico primeiro
Nenhum componente eletrônico conserta uma porta que está mecanicamente errada. Antes de qualquer fiação ou cadastro, verifique se a caixa da fechadura ou a contraplaca está em uma abertura corretamente preparada, se o trinco e o ferrolho encaixam corretamente na contraplaca e se o fechador fecha a folha sem emperrar, e se a folga entre a folha e o batente está dentro da especificação do fabricante. Um trinco que arrasta, uma contraplaca saliente ou uma porta que se fecha sozinha com um baque que faz tremer todas as juntas vai consumir baterias, gerar alarmes falsos e incomodar todos os usuários. Corrija as falhas mecânicas antes de configurar a eletrônica e registre as medições de alinhamento de cada porta aprovada, para que um futuro realinhamento possa ser redefinido para o estado bom conhecido. Essa etapa é fácil de pular na correria para a data de entrada em operação e é a causa raiz mais comum dos relatos de "o sistema não é confiável" que, no fim das contas, são pura física.
Os testes de comissionamento
O comissionamento executa um conjunto roteirizado de testes em portas representativas: entrada e saída normais com credencial, a sobreposição por chave mecânica, todos os tipos de credencial implantados, o comportamento de bateria fraca com uma célula envelhecida, o comportamento fail-safe ou fail-secure sob um corte de energia simulado, o comportamento offline com a rede desconectada, o anti-passback quando utilizado, eventos de violação e alarme, e a integração com a plataforma que deve disparar em cada evento. Cada teste define um resultado esperado e um critério de aprovação, e uma falha interrompe o cronograma até que a causa seja encontrada e resolvida. Repita os testes críticos após as correções da lista de pendências, pois realinhar uma contraplaca pode alterar o comportamento da porta de maneiras que o instalador talvez não tenha previsto. A assinatura de aceitação é o acordo formal do operador de que o sistema se comporta conforme especificado e está seguro para ser entregue aos ocupantes, e quem assina nunca deve ser alguém com incentivo para acobertar um defeito conhecido em prol do cronograma.
Transferência e treinamento de operadores
A transferência é o ponto em que a instalação deixa de alugar o sistema e passa a possuí-lo. Forneça ao operador os diagramas de cabeamento e a topologia de rede, o guia de administração de credenciais e a matriz de papéis, uma lista de contatos nomeados do fornecedor, do integrador e do proprietário da rede, e um procedimento de recuperação escrito e testado para os dias ruins realistas: um bloqueio de um portador de chave sem acesso, uma indisponibilidade de credenciais da plataforma e um desfile de baterias fracas. Treine pelo menos dois membros da equipe da instalação em tarefas administrativas reais, em vez de uma demonstração, e deixe um runbook que um novo administrador possa seguir daqui a um ano sem o instalador original. Uma transferência que termina com o fornecedor ausente, mas com a instalação autossuficiente, é sinal de um projeto maduro, e é a diferença entre um sistema que o edifício consegue realmente sustentar e um que se torna um chamado de suporte lançado no escuro.
Guia de Sistemas de Fechaduras Eletrônicas Comerciais — Casos de Uso em Edifícios Multi-Inquilino e Hotéis
Edifícios multi-inquilino e hotéis levam um sistema de fechadura eletrônica comercial ao seu limite mais extremo: alta rotatividade, muitas partes independentes, usuários temporários e a exigência de compartimentação rigorosa e emissão rápida e delegada de credenciais. O projeto que funciona para um único andar de escritórios pode não suportar um edifício que aluga uma porta de cada vez. Planeje uma administração por inquilino, credenciais de curta duração e de uso único, e trilhas de auditoria que separem os dados de um inquilino dos de outro. A vida útil da credencial aqui é medida em horas e dias, não em contratos de trabalho; portanto, os fluxos de trabalho de revogação e recodificação da plataforma são o verdadeiro produto, não o hardware da fechadura. Um operador deve ser capaz de recodificar um quarto de hotel em segundos, revogar instantaneamente a suíte de um inquilino que está saindo e comprovar pela trilha de auditoria que cada credencial obsoleta expirou no prazo previsto, tudo sem que um administrador global precise intervir em cada mudança.
Isolamento de inquilinos e administração delegada
Em um edifício multi-inquilino, cada inquilino deve poder administrar as portas da sua própria suíte sem ver as credenciais ou registros de outro inquilino, e sem que um administrador global seja necessário para cada nova contratação. Isso exige delegação baseada em funções na plataforma: uma conta de administrador do inquilino que possa emitir e revogar acessos nas portas do inquilino, mas não possa tocar em áreas compartilhadas ou nos espaços de outros inquilinos, e um modelo de escopo que vincule cada credencial e cada registro de auditoria a um inquilino. O proprietário global mantém o controle das áreas comuns, da entrada principal e da plataforma, mas delega o gerenciamento diário das portas a cada inquilino para escalar sem adicionar equipe. Defina no momento do contrato quem possui a chave de administrador mestre, como o acesso do inquilino é revogado ao final do contrato de locação e como a trilha de auditoria comprova que um inquilino que está saindo não possui mais nenhuma credencial após o seu último dia.
Hotéis: alta rotatividade e reencodificação planejada
A porta de um quarto de hotel é um caso exemplar: centenas de pessoas transitórias por semana, um quarto que precisa ser reencodificado rapidamente e uma equipe cujos cartões, fechaduras e áreas compartimentadas (andares de limpeza, rouparia, elevadores de serviço) precisam ser gerenciados com precisão. O ritmo operacional exige a criptografia da porta do quarto a cada saída, janelas curtas de estadia com um ritmo preciso de check-in e check-out, reemissão simples na recepção e a capacidade de bloquear ou restringir o acesso a um andar durante o encerramento. A credencial móvel tem grande apelo aqui, pois o telefone do hóspede pode carregar sua chave e ser revogado no check-out sem uma reencodificação física. Os mesmos princípios se estendem a albergues, flats de serviço, coworking, pavilhões médicos e moradias estudantis, cada um com seu próprio modelo de rotatividade e autoridade, e cada um com o mesmo requisito inegociável: as credenciais expiram conforme o cronograma, e a trilha de auditoria comprova que isso foi feito.
Áreas comuns e compartimentos de funcionários
Além das portas de hóspedes ou inquilinos, a plataforma deve gerenciar uma hierarquia de zonas e papéis: corredores exclusivos para funcionários, salas técnicas e de servidores, docas de carga e saídas de emergência precisam, cada um, de sua própria política de acesso e de seu próprio registro de quem esteve presente. Uma programação de limpeza de hotel, uma janela de manutenção do operador do edifício e o acesso de um inquilino ao servidor fora do expediente são todos agendamentos, e a plataforma precisa expressar acesso por janelas de tempo, recorrente e com exceções, sem concessão manual a cada turno. Projete a hierarquia de zonas e papéis antes da implantação, porque adaptar a segmentação a um conjunto plano de portas posteriormente é doloroso, e porque a mesma hierarquia que limita o raio de impacto em um incidente limita o dano de um único cartão comprometido. Onde uma abertura puder tolerar, use anti-passback e alarme para acessos fora do horário às salas mais sensíveis, e vincule os eventos de porta ao vídeo, para que um alarme disparado tenha imagens para confirmar.
Guia de Sistema de Fechadura Eletrônica Comercial — Manutenção e Recuperação
Até o sistema melhor instalado precisa de um ritmo de manutenção e recuperação, e a qualidade desse ritmo decide se a implantação se degrada silenciosamente ou permanece precisa por uma década. Um sistema de fechadura eletrônica comercial tem um conjunto finito de itens rotineiros — troca de baterias, higiene de credenciais, atualizações de firmware, ajuste da contra-chapa e do fechador, e retestes periódicos — e uma lista igualmente curta de dias ruins que exigem recuperação: um bloqueio, uma fechadura inoperante, um cartão-mestre perdido ou uma falha de credencial na plataforma. Inclua no orçamento, agende e teste cada um deles, porque um sistema bem projetado, mas nunca mantido, se degrada exatamente no comportamento imprevisível que nenhum projeto pode prevenir. O plano de manutenção deve nomear um responsável para cada tarefa recorrente, definir a cadência e vincular cada tarefa a uma linha de custo, de modo que manter o sistema saudável seja uma parte normal do orçamento da instalação, e não uma correria ocasional.
Cadência de manutenção de rotina
A substituição de baterias é a tarefa rotineira mais visível e a que impacta diretamente a disponibilidade das portas alimentadas por bateria. Programe as substituições com base nos relatórios de bateria fraca e na vida útil química das baterias, em vez de um calendário genérico, e agrupe-as por zona para manter a rota da equipe eficiente. A higiene das credenciais segue o modelo de rotatividade: concilie o banco de dados de identidades com os sistemas de RH e de visitantes, remova credenciais obsoletas e não utilizadas, reemita cartões perdidos ou com duplicidade reportada e rotacione os segredos que protegem os setores dos cartões e o painel administrativo da plataforma. Combine as atualizações de firmware e de plataforma com um breve teste de regressão em uma porta representativa, pois uma alteração de firmware é uma alteração em um dispositivo de segurança. Por fim, ajuste o lado mecânico — alinhamento da placa de batente, velocidade do fechador, projeção da trava — em uma verificação programada com laser, e refaça os testes de egresso do comissionamento anualmente ou após qualquer alteração de hardware, porque uma porta que sai de alinhamento é uma porta cuja eletrônica começa a falhar silenciosamente.
Procedimentos de bloqueio e recuperação às 2h
O pior dia costuma ser aquele fora do horário comercial: um funcionário preso do lado de fora de uma porta trancada com a bateria descarregada, uma chave física que não está onde o walkie-talkie esperava, ou uma conta de plataforma que não autentica às 2h da manhã. A recuperação depende de ter um procedimento testado e documentado e uma pessoa de plantão designada e acessível naquele horário. Defina e ensaie os caminhos realistas de desbloqueio: o override mecânico por chave, a credencial mestra de emergência que ignora os horários normais, a capacidade de desbloqueio remoto e quem pode acioná-la, e o kit regional de peças sobressalentes, para que uma noite fria nunca dependa de uma decisão improvisada. Associe o procedimento a um requisito de registro de acesso, porque um desbloqueio fora do horário realizado sob coação ou por uma conta de baixa confiança é exatamente o evento que depois precisará de uma trilha de auditoria. Pratique a recuperação pelo menos como um exercício de mesa e mantenha as peças sobressalentes e o runbook ao alcance da pessoa de plantão, sem depender de um especialista.
Peças sobressalentes, fim de vida útil e descomissionamento
Planeje as peças sobressalentes antes da indisponibilidade, não durante ela: um pequeno estoque de baterias de reposição, uma ou duas fechaduras extras do formato dominante, batentes sobressalentes e credenciais de reserva. Revise a declaração de fim de vida útil do fornecedor para que um modelo descontinuado seja uma migração planejada, não uma emergência, e confirme o caminho de descomissionamento — como as credenciais são purgadas, como a conta na plataforma é encerrada e como o hardware é removido sem deixar uma porta com destravamento eletrônico funcional para trás. Quando o hardware atingir o fim de sua vida útil suportada, priorize a substituição das aberturas de maior consequência primeiro e agende-a enquanto peças sobressalentes e documentação ainda estiverem disponíveis. Um bom plano de manutenção faz com que o custo de 10 anos seja composto por itens pequenos e previsíveis, em vez de uma série de surpresas caras, e mantém a instalação operando o sistema — não o sistema operando a instalação.
Guia de Sistema Comercial de Fechadura Eletrônica de Porta — Custo do Ciclo de Vida e Due Diligence do Fornecedor
O custo do ciclo de vida é a soma de compra, instalação, administração de credenciais, manutenção, energia, licenciamento de software, treinamento e eventual descomissionamento, não o preço de etiqueta da fechadura. Fechaduras alimentadas por bateria adicionam carga recorrente de substituição e monitoramento; fechaduras em rede adicionam custo de infraestrutura, servidor e licenciamento; e sistemas complexos adicionam despesas de treinamento e manutenção de integração. Um sistema comercial de fechadura eletrônica de porta precisa ter a responsabilidade pela manutenção definida antes da compra: quem troca as baterias, reemite credenciais, atualiza o firmware, responde a um bloqueio às 2 da manhã e quais peças de reposição ficam em estoque. A due diligence verifica as certificações do fornecedor, a documentação atual específica do modelo, as evidências de teste, o canal de suporte e os termos de garantia, em vez de confiar em afirmações de marketing. Confirme um caminho de suporte nomeado e um tempo de resposta definido, solicite registros de certificação por modelo e verifique se as atualizações de firmware e software são gratuitas ou licenciadas, e obtenha um plano escrito de peças de reposição e de fim de vida útil, porque uma fechadura que fica sem suporte no meio do contrato se torna um problema de segurança e manutenção que o comprador herda.
Construindo um modelo de custo de ciclo de vida
Construa o modelo com base nos fatores reais: o preço do hardware por porta, o custo de instalação e preparação (que pode rivalizar com o do hardware em uma reforma com fechadura de embutir ou corta-fogo), o custo de baterias e peças de reposição ao longo da vida útil de projeto, a licença da plataforma, que é recorrente por porta e por administrador, as licenças de integração e o tempo da equipe para administração de credenciais e para as demandas prometidas nos requisitos. Use um horizonte de tempo que corresponda ao período em que o edifício realmente manterá o hardware, normalmente de cinco a dez anos, e inclua um aumento progressivo para atualizações de firmware e de plataforma caso o fornecedor cobre por elas. Execute o modelo duas vezes — para todo o portfólio e para uma abertura piloto — porque as médias por porta ocultam a cauda: algumas portas corta-fogo com recodificação difícil ou longos trechos de cabeamento podem dominar o número real. O modelo honesto de ciclo de vida é a ferramenta mais útil para comparar ofertas aparentemente semelhantes cujos preços de etiqueta diferem por um fator de dois.
Lista de verificação de certificação e due diligence
A due diligence verifica as alegações com documentos que o fornecedor pode apresentar mediante solicitação: certificação por modelo para o grau mecânico aplicável (com o certificado nomeando o modelo exato), marcas de conformidade para a região (comumente classes CE, FCC, RoHS e, quando exigido, UL), evidência da classificação de resistência ao fogo para hardware certificado contra incêndio e quaisquer declarações de conformidade de acessibilidade ou evacuação para a configuração instalada. Pergunte como esses documentos são mantidos atualizados, se são respaldados por testes de laboratório de terceiros ou autodeclaração e se as atualizações de firmware e software são incluídas ou licenciadas. Examine o canal de suporte concretamente: um contato nomeado, um tempo de resposta definido, um idioma conhecido e um caminho de escalonamento dentro de um horizonte razoável. Leia os termos de garantia para o que é e não é coberto (baterias, itens de desgaste, uso indevido) e confirme uma declaração publicada de peças de reposição e fim de vida útil. Um fornecedor que hesita na documentação é um fornecedor que já lhe disse algo importante.
O fornecedor como parceiro ao longo da vida útil do sistema
O relacionamento que mais importa vai além da compra e chega ao terceiro ano, quando o instalador original já é memória e o edifício depende do suporte do fornecedor, do seu ritmo de atualizações e da sua disposição em manter um modelo antigo ativo. Prefira um fornecedor que consiga articular um caminho de suporte, um roteiro de firmware, uma política de peças de reposição e um caminho de migração para modelos obsoletos, e que trate a aquisição de uma implantação comercial de médio porte como o início de uma parceria, em vez do fechamento de uma venda. Verificações de referência em instalações existentes no mesmo segmento valem mais do que qualquer panfleto brilhante; pergunte a outros proprietários como o fornecedor se comportou em seus próprios momentos difíceis. O comprador que escolhe apenas pelo preço de etiqueta paga o custo do ciclo de vida por meio de tickets de suporte, hardware sem suporte e firmware desatualizado, enquanto o comprador que escolhe pelo custo do ciclo de vida e verifica as alegações obtém um sistema que ainda está saudável quando chega a marca dos cinco anos.
Guia de Sistemas de Fechadura Eletrônica Comercial — Comparando as Opções
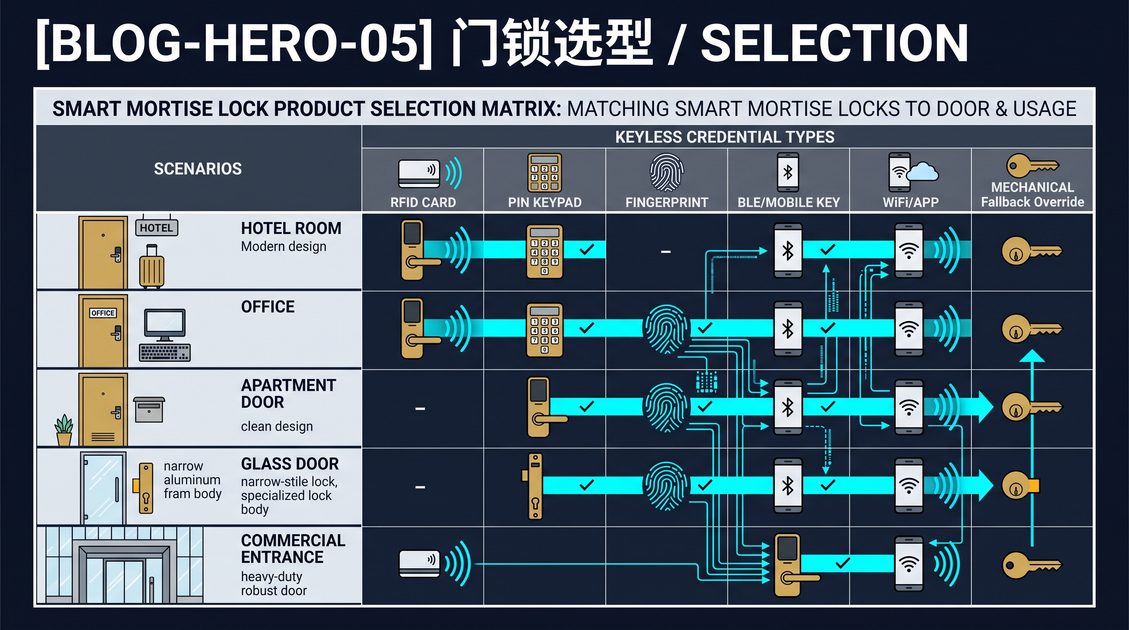
Uma matriz de decisão é a forma prática de reunir em um só lugar os trade-offs de um sistema de fechadura eletrônica de porta comercial, avaliando cada candidato de acordo com os requisitos que o local realmente definiu — a porta e o marco, o ciclo de serviço, os tipos de credencial, a energia, a abordagem de segurança de vida, a profundidade da integração, o grau de segurança e o custo do ciclo de vida. A tabela abaixo é ilustrativa, não uma recomendação de produto; suas linhas são as dimensões de decisão e as entradas mostram os pontos fortes e os pontos de atenção típicos de cada família. Use-a para pré-selecionar o formato adequado para uma classe de aberturas e, em seguida, confirme a pré-seleção com o levantamento do local e a documentação verificada antes de qualquer compra. Pontue com base em fatos verificados e nas prioridades do local, não pelo peso do marketing, e pondere as dimensões pela sua consequência, para que decisões de saída e de segurança de vida nunca sejam trocadas para economizar uma pequena quantia.
| Dimensão | Fechadura de embutir | Fechadura cilíndrica | Fechadura elétrica | Fechadura magnética | Cadeado/armário |
|---|---|---|---|---|---|
| Melhor aplicação natural | Portas de alto ciclo de serviço, espessas e premium | Portas internas de uso moderado | Atualizar fechadura existente para retenção eletrificada | Aberturas internas ou públicas com falha segura | Armazenamento, estantes, portões, armários |
| Invasividade da preparação | Alta (bolso fresado) | Baixa (furo) | Média (encaixe no marco) | Baixa (montagem de superfície) | Muito baixa (haspe ou olhal) |
| Classificação típica de ciclo de serviço | Mais alta | Moderada | Depende da fechadura e do modelo | Moderada, no ponto de atração | Baixa a moderada |
| Mantém um ferrolho para prender a porta | Sim (ferrolho e trinco) | Sim (trinco, ferrolho) | Sim (ferrolhos da fechadura existente) | Não (somente ímãs) | Sim |
| Falha segura em queda de energia | Depende do modelo | Depende do modelo | Depende do modelo | Inerentemente falha segura | Depende do modelo |
| Integração do leitor de credenciais | Leitor integrado ou externo | Leitor integrado ou externo | Leitor na fechadura, placa de batente no marco | Leitor + controlador magnético separado | Leitor integrado de pequeno formato |
| Consumo típico de energia | Baixo (motor ocasional) | Baixo | Baixo ou nulo após energizar; corrente de manutenção | Contínuo para manter a porta fechada | Baixo |
| Principal ponto de atenção em segurança de vida | Preparação preservando o selo de incêndio em portas corta-fogo | Limites de ciclo de serviço sob abuso | Correspondência entre o curso do trinco e a placa de batente | Sem ferrolho; restringir o uso em rotas de saída | A resistência do haspe é dominante |
Um exemplo prático
Considere um retrofit de escritório de quatro andares com três zonas: um saguão de entrada principal no nível da rua (alto tráfego, público, deve destravar em caso de queda de energia e se integrar ao saguão e à plataforma de acesso), duzentas portas internas de escritório (tráfego moderado, furação existente, sensível a orçamento) e um pequeno andar de servidores e salas mecânicas (alta segurança, baixo tráfego, exige ferrolho e alarme de violação). O saguão é a porta crítica para a evacuação, fail-safe e com muitas integrações: uma maçaneta de alta segurança com liberação magnética ou elétrica, um leitor externo e um interfone, uma conexão IP à plataforma de acesso e ao painel de incêndio, e uma liberação mecânica de emergência para o modo fail-safe. As portas dos escritórios aproveitam a furação existente: conjuntos de maçanetas eletrônicas cilíndricas em grau de uso moderado, cada uma com cartão, PIN e credenciais móveis, um orçamento de bateria gerenciado pela cadência de alertas de bateria fraca e gerenciamento via plataforma usado diretamente pelo administrador da instalação. O andar de servidores e salas mecânicas recebe o mais alto grau: fechadura mortise com ferrolho, detecção de violação, princípios de saída retardada verificados pelo profissional de código de obras, uma zona anti-passback na entrada e integração de vídeo em etapas posteriores. Toda a implantação é pilotada em uma porta de escritório e no saguão antes do rollout completo, e cada porta representativa é comissionada, tem o aceite assinado e é entregue ao operador com um runbook de recuperação testado. A matriz, o modelo de ciclo de vida e o modelo de ameaças convergem para o mesmo padrão: gastar de forma diferente por porta, porque as portas não são todas iguais.
Checklist de Implementação de Sistema de Fechadura Eletrônica Comercial
Um projeto confiável de sistema de fechadura eletrônica comercial segue uma sequência repetível: vistoriar as portas e a geometria dos batentes; definir o modelo de ameaça e a política de acesso; documentar o ciclo de vida de credenciais e identidades; decidir sobre energia, comportamento fail-safe ou fail-secure e conformidade com segurança de vida; especificar conectividade e integrações; assegurar o fornecimento com documentação verificada; comissionar e aceitar em portas representativas; e fazer a entrega com treinamento, responsabilidade de manutenção, peças sobressalentes e procedimentos de recuperação. Cada etapa é encerrada com um registro de decisão, e os itens em aberto são resolvidos antes do início da próxima fase. Execute o piloto do sistema escolhido em uma abertura representativa antes da implantação em todo o site, meça em relação ao registro de decisão e só então escale. Este guia tem caráter educacional e não substitui a revisão qualificada de aspectos legais, de incêndio, acessibilidade, cibersegurança ou engenharia do projeto específico; portanto, confirme cada requisito com profissionais qualificados para o local e a ocupação exatos.
| Fase | Atividades-chave | Registro de decisão que a encerra |
|---|---|---|
| Vistoria | Medir porta, batente, sentido de abertura, backset, ciclo de serviço, ambiente; fotografar aberturas | Ficha de vistoria para cada porta representativa |
| Requisitos | Modelo de ameaça; política de acesso; hierarquia de zonas e funções; postura de saída | Modelo de ameaça e política documentados |
| Fator de forma | Escolher fechadura embutida, cilíndrica, contraplaca, magnética ou especial por abertura | Mapa de fatores de forma vinculado à vistoria |
| Arquitetura de credenciais | Local vs. central; famílias de credenciais; fluxo de registro e revogação | Documento do ciclo de vida da identidade |
| Energia e segurança | Fail-safe/fail-secure; backup; limites de bateria fraca; chave de emergência; aprovação do código de edificações | Aprovação de segurança por profissional qualificado |
| Conectividade | Protocolo de borda; registro de integrações; API e responsável por cada integração | Registro de integrações |
| Segurança e plataforma | Funções da plataforma, MFA, patches, segmentação; controles de ameaça por nível | Plano operacional de segurança da plataforma |
| Fornecimento | Certificações verificadas por modelo; caminho de suporte; peças sobressalentes e declaração de fim de vida | Arquivo de due diligence |
| Projeto-piloto | Comissionar uma porta representativa; executar testes críticos | Registro de aceitação do piloto |
| Implantação e aceitação | Comissionar todas as portas; testar modos degradados; entregar runbook e treinamento | Aceitação assinada |
| Manutenção e recuperação | Cadência de baterias, higiene, firmware, simulados, peças sobressalentes; procedimento de recuperação testado | Calendário de manutenção e runbook |
Erros comuns em projetos de fechaduras comerciais
As falhas recorrentes dos projetos de controle de acesso são previsíveis, e nomeá-las protege a próxima implantação. A mais comum é pular a vistoria da porta e do batente e deixar que um produto atraente arraste o local para um retrofit que ele não suporta. Em seguida, tratar a saída de emergência como algo secundário: uma porta fail-secure em uma passagem pública sem chave de emergência é uma violação de segurança descoberta apenas porque uma emergência real ou um simulado real a revelou. Subdimensionar o ritmo da janela offline e o limite de bateria fraca é outro problema silencioso: uma fechadura que só sincroniza de hora em hora pode deixar um cartão revogado utilizável por uma hora. Interpretar o custo total do ciclo de vida é raro; compradores que comparam apenas os preços de etiqueta acabam selecionando a oferta mais barata no preço, porém a mais cara ao longo do tempo. Por fim, uma entrega que promete um cliente autossuficiente, mas não fornece nenhum treinamento, runbook ou peças de reposição, transforma o sistema em uma responsabilidade contínua de suporte. Cada um desses problemas pode ser detectado pelo checklist se os registros das decisões de fase forem realmente documentados e utilizados.
Perguntas frequentes
Uma fechadura alimentada por bateria é tão segura quanto uma com fiação elétrica? Na camada de trinco e credenciais, sim, com a diferença situada na confiabilidade da energia e no monitoramento contínuo; dimensione a cadência das baterias e mantenha o override por chave. Qual é a diferença entre fail-safe e fail-secure? Fail-safe destrava em caso de queda de energia; fail-secure permanece travado, e a escolha é orientada pela segurança de saída versus a política de perímetro. Ainda preciso de uma chave mecânica com uma fechadura eletrônica? O override por chave é o caminho central de resiliência para bateria descarregada ou controlador com falha, e deve ser mantido em toda porta alimentada por bateria. Posso gerenciar todas as minhas portas a partir de uma única plataforma? A maioria dos sistemas comerciais de médio porte consegue, mas confirme se a plataforma suporta os fatores de forma exatos, o protocolo de borda, o modelo offline e as integrações antes de se comprometer. Com que frequência as baterias devem ser trocadas em uma fechadura comercial alimentada por bateria? Substitua conforme o relatório de bateria fraca do fornecedor e o cronograma de vida útil da química; faça a troca em lote, zona por zona, e teste a recaptura após cada lote de substituição.
Parte do conteúdo deste artigo é gerada por IA e otimizada para precisão profissional e legibilidade.
Não sabe qual sensor se adapta ao seu projeto?
Fale com nossos engenheiros de aplicação mmWave para uma consulta gratuita.
Especifique o seu projeto hoteleiro com os nossos engenheiros
Envie a contagem de quartos, tipo de teto e preferência de protocolo. Retornaremos um plano de amostras e orçamento em 24 horas úteis.
- Passe da orientação geral para uma discussão de produto ou aplicação.
- Use RFQ quando preço, desenhos, MOQ ou calendário de lançamento precisam de estrutura.
- Mantenha um caminho de contacto direto visível para esclarecimentos rápidos e passagem de testemunho.