Guia de Controle de Acesso para Edifícios Comerciais
Guia prático de controle de acesso predial: componentes, credenciais, planejamento, integração, custo do ciclo de vida e checklist de implantação para equipes.
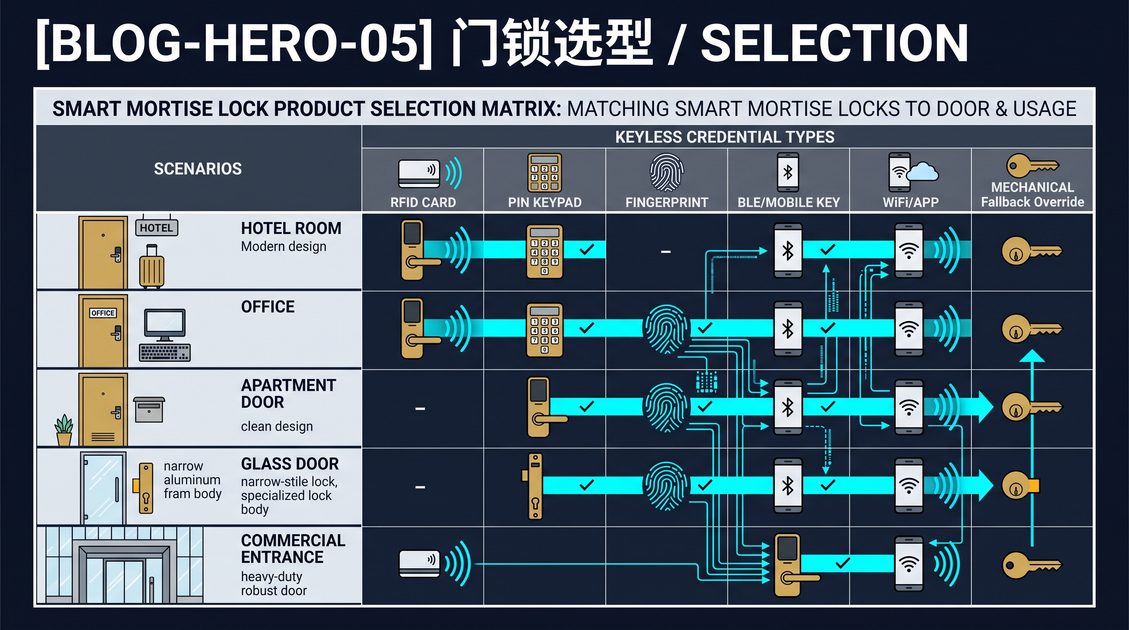
Guia de Controle de Acesso para Edifícios Comerciais
O controle de acesso em edifícios comerciais é o conjunto coordenado de fechaduras, leitores, credenciais, controladores e software de gerenciamento que decide quem pode entrar em um edifício e em suas zonas internas, e registra quando cada entrada foi concedida ou negada. Um sistema completo abrange portas de entrada principais, portas internas de escritórios e depósitos, elevadores e docas de carga, conectando-os a uma plataforma central que emite credenciais, as revoga quando um funcionário sai e mantém uma trilha de auditoria para segurança e conformidade. As implantações típicas combinam uma fechadura elétrica ou eletromagnética em cada abertura protegida, um leitor de credenciais na porta e um controlador que valida as credenciais contra um banco de dados local ou em nuvem. O benefício prático é a administração remota, a revogação instantânea e o relatório de uso que chaves mecânicas não podem oferecer, razão pela qual as decisões de controle de acesso em edifícios comerciais são orientadas pelo custo do ciclo de vida e pela integração, e não apenas pelo hardware da fechadura. Uma implementação moderna normalmente abrange entre uma dúzia e vários milhares de portas, cada uma apresentando seu próprio material de batente, fonte de alimentação e obrigação de segurança; portanto, a disciplina deste guia é oferecer uma maneira repetível de raciocinar sobre cada uma dessas decisões.
Leia este guia antes de comparar fornecedores, porque a aquisição é uma decisão de sistema e não uma decisão de hardware. Defina a abertura, o material do batente, o número de usuários, o modelo de ameaça, a família de credenciais, a fonte de alimentação, as dependências de segurança, os alvos de integração, a exposição ambiental, a responsabilidade pela manutenção e o orçamento do ciclo de vida antes de pré-selecionar fornecedores. Em seguida, valide suas premissas em uma porta representativa e na documentação atual específica do modelo.
Guia de Controle de Acesso para Edifícios Comerciais: Componentes Principais
Um sistema de controle de acesso em edifícios comerciais é construído a partir de cinco camadas interativas: o hardware de fechadura na porta, o leitor de credenciais, o controlador de porta, a rede cabeada ou sem fio e o software de gerenciamento que armazena o banco de dados de acesso. A camada de fechadura geralmente é um trinco elétrico fail-safe ou fail-secure, uma fechadura de embutir eletrificada ou uma fechadura magnética montada no batente ou na folha da porta. A camada de leitor captura uma credencial, como um cartão, um PIN de teclado, uma credencial de telefone ou uma amostra biométrica, e a converte em um token. A camada de controlador compara esse token com os direitos de acesso mantidos localmente ou na nuvem e aciona a camada de fechadura de acordo. Um dispositivo de solicitação de saída, um sensor de posição de porta e uma anulação manual completam o quadro físico. Quando corretamente combinadas, essas camadas oferecem um modelo de permissão único e coerente para todo o edifício; portanto, compreender cada camada antes de selecionar o hardware é a diferença entre um sistema coeso e uma pilha de componentes incompatíveis.
Um erro comum é tratar a fechadura e o leitor como um único produto. Na prática, o controlador e o software são o que definem sua política de acesso; portanto, confirme se a plataforma de gerenciamento suporta o número de portas, o número de titulares de credenciais e a profundidade de relatórios que sua instalação exige antes de se comprometer com um corpo de fechadura específico.
A Camada de Hardware de Fechadura
A camada de fechadura é a contenção física que efetivamente mantém a porta fechada e se apresenta em três formas dominantes. Um trinco elétrico é montado no batente e substitui ou complementa a contraplaca do ferrolho; quando energizado, libera o ferrolho para que a porta abra sem girar a maçaneta, o que o torna uma escolha natural para batentes de madeira ou metal oco. Uma fechadura de embutir eletrificada é um corpo de fechadura mecânico completo com liberação elétrica integrada em seu interior, de modo que a porta permanece mecanicamente trancável e pode sempre ser aberta pelo lado interno para saída. Uma fechadura magnética, às vezes chamada de maglock, mantém uma placa de armadura metálica com um eletroímã e não possui ferrolho móvel algum, o que é adequado para portas duplas de alto tráfego, mas deve ser combinada com um dispositivo monitorado de solicitação de saída para atender às normas de saída de emergência. Cada uma delas pode ser configurada como fail-safe ou fail-secure, e essa única escolha determina o que acontece em uma queda de energia.
Além do mecanismo de liberação, a camada de fechadura inclui a contraplaca, o reforço das dobradiças e a condição do batente da porta. Um batente fraco ou um ferrolho desalinhado compromete até a fechadura mais forte; portanto, parte da avaliação é verificar se o batente pode realmente suportar a força nominal da fechadura e se a porta fecha e se assenta corretamente. Portas internas e portas externas também diferem: uma entrada externa deve resistir a invasão forçada, intempéries e uso repetido, enquanto uma porta interna de escritório precisa principalmente impedir intrusões casuais e registrar eventos. Corresponder a camada de fechadura à exposição da abertura é o primeiro julgamento técnico em qualquer implantação.
A Camada de Leitor
O leitor é o dispositivo que o usuário toca ou se aproxima, e é deliberadamente separado da fechadura para que a tecnologia de credenciais possa evoluir sem substituir a porta inteira. Os leitores são agrupados pela forma como capturam a identidade. Leitores de cartão e chaveiro energizam um transponder e leem seu identificador. Teclados com PIN exigem um código numérico e nada mais. Leitores de credenciais móveis se comunicam com um telefone via Bluetooth Low Energy ou comunicação por campo de proximidade. Leitores biométricos capturam uma impressão digital, um rosto ou um padrão de palma da mão. Alguns leitores combinam dois desses métodos, o que é a base da autenticação multifator na porta.
O posicionamento do leitor é tão importante quanto o tipo de leitor. Um leitor montado onde a porta abre para fora será pressionado pela folha da porta; um leitor montado em um local exposto às intempéries precisa de uma classificação ambiental adequada para chuva, gelo e variações de temperatura. A comunicação entre leitor e controlador também merece atenção: os leitores modernos normalmente utilizam OSDP, um protocolo serial seguro, sobre um barramento de dois fios, que resiste à clonagem de credenciais e à adulteração de fiação muito melhor do que a interface legada Wiegand. Se você está modernizando um edifício que já possui fiação Wiegand, deve planejar validar a segurança desse link ou substituí-lo.
A Camada de Controlador
O controlador é o cérebro de cada grupo de portas e o componente mais frequentemente subestimado. Ele armazena os direitos de acesso das portas que supervisiona, valida as credenciais apresentadas e aciona a fechadura. Os controladores mantêm suas decisões na memória para que uma falha de rede ou servidor não deixe todos trancados do lado de fora do edifício; essa tomada de decisão local é o que permite que o acesso continue durante uma falha temporária da plataforma central. Os controladores também gerenciam sensores de posição de porta e dispositivos de solicitação de saída, interpretam sinais de violação e de porta forçada e armazenam eventos em buffer até que possam ser entregues ao servidor.
O dimensionamento do controlador decorre da quantidade de portas e da topologia. Um único controlador pode supervisionar uma porta ou um conjunto de portas na mesma área, o que reduz a distância da fiação e centraliza a alimentação elétrica. Cada controlador precisa de uma fonte de alimentação dimensionada para as fechaduras e leitores que aciona e, cada vez mais, de uma conexão de rede com o servidor de gerenciamento, seja pela rede IP do edifício ou por um barramento dedicado. O número de controladores, suas localizações em gabinetes e seu backup de bateria juntos definem grande parte da resiliência do sistema; portanto, o projeto físico da camada de controlador merece tanto planejamento quanto o software.
As Camadas de Rede e Software de Gerenciamento
As duas últimas camadas integram as portas em um único sistema. A camada de rede move eventos dos controladores para o servidor e comandos do servidor para os controladores; pode ser a rede Ethernet existente do edifício, um barramento dedicado de controle de acesso ou uma combinação de controladores de porta com fio e sem fio. A camada de software de gerenciamento contém o banco de dados central de acesso, os registros de titulares de credenciais, o log de auditoria e a interface de usuário usada pelos administradores para conceder e revogar acesso. É aqui que os horários das portas, calendários de feriados, regras antipassback e tratamento de alarmes são configurados.
O software é onde a maioria das decisões de controle de acesso em edifícios comerciais acaba convergindo, porque é o único lugar onde a política é expressa. Antes de selecionar qualquer hardware, você deve confirmar se o software suporta sua quantidade de portas, suas famílias de credenciais, suas necessidades de relatórios e seus alvos de integração, porque trocar o software depois é muito mais caro do que trocar um leitor.
Guia de Controle de Acesso para Edifícios Comerciais: Opções de Credenciais
As credenciais são as identidades que seu sistema reconhece, e a família escolhida molda a segurança, a conveniência e o custo. Cartões e chaveiros de proximidade usam um transponder de 125 kHz ou 13,56 MHz e são baratos de emitir, mas podem ser perdidos ou compartilhados. Cartões inteligentes de 13,56 MHz adicionam criptografia e podem carregar múltiplas aplicações. Credenciais móveis distribuem um token baseado em telefone e permitem provisionar e revogar acesso remotamente sem imprimir um cartão. Teclados com PIN são simples e baratos, mas dependem do sigilo do código. Leitores biométricos vinculam o acesso a uma impressão digital, rosto ou palma da mão e são a prova mais forte de que a pessoa que apresenta a credencial é o usuário autorizado, embora adicionem custo de sensor e considerações de privacidade. Alguns leitores combinam dois desses métodos, o que é a base da autenticação multifator na porta. Muitos sistemas misturam famílias, usando cartão mais PIN em portas de alta segurança e um único tipo de credencial em outros lugares; portanto, a habilidade prática é escolher uma família que corresponda à sua população de usuários e ao seu modelo de ameaça, em vez da opção mais barata. Juntas, essas famílias de credenciais definem tanto a experiência do usuário em cada porta quanto o esforço administrativo necessário para emitir, substituir e revogar identidades ao longo da vida do sistema.
Escolha a família de credenciais com base na sua população real de usuários e na taxa de rotatividade. Um edifício de locatários com alta rotatividade pode valorizar o provisionamento móvel instantâneo, enquanto uma sala de equipamentos de baixo tráfego pode funcionar bem com um teclado. Onde a conformidade é importante, procure um sistema que registre qual credencial foi apresentada, em qual porta e a que horas.
Credenciais de Cartão e Chaveiro
As credenciais de cartão e chaveiro são o cavalo de batalha do setor porque são baratas, duráveis e fáceis de gerenciar em escala. A família mais antiga opera em 125 kHz e é essencialmente um identificador somente leitura; é simples e barata, mas oferece pouca proteção contra clonagem, o que a torna inadequada para perímetros externos em instalações de maior risco. A família mais recente opera em 13,56 MHz e inclui cartões com suporte a criptografia, de modo que o leitor e o cartão realizam uma troca mútua de desafio e resposta, tornando a cópia da credencial muito mais difícil. Variantes de alta segurança adicionam gerenciamento de chaves ainda mais robusto e são comumente exigidas em instalações como data centers e espaços de pesquisa, onde um crachá duplicado é um risco inaceitável.
Muitas organizações padronizam um cartão inteligente de 13,56 MHz como denominador comum e depois adicionam aplicações no mesmo cartão, como carteira de pagamento para a cafeteria, autorização de copiadora ou função de ponto eletrônico. Um único cartão que faz muitos trabalhos reduz o custo de emissão e o atrito com o usuário. O cartão também se torna um item de inventário físico que deve ser solicitado, impresso, rastreado e revogado, razão pela qual o software de gerenciamento de cartões e um processo definido de emissão fazem parte de um programa maduro.
Credenciais Móveis
As credenciais móveis substituem o cartão plástico por um token entregue a um smartphone, o que altera a dinâmica de custos de emissão e revogação. Como o token é entregue remotamente, um novo contratado pode ser provisionado antes de chegar e um funcionário desligado pode ser revogado instantaneamente sem a necessidade de recolher um crachá físico. Para edifícios com alta rotatividade de locatários ou funcionários, isso por si só pode pagar o sistema. As credenciais móveis também se comportam de forma diferente em caso de perda: um telefone perdido dificilmente concederá acesso a quem o encontrar, porque o próprio telefone normalmente está bloqueado.
Os trade-offs são práticos. Os usuários precisam carregar um telefone carregado, e o edifício deve oferecer uma forma de provisionar e gerenciar o aplicativo móvel. As credenciais móveis combinam naturalmente com leitores Bluetooth Low Energy e se integram a plataformas de identidade, de modo que um único aplicativo carrega o acesso por múltiplos edifícios. Organizações preocupadas com privacidade devem documentar como a localização do telefone é usada e garantir que a plataforma de credenciais não rastreie funcionários além dos eventos de acesso que está autorizada a registrar.
Teclados PIN e Biometria
Os teclados PIN são a credencial eletrônica mais antiga e continuam úteis onde a simplicidade e o custo predominam, como em uma sala de máquinas ou em uma pequena sala comercial. Um PIN é fácil de revogar excluindo o código, mas também é fácil de compartilhar ou observar, portanto, os teclados devem ser reservados para pontos de acesso de menor sensibilidade, a menos que sejam combinados com um cartão como segundo fator.
Os leitores biométricos vinculam o acesso a uma característica física e são a prova mais forte de identidade na porta, pois a credencial não pode ser emprestada ou duplicada da mesma forma que um cartão. Leitores de impressão digital, reconhecimento facial e de palma da mão apresentam, cada um, diferentes expectativas de privacidade e sensibilidades ambientais, além de exigirem cadastro, o que aumenta o tempo de integração. Os dados biométricos devem ser tratados com base em uma política clara e, em muitas jurisdições, o armazenamento de modelos biométricos é regulamentado. Um padrão comum é usar biometria em portas internas de alta segurança, contando com cartões ou credenciais móveis no perímetro, onde o fluxo de pessoas e as condições climáticas importam mais.
Etapas de Planejamento do Guia de Controle de Acesso para Edifícios Comerciais
O planejamento da implementação do controle de acesso em edifícios comerciais segue uma sequência repetível. Primeiro, faça um inventário de cada abertura que precisa ser protegida e classifique-a como perímetro, interior ou alta segurança. Segundo, defina os perfis de usuário e a zona que cada perfil pode acessar, e decida se o acesso é baseado em horário, em nível, ou ambos. Terceiro, escolha a família de credenciais e o modo de falha, lembrando que uma fechadura fail-safe libera a porta em caso de queda de energia para permitir a saída, enquanto uma fechadura fail-secure permanece trancada e é adequada para portas externas. Quarto, planeje a rede, decidindo entre controladores cabeado e fechaduras sem fio e confirmando que há energia disponível em cada porta. Quinto, selecione o software de gerenciamento que atenda à quantidade de portas e às necessidades de relatórios. Por fim, programe a comissionamento, o treinamento da equipe e um período de teste antes da ativação completa. Seguir essas etapas em ordem evita as falhas de retrofit mais comuns, pois cada decisão restringe a próxima e pular etapas gera retrabalho caro em uma fase posterior.
A decisão sobre o modo de falha é a primeira que deve ser acertada, pois afeta a segurança de vidas e não pode ser facilmente alterada depois. Confirme os códigos locais de incêndio e acessibilidade com um profissional qualificado, já que os requisitos de saída e as regulamentações de acessibilidade para pessoas com deficiência podem se sobrepor ao modo de falha padrão.
Inventariando Aberturas e Zonas
O processo de planejamento começa com um inventário completo das aberturas, e a qualidade desse inventário determina tudo o que vem a seguir. Percorra o edifício e registre cada porta que precisa de controle, incluindo entradas principais, portas internas de escritórios, salas de conferência, áreas de armazenamento, salas técnicas, portas de escada e docas de carga. Para cada abertura, anote o material do batente, o tipo de folha da porta, se é de uma ou duas folhas, o sentido de abertura, a presença de barra antipânico e o ambiente ao redor. Esses detalhes decidem quais dispositivos de travamento podem ser instalados e quais leitores podem resistir ao local.
Depois de inventariadas as aberturas, agrupe-as em zonas que expressem sua política de segurança. Uma zona é um conjunto de portas e áreas que compartilham os mesmos direitos de acesso, como o lobby público, o andar geral de escritórios, a sala de servidores e a doca de carga. Definir zonas antecipadamente permite expressar a política como mapeamentos de zona para função, em vez de listas porta por porta, o que é muito mais fácil de auditar e alterar quando a organização reconfigura seu espaço. Cada abertura é então atribuída a uma zona e, dentro dessa zona, recebe um modo de falha, um requisito de credencial e um cronograma.
Definindo funções, horários e níveis de acesso
Com as zonas definidas, você determina as funções que circularão por elas. Uma função é um conjunto nomeado de permissões, como Funcionário, Prestador, Visitante ou Manutenção. Cada função é mapeada para as zonas que pode acessar e os horários em que pode fazê-lo, gerando um nível de acesso que o sistema aplica a todos os titulares dessa função. O acesso baseado em horário restringe quando uma credencial funciona, como no horário comercial normal ou em um turno específico; o acesso baseado em nível restringe quais zonas uma credencial alcança, como um executivo que pode entrar na sala de servidores enquanto um funcionário comum não pode.
A maioria dos sistemas permite combinar as duas dimensões, e a maioria das organizações deveria fazer isso, pois um programa de segurança é tão forte quanto a sua disciplina de privilégio mínimo. O valor de auditoria de funções claras é que uma alteração em uma função atualiza todos os seus titulares de uma só vez — assim, quando um departamento muda de andar, você ajusta uma função em vez de centenas de cartões individuais. Durante o planejamento, você também deve decidir como feriados, acessos fora do expediente e sobreposições de emergência se comportam, porque esses casos extremos são onde a política do mundo real mais frequentemente falha.
Selecionando o Modo de Falha
O modo de falha é a decisão física de maior impacto no projeto, porque é uma escolha de segurança da vida cuja reversão é cara. Uma fechadura fail-safe destrava em caso de falta de energia, para que os ocupantes possam sempre escapar e a porta não prenda ninguém durante uma emergência; esse é o padrão correto para quase todas as portas internas e a maioria das rotas de saída. Uma fechadura fail-secure permanece trancada em caso de falta de energia, o que protege a abertura, mas pode prender os ocupantes, a menos que haja uma liberação mecânica, barra antipânico ou bateria reserva; isso é adequado para perímetros externos e portas de alta segurança, onde a proteção durante uma queda de energia supera a conveniência.
As normas de saída e acessibilidade frequentemente determinam qual modo de falha é aceitável, e essas normas variam por jurisdição, portanto o projeto deve ser revisado por um profissional qualificado antes que o hardware seja encomendado. Nos casos em que uma liberação fail-safe é exigida para segurança da vida, também é preciso contar com uma fonte de energia confiável e, normalmente, um dispositivo monitorado de solicitação de saída, para que a porta não permaneça simplesmente destravada após uma breve oscilação de energia. Acertar o modo de falha na fase de planejamento evita o retrofit mais caro de todo o projeto.
Planejamento de Energia e Rede
Cada porta controlada precisa de energia e, na maioria dos projetos, de uma conexão de rede — e nenhuma das duas pode ser presumida. Controladores com fiação exigem uma fonte de alimentação local dimensionada para as fechaduras e leitores que acionam, além de um caminho até o servidor de gerenciamento pela rede do edifício. Fechaduras sem fio evitam passar cabos até a porta, mas consomem baterias que precisam ser substituídas em cronograma, e ainda assim necessitam de alguma forma de conectividade de rede para eventos e configuração. A tarefa de planejamento é percorrer cada abertura e decidir qual topologia funciona, para então confirmar se a energia realmente existe ou pode ser levada até o local.
O backup de bateria merece atenção específica, pois a perda de energia do edifício não deve desabilitar o acesso por completo. No mínimo, os controladores das portas perimetrais devem ter uma fonte reserva dimensionada para mantê-los em funcionamento durante uma queda de energia, e os caminhos de saída e os dispositivos de solicitação de saída devem permanecer operáveis com energia própria ou falhar abertos. Documentar o orçamento de energia por controlador e por porta é uma entregável da fase de planejamento, não algo a ser descoberto durante o comissionamento.
Integração do Controle de Acesso em Edifícios Comerciais
A integração é o que transforma uma fechadura de porta em um sistema do edifício. Uma plataforma de controle de acesso bem integrada troca eventos com o sistema de vigilância por vídeo, de modo que um alarme de porta forçada seja acompanhado pelo trecho de câmera correspondente. Ela sincroniza com o diretório de RH para que um funcionário desligado perca o acesso automaticamente e um novo contratado seja provisionado sem que um administrador precise configurar cada porta. Ela alimenta o gerenciamento de visitantes, o controle de elevadores e o agendamento de iluminação ou HVAC, de modo que um evento de entrada possa acionar a iluminação do andar ou que o perfil de acesso possa restringir até quais andares um cartão tem acesso. Padrões abertos de integração, como OSDP para leitores e APIs REST ou webhooks para software, permitem evitar dependência de fornecedor (vendor lock-in) e adicionar sistemas posteriormente. Estabeleça os pontos de integração durante o planejamento, e não após a instalação, porque adaptações retroativas são mais caras e introduzem risco de compatibilidade, e porque todo o valor da plataforma só é concretizado quando eventos trafegam entre sistemas.
Verifique se qualquer sistema de terceiros que você planeja conectar expõe a interface que a plataforma de acesso espera e documente os fluxos de dados para saber o que acontece quando um serviço compartilhado fica offline.
Integração com Vigilância por Vídeo
O controle de acesso e a vigilância por vídeo são parceiros naturais, e sua integração costuma ser a conexão de maior valor que um edifício pode estabelecer. Quando o sistema de acesso detecta uma porta forçada, uma porta mantida aberta ou uma credencial negada em uma porta sensível, ele pode acionar o sistema de câmeras para capturar o momento e sinalizar o clipe para revisão. O resultado é que a equipe de segurança investiga um registro em vídeo do evento em vez de um alarme isolado. Essa combinação também permite a verificação de atividades normais, como confirmar que a passagem de um crachá em uma doca de carga corresponde a uma entrega na porta da doca.
A integração normalmente é realizada por meio de um barramento de eventos compartilhado ou de uma API, na qual os eventos de acesso são enviados para a plataforma de vídeo, que os associa aos timecodes das câmeras. Uma decisão prática de design é capturar o próprio leitor no enquadramento da câmera, para que o vídeo mostre tanto a pessoa quanto a porta que ela abriu. Defina quais eventos devem acionar a gravação de vídeo e por quanto tempo os clipes devem ser retidos, pois a gravação ilimitada é cara e a maioria dos eventos não precisa dela.
Diretório de RH e Sincronização de Identidade
A automação mais valiosa no controle de acesso é a sincronização com o diretório de recursos humanos, pois elimina as duas lacunas que a administração manual sempre deixa em aberto: provisionamento de novos funcionários e revogação de acesso de colaboradores desligados. Quando a plataforma de identidade é a fonte da verdade, o cartão ou a credencial móvel do funcionário é emitido automaticamente na sua integração, seu perfil é mapeado para um nível de acesso e seu acesso é revogado no momento em que seu registro de emprego é alterado. A administração manual, por outro lado, depende de um administrador ocupado lembrar de agir, e cada dia em que um ex-funcionário mantém acesso é um risco inaceitável.
A integração é uma disciplina de mão dupla. O sistema de acesso consome o feed de identidade e retorna dados de eventos que RH ou segurança podem usar para relatórios. Antes da implementação, alinhe o mapeamento entre atributos de RH e perfis de acesso, defina como prestadores de serviço e visitantes são tratados e decida o que acontece quando o feed de identidade estiver indisponível. Uma sincronização bem projetada torna a integração de um novo contratado e o desligamento de um colaborador rotineiros, previsíveis e auditáveis.
Gestão de Visitantes, Elevadores e Automação Predial
O controle de acesso também se conecta ao edifício como um todo, e algumas integrações merecem planejamento explícito. O software de gestão de visitantes pode emitir uma credencial temporária quando o visitante faz check-in, concedendo a ele acesso apenas ao lobby e à sala de reuniões, com expiração automática ao término da visita. O controle de elevadores utiliza o perfil de acesso para definir quais andares uma credencial pode selecionar, de modo que um cartão que abre a porta principal não necessariamente dá acesso a todos os andares. A automação predial pode reagir a eventos de acesso, acendendo as luzes e ajustando o HVAC em um espaço pouco antes de uma entrada programada e retornando ao modo de economia de energia quando o espaço está vazio.
Cada integração é um contrato com fluxos de dados definidos, e cada uma deve ser testada no comissionamento. O tema recorrente é que os eventos de acesso são uma fonte rica de dados de ocupação e movimento, e o edifício só pode agir sobre esses dados se a integração tiver sido projetada antecipadamente. Documente cada interface de terceiros e defina como o sistema se comporta quando um serviço compartilhado, como a plataforma de visitantes ou o controlador de elevadores, está offline, para que o modo de falha seja conhecido em vez de descoberto.
Commercial Building Access Control Guide Opening Types and Hardware Selection
Nem todas as aberturas de um edifício devem ser protegidas da mesma forma, e um dos hábitos de planeamento mais úteis é agrupar as aberturas pelo seu papel no modelo de segurança do perímetro e do interior. Entradas principais, portas interiores de escritórios, portas de escadarias e de áreas técnicas e cais de carga têm padrões de tráfego, exposição e obrigações de segurança diferentes, pelo que cada uma merece uma recomendação de hardware distinta. As aberturas perimetrais enfrentam o exterior e devem resistir à entrada forçada, lidando simultaneamente com tráfego contínuo e condições meteorológicas; as aberturas interiores destinam-se sobretudo a dissuadir intrusões casuais e têm obrigações de saída de emergência; e as aberturas de serviço, como os cais de carga, equilibram segurança e rapidez operacional. Planear por tipo de abertura também torna o projeto mais fácil de rever, porque um revisor pode verificar que todas as aberturas de uma determinada classe foram tratadas de forma consistente, em vez de rastrear cada decisão individualmente, e obriga a que o equilíbrio entre robustez de segurança, fluxo e manutenção seja declarado abertamente para cada classe de porta.
Aberturas Perimetrais e de Entrada Principal
As portas de entrada principal são a face pública do edifício e, geralmente, as aberturas de maior tráfego do sistema; portanto, as prioridades são vazão, aparência e comportamento confiável de segurança à vida. Um projeto comum combina um leitor de credenciais externo com uma fechadura elétrica fail-safe ou uma fechadura de embutir eletrificada, um dispositivo de solicitação de saída no interior e um sensor de posição da porta para detectar portas forçadas ou mantidas abertas. Como a entrada atende muitos usuários, o posicionamento e a altura de montagem do leitor devem ser planejados para que cartões e credenciais móveis sejam apresentados corretamente e os usuários não formem gargalos.
As aberturas perimetrais também devem resistir a ataques. O marco, a contrafechadura e a folha da porta contribuem para a resistência da abertura, e uma fechadura forte em um marco fraco oferece segurança precária. Os leitores das portas perimetrais devem utilizar uma tecnologia de credencial que resista à clonagem, como um smart card de 13.56 MHz ou uma credencial móvel, e o link entre leitor e controladora deve ser seguro. Leitores externos precisam de uma classificação ambiental adequada para chuva e variações de temperatura, e a fonte de alimentação de uma fechadura perimetral fail-safe precisa de backup para que a entrada não destrave prematuramente nem falhe na posição fechada em caso de queda de energia.
Portas Interiores de Escritório e de Alta Segurança
As portas interiores são onde a maior parte da política de acesso é expressa, e elas carregam um conjunto de obrigações diferente do perímetro. A maioria das portas interiores deve ser fail-safe para que os ocupantes possam sempre sair, e normalmente utilizam uma fechadura de nível inferior à do perímetro, porque a ameaça é a intrusão casual, e não o ataque forçado. Uma fechadura elétrica de embutir é comum em portas interiores porque mantém a porta mecanicamente trancável e deixa uma maçaneta familiar para a passagem normal, com uma liberação elétrica acionada pelo controlador.
Portas interiores de alta segurança, como as que protegem uma sala de servidores, um data center, um laboratório ou uma área de manuseio de dinheiro, justificam uma combinação mais forte. Essas portas geralmente usam uma camada de travamento de maior resistência, uma credencial multifator, como cartão mais PIN ou leitor biométrico, um sensor de posição de porta monitorado e um cronograma que limita rigorosamente os horários. O log de auditoria para portas de alta segurança deve registrar todas as concessões e negações com carimbo de data/hora e identidade, porque essas aberturas são onde um incidente de segurança tem maior probabilidade de ser examinado posteriormente. A seleção de hardware para portas de alta segurança é, em grande parte, uma questão de impor tanto a autenticação forte quanto o registro completo.
Docas de Carga e Aberturas de Serviço
As docas de carga e as aberturas de serviço constituem uma classe especial, pois combinam tráfego operacional contínuo com exposição significativa de segurança. Uma doca é o ponto por onde entram entregas, contratados e equipes de manutenção, sendo frequentemente um dos pontos menos controlados do edifício. O objetivo do projeto é tornar o tráfego autorizado rápido e, ao mesmo tempo, dificultar a entrada não autorizada, o que geralmente exige um leitor para pessoal credenciado, um exterior monitorado e um procedimento claro para lidar com entregas não programadas e portas de doca.
As restrições físicas em uma doca diferem das de uma porta de escritório. As aberturas das docas são grandes, expostas às intempéries e frequentemente equipadas com portas basculantes ou portas de enrolar que possuem mecanismos próprios, em vez de uma fechadura convencional. O controle de acesso em uma doca pode, portanto, supervisionar a liberação da porta basculante e da porta de pedestres ao lado, registrar eventos de entrega e integrar-se a um processo de gestão de visitantes ou fornecedores, de modo que chegadas não programadas sejam triadas. As docas também devem ter um procedimento definido para situações de porta mantida aberta, pois uma porta de doca deixada aberta é uma forma comum de o edifício perder tanto a segurança quanto o ar condicionado.
Guia de Controle de Acesso para Edifícios Comerciais: Agendamento, Anti-Passback e Regras do Sistema
Além de decidir quem pode entrar, um programa maduro de controle de acesso usa regras para governar quando e como o acesso ocorre, e essas regras são configuradas no software de gerenciamento. As regras mais comuns são os horários de porta, que restringem quais dias e horas uma credencial funciona; calendários de feriados, que se sobrepõem ao cronograma regular; anti-passback, que impede que uma única credencial seja usada para reentrar em uma área; e fusos horários que vinculam usuários a turnos. Cada regra é uma expressão de política, e cada uma deve ser projetada, documentada e testada, em vez de habilitada por padrão sem reflexão. O valor dessas regras é que elas transformam uma lista estática de quem-pode-entrar-onde em uma política viva que corresponde à forma como o edifício realmente opera, enquanto o risco é que uma regra configurada incorretamente pode bloquear usuários legítimos ou silenciosamente permitir uma intrusão, razão pela qual as alterações de regras devem seguir a mesma disciplina de controle de mudanças e testes que as alterações de hardware.
Agendamento e Calendários de Feriados
Os agendamentos de porta são a regra mais básica e a mais utilizada. Um agendamento define quando uma porta está acessível e pode ser aplicado à porta, para que uma porta específica só esteja disponível durante o horário comercial, ou a um perfil de usuário, para que um funcionário de turno só tenha acesso durante o seu turno. Agendamentos combinados permitem que uma porta fique aberta durante o horário comercial para todos e restrita, após o expediente, a um perfil de manutenção — a configuração clássica de escritórios.
Os calendários de feriados se sobrepõem ao agendamento normal e são uma fonte frequente de erros, pois os edifícios operam com feriados regionais e organizacionais que mudam a cada ano. Uma boa implementação mantém um calendário de feriados no software, revisa-o anualmente e testa se um feriado realmente se comporta como esperado antes de o dia chegar. O agendamento também interage com o registro de auditoria, pois um evento negado após o expediente costuma ser o primeiro sinal de um problema; portanto, a configuração deve produzir um evento significativo tanto para concessões quanto para negações.
Mitigação de Anti-Passback e Tailgating
O anti-passback é uma regra que impede que uma credencial seja reutilizada para sair de uma área segura, bloqueando a prática em que uma pessoa entrega o cartão a outra após entrar. Na sua forma mais rigorosa, uma vez que uma credencial é usada para entrar em uma zona, ela não pode ser usada novamente para entrar até que tenha saído; em uma forma mais flexível, o sistema simplesmente emite um alarme ou registra um aviso quando o padrão é detectado. O anti-passback é mais valioso em zonas de alta segurança e menos valioso em áreas públicas, onde pode gerar alarmes falsos frustrantes.
O anti-passback, por si só, não consegue impedir o tailgating, situação em que uma pessoa não autorizada entra junto com uma autorizada antes que a porta feche. A mitigação do tailgating exige controles físicos, como portais de segurança (mantrap), catracas ou monitoramento de posição de portas com resposta a alarmes, e esses recursos são mais eficazes quando combinados com a integração de vídeo descrita anteriormente, de modo que um alarme seja investigado com imagens. Planejar controles de anti-passback e tailgating significa decidir quais zonas realmente precisam deles, pois adicionam atrito operacional e devem ser reservados para as áreas onde o risco justifica a medida.
Guia de Controle de Acesso em Edifícios Comerciais: Energia, Cabeamento e Projeto de Controladores
A infraestrutura física de um sistema de controle de acesso é onde os projetos mais frequentemente sofrem atrasos e estouram o orçamento, porque ela é invisível na comparação de vendas e totalmente visível na instalação. A energia, o cabeamento e a localização dos controladores determinam se um projeto é prático, de fácil manutenção e resiliente, e cada um desses elementos envolve um trade-off entre custo de instalação e manutenção contínua, ao mesmo tempo em que interage com os conduítes, as prumadas e as salas elétricas existentes no edifício. O plano deve especificar, para cada porta, como ela é alimentada, como se comunica e qual controlador a supervisiona, e deve documentar essas decisões de forma que um futuro técnico possa compreendê-las. Três decisões recorrentes de infraestrutura moldam o projeto: fechaduras com fio versus sem fio, controladores centralizados versus distribuídos, e a natureza e a redundância da energia e da rede. Acertar cada uma delas na fase de planejamento é o que mantém uma instalação dentro do prazo e um sistema reparável durante toda a sua vida útil.
Fechaduras cabeadas versus sem fio
As fechaduras cabeadas conectam-se diretamente a um controlador e a uma fonte de alimentação, o que lhes garante energia confiável, comunicação imediata e nenhuma necessidade de troca de baterias, ao custo de ter de passar cabos até cada porta. Os designs cabeados são a escolha tradicional para edifícios comerciais onde existem eletrocalhas, shafts e espaço no teto para conduzir os cabos, e continuam sendo a melhor opção onde as portas estão agrupadas e há energia disponível nas proximidades. O custo contínuo é baixo porque não há baterias para substituir e o firmware pode ser gerenciado centralmente pela rede.
As fechaduras sem fio usam baterias e um link sem fio, o que elimina a passagem de cabos e torna as reformas muito mais baratas em portas onde puxar fiação é impraticável ou proibido pela construção do edifício. As contrapartidas são a troca programada de baterias, a necessidade de monitorar o status das baterias e um meio de comunicação que pode ser afetado por alcance e interferência. As fechaduras sem fio são uma escolha forte para portas internas em edifícios históricos ou alugados onde alterações estruturais são restritas, e são cada vez mais usadas em combinação com controladores cabeados para o perímetro. A decisão é fundamentalmente sobre acesso a cabos versus manutenção, e deve ser tomada porta a porta, em vez de globalmente.
Posicionamento do Controlador e Design do Gabinete
Os controladores são normalmente instalados em um gabinete próximo às portas que supervisionam, e o layout desses gabinetes determina quanto cabo é necessário e quão fácil é manter o sistema. Um design distribuído posiciona um controlador próximo a cada cluster de portas, o que encurta os trechos de cabo, mas espalha o hardware pelo edifício; um design centralizado concentra os controladores em poucas salas seguras, o que concentra a infraestrutura de energia e rede, mas exige trechos de cabo mais longos até portas distantes. A maioria dos edifícios acaba adotando um modelo híbrido, localizando os controladores em salas elétricas ou IDF próximas aos clusters de portas.
Cada gabinete de controlador precisa de um orçamento de energia definido, um ponto de rede e segurança física, pois um controlador deixado em uma sala sem trava é um ponto de ataque fácil. O gabinete deve ser dimensionado para crescimento, etiquetado e documentado com um esquema mostrando quais portas ele aciona. O backup de bateria deve ser projetado no nível do gabinete para que uma falha de energia não desabilite um andar inteiro, e o design deve especificar por quanto tempo cada gabinete deve permanecer operando com energia de backup.
Dimensionamento de Alimentação e Backup
A alimentação elétrica é a parte mais propensa a falhas de um sistema de controle de acesso e merece o mesmo rigor que o hardware. Cada fechadura, leitor e controlador possui um consumo de corrente, e a fonte de alimentação deve ser dimensionada para cobrir a carga conectada com margem, incluindo o pico de corrente quando várias fechaduras são energizadas simultaneamente. Um leitor na extremidade de um cabo longo precisa de tensão suficiente no dispositivo, não apenas na fonte; portanto, a bitola do cabo e a distância fazem parte do cálculo de potência.
A energia de reserva é uma decisão de política expressa em hardware. Portas de perímetro e de segurança de vida precisam de bateria de reserva suficiente para permanecerem seguras e permitirem a saída durante uma queda de energia realista, enquanto portas internas podem se comportar de acordo com seu modo de falha. O projeto deve especificar a duração da reserva, o monitoramento da bateria e uma rotina de testes, pois uma reserva que falha no dia em que é necessária é pior do que nenhuma. Documentar o orçamento de energia por gabinete e por porta é um entregável do qual uma instalação competente depende.
Guia de Controle de Acesso para Edifícios Comerciais: Considerações de Segurança Cibernética e TI
O controle de acesso moderno é um sistema de TI em rede, o que significa que compartilha as obrigações de segurança de qualquer sistema em rede. O servidor de gerenciamento, os controladores e os links dos leitores são todas superfícies de ataque, e um sistema de acesso comprometido é um caminho direto para a intrusão física. A segurança cibernética nesse contexto abrange a proteção do servidor de gerenciamento e de seus dados, a garantia da comunicação segura entre servidor e controladores, a proteção das credenciais e dos dados de identidade associados a elas, e a integração com a postura de segurança de TI mais ampla da organização.
A conversa entre as equipes de segurança e de TI costuma ser uma das partes mais valiosas do processo de planejamento, porque cada lado traz uma visão diferente do mesmo risco. O fornecedor de controle de acesso deve fornecer orientações sobre hardening, e a equipe de TI deve revisá-las de acordo com os padrões da organização antes da implantação, e não depois de um incidente.
Protegendo o Servidor de Gerenciamento
O servidor de gerenciamento armazena o banco de dados de acesso, os registros de credenciais, o log de auditoria e a interface administrativa, o que o torna a joia da coroa do sistema e o principal alvo de ataques. Ele deve receber patches regularmente, ser protegido por autenticação forte para administradores e ser restrito a um segmento de rede controlado, em vez de exposto à rede geral do escritório. O acesso administrativo deve ser limitado a indivíduos nomeados, e todas as ações administrativas devem ser registradas para que alterações nos direitos de acesso sejam auditáveis.
O servidor também precisa de um plano de backup e recuperação, porque perder o banco de dados de acesso pode significar reprovisionar todas as credenciais do edifício. Os backups devem ser testados, criptografados e armazenados separadamente do servidor em produção, e o plano deve especificar com que rapidez o acesso pode ser restaurado após uma falha no servidor. As organizações estão migrando cada vez mais a plataforma de gerenciamento para a nuvem, o que transfere parte dessa responsabilidade para o provedor, mas exige due diligence própria quanto à segurança do provedor, à localização dos dados e aos controles de acesso.
Protegendo Controladoras e Links de Leitores
As controladoras e os links para as leitoras são infraestrutura física, mas carregam o mesmo nível de confiança que o software. Uma controladora em um armário destravado pode ser adulterada ou reprogramada, portanto os armários das controladoras devem ser fisicamente protegidos e monitorados. O link entre leitora e controladora merece atenção especial porque a fiação Wiegand legada transmite dados de credenciais de uma forma que pode ser interceptada ou clonada; migrar as leitoras para OSDP, que criptografa e autentica o link da leitora, endurece materialmente a porta contra ataques via cabeamento.
O firmware das leitoras e controladoras deve ser mantido atualizado, pois o hardware de controle de acesso não está imune a vulnerabilidades, e uma falha conhecida em uma controladora sem patch é um risco permanente. O plano de implantação deve incluir um processo de atualização de firmware e gerenciamento de patches, e o contrato com o fornecedor deve estabelecer por quanto tempo as atualizações de segurança são fornecidas. Tratar o sistema de acesso físico como parte do inventário de ativos de TI da organização é a forma mais eficaz de mantê-lo seguro ao longo de sua vida útil.
Dados de Identidade e Privacidade
Os sistemas de controle de acesso armazenam dados sensíveis: quem tem permissão de entrar onde, quando e com quais credenciais, além de nomes, identificadores e, potencialmente, modelos biométricos. Esses dados estão sujeitos a obrigações de privacidade em muitas jurisdições, e a implantação deve definir como eles são coletados, armazenados, retidos e excluídos. Os dados biométricos são a categoria mais sensível, e seu manuseio deve seguir uma política documentada e, quando aplicável, os requisitos regulatórios para consentimento e armazenamento de modelos biométricos.
Os dados de eventos de acesso também são valiosos para um invasor, pois revelam padrões de ocupação e movimento; portanto, o log de auditoria deve ser protegido, retido por um período adequado e acessível apenas a pessoal autorizado. A privacidade e a segurança devem ser tratadas nos requisitos de aquisição, em vez de improvisadas após a implantação, pois adaptar a proteção de dados a um sistema que não foi projetado para isso é difícil e caro.
Guia de Controle de Acesso para Edifícios Comerciais: Operação de Inquilino, Proprietário e Multi-inquilino
O controle de acesso funciona de maneira distinta dependendo de quem detém a propriedade e opera o edifício, e o modelo de propriedade altera substancialmente os requisitos. Um edifício de inquilino único, onde o ocupante é o proprietário do sistema, tem um conjunto de necessidades; um edifício multi-inquilino de propriedade do proprietário tem outro; e um edifício onde os inquilinos instalam seus próprios sistemas dentro de uma estrutura administrada pelo proprietário tem ainda outro. Esclarecer o modelo de propriedade antecipadamente evita as disputas mais comuns sobre quem controla, quem paga e quem faz a manutenção de quê.
O modelo de propriedade também determina como credenciais, zonas e integrações são gerenciadas, e se será necessária uma plataforma única ou múltiplas plataformas. Em um edifício multi-inquilino, o proprietário normalmente controla o perímetro compartilhado e as áreas comuns, enquanto cada inquilino controla a própria suíte, e as duas camadas podem operar em sistemas totalmente separados.
Operação por Proprietário de Inquilino Único
Em um edifício de inquilino único, a organização que ocupa o edifício geralmente é dona e opera o sistema de controle de acesso, o que lhe dá controle total sobre políticas, dados e hardware. As vantagens são simplicidade e responsabilidade: uma equipe define funções, uma plataforma mantém o banco de dados de acesso e um contrato cobre a manutenção. A operação com inquilino único também simplifica a integração, pois o diretório de RH, o vídeo e os sistemas de acesso são gerenciados pela mesma organização e podem compartilhar uma fonte de identidade.
A principal disciplina em uma implantação de inquilino único é manter o sistema alinhado com a organização à medida que ela evolui, pois um sistema construído para um determinado quadro de funcionários e layout muitas vezes acaba ficando defasado conforme a empresa cresce. Revisões regulares de funções, zonas e do registro de auditoria mantêm o sistema fiel à realidade. Os proprietários de inquilino único também detêm a decisão de atualização e ciclo de vida, portanto devem planejar a eventual substituição de leitores e controladores em vez de tratar o sistema como permanente.
Operação Multilocatária Controlada pelo Proprietário
Em um edifício multilocatário, o proprietário normalmente possui e controla o sistema de perímetro, as portas das áreas comuns, os elevadores e a experiência compartilhada de visitantes, enquanto cada locatário controla o acesso dentro da própria unidade. A camada gerenciada pelo proprietário define o padrão de funcionamento do edifício e precisa acomodar um conjunto diverso de locatários, com horários, tamanhos de equipe e necessidades de segurança diferentes. A plataforma de perímetro pode armazenar credenciais dos funcionários e visitantes de todos os locatários, o que torna o provisionamento e a revogação em escala um requisito essencial.
A interface entre a camada do proprietário e a camada do locatário é o ponto que exige mais planejamento. Os locatários podem instalar seus próprios leitores e fechaduras dentro de suas unidades, e o proprietário deve decidir se esses sistemas dos locatários interoperam com a plataforma do edifício ou operam de forma independente. Quando operam de forma independente, o proprietário ainda precisa de uma forma de abrir as portas dos locatários para emergências e manutenção; portanto, o acordo deve definir direitos de acesso, notificação e responsabilidade. Um edifício multilocatário bem administrado trata o controle de acesso como um serviço compartilhado com limites claros, e não como um sistema único pertencente a todos.
Modelos instalados pelo inquilino e híbridos
Um modelo híbrido é comum em escritórios alugados e empreendimentos de uso misto, onde o proprietário fornece a estrutura e o acesso às áreas comuns, e cada inquilino instala e opera um sistema separado dentro do seu espaço locado. O sistema do inquilino pode ser um pequeno painel comercial ou um conjunto de fechaduras sem fio gerenciado por seu próprio software, e está totalmente sob o controle do inquilino. Esse modelo oferece aos inquilinos flexibilidade e privacidade, ao custo de alguma duplicação e falta de integração com a plataforma do edifício.
Os desafios práticos são a coordenação e as rotas de fuga. As portas dos inquilinos ainda fazem parte do projeto de incêndio e de rotas de fuga do proprietário, portanto o hardware instalado pelo inquilino deve atender aos requisitos de segurança do edifício, mesmo não estando integrado ao sistema do proprietário. Os dois sistemas também precisam de um tratamento de exceções acordado, para que os serviços de emergência e a administração do edifício possam abrir as portas dos inquilinos quando necessário. Documentar essas regras de integração entre os sistemas no contrato de locação e nos procedimentos operacionais do edifício evita conflitos futuros, e é uma tarefa melhor realizada quando o sistema do inquilino é instalado pela primeira vez, em vez de durante um incidente.
Guia de Controle de Acesso para Edifícios Comerciais: Comissionamento, Aceitação e Testes
A instalação não está concluída quando o hardware é montado; ela está concluída quando o sistema foi comissionado, aceito e demonstrou se comportar corretamente em toda a gama de condições operacionais. O comissionamento é a fase em que as premissas de projeto são testadas contra as portas reais, os usuários reais e o edifício real, e é onde a maioria dos defeitos vem à tona. Um processo estruturado de comissionamento e aceitação, com evidências de teste por escrito, transforma uma instalação em um sistema que pode ser operado com confiança.
O comissionamento deve cobrir hardware, cabeamento, energia, software, regras e integrações, e deve ser documentado para que os resultados possam ser revisados e o gestor do edifício herde um registro do que foi verificado. A aceitação é a etapa contratual em que o proprietário formaliza que o sistema atende à especificação, e deve estar vinculada a resultados demonstrados, e não à promessa do fornecedor.
A Sequência de Comissionamento
O comissionamento normalmente ocorre porta por porta antes de avançar para todo o sistema. Para cada abertura, o instalador verifica se a fechadura opera, se o leitor lê as credenciais previstas, se o controlador toma as decisões corretas de concessão e negação de acesso, e se os sensores de request-to-exit e de posição de porta reportam corretamente. Cada porta é testada em seu modo de falha, interrompendo a energia e confirmando que a porta se comporta conforme projetado, porque uma porta fail-safe que permanece trancada durante uma queda de energia é uma falha de segurança de vida que deve ser identificada antes da ocupação.
Depois que as portas individuais passam nos testes, a equipe testa as regras e o software: horários, calendários de feriados, anti-passback, revogações e tratamento de alarmes. Por fim, as integrações são exercitadas, com uma credencial de teste acionando um clipe de vídeo, uma alteração no registro de RH revogando o acesso e uma credencial de visitante expirando conforme o previsto. Cada teste gera evidências documentadas, e um relatório de comissionamento registra cada porta, cada teste e cada aprovação ou reprovação. O relatório é o entregável que viabiliza a decisão de aceitação.
Aceitação e Entrega
A aceitação é o ponto em que o proprietário confirma que o sistema atende à especificação e assume a responsabilidade operacional. Um processo de aceitação bem conduzido utiliza o relatório de comissionamento como base e acrescenta um período de teste durante o qual o sistema opera em condições normais, com as falhas coletadas e corrigidas. Os critérios de aceitação devem ter sido acordados nos documentos de aquisição, para que ambas as partes saibam o que significa a aprovação antes do início dos trabalhos.
A entrega é a transferência operacional e deve incluir treinamento para os administradores que gerenciarão as credenciais e os técnicos que farão a manutenção das portas. O proprietário deve receber documentação completa de as-built, incluindo o cronograma porta a porta, os orçamentos de energia, os layouts dos controladores, as interfaces de integração e os procedimentos de recuperação. Um sistema entregue sem documentação é um sistema que ninguém pode operar com segurança; portanto, a qualidade da entrega é uma medida justa da qualidade da instalação.
Guia de Controle de Acesso para Edifícios Comerciais: Manutenção, Recuperação e Gestão do Ciclo de Vida
Uma vez aceito, o sistema entra na fase em que seu custo real e seu valor real são decididos: as operações. O controle de acesso raramente é uma instalação do tipo "instalar e esquecer", porque os edifícios mudam, as pessoas mudam e o hardware envelhece. Um programa de manutenção, um plano de recuperação e uma visão de ciclo de vida mantêm o sistema seguro e confiável ao longo dos anos em que ele realmente atenderá ao edifício, e são tão importantes para o caso de negócio quanto a compra original do hardware.
A manutenção abrange tanto o trabalho rotineiro quanto o reativo. O trabalho rotineiro inclui substituição de baterias, atualizações de firmware, limpeza dos leitores e organização de credenciais; o trabalho reativo cobre fechaduras com defeito, leitores danificados e resposta a alarmes. O plano deve definir quem executa cada tarefa, em qual cronograma e a que custo, e deve ser revisado regularmente para acompanhar o ritmo do edifício.
Manutenção de Rotina e Programas de Bateria
Para fechaduras sem fio, a gestão da bateria é o maior item de manutenção recorrente, e um programa disciplinado de baterias evita a falha à qual os projetos sem fio estão mais expostos: uma porta que para de responder porque a bateria descarregou. O sistema deve monitorar o status da bateria e alertar antes que uma fechadura falhe, e o calendário de manutenção deve programar a substituição conforme as orientações do fabricante. Como as baterias falham mais rápido em temperaturas extremas e em portas de alto tráfego, o programa deve ponderar a substituição pela condição da porta, em vez de tratar todas as portas de forma idêntica.
As atualizações de firmware são uma tarefa de manutenção de segurança além de funcional, pois trazem os patches que fecham vulnerabilidades. As atualizações devem seguir um processo de controle de mudanças, ser testadas em uma porta de amostra antes da implantação e agendadas para horários de baixo movimento, para que uma reinicialização breve não interrompa a ocupação. A limpeza e inspeção do leitor são simples, mas importantes, pois um leitor com superfície danificada ou montagem solta acabará falhando, e um sensor biométrico sujo frustrará os usuários.
Resposta a Incidentes e Recuperação
O plano de recuperação responde à pergunta sobre o que acontece quando algo falha, e o ideal é que seja elaborado antes que a falha ocorra. Os cenários comuns incluem falha do controlador, interrupção de rede, perda de servidor e bloqueio em massa quando as credenciais não podem ser validadas. Para cada cenário, o plano deve definir o comportamento esperado, quem responde e como o acesso é restaurado, além de ser testado, pois um plano de recuperação que nunca foi exercitado geralmente falha no dia em que é necessário.
O plano também deve cobrir os casos incomuns, porém consequentes: perda da chave-mestra do banco de dados de acesso, conta de administrador comprometida ou suspeita de violação do sistema de credenciais. Um procedimento documentado para esses eventos, incluindo quem está autorizado a tomar medidas de emergência, protege o edifício e limita os danos. A recuperação é a última linha de defesa no controle de acesso e, assim como a decisão sobre o modo de falha, é muito mais barato projetá-la bem com antecedência do que improvisar durante um incidente.
Orçamento de Ciclo de Vida e Substituição
A visão de ciclo de vida do controle de acesso trata o sistema como um ativo depreciável com vida útil finita, em vez de uma compra única. O hardware chega ao fim da vida útil, o software sai de suporte, e um sistema que não é atualizado acaba se tornando tanto um risco de segurança quanto uma responsabilidade operacional. O orçamento de ciclo de vida deve, portanto, incluir não apenas a compra original e a manutenção contínua, mas também a eventual substituição de leitores, controladores e software, e deve antecipar o esforço de migração que essa substituição envolve.
Os termos do contrato definem o teto do custo de ciclo de vida. O acordo deve especificar por quanto tempo atualizações de firmware e segurança são fornecidas, qual é a data de fim de suporte, se peças de reposição permanecem disponíveis e como o fornecedor migra dados e configuração para uma plataforma sucessora. Um edifício que faz essas perguntas antes da compra evita a surpresa mais cara no controle de acesso: ser forçado a uma substituição completa porque o produto atual chegou ao fim da vida útil sem um caminho claro adiante.
Guia de Controle de Acesso para Edifícios Comerciais — Orientações de Aquisição e RFP
A aquisição é a etapa em que o trabalho de planejamento se paga, pois uma solicitação de proposta bem especificada gera cotações comparáveis e uma decisão defensável, enquanto uma mal especificada produz cotações que misturam alhos com bugalhos e disputas pós-adjudicação. A RFP deve descrever os resultados que o edifício precisa, as aberturas a serem controladas, as famílias de credenciais, os alvos de integração, os requisitos de modo de falha e de saída de emergência, as expectativas de serviço e suporte e os termos de ciclo de vida descritos neste guia. Deve-se solicitar que cada fornecedor responda à mesma especificação para que as propostas possam ser comparadas em uma base consistente.
A decisão é uma decisão de sistema; portanto, a avaliação deve ponderar o software, o suporte e a capacidade de integração pelo menos tanto quanto o preço do hardware. Um preço de hardware baixo associado a um software fraco ou a um suporte de curta duração raramente é um bom negócio ao longo dos dez anos de vida útil do sistema.
Construindo a Especificação
Uma especificação sólida começa com o inventário e o modelo de zonas desenvolvidos durante o planejamento, e os transforma em requisitos explícitos. Para cada abertura, a especificação estabelece o hardware de fechadura, o modo de falha, o tipo de leitor, a família de credenciais e as premissas de energia e rede, para que todos os fornecedores cotem o mesmo escopo. Para o software, ela define o número de portas, a população de usuários, a profundidade dos relatórios, as interfaces de integração e os recursos administrativos e de auditoria esperados.
A especificação também deve declarar os termos operacionais e de ciclo de vida que mais importam: política de atualização de firmware, compromisso de fim de suporte, tempos de resposta para manutenção, disponibilidade de peças de reposição e o processo de migração para uma plataforma sucessora. Tornar esses termos explícitos no RFP é o que torna o custo de ciclo de vida comparável entre fornecedores, e é o que evita as surpresas pós-contratação que drenam orçamentos e confiança.
Avaliando e comparando propostas
Avaliar propostas de forma consistente exige um modelo comum de avaliação, e esse modelo deve ser definido antes de as propostas chegarem. A dimensão óbvia é o preço, mas ele deve ser avaliado como custo de ciclo de vida, incluindo hardware, instalação, licenciamento, credenciais, manutenção e substituição prevista, em vez de apenas o preço de tabela. As outras dimensões são a capacidade em relação à especificação, a adequação da integração com os sistemas que o edifício já utiliza, a qualidade e a disponibilidade do suporte, e o histórico do fornecedor em atualizações de segurança e continuidade do produto.
Uma técnica prática é exigir que cada fornecedor responda ao mesmo questionário e demonstre seu software e seu comportamento de integração em uma sessão ao vivo ou prática, pois alegações por escrito são mais fáceis do que sistemas em funcionamento. A proposta vencedora geralmente não é a mais barata; é aquela que atende à especificação, adequa-se aos alvos de integração e oferece um custo de ciclo de vida e um compromisso de suporte com os quais o edifício pode conviver. Uma tabela comparativa, construída com os mesmos campos para cada fornecedor, torna a decisão transparente e defensável.
A Tabela de Comparação
| Fator de decisão | Por que é importante | Sistema com fio | Sistema sem fio |
|---|---|---|---|
| Custo de instalação | A passagem de cabos domina o preço de retrofit | Mais alto, exige conduíte e energia em cada porta | Mais baixo, sem cabo até a fechadura |
| Manutenção contínua | Impacta o custo do ciclo de vida | Baixo, sem baterias para substituir | Mais alto, substituição programada de baterias |
| Confiabilidade da energia | As fechaduras devem funcionar corretamente | Confiável, energia fornecida | Depende do monitoramento das baterias |
| Facilidade de retrofit | Edifícios históricos e alugados | Limitado pela estrutura | Alta, mudança estrutural mínima |
| Latência de eventos | Alarmes e monitoramento | Imediata | Depende do link sem fio |
| Aberturas mais adequadas | Adequar o hardware à exposição | Portas de perímetro e de alto tráfego | Portas internas e com restrição estrutural |
| Família de credenciais | Segurança | Conveniência | Custo de emissão | Melhor aplicação |
|---|---|---|---|---|
| Cartão ou tag de 125 kHz | Baixa, facilmente clonável | Muito alta | Muito baixo | Interno, baixo risco |
| Cartão inteligente de 13,56 MHz | Mais alta, criptográfica | Alta | Baixo a médio | Padrão comercial geral |
| Credencial móvel | Alta | Alta, mas exige um celular carregado | Muito baixo em escala | Edifícios com alta rotatividade |
| Teclado PIN | Baixa, a menos que combinada | Baixa | Mínimo | Salas técnicas |
| Cartão mais PIN | Alta, multifator | Média | Baixo | Portas de alta segurança |
| Biometria | Muito alta | Média, exige cadastro | Médio a alto | Interior de alta segurança |
Guia de Controle de Acesso para Edifícios Comerciais: Um Exemplo Prático de Decisão
Para tornar a estrutura concreta, considere um exemplo prático de retrofit de um edifício de escritórios de médio porte. O edifício tem uma entrada principal, uma doca de carga e portas internas distribuídas por três andares, com uma população estável de aproximadamente duzentos funcionários e um fluxo moderado de visitantes. Os objetivos são proteger o perímetro, controlar a doca, gerenciar funções e horários no interior e manter uma trilha de auditoria defensável, tudo dentro de um orçamento de ciclo de vida que prioriza a confiabilidade em vez do menor custo inicial possível.
A análise começa pelas aberturas. A entrada principal recebe uma fechadura elétrica fail-safe, um leitor de cartão inteligente de 13.56 MHz com OSDP para resistir à clonagem, um dispositivo de solicitação de saída e um sensor de posição de porta, com bateria reserva nos controladores de perímetro. A doca recebe um leitor supervisionado, uma porta para pedestres com fechadura eletrificada e um procedimento de visitantes e entregas vinculado à integração de gerenciamento de visitantes. As portas internas recebem fechaduras mortise eletrificadas que são fail-safe para saída, com a sala de servidores e a área de manuseio de dinheiro atualizadas para cartão mais PIN e registro completo de auditoria.
As credenciais são padronizadas em um cartão inteligente de 13.56 MHz, com credenciais móveis oferecidas como opção para reduzir o custo de emissão à medida que a população de inquilinos se renova. As prioridades de integração são definidas cedo: vigilância por vídeo para que uma porta forçada gere um clipe de vídeo, o diretório de RH para que o acesso seja provisionado e revogado automaticamente, e o elevador para que os cartões alcancem apenas os andares que a função do usuário permite. O orçamento de ciclo de vida inclui fechaduras internas com fio, sem bateria, onde o espaço do forro permite, termos de atualizações de firmware e segurança incluídos no contrato e um plano documentado de substituição dos leitores ao final de sua vida útil.
O comissionamento é executado porta a porta com evidência documentada, o modo de falha de cada porta é testado em caso de perda de energia, e os testes de integração cobrem um clipe de porta forçada, uma revogação no RH e uma credencial de visitante que expira no prazo. A entrega de aceitação inclui treinamento de administradores, o cronograma as-built porta a porta, orçamentos de energia e procedimentos de recuperação. O resultado é um sistema cuja segurança, custo e manutenção foram decididos deliberadamente, e não herdados, e que uma futura equipe de facilities pode operar e expandir sem redescobrir o edifício do zero.
Confirme os requisitos legais, de incêndio, de acessibilidade, de cibersegurança e de engenharia com profissionais qualificados antes de agir com base neste guia, e valide cada escolha de hardware com a documentação atual específica do modelo para a abertura que você está protegendo.
Parte deste conteúdo do artigo é gerada por IA e otimizada para precisão profissional e legibilidade.
Não sabe qual sensor se adapta ao seu projeto?
Fale com nossos engenheiros de aplicação mmWave para uma consulta gratuita.
Especifique o seu projeto hoteleiro com os nossos engenheiros
Envie a contagem de quartos, tipo de teto e preferência de protocolo. Retornaremos um plano de amostras e orçamento em 24 horas úteis.
- Passe da orientação geral para uma discussão de produto ou aplicação.
- Use RFQ quando preço, desenhos, MOQ ou calendário de lançamento precisam de estrutura.
- Mantenha um caminho de contacto direto visível para esclarecimentos rápidos e passagem de testemunho.