Guia de Teclado de Controle de Acesso Seguro
Este guia de teclados de controle de acesso mostra como combinar credenciais, fechaduras, energia, conectividade, acessibilidade e manutenção para uma entrada confiável.
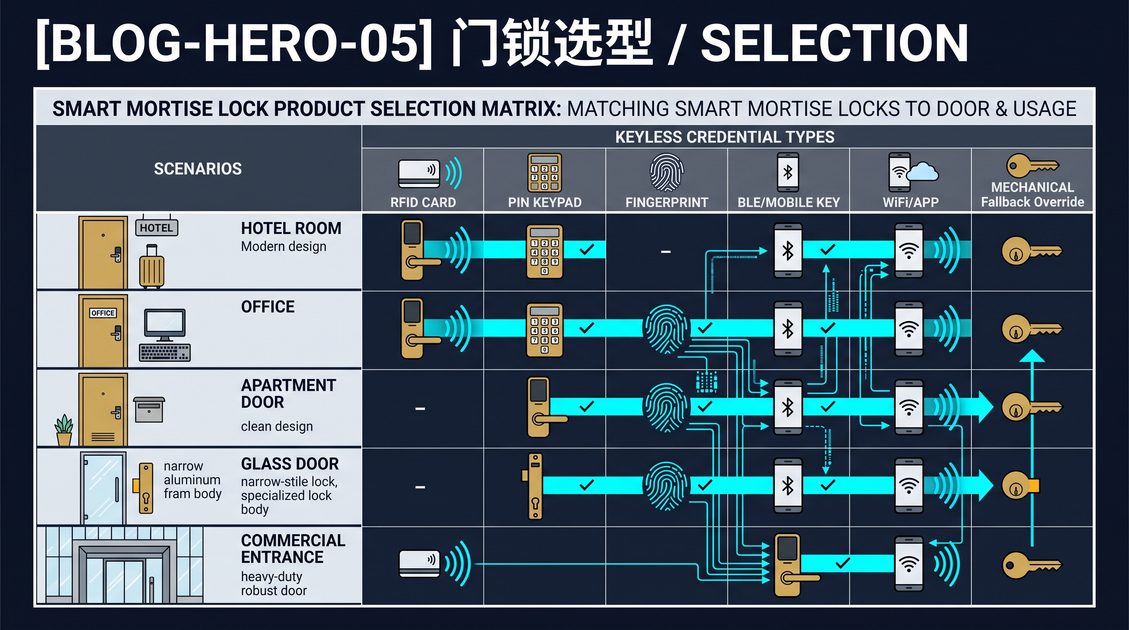
Um teclado de controle de acesso é um dispositivo de entrada que verifica uma credencial numérica e libera uma fechadura compatível, uma fechadura elétrica ou um controlador quando as regras de autorização são satisfeitas. O sistema certo combina uma política de PIN adequada com o hardware da porta, alimentação elétrica, saída de emergência, proteção ambiental, controles de administrador e um método documentado de recuperação. Teclados autônomos podem atender pequenos escritórios, salas de armazenamento e portas de funcionários, enquanto sistemas em rede suportam horários, credenciais individuais, eventos de auditoria e revogação remota em propriedades maiores. Um teclado não é uma solução de segurança completa: a construção fraca da porta, códigos compartilhados, mau alinhamento ou comportamento de emergência não testado podem derrotar um dispositivo tecnicamente capaz. Trate a abertura como um sistema de engenharia único e teste a configuração exata antes do uso rotineiro. Este guia de teclado de controle de acesso expande esses fundamentos para as escolhas de hardware, decisões de cabeamento, administração de credenciais, questões de conformidade e testes de aceitação que separam um ponto de entrada confiável de um que falha no pior momento possível.
Guia de teclado de controle de acesso: defina a porta e os usuários
Um guia de teclado de controle de acesso começa pela abertura, porque um leitor não pode corrigir uma fechadura inadequada ou uma configuração insegura de saída de emergência. Comece registrando o material da porta, a espessura, a mão (sentido de abertura), a condição do batente, as dobradiças, o fechador, o trinco, a placa de batente, a caixa de mortise e o equipamento de acesso existente. Em seguida, identifique os grupos de usuários, o volume de tráfego, o horário de funcionamento, a exposição ao clima e se visitantes ou contratados precisam de entrada temporária. Um escritório privado pode precisar de alguns usuários nomeados; uma instalação compartilhada pode exigir centenas de credenciais com prazo limitado e administração central. Separe a autenticação da decisão de segurança física: o teclado confirma uma credencial, enquanto a fechadura deve segurar a porta e liberá-la com segurança. Confirme se a porta é corta-fogo, acessível ou parte de uma rota de saída obrigatória antes de selecionar os pontos de perfuração ou o hardware eletrificado. O levantamento da abertura é a etapa mais barata e de maior consequência, porque quase toda decisão posterior — alimentar uma fechadura elétrica, escolher uma fechadura de mortise ou planejar um teste de saída de emergência — depende de fatos que você pode coletar em uma única visita com uma fita métrica e uma lanterna.
Mapeie as necessidades de credenciais
Crie uma matriz de acesso listando cada função, porta permitida, horário, validade da credencial, aprovador e responsável pela revogação. Isso evita que um PIN compartilhado conveniente se torne uma chave-mestra não rastreada. Pergunte se os usuários precisam de entrada somente com PIN, PIN mais cartão, credenciais móveis ou uma sobreposição mecânica. Considere mudanças de turno, equipes de limpeza, entregadores e equipes de emergência. Quanto mais frequente for a mudança de acesso, maior será o valor de credenciais nomeadas e administração centralizada. Para um local com menos de uma dúzia de usuários e baixa rotatividade, um teclado autônomo com uma tabela de códigos modesta pode ser a resposta defensável mais simples; uma instalação com centenas de usuários, contratados e horários definidos deve planejar um controlador e um diretório desde o início, em vez de adaptá-los depois.
Entenda o tráfego e o horário de funcionamento
Distinga o tráfego de pico do fluxo normal, porque o volume afeta a vida útil da bateria, as peças de desgaste e até mesmo se um fechador de porta é adequado. Conte as entradas legítimas por hora e identifique portas que ficam frequentemente abertas por conveniência — essas portas normalmente exigem supervisão adicional ou um dispositivo de retenção magnética integrado ao sistema de incêndio, em vez de uma tranca mais forte. Anote quando o espaço funciona, se esse horário corresponde ao relógio do próprio teclado e se o horário de verão ou mudanças de fuso horário afetam as janelas programadas. Se os usuários chegam em levas na troca de turno, confirme se o teclado consegue lidar com uma sequência rápida de entradas sem perder credenciais ou atrasar a liberação além de um intervalo confortável.
Registre a construção da porta
Anote o material da porta, a espessura, o peso e se ela é de metal oco, madeira maciça, alumínio, vidro com montante ou material composto. Registre a mão da porta (de que lado estão as dobradiças e se ela abre para dentro ou para fora), o tipo de batente e a condição da placa de batente. Um leitor que autentica perfeitamente não pode compensar um trinco que não engata completamente porque o batente está desalinhado, ou uma dobradiça que faz a porta ceder e prender contra o fechador. Registre a marca e o modelo do hardware existente para que qualquer fechadura elétrica ou fechadura de mortise proposta seja fisicamente compatível com os recortes já presentes. Observe se a porta é corta-fogo ou parte de uma saída obrigatória, pois essas classificações restringem quais furos podem ser perfurados e quais hardwares podem ser instalados.
Guia de teclado de controle de acesso: tipos de hardware e formatos
Um guia de teclado de controle de acesso deve distinguir as três principais topologias de hardware, pois elas determinam custo, cabeamento e manutenção. Um leitor somente com teclado verifica um código e aciona um relé seco ou envia um sinal Wiegand/OSDP para uma fechadura elétrica, tranca magnética ou controlador separados. Uma unidade de teclado mais leitor combina a interface numérica com um leitor de proximidade ou de cartão inteligente em um único invólucro, suportando um segundo fator. Uma fechadura com teclado integrado é montada diretamente na porta com o mecanismo de liberação embutido, geralmente alimentada por bateria e autônoma. Cada topologia atende a diferentes aberturas: um leitor somente com teclado é adequado para uma porta com fechadura elétrica existente, enquanto uma fechadura com teclado integrado é adequada para uma porta de estilo residencial que não deve ser eletrificada separadamente. Escolha com base em como a fechadura realmente será liberada, não na carcaça mais impressionante, e alinhe a capacidade de credenciais e a carga de manutenção ao número de usuários que você realmente espera.
Leitores somente com teclado
Um leitor somente com teclado é a opção mais simples e frequentemente a mais econômica quando uma fechadura elétrica ou tranca magnética já está planejada. Ele mantém uma tabela de credenciais internamente ou encaminha para um controlador e, com um código válido, energiza um relé que libera o ponto de travamento por uma duração programável. As saídas de relé típicas são contatos secos dimensionados para a corrente da fechadura elétrica, com um intervalo de liberação comum entre alguns segundos e o tempo que uma pessoa leva para passar. O leitor consome baixa corrente da fonte de alimentação, o que simplifica os cálculos de reserva de energia. A principal limitação é que o leitor sozinho não sabe se a porta realmente fechou, portanto deve ser combinado com um interruptor de posição da porta e, em aberturas protegidas, com um sensor de solicitação de saída se a fechadura precisar retrancar de forma confiável.
Unidades de teclado mais leitor
Uma unidade de teclado mais leitor adiciona uma interface de credencial sem contato, geralmente um leitor de cartão inteligente de 13,56 MHz ou um leitor de proximidade de baixa frequência, junto ao teclado numérico. O benefício é a flexibilidade: os usuários podem digitar um PIN, apresentar um cartão ou combinar ambos em uma sequência de dois fatores, em que o cartão fornece a identidade e o PIN prova que o apresentador conhece o segredo associado. Algumas unidades leem ambos em uma única apresentação, armazenando um vínculo entre o cartão e o PIN no cadastro. Essas unidades são um pouco mais complexas de montar, geralmente precisam de um pequeno painel com interruptor de violação, e sua capacidade de credenciais e formatos de cartão devem ser documentados antes da aquisição para que os cartões existentes não sejam invalidados logo no primeiro dia.
Fechaduras com teclado integrado
Uma fechadura com teclado integrado coloca o controlador, o teclado e o mecanismo de liberação em uma única unidade montada na porta. A maioria é alimentada por bateria, com quatro ou seis pilhas AA ou do tipo 123, permitindo a instalação sem passar fiação pelo batente da porta. A contrapartida é a responsabilidade pela manutenção: baterias, desgaste mecânico e firmware ficam todos na porta, portanto unidades sobressalentes e uma rotina documentada de troca de baterias são essenciais. As fechaduras integradas frequentemente oferecem opções de PIN, acesso remoto e credenciais móveis, com horários armazenados localmente. Elas são uma excelente opção para escritórios internos, depósitos e portas de funcionários com baixo tráfego, onde a instalação de uma fechadura elétrica seria excessiva, e preservam a capacidade de recodificar a fechadura mecanicamente se a eletrônica do teclado falhar.
Compare as três topologias
| Topologia | Alimentação típica | Cabeamento | Melhor aplicação | Principal contrapartida |
|---|---|---|---|---|
| Leitor somente com teclado | Cabeado, baixa corrente | Cabo até a fechadura elétrica/controlador | Portas com fechadura elétrica existente | O leitor não confirma o fechamento da porta |
| Teclado mais leitor | Cabo ou PoE | Cabo mais interface de cartão | Locais com múltiplas credenciais | Compatibilidade de formato de cartão |
| Fechadura com teclado integrado | Baterias | Nenhum através do batente | Escritórios internos, depósitos | Bateria e manutenção na porta |
Defina o comprimento, o bloqueio e as regras contra repetição
Defina um comprimento mínimo para o PIN de acordo com o dispositivo e o seu modelo de risco; muitos teclados modernos aceitam de quatro a oito dígitos, e códigos mais longos são adequados para acessos de alto valor, mesmo que tornem a entrada mais lenta. Limite as tentativas consecutivas malsucedidas — normalmente de três a cinco — antes de um breve bloqueio ou alerta do sistema, mas certifique-se de que o bloqueio não dure tanto a ponto de deixar um usuário legítimo preso diante da porta sem alternativa. Decida se o teclado aceitará dígitos duplicados ou sequenciais; proibir padrões óbvios, como sequências repetidas ou crescentes, reduz o risco de tentativas por adivinhação. Em sistemas conectados à rede, garanta que as proteções contra repetição e as restrições por horário se apliquem ao código numérico exatamente como se aplicariam a um cartão, para que um PIN compartilhado não possa ser reutilizado indefinidamente depois que um funcionário deixar a empresa.
Equilíbrio entre conveniência e responsabilidade
Evite forçar mudanças frequentes sem um motivo baseado em risco; substituições previsíveis podem criar códigos mais fracos. Altere as credenciais após suspeita de divulgação, saída de pessoal ou um evento de risco definido. Mantenha os códigos de recuperação offline, restritos e inventariados. Se o teclado suportar registros de auditoria, compare as atribuições de código com os registros de emprego ou locação periodicamente. Nunca trate um código de emergência visível como equivalente a uma liberação de emergência controlada. Uma política que rotaciona os códigos mensalmente sem motivo declarado tende a produzir notas adesivas e shoulder surfing; uma política que rotaciona apenas em um gatilho documentado preserva tanto a usabilidade quanto a qualidade das evidências, porque cada mudança está vinculada a um evento real que um administrador pode revisar.
Guia de teclado de controle de acesso: credenciais além do PIN
Um guia de teclado de controle de acesso deve tratar o código numérico como um tipo de credencial entre vários, pois um sistema bem projetado geralmente suporta PIN, cartão, celular e chaves mecânicas em combinação. Decida quais credenciais são primárias para o uso diário e quais são reservadas para recuperação ou acesso pouco frequente. Um PIN é conveniente, mas visível e adivinhável; um cartão é mais difícil de ser capturado por observação, mas pode ser perdido ou clonado se emitido em mídia insegura; uma credencial móvel facilita o provisionamento, mas depende da posse do dispositivo e da segurança do aplicativo. Estabeleça uma hierarquia para que um cartão perdido, um PIN esquecido e uma carteira móvel com falha tenham caminhos de recuperação distintos e auditados, em vez de um único código de emergência que contorne todos os controles. Documente quais credenciais funcionam offline para que os usuários nunca fiquem impedidos de entrar simplesmente porque a rede está indisponível.
Somente PIN versus dois fatores
Para portas internas de baixo risco, somente um PIN pode ser aceitável. Para salas de servidores, áreas de manuseio de dinheiro ou qualquer abertura onde uma única credencial comprometida gere exposição real, exija dois fatores — normalmente um cartão ou credencial móvel combinado com um PIN — para que possuir um elemento sem o outro não conceda acesso. Considere se o segundo fator é uma credencial que o usuário carrega fisicamente ou um segredo que ele lembra; um cartão mais um PIN compartilhado é dois fatores apenas no nome, mas fraco se o PIN estiver escrito no cartão. Escolha sequências de dois fatores que o teclado possa aplicar em uma única operação, em vez de um token que force uma intervenção administrativa manual em campo.
Credenciais móveis e temporárias
Muitos teclados e leitores modernos aceitam credenciais emitidas para um smartphone, o que simplifica o cadastro de um prestador de serviços por uma semana ou de um entregador durante uma tarde. Avalie como a credencial móvel é protegida, como é revogada remotamente e se funciona offline quando o telefone não tem conexão. Lembre-se de que um telefone pode ser perdido, emprestado ou deixado em um veículo; por isso, associe as credenciais móveis às mesmas regras de bloqueio e auditoria aplicadas aos cartões. Para prestadores de serviços, defina uma data de expiração explícita e revogue o acesso ao fim do trabalho, em vez de depender da devolução de um crachá, que muitas vezes é esquecida.
Sobreposição mecânica e recuperação
Todo sistema com teclado precisa de uma sobreposição mecânica ou administrativa documentada para o caso de leitor com falha, código esquecido ou bateria descarregada. Decida se essa sobreposição será um cilindro de chave mecânica, um código de administrador aprovado ou uma liberação remota, e registre quem a possui e em quais condições ela pode ser usada. Uma sobreposição amplamente disponível anula completamente o teclado; portanto, mantenha as credenciais de sobreposição restritas, inventariadas e auditadas. Documente as etapas para restabelecer a segurança da abertura após o uso da sobreposição, inclusive a redefinição de qualquer contador de bloqueio e a confirmação de que a porta realmente voltou a travar.
Guia de teclados de controle de acesso: hardware de travamento e interfaces de liberação
Um guia de teclados de controle de acesso fica incompleto sem relacionar o leitor ao mecanismo físico de liberação, pois a verificação de credenciais mais precisa não tem utilidade se a fechadura nunca abrir. Os pontos de liberação mais comuns são uma testa elétrica instalada no batente, uma fechadura magnética instalada na verga, uma fechadura de embutir ou cilíndrica eletrificada, ou uma unidade de fechadura integrada. Cada opção apresenta requisitos diferentes de corrente, instalação e comportamento em caso de falha. A testa elétrica libera o trinco pelo lado do batente e é adequada para batentes de madeira ou metal oco; a fechadura magnética mantém a porta presa magneticamente e libera instantaneamente, mas não oferece retenção mecânica e exige corrente contínua para permanecer fechada. A fechadura de embutir eletrificada integra a liberação à própria porta e é adequada para entradas corta-fogo de alto tráfego. Confirme se o relé do teclado é dimensionado para a corrente de partida da fechadura ou adicione um relé externo ou uma fonte de alimentação para proteger os contatos do leitor.
Determine a compatibilidade entre a fechadura elétrica e o controlador
Verifique se o teclado fornece uma saída de relé seco ou uma interface de dados para um controlador separado. Com um relé seco, os contatos do teclado comutam diretamente a alimentação da fechadura; com um controlador, o teclado envia dados Wiegand ou OSDP, e o controlador toma a decisão. Se o teclado aciona a fechadura diretamente, confirme a compatibilidade de tensão e corrente entre o relé do leitor e a fechadura elétrica ou o eletroímã, incluindo o surto de corrente quando a fechadura é energizada. Se o teclado envia informações a um controlador, confirme o protocolo de cabeamento e quaisquer requisitos de resistores pull-up ou terminação. Documente qual dispositivo decide pela liberação, para que a solução de problemas comece no ponto correto quando uma porta não abrir.
Considerações sobre Wiegand e OSDP
O Wiegand é um formato de sinalização legado e eletricamente simples que continua comum por exigir apenas alguns condutores e não precisar de endereçamento, mas não possui criptografia e transmite apenas um ID numérico. O OSDP (Open Supervised Device Protocol) adiciona comunicação supervisionada, endereçável e criptografada entre leitor e controladora, razão pela qual os sistemas mais novos o preferem. Se o leitor com teclado precisar interoperar com controladoras existentes, confirme o protocolo e a compatibilidade de firmware antes da compra. Documente o pinout exato da fiação e teste uma credencial válida e uma inválida pelo cabo real, pois cabos longos e terminações mal feitas degradam a sinalização de dados muito antes de causarem um circuito aberto evidente.
Posição da porta e solicitação de saída
Um leitor que apenas verifica uma credencial não consegue identificar se a porta realmente fechou ou se alguém saiu. Adicione um sensor de posição da porta para informar quando ela estiver entreaberta e um sensor de solicitação de saída, permitindo que o usuário saia sem acionar um alarme. Em um sistema com relock automático, o sensor de posição da porta também impede que a fechadura bata enquanto uma pessoa ainda estiver atravessando a passagem. Associe a lógica de liberação do teclado a esses sinais para que uma porta destrancada gere um alerta, em vez de permanecer vulnerável silenciosamente. Teste a sequência em que uma entrada válida é seguida por uma passagem lenta e por uma porta que não fecha completamente.
Guia de teclado de controle de acesso: cabeamento e planejamento de energia
Um guia de teclado de controle de acesso deve planejar o caminho de energia com tanto cuidado quanto o caminho de credenciais, pois tensão, corrente e backup determinam se a porta funcionará quando for mais necessário. Os teclados normalmente operam em 12 ou 24 VDC, com consumo de corrente variando de algumas dezenas de miliamperes em espera a um pico de corrente maior quando uma fechadura elétrica ou eletroímã é energizado. Escolha uma fonte de alimentação dimensionada para a carga total de todos os dispositivos que ela alimenta — leitor, fechadura e qualquer controlador — além de uma margem para picos e dispositivos futuros. Dimensione os condutores conforme a distância, pois a queda de tensão em cabos longos pode deixar a fechadura abaixo do seu limite operacional mesmo quando o leitor parece estar operando normalmente. Planeje a estratégia de backup: uma bateria na fonte, uma unidade ininterrupta ou uma política de perda de energia que ainda permita a saída.
Opções de 12/24 VDC e PoE
Alguns leitores e controladores aceitam Power over Ethernet (PoE), que fornece dados e energia pelo mesmo cabo e simplifica a instalação quando já existe cabeamento estruturado. O PoE normalmente fornece cerca de 48 VDC pelo cabo, convertido no dispositivo. Por isso, confirme a faixa de entrada do leitor e o orçamento disponível no switch. Outros dispositivos foram projetados para uma alimentação nominal de 12 ou 24 VDC. A tensão de 24 VDC é comum quando há trechos de cabo mais longos ou fechaduras com correntes mais altas, pois reduz pela metade a corrente necessária para uma determinada potência. Nunca exceda a tensão nominal do dispositivo: um leitor que requer 12 VDC pode ser danificado por 24 VDC. Registre o modelo exato da fonte, a especificação do fusível ou disjuntor e a tensão medida na fechadura sob carga.
Designs alimentados por bateria
Os teclados alimentados por bateria eliminam a necessidade de cabos na estrutura, mas transferem a responsabilidade pela manutenção para o operador. Confirme a composição química da bateria, a vida útil esperada considerando o fluxo de usuários, o limite de bateria fraca e a forma como o dispositivo alerta os usuários antes de ficar sem carga. Defina o intervalo de substituição e mantenha baterias ou unidades sobressalentes no local, pois um teclado descarregado pode impedir o acesso dos usuários sem nenhuma solução remota. Escolha teclados que mantenham os horários e as credenciais quando a bateria for removida e planeje um método de emergência documentado — chave mecânica ou código aprovado — para o curto período em que a bateria estiver realmente descarregada. Teste como o aviso de bateria fraca aparece em condições de pouca luz e se ele é suficientemente audível ou visível para uma pessoa parada junto à porta.
Proteção contra surtos e aterramento
Dispositivos eletrônicos de entrada instalados em portas externas ou de alto tráfego ficam expostos a descargas eletrostáticas e, próximos a cabos longos, a surtos induzidos. Faça o aterramento adequado das carcaças metálicas, use proteção contra surtos nas linhas de alimentação e de dados quando o risco justificar e siga as práticas de cabeamento e blindagem recomendadas pelo fabricante. Um teclado metálico sem aterramento pode descarregar o acúmulo de eletricidade estática pela mão do usuário, corrompendo os dados inseridos ou danificando os componentes eletrônicos. Documente o ponto de aterramento, confirme se ele está conectado ao aterramento elétrico do edifício e verifique se qualquer instalação próxima a áreas sujeitas a raios, como em uma linha de telhado, portão independente ou perímetro, conta com proteção adicional projetada por um profissional qualificado.
Guia de conectividade e rede para teclados de controle de acesso
Um guia de teclados de controle de acesso deve diferenciar os modos offline, online e híbrido, pois a conectividade afeta diretamente a revogação de credenciais, o agendamento e a integridade dos registros de auditoria. Um teclado offline armazena sua tabela de credenciais localmente e nunca se conecta a um servidor; um teclado online envia informações a um controlador ou serviço de nuvem para que as decisões sejam tomadas; já um teclado híbrido mantém uma tabela local, mas realiza sincronizações periódicas. Defina quais credenciais devem continuar funcionando quando a rede estiver indisponível e por quanto tempo a sincronização pode ser adiada antes que os agendamentos fiquem desatualizados. Em um sistema híbrido, estabeleça o atraso máximo tolerável entre a revogação de uma credencial e sua aplicação efetiva, e teste o que realmente acontece durante uma interrupção de rede — algumas unidades recorrem às regras locais, enquanto outras bloqueiam o sistema ou negam a entrada. Documente as contas, o firmware e as dependências de serviço para que um problema de conectividade não se transforme em uma emergência de segurança e operação, e confirme quem pode restaurar a conexão quando ela cair.
Revogação e agendamento remotos
A principal vantagem de um sistema online é a possibilidade de revogar uma credencial, alterar um agendamento ou liberar uma porta a partir de um local central, sem precisar visitar o hardware. Verifique se a revogação é propagada rapidamente e registrada, e se os agendamentos aplicam as mesmas regras em todas as portas. Sincronize o horário em toda a rede para que os registros de auditoria e os limites dos agendamentos sejam consistentes; uma porta que segue uma escala de turnos é tão confiável quanto o relógio em que confia. Teste o cenário exato que importa para você — bloquear um agente mal-intencionado, encerrar o acesso de um contratado ou abrir o armazém em um fim de semana — e confirme se a alteração entra em vigor dentro do intervalo aceitável.
Armazenamento local de eventos e registros de auditoria
Determine quantos eventos o teclado armazena localmente e o que acontece quando esse buffer fica cheio — se substitui os eventos mais antigos, interrompe a gravação ou envia um alerta. Um dispositivo que substitui evidências silenciosamente pode se tornar um problema caso você precise reconstruir posteriormente quem entrou. Defina uma política de retenção para os eventos que seja compatível com suas obrigações de privacidade, exporte os registros periodicamente e restrinja quem pode lê-los ou excluí-los. Certifique-se de que os carimbos de data e hora estejam corretos e de que uma alteração no relógio do dispositivo não possa modificar discretamente a trilha de auditoria sem gerar seu próprio evento registrado. O valor de um registro de auditoria não está nos eventos em si, mas em sua integridade e disponibilidade quando surgir uma dúvida.
Comportamento de fallback offline
Para cada teclado conectado à rede, documente precisamente o comportamento offline: quais credenciais ainda funcionam, se os horários de acesso ainda se aplicam e se a porta permanece aberta ou fechada por padrão. Um dispositivo que exige uma conexão ativa para verificar cada credencial é um ponto único de falha que pode bloquear a entrada das pessoas durante uma interrupção de rede. Por outro lado, um dispositivo que confia na sua última tabela local conhecida pode conceder acesso desatualizado após uma revogação. Escolha o comportamento que corresponda ao risco — geralmente uma abordagem híbrida que respeita credenciais recentemente armazenadas em cache e alerta quando a conexão volta. Teste deliberadamente uma interrupção durante o comissionamento e documente o resultado esperado no registro operacional.
Guia de teclados de controle de acesso: verifique hardware, alimentação e conectividade em conjunto
Um guia de teclados de controle de acesso deve avaliar o teclado em conjunto com a fechadura, a fonte de alimentação, o controlador, a rede e a geometria da porta. Verifique a tensão de operação, o consumo de corrente, a distância dos cabos, a composição química da bateria, a faixa de temperatura, o grau de proteção contra entrada de agentes externos e a proteção contra surtos, considerando as condições da instalação. Um teclado alimentado por bateria precisa de alertas de baixa carga, substituição acessível, programação preservada e um método de emergência legalmente adequado quando a bateria se esgotar. Uma unidade com fio precisa de condutores protegidos e de uma resposta à perda de energia que tenha sido testada. Os modelos conectados à rede podem oferecer revogação remota e sincronização de horário, mas também dependem de contas, firmware, conectividade e disponibilidade do serviço. Confirme quais credenciais funcionam offline e por quanto tempo a sincronização pode ser adiada. Determine se a fechadura é fail-safe ou fail-secure e, em seguida, concilie essa escolha com as obrigações relacionadas a incêndio, acessibilidade e saída por meio de uma análise qualificada. Trate a verificação como um único teste completo de ponta a ponta, não como um conjunto de verificações independentes do produto.
| Área de decisão | Perguntas a documentar | Falha comum quando ignorada |
|---|---|---|
| Interface da fechadura | A saída é compatível com o trinco elétrico, a fechadura de embutir ou o controlador? | O teclado autentica, mas a fechadura nunca é liberada. |
| Alimentação | O que acontece durante uma bateria fraca ou uma falha na rede elétrica? | Os usuários perdem o acesso ou o comportamento em emergências não é claro. |
| Conectividade | A operação continua sem o serviço de rede? | As revogações e programações ficam desatualizadas. |
| Ambiente | A temperatura, a umidade e o vandalismo estão dentro das classificações? | Corrosão, entradas falsas ou falha prematura. |
| Liberação | A porta realmente abre com uma credencial válida? | Um código correto é seguido pela ausência de liberação mecânica. |
Proteja a instalação física
Meça antes de perfurar. Preserve as estruturas classificadas, evite danificar cabos ocultos e use fixadores adequados ao substrato. Verifique se a lingueta engata completamente com a porta fechada e se o mecanismo de fechamento não interfere na fechadura. As instalações externas precisam de proteção contra intempéries, não apenas de um alto grau de proteção do invólucro. Documente os identificadores dos dispositivos, a fiação, o firmware e as peças sobressalentes para futuras manutenções. Fixe o suporte de modo que um vândalo não consiga arrancar o leitor, e use fixadores resistentes a adulterações quando o risco justificar, sem criar uma superfície impossível de acessar quando for necessário substituir a bateria.
Guia de teclados de controle de acesso: saída e modos de falha
Um guia de teclados de controle de acesso deve tratar a saída como uma restrição de projeto inegociável, pois um leitor de entrada nunca deve dificultar mais a saída de uma pessoa do que sua entrada. Determine se a fechadura é fail-safe (libera a energia e destrava em caso de queda de energia) ou fail-secure (permanece trancada sem energia) e compatibilize essa escolha com a estratégia contra incêndios, a função da porta como saída obrigatória e os requisitos de acessibilidade. Em uma saída obrigatória, a fechadura deve liberar automaticamente em uma emergência por meio de uma barra antipânico, de um sinal de solicitação de saída ou da integração com o alarme de incêndio do edifício — nunca por meio da inserção de um código pela pessoa. Verifique a saída livre com a porta fechada, no escuro e sob condições de uma emergência real, e documente quem é responsável por testar a liberação. Uma fechadura fail-secure em uma única saída, sem liberação por barra antipânico, é uma falha de segurança, independentemente de quão segura pareça.
Fail-safe versus fail-secure
Uma fechadura fail-safe destrava quando a energia é cortada, o que é desejável em rotas de saída e em emergências em que a falta de energia deve liberar as pessoas; uma fechadura fail-secure permanece trancada sem energia, o que é desejável para salas de alto valor em que uma queda de energia não deve abrir a porta silenciosamente. Associe cada abertura ao modo correto: uma porta de saída deve quase sempre ser fail-safe ou equipada com uma liberação de pânico, enquanto uma sala de servidores ou sala de dinheiro pode ser fail-secure com uma chave de emergência separada e documentada. Nunca presuma que um único modo atende a todas as portas. Documente o modo escolhido para cada abertura e teste o que realmente acontece quando a energia falha, porque o modo rotulado só está correto se a fiação e a contraplaca estiverem de acordo com ele.
Solicitação de saída e liberação de emergência
Instale um dispositivo de solicitação de saída no lado interno — uma barra antipânico, um botão de pressão ou um sensor de movimento — que libere a fechadura quando uma pessoa se aproximar pelo lado de dentro. Em uma abertura protegida, o dispositivo de solicitação de saída também pode ativar ou desativar o alarme de posição da porta, evitando que a saída gere um alerta falso. Em uma saída obrigatória, integre-o ao dispositivo antipânico e ao alarme de incêndio, para que uma condição de incêndio libere a porta independentemente do estado do teclado. Teste o dispositivo de solicitação de saída pelo lado interno, com a porta fechada, e confirme que ele funciona mesmo quando o teclado está sem alimentação. Documente o comportamento específico: se a liberação interna funciona sempre, se registra um evento e se pode ser neutralizada mantendo um objeto encostado no sensor.
Resposta a emergências e zona segura
Defina o que acontece quando um alarme dispara, quando uma condição de incêndio é detectada e quando a energia falha — e garanta que essas condições liberem as pessoas em vez de prendê-las. Estabeleça uma zona segura para que uma porta liberada não dê acesso a uma área perigosa. Confirme que as equipes de emergência possam entrar quando necessário, por meio de um interruptor com chave, uma credencial mestre aprovada ou um procedimento documentado, sem desativar o sistema para todos. Escreva um procedimento de emergência simples e testado para a recepção ou o escritório de segurança e revise-o com as pessoas que realmente o executariam durante um evento.
Guia de teclado de controle de acesso: classificações ambientais e de proteção IP
Um guia de teclado de controle de acesso deve adequar a proteção de ingresso e a faixa de temperatura do dispositivo ao ambiente real, pois um leitor de ambiente interno em uma parede externa ensolarada pode falhar em uma única estação. As classificações de Proteção de Ingresso (IP) descrevem a resistência a sólidos e água: um código de dois dígitos, como IP65, indica um invólucro à prova de poeira que suporta jatos de água de baixa pressão, enquanto IP54 oferece proteção parcial contra poeira e respingos. Selecione uma classificação adequada ao tipo de montagem — interior abrigado, área externa coberta ou parede totalmente exposta — e lembre-se de que um leitor exposto também enfrenta radiação UV, variações de temperatura e condensação, aspectos que um número IP, por si só, não captura. Confirme a faixa de temperatura operacional em relação aos extremos locais, incluindo sol direto em carcaças escuras, e adicione uma cobertura ou toldo à prova de intempéries onde o ambiente exigir. A proteção ambiental diz respeito à sobrevivência ao longo de anos de serviço, não a uma verificação pontual de recursos.
Classificações IP na prática
Decodifique os dois dígitos IP: o primeiro (0–6) indica a proteção contra partículas sólidas, enquanto o segundo (0–8) indica a proteção contra água. Para uma entrada coberta e protegida da chuva, uma classificação IP54 pode ser suficiente; já em uma parede de perímetro exposta, prefira IP65 ou superior. Tenha cuidado com a diferença entre a classificação e a instalação real: a posição da vedação, a entrada do cabo e a drenagem influenciam a manutenção dessa proteção após a instalação. Certifique-se de que o prensa-cabo e qualquer caixa de embutir sejam instalados de modo que a água não possa escorrer para dentro da carcaça, e posicione o teclado para evitar que respingos e escoamentos se acumulem junto à junção. A classificação IP é validada em uma unidade limpa e montada corretamente; se o instalador deixar uma folga na vedação, essa proteção será comprometida.
Temperatura, umidade e condensação
Leitores em portas externas ficam expostos a calor, frio, umidade e condensação, que podem embaçar as lentes, corroer os contatos e drenar as baterias mais rápido do que o esperado. Confirme a faixa de temperatura operacional em relação ao seu clima e considere o aquecimento solar, que pode elevar a temperatura de um invólucro escuro bem acima da temperatura ambiente em uma tarde ensolarada. Em ambientes úmidos, vede as entradas de cabos não utilizadas e considere um dreno ou respiro para que a umidade não se condense dentro do invólucro selado. Um teclado alimentado por bateria em clima frio consome mais corrente à medida que a bateria enfraquece, encurtando sua vida útil e acionando avisos de bateria fraca mais cedo do que em um ambiente interno quente. Planeje a manutenção considerando esses efeitos sazonais, em vez de descobri-los durante um bloqueio no inverno.
Resistência a vandalismo e adulteração
Onde vandalismo, pichações ou tentativas de entrada forçada representam um risco real, escolha um leitor com estrutura metálica resistente, um interruptor antiviolação que informe a remoção e fixadores que dificultem a abertura forçada. Considere uma construção resistente a impactos e um acabamento fácil de limpar. Observe que um alarme antiviolação só é útil se chegar a um ponto de monitoramento; portanto, confirme se a saída de antiviolação está conectada e foi testada. Equilibre a resistência com a facilidade de manutenção — uma carcaça tão reforçada que um técnico não consiga substituir a bateria incentiva atalhos que comprometem a segurança. Documente o comportamento antiviolação e teste-o como parte do comissionamento, para que uma tentativa de furto gere um alerta em vez de uma falha silenciosa.
Guia de teclados de controle de acesso: normas e conformidade
Um guia de teclados de controle de acesso deve apresentar as normas aplicáveis à instalação, pois a conformidade afeta quais equipamentos podem ser usados, como eles devem ser conectados e de que forma o trabalho deve ser documentado. As considerações relevantes variam conforme a região e a função da porta: as normas de segurança contra incêndio regulamentam os equipamentos instalados em portas corta-fogo e saídas, as normas elétricas regulamentam a fiação de baixa tensão e as fontes de alimentação, as regras de acessibilidade regulamentam a altura de instalação e os controles ao alcance dos usuários, e as normas de privacidade regulamentam a coleta e a retenção dos registros de entrada. Muitos produtos apresentam declarações de conformidade no padrão CE/FCC/RoHS, quando aplicável, mas a declaração de um produto não equivale a uma decisão de conformidade no nível da edificação. Antes de definir uma configuração, confirme com profissionais qualificados — como um inspetor predial, engenheiro eletricista ou consultor de segurança de vida — quais requisitos se aplicam ao local específico. Mantenha as aprovações, os desenhos e os registros de inspeção resultantes junto à documentação de comissionamento, para que futuras alterações possam ser avaliadas com base no mesmo padrão de referência.
Portas corta-fogo e saídas obrigatórias
Em uma porta corta-fogo, adicionar um leitor e componentes de ferragem eletrificados pode comprometer a classificação de resistência ao fogo se a porta for modificada de maneira inadequada. Preserve o conjunto classificado, siga as instruções do fabricante para quaisquer furos ou componentes e evite cortar materiais resistentes ao fogo sem as aprovações necessárias. Em uma saída obrigatória, o mecanismo de liberação deve funcionar conforme exigido pelo código — normalmente permitindo a saída livre sem qualquer conhecimento especial — e a ferragem deve ser certificada para esse uso. Não presuma que um produto comercializado para controle de acesso esteja automaticamente aprovado para uma saída de emergência. Documente a classificação da porta, os componentes instalados e a autoridade que aceitou a configuração.
Conformidade elétrica e de baixa tensão
Os equipamentos de entrada de baixa tensão ainda devem ser instalados de acordo com as normas elétricas: dimensionamento correto dos condutores, alívio de tensão, fusíveis ou disjuntores na alimentação e isolamento seguro da rede elétrica. Uma fonte de alimentação subdimensionada, uma caixa sem aterramento ou um cabo que roce no batente da porta pode criar risco de incêndio ou choque elétrico, mesmo em 12 ou 24 VDC. Solicite a um eletricista qualificado que verifique a alimentação, o aterramento e a conexão com qualquer fechadura elétrica ou ímã, e mantenha um registro do trabalho. Quando PoE for utilizado, confirme se o switch e o cabeamento atendem aos padrões PoE relevantes e se o orçamento de energia considera todos os dispositivos.
Privacidade e proteção de dados
Eventos de entrada — quem entrou, por qual porta, a que horas — são dados pessoais em muitas jurisdições, portanto colete apenas o que a finalidade operacional exige e restrinja o acesso a administradores autorizados. Defina retenção, exclusão, exportação e resposta a violações antes de ativar logs centralizados e seja explícito sobre qualquer processamento em nuvem. Publique ou registre uma política clara para que os administradores saibam por quanto tempo os logs são mantidos e quem pode lê-los. Um sistema de teclado que acumula silenciosamente anos de dados de localização e horário sem uma regra de retenção é um risco de conformidade que cresce a cada entrada. Concilie o período de retenção com o valor operacional do log de auditoria e com os requisitos legais aplicáveis à sua região.
Guia de administração e agendamento de teclados de controle de acesso
Um guia de teclados de controle de acesso deve definir o modelo administrativo antes da entrada em operação, pois um sistema sem um responsável claro, sem um fluxo de aprovação e sem um processo de revogação tende a evoluir para códigos compartilhados e acessos não revogados. Designe um administrador responsável e um substituto para a porta, com funções distintas para criar credenciais, aprovar alterações e consultar registros de auditoria. Estabeleça um fluxo de solicitação e aprovação para que o acesso seja concedido de forma deliberada, e não por qualquer pessoa que tenha um código mestre. Aplique agendamentos alinhados ao horário de funcionamento e revise a lista de credenciais em intervalos definidos, comparando-a com os registros de funcionários ou locatários. Documente quem pode criar, exportar, redefinir ou excluir códigos e garanta que nenhuma pessoa concentre todos os privilégios sem um substituto responsável. A administração é uma responsabilidade contínua, não uma configuração única, e é a qualidade dessa administração que preserva o valor do registro de auditoria durante toda a vida útil do sistema.
Definir funções e caminhos de aprovação
Separar as pessoas que solicitam acesso daquelas que o aprovam e daquelas que o implementam. Um modelo típico tem um solicitante (funcionário ou gerente), um aprovador (proprietário da porta ou responsável de segurança) e um administrador (o técnico que programa o dispositivo). Exigir um aprovador para cada credencial nova ou alterada e manter um registro da decisão. Restringir as credenciais de administrador a identidades nomeadas e considerar a autenticação multifator para as contas mais privilegiadas, porque uma conta de administrador compartilhada ou armazenada de forma simples é a chave-mestra para toda a porta. Definir o que acontece quando o aprovador não está disponível — uma escalada documentada em vez de um desvio improvisado.
Schedules e regras baseadas em tempo
Programe agendamentos que reflitam os horários reais de operação e as exceções, como fins de semana, feriados e janelas de manutenção. Confirme que o dispositivo aplica os agendamentos de forma consistente e que o horário está sincronizado, para que uma troca de turno à meia-noite em ponto seja precisa. Para contratados e visitantes, defina janelas de tempo explícitas e datas de expiração, em vez de deixar uma credencial de prazo indeterminado. Revise os agendamentos após uma alteração nos horários de operação e garanta que uma credencial expirada ou revogada pare de funcionar imediatamente, em vez de permanecer ativa até a próxima sincronização. Teste um caso limite — uma credencial expirando exatamente na mudança de turno — para confirmar que o dispositivo se comporta conforme o esperado.
Revisão e reconciliação da auditoria
Agende uma revisão regular do registro de auditoria e da lista de credenciais, confrontando-os com os registros de emprego, locação ou contratação. Procure usuários que não deveriam mais ter acesso, códigos compartilhados ou não utilizados e entradas em horários incomuns que possam indicar uso indevido. Essa revisão transforma o registro de auditoria de um histórico passivo em um mecanismo de controle. Defina quem realizará a revisão, com que frequência e quais medidas serão tomadas quando surgir uma discrepância. Um inventário de credenciais que nunca é reconciliado torna-se obsoleto praticamente no momento em que é criado, pois as rotatividades e mudanças se acumulam mais rapidamente do que qualquer configuração única.
Guia de teclado de controle de acesso: instalação, comissionamento e manutenção
Um guia de teclado de controle de acesso fica incompleto sem um teste de aceitação reproduzível. Antes da entrega, teste credenciais válidas, expiradas, revogadas e inválidas; falhas repetidas; limites de horário; posição da porta; liberação manual; interrupção de energia; perda de rede; bateria fraca; e o procedimento de recuperação documentado. Confirme se a porta fecha e trava de forma confiável, se a saída pelo lado interno continua intuitiva e se os alertas chegam a alguém responsável por tomar providências. Exclua as contas de fábrica e do instalador, registre a configuração final e treine os administradores sobre aprovação, revogação, backups e comunicação de incidentes. Durante as primeiras semanas, analise as tentativas rejeitadas, as solicitações de suporte e os avisos de bateria em comparação com as premissas originais. Atualize o firmware por meio de um processo controlado e reconcilie os inventários de credenciais conforme um cronograma definido. Um piloto em uma abertura representativa é mais seguro do que uma implantação imediata em todo o local, pois as lições aprendidas com uma porta real custam muito menos do que uma mudança ampla feita posteriormente.
Crie uma lista de verificação para o teste de aceitação
Escreva um roteiro de testes que cubra toda a matriz de condições importantes para o administrador: uma credencial válida e atual, uma credencial expirada, uma credencial revogada, um código inválido, o bloqueio após várias tentativas malsucedidas, uma programação prestes a terminar, uma porta deixada entreaberta, uma liberação manual, uma interrupção de energia, uma falha de rede, uma bateria fraca e o procedimento de recuperação documentado. Execute o roteiro duas vezes — uma em um ambiente controlado e outra na porta real, com fluxo real de pessoas — e registre os resultados. Um dispositivo que passa no laboratório, mas falha na abertura real, sob uma queda de tensão real e com a geometria real da porta, não está pronto para entrar em serviço. Mantenha o roteiro de testes no registro operacional para que um novo teste posterior seja consistente.
Excluir padrões e verificar o bloqueio
Remova as credenciais de fábrica, do instalador e de demonstração durante o comissionamento e altere todos os códigos de administrador padrão antes do primeiro uso. Confirme que uma credencial revogada deixa de funcionar imediatamente e que nenhuma porta dos fundos oculta permanece na configuração de fábrica. Verifique o comportamento da porta em cada condição de falha e registre o resultado esperado para que um técnico possa confirmar futuramente que nada mudou. Se o teclado oferecer algum modo de diagnóstico ou serviço, restrinja o acesso e registre quem pode utilizá-lo. Um dispositivo deixado com as configurações de fábrica equivale, na prática, a estar destrancado, independentemente da robustez da política de PIN pretendida.
Planeje a manutenção e as atualizações de firmware
Estabeleça um intervalo de manutenção que inclua a substituição de baterias, a inspeção de fiação e juntas, e o reteste das funções de liberação e saída. Atualize o firmware por meio de um processo controlado que inclua a revisão das notas de versão, um backup da configuração e um teste em um dispositivo antes da implantação em larga escala, pois uma atualização que altere formatos ou agendamentos de credenciais pode interromper um sistema em operação. Concilie o inventário de credenciais em um cronograma definido e confirme que os backups podem ser restaurados. Documente a revisão do hardware, a versão do firmware e quaisquer problemas conhecidos para que um futuro técnico tenha a mesma visão do instalador original. A manutenção é o que mantém um teclado corretamente instalado funcionando ao longo de sua vida útil prevista.
Mantenha um registro operacional
Designe um responsável principal e um substituto para a porta. Registre a revisão do hardware, a versão do firmware, a fonte de alimentação, o tipo de fechadura, a autoridade responsável pelos códigos, o intervalo de manutenção e os contatos de emergência. Faça um novo teste após trocar a fechadura, redesenhar a rede, alterar a equipe ou ocorrer um incidente de segurança. Se os usuários compartilharem códigos repetidamente ou mantiverem a porta aberta, melhore o fluxo de trabalho e a supervisão antes de adicionar tecnologia. Mantenha um runbook curto descrevendo a operação normal, o procedimento de recuperação e com quem entrar em contato para cada tipo de falha, e deixe-o em um local acessível aos administradores. Uma porta que depende da memória de uma única pessoa é um ponto único de falha que um simples documento pode eliminar.
Guia de teclados de controle de acesso: orientações para compras e RFP
Um guia de teclados de controle de acesso apoia o processo de compras ao transformar listas de recursos em critérios de aceitação. Solicite documentação sobre as interfaces de fechaduras compatíveis, limites de tensão e corrente, classificações ambientais, capacidade de credenciais, comportamento offline, armazenamento de eventos, gerenciamento de agendas, funções de administrador, atualizações de firmware, garantia, peças sobressalentes e suporte após o fim de vida útil. Compare o custo instalado, incluindo controlador, fonte de alimentação, cabeamento, preparação da porta, comissionamento, treinamento, assinaturas e futura administração de credenciais. Peça aos fornecedores que demonstrem exatamente o hardware da porta e os cenários de falha, em vez de usar uma configuração de laboratório. Rejeite alegações que não possam ser medidas ou relacionadas à configuração proposta. Antes da aprovação, obtenha uma confirmação qualificada de que a abertura continua em conformidade e de que os procedimentos de emergência são viáveis. Escolha o sistema mais simples que atenda aos requisitos de risco, responsabilização, usuários e ciclo de vida. Inclua todos os requisitos críticos na resposta à licitação e exija uma exceção por escrito para qualquer item que o sistema proposto não possa atender.
Elabore um documento de requisitos
Escreva um documento de requisitos curto antes de entrar em contato com os fornecedores: o número de portas e usuários, os tipos de credenciais, os horários de acesso, as expectativas de operação offline e de modo de falha, as condições ambientais e os critérios de aceitação. Uma declaração clara de necessidades facilita a comparação entre fornecedores com base nos mesmos critérios e dificulta que um fornecedor substitua uma lista de recursos por uma solução funcional. Inclua os itens inegociáveis — comportamento de saída, conformidade e a capacidade de revogar uma credencial — separadamente dos recursos desejáveis, para que uma decisão não seja distorcida por um recurso atraente, mas irrelevante. Confirme se os requisitos refletem o levantamento do local em vez de suposições genéricas.
Estime o custo total de propriedade
Calcule o custo instalado, não apenas o preço do leitor: controlador, fonte de alimentação, cabeamento e conduíte, preparação da porta, mão de obra, comissionamento, treinamento, assinaturas ou licenças, e o custo contínuo de administração de credenciais e substituição de baterias. Compare o custo de capital único com o custo recorrente ao longo da vida útil esperada, e inclua o custo de uma interrupção ou de um bloqueio. Um leitor ligeiramente mais barato que exige uma assinatura proprietária ou uma bateria difícil de encontrar pode custar mais em cinco anos do que uma unidade um pouco mais cara com um caminho de alimentação padrão. Solicite um compromisso de peças de reposição e fim de vida útil para que a decisão não deixe o local com hardware sem suporte.
Avalie o suporte e a demonstração do fornecedor
Peça aos fornecedores que demonstrem exatamente o hardware da porta e os cenários de falha — uma credencial real, uma credencial revogada, uma queda de energia, uma interrupção de rede e um teste de saída — em vez de uma unidade de laboratório impecável. Avalie a capacidade de resposta do suporte, os termos de garantia, a disponibilidade de peças de reposição e se as atualizações de firmware são entregues de forma controlada. Confirme quem fornece a administração contínua e se o treinamento está incluído. Rejeite afirmações que não possam ser medidas ou vinculadas à configuração proposta e exija que qualquer valor citado seja validado em relação aos requisitos documentados. Um fornecedor que não consegue demonstrar os modos de falha provavelmente não dará suporte a eles em serviço.
Guia de teclados de controle de acesso: um exemplo prático de decisão
Um guia de teclados de controle de acesso é mais útil quando aplicado a um caso concreto. Considere, por exemplo, um escritório multiocupante com uma porta de recepção, uma entrada para funcionários e uma sala de servidores. A porta de recepção precisa ter aparência profissional, lidar com o fluxo diurno e permitir adicionar um prestador de serviços visitante durante uma tarde; a entrada para funcionários recebe trocas de turno e deve permanecer com saída livre; a sala de servidores exige autenticação de dois fatores e um registro de auditoria rigoroso. Cada abertura requer uma topologia e uma política de teclado diferentes, em vez de um único dispositivo padronizado. Analisar os requisitos porta a porta demonstra como as decisões anteriores — política de credenciais, modo de falha, alimentação e administração — se combinam em um projeto coerente. Esse tipo de exemplo também evidencia as compensações que uma lista de recursos pode ocultar, pois a solução adequada para uma abertura muitas vezes é inadequada para a abertura vizinha.
Porta da receção
Para a porta da receção, escolha uma unidade com teclado e leitor, permitindo que os funcionários apresentem um cartão e que os visitantes recebam uma credencial móvel temporária com prazo de validade. Alimente-a através da rede elétrica do edifício, com uma pequena bateria de reserva, para que uma breve falha de energia não bloqueie o balcão de atendimento. Configure a porta para fail-safe e instale um dispositivo de pedido de saída, permitindo que os visitantes que saem o façam livremente. Atribua PINs individuais aos funcionários e credenciais com validade limitada aos visitantes, e reveja a lista de visitantes no final de cada dia. Como a receção é uma área voltada para o público, escolha um espelho adequado para interiores e mantenha a instalação ao alcance dos funcionários do balcão.
Entrada de funcionários
Para a entrada de funcionários, use uma fechadura integrada com teclado alimentada por bateria, evitando a necessidade de conduzir energia pela porta, e assuma a responsabilidade de manutenção de estabelecer um cronograma definido para a substituição das baterias. Programe horários com base nos turnos e atribua PINs individuais, aplicando uma data de expiração a qualquer prestador temporário. Confirme se a fechadura é fail-safe ou possui um mecanismo de liberação interna, para que uma queda de energia nunca deixe os funcionários presos. Como o início dos turnos costuma concentrar muitas entradas em pouco tempo, verifique se a fechadura lida com uma sequência rápida de acessos sem deixar de reconhecer uma credencial. Mantenha uma substituição mecânica para o caso raro de a bateria descarregar completamente e documente o procedimento de recuperação, garantindo que ninguém fique impedido de entrar durante a troca de turno.
Sala de servidores
Para a sala de servidores, use uma unidade com teclado e leitor, equipada com autenticação de dois fatores — um cartão ou credencial móvel mais um PIN — e conecte-a a um controlador que registre cada entrada e se integre ao sensor de posição da porta e ao dispositivo de solicitação de saída. Configure a fechadura para operar no modo fail-secure, pois uma sala de servidores aberta representa um risco maior do que um bloqueio temporário, e disponibilize uma chave de emergência documentada e um alarme monitorado. Restrinja o acesso ao registro de auditoria e reconcilie mensalmente a lista de credenciais. Como o valor protegido é alto, adote a política de PIN mais rigorosa compatível com o dispositivo, limite as tentativas repetidas e exija a aprovação de um responsável para cada nova credencial. Essa porta demonstra, por projeto, o modo de falha e a postura de credenciais opostos aos da entrada dos funcionários.
Guia de teclados de controle de acesso: erros comuns e perguntas frequentes
Um guia de teclados de controle de acesso deve terminar com os erros que se repetem até mesmo em instalações realizadas por profissionais competentes, pois a maioria das falhas é previsível e pode ser evitada. O erro mais comum é tratar o teclado como um produto independente, em vez de considerá-lo um componente da abertura, o que resulta em um leitor que autentica o usuário, mas não consegue liberar a fechadura ou entra em conflito com a estratégia de segurança contra incêndio e saída de emergência. Outros erros incluem usar um PIN compartilhado para tudo, manter as configurações padrão de fábrica, ignorar a queda de tensão e a duração da bateria, pular o teste de saída e não reconciliar as credenciais após a transferência de responsabilidade. Um sistema raramente é comprometido por um ataque sofisticado; normalmente, ele é enfraquecido por uma simples omissão cometida durante a instalação. As perguntas a seguir resumem as decisões abordadas neste guia de teclados de controle de acesso, para que o responsável pelo planejamento possa verificar os pontos essenciais em poucos minutos.
Erros frequentes de planejamento
- Escolher um leitor sem confirmar o mecanismo de liberação que ele deve acionar.
- Usar um único código compartilhado para toda a equipe, sem prestação de contas e sem revogação limpa.
- Esquecer de excluir as credenciais de fábrica e do instalador antes do primeiro uso.
- Dimensionar a fonte de alimentação de forma insuficiente ou ignorar a queda de tensão em um longo trecho de cabo.
- Pular o teste de saída e presumir que um selo fail-safe garante que a porta realmente libere.
- Ignorar o ambiente e instalar um leitor classificado para uso interno em um local exposto às intempéries.
- Deixar a lista de credenciais ficar desatualizada após a troca de equipe e nunca reconciliá-la.
- Tratar um código de emergência visível como equivalente a uma liberação controlada e monitorada.
Perguntas frequentes
O que é um teclado de controle de acesso? Um teclado de controle de acesso é um leitor que verifica um PIN numérico e libera uma fechadura compatível, uma fechadura elétrica ou uma controladora quando o código corresponde a um registro autorizado, opcionalmente combinado com um cartão, uma credencial móvel ou uma sobreposição mecânica.
Um PIN sozinho é seguro o suficiente? Um PIN é um único fator e é visível e adivinhável; ele é adequado para portas internas de baixo risco, mas deve ser pareado com um cartão ou credencial móvel para acessos de alto valor.
Qual é a diferença entre fail-safe e fail-secure? Uma fechadura fail-safe destrava na perda de energia, o que atende a saídas e emergências; uma fechadura fail-secure permanece trancada na perda de energia, o que atende a salas de alto valor, cada uma com exceções documentadas.
Com que frequência as baterias devem ser substituídas? Siga as orientações do fabricante ajustadas ao seu fluxo de uso e ao ambiente, responda ao aviso de bateria fraca e mantenha baterias sobressalentes ou unidades reservas no local.
Um teclado pode funcionar durante uma queda de rede? Muitos equipamentos recorrem a uma tabela de credenciais em cache local; confirme o comportamento exato offline e por quanto tempo a sincronização pode ser adiada antes que as programações fiquem desatualizadas.
Perguntas finais de aceitação
Uma pessoa autorizada pode ser adicionada e revogada prontamente? A porta destrava conforme exigido em todas as condições testadas? Os administradores conseguem recuperar o acesso sem soluções alternativas inseguras? Os registros são protegidos e retidos adequadamente? A organização consegue obter baterias, peças, suporte e registros de configuração durante a vida útil esperada? Respostas por escrito tornam a decisão de compra auditável. Se você conseguir responder a todas essas perguntas para cada porta, o guia de teclado de controle de acesso cumpriu seu papel: a credencial, a fechadura, a alimentação, a saída e a administração estão todas em conformidade, e a abertura é um sistema projetado, e não uma coleção de peças.
Parte deste conteúdo do artigo é gerada por IA e otimizada para precisão e legibilidade profissionais.
Não sabe qual sensor se adapta ao seu projeto?
Fale com nossos engenheiros de aplicação mmWave para uma consulta gratuita.
Especifique o seu projeto hoteleiro com os nossos engenheiros
Envie a contagem de quartos, tipo de teto e preferência de protocolo. Retornaremos um plano de amostras e orçamento em 24 horas úteis.
- Passe da orientação geral para uma discussão de produto ou aplicação.
- Use RFQ quando preço, desenhos, MOQ ou calendário de lançamento precisam de estrutura.
- Mantenha um caminho de contacto direto visível para esclarecimentos rápidos e passagem de testemunho.