Panduan Solusi Kontrol Akses Gedung: Referensi Praktis
Panduan solusi kontrol akses gedung mencakup arsitektur, pilihan kredensial, integrasi, keamanan, biaya, dan penerapan untuk kantor dan properti residensial.
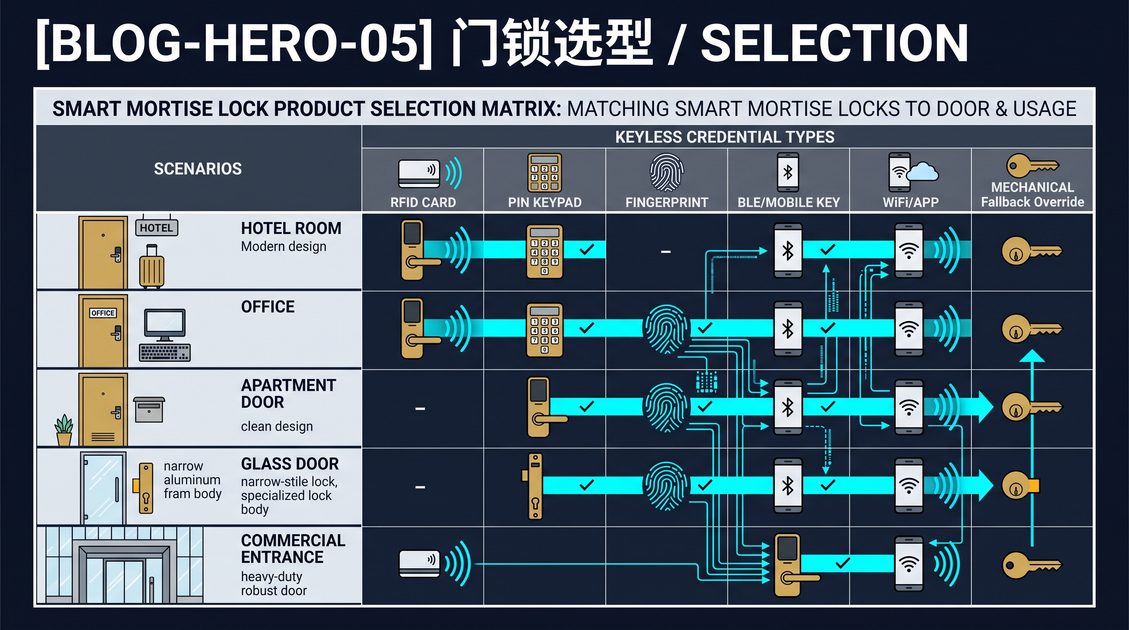
Apa itu solusi kontrol akses gedung
Panduan solusi kontrol akses gedung harus mendefinisikan istilah yang didokumentasikannya: sebuah solusi bukanlah satu kunci tunggal melainkan cara terkoordinasi untuk mengatur setiap pintu yang dimiliki gedung, mulai dari pintu masuk lobi hingga kantor individu, laboratorium, ruang penyimpanan, dan lemari utilitas. Arsitektur ini mengulangi pola yang akrab di setiap titik: reader menerima kredensial, pengontrol memutuskan apakah kredensial berhak untuk lewat, dan kunci elektrik menaati hasil tersebut sementara log mencatat peristiwa itu. Keputusan lokal ini terhubung ke platform terpusat yang menyimpan peran, jadwal, dan kredensial, dan platform tersebut dapat berjalan di lokasi atau di cloud. Lebih dari sekadar jumlah perangkat kerasnya, solusi adalah rangkaian kebijakan operasional yang mengubah kunci pintu menjadi sistem terkelola, itulah sebabnya dua gedung dengan perangkat keras identik bisa sangat berbeda dalam seberapa baik mereka mengendalikan akses.
Mengapa pendekatan arsitektural mengungguli sekadar memilih produk
Kesalahan termahal dalam kontrol akses berasal dari membeli perangkat terisolasi sebelum memikirkan keseluruhan. Panduan solusi kontrol akses gedung seharusnya menganjurkan urutan yang mengutamakan arsitektur: definisikan pintu yang harus dikendalikan, kelompok pengguna yang membutuhkan akses, jadwal yang diikuti kelompok tersebut, dan tingkat audit yang diharapkan, baru kemudian memilih perangkat keras yang sesuai. Urutan ini memperlihatkan celah yang disembunyikan oleh pendekatan belanja, seperti dua pintu terkunci yang tidak pernah dijaringkan, reader lobi yang tidak dapat menjangkau lift, atau kredensial unit yang tidak cocok dengan pintu fasilitas. Pendekatan ini juga menjaga desain tetap relevan di masa depan, karena arsitektur yang memisahkan kebijakan dari perangkat keras memungkinkan gedung mengganti atau menambah reader tanpa mengerjakan ulang seluruh instalasi. Tim yang merencanakan bentuk sistem terlebih dahulu mengeluarkan biaya lebih sedikit secara keseluruhan dan berakhir dengan lebih sedikit pengecualian.
Komponen penyusun solusi yang tangguh
Memahami bagian dalam membuat pengadaan menjadi paling jelas, sehingga panduan solusi kontrol akses gedung seharusnya memetakan anatomi sebuah penerapan. Setiap pintu yang ditangani memiliki mekanisme pengunci, reader, pengontrol, dan pasokan daya, dan platform menghubungkan para pengontrol dengan perangkat lunak administrasi. Kredensial adalah token fisik atau digital yang diperlihatkan pembawanya, dan identitas di balik setiap kredensial adalah apa yang sebenarnya dikelola oleh platform. Sinyal gerak, status pintu, request-to-exit, dan penguncian memungkinkan pengontrol memahami dunia fisik: apakah sebuah pintu dipaksa, dibiarkan sedikit terbuka, atau diminta untuk dibuka dari dalam. Penamaan bagian-bagian ini mencegah kebingungan yang terjadi ketika vendor mendeskripsikan reader padahal keputusan sesungguhnya melibatkan pengontrol dan ekosistem kredensial di belakangnya.
Pengontrol, reader, dan tempat kebijakan berada
Penempatan pengontrol menentukan bagaimana sebuah gedung berperilaku saat jaringan hilang. Dalam arsitektur dengan pengambilan keputusan lokal, setiap pengontrol menyimpan kredensial dan jadwal yang dibutuhkannya serta dapat membuka pintu bahkan ketika platform terpusat tidak dapat dijangkau, cocok untuk pintu masuk yang kritis dari sisi keandalan. Dalam model yang bergantung pada cloud, pintu mungkin mengkueri layanan jarak jauh dan kinerjanya dapat menurun ketika konektivitas gagal, kecuali perangkat keras menyimpan cache lokal. Panduan solusi kontrol akses gedung seharusnya membantu tim memilih keseimbangan yang tersirat dari keduanya, dengan menyadari bahwa pintu berlalu lintas tinggi dan kritis dari sisi keamanan membenarkan kecerdasan lokal, sementara bukaan yang risikonya lebih rendah dapat mentolerir ketergantungan pada cloud. Reader, sementara itu, harus sesuai dengan teknologi kredensial yang diadopsi, kartu, fob, keypad, seluler, atau biometrik, dan harus dipasang pada ketinggian serta sudut yang mendukung penggunaan yang cepat dan nyaman.
Memilih strategi kredensial untuk gedung
Kredensial mendefinisikan pengalaman harian di mana saja sistem digunakan, menjadikan pemilihannya strategis alih-alih sekadar kebetulan. Panduan solusi kontrol akses gedung seharusnya menimbang trade-off secara terbuka. Kartu dan fob contactless murah, tahan lama, dan berfungsi dengan pelatihan minimal, tetapi harus dibawa, dilacak, dan dikumpulkan kembali saat keluar. Kredensial seluler di ponsel menghilangkan inventaris fisik dan memungkinkan penyediaan akses seketika, tetapi bergantung pada keandalan aplikasi dan dukungan perangkat penghuni. Keypad tidak menelan biaya per pengguna tetapi mengundang kode yang diamati atau dibagikan. Biometrik praktis namun menimbulkan pertanyaan privasi dan konsistensi. Sebagian besar gedung yang pragmatis mengadopsi beberapa jenis kredensial sekaligus, menawarkan penghuni dan staf pilihan bawaan ditambah cadangan yang andal, dan platform seharusnya mengelola semuanya di bawah satu rangkaian peran dan log.
Mengelola siklus hidup kredensial
Kredensial hanya berguna selama masih berlaku, sehingga manajemen siklus hidup adalah pahlawan senyap dari solusi yang baik. Panduan solusi kontrol akses gedung seharusnya menelusuri seluruh alurnya: penyediaan saat onboarding, penetapan peran dan jadwal, pembaruan ketika tanggung jawab berubah, pencabutan saat keluar, dan pengarsipan untuk audit. Perputaran penghuni memperlihatkan titik lemah, karena orang yang keluar namun masih memegang kredensial aktif adalah lubang keamanan, dan pendatang baru yang tidak dapat mengakses area yang dibutuhkan adalah masalah operasional. Utamakan platform yang membuat pencabutan bersifat seketika dan jarak jauh, mendukung templat berbasis peran sehingga sebagian besar perubahan hanya dua klik, dan mencatat siapa yang melakukan setiap tindakan administratif. Di tempat gedung menyimpan data sensitif atau aset berharga, kecepatan dan kelengkapan pencabutan harus diperlakukan sebagai persyaratan terukur tersendiri.
Integrasi dengan sistem gedung di sekitarnya
Kontrol akses jarang berdiri sendiri, dan panduan solusi kontrol akses gedung seharusnya memperlakukan integrasi sebagai persyaratan utama. Kontrol lift mengaitkan pintu masuk dengan izin lantai sehingga mencapai lantai tertentu menjadi tindakan terotorisasi tersendiri. Pengawasan video memasangkan rekaman visual dengan setiap peristiwa kredensial, sementara sistem manajemen properti dan manajemen pengunjung menyediakan identitas serta jadwal yang dibutuhkan platform. Pencahayaan, HVAC, dan sensor okupansi dapat merespons peristiwa masuk, dan sistem darurat dapat mengesampingkan kunci saat alarm berbunyi. Setiap integrasi menambah nilai dan menambah batasan yang bisa gagal, jadi petakan alur data, sepakati protokolnya, dan pastikan siapa yang mendukung setiap koneksi sebelum menandatangani. Solusi yang terhubung mulus dengan sistem lain di gedung akan membayar dirinya sendiri melalui operasional, bukan hanya dari sisi keamanan.
Penguatan keamanan dan ketahanan terhadap penyusupan
Solusi hanya sekuat jalur yang dapat dieksploitasi penyerang, sehingga penguatan keamanan layak mendapatkan pertimbangannya sendiri dalam panduan solusi kontrol akses gedung mana pun. Lindungi reader dan kabelnya dari perusakan agar perangkat yang rusak tidak dengan mudah membuka jalur bus. Gunakan teknologi kredensial dan enkripsi berstandar yang diakui, karena implementasi radio dengan keamanan rendah rentan terhadap penyadapan dan penggandaan. Jaga firmware tetap mutakhir, karena vendor menambal kerentanan lapangan yang terbukti seiring waktu. Lindungi platform administrasi dengan kredensial yang kuat dan dirotasi, serta hapus akun bawaan saat commissioning. Perhatikan juga sisi mekanis: override mekanis yang ceroboh, rangka pintu yang lemah, atau closer yang terabaikan dapat membatalkan seluruh kontrol elektronik. Keamanan adalah postur di seluruh lapisan sekaligus, bukan sekadar fitur di dalam brosur.
Menganggarkan total biaya kepemilikan
Harga yang terlihat menyembunyikan sebagian besar biaya sebenarnya dari sebuah solusi, sehingga panduan solusi kontrol akses gedung seharusnya mendorong pandangan operasional yang menyeluruh. Perhitungkan perangkat keras, instalasi dan kabel, lisensi, waktu administrasi dan dukungan staf, bahan habis pakai seperti kartu dan baterai, serta anggaran perawatan untuk reader dan strike yang aus karena pemakaian. Lisensi bisa berupa pembelian sekali bayar atau langganan, dan biaya berulang termasuk dalam anggaran operasional sejak tahun pertama alih-alih muncul sebagai kejutan. Kunci nirkabel berbaterai menggeser biaya modal menjadi tenaga baterai berkelanjutan, sementara sistem kabel membebankan biaya di muka untuk upaya berulang yang lebih rendah. Reader yang dibangun sedikit lebih baik dan membutuhkan lebih sedikit panggilan layanan dapat terbukti lebih murah sepanjang umur gedung, jadi evaluasilah berdasarkan total biaya selama masa pakai, bukan penawaran pertama yang paling murah.
Penerapan, commissioning, dan jalan menuju operasi yang stabil
Menerapkan solusi kontrol akses gedung adalah proyek terkelola, bukan penggantian seketika semalam. Panduan solusi kontrol akses gedung seharusnya merencanakan urutan bertahap yang dimulai dari pintu dengan risiko tertinggi, menjalankan uji coba kecil dengan pengguna nyata, dan diperluas hanya setelah mode degradasi serta integrasi terbukti. Commissioning seharusnya memverifikasi setiap pintu, setiap kredensial, perilaku offline, dan setiap integrasi, dengan rollback terdokumentasi untuk pintu mana pun yang gagal. Latih dan berdayakan lebih dari satu administrator, sajikan panduan yang berorientasi pada penghuni dan staf, dan tetapkan ritme perawatan untuk reader, kunci, closer, dan perangkat jaringan. Tinjau kebijakan akses dan laporan audit secara berkala agar sistem terus sesuai dengan gedung ketika orang, hunian, dan penggunaan berubah, alih-alih perlahan terjerumus menjadi tidak terpakai.
Sebagian konten artikel ini dihasilkan oleh AI dan dioptimalkan untuk akurasi profesional dan keterbacaan.
What a building access control solution is
A building access control solution guide should define the term it documents: a solution is not a single lock but a coordinated way to govern every door a building owns, from the lobby entrance to individual offices, labs, storage rooms, and utility closets. The architecture repeats a familiar pattern at each point, a reader accepts a credential, a controller decides whether the credential is entitled to pass, and an electrified lock obeys the result while a log records the event. These local decisions link to a central platform that holds roles, schedules, and credentials, and that platform may run on-site or in the cloud. More than the sum of its hardware, the solution is the set of operating policies that turn door locks into a managed system, which is why two buildings with identical hardware can differ completely in how well they control access.
Why an architectural approach beats picking products
The most expensive mistakes in access control come from buying isolated devices before thinking about the whole. A building access control solution guide should argue for an architecture-first sequence: define the doors that must be controlled, the user groups that need access, the schedules those groups follow, and the level of audit expected, and only then choose hardware that fits. This ordering exposes gaps a shopping approach hides, such as two locked doors that were never networked, a lobby reader that cannot reach the elevator, or a unit credential that does not match the amenity door. It also keeps the design future-proof, because an architecture that separates policy from hardware lets the building replace or add readers without reworking the entire installation. Teams that plan the shape of the system first spend less overall and end up with fewer exceptions.
The building blocks of a robust solution
Understanding the internals makes procurement clearest, so a building access control solution guide should map the anatomy of a deployment. Every treated door holds a locking mechanism, a reader, a controller, and a power feed, and the platform ties the controllers together with administrative software. The credential is the physical or digital token the bearer presents, and the identity behind each credential is what the platform actually manages. Motion, door-status, request-to-exit, and locking signals let the controller understand the physical world, whether a door was forced, left ajar, or asked to open from the inside. Naming these parts prevents the confusion that occurs when a vendor describes a reader when the real decision involves the controller and the credential ecosystem behind it.
Controllers, readers, and where policy lives
Controller placement determines how a building behaves during a network loss. In an architecture with local decision-making, each controller stores the credentials and schedules it needs and can open doors even if the central platform is unreachable, which suits reliability-critical entrances. In a cloud-dependent model, the door may query a remote service and can degrade when connectivity fails unless the hardware holds a local cache. A building access control solution guide should help teams choose the balance these two imply, recognizing that high-traffic and security-critical doors justify local intelligence while lower-stakes openings can tolerate cloud dependency. Readers, meanwhile, must match the credential technology adopted, card, fob, keypad, mobile, or biometric, and should be mounted at a height and angle that supports fast, comfortable use.
Choosing the credential strategy for the building
The credential defines the daily experience everywhere the system is used, making its selection strategic rather than incidental. A building access control solution guide should weigh the trade-offs openly. Contactless cards and fobs are inexpensive, durable, and work with minimal training, but they must be carried, tracked, and recollected at departure. Mobile credentials on phones remove physical inventory and enable instant provisioning, but they depend on app reliability and resident device support. Keypads cost nothing per user but invite observed or shared codes. Biometrics are convenient yet raise privacy and consistency questions. Most practical buildings adopt a small set of credential types together, offering residents and staff a default plus a reliable fallback, and the platform should administer all of them under one set of roles and logs.
Managing the credential lifecycle
A credential is only useful while it is current, so lifecycle management is the quiet hero of a good solution. A building access control solution guide should trace the entire arc: provision at onboarding, assign the role and schedule, allow updates when responsibilities change, revoke at departure, and archive for audit. Turnover exposes the weak point, because a leaver who retains a live credential is a security hole, and a newcomer who cannot access needed areas is an operational one. Favor a platform that makes revocation instant and remote, supports role-based templates so most changes are two clicks, and logs who performed each administrative action. Where the building holds sensitive data or valuable assets, the speed and completeness of revocation should be treated as a measurable requirement in its own right.
Integration with the surrounding building systems
Access control rarely sits alone, and a building access control solution guide should treat integration as a first-class requirement. Elevator control ties entry to floor permissions so that reaching a specific floor becomes a separate authorized act. Video surveillance pairs a visual record with every credential event, while the property management and visitor management systems supply the identities and schedules the platform needs. Lighting, HVAC, and occupancy sensing can respond to entry events, and emergency systems can override locks during an alarm. Each integration adds value and adds a boundary that can fail, so map the data flow, agree on the protocol, and confirm who supports each connection before signing. A solution that connects cleanly to the building's other systems pays for itself in operations, not just in security.
Security hardening and resisting compromise
A solution is only as strong as the paths an adversary can exploit, so hardening deserves its own consideration in any building access control solution guide. Protect readers and their wiring from tampering so that a damaged device cannot trivially expose the bus. Use credential technology and encryption of a recognized standard, because low-security radio implementations are vulnerable to interception and cloning. Keep firmware current, because vendors patch demonstrated field vulnerabilities over time. Guard the administration platform with strong, rotating credentials and remove default accounts at commissioning. Attend to the mechanical side as well, a careless mechanical override, a weak door frame, or a neglected closer can undo every electronic control. Security is a posture across all the layers at once, not a feature in a brochure.
Budgeting the complete cost of ownership
The visible price tag hides most of a solution's true cost, so a building access control solution guide should push toward a full operating view. Account for hardware, installation and cabling, licensing, the administration and support time of staff, consumables such as cards and batteries, and a maintenance allowance for readers and strikes that wear under use. Licensing may be a one-time purchase or a subscription, and a recurring fee belongs in the operating budget from the first year rather than surfacing as a surprise. Wireless battery locks shift capital cost into ongoing battery labor, while wired systems front-load cost for lower recurring effort. A slightly better-built reader that needs fewer service calls can prove cheaper across a building's lifetime, so evaluate on total cost over the service life, not the lowest first quote.
Rollout, commissioning, and the road to steady operation
Rolling out a building access control solution is a managed project, not an overnight swap. A building access control solution guide should plan a phased sequence that begins with the highest-risk doors, runs a small pilot with real users, and widens only after the degraded modes and integrations are proved. Commissioning should verify every door, every credential, the offline behavior, and each integration, with a documented rollback for any door that fails. Train and empower more than one administrator, deliver a resident-and-staff facing guide, and establish a maintenance cadence for readers, locks, closers, and network gear. Review access policy and audit reports regularly so the system keeps fitting the building as people, tenancy, and uses change rather than slowly receding into disuse.
Part of this article content is generated by AI and optimized for professional accuracy and readability.
blog.inArticleCta.title
blog.inArticleCta.description
nextStep.blog.title
nextStep.blog.description
- nextStep.blog.points.one
- nextStep.blog.points.two
- nextStep.blog.points.three