Panduan Keypad Kontrol Akses untuk Perencanaan Pintu Aman
Panduan keypad kontrol akses ini menjelaskan cara memadukan kredensial, kunci, daya, konektivitas, aksesibilitas, dan pemeliharaan untuk akses andal.
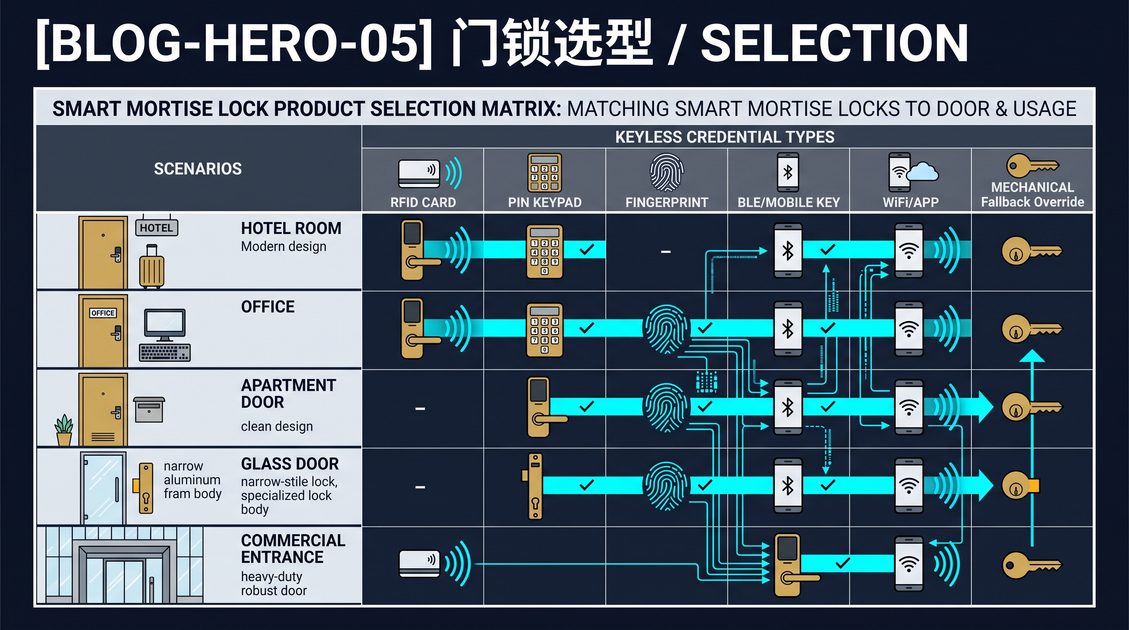
Keypad kontrol akses adalah perangkat akses yang memverifikasi kredensial numerik dan membuka kunci, strike, atau controller yang kompatibel saat aturan otorisasi terpenuhi. Sistem yang tepat memadukan kebijakan PIN yang sesuai dengan perangkat keras pintu, daya, jalur keluar, perlindungan lingkungan, kontrol administrator, dan metode pemulihan yang terdokumentasi. Keypad mandiri dapat melayani kantor kecil, ruang penyimpanan, dan pintu staf, sedangkan sistem jaringan mendukung jadwal, kredensial individual, peristiwa audit, dan pencabutan jarak jauh di properti yang lebih besar. Keypad bukanlah solusi keamanan yang lengkap: konstruksi pintu yang lemah, kode yang dibagi bersama, keselarasan yang buruk, atau perilaku darurat yang belum diuji dapat membuat perangkat yang canggih secara teknis menjadi tidak berguna. Perlakukan akses pintu sebagai satu sistem yang direkayasa dan uji konfigurasi persisnya sebelum penggunaan rutin.
Panduan keypad kontrol akses: tentukan pintu dan pengguna
Panduan keypad kontrol akses dimulai dari akses pintunya, karena pembaca tidak dapat memperbaiki kunci yang tidak sesuai atau tata letak jalur keluar yang tidak aman. Mulailah dengan mencatat material pintu, ketebalan, arah bukaan, kondisi rangka, engsel, closer, latch, strike, kotak mortise, dan peralatan akses yang sudah ada. Kemudian identifikasi kelompok pengguna, volume lalu lintas, jam operasional, paparan cuaca, serta apakah pengunjung atau kontraktor memerlukan akses sementara. Kantor privat mungkin hanya memerlukan beberapa pengguna bernama; fasilitas bersama bisa memerlukan ratusan kredensial berbatas waktu dan administrasi terpusat. Pisahkan autentikasi dari keputusan keamanan fisik: keypad mengonfirmasi kredensial, sedangkan kunci harus menahan pintu dan membukanya dengan aman. Pastikan apakah pintu memiliki rating tahan api, aksesibel, atau bagian dari jalur evakuasi wajib sebelum memilih lokasi pengeboran atau perangkat keras elektrifikasi.
Petakan kebutuhan kredensial
Buat matriks akses yang mencantumkan setiap peran, pintu yang diizinkan, jadwal, masa berlaku kredensial, pemberi persetujuan, dan pemilik pencabutan. Hal ini mencegah PIN bersama yang praktis berubah menjadi kunci induk yang tidak terlacak. Tanyakan apakah pengguna memerlukan akses hanya PIN, PIN plus kartu, kredensial seluler, atau override mekanis. Perhitungkan pergantian shift, petugas kebersihan, personel pengiriman, dan penanggap darurat. Semakin sering akses berubah, semakin besar nilai kredensial bernama dan administrasi terpusat.
Panduan keypad kontrol akses: pilih kebijakan kode yang dapat dipertahankan
Panduan keypad kontrol akses harus memperlakukan kredensial sebagai catatan yang dikelola, bukan rahasia permanen yang ditulis di dinding. PIN individual memberikan akuntabilitas karena suatu peristiwa dapat dikaitkan dengan orang atau peran tertentu; kode berbasis peran dapat menyederhanakan operasi ketika pergantian personel tinggi, tetapi memerlukan penggantian segera. Tetapkan panjang minimum yang didukung perangkat, batasi kegagalan berulang, dan definisikan perilaku lockout yang tidak mengunci pengguna resmi saat gangguan. Gunakan tanggal kedaluwarsa untuk kontraktor dan pengunjung, larang urutan yang mudah ditebak, dan hapus kredensial pemasang atau pabrik saat komisioning. Lindungi akun administrator dengan identitas bernama dan autentikasi multifaktor. Tinjau siapa yang dapat membuat, mengekspor, mengatur ulang, atau menghapus kode. Jelaskan bagaimana PIN yang terlupa diverifikasi, kredensial yang terkompromi dicabut, dan akses dipulihkan tanpa melewati persetujuan.
Seimbangkan kenyamanan dan akuntabilitas
Hindari memaksa pergantian sering tanpa alasan berbasis risiko; substitusi yang mudah ditebak justru dapat menciptakan kode yang lebih lemah. Ganti kredensial setelah dugaan kebocoran, kepergian personel, atau peristiwa risiko yang telah ditentukan. Simpan kode pemulihan secara offline, terbatas, dan terinventarisasi. Jika keypad mendukung log audit, bandingkan penetapan kode dengan catatan kepegawaian atau penyewaan secara terjadwal. Jangan pernah menganggap kode darurat yang terlihat setara dengan pelepasan darurat yang terkontrol.
Panduan keypad kontrol akses: verifikasi perangkat keras, daya, dan konektivitas
Panduan keypad kontrol akses harus mengevaluasi keypad bersama kunci, catu daya, controller, jaringan, dan geometri pintu. Periksa tegangan operasi, arus, jarak kabel, jenis baterai, rentang suhu, rating perlindungan masuk, dan proteksi lonjakan terhadap kondisi instalasi. Keypad baterai memerlukan peringatan daya rendah, penggantian yang mudah diakses, jadwal yang tetap tersimpan, dan metode darurat yang sah saat baterai habis. Unit berkabel memerlukan konduktor terlindungi dan respons teruji terhadap kehilangan daya. Model jaringan dapat memberikan pencabutan jarak jauh dan sinkronisasi waktu, tetapi juga bergantung pada akun, firmware, konektivitas, dan ketersediaan layanan. Pastikan kredensial mana yang berfungsi offline dan berapa lama sinkronisasi dapat tertunda. Tentukan apakah kunci bersifat fail-safe atau fail-secure, lalu selaraskan pilihan tersebut dengan kewajiban kebakaran, aksesibilitas, dan jalur keluar melalui tinjauan oleh tenaga berkualifikasi.
| Area keputusan | Pertanyaan yang perlu didokumentasikan | Kegagalan umum jika diabaikan |
|---|---|---|
| Antarmuka kunci | Apakah output kompatibel dengan strike, kunci mortise, atau controller? | Kepad mengautentikasi tetapi kunci tidak pernah terbuka. |
| Daya | Apa yang terjadi saat baterai lemah atau listrik utama padam? | Pengguna kehilangan akses atau perilaku darurat tidak jelas. |
| Konektivitas | Apakah operasi berlanjut tanpa layanan jaringan? | Pencabutan dan jadwal tetap usang. |
| Lingkungan | Apakah suhu, kelembapan, dan vandalisme dalam batas rating? | Korosi, input palsu, atau kegagalan dini. |
Lindungi instalasi fisik
Ukur sebelum mengebor. Pertahankan rakitan yang memiliki rating, hindari merusak kabel tersembunyi, dan gunakan pengikat yang sesuai dengan material dasar. Pastikan latch terpasang penuh saat pintu tertutup dan closer tidak melawan kunci. Instalasi luar ruangan memerlukan detail pelindung cuaca, bukan sekadar rating enclosure yang tinggi. Dokumentasikan pengenal perangkat, pengkabelan, firmware, dan suku cadang untuk pemeliharaan di masa depan.
Panduan keypad kontrol akses: rencanakan privasi, aksesibilitas, dan keselamatan
Panduan keypad kontrol akses juga harus mencakup manusia dan tata kelola, bukan hanya elektronik. Peristiwa akses dapat mengungkap nama atau pengenal, lokasi pintu, dan waktu yang tepat, sehingga kumpulkan hanya yang diperlukan untuk tujuan operasional dan batasi aksesnya kepada administrator resmi. Definisikan retensi, penghapusan, ekspor, pemrosesan cloud, respons insiden, dan pemulihan akun sebelum mengaktifkan log terpusat. Aksesibilitas juga memerlukan desain yang cermat: sediakan label yang mudah dibaca, umpan balik visual dan audio yang jelas, tinggi pemasangan yang terjangkau, pencahayaan yang memadai, dan proses alternatif bagi orang yang tidak dapat mengoperasikan keypad. Jangan pernah membiarkan fitur kenyamanan menghambat jalur keluar bebas, menunda pelepasan darurat, atau bertentangan dengan strategi kebakaran. Minta profesional berkualifikasi untuk memverifikasi persyaratan bangunan, kelistrikan, privasi, aksesibilitas, dan keselamatan jiwa di lokasi aktual.
Buat akses mudah dipahami
Instruksi harus menjelaskan apa yang perlu ditekan, apa arti umpan balik berhasil dan gagal, serta siapa yang harus dihubungi. Hindari mengungkap apakah orang tertentu memiliki akses melalui pesan kesalahan yang terlalu spesifik. Jika sarung tangan, hujan, silau, atau penglihatan rendah diperkirakan, uji antarmuka dalam kondisi tersebut. Sediakan jalur non-keypad ketika penilaian risiko dan standar yang berlaku mengharuskannya.
Panduan keypad kontrol akses: instal, komisioning, dan rawat
Panduan keypad kontrol akses tidak lengkap tanpa uji penerimaan yang dapat diulang. Sebelum serah terima, uji kredensial yang valid, kedaluwarsa, dicabut, dan tidak valid; kegagalan berulang; batas jadwal; posisi pintu; pelepasan manual; gangguan daya; kehilangan jaringan; baterai lemah; dan jalur pemulihan yang terdokumentasi. Pastikan pintu tertutup dan terkunci dengan andal, jalur keluar dari dalam tetap intuitif, dan peringatan menjangkau orang yang bertanggung jawab untuk bertindak. Hapus akun pabrik dan pemasang, catat konfigurasi akhir, dan latih administrator tentang persetujuan, pencabutan, cadangan, dan pelaporan insiden. Selama pekan-pekan pertama, tinjau upaya yang ditolak, permintaan dukungan, dan peringatan baterai dibandingkan asumsi awal. Perbarui firmware melalui proses terkontrol dan selaraskan inventaris kredensial sesuai jadwal yang ditentukan. Uji coba pada satu akses pintu yang representatif lebih aman daripada penerapan langsung di seluruh lokasi.
Simpan catatan operasional
Tunjuk satu penanggung jawab untuk pintu dan satu orang cadangan. Catat revisi perangkat keras, versi firmware, sumber daya, jenis kunci, otoritas kode, interval pemeliharaan, dan kontak darurat. Uji ulang setelah penggantian kunci, redesain jaringan, perubahan personel, atau insiden keamanan. Jika pengguna berulang kali membagikan kode atau menjaga pintu tetap terbuka, perbaiki alur kerja dan pengawasan sebelum menambah teknologi.
Panduan keypad kontrol akses: daftar periksa pengadaan dan keputusan akhir
Panduan keypad kontrol akses mendukung pengadaan dengan mengubah daftar fitur menjadi kriteria penerimaan. Minta dokumentasi untuk antarmuka kunci yang didukung, batas tegangan dan arus, rating lingkungan, kapasitas kredensial, perilaku offline, penyimpanan peristiwa, penanganan jadwal, peran administrator, pembaruan firmware, garansi, suku cadang, dan dukungan akhir masa pakai. Bandingkan biaya pemasangan, termasuk controller, catu daya, pengkabelan, persiapan pintu, komisioning, pelatihan, langganan, dan administrasi kredensial di masa depan. Minta vendor mendemonstrasikan perangkat keras pintu yang persis dan skenario kegagalan, bukan penyiapan laboratorium. Tolak klaim yang tidak dapat diukur atau dikaitkan dengan konfigurasi yang diusulkan. Sebelum persetujuan, dapatkan konfirmasi berkualifikasi bahwa akses pintu tetap mematuhi ketentuan dan prosedur darurat dapat diterapkan. Pilih sistem paling sederhana yang memenuhi persyaratan risiko, akuntabilitas, pengguna, dan siklus hidup.
Pertanyaan penerimaan akhir
Apakah orang resmi dapat ditambahkan dan dicabut dengan cepat? Apakah pintu terbuka sesuai ketentuan dalam setiap kondisi yang diuji? Dapatkah administrator memulihkan akses tanpa pintu belakang yang tidak aman? Apakah log dilindungi dan disimpan dengan tepat? Dapatkah organisasi memperoleh baterai, suku cadang, dukungan, dan catatan konfigurasi selama masa pakai layanan yang diharapkan? Jawaban tertulis membuat keputusan pembelian dapat diaudit.
Sebagian konten artikel ini dihasilkan oleh AI dan dioptimalkan untuk akurasi profesional dan keterbacaan. An access control keypad is an entry device that verifies a numeric credential and releases a compatible lock, strike, or controller when authorization rules are satisfied. The right system combines a suitable PIN policy with door hardware, power, egress, environmental protection, administrator controls, and a documented recovery method. Standalone keypads can serve small offices, storage rooms, and staff doors, while networked systems support schedules, individual credentials, audit events, and remote revocation across larger properties. A keypad is not a complete security solution: weak door construction, shared codes, poor alignment, or untested emergency behavior can defeat a technically capable device. Treat the opening as one engineered system and test the exact configuration before routine use.
Access control keypad guide: define the door and users
An access control keypad guide starts with the opening, because a reader cannot correct an unsuitable lock or unsafe egress arrangement. Begin by recording door material, thickness, handing, frame condition, hinges, closer, latch, strike, mortise case, and existing access equipment. Then identify user groups, traffic volume, operating hours, weather exposure, and whether visitors or contractors need temporary entry. A private office may need a few named users; a shared facility may require hundreds of time-limited credentials and central administration. Separate authentication from the physical security decision: the keypad confirms a credential, while the lock must hold the door and release safely. Confirm whether the door is fire-rated, accessible, or part of a required exit route before selecting drilling locations or electrified hardware.
Map credential needs
Create an access matrix listing each role, permitted door, schedule, credential lifetime, approver, and revocation owner. This prevents a convenient shared PIN from becoming an untracked master key. Ask whether users need PIN-only entry, PIN plus card, mobile credentials, or a mechanical override. Account for shift changes, cleaners, delivery personnel, and emergency responders. The more frequently access changes, the greater the value of named credentials and centralized administration.
Access control keypad guide: choose a defensible code policy
An access control keypad guide should treat credentials as managed records, not permanent secrets written on a wall. Individual PINs provide accountability because an event can be associated with a person or role; role-based codes can simplify operations when turnover is high, but they require prompt replacement. Set a minimum length supported by the device, limit repeated failures, and define lockout behavior that does not trap authorized users during an outage. Use expiration dates for contractors and visitors, prohibit obvious sequences, and remove installer or factory credentials during commissioning. Protect administrator accounts with named identities and multifactor authentication. Review who can create, export, reset, or delete codes. Explain how a forgotten PIN is verified, a compromised credential revoked, and access restored without bypassing approval.
Balance convenience and accountability
Avoid forcing frequent changes without a risk-based reason; predictable substitutions can create weaker codes. Change credentials after suspected disclosure, personnel departure, or a defined risk event. Keep recovery codes offline, restricted, and inventoried. If the keypad supports audit logs, compare code assignments with employment or tenancy records on a scheduled basis. Never treat a visible emergency code as equivalent to controlled emergency release.
Access control keypad guide: verify hardware, power, and connectivity
An access control keypad guide must evaluate the keypad together with the lock, power supply, controller, network, and door geometry. Check operating voltage, current draw, cable distance, battery chemistry, temperature range, ingress rating, and surge protection against the installation conditions. A battery keypad needs low-power warnings, accessible replacement, retained schedules, and a lawful emergency method when the battery is exhausted. A wired unit needs protected conductors and a tested response to power loss. Networked models may deliver remote revocation and synchronized time, but they also depend on accounts, firmware, connectivity, and service availability. Confirm which credentials work offline and how long synchronization can be delayed. Determine whether the lock is fail-safe or fail-secure, then reconcile that choice with fire, accessibility, and egress obligations through qualified review.
| Decision area | Questions to document | Common failure if ignored |
|---|---|---|
| Lock interface | Is the output compatible with the strike, mortise lock, or controller? | The keypad authenticates but the lock never releases. |
| Power | What happens during low battery or mains failure? | Users lose entry or emergency behavior is unclear. |
| Connectivity | Does operation continue without network service? | Revocations and schedules remain stale. |
| Environment | Are temperature, moisture, and vandalism within ratings? | Corrosion, false inputs, or premature failure. |
Protect the physical installation
Measure before drilling. Preserve rated assemblies, avoid damaging concealed wiring, and use fasteners suited to the substrate. Check that the latch fully engages with the door closed and that the closer does not fight the lock. Outdoor installations need weather detailing, not just a high enclosure rating. Document device identifiers, wiring, firmware, and spare parts for future maintenance.
Access control keypad guide: plan privacy, accessibility, and safety
An access control keypad guide should include people and governance alongside electronics. Entry events can reveal names or identifiers, door locations, and exact times, so collect only what the operating purpose requires and restrict access to authorized administrators. Define retention, deletion, export, cloud processing, breach response, and account recovery before enabling centralized logs. Accessibility also needs deliberate design: provide readable labels, clear visual and audible feedback, reachable mounting, adequate lighting, and an alternative process for people who cannot operate the keypad. Never let a convenience feature obstruct free egress, delay emergency release, or conflict with a fire strategy. Ask qualified professionals to verify building, electrical, privacy, accessibility, and life-safety requirements for the actual site.
Make entry understandable
Instructions should explain what to press, what successful and failed feedback means, and whom to contact. Avoid revealing whether a particular person has access through overly specific error messages. Where gloves, rain, glare, or low vision are expected, test the interface under those conditions. Provide a non-keypad route when the risk assessment and applicable standards require one.
Access control keypad guide: install, commission, and maintain
An access control keypad guide is incomplete without a repeatable acceptance test. Before handover, test valid, expired, revoked, and invalid credentials; repeated failures; schedule boundaries; door position; manual release; power interruption; network loss; low battery; and the documented recovery path. Confirm that the door closes and latches reliably, that inside egress remains intuitive, and that alerts reach someone responsible for action. Delete factory and installer accounts, record the final configuration, and train administrators on approval, revocation, backups, and incident reporting. During the first weeks, review rejected attempts, support requests, and battery warnings against the original assumptions. Update firmware through a controlled process and reconcile credential inventories on a defined schedule. A pilot on a representative opening is safer than immediate site-wide deployment.
Keep an operational record
Assign one owner for the door and one backup. Record hardware revision, firmware version, power source, lock type, code authority, maintenance interval, and emergency contacts. Re-test after a lock change, network redesign, staffing change, or security incident. If users repeatedly share codes or prop the door open, improve workflow and supervision before adding technology.
Access control keypad guide: procurement checklist and final decision
An access control keypad guide supports procurement by turning feature lists into acceptance criteria. Request documentation for supported lock interfaces, voltage and current limits, environmental ratings, credential capacity, offline behavior, event storage, schedule handling, administrator roles, firmware updates, warranty, spare parts, and end-of-life support. Compare installed cost, including controller, power supply, cabling, door preparation, commissioning, training, subscriptions, and future credential administration. Ask vendors to demonstrate the exact door hardware and failure scenarios rather than a laboratory setup. Reject claims that cannot be measured or tied to the proposed configuration. Before approval, obtain qualified confirmation that the opening remains compliant and emergency procedures are practical. Choose the simplest system that meets risk, accountability, user, and lifecycle requirements.
Final acceptance questions
Can an authorized person be added and revoked promptly? Does the door release as required during every tested condition? Can administrators recover access without unsafe bypasses? Are logs protected and retained appropriately? Can the organization source batteries, parts, support, and configuration records for the expected service life? Written answers make the purchasing decision auditable.
Part of this article content is generated by AI and optimized for professional accuracy and readability.
blog.inArticleCta.title
blog.inArticleCta.description
nextStep.blog.title
nextStep.blog.description
- nextStep.blog.points.one
- nextStep.blog.points.two
- nextStep.blog.points.three