Guide de contrôle d'accès pour bâtiment intelligent
Guide pratique du contrôle d'accès pour bâtiment intelligent : portes connectées, identifiants, visiteurs, intégration, confidentialité, fonctionnement hors ligne et maintenance.
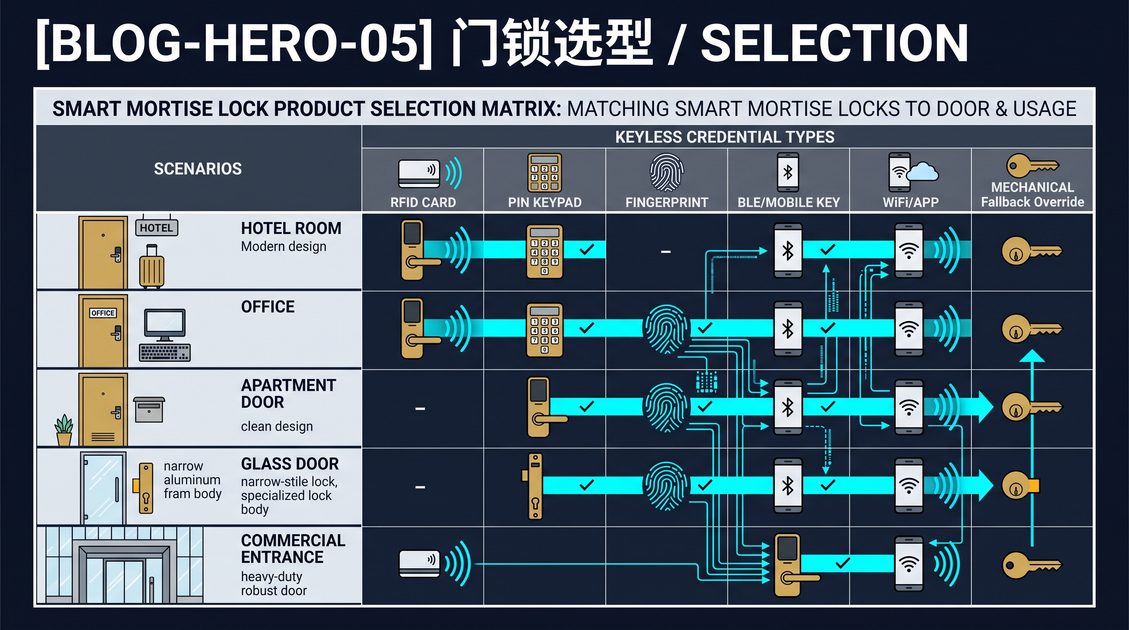
Un système de contrôle d'accès pour bâtiment intelligent connecte des serrures électroniques, des identifiants, des contrôleurs, des capteurs et un logiciel de gestion afin qu'une équipe immobilière puisse contrôler les entrées par personne, par porte et par planning. Il peut couvrir les entrées d'immeuble, les bureaux, les salles communes, les zones de service et les logements individuels, tout en préservant le fonctionnement local lorsque le réseau est indisponible. Ce guide de contrôle d'accès pour bâtiment intelligent explique comment planifier l'architecture, gérer les visiteurs et les résidents, protéger la confidentialité, intégrer d'autres systèmes du bâtiment et maintenir l'installation dans la durée. Il s'adresse aux gestionnaires immobiliers, aux ingénieurs de bâtiment, aux consultants en sécurité et aux intégrateurs de systèmes qui ont besoin d'un chemin structuré entre un ensemble hétéroclite de serrures et une plateforme d'accès gérée. Il ne présuppose aucune expertise matérielle préalable tout en couvrant les décisions d'ingénierie qui façonnent le fonctionnement quotidien.
Guide de contrôle d'accès pour bâtiment intelligent : définir le modèle du bâtiment
Un modèle de contrôle d'accès pour bâtiment intelligent est une carte structurée de chaque ouverture, utilisateur, identifiant et règle qui régit les déplacements des personnes dans une propriété. C'est la référence unique que partagent les serrures, les contrôleurs et le logiciel de gestion. Pour chaque ouverture, elle enregistre le type de porte, le matériau du cadre, la classification coupe-feu ou d'évacuation, les méthodes d'identification acceptées et le planning qui contrôle l'entrée. Un modèle complet sépare au moins quatre couches : les ouvertures physiques, les groupes d'utilisateurs, les types d'identifiants et les règles horaires. Il relie chaque porte au groupe qui en est propriétaire et au journal d'événements qui enregistre son activité. Lors de la planification, une équipe inventorie les entrées publiques, les portes des résidents et des employés, les salles communes, les zones de service, les issues de secours et les pièces restreintes, puis note pour chaque ouverture si les événements doivent être journalisés, si elle doit pouvoir s'ouvrir sans réseau ni électricité, et qui approuve une modification. Comme cette carte pilote l'administration quotidienne, elle doit être versionnée et revue après chaque rénovation, changement de personnel et rotation des locataires.
Commencez l'inventaire par les portes physiques elles-mêmes. Pour chaque ouverture, enregistrez la largeur et le matériau de la porte, le type de cadre et de charnière, s'il s'agit d'un vantail simple ou double, si elle est battante ou coulissante, et si elle fait partie d'un compartiment coupe-feu ou d'un itinéraire d'évacuation de secours désigné. Ces détails comptent car ils contraignent le matériel de verrouillage installable et le comportement de la porte face à une tentative d'effraction. Une lourde porte coupe-feu en acier nécessite une serrure à mortaiser conçue pour cette application, tandis qu'une porte intérieure légère peut accepter un verrou de surface, et une cloison vitrée coulissante ne peut pas recevoir le même matériel qu'un vantail articulé. Capturer ces informations une fois, dans un tableau structuré, évite des surprises coûteuses pendant l'installation et rend le plan de mise en service plus réaliste.
Ensuite, définissez des groupes d'utilisateurs plutôt que des exceptions individuelles. Une propriété typique voudra distinguer les résidents, les employés permanents, les entrepreneurs planifiés, les visiteurs temporaires, le personnel de nettoyage et le personnel d'urgence, chacun avec ses heures par défaut et son périmètre d'accès. Organiser les utilisateurs en groupes maintient l'ensemble de règles restreint et auditable, car un opérateur peut modifier un groupe et affecter des centaines de personnes au lieu de modifier les entrées une par une. Cela simplifie également la revue de sécurité : la question de savoir qui détient quel accès devient une question sur quelques groupes nommés plutôt qu'une liste non structurée d'individus.
Une conception de contrôle d'accès pour bâtiment intelligent doit refléter le modèle d'exploitation de la propriété plutôt que de forcer chaque porte dans un modèle unique. Un hall peut utiliser un interphone et un identifiant mobile, une entrée de service peut nécessiter une carte RFID et un planning, et une porte d'appartement peut utiliser un clavier ou une serrure à mortaiser intelligente. La cohérence facilite l'administration, mais les différences physiques et de sécurité doivent rester visibles dans le cahier des charges. Lorsque deux portes diffèrent par leur indice de résistance au feu, leur obligation d'évacuation ou leur schéma de circulation, le modèle doit préserver cette différence explicitement, car une politique uniforme qui ignore ces distinctions bloquera soit des utilisateurs légitimes, soit créera une porte dangereuse.
Enfin, faites du modèle la source faisant autorité. Lorsqu'une porte est ajoutée, qu'un groupe est renommé ou qu'un planning change, la mise à jour doit d'abord être effectuée dans le modèle, puis propagée au matériel. Cette discipline de source unique de vérité est ce qui maintient le système déployé conforme à l'intention documentée, et elle constitue le fondement de chaque activité ultérieure de ce guide, de la mise en service à la fin de vie.
Architecture et modèles de portes
L'architecture d'un déploiement de contrôle d'accès pour bâtiment intelligent est une pile en couches qui sépare le matériel physique, le contrôle local et le logiciel de gestion, afin que chaque couche puisse être dimensionnée, sécurisée et remplacée indépendamment. En bas se trouvent les portes elles-mêmes, chacune portant une serrure, un lecteur d'identifiants et parfois un capteur de position de porte ; au-dessus se trouvent les contrôleurs de porte qui prennent la décision locale d'octroi ou de refus ; et au-dessus se trouvent une ou plusieurs plateformes logicielles qui contiennent les enregistrements des utilisateurs, les plannings et les journaux d'audit. Une architecture bien conçue définit où chaque décision est prise, comment les dispositifs sont alimentés, comment ils communiquent lorsque le réseau est présent et comment ils se comportent lorsqu'il ne l'est pas, car ces choix déterminent la fiabilité, la sécurité et les coûts de maintenance.
Les modèles de portes les plus courants sont la serrure intelligente connectée au réseau, le contrôleur centralisé avec lecteurs distants, et la configuration hybride qui conserve un contrôleur local à chaque porte. Une serrure intelligente connectée au réseau regroupe le lecteur d'identifiants, le mécanisme de verrouillage et un petit processeur dans une seule unité, ce qui simplifie l'installation mais concentre l'intelligence à la périphérie. Un contrôleur centralisé déplace la logique de décision vers un panneau qui dessert plusieurs portes, ce qui facilite les mises à jour logicielles et l'audit central mais ajoute du câblage et crée un point de défaillance unique pour les portes qu'il dessert. Un modèle hybride conserve un contrôleur local à la porte pour les décisions hors ligne tout en rapportant au système central, ce qui est le modèle que la plupart des opérateurs choisissent pour les bâtiments où les pannes de réseau sont un risque réel.
L'alimentation électrique est un facteur décisif dans le modèle de porte. Une porte à déverrouillage électronique doit être sécurisée en mode défaillance d'une manière qui corresponde à ses obligations coupe-feu et d'évacuation : une issue de secours doit se libérer ou rester déverrouillée en cas de perte de courant, tandis qu'une porte périmétrique protégeant des actifs de valeur peut nécessiter une serrure sur batterie pour rester fermée. Les serrures à mortaiser alimentées par batterie libèrent l'installateur du câblage et permettent la rénovation, mais elles introduisent un cycle de remplacement des piles et un avertissement de batterie faible qui doit atteindre l'opérateur. Les portes câblées évitent ce cycle mais nécessitent une distribution d'énergie et augmentent le coût d'installation. L'architecture doit rendre la source d'alimentation explicite pour chaque porte et associer chaque choix à un comportement écrit en cas de panne.
La topologie de communication compte tout autant que l'alimentation. Certains systèmes utilisent un réseau local avec tous les contrôleurs rapportant à un serveur unique, tandis que d'autres utilisent un service cloud auquel chaque porte se connecte directement. Les architectures locales conservent les données d'événements sur site et réduisent la dépendance à la connectivité externe, tandis que les architectures cloud simplifient l'administration à distance et la gestion multi-sites. Quel que soit le choix, la conception doit spécifier séparément le transport des identifiants, le transport des événements et le transport des mises à jour du micrologiciel, car une porte doit continuer à accorder l'accès même lorsque le chemin de rapport d'événements est en panne.
Guide de contrôle d'accès pour bâtiment intelligent : identifiants et visiteurs
Un identifiant est le jeton physique ou numérique qu'une personne présente pour prouver qu'elle peut ouvrir une porte. Un guide de contrôle d'accès pour bâtiment intelligent doit traiter les identifiants comme une stratégie d'accès plutôt qu'un détail matériel. Le principe fondamental est la responsabilité individuelle : chaque identifiant doit identifier une personne nommée afin qu'un audit puisse reconstituer qui est entré par quelle porte et à quel moment. Les identifiants mobiles, les cartes, les porte-clés, les codes PIN et les données biométriques présentent chacun des compromis différents en matière de commodité, de coût, de confidentialité et de récupération. Une propriété utilise souvent plusieurs formats en parallèle car aucun format unique ne convient à chaque porte et à chaque utilisateur. Quel que soit le format, le système doit prendre en charge la révocation immédiate d'un identifiant perdu ou compromis et rendre la fin de vie des employés et résidents sortants rapide et fiable.
Utilisez des identifiants individuels lorsque la responsabilité importe. Les identifiants mobiles, les cartes, les porte-clés, les codes PIN et les données biométriques ont chacun des implications différentes en matière de commodité, de coût, de confidentialité et de récupération. Un flux de visiteurs doit délivrer un accès à durée limitée, identifier l'hôte ou la destination, et révoquer automatiquement l'accès à la fin de la visite. Évitez les identifiants partagés qui empêchent un audit d'identifier l'utilisateur réel, car un code ou une carte passé entre plusieurs personnes efface la piste d'audit qui justifie tout le système.
Le choix du format d'identifiant doit suivre le risque et l'utilisateur. Un résident qui revient chaque jour peut préférer un identifiant mobile sur son téléphone, tandis qu'un visiteur ponctuel peut recevoir un code temporaire qui expire après une fenêtre définie. Un entrepreneur de service qui visite chaque semaine peut recevoir une carte limitée à un planning, et une salle de serveurs sensible peut exiger un deuxième facteur tel qu'un code PIN plus une carte. Les planificateurs doivent documenter pour chaque type d'identifiant comment il est émis, comment il est récupéré en cas de perte, combien de temps il vit et quelle est la solution de repli si le téléphone ou la carte est indisponible.
Les identifiants ont également leur propre cycle de vie. Un nouvel employé ou locataire a besoin d'une étape d'inscription qui lie l'identifiant à une identité vérifiée. Un changement de rôle nécessite une mise à jour des autorisations qui s'applique à la prochaine tentative d'accès. Un départ nécessite une révocation qui prend effet immédiatement, et non à la fin d'un cycle de facturation. Un identifiant perdu nécessite le même traitement, car un identifiant laissé actif entre de mauvaises mains est un point d'entrée vivant. De nombreux opérateurs établissent un contrôle permanent, tel qu'un rapport trimestriel des identifiants actifs, pour détecter les comptes qui auraient dû être clôturés.
N'oubliez pas le repli humain. Conservez un identifiant d'urgence et un chemin de récupération mécanique ou par alimentation de secours, en particulier aux portes qui doivent rester accessibles pendant une panne de réseau ou d'électricité. Un passe-partout ou un déverrouillage mécanique sur les portes critiques donne à une personne de confiance un moyen d'entrer lorsque l'électronique ne peut pas répondre, et il doit être comptabilisé dans le même inventaire que les identifiants numériques.
Comparaison des formats d'identifiants
Les identifiants mobiles sont des jetons numériques portés dans une application téléphonique qui déverrouillent une porte en présentant une preuve cryptographiquement signée de l'identifiant via une connexion à courte portée. Ils sont pratiques car la plupart des gens portent déjà un téléphone, peuvent recevoir un nouvel identifiant à distance sans remise physique et peuvent le faire révoquer sans collecter de carte. Leurs principaux risques sont un téléphone mort ou perdu, une application non mise à jour et le fait que l'identifiant vit sur un appareil personnel que la propriété ne contrôle pas.
Les cartes et porte-clés sont des identifiants physiques simples à émettre, peu coûteux à grande échelle et faciles à comprendre pour tout membre du personnel. Leurs inconvénients sont qu'ils peuvent être perdus, partagés ou clonés selon la technologie de la carte, et que chaque remplacement nécessite soit un retrait physique, soit un point de distribution. Les formats de cartes plus récents ajoutent le chiffrement pour résister au clonage, mais le compromis est la compatibilité avec le matériel de lecture déjà installé.
Les codes PIN et les codes de clavier sont peu coûteux et ne nécessitent aucun jeton physique, ce qui les rend idéaux pour les salles communes partagées ou l'accès temporaire des entrepreneurs. Leur faiblesse est le risque d'observation par-dessus l'épaule, la devinette et le fait qu'un code partagé entre plusieurs personnes ne peut pas attribuer une entrée à un individu. Les codes doivent être suffisamment longs, renouvelés selon un planning et combinés à un autre facteur lorsque la porte est sensible.
Les identifiants biométriques, tels que les empreintes digitales ou la reconnaissance faciale, lient l'accès à la personne plutôt qu'à quelque chose qu'elle porte ou qu'elle mémorise, ce qui est pratique et difficile à perdre. Ils soulèvent les préoccupations de confidentialité les plus élevées car les données biométriques ne peuvent pas être remplacées comme une carte ou un mot de passe, et ils nécessitent une inscription, un consentement et une protection des modèles minutieux. La biométrie est mieux réservée aux portes à haute sécurité ou à haute commodité et ne doit jamais être le seul facteur sauf si la politique de confidentialité et de conservation est explicite.
La conclusion pratique est que la plupart des bâtiments utilisent deux ou trois formats en parallèle : mobile pour les résidents et le personnel, cartes pour les entrepreneurs et le secours, et codes pour les ouvertures temporaires ou partagées. Chaque format doit être mappé aux portes où il est autorisé, et la politique doit indiquer clairement quels formats sont acceptables pour quelle ouverture afin que la piste d'audit reste attribuable.
Gestion du cycle de vie des visiteurs
Le cycle de vie des visiteurs dans un système de contrôle d'accès pour bâtiment intelligent comprend cinq étapes : invitation, émission, entrée, supervision et révocation. Chaque étape doit être automatisée lorsque c'est possible afin qu'une visite ne dépasse jamais la durée de son accès. Une invitation identifie l'hôte ou la destination, une émission crée un identifiant à durée limitée, l'entrée journalise la première arrivée autorisée, la supervision suit les déplacements à l'intérieur du bâtiment, et la révocation supprime l'identifiant à la fin de la visite ou à une expiration définie. La qualité déterminante d'une bonne gestion des visiteurs est que l'accès expire de lui-même, car une expiration qui dépend d'un humain se souvenant de révoquer un identifiant est une expiration qui sera fréquemment oubliée.
Un flux de visiteurs doit délivrer un accès à durée limitée, identifier l'hôte ou la destination, et révoquer automatiquement l'accès à la fin de la visite. L'hôte doit pouvoir délivrer une visite rapidement, idéalement avant l'arrivée du visiteur, afin que l'identifiant soit prêt à l'entrée. La visite doit comporter un périmètre : quelles portes le visiteur peut utiliser, quelles heures sont valides et quel hôte est responsable. Une fois la visite terminée, l'identifiant doit être désactivé automatiquement et le journal d'événements doit montrer l'arrivée et le dernier accès pour rapprochement.
Un système de gestion des visiteurs doit se connecter à la plateforme de contrôle d'accès, soit comme module natif, soit par une intégration, afin que la même identité d'utilisateur et le même journal d'événements soient utilisés partout. Lorsqu'il s'agit d'un système séparé, définissez quel système émet l'identifiant et quel système l'applique, et testez le délai de synchronisation afin qu'une visite révoquée soit désactivée rapidement plutôt qu'après un délai. Pour les visiteurs à plus haut risque, tels que les entrepreneurs qui travailleront sans surveillance, le flux peut ajouter un enregistrement à la réception, un badge photo ou une restriction à des étages spécifiques.
L'enregistrement du visiteur lui-même est une donnée personnelle. Enregistrez le nom, l'hôte, l'heure de la visite et le périmètre d'accès, mais ne collectez rien de plus que ce qui est nécessaire au déroulement de la visite. Fixez une période de conservation pour les enregistrements des visiteurs et les journaux d'événements des visiteurs, et assurez-vous qu'un visiteur sait ce qui est enregistré au point d'entrée. Lorsqu'un visiteur revient régulièrement, envisagez de le convertir en identifiant d'entrepreneur planifié avec son propre cycle de revue plutôt que d'émettre une nouvelle visite ponctuelle à chaque fois, ce qui évite que la liste des visiteurs ne croisse sans limite.
Enfin, examinez le journal des visiteurs selon un calendrier de routine. Recherchez les visites dont les identifiants sont restés actifs plus longtemps que prévu, les visites répétées du même identifiant sans hôte et les accès à des portes hors du périmètre déclaré. Le rapport des visiteurs est l'un des outils d'alerte précoce les plus pratiques dont dispose une propriété, car les anomalies dans l'accès des visiteurs sont souvent visibles dans le journal avant de devenir des incidents.
Guide de contrôle d'accès pour bâtiment intelligent : intégration et confidentialité
Un déploiement de contrôle d'accès pour bâtiment intelligent fonctionne rarement seul. L'intégration connecte la plateforme d'accès à la gestion immobilière, à la gestion des visiteurs, aux ascenseurs, aux interphones vidéo, à la gestion de l'énergie ou à un centre d'exploitation de sécurité, afin que l'identité et les événements circulent entre les systèmes au lieu d'être saisis deux fois. La discipline essentielle de l'intégration est de définir quel système possède l'enregistrement de l'utilisateur et quel système possède la décision de la porte, car un chevauchement des propriétés est ce qui fait diverger les bases de données et désynchroniser les autorisations. Une intégration propre a un répertoire faisant autorité qui pousse les modifications vers les autres systèmes, un endroit où la décision de porte est prise, et une compréhension documentée du délai de synchronisation, de la récupération de compte et du comportement hors ligne avant que l'intégration ne soit utilisée pour les opérations quotidiennes.
Définissez quel système possède l'enregistrement de l'utilisateur et quel système possède la décision de porte. Évitez les bases de données d'utilisateurs dupliquées qui divergent. Testez le délai de synchronisation, la récupération de compte et le comportement hors ligne avant de vous fier à une intégration pour les opérations quotidiennes, car une intégration qui fonctionne dans une démonstration peut encore échouer à l'échelle si elle est lente, se brise sur un changement de nom ou laisse des comptes orphelins lorsqu'une personne part.
Les événements d'accès sont des informations sensibles. Limitez la visibilité par rôle, protégez les communications et les données stockées, fixez une période de conservation et expliquez la politique aux résidents et aux employés. Les données biométriques nécessitent une attention particulière car elles ne peuvent pas être remplacées comme un mot de passe. Préférez les modèles locaux chiffrés lorsque c'est approprié et collectez uniquement les informations nécessaires à l'opération déclarée.
Le nombre d'intégrations doit être un choix délibéré, et non un accident d'approvisionnement. Chaque connexion ajoute un système qui peut tomber en panne, un endroit où les identifiants peuvent diverger et une surface supplémentaire pour une violation de données. Chaque intégration doit donc se justifier par un gain opérationnel concret. Une intégration de gestion des visiteurs qui supprime la distribution manuelle des cartes est précieuse ; un tableau de bord décoratif qui duplique des données ne l'est pas. Documentez chaque intégration, sa direction de flux de données et la personne responsable de son bon fonctionnement.
Frontières d'intégration et propriété système
La défaillance d'intégration la plus courante est l'identité dupliquée, où la même personne existe dans le système de gestion immobilière, le système des visiteurs et la plateforme de contrôle d'accès sous trois enregistrements différents, et où les modifications apportées dans l'un n'atteignent jamais les autres. La solution est un répertoire unique faisant autorité et un modèle de propriété clair. Décidez quel système est la source de vérité pour ajouter une personne, pour modifier son rôle et pour la supprimer, et faites en sorte que les autres systèmes consomment ce flux plutôt que de maintenir leurs propres copies.
Le délai de synchronisation est le deuxième point de défaillance. Lorsqu'une personne est supprimée du répertoire, combien de temps faut-il au système de contrôle d'accès pour révoquer ses identifiants ? Lorsque le contrat d'un entrepreneur est renouvelé, à quelle vitesse le nouveau planning s'applique-t-il ? Ces délais doivent être mesurés et documentés, car la différence entre une propagation immédiate et une propagation le lendemain peut être la différence entre une fin de vie sécurisée et un identifiant persistant. Lorsque la rapidité importe, préférez les intégrations qui poussent les modifications de manière synchrone ou à un intervalle court défini plutôt qu'un lot quotidien.
La récupération de compte est le troisième point. Lorsqu'une intégration d'identité échoue, comment une porte continue-t-elle d'accorder l'accès à un utilisateur légitime ? Un contrôleur qui ne peut pas atteindre le répertoire doit avoir une copie en cache des règles d'accès ou un mode dégradé défini, et un opérateur doit savoir comment restaurer le service. Planifiez le chemin de récupération avant la panne et écrivez-le afin qu'il ne soit pas découvert sous pression.
L'intégration soulève également la question de la décision de porte elle-même. Certaines propriétés centralisent la décision d'octroi ou de refus dans un serveur ou un service cloud, tandis que d'autres la maintiennent locale au contrôleur et synchronisent uniquement les règles vers le bas. La prise de décision locale est plus résiliente car elle continue de fonctionner lorsque le réseau ou le service central est indisponible, mais elle exige que l'ensemble de règles local soit à jour. Concevez la propriété afin que la porte puisse toujours prendre une décision sûre même si elle ne peut pas demander la permission.
Confidentialité et protection des données
Un système de contrôle d'accès pour bâtiment intelligent enregistre qui est entré par quelle porte et à quel moment. Ces enregistrements d'événements sont des données personnelles qui doivent être protégées par conception plutôt que traitées comme une réflexion après coup. Les principes sont la minimisation des données, la limitation des finalités, la visibilité par rôle, le chiffrement, les limites de conservation et la transparence. Ils s'appliquent aux identifiants, aux journaux d'événements, aux enregistrements des visiteurs et surtout aux modèles biométriques. Chaque principe doit être traduit en une configuration concrète : collectez uniquement ce qui est nécessaire, utilisez les données uniquement pour la finalité déclarée, montrez chaque enregistrement uniquement aux rôles qui en ont besoin, protégez-le en transit et au repos, supprimez-le après une période définie et informez les personnes qu'il décrit de ce qui se passe.
Limitez la visibilité par rôle. Un opérateur de réception peut avoir besoin de voir les arrivées des visiteurs du jour mais pas l'historique complet des entrées d'un résident, et un gestionnaire peut avoir besoin de la piste d'audit tandis qu'un technicien de maintenance n'a besoin de rien du tout. Définissez des rôles qui correspondent aux emplois réels et faites du moindre privilège le défaut qui permet toujours au rôle d'accomplir son travail. Auditez les autorisations de visibilité aussi souvent que les autorisations d'accès elles-mêmes.
Protégez les communications et les données stockées. Les identifiants et les enregistrements d'événements doivent être chiffrés lorsqu'ils circulent entre le lecteur, le contrôleur et le logiciel, et lorsqu'ils sont stockés. Les clés doivent être gérées afin qu'un dispositif perdu n'expose pas le système plus large, et la plateforme doit prendre en charge des mises à jour sécurisées qui ne reviennent pas à une version affaiblie.
Fixez une période de conservation et respectez-la. Les journaux d'événements et les enregistrements des visiteurs n'ont pas besoin d'être conservés éternellement, et les conserver plus longtemps que nécessaire augmente à la fois le risque et la charge réglementaire. Publiez la période de conservation et rendez la suppression automatique plutôt que de dépendre d'un administrateur qui s'en souvienne.
Les données biométriques sont le cas particulier. Parce qu'elles ne peuvent pas être remplacées, leur compromission a des conséquences durables. Elles doivent donc être collectées uniquement avec un consentement clair, stockées comme modèle chiffré ou vérifiées localement sur le dispositif lorsque c'est possible, et jamais utilisées à des fins autres que celles déclarées. Préférez la correspondance de modèles sur dispositif ou locale au stockage central, et documentez exactement ce qui arrive au modèle lorsque l'accès d'un utilisateur prend fin.
Comportement hors ligne et sécurisé en cas de panne
La propriété la plus importante d'un système de contrôle d'accès pour bâtiment intelligent n'est pas la façon dont il fonctionne lorsque tout est sain, mais la façon dont il se comporte lorsque le réseau, l'alimentation ou un contrôleur unique tombe en panne. Ce comportement doit être conçu et testé plutôt que supposé. Le comportement hors ligne décrit ce que fait la porte lorsqu'elle ne peut pas atteindre le système central, et le comportement sécurisé en cas de panne décrit ce qu'elle fait lorsque l'alimentation ou une panne mécanique interrompt le fonctionnement normal. Les deux doivent être spécifiés par porte, adaptés au rôle coupe-feu et d'évacuation de la porte, et documentés afin qu'un opérateur puisse prédire exactement ce qui se passe en cas de panne.
Lorsque le réseau est perdu, une porte qui dépend d'une décision centrale devient un risque. La conception doit donc conserver une copie locale des règles d'accès au contrôleur ou à la serrure. Cette copie locale doit inclure les identifiants valides, les plannings actuels et une liste de révocation, et elle doit être mise à jour avant une panne afin qu'un identifiant récemment révoqué ne puisse pas ouvrir la porte pendant la déconnexion. Testez explicitement le comportement hors ligne, car la différence entre un ensemble de règles en cache et une porte qui accorde tout est la différence entre une perturbation mineure et une défaillance de sécurité.
La perte de courant est un scénario distinct avec sa propre valeur par défaut. Une issue de secours ou une porte d'évacuation d'urgence doit se libérer ou rester déverrouillée en cas de perte de courant afin que les personnes puissent s'échapper, tandis qu'une porte périmétrique ou de protection d'actifs peut nécessiter une alimentation sur batterie pour rester verrouillée. La valeur par défaut sécurisée en cas de panne pour chaque porte doit être écrite dans le cahier des charges et affichée près de la porte, et elle doit correspondre aux codes locaux de sécurité incendie et d'accessibilité.
Une serrure alimentée par batterie ajoute la défaillance spécifique d'une batterie épuisée. Le système doit avertir bien avant que la batterie ne soit vide, avec un délai suffisant pour planifier un remplacement, et il doit maintenir la porte utilisable via une clé mécanique ou un contact d'alimentation externe même après l'arrêt de l'électronique. Le processus de remplacement de la batterie doit être documenté afin de ne pas dépendre d'une seule personne qui sait comment ouvrir la serrure.
Enfin, testez le chemin de récupération. Lorsque l'alimentation ou le réseau revient, la porte doit resynchroniser ses règles, le contrôleur doit se reconnecter et les événements en file d'attente doivent être rapportés sans duplication ni perte. Un opérateur doit pouvoir suivre une procédure de récupération écrite qui restaure le service dans un ordre prévisible, afin que le bâtiment revienne rapidement à un fonctionnement normal et que le journal d'événements reste complet.
Guide de contrôle d'accès pour bâtiment intelligent : mise en service et cycle de vie
La mise en service est la transition contrôlée d'un système conçu vers un système fonctionnel. Un guide de contrôle d'accès pour bâtiment intelligent doit la traiter comme un programme de test structuré plutôt qu'une simple case à cocher finale. Le but est de prouver que chaque porte accorde le bon accès, refuse le mauvais accès, survit à ses modes de défaillance etrapporte correctement ses événements, avant que le système ne soit utilisé au quotidien. La mise en service commence par un pilote sur des portes représentatives, s'étend à l'ensemble complet uniquement après la réussite du pilote, et se termine par une remise qui laisse l'opérateur capable de faire fonctionner et de maintenir le système sans dépendre de l'installateur.
Lancez un pilote sur des portes représentatives avant de passer à l'échelle. Testez les identifiants valides, expirés, révoqués et invalides, l'expiration des visiteurs, les événements de position de porte, la sortie intérieure, le déverrouillage manuel, les avertissements de batterie, l'interruption de courant, la perte de réseau et la récupération du contrôleur. Confirmez que les alertes atteignent l'équipe responsable et qu'un opérateur peut suivre la procédure de récupération écrite sans dépendre d'un seul installateur. Le pilote doit inclure les portes les plus difficiles ainsi que les plus simples, afin que le test révèle les faiblesses avant qu'elles ne soient multipliées dans tout le bâtiment.
Le programme de test doit couvrir les identifiants, les événements, la sortie et les modes de défaillance dans un ordre documenté. Pour les identifiants, prouvez qu'un identifiant valide ouvre la porte, qu'un identifiant expiré ne l'ouvre pas, qu'un identifiant révoqué est refusé immédiatement et qu'un identifiant invalide ou inconnu produit une entrée de journal plutôt qu'un échec silencieux. Pour les événements, confirmez que les événements d'ouverture de porte, de porte ouverte trop longtemps et d'effraction apparaissent dans le journal avec un horodatage et un utilisateur. Pour la sortie, confirmez que le déverrouillage intérieur fonctionne toujours et que la porte n'est jamais maintenue d'une manière qui piège une personne. Pour les modes de défaillance, simulez la perte de courant, la perte de réseau, la batterie faible et la récupération du contrôleur, et confirmez que le comportement correspond au cahier des charges.
La gestion du cycle de vie comprend la maintenance des batteries et du micrologiciel, les revues des autorisations, les pièces de rechange, la documentation et le support fournisseur. La maintenance des batteries signifie un cycle de remplacement planifié avec un avertissement adéquat et une procédure de remplacement documentée. La maintenance du micrologiciel signifie une politique de mise à jour définie avec une restauration testée afin qu'une mauvaise version ne puisse pas laisser les portes dans un état inutilisable. Les revues des autorisations signifient une vérification de routine de qui détient quel accès et si les groupes correspondent toujours au modèle d'exploitation. Les pièces de rechange, la documentation et le support fournisseur garantissent que le système peut être réparé et étendu tout au long de sa durée de vie.
Ce guide de contrôle d'accès pour bâtiment intelligent est une information générale ; obtenuez un avis qualifié pour les exigences de sécurité incendie, d'accessibilité, électriques, de confidentialité, de construction et d'évacuation d'urgence avant l'achat. Les codes et règlements locaux diffèrent, et un professionnel agréé doit confirmer que le matériel spécifique, les valeurs par défaut sécurisées en cas de panne et les fonctionnalités d'accessibilité répondent aux exigences applicables au bâtiment.
Mise en service, tests et déploiement pilote
Un déploiement pilote limite le risque en prouvant le système sur quelques portes avant de s'engager pour tout le bâtiment. Choisissez un ensemble pilote représentatif de la gamme complète : au moins une entrée à fort trafic, une porte coupe-feu ou d'évacuation, une pièce restreinte et une porte intérieure, afin que le test couvre les différents modes de défaillance et modèles d'utilisation que le déploiement complet rencontrera. Définissez un critère de réussite à l'avance, comme un nombre défini de jours sans octroi incorrect ni refus d'accès légitime, et ne développez pas avant que ce critère soit atteint.
Rédigez le script de test avant le début de la mise en service. Il doit se lire comme une séquence d'actions concrètes avec des résultats attendus, afin que tout opérateur formé puisse l'exécuter et qu'un nouveau technicien puisse le répéter après un changement logiciel. Incluez les cas négatifs avec autant de soin que les cas positifs, car la valeur de la mise en service réside en grande partie dans la preuve de ce que le système refuse de faire. Une porte qui accorde l'accès à un identifiant révoqué ou à un utilisateur hors horaires est une constatation qui doit être corrigée avant le déploiement, et non un détail à noter et à oublier.
Confirmez que les alertes atteignent l'équipe responsable. La mise en service doit prouver qu'un avertissement de batterie faible, une alerte de porte laissée ouverte et un événement d'effraction arrivent réellement à la destination configurée, que ce soit le tableau de bord d'un opérateur, un courriel ou un service de messagerie. Une alerte qui se déclenche silencieusement dans un journal n'est pas une alerte du tout, et le test de mise en service doit vérifier toute la chaîne de la porte à la personne.
Terminez le pilote par une remise formelle. Documentez le matériel installé, le plan de câblage et d'alimentation, les formats d'identifiants utilisés, les groupes d'accès, le comportement en mode défaillance de chaque porte et les procédures de récupération. Fournissez à l'opérateur un calendrier de maintenance et le chemin de contact pour le support. L'objectif est qu'un nouvel opérateur puisse prendre la relève à partir de la seule documentation, sans que l'installateur soit présent, ce qui est le véritable test de la maintenabilité du système.
Cycle de vie, maintenance et fin de vie
Un système de contrôle d'accès pour bâtiment intelligent nécessite des soins continus, et un guide n'est complet que lorsqu'il couvre la manière dont le système est maintenu à jour, réparé et arrêté en toute sécurité. La maintenance des batteries est l'obligation la plus courante, car une serrure sur batterie qui meurt silencieusement devient un résident bloqué ou une brèche de sécurité ouverte. Établissez un cycle de remplacement, fiez-vous aux alertes de batterie faible pour prioriser et gardez des batteries de rechange et une procédure de remplacement documentée afin que la tâche ne dépende pas d'un seul expert.
Le micrologiciel est la deuxième obligation. Les normes d'identifiants, les correctifs de sécurité et les corrections de bogues arrivent sous forme de mises à jour logicielles, et un bâtiment qui ne met jamais à jour accumule des vulnérabilités non corrigées. Définissez une politique de mise à jour qui indique comment les mises à jour sont évaluées, quand elles sont appliquées et comment une mauvaise version est restaurée, et testez les mises à jour sur une porte représentative avant de les déployer dans tout le bâtiment. Un chemin de restauration documenté protège contre le risque qu'une mise à jour rende les portes inutilisables.
Les revues des autorisations maintiennent le modèle d'accès honnête à mesure que les personnes et les rôles changent. Planifiez une revue de routine de qui détient quel accès, si les groupes correspondent toujours au modèle d'exploitation et si des identifiants obsolètes restent actifs. Liez la revue à des événements réels, tels que la rotation des locataires et les changements de personnel, afin que la fin de vie soit déclenchée par un changement réel plutôt que par un rappel de calendrier facile à ignorer.
La fin de vie est l'inverse de l'intégration et mérite la même rigueur. Lorsqu'un employé part, qu'un résident déménage ou que l'engagement d'un entrepreneur prend fin, révoquez l'identifiant immédiatement, retirez l'utilisateur des groupes auxquels il appartenait et confirmez que la révocation a pris effet sur la porte. Documentez la liste de contrôle de fin de vie et testez-la aussi délibérément que les tests de mise en service, car une fin de vie oubliée est l'un des moyens les plus courants par lesquels un bâtiment connecté se retrouve avec un identifiant actif entre de mauvaises mains.
Le support fournisseur et les pièces de rechange bouclent la boucle. Confirmez que le matériel peut être réparé et étendu sur sa durée de vie prévue, que les pièces de rechange sont obtenables et que le fournisseur de plateforme peut être joint lorsqu'une panne dépasse les compétences locales. Un système sans chemin de support est un système dont la défaillance éventuelle n'est qu'une question de temps, et une propriété qui planifie la maintenance a bien plus de chances de maintenir son contrôle d'accès sécurisé à long terme.
Conclusion : politique, personnes et revue continue
Un déploiement réussi traite le bâtiment comme un tout plutôt que comme une collection de portes, et la politique qui régit qui détient quel accès est le fil qui relie le matériel, les identifiants et les journaux d'événements en un système fonctionnel. Publiez une politique d'accès claire, reliez les événements de porte aux personnes responsables et testez l'expiration des visiteurs et la fin de vie du personnel avec le même soin que le matériel. Revoyez la carte d'accès après les rénovations, les changements de personnel et la rotation des locataires, et confirmez que la procédure d'urgence est toujours à jour. Cette discipline est ce qui maintient un système d'accès connecté sécurisé à mesure que le bâtiment évolue, car la sécurité est une pratique continue plutôt qu'une installation ponctuelle.
Confirmez que la politique d'accès est lisible pour les résidents et les employés, car un système que les gens ne comprennent pas est ignoré ou contourné. Offrez un moyen simple de signaler un identifiant perdu, un avis clair sur ce qui est enregistré et un canal facile pour mettre à jour l'accès à mesure que les rôles changent. Un bâtiment connecté n'est aussi sécurisé que les personnes qui l'utilisent. Rendez donc la politique visible, les procédures simples et le chemin d'urgence évident à chaque porte.
Construisez un rythme de revue continue autour du système plutôt que d'attendre un incident. Fixez un intervalle régulier pour vérifier la liste des identifiants actifs, le journal des visiteurs, les groupes d'autorisations et l'état des batteries et du micrologiciel, et donnez à un propriétaire nommé la responsabilité de chacun. Lorsqu'une revue trouve une lacune, corrigez-la et notez ce qui a changé, afin que le processus s'améliore au fil du temps et que la même erreur ne se répète pas.
Enfin, rappelez-vous que le contrôle d'accès est une couche dans la sécurité et la sûreté plus larges du bâtiment. Coordonnez-vous avec les exigences de sécurité incendie, d'évacuation d'urgence, d'accessibilité et de confidentialité, maintenez la procédure d'urgence à jour et traitez la plateforme d'accès connectée comme un outil qui soutient les personnes qui vivent et travaillent là. Un système bien modélisé, soigneusement mis en service, régulièrement maintenu et compris par ses utilisateurs est un système qui gagne sa place dans le bâtiment pour des années.
Une partie du contenu de cet article est générée par IA et optimisée pour la précision et la lisibilité professionnelles. A smart building access control system connects electronic locks, credentials, controllers, sensors, and management software so a property team can control entry by person, door, and schedule. It may cover apartment entrances, offices, shared amenity rooms, service areas, and individual units, while preserving local operation when the network is unavailable. This smart building access control guide explains how to plan the architecture, manage visitors and residents, protect privacy, integrate other building systems, and keep the installation maintainable over time. It is written for property managers, building engineers, security consultants, and systems integrators who need a structured path from a loose collection of door locks to a managed access platform, and it assumes no prior hardware expertise while still covering the engineering decisions that shape daily operation.
Smart Building Access Control Guide: Define the Building Model
A smart building access control model is a structured map of every opening, user, credential, and rule that governs how people move through a property. It is the single reference that the locks, controllers, and management software all share, and it records for each opening the door type, frame material, fire or egress classification, the credential methods accepted, and the schedule that controls entry. A complete model separates at least four layers: physical openings, user groups, credential types, and time-based rules, and it links every door to the group that owns it and the event log that records its activity. During planning, a team inventories public entrances, resident and employee doors, amenity rooms, service areas, emergency exits, and restricted rooms, then records whether each opening must log events, whether it must open without network or power, and who approves a change. Because this map drives daily administration, it should be versioned and revisited after every renovation, staff change, and tenant turnover.
Start the inventory with the physical doors themselves. For each opening record the door width and material, the frame and hinge type, whether it is a single or double leaf, whether it swings or slides, and whether it is part of a fire compartment or a designated emergency-egress route. These details matter because they constrain which locking hardware can be installed and how the door behaves under a forced-entry attempt. A heavy steel fire door requires a mortise lock built for that application, while a lightweight interior door may accept a surface-mounted latch, and a sliding glass partition cannot accept the same hardware as a hinged unit. Capturing this information once, in a structured table, prevents expensive surprises during installation and makes the commissioning plan more realistic.
Next, define user groups rather than individual exceptions. A typical property will want residents, permanent employees, contractors on a schedule, temporary visitors, cleaning staff, and emergency personnel as distinct groups, each with its own default hours and scope of access. Organizing users into groups keeps the rule set small and auditable, because an operator can change one group and affect hundreds of people instead of editing entries one by one. It also makes the security review far simpler, since the question of who holds what access becomes a question about a handful of named groups rather than an unstructured list of individuals.
A smart building access control design should reflect the property’s operating model rather than force every door into one template. A lobby may use an intercom and mobile credential, a service entrance may need an RFID card and schedule, and an apartment door may use a keypad or smart mortise lock. Consistency helps administration, but physical and safety differences must remain visible in the specification. Where two doors differ in fire rating, egress obligation, or traffic pattern, the model should preserve that difference explicitly, because a uniform policy that ignores these distinctions will either block legitimate users or create an unsafe door.
Finally, make the model the authoritative source. When a door is added, a group is renamed, or a schedule changes, the update should happen in the model first and then propagate to the hardware. This single-source-of-truth discipline is what keeps the deployed system in line with the documented intent, and it is the foundation for every later activity in this guide, from commissioning to offboarding.
Architecture and Door Models
The architecture of a smart building access control deployment is a layered stack that separates physical hardware, local control, and management software so that each layer can be sized, secured, and replaced independently. At the bottom sit the doors themselves, each carrying a lock, a credential reader, and sometimes a door-position sensor; above them sit door controllers that make the local grant-or-deny decision; and above that sit one or more software platforms that hold user records, schedules, and audit logs. A well-designed architecture defines where each decision is made, how devices are powered, how they communicate when the network is present, and how they behave when it is not, because these choices determine reliability, security, and maintenance cost.
The most common door models are the network-attached smart lock, the centralized controller with remote readers, and the hybrid arrangement that keeps a local controller at each door. A network-attached smart lock bundles the credential reader, the lock mechanism, and a small processor in one unit, which simplifies installation but concentrates the intelligence at the edge. A centralized controller moves the decision logic to a panel that serves several doors, which makes software updates and central audit easier but adds cabling and creates a single point of failure for the doors it serves. A hybrid model keeps a local controller at the door for offline decisions while still reporting to a central system, which is the pattern most operators choose for buildings where network outages are a real risk.
Power is a deciding factor in the door model. An electronically unlocked door must fail safe in a way that matches its fire and egress obligations: a fire exit should release or stay unlocked on power loss, while a perimeter door protecting valuable assets may need a battery-backed lock to stay closed. Battery-powered mortise locks free the installer from cabling and allow retrofit, but they introduce a battery-replacement cycle and a low-battery warning that must reach the operator. Hard-wired doors avoid that cycle but require power distribution and increase installation cost. The architecture should make the power source explicit for every door and pair each choice with a written behavior for outage.
Communication topology matters just as much as power. Some systems use a local network with all controllers reporting to a single server, while others use a cloud service that each door connects to directly. Local architectures keep event data on-site and reduce dependence on external connectivity, while cloud architectures simplify remote administration and multi-site management. Whichever is chosen, the design should specify the transport for credentials, the transport for events, and the transport for firmware updates separately, because a door must keep granting access even when the event-reporting path is down.
Smart Building Access Control Guide: Credentials and Visitors
A credential is the physical or digital token that a person presents to prove they may open a door, and a smart building access control guide should treat credentials as an access strategy rather than a hardware detail. The core principle is individual accountability: every credential should identify one named person so that an audit can reconstruct who entered which door and when. Mobile credentials, cards, fobs, PINs, and biometrics each carry different trade-offs in convenience, cost, privacy, and recovery, and a property often uses several in parallel because no single format suits every door and every user. Whatever the format, the system should support immediate revocation of a lost or compromised credential and should make the offboarding of departing staff and residents prompt and reliable.
Use individual credentials where accountability matters. Mobile credentials, cards, fobs, PINs, and biometrics each have different convenience, cost, privacy, and recovery implications. A visitor workflow should issue time-limited access, identify the host or destination, and revoke access automatically at the end of the visit. Avoid shared credentials that make an audit unable to identify the actual user, because a code or card passed among several people erases the audit trail that justifies the whole system.
The choice of credential format should follow the risk and the user. A resident returning every day may prefer a mobile credential on a phone, while a one-time visitor may be handed a temporary code that expires after a set window. A service contractor who visits weekly may receive a card scoped to a schedule, and a sensitive server room may require a second factor such as a PIN plus a card. Planners should document for each credential type how it is issued, how it is recovered if lost, how long it lives, and what the fallback is if the phone or card is unavailable.
Credentials also have a lifecycle of their own. A new employee or tenant needs an enrollment step that links the credential to a verified identity. A change in role needs a permission update that applies at the next access attempt. A departure needs a revocation that takes effect immediately, not at the end of a billing cycle. A lost credential needs the same treatment, because a credential left active in the wrong hands is a live entry point. Many operators set a standing review, such as a quarterly report of active credentials, to catch accounts that should have been closed.
Do not forget the human fallback. Keep an emergency credential and a mechanical or backup-power recovery path, especially at doors that must remain accessible during a network or power outage. A master key or a mechanical override on critical doors gives a trusted person a way in when the electronics cannot respond, and it should be accounted for in the same inventory as the digital credentials.
Credential Formats Compared
Mobile credentials are digital tokens carried in a phone app that unlock a door by presenting a cryptographically signed proof of the credential over a short-range connection. They are convenient because most people already carry a phone, can receive a new credential remotely without a physical handoff, and can have it revoked without collecting a card. Their main risks are a dead or lost phone, an app that is not updated, and the fact that the credential lives on a personal device the property does not control.
Cards and fobs are physical credentials that are simple to issue, inexpensive at scale, and easy for any staff member to understand. Their drawbacks are that they can be lost, shared, or cloned depending on the card technology, and that every replacement requires either a physical pickup or a distribution point. Newer card formats add encryption to resist cloning, but the trade-off is compatibility with the reader hardware already installed.
PINs and keypad codes are cheap and require no physical token, which makes them ideal for shared amenity rooms or temporary contractor access. Their weakness is shoulder-surfing, guessing, and the fact that a code shared among several people cannot attribute an entry to one individual. Codes should be long enough, rotated on a schedule, and combined with another factor where the door is sensitive.
Biometric credentials, such as fingerprints or face recognition, tie access to the person rather than to something they carry or remember, which is convenient and hard to lose. They raise the highest privacy concerns because biometric data cannot be replaced like a card or password, and they require careful enrollment, consent, and template protection. Biometrics are best reserved for high-security or high-convenience doors and should never be the sole factor unless the privacy and retention policy is explicit.
The practical conclusion is that most buildings run two or three formats side by side: mobile for residents and staff, cards for contractors and backup, and codes for temporary or shared openings. Each format should be mapped to the doors it is allowed on, and the policy should state clearly which formats are acceptable for which opening so the audit trail remains attributable.
Visitor Lifecycle Management
The visitor lifecycle in a smart building access control system spans five stages: invitation, issuance, entry, supervision, and revocation, and each stage should be automated where possible so that a visit never outlives its access. An invitation identifies the host or destination, an issuance creates a time-limited credential, entry logs the first authorized arrival, supervision tracks movement within the building, and revocation removes the credential at the end of the visit or at a set expiry. The defining quality of good visitor management is that access expires by itself, because an expiry that depends on a human remembering to revoke a credential is an expiry that will frequently be forgotten.
A visitor workflow should issue time-limited access, identify the host or destination, and revoke access automatically at the end of the visit. The host should be able to issue a visit quickly, ideally before the visitor arrives, so the credential is ready at the entrance. The visit should carry a scope: which doors the visitor may use, which hours are valid, and which host is accountable. Once the visit ends, the credential should be disabled automatically, and the event log should show the arrival and the final access for reconciliation.
A visitor management system should connect to the access control platform, either as a native module or through an integration, so that the same user identity and event log are used throughout. When it is a separate system, define which system issues the credential and which system enforces it, and test the synchronization delay so a revoked visit is disabled promptly rather than after a lag. For higher-risk visitors such as contractors who will work unsupervised, the workflow may add a check-in at the front desk, a photo badge, or a restriction to specific floors.
The visitor record itself is personal data. Record the name, the host, the visit time, and the scope of access, but collect nothing more than is needed to run the visit. Set a retention period for visitor records and visitor event logs, and make sure a visitor knows what is recorded at the point of entry. When a visitor returns regularly, consider converting them to a scheduled contractor credential with its own review cycle rather than issuing a fresh one-off visit each time, which keeps the visitor list from growing without bound.
Finally, review the visitor log on a routine schedule. Look for visits whose credentials remained active longer than intended, repeated visits from the same credential without a host, and access to doors that fall outside the declared scope. The visitor report is one of the most practical early-warning tools a property has, because anomalies in visitor access are often visible in the log before they become incidents.
Smart Building Access Control Guide: Integration and Privacy
A smart building access control deployment rarely operates alone, and integration connects the access platform to property management, visitor management, elevators, video intercoms, energy management, or a security operations center so that identity and events flow between systems instead of being entered twice. The essential discipline of integration is to define which system owns the user record and which system owns the door decision, because overlapping ownership is what causes databases to drift apart and permissions to fall out of sync. A clean integration has one authoritative directory that pushes changes to the other systems, one place where a door decision is made, and a documented understanding of synchronization delay, account recovery, and offline behavior before the integration is trusted for daily operations.
Define which system owns the user record and which system owns the door decision. Avoid duplicated user databases that drift apart. Test synchronization delay, account recovery, and offline behavior before relying on an integration for daily operations, because an integration that works in a demo can still fail at scale if it is slow, breaks on a name change, or leaves accounts orphaned when a person leaves.
Access events are sensitive information. Limit visibility by role, protect communication and stored data, set a retention period, and explain the policy to residents and employees. Biometric data requires particular care because it cannot be replaced like a password. Prefer local encrypted templates where appropriate and collect only the information needed for the stated operation.
The number of integrations should be a deliberate choice, not an accident of procurement. Every connection adds another system that can fail, another place where credentials can drift, and another surface for a data breach, so each integration should justify itself by a concrete operational gain. A visitor management integration that removes manual card distribution is valuable; a decorative dashboard that duplicates data is not. Document each integration, its direction of data flow, and the person accountable for keeping it healthy.
Integration Boundaries and System Ownership
The most common integration failure is duplicated identity, where the same person exists in the property management system, the visitor system, and the access control platform under three different records, and changes made in one never reach the others. The fix is a single authoritative directory and a clear ownership model. Decide which system is the source of truth for adding a person, for changing their role, and for removing them, and make the other systems consume that feed rather than maintain their own copies.
Synchronization delay is the second failure point. When a person is removed from the directory, how quickly does the access control system revoke their credentials? When a contractor's contract is renewed, how fast does the new schedule apply? These delays should be measured and documented, because the difference between immediate and next-day propagation can be the difference between a secure offboarding and a lingering credential. Where speed matters, prefer integrations that push changes synchronously or at a defined short interval rather than a daily batch.
Account recovery is the third. When an identity integration fails, how does a door still grant access to a legitimate user? A controller that cannot reach the directory must have a cached copy of the access rules or a defined degraded mode, and an operator must know how to restore service. Plan for the recovery path before the outage, and write it down so it is not discovered under pressure.
Integration also raises the question of the door decision itself. Some properties centralize the grant-or-deny decision in a server or cloud service, while others keep it local to the controller and only synchronize rules downward. Local decision-making is more resilient because it keeps working when the network or the central service is unavailable, but it requires the local rule set to be current. Design the ownership so that the door can always make a safe decision even if it cannot ask for permission.
Privacy and Data Protection
A smart building access control system records who entered a door and when, and those event records are personal data that must be protected by design rather than treated as an afterthought. The principles are data minimization, purpose limitation, role-based visibility, encryption, retention limits, and transparency, and they apply to credentials, event logs, visitor records, and especially biometric templates. Each principle should be translated into a concrete configuration: collect only what is needed, use the data only for its stated purpose, show each record only to the roles that need it, protect it in transit and at rest, delete it after a defined period, and tell the people it describes what is happening.
Limit visibility by role. A front-desk operator may need to see today's visitor arrivals but not a resident's full entry history, and a manager may need the audit trail while a maintenance technician needs nothing at all. Define roles that match the actual jobs, and make the default the least privilege that still lets the role do its work. Audit the visibility grants as often as the access grants themselves.
Protect communication and stored data. Credentials and event records should be encrypted when they move between the reader, the controller, and the software, and when they are stored. Keys should be managed so that a lost device does not expose the broader system, and the platform should support secure updates that do not roll back to a weakened version.
Set a retention period and honor it. Event logs and visitor records do not need to be kept forever, and holding them longer than needed increases both risk and regulatory burden. Publish the retention period, and make deletion automatic rather than depending on an administrator to remember.
Biometric data is the special case. Because it cannot be replaced, its compromise has lasting consequences, so it should be collected only with clear consent, stored as an encrypted template or verified locally on the device where possible, and never used for a purpose beyond the one stated. Prefer on-device or local template matching to central storage, and document exactly what happens to the template when a user's access ends.
Offline and Fail-Safe Behavior
The most important property of a smart building access control system is not how it works when everything is healthy but how it behaves when the network, the power, or a single controller fails, and that behavior must be designed and tested rather than assumed. Offline behavior describes what the door does when it cannot reach the central system, and fail-safe behavior describes what it does when power or a mechanical fault interrupts normal operation. Both should be specified per door, matched to the door's fire and egress role, and documented so that an operator can predict exactly what happens in an outage.
When the network is lost, a door that depends on a central decision becomes a risk, so the design should keep a local copy of the access rules at the controller or the lock. That local copy should include the valid credentials, the current schedules, and a revocation list, and it should be updated before an outage so that a recently revoked credential cannot open the door during the disconnect. Test the offline behavior explicitly, because the difference between a cached rule set and a door that grants everything is the difference between a minor disruption and a security failure.
Power loss is a separate scenario with its own default. A fire exit or emergency-egress door should release or stay unlocked on power loss so people can escape, while a perimeter or asset-protection door may need battery-backed power to stay locked. The fail-safe default for every door should be written into the specification and posted near the door, and it should match the local fire and accessibility codes.
A battery-powered lock adds the specific failure of a drained battery. The system should warn well before the battery is empty, with enough lead time to schedule a replacement, and it should keep the door usable via a mechanical key or an external power contact even after the electronics stop responding. The battery-replacement process should be documented so that it does not depend on one person who knows how to open the lock.
Finally, test the recovery path. When power or network returns, the door should re-synchronize its rules, the controller should reconnect, and queued events should be reported without duplication or loss. An operator should be able to follow a written recovery procedure that restores service in a predictable order, so that the building returns to normal operation quickly and the event log remains complete.
Smart Building Access Control Guide: Commissioning and Lifecycle
Commissioning is the controlled transition from a designed system to a working one, and a smart building access control guide should treat it as a structured test program rather than a final checkbox. The purpose is to prove that every door grants the right access, denies the wrong access, survives its failure modes, and reports its events correctly, before the system is trusted for daily use. Commissioning starts with a pilot on representative doors, expands to the full set only after the pilot passes, and ends with a handover that leaves the operator able to run and maintain the system without relying on the installer.
Pilot representative doors before scaling. Test valid, expired, revoked, and invalid credentials, visitor expiry, door-position events, inside egress, manual override, battery warnings, power interruption, network loss, and controller recovery. Confirm that alerts reach the responsible team and that an operator can follow the written recovery procedure without relying on one installer. The pilot should include the hardest doors as well as the simplest, so that the test reveals weaknesses before they are multiplied across the building.
The test program should cover credentials, events, egress, and failure modes in a documented order. For credentials, prove that a valid one opens the door, an expired one does not, a revoked one is denied immediately, and an invalid or unknown one produces a log entry rather than silently failing. For events, confirm that door-open, door-open-too-long, and forced-entry events appear in the log with a timestamp and a user. For egress, confirm that the inside release always works and that the door is never held in a way that traps a person. For failure modes, simulate power loss, network loss, low battery, and controller recovery, and confirm the behavior matches the specification.
Lifecycle management includes battery and firmware maintenance, permission reviews, spare parts, documentation, and supplier support. Battery maintenance means a scheduled replacement cycle with adequate warning and a documented swap procedure. Firmware maintenance means a defined update policy with tested rollback so that a bad release cannot leave doors in an unusable state. Permission reviews mean a routine check of who holds which access and whether the groups still match the operating model. Spare parts, documentation, and supplier support ensure that the system can be repaired and extended over its lifetime.
This smart building access control guide is general information; obtain qualified review for fire, accessibility, electrical, privacy, building, and emergency-egress requirements before procurement. Local codes and regulations differ, and a licensed professional should confirm that the specific hardware, fail-safe defaults, and accessibility features meet the applicable requirements for the building.
Commissioning, Testing, and Pilot Rollout
A pilot rollout limits risk by proving the system on a few doors before committing to the whole building. Choose a pilot set that is representative of the full range: at least one high-traffic entrance, one fire or egress door, one restricted room, and one interior door, so that the test covers the different failure modes and usage patterns the full deployment will face. Define a pass criterion in advance, such as a set number of days without an incorrect grant or a denied legitimate access, and do not expand until that criterion is met.
Write the test script before commissioning begins. It should read as a sequence of concrete actions with expected outcomes, so that any trained operator can run it and a new technician can repeat it after a software change. Include the negative cases as carefully as the positive ones, because the value of commissioning is largely in proving what the system refuses to do. A door that grants a revoked credential or an out-of-hours user is a finding that must be fixed before rollout, not a detail to note and forget.
Confirm that alerts reach the responsible team. Commissioning should prove that a low-battery warning, a door-left-open alert, and a forced-entry event actually arrive at the configured destination, whether that is an operator's dashboard, an email, or a paging service. An alert that fires silently in a log is no alert at all, and the commissioning test should verify the whole chain from the door to the person.
End the pilot with a formal handover. Document the installed hardware, the wiring and power plan, the credential formats in use, the access groups, the failure-mode behavior of each door, and the recovery procedures. Provide the operator with a maintenance schedule and the contact path for support. The goal is that a new operator can take over from the documentation alone, without needing the installer present, which is the real test of whether the system is maintainable.
Lifecycle, Maintenance, and Offboarding
A smart building access control system needs ongoing care, and a guide to it is not complete until it covers how the system is kept current, repaired, and safely wound down. Battery maintenance is the most routine obligation, because a battery-backed lock that dies silently becomes a locked-out resident or an open security hole. Establish a replacement cycle, rely on the low-battery alerts to prioritize, and keep spare batteries and a documented swap procedure so the task does not depend on a single expert.
Firmware is the second obligation. Credential standards, security patches, and bug fixes arrive as software updates, and a building that never updates accumulates unpatched vulnerabilities. Define an update policy that states how updates are evaluated, when they are applied, and how a bad release is rolled back, and test updates on a representative door before rolling them across the building. A documented rollback path protects against the risk that an update makes doors unusable.
Permission reviews keep the access model honest as people and roles change. Schedule a routine review of who holds which access, whether the groups still match the operating model, and whether any stale credentials remain active. Tie the review to real events, such as tenant turnover and staff changes, so that offboarding is triggered by an actual change rather than a calendar reminder that is easy to ignore.
Offboarding is the reverse of onboarding and deserves the same rigor. When an employee leaves, a resident moves out, or a contractor's engagement ends, revoke the credential immediately, remove the user from the groups they belonged to, and confirm the revocation took effect on the door. Document the offboarding checklist and test it as deliberately as the commissioning tests, because a forgotten offboarding is one of the most common ways a connected building ends up with an active credential in the wrong hands.
Supplier support and spare parts close the loop. Confirm that the hardware can be repaired and extended over its expected life, that spare parts are obtainable, and that the platform provider can be reached when a fault exceeds local skills. A system without a support path is a system whose eventual failure is just a matter of time, and a property that plans for maintenance is far more likely to keep its access control secure over the long term.
Closing: Policy, People, and Ongoing Review
A successful rollout treats the building as a whole rather than a collection of doors, and the policy that governs who holds which access is the thread that ties the hardware, credentials, and event logs into a working system. Publish one clear policy for access, connect the door events to the people responsible for them, and test visitor expiry and staff offboarding with the same care as the hardware. Revisit the access map after renovations, staff changes, and tenant turnover, and confirm that the emergency procedure is always current. This discipline is what keeps a connected access system secure as the building evolves, because security is a continuous practice rather than a one-time installation.
Confirm the access policy is legible to residents and employees, because a system people do not understand gets ignored or bypassed. Provide a simple way to report a lost credential, a clear notice about what is recorded, and an easy channel to update access as roles change. A connected building is only as secure as the people who use it, so make the policy visible, the procedures simple, and the emergency path obvious at every door.
Build an ongoing review rhythm around the system rather than waiting for an incident. Set a regular interval for checking the active credential list, the visitor log, the permission groups, and the battery and firmware status, and give one named owner responsibility for each. When a review finds a gap, fix it and note what changed, so the process improves over time and the same mistake is not repeated.
Finally, remember that access control is one layer in the larger security and safety of the building. Coordinate with fire, emergency-egress, accessibility, and privacy requirements, keep the emergency procedure current, and treat the connected access platform as a tool that supports the people who live and work there. A system that is well modeled, carefully commissioned, regularly maintained, and understood by its users is one that earns its place in the building for years.
Vous ne savez pas quel capteur choisir ?
Parlez à nos ingénieurs d’application mmWave pour une consultation gratuite.
Spécifiez votre projet hôtelier avec nos ingénieurs
Indiquez le nombre de chambres, le type de plafond et votre préférence de protocole. Nous renverrons un plan d'échantillon et un devis sous 24 heures ouvrées.
- Passez d'une guidance générale à une discussion produit ou application.
- Utilisez la RFQ quand le prix, les plans, le MOQ ou le calendrier de lancement nécessitent de la structure.
- Gardez une voie de contact direct visible pour les clarifications rapides et le transfert.