Identifiants mobiles et contrôle d'accès mobile : guide technique
Comment fonctionnent les identifiants mobiles et le contrôle d'accès mobile : clés mobiles Bluetooth et NFC, distribution des identifiants, sécurité, et quand un système de contrôle d'accès par smartphone est adapté à un bâtiment.
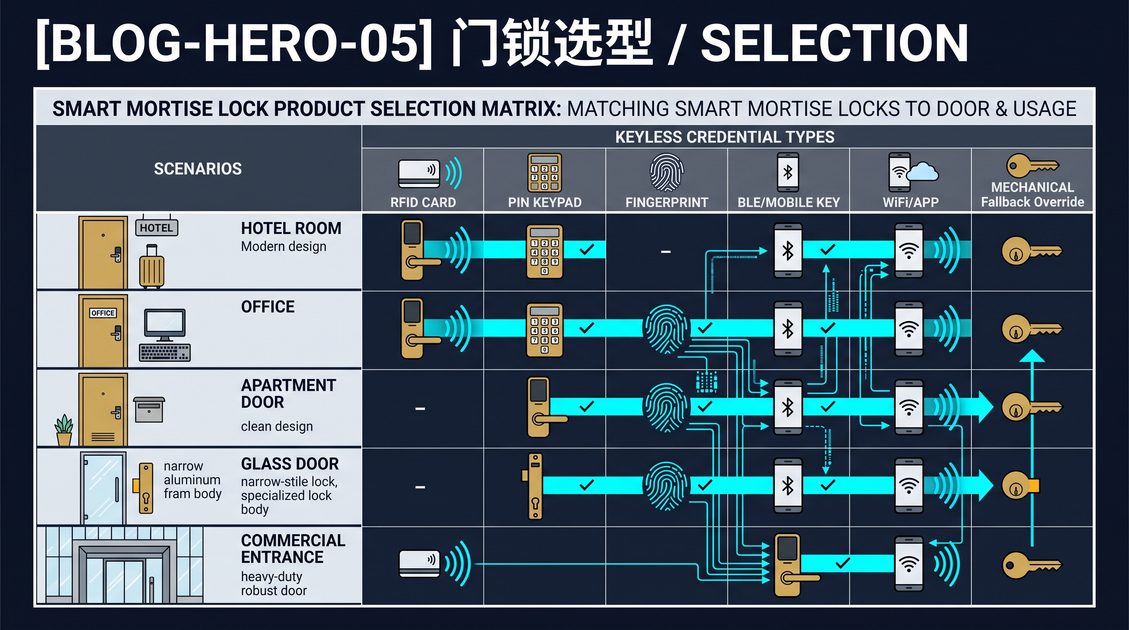
Les systèmes de contrôle d'accès mobile remplacent les cartes et clés physiques par un smartphone servant d'identifiant, permettant à un téléphone de déverrouiller une porte via le Bluetooth Low Energy ou le NFC au lieu de présenter une carte. Un identifiant mobile est l'autorisation numérique émise sur le téléphone, et le système qui le gère, le distribue et le révoque est ce qui transforme un ensemble de serrures connectées en système de contrôle d'accès mobile. Ce guide technique explique comment fonctionnent les identifiants mobiles et le contrôle d'accès mobile, comment ils sont sécurisés, et quand un système de contrôle d'accès par smartphone est le bon choix pour un logement, un hôtel ou un bâtiment commercial.
Comment fonctionnent les identifiants mobiles
Un identifiant mobile est une autorisation numérique stockée sur un smartphone qu'une serrure de porte reconnaît. Lorsqu'un utilisateur s'approche d'une porte, le téléphone et la serrure communiquent via le Bluetooth Low Energy ou le NFC ; la serrure vérifie que le téléphone détient un identifiant valide pour cette porte et à ce moment précis, et déverrouille si le contrôle est concluant. Contrairement à une carte qui contient un identifiant fixe, un identifiant mobile est émis et géré par une plateforme, il peut donc comporter des périodes de validité, des plages horaires et des droits d'accès spécifiques, et peut être révoqué à distance en quelques secondes.
L'identifiant est distribué au téléphone via une application ou un pass, et il peut être émis à l'avance, ce qui permet une expérience entièrement sans contact. Dans un hôtel, un client peut recevoir sa clé mobile avant son arrivée et se rendre directement à sa chambre ; dans un bureau, un employé peut recevoir son accès dès le premier jour sans carte. La plateforme d'émission contrôle le cycle de vie : elle peut prolonger, limiter ou révoquer l'identifiant à tout moment. Un identifiant mobile se comporte donc comme une carte qui peut être modifiée instantanément et qui contient des règles d'accès plus riches.
Bluetooth, NFC et le système de contrôle d'accès
Les systèmes de contrôle d'accès mobile utilisent le Bluetooth Low Energy ou le NFC comme transport. Le Bluetooth Low Energy est le choix courant car il permet au téléphone d'être reconnu à l'approche, offrant un déverrouillage mains libres sans sortir le téléphone ; la portée est courte, donc la serrure ne déverrouille que lorsque le téléphone est réellement près de la porte. Le NFC permet un contact délibéré, plus sûr contre un déverrouillage accidentel et plus économe en batterie, au prix d'un contact du téléphone avec le lecteur. Un système peut prendre en charge les deux, laissant le bâtiment ou l'utilisateur choisir.
Le système de contrôle d'accès est la couche de gestion qui rend les identifiants mobiles pratiques. Il enregistre les utilisateurs, émet les identifiants, définit les portes et les plages horaires auxquelles un identifiant peut accéder, et maintient un journal d'audit de chaque entrée. Parce qu'un identifiant de smartphone est lié à une personne et à une plateforme, le système offre un contrôle central, une révocation instantanée et des rapports qu'un système de cartes physiques ne peut qu'approcher. Pour un hôtel, un bureau ou un immeuble résidentiel, cette gestion centralisée est la principale raison d'adopter le contrôle d'accès mobile plutôt que des cartes.
Sécurité du contrôle d'accès mobile
Un identifiant mobile doit être protégé contre l'interception, le clonage et l'utilisation non autorisée. Le téléphone et la serrure doivent s'authentifier via un canal chiffré, et l'identifiant lui-même doit être une clé numérique protégée qui ne peut pas être copiée depuis le téléphone. Les systèmes de contrôle d'accès mobile s'appuient généralement sur un élément sécurisé ou un stockage adossé au matériel du téléphone, ainsi que sur des identifiants à durée limitée ou à usage unique, de sorte que même si le transport est observé, il ne peut pas être réjoué. La plateforme d'émission doit authentifier l'utilisateur et gérer le cycle de vie de l'identifiant avec des contrôles d'accès appropriés.
Le contrôle d'accès mobile déplace également la sécurité vers la couche de gestion. Comme les identifiants sont émis et révoqués de manière centralisée, un téléphone perdu ou volé peut être bloqué immédiatement, ce qui est un avantage de sécurité par rapport à une carte perdue qui reste valide jusqu'à ce qu'elle soit retrouvée. La contrepartie est que le système dépend de la fiabilité du téléphone et de la plateforme, c'est pourquoi un système bien conçu conserve toujours une solution de secours, comme une carte, un clavier ou une clé mécanique, pour un client dont le téléphone est déchargé. Ce guide recommande d'exiger un transport chiffré, des identifiants adossés au matériel, une révocation centralisée et un chemin de secours documenté lors de l'adoption de systèmes de contrôle d'accès mobile.
Quand choisir le contrôle d'accès mobile
Les systèmes de contrôle d'accès mobile sont le bon choix lorsque vous gérez de nombreux utilisateurs, avez besoin d'émission et de révocation à distance, et souhaitez une expérience sans contact. Pour un hôtel, les clés mobiles réduisent la charge de la réception et permettent un arrivée en libre-service. Pour un bureau, les identifiants mobiles simplifient l'intégration et le départ des employés et fournissent une piste d'audit. Pour un immeuble résidentiel, un identifiant mobile lié à un résident clarifie qui a accès et peut être révoqué instantanément. La valeur augmente avec le nombre de portes et d'utilisateurs, car c'est là que la gestion centralisée est rentable.
Les compromis sont la dépendance aux téléphones et aux plateformes, ainsi que le coût système supplémentaire. Un petit logement avec une porte et deux utilisateurs tire peu de bénéfices d'un système de contrôle d'accès mobile complet et peut préférer un clavier ou une serrure à carte plus simple. Un grand bâtiment avec de nombreuses portes et utilisateurs y gagne énormément, mais seulement si la plateforme est fiable, bien intégrée aux systèmes de gestion immobilière ou de contrôle d'accès du bâtiment, et soutenue par une solution de secours claire. Adaptez la sophistication du système à l'échelle de l'exploitation et exigez une gestion centralisée, des identifiants sécurisés et un chemin de secours à chaque niveau d'adoption.
Comment est structuré un système de contrôle d'accès par smartphone
Un système de contrôle d'accès mobile est construit à partir de quatre éléments interdépendants : l'identifiant sur le téléphone, la serrure, le contrôleur ou la passerelle, et la plateforme de gestion. L'identifiant de smartphone, une clé numérique chiffrée, réside dans une application ou un portefeuille numérique et est émis, limité et révoqué par la plateforme. La serrure, généralement une serrure à mortaiser ou à crémone électronique, comporte un lecteur qui communique avec le téléphone via le Bluetooth Low Energy ou le NFC, ainsi qu'une batterie propre et un stockage d'autorisation local. Le contrôleur ou la passerelle connecte la serrure au réseau plus large afin que les événements d'audit et les changements de configuration circulent entre la porte et la plateforme. La plateforme de gestion est l'endroit où un administrateur enregistre les utilisateurs, définit les droits d'accès et les plages horaires, consulte le journal d'audit et pousse les mises à jour.
Ces couches doivent être coordonnées pour que le système se comporte comme un tout. Lorsqu'un administrateur révoque un identifiant, le changement atteint la serrure soit immédiatement via le réseau, soit, sur une serrure hors ligne, à la prochaine synchronisation de la porte. Lorsqu'un client touche son téléphone, la serrure vérifie l'identifiant localement et enregistre l'événement pour que la plateforme le collecte. La valeur de l'architecture est que la personne qui s'approche de la porte vit un déverrouillage fluide, tandis que l'administrateur dispose d'un contrôle central sur chaque porte et chaque utilisateur. Un système de contrôle d'accès mobile qui ne coordonne pas ces couches, par exemple une serrure qui ne peut pas signaler ses événements ou une plateforme qui ne peut pas atteindre la porte, n'offre ni commodité ni sécurité.
Distribution des identifiants : émission et expérience client
La manière dont un identifiant mobile est distribué façonne l'expérience du client ou de l'employé dès le premier instant. Les identifiants sont généralement émis via un téléchargement d'application, un lien envoyé par courriel ou un pass poussé vers le portefeuille du téléphone, et chaque méthode présente des frictions et une portée différentes. Un lien envoyé par courriel est pratique car il ne nécessite pas de visite en magasin, mais il dépend de l'accès du courriel de l'utilisateur et de la sécurité du lien. Un pass de portefeuille offre un identifiant natif, toujours disponible, sans application dédiée, mais il est limité par ce que la plateforme et le téléphone prennent en charge. Une application dédiée offre l'expérience la plus riche, avec des parcours d'enregistrement, une gestion des réservations et des contrôles de porte, mais elle nécessite que l'utilisateur installe et s'authentifie.
Pour un hôtel, le flux d'émission détermine à quel point l'arrivée peut être sans contact. Un client qui reçoit une clé mobile avant le début du voyage peut contourner entièrement la réception, se rendre directement à sa chambre et déverrouiller d'un simple contact. Le système doit néanmoins gérer le client qui n'a pas reçu la clé, celui dont le téléphone tombe en panne et celui qui préfère une carte physique, c'est pourquoi la plupart des déploiements conservent une carte ou un clavier de secours et un parcours de réémission à la réception. Pour un bureau, le flux d'émission détermine la rapidité avec laquelle un nouvel employé obtient l'accès dès le premier jour et la rapidité avec laquelle un employé licencié est verrouillé, ce qui fait de l'émission et de la révocation instantanées à distance les arguments de vente principaux du modèle mobile.
Contrôle de porte sur les serrures à mortaiser mobiles
Côté serrure, le contrôle d'accès mobile exige un matériel capable de s'authentifier localement, de fonctionner sur batterie et de résister aux tentatives d'altération. Une serrure à mortaiser mobile contient un lecteur, un processeur, un actionneur et une source d'alimentation, généralement des piles, et elle doit valider un identifiant même lorsque le réseau est indisponible, car un client devant une porte ne peut pas attendre qu'un serveur réponde. La serrure contient une table d'autorisation et une horloge, elle peut donc décider localement si un identifiant est valide pour cette porte à ce moment-là, et elle accumule des événements d'audit qui sont synchronisés avec la plateforme plus tard. Cette conception hors ligne d'abord est ce qui maintient la fiabilité d'un système de contrôle d'accès par smartphone dans un véritable couloir.
L'autonomie de la batterie est une contrainte opérationnelle déterminante pour une serrure mobile. Un lecteur Bluetooth Low Energy ne se réveille que lorsqu'un téléphone s'approche, ce qui maintient le courant de veille faible, mais l'autonomie dépend toujours de la fréquence de déverrouillage, du cycle de service radio et du frottement de la porte. Les portes à fort trafic se déchargent plus vite, un système doit donc signaler l'état de batterie faible de manière centralisée et fournir une clé mécanique ou une borne d'alimentation de secours comme ultime solution de repli. Le lecteur doit également résister au clonage et à la réjouabilité : l'identifiant doit être échangé via un canal chiffré et adossé à un élément sécurisé afin qu'une transmission capturée ne puisse pas être réutilisée. Une serrure à mortaiser mobile qui ne peut pas s'authentifier hors ligne, ou qui décharge sa batterie de manière imprévisible, échoue précisément dans les conditions de couloir qui comptent le plus.
Identifiants mobiles vs cartes et claviers
Le choix d'un identifiant mobile par rapport à une carte ou un clavier est un compromis entre commodité, coût et contrôle. Une carte est peu coûteuse, universellement comprise et ne nécessite aucun appareil de la part de l'utilisateur, mais c'est un objet physique qui peut être perdu, emprunté ou cloné, et chaque émission, réémission et collecte représente une tâche pour le personnel. Un clavier ne nécessite aucun jeton et est robuste, mais un code PIN partagé ou observé réduit la responsabilité et ne permet pas de savoir qui est réellement entré. Un identifiant mobile offre une émission à distance, une révocation instantanée, une responsabilité par utilisateur et une expérience sans contact, mais il dépend d'un téléphone chargé et compatible ainsi que d'une plateforme fiable, et il entraîne un coût système plus élevé qu'une serrure à carte de base.
| Identifiant | Provisionnement | Révocation | Traçabilité | Dépendance à l'appareil |
|---|---|---|---|---|
| Carte RFID | Encodage sur site | Désactivation dans le logiciel | Par carte | Aucune |
| PIN de clavier | Attribution logicielle | Changement de code | Partagée ou faible | Aucune |
| Clé mobile | En voie hertzienne | À distance, en secondes | Par utilisateur, riche | Téléphone requis |
La plupart des exploitants utilisent un système hybride plutôt qu'un identifiant unique. Un hôtel privilégie les cartes pour les clients qui les souhaitent et propose le mobile pour une arrivée sans contact, tout en conservant un clavier ou une dérogation mécanique pour les urgences. Un bureau émet des identifiants mobiles au personnel et conserve une carte ou un clavier pour les visiteurs, les sous-traitants et le client qui ne peut pas ou ne veut pas utiliser un téléphone. Le système de contrôle d'accès mobile est à son meilleur lorsqu'il est une option dans un écosystème d'identifiants, adapté à l'utilisateur et à la situation, plutôt que le seul moyen d'entrer dans le bâtiment.
Normes de sécurité et bonnes pratiques pour les identifiants mobiles
Un système de contrôle d'accès mobile est aussi sûr que son maillon le plus faible, et les maillons vont du téléphone à la serrure en passant par la plateforme. Le transport entre le téléphone et la serrure doit être chiffré, généralement avec l'appairage sécurisé Bluetooth Low Energy ou le NFC, afin qu'un espion à proximité ne puisse pas capturer l'identifiant. L'identifiant lui-même doit être stocké dans un stockage adossé au matériel, un élément sécurisé ou un module de plateforme de confiance, afin qu'il ne puisse pas être copié du téléphone par un logiciel malveillant. La plateforme doit authentifier l'utilisateur avec une authentification multi-facteurs lorsque c'est possible, gérer le cycle de vie des identifiants avec un contrôle d'accès basé sur les rôles et conserver un journal d'audit sécurisé et exportable. Un identifiant qui repose sur du texte en clair, un code PIN faible ou une plateforme sans contrôle d'accès n'est une clé mobile que de nom.
Parce que l'identifiant peut être révoqué en voie hertzienne, le contrôle d'accès mobile améliore en réalité une faiblesse de sécurité classique : la carte perdue qui reste valide jusqu'à ce qu'elle soit retrouvée. Un téléphone volé peut être désactivé en quelques secondes, et l'identifiant qu'il contient devient inutile. Le risque inverse est la dépendance à la plateforme : si la plateforme est compromise, tous les identifiants mobiles sont menacés, la posture de sécurité du fournisseur de plateforme, sa cadence de mise à jour et ses pratiques de traitement des données comptent donc autant que le matériel de la serrure. Exigez une preuve de chiffrement, un stockage adossé au matériel, une révocation centralisée et un processus documenté de gestion des incidents et des mises à jour, et conservez une solution de secours physique afin qu'un téléphone déchargé, perdu ou une panne de plateforme ne verrouille jamais un utilisateur légitime.
Intégration du contrôle d'accès mobile aux systèmes immobiliers et du bâtiment
Un système de contrôle d'accès par smartphone n'offre toute sa valeur que lorsqu'il s'intègre aux systèmes qui l'entourent. Pour un hôtel, l'intégration critique est celle avec le système de gestion immobilière, ou PMS : l'enregistrement émet la clé mobile, le départ la révoque, les changements de chambre mettent à jour l'identifiant et le statut de chaque chambre reste synchronisé. Pour un bureau, l'intégration se fait avec les systèmes de gestion des effectifs et du bâtiment, afin que l'intégration accorde l'accès, le départ le supprime et la gestion des visiteurs émette des identifiants temporaires. Pour un immeuble résidentiel, l'intégration connecte le système de portes aux plateformes de gestion des résidents et de la propriété afin que les emménagements, les déménagements et l'accès des invités soient gérés automatiquement.
La profondeur d'intégration varie et doit être vérifiée plutôt que supposée. Le minimum est une interface partagée qui transmet les événements essentiels, tels que l'enregistrement, le départ et le changement de chambre. Une intégration plus poussée transmet également le statut du ménage, permet l'audit à distance et se connecte à la gestion de l'énergie afin qu'une chambre soit marquée inoccupée pour réduire la climatisation et le chauffage lorsqu'un client part. Un système de contrôle d'accès mobile avec une intégration éprouvée et enfichable aux plateformes qu'un bâtiment utilise déjà vaut bien plus qu'un système qui nécessite un développement personnalisé ou un export-import manuel, car le coût de la non-conformité se paie en heures de personnel et en erreurs chaque jour.
Contrôle d'accès mobile pour les hôtels
Les hôtels comptent parmi les plus grands adopteurs du contrôle d'accès mobile, car le modèle correspond si directement au cycle de vie du client. Un client reçoit une clé mobile avant son arrivée, s'enregistre en ligne et se rend directement à sa chambre, ce qui soulage la réception, raccourcit les files d'attente et permet un séjour entièrement sans contact. La même plateforme qui émet la clé du client gère l'accès du personnel de ménage par équipe et par ensemble de chambres, l'accès du personnel aux zones de service et la piste d'audit qui répond à la question de savoir qui est entré dans quelle chambre et quand. Pour un hôtel, l'identifiant n'est pas seulement une clé de porte ; c'est le fil qui relie l'enregistrement, le ménage, l'énergie et la sécurité des clients.
Les exigences opérationnelles pour un hôtel sont exigeantes. La serrure doit s'authentifier localement et survivre à une panne de réseau, car un client devant une porte verrouillée n'a aucune patience pour un serveur défaillant. Le système doit signaler l'état de la batterie de manière centralisée, car une batterie déchargée dans une chambre client est une urgence. La plateforme doit s'intégrer au PMS de manière bidirectionnelle et en temps réel, car une chambre qui n'est pas déverrouillée à l'enregistrement, ou non révoquée au départ, crée à la fois la frustration du client et une faille de sécurité. Et le système doit gérer le client exceptionnel, celui qui a un téléphone déchargé, perdu ou pas de smartphone du tout, via une carte, un clavier ou un parcours à la réception. Un système de contrôle d'accès mobile qui répond à ces exigences fait fonctionner un hôtel proprement ; un système qui n'y répond pas crée des situations de verrouillage dans le couloir.
Contrôle d'accès mobile pour les bureaux et les immeubles résidentiels
Les bureaux et les immeubles résidentiels adoptent le contrôle d'accès mobile pour la même raison dans des contextes différents : le contrôle central d'une population qui change constamment. Dans un bureau, l'intégration et le départ sont les événements dominants. Un nouvel employé reçoit un identifiant mobile dès le premier jour avec exactement les portes dont il a besoin, et un employé qui part est verrouillé au moment même où l'emploi prend fin, sans carte à collecter ni clé à changer. Le journal d'audit fournit un enregistrement de qui est entré dans quelle porte et quand, répondant à la fois aux questions de sécurité et de fonctionnement. Pour un immeuble résidentiel, l'identifiant est lié à un résident, donc un changement d'unité, un déménagement ou une révocation d'accès est géré à distance, et l'accès des visiteurs ou des sous-traitants est émis et révoqué à la demande.
La valeur de la gestion centralisée augmente avec l'échelle, car c'est là que la gestion manuelle des identifiants devient ingérable. Un bâtiment avec une poignée de portes et d'utilisateurs peut constater qu'un système mobile coûte plus qu'il n'économise, et un clavier ou une serrure à carte est la réponse proportionnée. Un bâtiment avec des dizaines ou des centaines de portes et d'utilisateurs, un roulement élevé et des obligations de conformité gagne à l'émission à distance, à la révocation instantanée et à une piste d'audit qu'un système de cartes physiques ne peut qu'approcher. La décision porte sur l'échelle et les opérations, pas sur la technologie à la mode, et un système de contrôle d'accès mobile gagne sa place précisément là où la charge de gestion des identifiants physiques est la plus élevée.
Que demander avant d'acheter un système de contrôle d'accès mobile
Acheter un système de contrôle d'accès par smartphone est une décision d'approvisionnement qui doit être prise par rapport à un besoin documenté, et non une liste de fonctionnalités. Confirmez que la serrure s'authentifie hors ligne et signale la batterie de manière centralisée, avec une clé mécanique et une alimentation de secours comme solution de repli. Confirmez que l'identifiant utilise un transport chiffré et un stockage adossé au matériel et peut être révoqué en quelques secondes. Confirmez que la plateforme de gestion gère les accès à plusieurs niveaux, conserve un journal d'audit consultable et s'intègre aux systèmes de gestion immobilière ou de contrôle d'accès du bâtiment que vous utilisez. Confirmez le support du fournisseur, la garantie, la disponibilité des pièces détachées et la cadence de mise à jour du micrologiciel, car un système connecté au réseau est un appareil que vous devrez mettre à jour pendant des années.
Menez un projet pilote sur des portes représentatives avant de vous engager dans le déploiement complet, et testez délibérément les cas de défaillance : un téléphone déchargé, un téléphone perdu, une panne de réseau, une batterie faible, un identifiant révoqué. Mesurez l'autonomie réelle de la batterie et le comportement réel de synchronisation, et confirmez que le chemin de secours fonctionne pour le client ou l'employé qui ne peut pas utiliser un téléphone. Vérifiez les références du fournisseur dans une propriété de taille comparable et validez-les plutôt que d'accepter un témoignage. Un système de contrôle d'accès mobile est une décision opérationnelle à long terme, et la discipline du processus d'achat est ce qui sépare un système qui fonctionne pendant des années d'un système remplacé en quelques mois.
L'avenir du contrôle d'accès mobile
Le contrôle d'accès mobile évolue vers des identifiants plus riches, une intégration plus étroite et une interopérabilité basée sur des normes. Les identifiants passent de simples clés numériques à des portefeuilles d'identité complets qui portent des droits à travers un bâtiment ou un portefeuille immobilier, de sorte que le même téléphone ouvre le bureau, la salle de sport et la barrière de stationnement. L'intégration va au-delà du système d'accès pour inclure les systèmes d'occupation, d'énergie et de sécurité, l'identifiant devenant le fil qui connecte une personne aux espaces qu'elle utilise. L'interopérabilité évolue vers des normes ouvertes telles que les protocoles Bluetooth Low Energy et NFC pris en charge sur tous les appareils, afin qu'un identifiant émis par une plateforme puisse être lu par du matériel compatible d'autres plateformes.
Pour l'acheteur, cela signifie que le choix ne concerne pas seulement les portes d'aujourd'hui. Choisissez un système construit sur des normes, avec une plateforme qui reçoit des mises à jour régulières et un fournisseur engagé dans la famille de produits, afin que l'investissement ne soit pas perdu lorsque la prochaine norme d'identifiant arrivera. Conservez une solution de secours physique et un modèle d'identifiant ouvert, car la population de clients et d'employés comprendra toujours des personnes qui ne peuvent pas ou ne veulent pas utiliser un téléphone. La direction de l'industrie est claire, et un système de contrôle d'accès par smartphone sécurisé, intégré et basé sur des normes aujourd'hui est positionné pour faire fonctionner un bâtiment bien dans le futur.
La couche physique : lecteurs, serrures et quincaillerie de porte
Chaque système de contrôle d'accès mobile repose sur une couche physique de lecteurs et de serrures qui doit être sélectionnée avec le même soin que le logiciel. Le lecteur est la partie de la serrure qui communique avec le téléphone, et son emplacement, sa portée et sa consommation électrique déterminent l'expérience de déverrouillage. Un lecteur monté pour une lecture de proximité propre, à la bonne hauteur et au bon angle, lit le téléphone de manière fiable et évite le toucher-et-réessayer frustré qui afflige un système mal installé. Parce qu'un lecteur Bluetooth Low Energy se réveille à l'approche, sa puissance en veille est faible, mais la portée doit être réglée pour que la serrure ne déverrouille pas alors qu'un utilisateur est encore à plusieurs mètres dans le couloir, et pour que tout utilisateur debout devant la porte soit lu du premier coup.
Le corps de la serrure fait partie de l'histoire de la sécurité physique, et il doit être construit pour la porte et la menace. Une serrure à mortaiser mobile doit combiner une construction mécanique robuste, un pêne et une gâche solides, et une électronique résistante aux altérations, afin que vaincre la radio ne devienne pas une excuse pour une porte faible. Le même matériel doit s'adapter à la préparation existante de la porte, la poche de mortaiser, le recul et l'alignement de la gâche, c'est pourquoi une étude de la porte précède tout déploiement réussi. Un identifiant mobile est une couche de commodité au-dessus d'une serrure physique, et si le matériel est fragile, la porte n'est pas sécurisée, quelle que soit la qualité du logiciel.
Choisir le bon facteur de forme de serrure
- Confirmez que la porte a une poche de mortaiser ou un motif de perçage que la serrure mobile peut réutiliser, afin d'éviter de découper une nouvelle ouverture dans une porte coupe-feu ou à âme pleine.
- Adaptez la finition et la poignée à la porte et à l'esthétique de la propriété, car la quincaillerie est visible dans chaque pièce et chaque entrée.
- Vérifiez le chemin d'urgence de la serrure, une dérogation mécanique ou une borne d'alimentation de secours, afin qu'une batterie déchargée ou un téléphone en panne ne bloque jamais un utilisateur.
Administration des utilisateurs et des plages horaires à grande échelle
La plateforme de gestion est l'endroit où un système de contrôle d'accès mobile se gagne ou se perd dans l'exploitation quotidienne. Un administrateur l'utilise pour enregistrer les serrures, définir les utilisateurs et les groupes, fixer les périodes de validité, attribuer les droits de porte et lire le journal d'audit, et la qualité de ces flux de travail détermine si le système est un outil ou un fardeau. Une interface utilisateur propre importe pour une équipe de réception qui émet des dizaines d'identifiants par jour, et un chemin d'API ou d'import en masse importe pour un bureau qui intègre et fait sortir le personnel en continu. La plateforme doit modéliser les rôles qu'un bâtiment a réellement, une femme de chambre avec un ensemble de chambres et une équipe, un superviseur avec un étage, la direction avec tout, afin que les identifiants soient émis avec la portée correcte et révoqués lorsque le rôle prend fin.
Les plages horaires sont l'endroit où les règles d'accès deviennent précises. Un identifiant peut n'être valable que pendant une fenêtre définie, une clé mobile peut expirer au départ, et un sous-traitant peut se voir accorder l'accès pour les heures d'un bon de travail et rien de plus. La plateforme doit appliquer ces règles de manière cohérente même sur les serrures hors ligne, car une serrure qui détient un calendrier obsolète devient soit trop permissive, soit une nuisance. Pour un hôtel, le calendrier est le cycle d'enregistrement et de départ ; pour un bureau, ce sont les heures de travail et les changements d'équipe. La plateforme qui modélise le temps proprement est la plateforme qui maintient le bâtiment à la fois pratique et sécurisé.
Journaux d'audit, rapports et enquête sur les événements d'accès mobile
Un système de contrôle d'accès mobile produit un flux d'événements, et transformer ce flux en preuves utiles est le travail de la couche d'audit et de rapport. Chaque entrée doit être enregistrée avec l'utilisateur, la porte, l'horodatage et le résultat, accordé ou refusé, et ces événements doivent être agrégés de manière centralisée et rendus consultables plutôt que laissés dispersés sur des serrures individuelles. Le journal d'audit est la preuve qui répond à la question de savoir qui est entré dans quelle porte et quand, et il devient essentiel lors d'un incident, d'un litige, d'une enquête sur la sécurité des clients ou d'une inspection réglementaire. Pour un hôtel, la piste d'audit protège également la propriété contre une fausse réclamation concernant l'accès à une chambre, et pour un bureau, elle démontre que la politique d'accès est réellement appliquée.
Les rapports étendent le journal d'audit en informations de gestion. Un rapport d'accès par étage et par heure révèle des schémas, un rapport de tentatives échouées signale une serrure qui tombe en panne ou un code deviné, et un rapport de batterie faible signale les portes qui nécessitent une intervention avant qu'un client ne soit bloqué. La plateforme doit permettre à un administrateur d'exporter ces journaux et de les conserver aussi longtemps que les obligations de conformité l'exigent, avec un contrôle d'accès basé sur les rôles afin que seul le personnel autorisé puisse lire les enregistrements d'entrée. Le résultat mesurable d'un système de contrôle d'accès mobile n'est pas la fluidité du premier déverrouillage mais la qualité du registre qu'il conserve au fil des années.
Gestion des portes hors ligne et mauvaise connectivité
Le monde réel ne garantit pas un réseau parfait, et un système de contrôle d'accès mobile doit fonctionner lorsque la connexion est faible, retardée ou absente. Une serrure qui s'authentifie localement contre sa propre table d'autorisation et son horloge fonctionne hors ligne, c'est précisément pourquoi les serrures de chambre d'hôtel sont construites ainsi. Lorsque le réseau revient, la serrure se synchronise : elle télécharge les événements d'audit qu'elle a accumulés et reçoit les nouveaux identifiants ou révocations qu'elle a manqués. Le système doit définir combien de temps les autorisations locales restent valides pendant une panne et comment un changement effectué hors ligne est réconcilié, afin qu'un identifiant révoqué ne puisse pas être utilisé contre une serrure isolée.
La panne de connectivité façonne également l'expérience de gestion. Une plateforme qui exige une connexion permanente à chaque porte est fragile, tandis qu'une plateforme qui tolère une porte hors ligne et se réconcilie plus tard est robuste. La spécification doit indiquer le comportement de synchronisation et la solution de repli lorsque la plateforme elle-même est injoignable, et un administrateur doit pouvoir exécuter les fonctions essentielles, émettre une dérogation temporaire, sans le cloud. Le but de la conception hors ligne d'abord est que la personne à la porte, client, employé ou résident, ne soit jamais celle qui paie pour un problème de réseau.
Alimentation, batterie et solutions de secours d'urgence
Parce qu'une serrure mobile fonctionne sur sa propre alimentation, la stratégie de batterie est une préoccupation opérationnelle quotidienne. Une serrure réveille le lecteur uniquement lorsqu'un téléphone s'approche, ce qui maintient la consommation moyenne faible, mais l'autonomie dépend toujours du trafic, de l'utilisation radio et du frottement de la porte. Le système doit signaler le niveau de batterie de manière centralisée afin que la maintenance remplace les piles selon le calendrier, et la serrure doit avertir l'utilisateur de la batterie faible avant qu'elle ne meure, car une serrure qui meurt en plein séjour est un client bloqué. Une borne d'alimentation de secours et une clé mécanique de secours complètent le tableau, transformant un incident de batterie d'une urgence en un appel de service de routine.
Le chemin d'urgence est une partie non négociable de tout système mobile. Un client avec un téléphone déchargé, perdu ou sans smartphone doit toujours pouvoir atteindre sa chambre, et un membre du personnel doit toujours pouvoir ouvrir une porte lorsque toutes les méthodes électroniques échouent. Ce chemin est une carte, un clavier ou une dérogation mécanique, et la plateforme et le bâtiment doivent le maintenir disponible et testé. Un système de contrôle d'accès mobile sans solution de secours est un système qui produira un verrouillage au pire moment possible, et l'approvisionnement doit traiter la solution de secours comme une exigence, pas une option.
Coût et coût total de possession des identifiants mobiles
L'économie du contrôle d'accès mobile est un mélange de matériel, de logiciel et de travail de gestion, et une comparaison juste évalue le système entier, pas seulement la serrure. Côté matériel, une serrure à mortaiser mobile et son lecteur coûtent généralement plus cher qu'une serrure à carte de base. Côté logiciel, une plateforme de gestion comporte généralement une licence récurrente par porte ou par propriété avec les mises à jour et le support. Côté travail, les économies proviennent de l'émission et de la révocation à distance, qui évitent le temps de personnel pour encoder les cartes, collecter les clés et re-clés. Un modèle juste compare le coût total de possession par porte sur cinq ans, et il constate généralement que les économies de gestion compensent la prime matérielle pour toute propriété avec un roulement significatif.
Le coût dépend également du mélange d'identifiants. Un hôtel qui émet une clé mobile à chaque client imprime toujours des cartes pour les clients qui les souhaitent, et un bâtiment qui conserve un clavier ou une carte de secours paie également pour ce matériel. La décision porte donc sur l'endroit où la charge de gestion est la plus élevée. Pour une propriété avec un roulement élevé, de nombreuses portes et une population à l'aise avec les téléphones, le modèle mobile se rentabilise en évitant le travail de réception. Pour une petite propriété avec peu d'utilisateurs, l'identifiant plus simple est la réponse proportionnée et moins coûteuse. Évaluez le système à sa propre échelle, et non par une comparaison fonctionnalité par fonctionnalité avec l'option la plus avancée.
Sélection du fournisseur et support à long terme pour un système de smartphone
Parce qu'un système de contrôle d'accès mobile est une plateforme logicielle autant qu'un ensemble de serrures, le fournisseur est un partenaire à long terme. Vérifiez les antécédents du fabricant avec la famille de produits, la cadence de mise à jour de la plateforme et l'engagement du fournisseur à la maintenir et à la sécuriser, car un système connecté au réseau nécessite des correctifs pendant des années. Confirmez la garantie, la disponibilité des pièces détachées, la documentation technique et la formation, et demandez des références dans des propriétés de taille comparable que vous pouvez valider. Un fournisseur qui est responsable du matériel, de la certification et de la plateforme à partir d'une source unique est une proposition différente d'un vendeur qui ne vend que la boîte.
La relation de support compte le plus aux moments où le système échoue, une batterie déchargée, un identifiant perdu, une panne de plateforme, une intégration qui cesse de se synchroniser. Le fournisseur doit offrir une escalade claire, des procédures de récupération documentées et du personnel qui comprend à la fois les serrures et le logiciel. Acheter directement auprès d'un fabricant de serrures à mortaiser intelligentes donne à une propriété un partenaire responsable unique sur l'ensemble du projet plutôt qu'une chaîne de fournisseurs qui se rejettent la faute. Un système de contrôle d'accès mobile est déployé une fois et exploité pendant des années, et le fournisseur qui soutient l'ensemble du système vaut plus que le prix unitaire le plus bas.
Parcours de migration courants des cartes vers les identifiants mobiles
Peu de bâtiments remplacent leur contrôle d'accès du jour au lendemain, et la plupart adoptent les identifiants mobiles par une migration par étapes. Un hôtel peut commencer par émettre des clés mobiles à un segment de clients qui s'inscrivent tout en continuant de privilégier les cartes à la réception, ajoutant l'arrivée sans contact progressivement à mesure que le mélange de clients le permet. Un bureau peut émettre des identifiants mobiles aux nouvelles recrues et au personnel qui les souhaite, retirant les cartes comme identifiant par défaut. Un immeuble résidentiel peut tester l'accès mobile sur un bâtiment avant de le déployer sur un portefeuille. Chaque migration conserve la carte physique comme filet de sécurité pendant que la population mobile grandit.
La migration réussit lorsque les deux identifiants vivent dans une seule plateforme et un seul registre d'audit. Un déploiement mixte carte et mobile doit présenter une vue unique de qui a accès, afin que la révocation couvre la méthode que l'utilisateur porte. Le matériel compte également : les serrures qui lisent déjà les cartes peuvent nécessiter une mise à niveau ou un lecteur pour prendre en charge Bluetooth et NFC, le plan de migration doit donc inventorier la flotte existante et budgétiser la mise à niveau. L'objectif est une transition fluide qui ne bloque jamais un utilisateur entre les types d'identifiants, et un système de contrôle d'accès mobile conçu pour la coexistence permet à un bâtiment d'avancer à son propre rythme.
Quand une serrure plus simple est le bon choix
Pour toute la capacité du contrôle d'accès mobile, un système de smartphone n'est pas la réponse pour chaque porte. Une maison individuelle avec une entrée et une poignée d'utilisateurs tire peu de bénéfices d'une plateforme, d'une application et d'un abonnement, et un clavier ou une serrure connectée avec un code PIN est l'outil proportionné. Un petit entrepôt ou une unité de stockage avec un ou deux employés n'a besoin d'aucune base de données d'identifiants, une clé mécanique ou une serrure de base suffit. La valeur du contrôle d'accès mobile est concentrée là où la charge de gestion est élevée, nombreuses portes, nombreux utilisateurs, roulement élevé ou besoin d'une piste d'audit, et la discipline de l'approvisionnement est de dépenser en capacité uniquement là où l'exploitation l'utilise.
La même honnêteté s'applique aux portes individuelles dans un déploiement plus large. Une porte client à fort trafic qui bénéficie d'un accès sans contact est candidate à une serrure mobile, tandis qu'un placard de nettoyage à faible trafic est servi par un loquet plus simple sur le même écosystème. Adaptez la sophistication de l'identifiant à l'ouverture et à l'utilisateur, et réservez le contrôle d'accès mobile aux portes où sa commodité, son contrôle et sa gestion centralisée sont réellement rentables. Un système de contrôle d'accès mobile déployé proportionnellement est moins cher, plus fiable et plus facile à exploiter qu'un système appliqué uniformément à chaque ouverture.
Conclusion : choisir un système de contrôle d'accès par smartphone qui fait fonctionner le bâtiment
Ce guide technique a examiné comment fonctionnent les identifiants mobiles, le transport Bluetooth et NFC, la sécurité du contrôle d'accès mobile et quand un système de contrôle d'accès par smartphone gagne sa place dans un hôtel, un bureau ou un immeuble résidentiel. La recommandation unificatrice est de choisir un système qui s'authentifie de manière fiable à la porte, fonctionne malgré les pannes de réseau et de batterie, conserve un registre d'audit sécurisé et consultable, s'intègre aux systèmes de gestion immobilière et du bâtiment que vous utilisez déjà, et provient d'un fournisseur responsable de l'ensemble du cycle de vie. Un système de contrôle d'accès mobile est une infrastructure opérationnelle, et le meilleur choix est celui qui disparaît dans un accès fluide et sécurisé chaque jour.
Appliquez ce guide comme une spécification. Confirmez la serrure à mortaiser hors ligne d'abord et sa batterie, sa solution de secours d'urgence et sa certification. Choisissez un identifiant qui utilise un transport chiffré et un stockage adossé au matériel et qui peut être révoqué en quelques secondes. Exigez une plateforme avec un accès à plusieurs niveaux, un audit centralisé et une intégration éprouvée à vos systèmes existants. Adaptez la sophistication du système à l'échelle de l'exploitation et conservez une solution de secours physique pour l'utilisateur qui ne peut pas utiliser un téléphone. Budgetez l'ensemble du cycle de vie, y compris l'abonnement à la plateforme et le service de batterie, et validez le fournisseur, ses références et sa cadence de mise à jour avant de vous engager. Un système de contrôle d'accès mobile choisi de cette manière est un actif durable, protégeant à la fois la commodité et la sécurité pendant des années de service.
Une partie du contenu de cet article est générée par IA et optimisée pour l'exactitude professionnelle et la lisibilité. Mobile access control systems replace physical cards and keys with a smartphone as the credential, letting a phone unlock a door through Bluetooth Low Energy or NFC instead of presenting a card. A mobile credential is the digital authorization issued to the phone, and the system that manages, delivers, and revokes it is what turns a collection of smart locks into a mobile access control system. This technical guide explains how mobile credentials and mobile access control work, how they are secured, and when a smartphone access control system is the right choice for a home, a hotel, or a commercial building.
How Mobile Credentials Work
A mobile credential is a digital authorization stored on a smartphone that a door lock recognizes. When a user approaches a door, the phone and the lock communicate over Bluetooth Low Energy or NFC; the lock verifies that the phone holds a valid credential for that door and that time, and unlocks if the check passes. Unlike a card, which holds a fixed identifier, a mobile credential is issued and managed by a platform, so it can carry validity periods, schedules, and specific door rights, and it can be revoked remotely in seconds.
The credential is delivered to the phone through an app or a pass, and it can be issued in advance, which is what enables a fully contactless experience. In a hotel, a guest can receive a mobile key before arrival and go straight to the room; in an office, an employee can receive access on day one without a card. The issuing platform controls the lifecycle: it can extend, limit, or revoke the credential at any time. A mobile credential therefore behaves like a card that can be changed instantly and carries richer access rules.
Bluetooth, NFC, and the Access Control System
Mobile access control systems use Bluetooth Low Energy or NFC as the transport. Bluetooth Low Energy is the common choice because it allows the phone to be recognized as it approaches, enabling a hands-free unlock without taking the phone out; the range is short, so the lock only unlocks when the phone is genuinely near the door. NFC provides a deliberate tap, which is more secure against an accidental unlock and more battery-friendly, at the cost of requiring the phone to touch the reader. A system may support both, letting the building or the user choose.
The access control system is the management layer that makes mobile credentials practical. It enrolls users, issues credentials, defines which doors and which schedules a credential can access, and maintains an audit log of every entry. Because a smartphone credential is tied to a person and a platform, the system provides central control, instant revocation, and reporting that a physical card system can only approximate. For a hotel, an office, or a multifamily building, this central management is the primary reason to adopt mobile access control rather than cards.
Security of Mobile Access Control
A mobile credential must be secured against interception, cloning, and unauthorized use. The phone and the lock should authenticate over an encrypted channel, and the credential itself should be a protected digital key that cannot be copied from the phone. Mobile access control systems typically rely on secure element or hardware-backed storage on the phone and on time-limited or one-time credentials, so that even if the transport is observed, it cannot be replayed. The issuing platform must authenticate the user and manage the credential lifecycle with proper access controls.
Mobile access control also shifts security to the management layer. Because credentials are issued and revoked centrally, a lost or stolen phone can be blocked immediately, which is a security advantage over a lost card that remains valid until found. The trade-off is that the system depends on the reliability of the phone and the platform, so a well-designed system always keeps a fallback, such as a card, a keypad, or a mechanical key, for a guest with a dead phone. This guide recommends requiring encrypted transport, hardware-backed credentials, central revocation, and a documented fallback path when adopting mobile access control systems.
When to Choose Mobile Access Control
Mobile access control systems are the right choice when you manage many users, need remote issuance and revocation, and want a contactless experience. For a hotel, mobile keys reduce front-desk load and enable self-service arrival. For an office, mobile credentials simplify onboarding and offboarding and provide an audit trail. For a multifamily building, a mobile credential tied to a resident clarifies who-has-access and can be revoked instantly. The value grows with the number of doors and users, because that is where central management pays.
The trade-offs are the dependence on phones and platforms and the added system cost. A small home with one door and two users gains little from a full mobile access control system and may prefer a simpler keypad or card lock. A large building with many doors and users gains a great deal, but only if the platform is reliable, well-integrated with the property-management or building-access systems, and backed by a clear fallback. Match the sophistication of the system to the scale of the operation, and require central management, secure credentials, and a fallback path at every level of adoption.
How a Smartphone Access Control System Is Structured
A mobile access control system is built from four interacting parts: the credential on the phone, the lock hardware, the controller or gateway, and the management platform. The smartphone credential, an encrypted digital key, lives in an app or a digital wallet and is issued, scoped, and revoked by the platform. The lock, usually an electronic mortise or lever lock, carries a reader that communicates with the phone over Bluetooth Low Energy or NFC, plus its own battery and a local authorization store. The controller or gateway connects the lock to the wider network so that audit events and configuration changes flow between the door and the platform. The management platform is where an administrator enrolls users, defines door rights and schedules, reviews the audit log, and pushes updates.
These layers must be coordinated for the system to behave as one. When an administrator revokes a credential, the change reaches the lock either immediately over the network or, on an offline lock, the next time the door synchronizes. When a guest taps their phone, the lock verifies the credential locally and records the event for the platform to collect. The value of the architecture is that the person walking up to the door experiences a single smooth unlock, while the administrator experiences central control over every door and every user. A mobile access control system that fails to coordinate these layers, for example a lock that cannot report its events or a platform that cannot reach the door, delivers neither convenience nor security.
Credential Delivery: Issuance and the Guest Experience
The way a mobile credential is delivered shapes the guest or employee experience from the first moment. Credentials are usually issued through an app download, an emailed link, or a pass pushed to the phone's wallet, and each method has different friction and reach. An emailed link is convenient because it does not require a store visit, but it depends on the user having email access and on the link being secure. A wallet pass offers a native, always-available credential without a dedicated app, but is limited by what the platform and the phone support. A dedicated app gives the richest experience, with check-in flows, booking management, and door controls, but it requires the user to install and authenticate.
For a hotel, the issuance flow determines how contactless the arrival can be. A guest who receives a mobile key before the journey begins can bypass the front desk entirely, walk to the room, and unlock with a tap. The system must still handle the guest who has not received the key, the guest whose phone fails, and the guest who prefers a physical card, which is why most deployments retain a card or keypad fallback and a front-desk reissue path. For an office, the issuance flow determines how fast a new employee gains access on day one and how quickly a terminated employee is locked out, which is why remote, instant issuance and revocation are the core selling points of the mobile model.
Door Control on Mobile Mortise Locks
On the lock side, mobile access control demands hardware that can authenticate locally, run on battery, and resist tampering. A mobile mortise lock contains a reader, a processor, an actuator, and a power source, typically batteries, and it must validate a credential even when the network is down, because a guest at the door cannot wait for a server to respond. The lock holds an authorization table and a clock, so it can decide locally whether a credential is valid for that door at that time, and it accumulates audit events that are synced to the platform later. This offline-first design is what keeps a smartphone access control system reliable in a real corridor.
Battery life is a defining operational constraint for a mobile lock. A Bluetooth Low Energy reader wakes only when a phone approaches, which keeps standby current low, but the battery life still depends on unlock frequency, radio duty cycle, and door friction. High-traffic doors drain faster, so a system must report low-battery status centrally and provide a mechanical key or backup power terminal as the final fallback. The reader must also resist cloning and replay: the credential should be exchanged over an encrypted channel and backed by a secure element so that a captured transmission cannot be reused. A mobile mortise lock that cannot authenticate offline, or that drains its battery unpredictably, fails in exactly the corridor conditions that matter most.
Mobile Credentials vs Cards and Keypads
The choice of a mobile credential against a card or a keypad is a trade of convenience, cost, and control. A card is inexpensive, universally understood, and requires no user device, but it is a physical object that can be lost, borrowed, or cloned, and every issue, reissue, and collection is a staff task. A keypad needs no token at all and is robust, but a shared or observed PIN reduces accountability and offers no way to know who actually entered. A mobile credential offers remote issuance, instant revocation, per-user accountability, and a contactless experience, but it depends on the user having a charged, compatible phone and on a reliable platform, and it carries a higher system cost than a basic card lock.
| Credential | Provisioning | Revocation | Accountability | Device dependence |
|---|---|---|---|---|
| RFID card | On-site encoding | Deactivate in software | Per card | None |
| Keypad PIN | Software assignment | Change code | Shared or weak | None |
| Mobile key | Over-the-air | Remote, seconds | Per user, rich | Phone required |
Most operators run a hybrid rather than a single credential. A hotel leads with cards for guests who want them and offers mobile for contactless arrival, keeping a keypad or mechanical override for emergencies. An office issues mobile credentials to staff and retains a card or keypad for visitors, contractors, and the guest who cannot or will not use a phone. The mobile access control system is at its best when it is one option in a credential ecosystem, matched to the user and the situation, rather than the only way into the building.
Security Standards and Best Practices for Mobile Credentials
A mobile access control system is only as secure as its weakest link, and the links run from the phone to the lock to the platform. The transport between phone and lock should be encrypted, typically with Bluetooth Low Energy secure pairing or NFC, so that a nearby eavesdropper cannot capture the credential. The credential itself should be stored in hardware-backed storage, a secure element or a trusted platform module, so that it cannot be copied off the phone by malware. The platform should authenticate the user with multi-factor where possible, manage the credential lifecycle with role-based access, and keep a secure, exportable audit log. A credential that relies on plaintext, a weak PIN, or a platform with no access control is a mobile key in name only.
Because the credential is revocable over the air, mobile access control actually improves one classic security weakness: the lost card that stays valid until found. A stolen phone can be disabled in seconds, and the credential on it becomes useless. The counter-risk is dependence on the platform: if the platform is breached, every mobile credential is at risk, so the platform vendor's security posture, update cadence, and data-handling practices matter as much as the lock hardware. Require proof of encryption, hardware-backed storage, central revocation, and a documented incident and update process, and keep a physical fallback so that a dead phone, a lost phone, or a platform outage never locks out a legitimate user.
Integrating Mobile Access Control with Property and Building Systems
A smartphone access control system delivers its full value only when it integrates with the systems around it. For a hotel, the critical integration is with the property-management system, or PMS: check-in issues the mobile key, check-out revokes it, room changes update the credential, and the status of each room stays in sync. For an office, the integration is with the workforce and building-management systems, so that onboarding grants access, offboarding removes it, and visitor management issues temporary credentials. For a multifamily building, the integration connects the door system to resident and property-management platforms so that move-in, move-out, and guest access are handled automatically.
Integration depth varies, and it should be verified rather than assumed. The minimum is a shared interface that passes the essential events, such as check-in, check-out, and room change. Deeper integration also passes housekeeping status, enables remote audit, and connects to energy management so that a room is set unoccupied to cut HVAC use when a guest leaves. A mobile access control system with proven, plug-in integration to the platforms a building already runs is worth far more than one that requires custom development or manual export-import, because the cost of the mismatch is paid in staff hours and errors every single day.
Mobile Access Control for Hotels
Hotels are among the largest adopters of mobile access control, because the model fits the guest lifecycle so directly. A guest receives a mobile key before arrival, checks in online, and goes straight to the room, which relieves the front desk, shortens queues, and supports a fully contactless stay. The same platform that issues the guest key manages housekeeper access by shift and room set, staff access to service areas, and the audit trail that answers who entered which room and when. For a hotel, the credential is not just a door key; it is the thread that ties check-in, housekeeping, energy, and guest safety together.
The operational requirements for a hotel are demanding. The lock must authenticate locally and survive a network outage, because a guest at a locked door has no patience for a failed server. The system must report battery life centrally, because a dead battery in a guest room is an emergency. The platform must integrate with the PMS bidirectionally and in real time, because a room that is not unlocked at check-in, or not revoked at check-out, creates both guest frustration and a security gap. And the system must handle the exceptional guest, the one with a dead phone, a lost phone, or no smartphone at all, through a card, a keypad, or a front-desk path. A mobile access control system that meets these demands runs a hotel cleanly; one that does not creates lockouts in the corridor.
Mobile Access Control for Offices and Multifamily Buildings
Offices and multifamily buildings adopt mobile access control for the same reason in different settings: central control over a population that changes constantly. In an office, onboarding and offboarding are the dominant events. A new employee receives a mobile credential on day one with exactly the doors they need, and a departing employee is locked out the moment the employment ends, with no card to collect and no key to re-key. The audit log provides a record of who entered which door and when, supporting both security and operational questions. For a multifamily building, the credential is tied to a resident, so a unit change, a move-out, or a revoked access is handled remotely, and visitor or contractor access is issued and revoked on demand.
The value of central management grows with scale, because that is where manual credential handling becomes unmanageable. A building with a handful of doors and users may find a mobile system costs more than it saves, and a keypad or card lock is the proportionate answer. A building with dozens or hundreds of doors and users, high turnover, and compliance obligations gains from remote issuance, instant revocation, and an audit trail that a physical card system can only approximate. The decision is about scale and operations, not about which technology is fashionable, and a mobile access control system earns its place precisely where the management burden of physical credentials is highest.
What to Ask Before Buying a Mobile Access Control System
Buying a smartphone access control system is a procurement decision that should be made against a documented requirement, not a feature list. Confirm that the lock authenticates offline and reports battery centrally, with a mechanical key and backup power as a fallback. Confirm the credential uses encrypted transport and hardware-backed storage and can be revoked in seconds. Confirm the management platform handles multi-level access, keeps a searchable audit log, and integrates with the property-management or building-access systems you run. Confirm the supplier's support, warranty, spare-parts availability, and firmware update cadence, because a network-connected system is a device you will need patched for years.
Run a pilot on representative doors before committing the full deployment, and test the failure cases deliberately: a dead phone, a lost phone, a network outage, a low battery, a revoked credential. Measure the real battery life and the real synchronization behaviour, and confirm the fallback path works for the guest or employee who cannot use a phone. Confirm the supplier's references at a property of comparable size and validate them rather than accepting a testimonial. A mobile access control system is a long-term operations decision, and the discipline of the buying process is what separates a system that runs for years from one that is replaced within months.
The Future of Mobile Access Control
Mobile access control is evolving toward richer credentials, tighter integration, and standards-based interoperability. Credentials are moving from simple digital keys to full identity wallets that carry rights across a building or a portfolio, so the same phone opens the office, the gym, and the parking gate. Integration is moving beyond the access system to include occupancy, energy, and safety systems, so the credential becomes the thread that connects a person to the spaces they use. Interoperability is moving toward open standards such as Bluetooth Low Energy and NFC protocols supported across devices, so that a credential issued by one platform can be read by compatible hardware from others.
For the buyer, this means the choice is not just about today's doors. Choose a system built on standards, with a platform that receives regular updates and a supplier that is committed to the product family, so that the investment does not strand when the next credential standard arrives. Keep a physical fallback and an open credential model, because the guest and employee population will always include people who cannot or will not use a phone. The direction of the industry is clear, and a smartphone access control system that is secured, integrated, and standards-based today is positioned to run a building well into the future.
The Physical Layer: Readers, Locks, and Door Hardware
Every mobile access control system rests on a physical layer of readers and locks that must be selected with the same care as the software. The reader is the part of the lock that talks to the phone, and its placement, range, and power draw determine the unlock experience. A reader mounted for a clean proximity read, at the right height and angle, reads the phone reliably and avoids the frustrated tap-and-retry that plagues a poorly installed system. Because a Bluetooth Low Energy reader wakes on approach, its standby power is low, but the range must be tuned so that the lock does not unlock while a user is still several metres down the corridor, and so that any user standing at the door is read the first time.
The lock body sits inside the physical security story, and it must be built for the door and the threat. A mobile mortise lock should combine robust mechanical construction, a strong bolt and strike, and tamper-resistant electronics, so that defeating the radio does not become an excuse for a weak door. The same hardware must fit the existing door prep, the mortise pocket, backset, and strike alignment, which is why a door survey precedes any successful deployment. A mobile credential is a convenience layer on top of a physical lock, and if the hardware is flimsy, the door is not secure no matter how good the software is.
Choosing the right lock form factor
- Confirm the door has a mortise pocket or a bore pattern that the mobile lock can reuse, to avoid cutting a new opening in a fire-rated or solid-core door.
- Match the finish and handle set to the door and the property's aesthetic, because the hardware is visible in every room and entry.
- Verify the lock's emergency path, a mechanical override or backup power terminal, so that a dead battery or a failed phone never strands a user.
Administering Users and Schedules at Scale
The management platform is where a mobile access control system is won or lost in daily operation. An administrator uses it to enroll locks, define users and groups, set validity periods, assign door rights, and read the audit log, and the quality of these workflows determines whether the system is a tool or a burden. A clean user interface matters for a front-desk team issuing dozens of credentials a day, and an API or bulk-import path matters for an office that onboards and offboards staff continuously. The platform should model the roles a building actually has, a housekeeper with a room set and a shift, a supervisor with a floor, management with everything, so that credentials are issued with the correct scope and revoked when the role ends.
Schedules are where access rules become precise. A credential can be valid only during a defined window, a mobile key can expire at check-out, and a contractor can be granted access for the hours of a work order and no more. The platform should apply these rules consistently even across offline locks, because a lock that holds an outdated schedule becomes either too permissive or an annoyance. For a hotel, the schedule is the check-in and check-out cycle; for an office, it is working hours and shift turnover. The platform that models time cleanly is the platform that keeps the building both convenient and secure.
Audit Trails, Reporting, and Investigating Mobile Access Events
A mobile access control system produces a stream of events, and turning that stream into useful evidence is the job of the audit and reporting layer. Every entry should be recorded with the user, the door, the timestamp, and the outcome, granted or denied, and these events should be aggregated centrally and made searchable rather than left scattered on individual locks. The audit log is the evidence that answers who entered which door and when, and it becomes essential during an incident, a dispute, a guest-safety investigation, or a regulatory inspection. For a hotel, the audit trail also protects the property against a false claim about room access, and for an office it demonstrates that access policy is actually enforced.
Reporting extends the audit log into management insight. A report of access by floor and hour reveals patterns, a report of failed attempts flags a lock that is failing or a code being guessed, and a report of low battery flags doors that need service before a guest is stranded. The platform should let an administrator export these logs and retain them for as long as the compliance obligations require, with role-based access so that only authorized staff can read entry records. The measurable outcome of a mobile access control system is not the fricance of the first unlock but the quality of the record it keeps over years.
Handling Offline Doors and Poor Connectivity
The real world does not guarantee a perfect network, and a mobile access control system must work when the connection is weak, delayed, or absent. A lock that authenticates locally against its own authorization table and clock works offline, which is precisely why guest-room locks are built that way. When the network returns, the lock synchronizes: it uploads the audit events it accumulated and receives any new credentials or revocations it missed. The system should define how long local permissions remain valid during an outage and how a change made while offline is reconciled, so that a revoked credential cannot be used against an isolated lock.
Connectivity failure also shapes the management experience. A platform that requires a permanent live connection to every door is fragile, while one that tolerates an offline door and reconciles later is robust. The specification should state the synchronization behaviour and the fallback for when the platform itself is unreachable, and an administrator should be able to operate essential functions, issuing a temporary override, without the cloud. The purpose of offline-first design is that the person at the door, guest, employee, or resident, is never the one who pays for a network problem.
Power, Battery, and Emergency Fallbacks
Because a mobile lock runs on its own power, battery strategy is a day-to-day operational concern. A lock wakes the reader only when a phone approaches, which keeps average draw low, but battery life still depends on traffic, radio use, and door friction. The system should report battery level centrally so that maintenance replaces cells on schedule, and the lock should warn the user of low battery before it dies, because a lock that dies mid-stay is a stranded guest. A backup power terminal and a mechanical key override complete the picture, turning a battery incident from an emergency into a routine service call.
The emergency path is a non-negotiable part of any mobile system. A guest with a dead phone, a lost phone, or no smartphone at all must still reach the room, and a staff member must still be able to open a door when every electronic method fails. That path is a card, a keypad, or a mechanical override, and the platform and the building must keep it available and tested. A mobile access control system that offers no fallback is a system that will produce a lockout at the worst possible moment, and the procurement should treat the fallback as a requirement, not an option.
Cost and Total Cost of Ownership for Mobile Credentials
The economics of mobile access control are a mix of hardware, software, and management labour, and a fair comparison prices the whole system, not just the lock. On the hardware side, a mobile mortise lock and its reader typically cost more than a basic card lock. On the software side, a management platform usually carries a recurring per-door or per-property licence with updates and support. On the labour side, the savings come from remote issuance and revocation, which avoid the staff time of encoding cards, collecting keys, and re-keying. A fair model compares the total cost of ownership per door over five years, and it usually finds that the management savings offset the hardware premium for any property with meaningful turnover.
The cost also depends on the credential mix. A hotel that issues a mobile key to every guest still prints cards for the guests who want them, and a building that keeps a keypad or card fallback pays for that hardware too. The decision is therefore about where the management burden is highest. For a property with high turnover, many doors, and a population comfortable with phones, the mobile model pays for itself in avoided front-desk work. For a small property with few users, the simpler credential is the proportionate and less expensive answer. Price the system on its own scale, not on a feature-by-feature comparison with the most advanced option.
Vendor Selection and Long-Term Support for a Smartphone System
Because a mobile access control system is a software platform as much as a set of locks, the supplier is a long-term partner. Verify the manufacturer's track record with the product family, the platform's update cadence, and the supplier's commitment to maintaining and securing it, because a network-connected system needs patching for years. Confirm the warranty, spare-parts availability, technical documentation, and training, and request references at properties of comparable size that you can validate. A supplier who is accountable for the hardware, the certification, and the platform from a single source is a different proposition from a vendor who only sells the box.
The support relationship matters most at the moments when the system fails, a dead battery, a lost credential, a platform outage, an integration that stops syncing. The supplier should offer clear escalation, documented recovery procedures, and staff who understand both the locks and the software. Buying directly from a manufacturer of smart mortise locks gives a property one accountable partner across the project rather than a chain of vendors who blame each other. A mobile access control system is deployed once and operated for years, and the supplier who stands behind the whole system is worth more than the lowest first-unit price.
Common Migration Paths from Cards to Mobile Credentials
Few buildings replace their access control overnight, and most adopt mobile credentials through a staged migration. A hotel may begin by issuing mobile keys to a segment of guests who opt in while continuing to lead with cards at the desk, adding contactless arrival gradually as the guest mix allows. An office may issue mobile credentials to new hires and to the staff who want them, retiring cards as the default credential. A multifamily building may trial mobile access on one building before rolling out across a portfolio. Each migration keeps the physical card as a safety net while the mobile population grows.
The migration succeeds when the two credentials live in one platform and one audit record. A mixed card-and-mobile deployment must present a single view of who has access, so that revocation covers whichever method a user carries. The hardware matters too: locks that already read cards may need an upgrade or a reader to support Bluetooth and NFC, so the migration plan should asset the existing fleet and budget the upgrade. The goal is a smooth transition that never strands a user between credential types, and a mobile access control system designed for coexistence lets a building move at its own pace.
When a Simpler Lock Is the Right Choice
For all the capability of mobile access control, a smartphone system is not the answer for every door. A single-family home with one entrance and a handful of users gains little from a platform, an app, and a subscription, and a keypad or smart lock with a PIN is the proportionate tool. A small warehouse or storage unit with one or two staff needs no credential database at all, a mechanical key or a basic lock serves it. The value of mobile access control is concentrated where the management burden is high, many doors, many users, high turnover, or a need for an audit trail, and the discipline of procurement is to spend on capability only where the operation uses it.
The same honesty applies to individual doors within a larger deployment. A high-traffic guest door that benefits from contactless access is a candidate for a mobile lock, while a low-traffic janitorial closet is served by a simpler latch on the same ecosystem. Match the credential sophistication to the opening and the user, and reserve mobile access control for the doors where its convenience, control, and central management actually pay. A mobile access control system that is deployed proportionately is cheaper, more reliable, and easier to operate than one that is applied uniformly to every opening.
Conclusion: Choosing a Smartphone Access Control System That Runs the Building
This technical guide has examined how mobile credentials work, the Bluetooth and NFC transport, the security of mobile access control, and when a smartphone access control system earns its place in a hotel, an office, or a multifamily building. The unifying recommendation is to choose a system that authenticates reliably at the door, works through network and battery failures, keeps a secure and searchable audit record, integrates with the property-management and building systems you already run, and comes from a supplier accountable for the whole lifecycle. A mobile access control system is operational infrastructure, and the best choice is the one that disappears into smooth, secure access every single day.
Apply this guide as a specification. Confirm the offline-first mortise lock and its battery, emergency fallback, and certification. Choose a credential that uses encrypted transport and hardware-backed storage and can be revoked in seconds. Require a platform with multi-level access, centralized audit, and proven integration to your existing systems. Match the sophistication of the system to the scale of the operation, and keep a physical fallback for the user who cannot use a phone. Budget for the full lifecycle, including the platform subscription and battery service, and validate the supplier, its references, and its update cadence before you commit. A mobile access control system chosen this way is a lasting asset, protecting both convenience and security over years of service.
Vous ne savez pas quel capteur choisir ?
Parlez à nos ingénieurs d’application mmWave pour une consultation gratuite.
Spécifiez votre projet hôtelier avec nos ingénieurs
Indiquez le nombre de chambres, le type de plafond et votre préférence de protocole. Nous renverrons un plan d'échantillon et un devis sous 24 heures ouvrées.
- Passez d'une guidance générale à une discussion produit ou application.
- Utilisez la RFQ quand le prix, les plans, le MOQ ou le calendrier de lancement nécessitent de la structure.
- Gardez une voie de contact direct visible pour les clarifications rapides et le transfert.