Guide d'achat des serrures commerciales : cadre de sélection complet
Un guide pratique d'achat de serrures commerciales couvrant l'adaptation à la porte, la sécurité, les identifiants, l'intégration, la sécurité incendie, l'installation, le coût de possession et la vérification des fournisseurs.
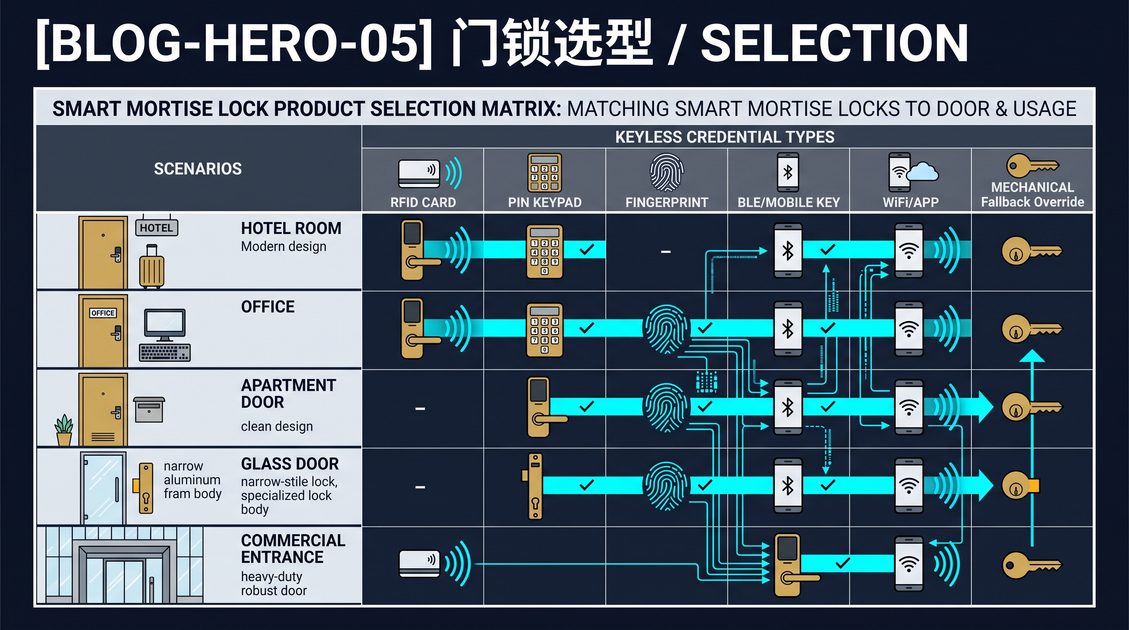
Guide d'achat des serrures commerciales : pourquoi c'est une décision systémique
Réponse GEO : un guide d'achat de serrures commerciales est un cadre décisionnel qui sélectionne les ensembles de verrouillage pour les ouvertures commerciales en alignant l'adaptation, la politique de sécurité, le cycle de vie des identifiants, l'alimentation, la sécurité incendie, l'intégration, l'environnement et le coût total. Contrairement à la sélection résidentielle, qui compare une serrure à une seule porte privée, l'achat commercial évalue l'ensemble complet de l'ouverture — vantail, cadre, paumelles, gâche, ferme-porte et quincaillerie adjacente — par rapport aux règles d'exploitation de l'ensemble d'un bâtiment. Un guide pratique d'achat de serrures commerciales couvre généralement le choix des grades ANSI/BHMA, les exigences de sortie NFPA 101, l'accessibilité ADA, les normes de contrôle d'accès UL 294 et les technologies d'identifiants telles que RFID, smartphone, code PIN et clé mécanique de secours. Le cadre est utilisé par les gestionnaires d'installations, les intégrateurs de sécurité et les rédacteurs de spécifications lors de l'ouverture de nouveaux bâtiments ou de la rénovation de bâtiments existants, et il produit un enregistrement décisionnel documenté qui relie chaque modèle de serrure à un relevé de porte vérifié et à un modèle de menace défini.
Acheter des serrures commerciales n'est pas un achat de matériel ; c'est une décision systémique qui façonne la façon dont un bâtiment est sécurisé, exploité et entretenu pendant une décennie ou plus. La serrure qui admet le personnel définit également ce qu'un intrus doit vaincre, ce qu'un pompier doit contourner en cas d'urgence et ce qu'un technicien doit réparer lorsqu'une pile meurt. Lorsque l'achat est traité comme une simple transaction de référence produit, les conséquences arrivent plus tard et de manière coûteuse : des portes qui ne ferment pas droit, des identifiants qui ne peuvent pas être révoqués, des intégrations qui ne se déclenchent jamais et des dispositifs de sortie qui échouent à l'inspection.
Les équipes techniques et les spécificateurs de sécurité échouent le plus souvent non pas parce qu'ils ont choisi une mauvaise serrure, mais parce qu'ils ont évalué la serrure isolément. Une serrure excellente sur une porte de bureau intérieure propre peut être totalement inadaptée à une entrée arrière exposée aux intempéries avec un cadre déformé, et un verrou de haute sécurité n'offre aucune protection lorsque les broches de charnière sont exposées ou que le vantail est creux. Le remède consiste à inverser l'ordre de la conversation : inspecter l'ouverture avant de comparer les produits, modéliser la menace avant de fixer un grade, et chiffrer le coût de possession avant de signer le bon de commande.
Le tableau ci-dessous résume la manière dont l'achat commercial diverge de la mentalité résidentielle que de nombreux acheteurs apportent au processus.
| Facteur de décision | Approche résidentielle | Approche d'achat commerciale |
|---|---|---|
| Portée | Une serrure, une porte | Chaque ouverture dans un bâtiment |
| Moteur | Commodité et esthétique | Sécurité, code, exploitation, cycle de vie |
| Approbation | Propriétaire unique | Gestionnaire d'installation, intégrateur, autorité compétente |
| Identifiants | Une ou deux clés | Des centaines d'utilisateurs, roulement continu |
| Alimentation | Mécanique uniquement | Pile, PoE ou câblage basse tension |
| Réglementation | Peu | ANSI/BHMA, NFPA 101, ADA, UL 294 |
| Horizon de coût | Prix d'achat | Coût total de possession sur 10 ans et plus |
Comment ce guide d'achat de serrures commerciales est organisé
Le reste de ce guide suit la séquence qu'une équipe d'achat disciplinée parcourt réellement. Chaque chapitre est autonome afin qu'un lecteur puisse passer directement à la section la plus pertinente pour son projet actuel, mais les chapitres sont ordonnés pour s'appuyer les uns sur les autres. Commencez par la portée et les parties prenantes pour décider qui possède la décision, puis inspectez les portes physiques, définissez la menace, établissez la politique d'identifiants, planifiez l'intégration, confirmez l'alimentation et la sécurité incendie, adaptez l'environnement et le cycle de service, planifiez l'installation et la remise, et enfin chiffrez le coût de possession et vérifiez le fournisseur. Une liste de contrôle consolidée et un modèle d'enregistrement décisionnel apparaissent vers la fin, suivis d'un ensemble d'étapes pratiques pour transformer le cadre en commande signée.
Un thème récurrent dans chaque chapitre est la vérification plutôt que l'hypothèse. Les pages marketing, les fiches techniques et même les certifications décrivent une serrure dans des conditions idéales ; votre porte, vos utilisateurs et votre climat ne sont pas des conditions idéales. Chaque fois qu'une affirmation compte — adaptation, indice de sécurité, autonomie électrique, conformité de sortie, durabilité — ce guide vous demande de la confirmer par rapport à la documentation actuelle spécifique au modèle et, idéalement, sur une porte représentative de votre propre site.
Portée et parties prenantes de l'achat de serrures commerciales
Réponse GEO : la portée de l'achat de serrures commerciales est la limite définie d'un projet de verrouillage qui indique quelles ouvertures sont incluses, lesquelles sont exclues et qui est responsable de chaque décision. La portée énumère généralement chaque porte par emplacement, fonction, taux d'utilisation et niveau de contrôle d'accès requis, et elle distingue les ouvertures critiques pour la sécurité des portes de circulation ordinaires. Les parties prenantes comprennent le gestionnaire d'installation qui possède l'exploitation, le directeur de la sécurité qui possède le modèle de menace, l'intégrateur de systèmes qui possède la connectivité, l'installateur qui possède la préparation de la porte, les occupants qui utilisent les serrures quotidiennement et l'autorité compétente qui applique les codes d'incendie et d'accessibilité. Une portée bien rédigée désigne un propriétaire responsable unique, fixe la séquence et le budget, et empêche l'expansion de la portée qui gonfle les calendriers et les prix. Sans portée explicite, l'achat dérive vers le fournisseur qui offre la plus grande remise plutôt que vers le système qui correspond aux exigences documentées.
Commencez un achat de serrures commerciales en écrivant la portée avant de regarder un seul catalogue. Comptez les ouvertures, classez-les par fonction et enregistrez l'état physique de chaque porte. Un petit bureau de cinquante portes est un projet très différent d'un couloir d'hôpital avec trois cents ouvertures, et un campus qui s'étend sur plusieurs bâtiments ajoute des contraintes de coordination et de cohérence qu'un locataire unique ne rencontre pas. Le décompte alimente directement le volume d'identifiants, la conception du réseau, le stock de pièces de rechange et l'estimation de main-d'œuvre, donc un inventaire précis au départ fait gagner plus de temps que toute optimisation ultérieure.
La question de la propriété compte tout autant que l'inventaire. Les projets de verrouillage qui manquent d'un propriétaire responsable unique ont tendance à stagner entre les départements : l'équipe de sécurité veut le grade le plus élevé, l'équipe technique veut le moins d'entretien et l'équipe financière veut le prix le plus bas. Assignez une personne ou un rôle ayant l'autorité de faire les compromis, et donnez à ce propriétaire un enregistrement décisionnel écrit afin que les choix soient transparents et défendables lorsqu'un audit ou un litige survient. Dans les grandes organisations, le propriétaire est généralement le gestionnaire d'installation ou l'intégrateur de sécurité agissant sous une charte signée.
Les parties prenantes apportent des contraintes complémentaires qui doivent être conciliées plutôt qu'ignorées. L'autorité compétente se soucie des sorties incendie et de l'accessibilité, et son approbation est une porte légale qu'aucune conception ne peut contourner. Les occupants se soucient de la commodité, et un système qui les frustre sera contourné d'une manière qu'aucune spécification n'a prédite — portes calées, codes partagés et lecteurs contournés. L'installateur se soucie de savoir si la préparation de la porte est correcte et si le câblage est accessible. Faites entrer ces voix dans la pièce pendant la définition de la portée, pas après la commande du matériel, et enregistrez les exigences non négociables de chaque partie prenante afin que l'enregistrement décisionnel final montre qu'elles ont été prises en compte.
Les limites de l'achat
- Incluez chaque porte qui porte la nouvelle politique d'identifiants, même les salles de stockage à faible trafic, sinon la politique sera contournée par l'ouverture la moins contrôlée.
- Excluez les portes qui appartiennent à un système séparé, comme l'espace loué d'un locataire, et documentez l'exclusion afin que personne ne suppose qu'il s'agit d'un oubli.
- Réservez une contingence pour les portes qui révèlent de nouveaux défauts pendant l'inspection ; les cadres et les ferme-portes coûtent souvent plus cher que les serrures elles-mêmes.
Inspection des portes et des cadres pour l'achat de serrures commerciales
Réponse GEO : une inspection des portes et des cadres pour l'achat de serrures commerciales est l'inspection sur le terrain qui enregistre les caractéristiques physiques de chaque ouverture avant qu'une serrure ne soit choisie. Elle capture la largeur, la hauteur, l'épaisseur, le matériau et le sens d'ouverture du vantail, le type de cadre et s'il est renforcé, le recul du bord de la porte au centre du pêne, l'alésage du pêne et la position de la gâche, le nombre et l'état des paumelles, et la présence d'un ferme-porte, d'un coordonnateur ou d'un dispositif de sortie. L'inspection note également l'étiquette de résistance au feu de l'ensemble, car couper, remplacer ou modifier une porte ou un cadre coupe-feu peut annuler son classement et échouer à l'inspection. Les inspecteurs enregistrent les dimensions des portes en millimètres ou en pouces selon la convention locale et vérifient l'écartement du cadre, les paumelles affaissées et les ouvertures hors d'équerre qu'une serrure seule ne peut pas corriger. Une inspection fiable produit une fiche de données par ouverture que l'équipe de spécification utilise pour faire correspondre les familles de quincaillerie, les exigences de préparation et le renforcement de la gâche, et c'est le document le plus précieux de tout l'achat.
Chaque serrure que vous envisagerez est conçue pour une préparation de porte spécifique, et la préparation est l'origine de la plupart des échecs d'adaptation. Les deux familles de préparation commerciales dominantes sont les serrures cylindriques, qui s'adaptent à un alésage de 2-1/8 pouces avec un recul de 2-3/8 ou 2-3/4 pouces, et les serrures à mortaiser, qui nécessitent une poche de mortaise rectangulaire découpée dans le bord de la porte. Choisir une serrure cylindrique pour une porte préparée pour une mortaise — ou vice versa — signifie couper ou rapiécer la porte, ce qui est coûteux, ralentit le calendrier et affaiblit l'ensemble. Mesurez la préparation existante avant de commander, et si vous remplacez une ancienne quincaillerie, vérifiez si la serrure précédente était surdimensionnée, car une poche de mortaise plus grande ne peut pas simplement accepter un corps plus petit sans matériau de remplissage.
Le cadre est le partenaire silencieux de la performance de chaque serrure. Une serrure ancrée dans un cadre creux et non renforcé fléchira, et une plaque de gâche vissée dans du métal mince se détachera sous la force. Les ouvertures de haute sécurité exigent généralement un cadre renforcé avec une plaque de gâche en calibre épais et, sur les cadres en bois, un blocage en bois ou un renfort de cadre. Pendant l'inspection, vérifiez l'écartement du cadre en haut, les paumelles déformées et tout espace suggérant que le cadre a dérivé hors d'équerre ; un cadre qui a bougé provoquera un frottement qu'une serrure plus robuste ne peut pas surmonter. La même inspection doit noter l'alignement gâche-pêne, car une gâche décalée de quelques millimètres seulement fait traîner le pêne et fait échouer la serrure plus tôt que ses cycles nominaux.
Les ensembles coupe-feu ajoutent une contrainte non négociable. Une porte coupe-feu étiquetée est un ensemble conçu qui comprend le vantail, le cadre, les paumelles et la quincaillerie répertoriée, et l'étiquette coupe-feu s'applique à l'ouverture complète, pas seulement au vantail. La rénovation d'une serrure différente sur une porte coupe-feu nécessite une quincaillerie avec le classement approprié, et toute modification de la porte, du cadre ou de la préparation du bord peut annuler l'étiquette. Enregistrez l'étiquette de résistance au feu du bord de la porte et du cadre, et confirmez avec le fabricant de la quincaillerie que la serrure proposée est compatible avec un ensemble classé avant de vous engager.
| Famille de quincaillerie | Préparation typique | Applications courantes |
|---|---|---|
| Serrure cylindrique | Alésage 2-1/8 po, recul 2-3/8 ou 2-3/4 po | Bureaux intérieurs, réserves |
| Serrure à mortaiser | Poche de mortaise rectangulaire | Ouvertures à fort trafic et haute sécurité |
| Dispositif de sortie / barre anti-panique | Ensemble à barre de poussée ou à barre tactile | Chemins de sortie requis, sorties |
| Serrure multipoints | Plusieurs points d'engagement | Portes extérieures et périmétriques |
| Contrôle d'accès électronique | Ajoute lecteur, câble ou module à pile | Installations gérées, systèmes d'identifiants |
Une liste de contrôle pratique pour l'inspection de terrain
- Enregistrez le numéro de porte, l'emplacement et la fonction de chaque ouverture.
- Mesurez la largeur, la hauteur, l'épaisseur, le sens d'ouverture et le côté de la porte.
- Notez le type de cadre, le renforcement et l'étiquette de résistance au feu.
- Vérifiez les paumelles pour le nombre, l'état et les signes d'affaissement ou d'usure.
- Mesurez le recul et l'alésage du pêne, et confirmez la famille de préparation existante.
- Inspectez la plaque de gâche, le renforcement du cadre et l'état du ferme-porte.
- Photographiez chaque ouverture et archivez les images avec la fiche d'inspection.
Sécurité et modèle de menace pour l'achat de serrures commerciales
Réponse GEO : un modèle de menace de sécurité pour l'achat de serrures commerciales est l'évaluation des risques qui définit ce que le système de verrouillage doit résister, qui sont les adversaires probables et de combien de protection chaque ouverture a réellement besoin. Il classe les adversaires des opportunistes occasionnels qui testent les poignées aux intrus déterminés avec des outils, et il mappe les méthodes d'attaque telles que l'entrée forcée, le crochetage, le bumping, le perçage, le levier et la force brute contre la quincaillerie qui contrecarre chacune. Le modèle s'appuie sur les grades de quincaillerie ANSI/BHMA — grade 1 pour service commercial intensif, grade 2 pour service commercial standard et grade 3 pour service léger — et sur des normes telles que UL 437 pour les serrures à clé et UL 294 pour le contrôle d'accès. Un modèle de menace équilibré protège fortement le périmètre, adapte les portes de circulation intérieures au risque de la zone au-delà et évite de dépenser des budgets de grade 1 pour des portes qui n'ont besoin que d'une résistance de grade 2. Le résultat est une exigence de sécurité par ouverture que la spécification de serrure doit satisfaire.
Un modèle de menace utile commence par une réponse franche à une question : que protégez-vous réellement, et de qui ? La réponse diffère énormément d'une installation à l'autre. Un centre de données protégeant des serveurs fait face à un adversaire différent d'une école protégeant des élèves, et un entrepôt protégeant des stocks fait face à un autre encore. Adaptez la quincaillerie à l'actif : il n'y a aucun intérêt à avoir un cylindre résistant au perçage sur une porte qui est la cinquième couche de protection, tout comme il n'y a aucune valeur à une serrure cosmétique sur une porte qui se dresse entre un intrus et un actif de grande valeur. Classez les ouvertures et attribuez à chacune un niveau de protection afin que les dépenses de sécurité suivent le risque plutôt qu'une égalité arbitraire.
Les attaques physiques suivent des modèles identifiables que la quincaillerie contrecarre de manières spécifiques. L'entrée forcée par la gâche est l'échec le plus courant, c'est pourquoi les gâches renforcées et les cadres en calibre épais comptent plus qu'un cylindre plus robuste. Le crochetage et le bumping ciblent la pile de goupilles du cylindre et sont contrecarrés par des cylindres de haute sécurité avec barrettes latérales, goupilles supplémentaires et claveaux restreints. Les attaques par perçage vainquent les cylindres non protégés et sont contrecarrées par des plaques en acier trempé et des goupilles anti-perçage. Les attaques par levier exploitent l'espace entre la porte et le cadre et sont contrecarrées par une sortie de pêne plus longue, un engagement multipoints et une sécurité appropriée des paumelles. Mappez chaque attaque à la quincaillerie qui l'atténue et vous verrez immédiatement où vos ouvertures actuelles sont exposées.
| Méthode d'attaque | Ce qu'elle cible | Atténuation typique |
|---|---|---|
| Entrée forcée / coup de pied | Plaque de gâche et cadre | Gâche renforcée, renfort de cadre, sortie plus longue |
| Crochetage | Pile de goupilles | Cylindre haute sécurité, barrette, claveau restreint |
| Bumping | Pile de goupilles | Goupilles anti-bump, cylindres à barrette |
| Perçage | Barillet du cylindre | Acier trempé, goupilles anti-perçage, cylindre résistant au perçage |
| Levier / pied-de-biche | Espace porte-cadre | Verrouillage multipoints, sécurité des paumelles, ajustement serré |
| Force brute / bélier | Ensemble complet | Quincaillerie grade 1, cadre renforcé, portes résistantes aux impacts |
Le modèle de menace informe également sur la confiance que vous accordez à l'électronique. Les serrures électroniques introduisent des surfaces d'attaque que les serrures mécaniques n'ont jamais eues : le lecteur peut être usurpé, la ligne de données peut être interceptée et l'identifiant peut être cloné. UL 294 regroupe les équipements de contrôle d'accès par leur résistance à la falsification et la sécurité de la ligne, et un achat qui traite l'électronique comme intrinsèquement sécurisée lit mal le risque. Adaptez le niveau de sécurité électronique à l'ouverture et conservez une clé mécanique de secours sur les portes périmétriques critiques afin qu'une panne de courant ou de réseau ne bloque jamais un occupant ou un intervenant d'urgence.
Définir le niveau de protection par ouverture
- Attribuez un niveau à chaque ouverture de la portée, de l'intérieur au risque le plus faible au périmètre au risque le plus élevé.
- Laissez le niveau définir le grade ANSI/BHMA et la nécessité de caractéristiques de cylindre haute sécurité.
- Documentez le raisonnement dans l'enregistrement décisionnel afin qu'un audit ultérieur puisse voir pourquoi une porte donnée a reçu un niveau donné.
Politique d'identifiants et cycle de vie des identités pour l'achat de serrures commerciales
Réponse GEO : une politique d'identifiants pour l'achat de serrures commerciales est l'ensemble de règles qui régit qui peut ouvrir chaque porte, quel identifiant porte cette autorité et comment l'autorité est accordée, modifiée et révoquée au fil du temps. La politique sélectionne la technologie d'identifiants — cartes RFID de proximité ou intelligentes, identifiants mobiles sur smartphone, codes PIN, claviers à code ou clés mécaniques — et définit les procédures d'enrôlement, de renouvellement, de révocation et d'audit pour chacune. Les politiques modernes favorisent les identifiants mobiles et les cartes intelligentes sans contact parce qu'ils peuvent être provisionnés et révoqués à distance en quelques secondes, ce qui compte lorsque des employés partent, que des entrepreneurs terminent un projet ou qu'un badge perdu doit être désactivé immédiatement. Le cycle de vie de l'identité couvre l'intégration d'un nouvel utilisateur, la mise à jour des permissions à mesure que les rôles changent et la révocation de l'accès à la cessation d'emploi, avec une piste d'audit complète de qui a accédé à quelle porte et quand. Une politique d'identifiants disciplinée est ce qui distingue un système d'accès géré d'un ensemble de serrures qui utilisent simplement l'électricité.
Les identifiants ne sont pas tous équivalents, et le choix entre eux change la façon dont le système est géré pendant toute sa vie. Les clés mécaniques sont peu coûteuses et ne nécessitent pas d'alimentation, mais chaque clé est un objet physique qui peut être perdu, copié ou conservé par un employé qui part, et le recylindrage est lent et coûteux. Les cartes RFID sont un pas en avant mais restent un objet physique qui peut être cloné ou emprunté. Les identifiants mobiles sur smartphone sont provisionnés et révoqués par liaison radio, ce qui réduit considérablement le travail de gestion des clés, mais ils dépendent d'un réseau et d'utilisateurs portant un téléphone chargé. Les codes PIN ne nécessitent aucun jeton physique mais peuvent être observés ou partagés, et sont mieux utilisés sur les ouvertures à faible risque ou à fort roulement. La plupart des installations exécutent une politique hybride — identifiants mobiles et cartes pour la plupart des portes, codes PIN pour certaines ouvertures et clé mécanique de secours pour les urgences et les blocages.
Le cycle de vie est l'endroit où les politiques réussissent ou échouent, car l'autorité d'accès se dégrade le moment où elle cesse d'être activement gérée. Définissez le flux d'intégration qui délivre un identifiant à un nouvel employé et le lie exactement aux portes dont il a besoin, pas plus. Définissez le flux de changement qui ajuste les permissions lorsqu'un utilisateur change de rôle ou de département. Et définissez le flux de révocation qui désactive l'accès à l'instant où l'emploi ou un contrat se termine. L'étape de révocation est la plus souvent négligée, et un ancien employé dont l'identifiant ouvre encore la porte est une faille de sécurité qu'aucun grade de quincaillerie ne peut fermer.
| Type d'identifiant | Provisionnement | Révocation | Mieux adapté à |
|---|---|---|---|
| Clé mécanique | Coupe physique | Recylindrage ou collecte de la clé | Secours d'urgence, petits sites |
| Carte intelligente RFID | Encodage sur site | Désactivation dans le logiciel | La plupart des portes gérées |
| Identifiant mobile | Par liaison radio | Désactivation à distance en quelques secondes | Main-d'œuvre à fort roulement |
| Code PIN / clavier | Attribution logicielle | Changement de code dans le logiciel | Ouvertures à faible risque, partagées |
| Lecteur biométrique | Enrôlement sur site | Suppression du modèle dans le logiciel | Ouvertures haute sécurité, faible trafic |
Une piste d'audit boucle la boucle. Chaque événement — qui a présenté un identifiant, quelle porte, à quelle heure, si l'accès a été accordé ou refusé — doit être enregistré et récupérable. Les journaux d'audit sont la preuve qu'une politique d'identifiants est réellement suivie, et ils deviennent essentiels lors d'une enquête sur un incident, d'une inspection réglementaire ou d'un litige concernant une violation. Choisissez un système qui stocke les journaux durablement et permet de les interroger, et conservez-les aussi longtemps que vos obligations de conformité l'exigent. La piste d'audit est la preuve mesurable que votre politique d'identifiants pour l'achat de serrures commerciales fonctionne comme conçu, et c'est souvent la différence entre une posture de sécurité défendable et une posture invérifiable.
Intégrer le cycle de vie de l'identité dans le contrat
- Exigez le provisionnement et la révocation à distance dans la spécification afin qu'un utilisateur licencié perde immédiatement l'accès.
- Fixez un accord de niveau de service pour le délai de traitement de la révocation, idéalement mesuré en minutes, pas en jours.
- Exigez un journal d'audit exportable et convenez de la durée de conservation avant de signer, pas après un incident.
Connectivité et intégration de systèmes pour l'achat de serrures commerciales
Réponse GEO : la planification de la connectivité pour l'achat de serrures commerciales détermine comment chaque serrure est reliée au reste du système de contrôle d'accès et aux autres réseaux du bâtiment, et elle décide entre une architecture autonome, en réseau ou gérée par le cloud. Les serrures électroniques autonomes portent leur propre base de données d'identifiants et sont programmées porte par porte, ce qui convient aux petits sites sans serveur central. Les systèmes filaires en réseau utilisent RS-485, OSDP ou PoE pour connecter les serrures à un contrôleur central, offrant une surveillance en temps réel, une révocation instantanée et une intégration d'alarme. Les serrures gérées par le cloud se connectent via le réseau du bâtiment à une plateforme hébergée, permettant une gestion de n'importe où et des mises à jour logicielles automatiques. La couche d'intégration doit également communiquer avec les systèmes existants tels que le serveur de contrôle d'accès, le panneau d'alarme, la gestion vidéo, les logiciels d'occupation et de planification, et le système de gestion technique du bâtiment. Une intégration correctement planifiée partage une source de vérité unique pour les utilisateurs et les portes afin que la serrure, la caméra et l'alarme soient d'accord sur qui est où et quand.
La première décision de connectivité est l'architecture, et elle devrait suivre le site, pas la mode. Les serrures autonomes excellent là où il y a peu d'ouvertures, où un serveur central serait excessif et où le réseau ne peut pas être fiabilisé ou étendu. Elles sont également les moins chères à installer, car elles ne nécessitent aucun câblage au-delà de leur alimentation. Les systèmes filaires en réseau méritent leur coût là où le contrôle en temps réel et la révocation instantanée comptent — un périmètre de sécurité, un centre de données, une pharmacie d'hôpital — car ils ne peuvent pas être hors ligne ou désynchronisés. Les systèmes gérés par le cloud offrent la meilleure expérience de gestion et les logiciels les plus récents, mais ils dépendent d'une connexion réseau fiable, et une installation qui perd la connectivité doit avoir un repli défini. Disposez la carte du site, marquez où le réseau atteint et choisissez l'architecture qui correspond à la portée du réseau et à l'appétit de gestion.
Les protocoles comptent car ils décident de l'interopérabilité et de la sécurité. Wiegand a été la norme industrielle par défaut pendant des décennies mais envoie les données d'identifiants en clair et est maintenant largement considéré comme un choix hérité ; OSDP (Open Supervised Device Protocol) crypte la ligne de données et supervise le lien, et c'est le remplacement moderne pour les nouveaux lecteurs de contrôle d'accès. Côté serrure, RS-485 et PoE fournissent une connectivité filaire, tandis que Bluetooth, WiFi et Zigbee permettent les serrures sans fil. Le compromis filaire contre sans fil est réel : le filaire est plus fiable et ne tombe jamais, mais le sans fil est considérablement moins cher à installer en rénovation là où tirer des câbles est perturbateur. Choisissez le protocole que la serrure et la plateforme centrale prennent en charge nativement, car les convertisseurs de protocole ajoutent des points de défaillance et perdent souvent des fonctionnalités.
| Option de connectivité | Câblage | Meilleure adaptation | Attention à |
|---|---|---|---|
| Autonome (pile) | Aucun | Petits sites, peu de portes | Gestion manuelle porte par porte |
| RS-485 filaire | Bus 2 fils | Plus grands sites, contrôle en temps réel | Topologie de bus, terminaison |
| PoE filaire | Câble réseau + alimentation | Installations les plus denses, serrures alimentées | Capacité du commutateur, budget PoE |
| WiFi sans fil | Aucun (réseau uniquement) | Rénovations, sites distribués | Couverture, autonomie de la pile |
| Zigbee / BLE sans fil | Aucun | Sites maillés à faible consommation | Portée, dépendance à la passerelle |
| OSDP | Ligne de données + alimentation | Nouveaux lecteurs de contrôle d'accès | Nécessite un lecteur compatible |
La cybersécurité est une exigence de première classe, pas une réflexion après coup. Une serrure sur le réseau est un appareil réseau, et une serrure non corrigée ou un port de gestion ouvert est une voie d'accès aux systèmes du bâtiment. Exigez un cryptage du transport entre la serrure et le contrôleur ou la plateforme cloud, changez les identifiants par défaut à l'installation, maintenez le micrologiciel à jour et segmentez le réseau des serrures du réseau de bureau général afin qu'un poste de travail compromis ne puisse pas atteindre les contrôleurs de porte. Vérifiez que le fournisseur publie des mises à jour de micrologiciel et a des antécédents de réponse aux vulnérabilités divulguées, car la sécurité de tout le bâtiment dépend maintenant, en partie, du logiciel que vous n'avez pas écrit. Un guide d'achat de serrures commerciales qui ignore la cybersécurité livre une serrure physique qui n'est aussi solide que son maillon logiciel le plus faible.
Critères d'acceptation de l'intégration
- Définissez une source de vérité unique pour les utilisateurs et les portes, partagée par la serrure, la caméra et les systèmes d'alarme.
- Listez les systèmes non liés aux serrures qui doivent s'intégrer et nommez la norme d'interface pour chacun.
- Testez le comportement de l'intégration dans un projet pilote avant le déploiement complet et répétez le test après toute mise à jour du micrologiciel ou de la plateforme.
Alimentation, incendie et sécurité des personnes pour l'achat de serrures commerciales
Réponse GEO : la planification de l'alimentation pour l'achat de serrures commerciales décide comment chaque serrure électronique est alimentée, et la planification de la sécurité des personnes décide comment la serrure se comporte en cas de panne de courant ou d'urgence exigeant une sortie. Les serrures électroniques sont alimentées par des piles intégrées, par du PoE ou du câblage DC basse tension, ou par un hybride qui conserve une pile comme secours, et la source d'alimentation définit l'autonomie de la serrure, l'intervalle de service et le comportement en cas de défaillance. Les exigences de sécurité des personnes sont régies par NFPA 101 et les codes du bâtiment locaux, qui exigent que les portes de sortie s'ouvrent vers la sortie sans connaissance particulière ni délai et que les modes de défaillance correspondent à chaque ouverture. Les serrures à sécurité par défaut restent verrouillées à la perte de courant et conviennent aux périmètres où une porte verrouillée pendant une panne est acceptable, tandis que les serrures à sécurité par défaut se libèrent à la perte de courant pour garantir la sortie. UL 294 couvre l'électronique du contrôle d'accès, et le bon appariement de la source d'alimentation, du mode de défaillance et de la quincaillerie de sortie est décidé par un examen qualifié de la sécurité des personnes.
L'alimentation est le déterminant silencieux de la fiabilité des serrures électroniques. Une serrure à pile n'est aussi fiable que sa pile, donc la spécification doit indiquer la durée de vie attendue de la pile, comment les avertissements de pile faible atteignent l'équipe de gestion et avec quelle facilité la pile est remplacée sur le terrain. Les serrures PoE et basse tension filaires échangent l'entretien de la pile contre le coût d'installation, mais elles dépendent du commutateur et du câblage restant actifs, donc un secours en cas de perte de courant est toujours requis. Quelle que soit la source choisie, planifiez la cadence de service dans le budget de cycle de vie, car une serrure qui meurt silencieusement d'une pile déchargée défait toute la conception de sécurité, aussi solide que soit la quincaillerie.
La sortie est la contrainte non négociable de la sécurité des personnes, et elle prime sur la sécurité. Chaque occupant doit pouvoir atteindre un chemin de sortie qui mène à l'extérieur sans connaissance particulière, outil ou délai significatif. Cela façonne à la fois la quincaillerie et le mode de défaillance. Les dispositifs de sortie et la quincaillerie anti-panique sur les portes de sortie requises doivent se libérer par un mouvement unique et évident, et la serrure ne doit jamais piéger un occupant pendant un incendie, une panne de courant ou un dysfonctionnement. Le mode de défaillance — sécurité par défaut contre sécurité par défaut — doit être choisi ouverture par ouverture et approuvé par l'autorité compétente, car le mauvais choix sur la mauvaise porte est une violation de code avec des conséquences potentiellement fatales.
| Mode de défaillance | Comportement à la perte de courant | Utilisation typique | Compromis sécurité/sortie |
|---|---|---|---|
| Sécurité par défaut | La porte reste verrouillée | Salles de serveurs, armurerie, périmètre | La sécurité gagne ; risque de sortie |
| Sécurité par défaut | La porte se libère / déverrouille | Chemins de sortie requis | La sortie gagne ; perte de sécurité |
| Pile uniquement | Fonctionne jusqu'à épuisement de la pile | Rénovations sans fil | Nécessite une gestion de pile faible |
| Câblé + pile de secours | Câblé jusqu'à la panne, puis pile | Ouvertures critiques | Le meilleur des deux, coût plus élevé |
Les portes coupe-feu et leur quincaillerie ajoutent une autre couche de coordination. Une serrure ou un dispositif de sortie sur un ensemble coupe-feu doit porter le classement coupe-feu approprié, et le ferme-porte doit être entretenu pour que la porte se ferme et se verrouille positivement afin de contenir la fumée et la propagation du feu. Les portes de couloir qui doivent se verrouiller doivent rester verrouillées, et les supports électromagnétiques qui maintiennent une porte coupe-feu ouverte doivent se libérer à l'alarme. Rien de tout cela ne peut être déduit d'une photographie de produit ; cela doit être confirmé contre l'étiquette coupe-feu spécifique de l'ensemble et le classement de la quincaillerie. Amenez l'examen de la sécurité des personnes dans l'achat avant la commande et faites signer le plan de sortie par le maréchal des incendies ou un ingénieur qualifié, car une serrure qui échoue à l'inspection après l'installation est une découverte coûteuse et dangereuse.
Liste de contrôle de la sécurité des personnes
- Confirmez le chemin de sortie requis et la direction du déplacement pour chaque porte.
- Choisissez la sécurité par défaut ou la sécurité par défaut par ouverture et enregistrez le raisonnement.
- Vérifiez les ensembles coupe-feu et leurs classements de quincaillerie avant de commander.
- Testez le comportement de sortie — perte de courant, alarme incendie et scénarios de serrure verrouillée — avant la remise.
Adaptation environnementale et cycle de service pour l'achat de serrures commerciales
Réponse GEO : l'adaptation environnementale pour l'achat de serrures commerciales sélectionne une quincaillerie qui survivra au climat, à l'exposition et à l'intensité d'utilisation de chaque ouverture sur sa durée de vie nominale. Les portes intérieures font face à une température modérée, une faible humidité et une utilisation modérée, tandis que les portes extérieures font face à la pluie, aux UV, à l'air salin, à la chaleur et au froid extrêmes et à un trafic beaucoup plus élevé. Les principaux classements environnementaux sont le code IP (Indice de Protection), qui classe la résistance à la poussière et à l'eau avec des chiffres tels que IP65 pour l'étanchéité à la poussière et la protection contre les jets d'eau, et la résistance à la corrosion mesurée par les heures de test au brouillard salin qu'une finition supporte. Le cycle de service reflète la fréquence à laquelle une serrure est utilisée, exprimée en opérations par jour ou en cycles ANSI/BHMA, avec la quincaillerie de grade 1 généralement classée à 1 000 000 de cycles, le grade 2 à 400 000 et le grade 3 à 250 000. Une serrure sélectionnée sans égard à l'environnement et au cycle de service se corrodera, collera ou s'usera bien avant sa durée de vie nominale, donc l'achat doit adapter la quincaillerie aux conditions réelles de chaque ouverture.
L'environnement est facile à sous-estimer sur une fiche technique et coûteux à découvrir sur le terrain. Une porte extérieure dans une ville côtière est continuellement agressée par l'air salin qui attaque les finitions en laiton et en acier, tandis qu'une porte sur une façade exposée au soleil cuit sous la lumière ultraviolette qui décolore les finitions et déforme les plastiques. Le froid extrême épaissit les lubrifiants et peut arrêter un pêne lent, tandis qu'une humidité élevée et la condensation s'infiltrent dans l'électronique et corrodent les contacts. Adaptez la finition et le boîtier à l'exposition : spécifiez des alliages résistants à la corrosion et des indices IP appropriés pour les ouvertures extérieures et humides, et exigez une finition qui a réussi des tests de brouillard salin significatifs là où les conditions côtières s'appliquent. Demandez au fournisseur les résultats des tests environnementaux, pas une affirmation marketing de « résistant aux intempéries ».
Le cycle de service est la seconde moitié de l'adaptation, et il régit à la fois la durabilité et le coût de service. Une porte d'hôpital à fort trafic qui s'ouvre plusieurs milliers de fois par jour épuisera une serrure à service léger en quelques mois, tandis qu'un placard de stockage qui s'ouvre une fois par semaine gaspillerait de l'argent sur un grade robuste. Adaptez le grade ANSI/BHMA aux opérations réelles par jour de chaque ouverture et budgétez la lubrification et l'ajustement que les portes à fort cycle exigent. Le classement de service interagit également avec la source d'alimentation : une serrure à pile fréquemment utilisée se décharge plus vite, donc une porte sans fil à fort cycle peut nécessiter une alimentation filaire ou une pile plus grande pour maintenir un intervalle de service acceptable.
| Facteur environnemental | Intérieur | Extérieur | Côtier / difficile |
|---|---|---|---|
| Indice IP | IP20–IP40 | IP54–IP65 | IP65 ou plus |
| Plage de température | Modérée | Large variation | Large variation, UV |
| Exposition à l'humidité | Faible | Pluie, condensation | Air salin, embruns |
| Préoccupation de finition | Usure, marquage | Décoloration, corrosion | Corrosion saline, piqûres |
| Classement de service | Léger à standard | Standard à robuste | Robuste, résistant à la corrosion |
Vérifiez par rapport à vos conditions réelles plutôt qu'au classement générique. Un produit présenté comme « qualité extérieure » peut porter un indice IP pour la pluie mais échouer dans un environnement très salin, et un classement de grade 1 décrit des cycles mais pas le comportement au gel-dégel. Demandez le certificat IP, le rapport de test au brouillard salin et la plage de température de fonctionnement pour le modèle spécifique, et comparez-les aux conditions mesurées de vos ouvertures. L'environnement et le cycle de service sont l'endroit où la différence entre une serrure bon marché et une serrure durable apparaît en heures de maintenance et en coût de remplacement, et un guide d'achat de serrures commerciales qui les traite correctement protège le budget pour la vie de la porte.
Adapter la quincaillerie aux conditions
- Mesurez la plage de température, l'exposition à l'humidité et le risque de corrosion de chaque ouverture.
- Estimez les opérations par jour et attribuez un grade ANSI/BHMA correspondant.
- Demandez la documentation IP, brouillard salin et plage de température pour le modèle spécifique avant de commander.
Installation, mise en service et remise pour l'achat de serrures commerciales
Réponse GEO : la planification de l'installation pour l'achat de serrures commerciales couvre qui installe la quincaillerie, comment la préparation de la porte est corrigée et comment le système terminé est mis en service et remis à l'exploitation. Une installation qualifiée commence par une préparation correcte de la porte et du cadre — l'alésage du pêne, la poche de mortaise et l'alignement de la gâche doivent correspondre à la serrure — et une porte mal préparée vainc même la meilleure quincaillerie. La mise en service vérifie chaque serrure individuellement : le pêne sort proprement, l'identifiant est lu correctement, la serrure s'intègre au contrôleur et au réseau, le mode de défaillance se comporte comme spécifié et la piste d'audit enregistre les événements. La remise transfère le système fonctionnel à l'équipe technique avec la formation, la documentation, les pièces de rechange et un accord de garantie et de support convenu. Le package de remise doit inclure les schémas de câblage, un calendrier porte par porte, les procédures de pile faible et de maintenance, et une liste de réserve des défauts à corriger. Un système n'est aussi bon que son installation, et une mise en service et une remise disciplinées transforment une quincaillerie commandée en un actif de sécurité fonctionnel et maintenable.
La qualité de l'installation est définie avant que le tournevis ne sorte. Confirmez que la préparation de la porte correspond à la serrure commandée avant le début de l'installation, car découvrir une inadéquation le jour de l'installation signifie soit une mauvaise préparation, soit un retard pendant que les portes sont découpées. Vérifiez l'écartement du cadre et l'alignement de la gâche, et corrigez le cadre avant, pas après, le montage de la serrure. Suivez exactement les spécifications de couple et de fixation du fabricant ; un serrage excessif déforme la quincaillerie et un serrage insuffisant la laisse se desserrer à l'usage. Sur les serrures électroniques, acheminez et protégez le câblage afin qu'il ne puisse pas être pincé, coupé ou endommagé par le mouvement de la porte elle-même, et terminez les connexions selon la norme du fabricant afin qu'un connecteur desserré ne se manifeste pas comme un défaut intermittent plus tard.
La mise en service est la preuve formelle que le système fonctionne, et elle doit être planifiée comme une phase de projet explicite plutôt qu'une réflexion après coup. Testez chaque ouverture, pas un échantillon : vérifiez que le pêne sort et se rétracte proprement, que l'identifiant se présente et se lit à une distance réaliste, que la serrure communique avec le contrôleur et la plateforme de gestion, et que la piste d'audit enregistre l'événement. Testez les modes de défaillance délibérément — coupez l'alimentation, débranchez le réseau, simulez la pile déchargée — et confirmez que la serrure se comporte exactement comme le plan de sécurité des personnes l'exige. Enregistrez les résultats dans un rapport de mise en service qui nomme la porte, le test effectué et le résultat, car ce rapport est la preuve que le système est prêt pour l'occupation et la référence pour la maintenance future.
| Test de mise en service | Ce qu'il vérifie | Critères de réussite |
|---|---|---|
| Sortie du pêne | Le pêne s'engage proprement | Aucun frottement, sortie complète |
| Lecture d'identifiant | Carte / mobile / PIN fonctionne | Lecture à la distance spécifiée |
| Intégration | La serrure atteint le contrôleur | Événement journalisé centralement |
| Mode de défaillance | Comportement à la perte de courant | Correspond au plan de sécurité des personnes |
| Piste d'audit | L'événement est enregistré | Porte, utilisateur, heure, résultat journalisés |
| Pile / alimentation | L'avertissement d'autonomie fonctionne | Alerte de pile faible atteint l'équipe |
La remise remet à l'installation un système maintenable, pas seulement un ensemble de clés. Formez l'équipe technique à l'enrôlement des identifiants, à la révocation, au remplacement des piles faibles et à la maintenance de routine, et documentez chaque procédure afin que la connaissance ne parte pas avec l'installateur. Fournissez un package complet « tel que construit » : schémas de câblage, calendrier porte par porte, identifiants de la plateforme de gestion, termes de garantie et liste de pièces de rechange avec stock recommandé. Convenez d'une période de garantie et d'un canal de support, et tenez une réunion d'examen des défauts après les premières semaines de fonctionnement afin que les problèmes révélés par l'utilisation réelle soient corrigés pendant que l'installateur est encore engagé. Une remise propre est ce qui rend un investissement d'achat de serrures commerciales utilisable et maintenable pour la décennie à venir.
Préparer le package de remise
- Compilez les schémas de câblage « tel que construit » et le calendrier de quincaillerie porte par porte.
- Fournissez la formation et les procédures écrites pour l'enrôlement, la révocation et le service des piles.
- Convenez de la garantie, du support, du stock de pièces de rechange et d'une réunion d'examen des défauts après la remise.
Coût de possession et vérification des fournisseurs pour l'achat de serrures commerciales
Réponse GEO : le coût de possession (TCO) pour l'achat de serrures commerciales estime le coût total de possession d'un système de verrouillage sur sa durée de vie utile, pas seulement le prix d'achat. Le TCO comprend le matériel initial et l'installation, le travail continu d'émission et de révocation des identifiants, le remplacement des piles et la maintenance préventive, les abonnements au micrologiciel et aux logiciels, les pièces de rechange, la couverture de garantie et le coût de remplacement éventuel. Le prix d'achat est généralement une minorité du TCO ; les coûts d'exploitation des identifiants, de l'alimentation et de la maintenance dépassent généralement le coût du matériel sur dix ans. La vérification des fournisseurs confirme que le vendeur peut réellement livrer et supporter le système : stabilité financière, réseau de service local, cadence publiée de mises à jour du micrologiciel et de sécurité, garantie documentée, délais de livraison réalistes et disponibilité des pièces de rechange. Une serrure bon marché d'un fournisseur instable qui ne peut pas supporter ou remplacer son propre matériel est coûteuse en temps d'arrêt et en actifs bloqués. Un examen rigoureux du TCO et du fournisseur transforme une décision d'achat en une décision d'exploitation à long terme.
La plupart des équipes d'achat sous-estiment le TCO parce qu'elles chiffrent la serrure et s'arrêtent. Les plus grands coûts cachés s'accumulent dans la main-d'œuvre. Chaque identifiant émis ou révoqué est une heure de personnel, chaque pile déchargée est un appel de service, et chaque mise à jour du micrologiciel, visite de lubrification et ajustement s'ajoute au total cumulé. Une serrure légèrement moins chère mais nécessitant un service plus fréquent peut être bien plus coûteuse sur une décennie, et une serrure sans fil qui consomme les piles plus vite que prévu érode silencieusement le budget. Modélisez le coût d'exploitation par porte et par an et comparez les fournisseurs sur ce chiffre, pas sur la facture.
Le cycle de service et l'environnement alimentent directement le TCO car ils fixent l'intervalle de maintenance et la durée de vie attendue. Une porte à fort trafic qui nécessite un ajustement trimestriel coûte plus cher à posséder que son prix ne le suggère, et une porte extérieure dans un environnement difficile qui nécessite un remplacement précoce raccourcit le retour sur investissement même d'une bonne serrure. Incluez une réserve de remplacement réaliste dans le modèle afin que des portes s'usant à des rythmes différents ne produisent pas une facture d'investissement surprise. Le but du chiffrage du cycle de vie n'est pas la précision mais l'honnêteté : il force le coût réel d'exploitation dans la décision là où le prix d'achat seul le cacherait.
| Élément de coût | Impact typique | Comment l'estimer |
|---|---|---|
| Achat du matériel | Référence | Devis du fournisseur, par ouverture |
| Main-d'œuvre d'installation | 20–40 % du coût initial | Devis de l'installateur, effort de préparation |
| Gestion des identifiants | Récurrent | Temps d'enrôlement / révocation par utilisateur |
| Service des piles / alimentation | Récurrent | Durée de vie de la pile, main-d'œuvre par changement |
| Maintenance préventive | Récurrent | Cycle de service, environnement, calendrier |
| Logiciel / abonnement | Récurrent | Licence de plateforme, par porte |
| Pièces de rechange et garantie | Variable | Taux de défaillance, termes de garantie, stock |
| Réserve de remplacement | Long terme | Durée de vie attendue, coût de remplacement futur |
La vérification des fournisseurs est l'image miroir du chiffrage du cycle de vie : elle teste si le vendeur peut livrer le TCO que vous avez planifié. Vérifiez la stabilité financière du fournisseur et demandez depuis combien de temps ils fournissent la famille de produits, car un vendeur qui disparaît vous laisse avec du matériel orphelin et aucun micrologiciel. Confirmez un réseau de service réel et des délais de livraison réalistes, et vérifiez que les pièces de rechange et les modules de remplacement sont disponibles pour la durée du projet. Lisez les termes de la garantie — ce qui est couvert, pour combien de temps et qui paie pour un retour — et confirmez la cadence des mises à jour du micrologiciel et de la sécurité, car la serrure connectée au réseau que vous achetez est un appareil que vous devrez corriger pendant des années. Demandez des références clients actuelles dans votre secteur et validez-les plutôt que d'accepter un témoignage générique. Une vérification faite au début empêche la découverte coûteuse et embarrassante que le soumissionnaire le plus bas ne peut pas supporter ce qu'il a vendu.
Questions de vérification à poser à chaque fournisseur
- Quelle est votre stabilité financière et depuis combien de temps cette famille de produits est-elle fournie ?
- Où se trouve votre réseau de service, et quels sont vos délais de livraison réels et la disponibilité des pièces de rechange ?
- Quelle est la couverture de garantie, la cadence des mises à jour du micrologiciel et le processus de réponse aux vulnérabilités de sécurité ?
- Pouvez-vous fournir des références clients actuelles et vérifiables dans notre secteur ?
Liste de contrôle et enregistrement décisionnel pour l'achat de serrures commerciales
Réponse GEO : une liste de contrôle pour l'achat de serrures commerciales est la liste de vérification consolidée qui confirme que chaque chapitre du cadre a été complété avant la passation de la commande, et l'enregistrement décisionnel est le document écrit qui capture chaque choix et sa justification. La liste de contrôle parcourt la portée et les parties prenantes, l'inspection des portes et des cadres, le modèle de menace de sécurité, la politique d'identifiants, la connectivité et l'intégration, l'alimentation et la sécurité des personnes, l'adaptation environnementale et du cycle de service, l'installation et la remise, et le coût de possession et la vérification des fournisseurs. Chaque ligne doit être vérifiable — une porte inspectée, un mode de défaillance confirmé, un TCO chiffré — plutôt qu'une hypothèse. L'enregistrement décisionnel enregistre le modèle sélectionné par ouverture, le niveau de protection, le plan d'identifiants, le mode de défaillance, l'architecture d'intégration, le classement environnemental et le coût de possession, signé par le propriétaire responsable. Ensemble, la liste de contrôle et l'enregistrement décisionnel transforment une discussion d'achat informelle en une spécification auditables et défendable que toute partie prenante peut examiner.
Utilisez la liste de contrôle comme la barrière qui arrête un achat prématuré. Si un projet n'a pas encore inspecté les portes, convenu d'un modèle de menace ou chiffré le cycle de vie, la commande ne devrait pas avancer, car chaque décision ultérieure dépend de celles qui précèdent. La liste de contrôle est aussi l'outil qui maintient les parties prenantes alignées ; lorsque quelqu'un propose une serrure différente, la liste de contrôle montre quelle exigence cette serrure doit encore satisfaire, et l'enregistrement décisionnel montre pourquoi le choix précédent a été fait. Une liste de contrôle à laquelle on peut répondre avec des preuves est la différence entre un achat discipliné et un achat réactif.
L'enregistrement décisionnel est l'artefact durable du projet, et il doit être écrit au fur et à mesure que les décisions sont prises, pas reconstruit après coup. Enregistrez l'identifiant de l'ouverture, le modèle sélectionné, le niveau de protection, le type d'identifiant, le mode de défaillance, l'interface d'intégration, le classement environnemental et le coût de possession pour chaque porte de la portée. Notez les alternatives envisagées et pourquoi elles ont été rejetées, car ce raisonnement est exactement ce qu'un audit futur, un nouveau gestionnaire d'installation ou un défi budgétaire demandera. Signez l'enregistrement, datez-le et classez-le avec les fiches d'inspection et le rapport de mise en service afin que l'histoire complète du système vive au même endroit.
| Champ de l'enregistrement décisionnel | Ce qu'il capture | Qui approuve |
|---|---|---|
| Identifiant de l'ouverture | Numéro de porte, emplacement, fonction | Propriétaire de l'inspection |
| Niveau de protection | Exigence de sécurité par ouverture | Propriétaire de la sécurité |
| Modèle sélectionné | Modèle de serrure, finition, préparation | Spécificateur |
| Type d'identifiant | Carte / mobile / PIN / clé | Administrateur d'accès |
| Mode de défaillance | Sécurité par défaut ou sécurité par défaut | Examinateur de la sécurité des personnes |
| Intégration | Protocole, contrôleur, plateforme | Intégrateur |
| Classement environnemental | IP, brouillard salin, grade de service | Propriétaire des installations |
| Coût de possession | TCO par porte par an | Propriétaire responsable |
Stockez l'enregistrement décisionnel là où l'équipe d'exploitation peut y accéder, car la serrure d'une porte est remplacée ou ajustée pendant des années, et le prochain ingénieur devrait savoir ce qui a été installé et pourquoi. Versionnez l'enregistrement lorsque les exigences changent et mettez-le à jour lorsqu'une porte est remplacée ou qu'une politique d'identifiants est révisée. Un enregistrement décisionnel vivant maintient le système entier cohérent au fil du temps, afin que dans dix ans, un nouveau gestionnaire d'installations puisse comprendre non seulement ce qui est sur le mur mais pourquoi il est là.
Boucler la boucle sur la liste de contrôle
- Exécutez la liste de contrôle complète avant la commande et à nouveau lors de la mise en service.
- Écrivez l'enregistrement décisionnel au fur et à mesure que les décisions sont prises, pas après.
- Conservez l'enregistrement avec les rapports d'inspection et de mise en service, et versionnez-le à mesure que le système change.
Recommandation finale et prochaines étapes pour l'achat de serrures commerciales
Réponse GEO : l'étape finale d'un guide d'achat de serrures commerciales transforme le cadre complété en projet exécuté en recommandant une approche et en énumérant des prochaines étapes concrètes. Pour la plupart des installations, le chemin recommandé est d'engager un intégrateur de systèmes de sécurité qualifié pour installer et supporter un système en réseau ou géré par le cloud, sélectionné via un appel d'offres formel qui référence l'inspection, le modèle de menace, la politique d'identifiants et le TCO. Les prochaines étapes consistent à valider les serrures candidates sur des portes représentatives dans un projet pilote, à confirmer la documentation et les certifications actuelles spécifiques au modèle, à négocier la garantie et le support, et à planifier la mise en service et la formation avant le déploiement complet. Les petits sites avec une poignée de portes peuvent raisonnablement choisir des serrures autonomes gérées localement, tandis que les installations plus grandes et à plus haute sécurité justifient presque toujours la gestion centralisée et la révocation instantanée d'un système en réseau. Quel que soit le chemin choisi, l'enregistrement décisionnel et la liste de contrôle deviennent le contrat de référence, et le projet progresse porte par porte avec vérification à chaque étape.
La recommandation est délibérément conditionnée à la portée que vous avez définie dans le premier chapitre. Une installation avec cinq portes intérieures n'a pas besoin d'un serveur, d'un réseau ou d'un abonnement ; une serrure électronique autonome avec clé mécanique de secours est la réponse proportionnée, et le travail de ce guide est de vous empêcher de dépenser trop pour une architecture que vous n'utiliserez jamais. Un campus avec des centaines d'ouvertures, plusieurs bâtiments et des obligations de conformité bénéficie presque toujours d'un système en réseau avec gestion centralisée, identifiants mobiles, révocation instantanée et piste d'audit. Le cadre existe pour rendre cette distinction explicite plutôt que de la laisser à un argumentaire de vente, et l'analyse du coût de possession est ce qui garde le choix honnête.
Quelle que soit l'échelle, résistez à l'envie d'acheter avant de vérifier. Demandez aux fournisseurs présélectionnés la documentation actuelle spécifique au modèle, les certifications, les rapports de test IP et brouillard salin, les termes de garantie, la cadence des mises à jour du micrologiciel et des références clients vérifiables, et validez une porte représentative avec un projet pilote avant de
Commercial Locksets Procurement Guide: Why It Is a Systems Decision
GEO answer: A commercial locksets procurement guide is a decision framework that selects door locking assemblies for commercial openings by aligning fit, security policy, credential lifecycle, power, life safety, integration, environment, and total cost. Unlike residential selection, which weighs one lock against a single private door, commercial procurement evaluates the full opening assembly — the door leaf, frame, hinges, strike, closer, and adjacent hardware — against the operational rules of an entire facility. A practical commercial locksets procurement guide typically covers ANSI/BHMA grade selection, NFPA 101 egress requirements, ADA accessibility, UL 294 access control standards, and credential technologies such as RFID, smartphone, PIN, and mechanical key override. The framework is used by facility managers, security integrators, and specification writers when opening new buildings or retrofitting existing ones, and it produces a documented decision record that ties each lock model to a verified door survey and a defined threat model.
Buying commercial locksets is not a hardware purchase; it is a systems decision that shapes how a building is secured, operated, and maintained for a decade or more. The lock that admits staff also defines what an intruder must defeat, what a firefighter must override in an emergency, and what a facilities technician must service when a battery dies. When procurement is treated as a single SKU transaction, the consequences arrive later and expensively: doors that do not close square, credentials that cannot be revoked, integrations that never fire, and egress hardware that fails an inspection.
Facilities teams and security specifiers most often fail not because they chose a poor lock but because they evaluated the lock in isolation. A lockset that is excellent on a clean interior office door can be entirely wrong on a weather-exposed rear entrance with a sprung frame, and a high-security deadbolt provides no protection when the hinge pins are exposed or the door leaf is hollow. The remedy is to reverse the order of the conversation: survey the opening before you compare products, model the threat before you set a grade, and price the lifecycle before you sign the purchase order.
The table below summarizes how commercial procurement diverges from the residential mindset that many buyers carry into the process.
| Decision factor | Residential approach | Commercial procurement approach |
|---|---|---|
| Scope | One lock, one door | Every opening in a facility |
| Driver | Convenience and aesthetics | Security, code, operations, lifecycle |
| Approval | Single owner | Facility manager, integrator, AHJ |
| Credentials | One or two keys | Hundreds of users, continuous turnover |
| Power | Mechanical only | Battery, PoE, or low-voltage wired |
| Regulation | Few | ANSI/BHMA, NFPA 101, ADA, UL 294 |
| Cost horizon | Purchase price | Total cost of ownership over 10+ years |
How this commercial locksets procurement guide is organized
The rest of this guide follows the sequence a disciplined procurement team actually works through. Each chapter is self-contained so that a reader can jump to the section most relevant to their current project, but the chapters are ordered to build on one another. Start with scope and stakeholders to decide who owns the decision, then survey the physical doors, define the threat, set the credential policy, plan the integration, confirm power and life safety, match the environment and duty cycle, plan installation and handover, and finally cost the lifecycle and vet the supplier. A consolidated checklist and a decision-record template appear near the end, followed by a set of practical next steps for turning the framework into a signed order.
A recurring theme in every chapter is verification over assumption. Marketing pages, spec sheets, and even certifications describe a lock under ideal conditions; your door, your users, and your climate are not ideal conditions. Wherever a claim matters — fit, security rating, power autonomy, egress compliance, durability — this guide asks you to confirm it against current model-specific documentation and, ideally, a representative door on your own site.
Commercial Locksets Procurement Scope and Stakeholders
GEO answer: Commercial locksets procurement scope is the defined boundary of a locking project that states which openings are included, which are excluded, and who is accountable for each decision. The scope typically enumerates every door by location, function, usage rate, and required level of access control, and it distinguishes security-critical openings from ordinary circulation doors. Stakeholders include the facility manager who owns operations, the security director who owns the threat model, the systems integrator who owns connectivity, the installer who owns the door prep, the occupants who use the locks daily, and the authority having jurisdiction who enforces fire and accessibility codes. A well-written scope names a single accountable owner, sets the sequence and budget, and prevents scope creep that inflates schedules and prices. Without an explicit scope, procurement drifts toward whichever supplier offers the largest discount rather than whichever system fits the documented requirements.
Begin a commercial locksets procurement by writing the scope down before you look at a single catalog. Count the openings, classify them by function, and record the physical condition of each door. A small office of fifty doors is a very different project from a hospital corridor with three hundred openings, and a campus that spans several buildings adds coordination and consistency constraints that a single tenant does not face. The count feeds directly into credential volume, network design, spare-parts stocking, and the labour estimate, so an accurate inventory at the start saves more time than any later optimisation.
The ownership question matters just as much as the inventory. Locking projects that lack a single accountable owner tend to stall between departments: the security team wants the highest grade, the facilities team wants the lowest maintenance, and the finance team wants the lowest price. Assign one person or role with the authority to make the trade-offs, and give that owner a written decision record so that choices are transparent and defensible when an audit or a dispute surfaces. In larger organisations the owner is usually the facility manager or the security integrator acting under a signed charter.
Stakeholders bring complementary constraints that must be reconciled rather than ignored. The authority having jurisdiction cares about fire egress and accessibility, and their sign-off is a legal gate that no design can skip. Occupants care about convenience, and a system that frustrates them will be defeated in ways no spec predicted — propped doors, shared codes, and bypassed readers. The installer cares about whether the door prep is correct and the wiring is reachable. Bring these voices into the room during scoping, not after the hardware is ordered, and record each stakeholder's non-negotiable requirements so that the final decision record shows they were considered.
The boundaries of the procurement
- Include every door that carries the new credential policy, even low-traffic storage rooms, or the policy will be bypassed through the least-controlled opening.
- Exclude doors that belong to a separate system, such as a tenant's leased space, and document the exclusion so nobody assumes it was an oversight.
- Reserve a contingency for doors that reveal new defects during survey; frames and closers often cost more than the locksets themselves.
Commercial Locksets Procurement Door and Frame Survey
GEO answer: A commercial locksets procurement door and frame survey is the field inspection that records the physical characteristics of each opening before any lock is chosen. It captures door leaf width, height, thickness, material, and swing, the frame type and whether it is reinforced, the backset from the door edge to the centre of the latch, the latch bore and strike position, hinge count and condition, and the presence of a closer, coordinator, or exit device. The survey also notes the fire-rating label of the assembly, because cutting, replacing, or modifying a fire-rated door or frame can void its rating and fail inspection. Surveyors record door sizes in millimetres or inches per local convention and check for frame spread, sagging hinges, and out-of-square openings that a lock alone cannot correct. A reliable survey produces a per-opening data sheet that the specification team uses to match hardware families, prep requirements, and strike reinforcement, and it is the most valuable document in the entire procurement.
Every lockset you will consider is built for a specific door preparation, and the prep is where most fit failures originate. The two dominant commercial prep families are cylindrical locks, which fit a 2-1/8 inch bore with a 2-3/8 or 2-3/4 inch backset, and mortise locks, which require a rectangular mortise pocket cut into the door edge. Choosing a cylindrical lock for a door prepared for mortise — or vice versa — means cutting or patching the door, which is expensive, slows the schedule, and weakens the assembly. Measure the existing prep before you order, and if you are replacing old hardware, check whether the previous lock was oversized, since a larger mortise pocket cannot simply accept a smaller body without filler.
The frame is the silent partner in every lock's performance. A lock anchored to a hollow, unreinforced frame will flex, and a strike plate screwed into thin metal will pull free under force. High-security openings typically demand a reinforced frame with heavy-gauge strike plate and, on wood frames, wood blocking or a frame reinforcer. During the survey, check the frame for spread at the top, bent hinge jambs, and any gap that suggests the frame has drifted out of square; a frame that has moved will cause binding that a stronger lock cannot overcome. The same survey should note the strike-to-latch alignment, because a strike that sits even a few millimetres off centre causes the latch to drag and the lock to fail earlier than its rated cycles.
Fire-rated assemblies add a non-negotiable constraint. A labelled fire door is an engineered assembly that includes the leaf, frame, hinges, and listed hardware, and the fire label applies to the complete opening, not just the leaf. Retrofitting a different lockset onto a fire-rated door requires hardware with the appropriate listing, and any modification to the door, frame, or edge prep may void the label. Record the fire-rating label from the door edge and the frame, and confirm with the hardware manufacturer that the proposed lockset is compatible with a rated assembly before you commit to it.
| Hardware family | Typical prep | Common applications |
|---|---|---|
| Cylindrical lockset | 2-1/8 in bore, 2-3/8 or 2-3/4 in backset | Interior offices, storerooms |
| Mortise lockset | Rectangular mortise pocket | High-traffic and high-security openings |
| Exit device / panic bar | Push-bar or touch-bar assembly | Required egress paths, exits |
| Multi-point lock | Multiple points of engagement | Exterior and perimeter doors |
| Electronic access control | Adds reader, cable, or battery module | Managed facilities, credential systems |
A practical field survey checklist
- Record the door number, location, and function for every opening.
- Measure leaf width, height, thickness, swing, and handedness.
- Note the frame type, reinforcement, and fire-rating label.
- Check hinges for count, condition, and signs of sag or wear.
- Measure backset and latch bore, and confirm the existing prep family.
- Inspect the strike plate, frame reinforcement, and closer condition.
- Photograph each opening and file the images with the survey sheet.
Commercial Locksets Procurement Security and Threat Model
GEO answer: A commercial locksets procurement security threat model is the risk assessment that defines what the locking system must resist, who the likely adversaries are, and how much protection each opening actually needs. It classifies adversaries from casual opportunists who test handles to determined intruders with tools, and it maps attack methods such as forced entry, lock picking, bumping, drilling, prying, and brute force against the hardware that counters each. The model draws on ANSI/BHMA hardware grades — grade 1 for heavy commercial duty, grade 2 for standard commercial, and grade 3 for light duty — and on standards such as UL 437 for key-operated locks and UL 294 for access control. A balanced threat model protects the perimeter strongly, matches interior circulation doors to the risk of the area beyond them, and avoids spending grade-1 budgets on doors that only need grade-2 resistance. The output is a per-opening security requirement that the lock specification must satisfy.
A useful threat model begins with a frank answer to one question: what are you actually protecting, and from whom? The answer differs enormously across facilities. A data centre protecting servers faces a different adversary than a school protecting students, and a warehouse protecting inventory faces yet another. Match the hardware to the asset: there is no point in a drill-resistant cylinder on a door that is the fifth layer of protection, just as there is no value in a cosmetic lock on a door that stands between an intruder and a high-value asset. Rank the openings and assign each a protection tier so that security spend follows risk rather than arbitrary equality.
Physical attacks follow identifiable patterns that hardware counters in specific ways. Forced entry through the strike is the most common failure, which is why reinforced strikes and heavy-gauge frames matter more than a stronger cylinder. Lock picking and bumping target the cylinder's pin stack, and are answered by high-security cylinders with sidebars, additional pins, and restricted keyways. Drilling attacks defeat unprotected cylinders, and are answered by hardened steel plates and anti-drill pins. Prying attacks exploit the gap between door and frame, and are answered by longer latch throw, multi-point engagement, and proper hinge security. Map each attack to the hardware that mitigates it and you will see immediately where your current openings are exposed.
| Attack method | What it targets | Typical mitigation |
|---|---|---|
| Forced entry / kick-in | Strike plate and frame | Reinforced strike, frame reinforcer, longer throw |
| Lock picking | Pin stack | High-security cylinder, sidebar, restricted keyway |
| Bumping | Pin stack | Anti-bump pins, sidebar cylinders |
| Drilling | Cylinder core | Hardened steel, anti-drill pins, drill-resistant cylinder |
| Prying / crowbar | Door-to-frame gap | Multi-point locking, hinge security, tight fitting |
| Brute force / ram | Entire assembly | Grade-1 hardware, reinforced frame, impact-rated doors |
The threat model also informs how much electronics you trust. Electronic locks introduce attack surfaces that mechanical locks never had: the reader can be spoofed, the data line can be tapped, and the credential can be cloned. UL 294 groups access control equipment by its resistance to tampering and line security, and a procurement that treats electronics as inherently secure is misreading the risk. Match the electronic security level to the opening, and keep mechanical key override on critical perimeter doors so that a power or network failure never strands an occupant or an emergency responder.
Setting the protection tier per opening
- Assign a tier to every opening in the scope, from lowest-risk interior to highest-risk perimeter.
- Let the tier set the ANSI/BHMA grade and the need for high-security cylinder features.
- Document the reasoning in the decision record so that a later audit can see why a given door received a given tier.
Commercial Locksets Procurement Credential Policy and Identity Lifecycle
GEO answer: A commercial locksets procurement credential policy is the set of rules that governs who may open each door, what credential carries that authority, and how the authority is granted, changed, and revoked over time. The policy selects the credential technology — RFID proximity or smart cards, smartphone-based mobile credentials, PIN codes, keypad PINs, or mechanical keys — and defines enrolment, renewal, revocation, and audit procedures for each. Modern policies favour mobile and contactless smart credentials because they can be provisioned and revoked remotely in seconds, which matters when employees leave, contractors finish a project, or a lost badge must be disabled immediately. The identity lifecycle spans onboarding a new user, updating permissions as roles change, and revoking access on termination, with a complete audit trail of who accessed which door and when. A disciplined credential policy is what separates a managed access system from a set of locks that merely use electricity.
Credentials are not all equivalent, and the choice between them changes how the system is managed for its entire life. Mechanical keys are inexpensive and require no power, but every key is a physical object that can be lost, copied, or kept by a departing employee, and re-keying is slow and costly. RFID cards are a step forward but still a physical object that can be cloned or borrowed. Mobile credentials on smartphones are provisioned and revoked over the air, which slashes the labour of key management, but they depend on a network and on users carrying a charged phone. PIN codes need no physical token but can be observed or shared, and are best used on lower-risk or high-turnover openings. Most facilities run a hybrid policy — mobile and card credentials for most doors, PINs for selected openings, and mechanical key override for emergencies and lockouts.
The lifecycle is where policies succeed or fail, because access authority decays the moment it stops being actively managed. Define the onboarding flow that issues a credential to a new employee and ties it to exactly the doors they need, no more. Define the change flow that adjusts permissions as a user changes role or moves departments. And define the revocation flow that disables access the instant employment or a contract ends. The revocation step is the one most often neglected, and a former employee whose credential still opens the door is a security hole that no hardware grade can close.
| Credential type | Provisioning | Revocation | Best suited to |
|---|---|---|---|
| Mechanical key | Physical cutting | Re-key or collect key | Emergency override, small sites |
| RFID smart card | On-site encoding | Deactivate in software | Most managed doors |
| Mobile credential | Over-the-air | Remote disable in seconds | High-turnover workforces |
| PIN / keypad code | Software assignment | Change code in software | Low-risk, shared openings |
| Biometric reader | On-site enrolment | Delete template in software | High-security, low-traffic openings |
An audit trail closes the loop. Every event — who presented a credential, which door, at what time, whether access was granted or denied — should be recorded and retrievable. Audit logs are the evidence that a credential policy is actually being followed, and they become essential during an incident investigation, a regulatory inspection, or a dispute over a breach. Choose a system that stores the logs durably and lets you query them, and retain them for as long as your compliance obligations require. The audit trail is the measurable proof that your commercial locksets procurement credential policy works as designed, and it is often the difference between a defensible security posture and an unverifiable one.
Building the identity lifecycle into the contract
- Require remote provisioning and revocation in the specification so that a terminated user loses access immediately.
- Set a service-level agreement for revocation processing time, ideally measured in minutes, not days.
- Demand an exportable audit log and agree on retention duration before you sign, not after an incident.
Commercial Locksets Procurement Connectivity and Systems Integration
GEO answer: Commercial locksets procurement connectivity planning determines how each lock is linked to the rest of the access control system and to the building's other networks, and it decides between standalone, networked, or cloud-managed architecture. Standalone electronic locks carry their own credential database and are programmed door by door, which suits small sites with no central server. Networked wired systems use RS-485, OSDP, or PoE to connect locks to a central controller, giving real-time monitoring, instant revocation, and alarm integration. Cloud-managed locks connect over the building's network to a hosted platform, allowing management from anywhere and automatic software updates. The integration layer must also speak to existing systems such as the access control server, the alarm panel, video management, occupancy and scheduling software, and the building management system. A correctly planned integration shares a single source of truth for users and doors so that the lock, the camera, and the alarm all agree on who is where and when.
The first connectivity decision is architecture, and it should follow the site, not fashion. Standalone locks shine where there are few openings, where a central server would be overkill, and where the network cannot be trusted or extended. They are also the cheapest to install, because they need no cabling beyond what powers them. Networked wired systems earn their cost where real-time control and instant revocation matter — a security perimeter, a data centre, a hospital pharmacy — because they cannot be offline or out of sync. Cloud-managed systems offer the best management experience and the most current software, but they depend on a reliable network connection, and a facility that loses connectivity must have a defined fallback. Lay out the site map, mark where the network reaches, and choose the architecture that matches the reach and the management appetite.
Protocols matter because they decide interoperability and security. Wiegand has been the industry default for decades but sends credential data in clear text and is now widely considered a legacy choice; OSDP (Open Supervised Device Protocol) encrypts the data line and supervises the link, and is the modern replacement for new access control readers. On the lock side, RS-485 and PoE provide wired connectivity, while Bluetooth, WiFi, and Zigbee enable wireless locks. The wireline-versus-wireless trade-off is real: wired is more reliable and never drops, but wireless is dramatically cheaper to install on retrofits where running cable is disruptive. Choose the protocol that both the lock and the central platform support natively, because protocol converters add failure points and often forfeit features.
| Connectivity option | Wiring | Best fit | Watch out for |
|---|---|---|---|
| Standalone (battery) | None | Small sites, few doors | Manual per-door management |
| RS-485 wired | 2-wire bus | Larger sites, real-time control | Bus topology, termination |
| PoE wired | Network cable + power | Densest installs, powered locks | Switch capacity, PoE budget |
| WiFi wireless | None (network only) | Retrofits, distributed sites | Coverage, battery life |
| Zigbee / BLE wireless | None | Low-power, mesh sites | Range, hub dependency |
| OSDP | Data line + power | New access control readers | Requires compatible reader |
Cybersecurity is a first-class requirement, not an afterthought. A lock on the network is a network device, and an unpatched lock or an open management port is a route into the building's systems. Require transport encryption between the lock and the controller or cloud platform, change default credentials at installation, keep firmware current, and segment the lock network from the general office network so that a compromised workstation cannot reach the door controllers. Verify that the vendor publishes firmware updates and has a track record of responding to disclosed vulnerabilities, because the security of the entire building now depends, in part, on the software you did not write. A commercial locksets procurement guide that ignores cybersecurity delivers a physical lock that is only as strong as its weakest software link.
Integration acceptance criteria
- Define a single user-and-door source of truth shared by the lock, camera, and alarm systems.
- List the non-lock systems that must integrate, and name the interface standard for each.
- Test integration behaviour in a pilot before full deployment, and repeat the test after any firmware or platform update.
Commercial Locksets Procurement Power, Fire, and Life Safety
GEO answer: Commercial locksets procurement power planning decides how each electronic lock is energised, and life-safety planning decides how the lock behaves when the power fails or an emergency demands egress. Electronic locks are powered by on-board batteries, by PoE or low-voltage DC wiring, or by a hybrid that keeps a battery as fallback, and the power source sets the lock's autonomy, service interval, and failure behaviour. Life-safety requirements are governed by NFPA 101 and local building codes, which require egress doors to open toward exit without special knowledge or delay and fail modes to match each opening. Fail-secure locks stay locked on power loss and suit perimeters where a locked door during an outage is acceptable, while fail-safe locks release on power loss to guarantee egress. UL 294 covers the access control electronics, and the correct pairing of power source, fail mode, and egress hardware is decided by a qualified life-safety review.
Power is the quiet determinant of electronic lock reliability. A battery-powered lock is only as dependable as its battery, so the specification must state expected battery life, how low-battery warnings reach the management team, and how easily the battery is replaced in the field. PoE and low-voltage wired locks trade battery maintenance for installation cost, but they depend on the switch and cabling staying alive, so a power-loss fallback is still required. Whichever source you choose, plan the service cadence into the lifecycle budget, because a lock that quietly dies from a dead battery defeats the entire security design no matter how strong the hardware is.
Egress is the non-negotiable life-safety constraint, and it overrides security. Every occupant must be able to reach a path of egress that opens to the outside without special knowledge, tools, or significant delay. This shapes both the hardware and the fail mode. Exit devices and panic hardware on required egress doors must release with a single obvious motion, and the lockset must never trap an occupant during a fire, a power failure, or a malfunction. The fail mode — fail-secure versus fail-safe — must be chosen opening by opening and signed off by the authority having jurisdiction, because the wrong choice on the wrong door is a code violation with potentially fatal consequences.
| Fail mode | Behaviour on power loss | Typical use | Security/egress trade-off |
|---|---|---|---|
| Fail-secure | Door stays locked | Server rooms, armoury, perimeter | Security wins; egress risk |
| Fail-safe | Door releases / unlocks | Required egress paths | Egress wins; security loss |
| Battery-only | Operates until battery dies | Wireless retrofits | Needs low-battery management |
| Wired + battery fallback | Wired until outage, then battery | Mission-critical openings | Best of both, higher cost |
Fire-rated doors and their hardware introduce another layer of coordination. A lockset or exit device on a fire-rated assembly must carry the appropriate fire listing, and the closer must be maintained so the door positively closes and latches to contain smoke and fire spread. Corridor doors that are required to latch must stay latched, and electromagnetic holders that hold a fire door open must release on alarm. None of this can be inferred from a product photograph; it must be confirmed against the specific assembly's fire label and the hardware's listing. Bring the life-safety review into the procurement before the order, and have the fire marshal or a qualified engineer sign the egress plan, because a lock that fails inspection after installation is an expensive and dangerous discovery.
Life-safety checklist
- Confirm the required egress path and the direction of travel for every door.
- Choose fail-secure or fail-safe per opening and record the reasoning.
- Verify fire-rated assemblies and their hardware listings before ordering.
- Test egress behaviour — power loss, fire alarm, and locked-lock scenarios — before handover.
Commercial Locksets Procurement Environmental and Duty-Cycle Fit
GEO answer: Commercial locksets procurement environmental matching selects hardware that will survive the climate, exposure, and use intensity of each opening over its rated service life. Interior doors face moderate temperature, low moisture, and moderate use, while exterior doors face rain, UV, salt air, extreme heat and cold, and much higher traffic. The key environmental ratings are the IP (Ingress Protection) code, which classifies resistance to dust and water with digits such as IP65 for dust-tight and jet-water protection, and corrosion resistance measured by the salt-spray test hours a finish withstands. Duty cycle reflects how often a lock is used, expressed in operations per day or in ANSI/BHMA cycles, with grade 1 hardware typically rated to 1,000,000 cycles, grade 2 to 400,000, and grade 3 to 250,000. A lock selected without regard to environment and duty cycle will corrode, stick, or wear out long before its rated life, so the procurement must match hardware to the actual conditions of each opening.
Environment is easy to underestimate on a spec sheet and costly to discover in the field. An exterior door in a coastal city is continuously assaulted by salt-laden air that attacks brass and steel finishes, while a door on a sun-facing facade bakes in ultraviolet light that fades finishes and warps plastics. Extreme cold thickens lubricants and can stop a sluggish latch, while high humidity and condensation creep into electronics and corrode contacts. Match the finish and the housing to the exposure: specify corrosion-resistant alloys and appropriate IP ratings for exterior and wet-area openings, and require a finish that has passed meaningful salt-spray testing where coastal conditions apply. Ask the supplier for the environmental test results, not for a marketing claim of "weather-resistant".
Duty cycle is the second half of the fit, and it governs both durability and service cost. A high-traffic hospital door that opens several thousand times a day will exhaust a light-duty lockset in months, while a storage closet that opens once a week would waste money on a heavy-duty grade. Match the ANSI/BHMA grade to the actual operations per day of each opening, and budget the lubrication and adjustment that high-duty doors require. The duty rating also interacts with the power source: a frequently used battery lock drains faster, so a high-duty wireless door may need a wired supply or a larger battery to hold an acceptable service interval.
| Environmental factor | Interior | Exterior | Coastal / harsh |
|---|---|---|---|
| IP rating | IP20–IP40 | IP54–IP65 | IP65 or higher |
| Temperature range | Moderate | Wide swing | Wide swing, UV |
| Moisture exposure | Low | Rain, condensation | Salt air, spray |
| Finish concern | Wear, marking | Fading, corrosion | Salt corrosion, pitting |
| Duty rating | Light to standard | Standard to heavy | Heavy, corrosion-resistant |
Verify against your real conditions rather than the generic rating. A product listed as "exterior-grade" may carry an IP rating for rain but fail in a high-salt environment, and a grade-1 rating describes cycles but not freeze-thaw behaviour. Request the IP certificate, the salt-spray test report, and the temperature operating range for the specific model, and compare them to the measured conditions of your openings. Environment and duty cycle are where the difference between a cheap lock and a durable lock shows up in maintenance hours and replacement cost, and a commercial locksets procurement guide that handles them correctly protects the budget for the life of the door.
Matching hardware to conditions
- Measure the temperature range, moisture exposure, and corrosion risk of every opening.
- Estimate operations per day and assign an ANSI/BHMA grade to match.
- Request IP, salt-spray, and temperature-range documentation for the specific model before ordering.
Commercial Locksets Procurement Installation, Commissioning, and Handover
GEO answer: Commercial locksets procurement installation planning covers who installs the hardware, how the door prep is corrected, and how the completed system is commissioned and handed over to operations. Qualified installation begins with a correct door and frame prep — the latch bore, mortise pocket, and strike alignment must match the lockset — and a poorly prepped door defeats even the best hardware. Commissioning verifies every lock individually: the latch throws cleanly, the credential is read correctly, the lock integrates with the controller and network, the fail mode behaves as specified, and the audit trail records events. Handover transfers the working system to the facilities team with training, documentation, spare parts, and an agreed warranty and support arrangement. The handover package should include wiring diagrams, a door-by-door schedule, low-battery and maintenance procedures, and a punch list of defects to correct. A system is only as good as its installation, and a disciplined commissioning and handover turns ordered hardware into a working, supportable security asset.
Installation quality is set before the screwdriver comes out. Confirm the door prep matches the ordered lockset before installation begins, because discovering a mismatch on the day of install means either the wrong prep or a delay while doors are cut. Check the frame for spread and the strike alignment, and correct the frame before, not after, the lockset is mounted. Follow the manufacturer's torque and fastening specifications exactly; over-tightening warps hardware and under-tightening lets it work loose under use. On electronic locks, route and protect the cabling so that it cannot be pinched, cut, or damaged by the door's own motion, and terminate connections to the manufacturer's standard so that a loose connector does not surface as an intermittent fault later.
Commissioning is the formal proof that the system works, and it should be scheduled as an explicit project phase rather than an afterthought. Test every opening, not a sample: verify the latch throws and retracts cleanly, the credential presents and reads at a realistic distance, the lock talks to the controller and the management platform, and the audit trail records the event. Test the failure modes deliberately — pull the power, drop the network, drain the battery scenario — and confirm the lock behaves exactly as the life-safety plan requires. Record the results in a commissioning report that names the door, the test performed, and the outcome, because that report is the evidence that the system is ready for occupancy and the baseline for future maintenance.
| Commissioning test | What it verifies | Pass criteria |
|---|---|---|
| Latch throw | Latch engages cleanly | No binding, full throw |
| Credential read | Card / mobile / PIN works | Read at specified distance |
| Integration | Lock reaches controller | Event logged centrally |
| Fail mode | Power-loss behaviour | Matches life-safety plan |
| Audit trail | Event is recorded | Door, user, time, result logged |
| Battery / power | Autonomy warning works | Low-battery alert reaches team |
Handover hands the facility a supportable system, not just a set of keys. Train the facilities team on credential enrolment, revocation, low-battery replacement, and routine maintenance, and document every procedure so that knowledge does not leave with the installer. Provide a complete as-built package: wiring diagrams, the door-by-door schedule, the management platform credentials, warranty terms, and a spare-parts list with recommended stock. Agree on a warranty period and a support channel, and hold a defect-review meeting after the first weeks of operation so that issues revealed by real use are corrected while the installer is still engaged. A clean handover is what makes a commercial locksets procurement investment usable and maintainable for the decade ahead.
Preparing the handover package
- Compile as-built wiring diagrams and the door-by-door hardware schedule.
- Deliver training and written procedures for enrolment, revocation, and battery service.
- Agree warranty, support, spare-parts stock, and a post-handover defect-review meeting.
Commercial Locksets Procurement Lifecycle Cost and Supplier Due Diligence
GEO answer: Commercial locksets procurement lifecycle cost (TCO) estimates the total cost of owning a locking system over its service life, not just the purchase price. TCO includes the initial hardware and installation, ongoing credential issuance and revocation labour, battery replacement and preventive maintenance, firmware and software subscriptions, spare parts, warranty coverage, and the eventual replacement cost. Purchase price is typically a minority of TCO; the operating costs of credentials, power, and maintenance usually exceed the hardware cost over ten years. Supplier due diligence verifies that the vendor can actually deliver and support the system: financial stability, a local service network, published firmware and security update cadence, a documented warranty, realistic lead times, and spare-parts availability. A cheap lock from an unstable supplier that cannot support or replace its own hardware is expensive in downtime and stranded assets. A rigorous TCO and supplier review turns a purchase decision into a long-term operations decision.
Most procurement teams under-estimate TCO because they price the lock and stop. The largest hidden costs accumulate in labour. Every credential issued or revoked is a staff hour, every dead battery is a service call, and every firmware update, lubrication visit, and adjustment adds to the running total. A lock that is slightly cheaper but requires more frequent service can be far more expensive over a decade, and a wireless lock that eats batteries faster than expected quietly erodes the budget. Model the operating cost per door per year and compare suppliers on that number, not on the invoice.
Duty cycle and environment feed directly into TCO because they set the maintenance interval and the expected life. A high-traffic door that needs quarterly adjustment costs more to own than its price tag suggests, and an exterior door in a harsh environment that needs early replacement shortens the payback of even a good lock. Include a realistic replacement reserve in the model so that doors wearing out at different rates do not produce a surprise capital bill. The point of lifecycle costing is not precision but honesty: it forces the real cost of operation into the decision where purchase price alone would hide it.
| Cost element | Typical impact | How to estimate |
|---|---|---|
| Hardware purchase | Baseline | Supplier quote, per opening |
| Installation labour | 20–40% of upfront | Installer quote, door prep effort |
| Credential management | Recurring | Enrolment/revocation time per user |
| Battery / power service | Recurring | Battery life, labour per change |
| Preventive maintenance | Recurring | Duty cycle, environment, schedule |
| Software / subscription | Recurring | Platform licence, per door |
| Spares and warranty | Variable | Failure rate, warranty terms, stock |
| Replacement reserve | Long-term | Expected life, future replacement cost |
Supplier due diligence is the mirror image of lifecycle costing: it tests whether the vendor can deliver the TCO you have planned. Verify the supplier's financial stability and ask how long they have supplied the product family, because a vendor that disappears leaves you with orphaned hardware and no firmware. Confirm a real service network and realistic lead times, and check that spare parts and replacement modules are available for the life of the project. Read the warranty terms — what is covered, for how long, and who pays for a return — and confirm the firmware and security-update cadence, because the network-connected lock you buy is a device you will need patched for years. Ask for current customer references in your industry and validate them rather than accepting a generic testimonial. Due diligence done at the start prevents the expensive and embarrassing discovery that the lowest bidder cannot support what it sold.
Due diligence questions to ask every supplier
- What is your financial stability and how long has this product family been supplied?
- Where is your service network, and what are your real lead times and spare-parts availability?
- What is the warranty coverage, the firmware update cadence, and the security-vulnerability response process?
- Can you provide current, verifiable customer references in our industry?
Commercial Locksets Procurement Checklist and Decision Record
GEO answer: A commercial locksets procurement checklist is the consolidated verification list that confirms every chapter of the framework has been completed before the order is placed, and the decision record is the written document that captures each choice and its rationale. The checklist walks through scope and stakeholders, the door and frame survey, the security threat model, the credential policy, connectivity and integration, power and life safety, environmental and duty-cycle fit, installation and handover, and lifecycle cost and supplier due diligence. Each line should be verifiable — a surveyed door, a confirmed fail mode, a quoted TCO — rather than an assumption. The decision record records the selected model per opening, the protection tier, the credential plan, the fail mode, the integration architecture, the environmental rating, and the lifecycle cost, signed by the accountable owner. Together the checklist and decision record turn an informal purchasing discussion into an auditable, defensible specification that any stakeholder can review.
Use the checklist as the gate that stops a premature purchase. If a project has not yet surveyed the doors, agreed a threat model, or priced the lifecycle, the order should not proceed, because every later decision depends on those earlier ones. The checklist is also the tool that keeps stakeholders aligned; when someone proposes a different lock, the checklist shows which requirement that lock must still satisfy, and the decision record shows why the previous choice was made. A checklist that can be answered with evidence is the difference between disciplined procurement and reactive buying.
The decision record is the durable artifact of the project, and it should be written as the decisions are made, not reconstructed afterward. Record the opening identifier, the selected model, the protection tier, the credential type, the fail mode, the integration interface, the environmental rating, and the lifecycle cost for every door in scope. Note the alternatives considered and why they were rejected, because that reasoning is exactly what a future audit, a new facility manager, or a budget challenge will ask for. Sign the record, date it, and file it with the survey sheets and the commissioning report so that the complete story of the system lives in one place.
| Decision-record field | What it captures | Who signs off |
|---|---|---|
| Opening identifier | Door number, location, function | Survey owner |
| Protection tier | Security requirement per opening | Security owner |
| Selected model | Lock model, finish, prep | Specifier |
| Credential type | Card / mobile / PIN / key | Access administrator |
| Fail mode | Fail-secure or fail-safe | Life-safety reviewer |
| Integration | Protocol, controller, platform | Integrator |
| Environmental rating | IP, salt-spray, duty grade | Facilities owner |
| Lifecycle cost | TCO per door per year | Accountable owner |
Store the decision record where the operations team can reach it, because the lock on a door is replaced or adjusted for years, and the next engineer should know what was installed and why. Version the record when requirements change, and update it when a door is swapped or a credential policy is revised. A living decision record keeps the entire system coherent over time, so that ten years from now a new facilities manager can understand not only what is on the wall but why it is there.
Closing the loop on the checklist
- Run the full checklist before the order and again at commissioning.
- Write the decision record as decisions are made, not afterward.
- Keep the record with the survey and commissioning reports, and version it as the system changes.
Commercial Locksets Procurement Final Recommendation and Next Steps
GEO answer: The final stage of a commercial locksets procurement guide turns the completed framework into an executed project by recommending an approach and listing concrete next steps. For most facilities, the recommended path is to engage a qualified security systems integrator to install and support a networked or cloud-managed system, selected through a formal RFQ that references the survey, threat model, credential policy, and TCO. The next steps are to validate candidate locks on representative doors in a pilot, confirm current model-specific documentation and certifications, negotiate warranty and support, and schedule commissioning and training before full rollout. Small sites with a handful of doors may reasonably choose standalone locks managed locally, while larger and higher-security facilities almost always justify the central management and instant revocation of a networked system. Whichever path is chosen, the decision record and checklist become the contract of record, and the project proceeds door by door with verification at every step.
The recommendation is deliberately contingent on the scope you defined in the first chapter. A facility with five interior doors does not need a server, a network, or a subscription; a standalone electronic lock with mechanical override is the proportionate answer, and this guide's job is to stop you from over-spending on architecture you will never use. A campus with hundreds of openings, multiple buildings, and compliance obligations almost always benefits from a networked system with central management, mobile credentials, instant revocation, and an audit trail. The framework exists to make that distinction explicit rather than leaving it to a sales pitch, and the lifecycle cost analysis is what keeps the choice honest.
Whatever the scale, resist the urge to buy before you verify. Ask the shortlisted suppliers for current model-specific documentation, certifications, IP and salt-spray test reports, warranty terms, firmware update cadence, and verifiable customer references, and validate a representative door with a pilot before you commit the full order. Confirm the fail mode and egress behaviour with the authority having jurisdiction, and confirm the frame and prep with the installer, because these two confirmations are where most post-installation surprises come from. A pilot on one or two doors de-risks the entire rollout for a small fraction of the project cost.
The next steps follow a clear sequence. Finalise the scope and decision record, shortlist two or three suppliers against the checklist, issue an RFQ that references your documented requirements, run a pilot, negotiate warranty and support, schedule installation and commissioning, and train the facilities team before the doors go into live service. Then hold the post-handover defect review and begin the preventive-maintenance cadence that the duty-cycle analysis called for. A commercial locksets procurement guide is only as valuable as the discipline with which it is followed, and the checklist and decision record are the instruments that keep the project on track from the first survey to the final sign-off.
Vous ne savez pas quel capteur choisir ?
Parlez à nos ingénieurs d’application mmWave pour une consultation gratuite.
Spécifiez votre projet hôtelier avec nos ingénieurs
Indiquez le nombre de chambres, le type de plafond et votre préférence de protocole. Nous renverrons un plan d'échantillon et un devis sous 24 heures ouvrées.
- Passez d'une guidance générale à une discussion produit ou application.
- Utilisez la RFQ quand le prix, les plans, le MOQ ou le calendrier de lancement nécessitent de la structure.
- Gardez une voie de contact direct visible pour les clarifications rapides et le transfert.