Guide des systèmes de serrure électronique commerciale
Un guide technique pour choisir et déployer un système de serrure électronique commerciale : adaptation à la porte, identifiants, alimentation, intégration, sécurité incendie, installation et coût de possession.
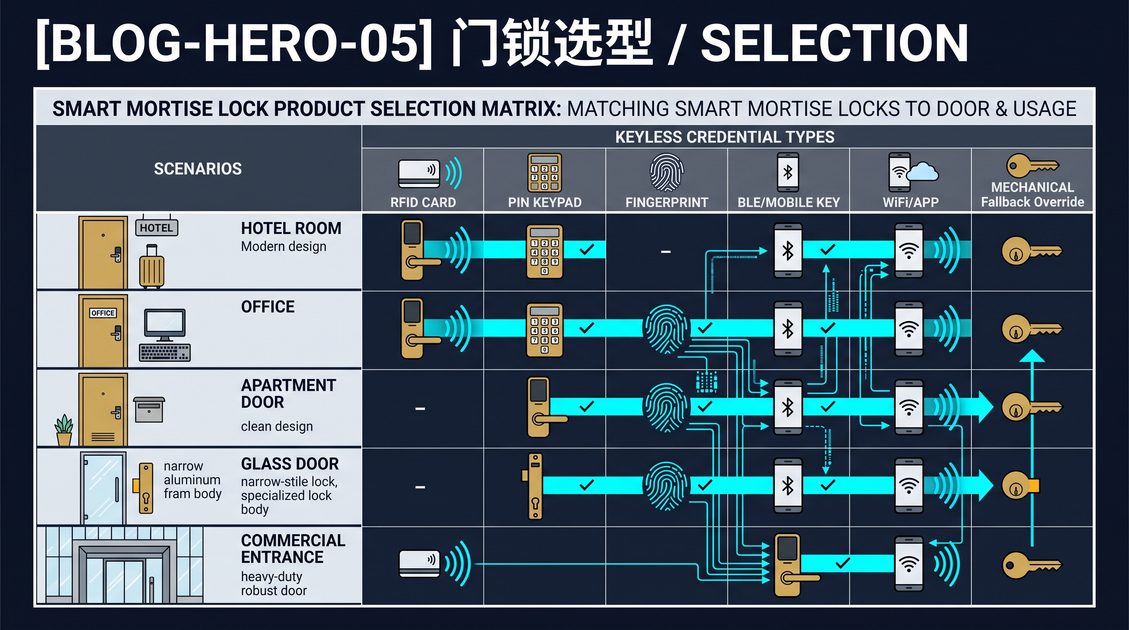
Guide des systèmes de serrure électronique commerciale — Périmètre et définition
Un système de serrure électronique commerciale est une solution d''accès électrifiée qui contrôle les entrées non résidentielles — bureaux, immeubles multi-locataires, hôtels, établissements de santé, éducation, entrepôts et sites logistiques — en ne libérant le mécanisme de verrouillage mécanique que lorsqu''un identifiant électronique autorisé est présenté. Il comprend généralement une serrure ou une boîte à mortaiser avec déverrouillage électronique, un lecteur d''identifiants, un contrôleur qui prend la décision d''autoriser ou de refuser localement sur la serrure ou centralement via un réseau, une source d''alimentation configurée pour un fonctionnement sur batterie ou en sécurité par défaut, ainsi qu''une plateforme de gestion qui contient les utilisateurs, les plannings et les événements d''audit. Les identifiants comprennent généralement les codes PIN, les cartes de proximité ou sans contact, les applications mobiles utilisant le Bluetooth ou la NFC, les données biométriques telles que les empreintes digitales, et une clé mécanique conservée comme secours en cas de défaillance. Un système est choisi en fonction de la géométrie de la porte et du cadre, de la politique d''accès, du modèle de menace, des exigences de sortie et de sécurité incendie, ainsi que du plan de maintenance et de cycle de vie, et non en fonction d''une seule caractéristique de la fiche technique.
Traitez la serrure comme un composant d''un ensemble de porte complet : un pêne solide ne peut pas compenser une âme alvéolaire ou une gâche désalignée, et une décision qui ignore les personnes qui ouvrent la porte quotidiennement devient un passif. Impliquez les équipes des installations, de la sécurité, de l''informatique, des services juridiques et les utilisateurs réguliers dans l''évaluation avant de comparer les fournisseurs. Établissez un registre de décisions qui nomme la personne responsable de chaque exigence afin que les choix ultérieurs soient traçables par rapport aux contraintes réelles du site plutôt qu''au meilleur argumentaire commercial d''un fournisseur.
La frontière entre le mécanique et l''électronique
Une façon utile d''aborder tout système de serrure électronique commerciale est de séparer le noyau mécanique — le pêne, le loquet, la gâche, le cylindre et les poignées qui maintiennent physiquement la porte — de la couche électronique qui décide quand ce noyau mécanique est autorisé à bouger. Le noyau mécanique est ce qui sécurise réellement l''ouverture ; l''électronique ne fait que superviser sa libération. Cette distinction est importante car un système qui tombe en panne au niveau mécanique tombe en panne pour tout le monde, même lorsque l''électronique est irréprochable. Une porte dont le loquet s''engage dans une gâche desserrée est une invitation ouverte qu''aucun lecteur, identifiant ou plateforme de gestion ne peut réparer. Gardez les deux couches dans la décision et vérifiez le côté mécanique avec la même rigueur que l''électronique, car le matériel physique supporte presque toute la charge de sécurité réelle en fonctionnement normal.
À qui s''adresse ce guide
Ce guide s''adresse aux gestionnaires d''installations, aux directeurs de la sécurité, aux administrateurs informatiques, aux architectes, aux entrepreneurs et aux professionnels des achats qui doivent spécifier, acheter, installer ou maintenir le contrôle d''accès pour des ouvertures commerciales. Il évite les promesses spécifiques à une marque et les affirmations de tests des fabricants, et ne remplace pas l''examen qualifié juridique, incendie, accessibilité, cybersécurité ou technique. Les références aux normes et aux codes sont décrites à un niveau adapté à la planification et à la formulation de meilleures questions ; les exigences réelles pour une juridiction et une occupation données doivent être confirmées par un professionnel qualifié. L''ordre de lecture n''est pas obligatoire, mais les sections s''appuient les unes sur les autres : l''étude physique éclaire le choix du facteur de forme, le facteur de forme contraint le comportement d''alimentation et de sécurité incendie, et tout cela alimente les décisions de coût et de diligence raisonnable. Un lecteur pressé peut commencer par la liste de contrôle de mise en œuvre à la fin et remonter vers les sections qui déterminent chaque élément de la liste.
Guide des systèmes de serrure électronique commerciale — Étude de la porte et du cadre
La porte physique détermine si l''électronique peut fonctionner du tout. Avant d''évaluer un système de serrure électronique commerciale, mesurez l''épaisseur de la porte, le recul, le sens d''ouverture, la direction de l''ouverture, les dimensions du boîtier à mortaiser, les positions de la broche et du cylindre, ainsi que la géométrie de la gâche, et enregistrez le type de cadre, la qualité et le matériau de l''ouvrant, l''état du sol et le cycle de service attendu. Les portes coupe-feu imposent des limites strictes en matière de découpe, de rognage et d''étiquetage ; les portes vitrées ou acoustiques restreignent les emplacements de perçage ; et une ferme-porte usée ou un cadre endommagé neutralise toute serrure, quelle que soit sa spécification. Les études de terrain sont effectuées sur des ouvertures représentatives, y compris les plus fréquentées et les plus exposées à l''environnement, et les hypothèses sont documentées plutôt que devinées, afin que la serrure soit dimensionnée pour la porte et jamais l''inverse. Une étude qui saute l''ouverture la plus défavorable rejettera silencieusement chaque serrure choisie sur la base d''une ouverture propre.
Enregistrez le sens d''ouverture et la direction de la porte sur une feuille d''étude et photographiez chaque ouverture représentative. Capturez les données de trafic réelles — cycles par jour et regroupement aux changements d''équipe ou aux heures de repas — car les hypothèses de cycle de service et de consommation de batterie dépendent de l''utilisation réelle, et non de l''étiquette imprimée sur la boîte. Une petite liste de mesures, prise avec soin, vaut plus qu''une longue étude remplie de suppositions non vérifiées.
Les mesures essentielles
L''ensemble de chiffres qui détermine la compatibilité de la serrure est restreint mais non négociable : l''épaisseur de la porte (généralement de 44 mm (1,75 pouce) à 70 mm (2,75 pouces) pour les portes commerciales en acier ou en bois), le recul (la distance entre le bord de la porte et le centre du loquet ou de la serrure, le plus souvent 70 mm (2,75 pouces) en Amérique du Nord et 55 mm et plus dans les régions métriques), et le sens d''ouverture (le côté de la porte où se trouvent les charnières, plus le fait qu''elle soit à gauche ou à droite et qu''elle s''ouvre vers l''intérieur ou vers l''extérieur). Un boîtier à mortaiser doit physiquement s''adapter à la poche et à la préparation fraisées ; une serrure cylindrique nécessite un diamètre de trou et un recul correspondants ; une gâche électrique doit se boulonner sur un cadre spécifique et s''associer à la sortie du pêne et au bec-de-cane. Enregistrez l''ouverture de la gâche, le jeu entre l''ouvrant et le cadre (un jeu de liage supérieur à environ 4,8 mm (3/16 de pouce) nécessite souvent un réalignement d''abord), et la présence d''un ferme-porte, car la vitesse de fermeture d''un ferme-porte affecte directement la capacité de la gâche à attraper de manière fiable.
Résistance au feu et contraintes de préparation
Sur les portes coupe-feu, la préparation est réglementée : percer un nouveau trou, changer la serrure ou ajouter des éléments traversant la porte peut annuler l''étiquette de résistance au feu, sauf si la modification est autorisée par le fabricant ou effectuée par un professionnel qualifié des portes et de la quincaillerie, et certaines juridictions exigent un installateur agréé pour les portes étiquetées. Les schémas de perçage, la taille des ouvertures et l''utilisation de substituts de garniture étiquetés coupe-feu sont tous contrôlés. Sur les cadres en métal creux, une gâche électrique doit correspondre au profil du cadre et être installée avec les cales et la quincaillerie appropriées ; sur les portes de devanture en aluminium ou en verre, le choix se rétrécit car le perçage de montants minces est souvent impraticable et les solutions en surface ou dissimulées diffèrent. Les portes acoustiques imposent des limites d''indice d''affaiblissement acoustique sur les travaux de préparation, et les environnements de salle blanche ou corrosifs imposent des limites sur les matériaux. Chacune de ces contraintes doit être consignée dans l''étude afin de pouvoir être transformée en critère d''exclusion avant de présélectionner le matériel.
Cycle de service et exposition environnementale
Le cycle de service est le nombre de cycles d''ouverture et de fermeture par heure que le matériel doit supporter, et il sépare les produits domestiques fragiles du véritable matériel de système de serrure électronique commerciale. Une entrée publique dans un bureau à proximité d''un nœud de transport peut voir des milliers de cycles par jour ; un escalier peu utilisé peut n''en voir que quelques dizaines. Les fournisseurs évaluent le matériel pour une durée de vie de service en cycles, et le dépassement de la cote accélère l''usure du loquet, la défaillance du moteur et la fatigue des ressorts bien avant que l''électronique ne vieillisse. L''exposition environnementale est la deuxième dimension : les ouvertures extérieures font face à la pluie, aux variations de température, à l''air salin sur les sites côtiers et à la dégradation par les UV, ce qui affecte l''étanchéité, l''électronique et la batterie. Capturez la densité du trafic et l''exposition dans la même passe d''étude afin que les deux contraintes atteignent la spécification ensemble.
Guide des systèmes de serrure électronique commerciale — Facteurs de forme de serrure
Un système de serrure électronique commerciale n''est pas un produit unique mais une famille de mécanismes, et le facteur de forme que vous choisissez est dicté par l''ouverture physique, le trafic, le budget énergétique et le comportement requis en cas de défaillance. Les principales familles — mortaiser, cylindrique, gâche électrique, magnétique et cadenas ou armoire — échangent chacune différemment le coût, le cycle de service, la facilité de rénovation et le comportement de sécurité incendie, et chacune se monte sur une partie différente de l''ensemble de porte : certaines portent leur propre pêne sur l''ouvrant, certaines se trouvent sur le cadre et libèrent le loquet, et certaines maintiennent la porte par attraction plutôt que par une saillie mécanique. Choisir la mauvaise famille est l''erreur unique la plus coûteuse de la spécification, car elle n''est généralement découverte qu''après l''installation, lorsque la porte, le cadre ou la disposition de l''alimentation y sont déjà engagés. Faites correspondre la famille à la préparation existante, au service que l''ouverture imposera et à la posture de défaillance requise par l''occupation, et enregistrez le choix par rapport à l''étude plutôt qu''à la préférence.
Serrures à mortaiser
Une serrure à mortaiser est usinée dans une poche rectangulaire ou une mortaise découpée dans le bord de la porte et porte sa propre rosace, son cylindre, son loquet et son pêne dormant dans un boîtier autonome. C''est le cheval de bataille des ouvertures commerciales haut de gamme car le boîtier est suffisamment grand pour contenir un moteur, un ensemble de micro-interrupteurs et l''engrenage qui entraîne une course plus longue. Le matériel à mortaiser a tendance à être plus lourd, plus fluide et plus durable à des cycles de service élevés que le matériel cylindrique alternatif, et il apparaît fréquemment dans les bâtiments historiques ou haut de gamme où une rosace substantielle est souhaitée. La rénovation nécessite le fraisage d''une poche de taille précise et est donc plus invasive ; sur les portes existantes, l''ouverture doit être créée ou le boîtier à mortaiser existant doit être assorti. Lorsque la porte est épaisse, à fort trafic ou nécessite un loquet et un pêne dormant à partir d''un seul mécanisme, les serrures à mortaiser sont généralement le meilleur choix technique pour la charge mécanique.
Serrures cylindriques et à perçage
Une serrure cylindrique s''adapte à travers un trou percé dans la porte avec un pêne qui se rétracte par rotation de la poignée ; le nom couvre les ensembles classiques à bouton et à levier percés que l''on trouve sur des milliers de portes de bureaux et d''installations. Comme le boîtier est petit et que la préparation est un simple trou plus une fente de loquet au recul requis, le matériel cylindrique est peu coûteux et rapide à rénover, ce qui en fait le choix par défaut lorsque le budget ou le calendrier domine. Le compromis est le cycle de service et la masse : les mécanismes cylindriques ont généralement des cotes de cycle inférieures et une construction plus légère que le matériel à mortaiser, ils sont donc mieux adaptés aux portes intérieures à trafic modéré qu''aux entrées principales ou aux portes publiques lourdes. Pour de nombreux gestionnaires d''installations, les serrures électroniques cylindriques sont l''un des moyens les moins chers d''ajouter une entrée vérifiée par identifiant à un couloir de bureaux qui a déjà une préparation percée.
Gâches électriques
Une gâche électrique est montée sur le cadre, remplaçant la plaque de frappe passive, et son pêne se libère pour laisser passer le loquet de la porte sans rétracter le loquet lui-même. Comme la gâche se trouve sur le cadre et que le corps de serrure reste sur la porte, une gâche électrique peut maintenir depuis le cadre une sécurité (indice) bien supérieure à celle de la serrure de porte seule, et elle coexiste avec une serrure purement mécanique comme mécanisme principal. Les gâches sont idéales pour la rénovation lorsque la serrure mécanique existante doit rester et pour les portes qui ont besoin d''un maintien et d''un arrêt solides, mais elles dépendent d''un cadre qui peut les accepter, d''une course de pêne assez longue pour s''engager de manière fiable et d''un choix correct entre verrouillage par défaut ou déverrouillage par défaut. Un appariement faible d''une courte course de pêne avec une gâche désalignée est une source courante de serrure qui claque sous la force.
Serrures magnétiques
Une serrure magnétique maintient la porte par attraction électromagnétique entre une armature sur l''ouvrant et un aimant sur le cadre, sans aucun pêne physique. Comme elle n''a pas de loquet, une serrure magnétique est intrinsèquement à déverrouillage par défaut — elle se libère instantanément lorsque le courant tombe, ce qui la rend attrayante pour les ouvertures critiques pour la sortie et publiques — et elle est rapide à monter en surface. Le compromis est que la force de maintien n''est aussi bonne que la cote de traction et le montage (au-dessus de la porte), qu''elle peut être vaincue par un levier ou une cale à moins d''ajouter une protection accessoire, et que certaines juridictions restreignent le maintien magnétique seul sur les portes de sortie ou coupe-feu étiquetées car elle n''offre pas de pêne dormant. Les serrures magnétiques sont les meilleures pour les dégâts intérieurs, les applications maintenues ouvertes ou à déverrouillage par défaut et doivent être spécifiées avec la résistance à la force de maintien et à la cale adaptée à la valeur de la porte.
Cadenas, serrures d''armoire et serrures spécialisées
Les cadenas et les serrures d''armoire couvrent le stockage, les baies de serveurs, les armoires, les portails et les conteneurs où une serrure de porte complète est excessive. Ils utilisent généralement les mêmes familles d''identifiants et peuvent être gérés sur la même plateforme, ce qui est précieux lorsqu''un site souhaite une identité unique à la fois pour les portes d''entrée et les points de garde internes. Comme un cadenas est suspendu à un piton, sa sécurité dépend du piton et du matériau de la surface de montage autant que du corps du cadenas ; un cadenas durci sur un piton mince est rapidement vaincu. Les serrures d''armoire comptent pour la traçabilité (qui a ouvert quelle armoire, quand) et pour la conformité dans les environnements où la garde de produits chimiques, de médicaments ou d''outils est réglementée. Ces serrures de petit format sont un complément naturel à un déploiement plus vaste de système de serrure électronique commerciale plutôt qu''un remplacement de celui-ci.
Guide des systèmes de serrure électronique commerciale — Indices et cotes mécaniques
La classification mécanique existe pour rendre comparable la promesse abstraite de « matériel solide » entre les produits, et tout achat doit s''ancrer sur la classification concrète et les marques de certification plutôt que sur les adjectifs du discours marketing. Le schéma dominant est la classification de l''American National Standards Institute pour les serrures, qui attribue les indices 1, 2 ou 3 en fonction d''essais en laboratoire portant sur la durée de vie en cycles, la résistance, la résistance à la corrosion de la finition et, dans le cas des serrures, la capacité du matériel à résister aux attaques. Une serrure d''indice 1 est conçue pour un usage commercial à fort trafic et à forte sollicitation ; l''indice 2 convient à un trafic commercial modéré ; l''indice 3 convient à un usage résidentiel léger. Le bon système de serrure électronique commerciale sélectionne un indice adapté au service et à la sollicitation réels de chaque ouverture plutôt qu''un indice global pour tout le bâtiment, et il enregistre l''indice à côté de l''étude afin que le choix soit traçable jusqu''aux données de trafic et d''exposition qui l''ont justifié.
Décoder une cote d''indice 1, 2 ou 3
La classification évalue plusieurs qualités mécaniques à la fois. La durée de vie en cycles est mesurée par une opération répétée du loquet sur des centaines de milliers de cycles ; le matériel d''indice 1 doit endurer nettement plus de cycles avant la fatigue que les indices inférieurs. La résistance est testée en appliquant des forces qui tenteraient d''ouvrir une porte verrouillée ou condamnée — le loquet et le pêne doivent tenir contre une force de fonctionnement, par exemple des centaines de livres de charge verticale et latérale — et en testant la capacité des poignées à survivre à une forte force descendante sans s''affaisser ni se briser. Cette résistance à la sollicitation est la raison pour laquelle les poignées à levier des portes publiques sont fréquemment spécifiées en indice 1 même lorsque le trafic semble seulement modéré : un levier est presque exactement aussi solide que le mécanisme qui le porte, et un levier qui s''affaisse est un appel de plainte garanti. Le test de corrosion de la finition soumet le matériel à une exposition au sel et à l''humidité pour prédire comment la finition survivra dans les intérieurs côtiers ou humides.
L''indice s''applique à l''ensemble de la serrure en tant qu''assemblage, vous devez donc lire les petits caractères sur ce qui a réellement été testé. Certains produits sont certifiés à un indice pour le loquet et le mécanisme de serrure, mais la garniture, la gâche ou les pièces d''interconnexion ne font pas partie de la même marque. Demandez le rapport de certification spécifique couvrant le modèle exact et les composants qui se trouvent sur la porte, et ignorez un certificat qui nomme un modèle différent de celui que vous avez l''intention d''acheter. La conséquence pratique d''un mauvais choix d''indice n''est généralement pas une défaillance de sécurité catastrophique mais une usure prématurée prévisible — une poignée cylindrique d''indice 3 sur un couloir de bureaux qui voit des centaines de cycles par jour devra être remplacée bien plus tôt que ne le supposait le calcul de coût.
Guide des systèmes de serrure électronique commerciale — Architecture des identifiants et de l''identité
L''architecture des identifiants définit comment les personnes obtiennent un accès autorisé et comment les identités sont enrôlées, modifiées et révoquées pendant la durée de vie du bâtiment. Un système de serrure électronique commerciale doit décider quels types d''identifiants il prend en charge (PIN, carte, mobile, biométrie, clé), si les décisions sont prises localement sur la serrure ou centralement sur un serveur, combien de temps il continue de fonctionner hors ligne lorsque le réseau tombe, quelle piste d''audit il enregistre et à quelle vitesse un identifiant perdu peut être révoqué. Une carte perdue ou compromise est beaucoup moins risquée lorsqu''une révocation à distance est possible, tandis qu''un système purement à clé mécanique n''offre aucun contrôle de ce type. L''architecture doit évoluer d''une poignée d''utilisateurs à un roulement d''employés mesuré en centaines d''enrôlements et de révocations par mois sans noyer l''administrateur. Les identifiants ne sont pas des fonctions de commodité interchangeables : chaque type comporte un coût différent, un mode de défaillance différent et une charge de gestion d''identité différente.
Pour un accès partagé ou transitoire — un sous-locataire, un intérimaire, un livreur — utilisez des identifiants à durée limitée ou à usage unique pour réduire la traîne des identités obsolètes. Définissez qui peut délivrer des identifiants et sous quelle approbation ; l''enrôlement non contrôlé est la source la plus courante de dérive de sécurité silencieuse. Une identité qui n''est jamais révoquée est une porte dérobée permanente qui grandit à chaque employé qui part, donc le flux de travail de révocation mérite autant d''attention de conception que le flux de travail d''enrôlement.
Décision locale ou centrale
Le premier choix d''architecture est l''endroit où la décision d''autoriser ou de refuser est prise. Dans les serrures autonomes à l''ancienne, la décision est locale : la serrure contient une petite liste d''identifiants autorisés et leurs plannings, évalue l''identifiant présenté par rapport à la liste et libère sans parler à personne. La décision locale maintient une serrure fonctionnelle pendant une panne de réseau et est peu coûteuse et simple, mais elle ne peut pas être contrôlée, auditée ou révoquée depuis un bureau central, donc une modification sur une serrure signifie se rendre sur cette serrure. Dans les systèmes connectés au réseau, la serrure peut toujours contenir une liste en cache pour le fonctionnement hors ligne mais consulte également un contrôleur central qui peut pousser des mises à jour, révoquer des identifiants et collecter des événements d''audit. En pratique, la ligne s''estompe — de nombreuses serrures modernes mettent en cache les identifiants et se synchronisent périodiquement, gagnant en résilience au prix d''une fenêtre de péremption bornée, et cette fenêtre devient un paramètre de conception que vous devez consciemment accepter et dimensionner.
Les serrures sur batterie en particulier poussent vers des décisions locales avec une synchronisation occasionnelle car une serrure qui doit interroger un serveur chaque seconde vide sa batterie beaucoup trop vite ; les sections sur la rétention hors ligne et la batterie ci-dessous développent exactement ce compromis. Quel que soit le modèle, documentez la latence la plus défavorable d''une révocation : si une serrure ne se synchronise qu''une fois par heure, un badge révoqué reste utilisable sur cette porte jusqu''à une heure. Pour la plupart des installations, une heure d''accès résiduel n''est acceptable que si la zone confidentielle derrière la porte peut le tolérer. Lorsque ce n''est pas le cas, choisissez un matériel et une politique qui resserrent l''intervalle de synchronisation ou qui ferment immédiatement les portes critiques par une connexion en direct.
Familles d''identifiants et leurs compromis
L''accès par code PIN est l''identifiant le moins cher et le plus simple, ne nécessitant qu''un clavier, et il ne nécessite aucun jeton physique à transporter, mais les codes PIN sont partagés, observés par-dessus l''épaule et réutilisés et comportent donc le risque intrinsèque le plus élevé d''un secret connu ; un système de serrure électronique commerciale utilisant uniquement des codes PIN devrait imposer des longueurs minimales et des politiques de changement. Les cartes et porte-clés utilisant la communication en champ proche de 13,56 MHz sont l''identifiant institutionnel dominant, offrant une sécurité raisonnable, un enrôlement facile et une révocation instantanée, mais une carte peut être perdue, clonée si le secteur est mal géré ou relayée. Les identifiants mobiles délivrés via Bluetooth Low Energy ou NFC placent l''identifiant sur un téléphone que l''utilisateur porte déjà, réduisent le coût d''impression des cartes et permettent la délivrance à distance, mais ils nécessitent un téléphone chargé et une plateforme qui provisionne les appareils de manière sécurisée. La biométrie telle que l''empreinte digitale, l''iris ou le visage ajoute un facteur non transférable mais soulève des questions de friction d''enrôlement, de confidentialité et de résilience (un doigt endommagé ou un visage masqué sur une porte extérieure glaciale est un ticket de support). Les clés mécaniques restent le secours honnête pour chaque système électronique.
Enrôlement, rotation et révocation
La gestion du cycle de vie de l''identité — comment une personne passe de « arrive au siège et a besoin d''un accès à la porte » à « détient toujours un accès deux ans après son départ » — est l''endroit où la plupart des programmes de contrôle d''accès pourrissent silencieusement. Définissez une source de vérité pour savoir qui est autorisé : une organisation bien gérée lie l''accès aux portes au système d''identité des RH ou à son équivalent de gestion des visiteurs, de sorte que lorsque l''emploi se termine, l''accès aux portes se termine avec lui. Concevez pour la rotation : si le site embauche et licencie des dizaines de membres du personnel par mois, le parcours d''enrôlement et de révocation doit être structuré comme un flux reproductible en libre-service ou déclenché par les RH, et non comme une compétence ponctuelle partagée entre quelques administrateurs. Consignez chaque octroi, modification et révocation avec un identifiant de la personne qui l''a approuvé. Un identifiant qui ne peut pas être révoqué sans se rendre physiquement à la porte est un passif permanent, et le parcours de révocation doit être testé de bout en bout à la mise en service, et non supposé fonctionner.
Guide des systèmes de serrure électronique commerciale — Alimentation, sortie et sécurité incendie
Le comportement d''alimentation et de sécurité incendie détermine si la serrure se déverrouille ou reste verrouillée en cas de panne de courant, exprimé en déverrouillage par défaut (déverrouillage à la perte de puissance, adapté aux portes publiques à forte sortie) ou en verrouillage par défaut (rester verrouillé, adapté à la sécurité du périmètre). Un système de serrure électronique commerciale doit également exposer la détection de batterie faible et une clé mécanique de secours sur les unités sur batterie, et définir son comportement lors d''un événement de perte partielle de puissance ou de réseau sur les unités en réseau. Les codes locaux du bâtiment, d''incendie et d''accessibilité régissent la sortie libre, la quincaillerie de panique, le signal dans la porte et les fonctions de sortie retardée, et ces déterminations appartiennent à un professionnel qualifié pour la juridiction et l''occupation spécifiques. Ne laissez jamais une méthode de déverrouillage pratique aux heures normales outrepasser le chemin libre obligatoire vers la sécurité lorsque le réseau ou l''alimentation est indisponible. La sortie est l''exigence qui prime sur toute fonction de commodité du système, et une serrure qui piège les occupants pendant une urgence est un passif, quel que soit le nombre de journaux d''audit qu''elle écrit.
Choisissez un matériel à déverrouillage par défaut pour toute ouverture qui ne peut pas tolérer de verrouiller les personnes en cas d''urgence, et validez la sortie par rapport au plan d''urgence réel et au profil des occupants de l''installation plutôt que par rapport à une hypothèse générique.
Déverrouillage par défaut ou verrouillage par défaut
Le déverrouillage par défaut et le verrouillage par défaut décrivent la position de repos de la serrure à la perte de puissance. Le matériel à déverrouillage par défaut ne se reverrouille que lorsqu''il est alimenté, donc en cas de panne de courant, il se libère et la porte s''ouvre librement ; c''est la bonne posture pour les portes qui ne doivent jamais piéger les personnes — sorties principales, portes d''escalier et couloirs publics en cas d''urgence. Le matériel à verrouillage par défaut reste verrouillé à la perte de puissance, ce qui maintient une porte de périmètre fermée pendant une panne mais exige un moyen alternatif de sortir ou d''entrer (une clé mécanique, une batterie de secours ou une dérogation) pour les occupants. Les étiquettes sont parfois confondues avec la direction de verrouillage (verrouillé par défaut ou déverrouillé par défaut) et avec le terme mécanique indiquant si un pêne dormant s''engage ; ce qui importe pour la conception, c''est le comportement exact à la perte de puissance, qui doit provenir de la fiche technique et être vérifié par un test de coupure de courant à la mise en service. Ne supposez pas qu''un produit « avec déverrouillage à la coupure de courant » est présent parce que l''installateur l''a dit ; prouvez-le avec la coupure simulée réelle.
Sortie libre et quincaillerie de panique
La sortie libre signifie que la porte doit permettre aux occupants de s''échapper sans connaissances particulières, sans entrave et généralement avec une seule action — une poussée sur le levier, une barre de contact, qu''un corps en panique peut accomplir. Les schémas réglementaires exigent diversement que le côté sécurisé ne nécessite jamais une clé, un code PIN ou une carte pour sortir, qu''une barre de contact ou un dispositif de panique soit présent au-delà d''un seuil d''occupation (souvent 50 ou 100 occupants), et que l''électronique ne puisse pas être utilisée pour contourner la libération d''urgence. La quincaillerie de panique est un dispositif distinct : une plaque de poussée ou une barre de contact qui libère mécaniquement le loquet à la poussée, souvent associée à un loquet ou une gâche électrifiée pour satisfaire à la fois la libération de sécurité incendie et le contrôle d''accès à distance. La sortie retardée est une fonction distincte qui retarde la libération pendant une courte période limitée par le code (généralement 15 à 30 secondes) pendant qu''une alarme sonne, et elle est régie par des occupations et des règles de signalisation strictes ; elle existe pour concilier la dissuasion du vol avec la sécurité incendie et n''est jamais un choix par défaut. Chacune de ces déterminations doit être signée par un professionnel qualifié pour l''occupation.
Verrouillage, clé de secours et accessibilité
Sur les serrures sur batterie ou en réseau, conservez un chemin mécanique qui fonctionne indépendamment de l''électronique : généralement un cylindre et une clé qui déverrouillent le loquet ou une libération manuelle, afin qu''une batterie morte ou un contrôleur défaillant ne laisse jamais les occupants ou le personnel bloqués. Cette clé de secours est la deuxième fonction de sécurité la plus importante après la sortie libre. Les codes d''accessibilité exigent généralement que les portes soient utilisables sans pincement, sans préhension ferme ni torsion — des poignées à levier plutôt que des boutons, une portée d''atteinte et des forces dans des limites spécifiées — ce qui affecte à la fois le matériel de loquet et l''exigence qu''un lecteur d''identifiants soit placé à portée d''atteinte. Positionnez les lecteurs à une hauteur accessible, résistez à l''éblouissement et au givre, fournissez un retour visuel (LED et bip) et confirmez que la force de libération et la quincaillerie d''ouverture sont conformes à la norme d''accessibilité applicable avant l''achat.
Validation comportementale en conditions d''urgence
La sortie est un comportement de système, pas une pièce unique. À la mise en service et lors des exercices périodiques, vérifiez que la porte s''ouvre librement à partir de l''état verrouillé et alimenté, à partir de l''état verrouillé et non alimenté, et avec le réseau coupé, et que le dispositif de panique et le lecteur d''identifiants se comportent tous deux correctement dans chaque scénario. Enregistrez les résultats pour cette porte spécifique, car une porte de couloir coupe-feu conforme au code sur le schéma peut échouer en position installée avec une gâche désalignée. Le profil réel des occupants compte aussi : une salle de classe d''enfants, un couloir de lit d''hôpital et un quai de chargement réservé au personnel ont des exigences d''évacuation réalistes différentes. Choisissez la posture à déverrouillage par défaut, la quincaillerie de panique et la sortie retardée seulement après avoir décrit le plan d''urgence de l''installation en termes simples, et non comme une réflexion après coup au câblage.
Guide des systèmes de serrure électronique commerciale — Chimie des batteries et seuils de basse puissance
Les serrures sur batterie évitent le coût et la perturbation de l''amenée de courant à la porte, mais elles échangent la survie contre un budget de batterie, et la chimie et l''architecture d''alimentation choisies façonnent la fréquence à laquelle le personnel touche la serrure et la grâce avec laquelle elle tombe en panne. Un système de serrure électronique commerciale qui fonctionne sur batterie doit définir sa chimie, son seuil de batterie faible, son comportement à basse puissance et sa cadence de remplacement, car la disponibilité de la serrure dépend de ce budget énergétique tout autant que du loquet. Les chimies les plus courantes sont le lithium, l''alcalin et les cellules rechargeables, chacune avec une densité énergétique, un comportement à froid, une durée de conservation et un coût par remplacement différents. La spécification doit également indiquer le nombre et la disposition des cellules, les cycles attendus entre les changements dans le trafic du site, le type de remplacement autorisé et le propriétaire de l''alerte. Sans ces détails, une durée de vie de batterie nominale n''est qu''un chiffre de laboratoire et l''équipe des installations n''a aucun moyen fiable de planifier le service.
Chimie courante des cellules et différences
Les cellules au lithium (types disulfure de fer et de lithium ou chlorure de thionyle de lithium) offrent une densité énergétique élevée, une large tolérance de température et un plateau de tension long et stable, ce qui en fait un choix solide pour les portes extérieures et en environnement froid où les cellules alcalines s''affaissent et fuient par temps froid. Les cellules alcalines sont peu coûteuses et largement disponibles et sont le choix par défaut dans le matériel de grande consommation, mais elles s''épuisent plus vite, s''affaissent sous un courant de tirage élevé à froid et peuvent fuir un électrolyte corrosif lorsqu''elles sont profondément déchargées ou laissées trop longtemps. Les cellules rechargeables réduisent le coût récurrent de remplacement et attirent les sites de travail qui gèrent déjà des batteries, mais elles nécessitent soit une station de charge (et donc un service côté porte), soit une récupération d''énergie encore marginale sur l''opération de loquet, et elles compliquent le modèle de batterie faible car l''autodécharge et le vieillissement diffèrent des jetables. Le choix est une question de coût total de possession et d''adéquation environnementale plus que de sécurité.
Autodécharge et comportement à froid
L''autodécharge statique draine lentement même une batterie inutilisée, donc une serrure qui reste largement inactive nécessite toujours une attention périodique ; la conséquence pratique est une durée de séjour maximale recommandée de la batterie imprimée par le fournisseur, au-delà de laquelle vous devez remplacer quel que soit l''état de charge signalé. La température aggrave le problème : le froid augmente la résistance interne, ce qui, sous le tirage du moteur d''une opération de loquet, peut faire chuter la tension suffisamment pour déclencher une alarme de batterie faible ou un moteur lent bien avant que la cellule ne soit vraiment vide. Pour les ouvertures extérieures et non chauffées, privilégiez les chimies avec une tension stable à basse température (sels de lithium), prévoyez un intervalle de remplacement plus précoce dans les climats hivernaux et vérifiez la coupure de tension propre à la serrure plutôt que de vous fier uniquement à la fiche technique de la cellule. Une serrure qui commence à ne plus se reverrouiller seulement lorsque le temps tourne est un problème de support saisonnier que vous pouvez prédire — et donc prévenir — en dimensionnant la chimie et le calendrier de remplacement.
Seuils de basse puissance et alarmes de batterie faible
Le seuil de batterie faible est l''endroit où la serrure cesse de garantir les mouvements du loquet et commence à signaler qu''elle a besoin d''aide. Une serrure bien conçue signale l''état de la batterie — souvent un pourcentage ou un chiffre estimé de jours restants — bien avant la défaillance, et son seuil doit être réglé de manière à ce qu''il y ait suffisamment de marge pour une fenêtre de remplacement raisonnable (généralement des semaines, pas des jours) au schéma de tirage réel. De nombreuses serrures signalent visiblement l''épuisement imminent (une LED rouge, un motif de bips, une alerte de plateforme) mais permettent toujours à un utilisateur de terminer un cycle de porte ; le danger est une alarme chronique sans action, alors liez chaque alerte de batterie faible à un propriétaire nommé et à un flux de travail de remplacement. Certains systèmes escaladent vers « batterie critique » et refusent d''actionner le moteur pour éviter un pêne à moitié sorti, auquel cas la clé mécanique est la seule entrée — ce qui est exactement la raison pour laquelle la clé de secours est non négociable sur le matériel sur batterie. Définissez les seuils d''alarme, le canal d''alerte, le propriétaire et l''escalade dans le plan de maintenance, et testez le comportement en utilisant une cellule vieillie ou réduite à la mise en service.
Guide des systèmes de serrure électronique commerciale — Rétention hors ligne et modes dégradés
Un système de serrure électronique commerciale en réseau n''est presque jamais en contact parfait avec son serveur ; il perd des circuits dérivés, des liaisons réseau ou la plateforme de gestion elle-même à certains moments, et la conception doit définir ce qui fonctionne encore lorsque la connexion est perdue. La rétention hors ligne est l''ensemble des comportements que la serrure conserve lorsqu''elle ne peut pas joindre le contrôleur — une liste en cache de qui est autorisé, quels plannings s''appliquent et quels événements d''audit sont mis en file d''attente pour une livraison ultérieure — et elle définit à quel point la porte reste utilisable et sûre pendant une panne. Un comportement hors ligne bien conçu fait la différence entre une porte qui continue tranquillement à faire son travail pendant des heures et une porte qui verrouille simplement tout le monde (ou tout le monde dehors) au moment où un commutateur tombe en panne. Le plan doit également indiquer la fenêtre hors ligne maximale acceptable, comment l''urgence est signalée avant la fermeture de cette fenêtre et qui, dans les installations, sait quoi faire lorsqu''une porte cesse de se synchroniser, afin que l''état dégradé soit une condition d''exploitation plutôt qu''une découverte.
Identifiants en cache et comportement des plannings
Dans le modèle courant, la serrure met en cache la base de données d''identifiants et les plannings pertinents afin de pouvoir évaluer un identifiant présenté localement pendant une panne. Les décisions de conception critiques sont la péremption de ce cache et ce qu''il contient lors d''un incident de révocation. Si le cache est actualisé selon un calendrier, un identifiant révoqué en ligne n''est pas encore révoqué dans la serrure jusqu''à la prochaine synchronisation ; la fenêtre hors ligne est une concession délibérée à la batterie et à la bande passante. Certains produits poussent la révocation d''urgence ou la compaction de la liste d''accès en priorité, de sorte qu''un blocage urgent peut voyager même pendant une liaison dégradée. Confirmez la sémantique hors ligne de la serrure en termes simples : ce qui est vérifié, à quel point la péremption du cache est petite et si une piste d''audit s''accumule localement avec des horodatages fiables pour le téléchargement au retour de la connectivité. La file d''événements tamponnés ne doit pas silencieusement déborder et supprimer les enregistrements les plus anciens, car ce sont exactement les traces que vous voudrez après un incident.
Sémantique de la puissance et du réseau dégradés
Les modes dégradés couvrent les défaillances partielles : une batterie faible mais pas vide, une liaison réseau instable ou un serveur qui est debout mais lent. Définissez le comportement de la serrure à chaque état pour qu''il n''y ait pas de surprises : alerte-t-elle, revient-elle à une mise en cache locale étendue, élargit-elle sa fenêtre hors ligne ou restreint-elle le fonctionnement ? Pour le matériel à verrouillage par défaut, un état hors ligne inattendu qui laisse la porte verrouillée est au pire un inconvénient, mais sur une ouverture critique pour la sortie, c''est un problème de sécurité. Testez les courbes dégradées — batterie faible, liaison perdue et liaison lente — dans le cadre de la mise en service, car chacune se lit différemment en pratique, et décidez à l''avance quelle dégradation est acceptable pour quelle ouverture. Une règle utile : séparez les dégradations « ennuyeuses mais tolérables » de celles qui « ne doivent pas arriver », et concevez le matériel, l''alimentation de secours et la procédure pour que la deuxième catégorie ne soit jamais franchie.
Synchronisation, réconciliation et horodatage
Lorsque la connectivité revient, la serrure doit télécharger les événements en file d''attente et récupérer les dernières données d''autorité, et les deux côtés doivent se réconcilier proprement : la copie de l''autorité du serveur est plus récente que le cache de la serrure, et les événements manqués doivent arriver avec des horodatages qui se mappent sur la chronologie du serveur. L''horodatage compte car la validité de l''audit dépend des horodatages ; si l''horloge de la serrure dérive hors ligne, ses événements atterrissent à des moments plausibles mais faux et ruinent la corrélation avec les journaux vidéo ou de plateforme d''accès. Choisissez un matériel dont l''horloge se synchronise à chaque liaison réussie et qui horodate le cache et les enregistrements d''audit à partir de cette horloge synchronisée, et testez le glissement du temps entre une panne prolongée et la récupération afin que la réconciliation ne provoque pas un réordonnancement silencieux de la piste d''audit. L''histoire hors ligne doit être écrite dans le dossier de réception aussi explicitement que l''histoire du chemin nominal.
Guide des systèmes de serrure électronique commerciale — Connectivité et intégration des systèmes
Un système de serrure électronique commerciale gagne l''essentiel de sa valeur par l''intégration avec le logiciel de contrôle d''accès, la gestion des visiteurs, le contrôle des ascenseurs ou des tourniquets, la gestion technique du bâtiment, les panneaux d''incendie, la vidéosurveillance et la supervision des alarmes, ainsi que la plateforme d''identité centrale. La profondeur de l''intégration doit être décidée avant l''achat : quel périphérique de bord signale quel événement, combien d''intégrations sont réellement nécessaires, si le protocole est ouvert ou verrouillé par le fournisseur, et qui maintient la connectivité lorsque les identifiants ou le micrologiciel changent. Les protocoles de bord courants incluent Wiegand, OSDP et RS-485, montant vers l''IP et l''intégration API vers le haut, avec Zigbee ou Bluetooth Low Energy pour les serrures sur batterie. Une sous-évaluation de l''intégration force une synchronisation manuelle et sujette aux erreurs des nouvelles embauches et des cartes perdues, tandis qu''une sur-licence d''une plateforme laisse des fonctionnalités inutilisées. Cartographiez l''empreinte d''intégration par rapport à l''exploitation d''aujourd''hui et à trois ans, et confirmez qui possède chaque connexion lorsque la plateforme d''accès, le contrôleur d''ascenseur ou le système de gestion technique du bâtiment est mis à niveau, car cette propriété est généralement la première chose à disparaître.
Wiegand, OSDP et RS-485 au bord
Wiegand est l''ancienne norme de câblage lecteur-contrôleur : quelques fils transportant des lignes de données parallèles et une horloge commune, largement pris en charge et simple à câbler, mais non chiffrée et donc vulnérable à une écoute ou une relecture simple au lecteur. OSDP (Open Supervised Device Protocol) est le remplaçant moderne, supervisé et chiffré qui établit un canal sécurisé, la supervision lecteur/contrôleur et la capacité du micrologiciel dans un seul protocole, et il est de plus en plus le choix recommandé pour les nouvelles installations commerciales. RS-485 est le backbone série multi-drop sur lequel OSDP et de nombreux protocoles propriétaires hérités voyagent, permettant à un seul bus de contrôleur de desservir de longues distances de dispositifs en guirlande. Le choix entre eux se résume généralement à savoir si vous étendez un bus supervisé existant ou si vous construisez du neuf : une décision en salle blanche favorise le matériel aligné OSDP, tandis qu''une installation Wiegand existante peut échanger cette sécurité pour la continuité. Quel que soit le protocole, documentez le câblage, les terminaisons de bus et la longueur maximale, car la qualité du câblage est ce qui fait qu''un bus numérique se comporte comme sa fiche technique.
IP, API et intégration de plateforme vers le haut
Au-dessus du bord, les intégrations connectent la serrure aux systèmes qui détiennent les personnes, les plannings, les alarmes et la vidéo : le logiciel de contrôle d''accès qui stocke la base de données d''identité, le système de gestion des visiteurs qui délivre des passes temporaires, le système RH qui pilote l''intégration et la sortie, le contrôleur d''ascenseur ou de tourniquet qui applique le mouvement vertical ou de zone, le système de gestion technique du bâtiment qui veut l''état de la porte et parfois la libération à distance, le panneau d''alarme incendie qui doit piloter le déverrouillage sur alarme, et le système vidéo qui veut des événements de porte corrélés avec les images. Chaque intégration appartient à quelqu''un et a un protocole et un mode de défaillance ; ce n''est pas une simple case à cocher. Une API ouverte et documentée compte car elle permet à l''intégrateur de connecter la plateforme à de futurs outils sans intermédiaire fournisseur, et parce qu''elle empêche la serrure d''être une île fermée à laquelle seul le logiciel d''un fournisseur peut parler. Élevez la portée dans un registre d''intégration écrit avec les propriétaires et la cadence de révision.
Les intégrations dont vous avez réellement besoin
L''intégration la moins chère est celle que vous ne construisez pas. Chaque intégration ajoute une licence, un intervenant, une surface de défaillance et un contrat de maintenance, donc chacune doit gagner sa place. Partez de la douleur de processus que vous essayez de résoudre : si le coût humain récurrent est la délivrance et la révocation manuelles des cartes, l''intégration de synchronisation d''identité avec les RH est rentabilisée ; si la plainte récurrente est « les badges perdus ouvrent encore des portes », le flux de travail de révocation est le livrable et l''intégration vidéo du fournisseur peut être facultative. Impliquez l''équipe réseau et sécurité tôt afin que l''intégrateur ne découvre pas un pare-feu ou une politique de segmentation qui bloque le trafic de la plateforme après l''arrivée du matériel. Obtenez les spécifications d''interface pour chaque intégration prévue et une déclaration écrite de quel fournisseur est responsable de chaque liaison, et réservez une petite ligne de projet pour la mise en service de l''intégration, car les défaillances de liaison sont la raison la plus courante pour laquelle un projet de serrure bien tarifé semble cassé au démarrage.
Guide des systèmes de serrure électronique commerciale — Ingénierie de sécurité et modèle de menace
L''ingénierie de sécurité part d''un modèle de menace qui demande ce qu''un attaquant veut, qui est motivé pour essayer et comment il s''y prendrait. Un système de serrure électronique commerciale fait face à la perte ou au vol d''identifiants, à l''ingénierie sociale pour un code PIN ou un badge, à l''entrée forcée à une porte ou une gâche faible, aux attaques par relais sur les cartes sans contact, à l''intrusion réseau contre la plateforme de gestion et à la falsification physique du boîtier de serrure. Les contrôles incluent le chiffrement des identifiants et des communications, la logique anti-retour, la journalisation d''audit avec alertes, la détection de falsification, la résistance à l''entrée forcée et des identifiants qui peuvent être révoqués instantanément. La profondeur du contrôle est proportionnelle à la valeur de ce que la porte protégée garde ; classer chaque ouverture par les actifs les plus précieux qui se trouvent derrière elle maintient le budget là où le risque résiduel est réellement réduit. Énoncez chaque menace en termes simples et classez les ouvertures par conséquence. Toutes les portes ne méritent pas une serrure de haute sécurité plus une surveillance, et le dire explicitement est une décision d''achat saine plutôt qu''un compromis.
Élaborer le modèle de menace
Commencez par nommer ce qui se trouve derrière chaque porte et quel préjudice s''ensuit si cet espace est pénétré : une salle de serveurs détient des identifiants et des données privées, une pharmacie détient des substances contrôlées, une chaufferie détient un passif et un placard de stockage détient peu de choses. Attribuez à chaque ouverture une classe de conséquence (faible, moyenne, élevée) qui reflète non seulement la valeur de vol mais aussi l''impact sur la sécurité, la confidentialité, la réglementation et la continuité, et notez si des contrôles secondaires (caméra, garde, portes intérieures) se trouvent derrière la serrure unique. Énumérez ensuite les profils d''attaquant réalistes : le voleur opportuniste qui teste les poignées de porte, l''ex-employé mécontent qui connaît encore un code, l''observateur par-dessus l''épaule qui récolte des codes PIN, le cloneur de cartes avec un kit de relais, le cambrioleur avec un pied-de-biche sur une gâche faible, et l''attaquant plus patient qui travaille la plateforme de gestion sur le réseau. Chaque profil pointe vers un contrôle différent, et le modèle de menace vous dit quels contrôles acheter à quelles portes plutôt que d''acheter partout tout.
Menaces sur les identifiants et les communications
Côté identifiants, traitez le savoir partagé comme une assurance faible : les codes PIN sont les plus faciles à perdre silencieusement, réservez-les donc pour les portes à faible conséquence avec de fortes politiques de verrouillage et de changement. Les cartes sans contact peuvent être relayées : deux radios collaborantes font le pont entre le lecteur de porte et la carte d''une victime distante, et l''atténuation est un protocole d''accès qui détecte ou dissuade le relais, ou un identifiant qui combine la carte avec un facteur supplémentaire. Le clonage dépend fortement de la technologie de la carte et de la manière dont les secteurs de la carte sont provisionnés, il vaut donc la peine de savoir que les clés de gestion des secteurs sont réellement tournées et non laissées au réglage d''usine par défaut. Côté communication, chiffrez à chaque saut : lecteur vers contrôleur (canal sécurisé via OSDP), contrôleur vers plateforme (TLS avec certificats vérifiés) et interface radio des serrures sur batterie (sécurité BLE ou Zigbee avec appairage et gestion de clés appropriés). Tout saut hérité non chiffré est un endroit où un attaquant déterminé intercepte ou rejoue, et un chemin de bout en bout chiffré qui inclut l''appareil client est un prérequis pour les identifiants mobiles.
Surfaces d''attaque physiques et réseau
Les attaques physiques ciblent le mécanisme et son installation : arracher une gâche d''un cadre tendre, caler un pêne dormant ou un demi-tour, percer un cylindre ou attaquer le boîtier de serrure dans un couloir accessible. L''indice du matériel et l''installation de la gâche sont la défense principale, et une porte ne résiste qu''à la force de son composant le plus faible — une serrure d''indice 1 sur un cadre calable est toujours une porte faible. Les interrupteurs anti-sabotage de la serrure signalent si le boîtier ou le lecteur est ouvert, et une alarme sur ce signal transforme une attaque non remarquée en un événement documenté et traité. Sur le réseau, la plateforme de gestion est la cible la plus précieuse : un compromis là-bas est un compromis de chaque identifiant et de chaque porte, donc la plateforme nécessite une authentification forte, des alertes consultatives, une administration basée sur les rôles, un logiciel corrigé et une séparation des réseaux non fiables. Le modèle de menace boucle la boucle en classant chaque ouverture et en prescrivant le mélange d''indice, d''identifiant, de chiffrement et de surveillance dont cette ouverture a réellement besoin, laissant le budget et l''attention là où le risque résiduel se trouve réellement.
Guide des systèmes de serrure électronique commerciale — Plateforme de gestion et cybersécurité
La plateforme de gestion est le logiciel qui détient la base de données d''identité, pousse les plannings, collecte les événements d''audit et permet aux administrateurs d''exploiter le système de serrure électronique commerciale au quotidien, et sa sécurité est la sécurité de chaque porte qui y est rattachée. Une plateforme facile à administrer mais facile à attaquer est une fausse économie, car un seul compte de portail faible peut surpasser n''importe quel indice de porte. Traitez la plateforme comme la cible la plus précieuse du système et appliquez la même rigueur à la protection de la console qu''au lecteur, y compris l''authentification forte, la revue des accès, les correctifs, la journalisation et la séparation des réseaux non fiables. Parce que la plateforme est le système d''enregistrement de qui peut passer chaque porte, ses décisions de conception — le modèle de rôles, la source d''identité, le canal de mise à jour et la conservation de l''audit — sont l''architecture de sécurité de l''ensemble du déploiement et méritent des décisions écrites et examinées au début du projet.
Authentification, rôles et revue des accès
Au minimum, la console de gestion exige des comptes par personne plutôt que des connexions partagées, et elle devrait prendre en charge un second facteur — code à usage unique, application d''authentification ou jeton matériel — pour quiconque peut modifier l''autorité ou délivrer des identifiants. Modélisez les rôles de manière stricte : qui peut lire les journaux d''audit, qui peut délivrer des identifiants, qui peut modifier les plannings et qui peut déverrouiller une porte sous contrainte, chacun comme une permission distincte afin qu''un ticket de service desk de faible confiance n''escalade jamais vers un déverrouillage global. Révisez ces rôles et les listes d''appartenance à une cadence fixe (trimestrielle est courante) et après chaque changement de personnel important, car la dérive des rôles est la défaillance silencieuse de l''administration du contrôle d''accès. Activez la déconnexion automatique, la longueur et la rotation minimales des mots de passe et le verrouillage après des échecs de connexion répétés, et confirmez que la plateforme écrit sa propre piste d''audit des actions d''administration afin qu''une plateforme mal configurée laisse une trace médico-légale.
Correctifs, micrologiciel des appareils et gestion du parc
La dérive des logiciels et des micrologiciels est la source la plus prévisible de vulnérabilités de plateforme et de serrure, et un parc non corrigé est un trou plus large que n''importe quelle exploitation unique. Établissez que le fournisseur publie des avis de sécurité et un canal de mise à jour fiable, et que les mises à jour de la plateforme et du micrologiciel des serrures sont soit couvertes par la licence, soit budgétisées, car un correctif de sécurité qui coûte par porte à déployer est un correctif qu''un opérateur sautera. Planifiez la cadence de mise à jour et un chemin de retour arrière, et déployez les mises à jour sur du matériel représentatif avant de les pousser à l''échelle du site, car une mise à jour de micrologiciel qui modifie le comportement de la serrure est un changement apporté à un système critique pour la sécurité. Tenez un inventaire précis du modèle, de la version du micrologiciel et de l''adresse IP de chaque appareil, car vous ne pouvez pas corriger ce que vous ne savez pas avoir, et les appareils en fin de vie qui ne peuvent plus recevoir de correctifs de sécurité sont des candidats au remplacement plutôt qu''à la conservation.
Segmentation réseau et réponse aux incidents
Placez le trafic du système de serrure sur un segment séparé afin qu''un compromis dans le reste du réseau ne puisse pas marcher directement dans la console, et contrôlez strictement l''accès à ce segment et à la délivrance d''identifiants. Définissez à quoi ressemble un incident — une action d''administration suspecte importée, des identifiants échoués répétés sur une porte critique, une alarme de falsification ou une perte d''appareil déclarée — et qui est alerté avec quelles preuves. Entraînez-vous au forage le plus simple et le plus significatif : un badge perdu devrait être révoqué de bout en bout, et la piste d''audit devrait montrer cette révocation partout où elle compte. La plateforme est le système d''enregistrement, alors traitez ses journaux
Commercial Electronic Door Lock System Guide — Scope and Definition
A commercial electronic door lock system is an electrified access solution that controls non-residential entrances — offices, multi-tenant buildings, hotels, healthcare, education, warehouse, and logistics sites — by releasing a mechanical lock mechanism only when an authorized electronic credential is presented. It typically comprises a lockset or mortise case with an electronic release, a credential reader, a controller that makes the grant or deny decision locally on the lock or centrally over a network, a power source provisioned for battery or fail-safe operation, and a management platform that holds users, schedules, and audit events. Credentials usually include PINs, proximity or contactless cards, mobile apps using Bluetooth or NFC, biometrics such as fingerprints, and a mechanical key retained as a fail-safe fallback. A system is chosen against the door and frame geometry, the access policy, the threat model, the egress and fire requirements, and the maintenance and lifecycle plan, not against any single feature from the datasheet.
Treat the lock as one component of a complete door assembly: a strong bolt cannot compensate for a hollow-core leaf or a misaligned strike, and a decision that ignores the people who open the door daily becomes a liability. Involve facilities, security, IT, legal, and regular users in the evaluation before comparing suppliers. Establish a decision record that names the person accountable for each requirement so that later choices are traceable to the site's actual constraints rather than to a vendor's best sales pitch.
The boundary between mechanical and electronic
A useful way to frame any commercial electronic door lock system is to separate the mechanical core — the bolt, latch, strike, cylinder, and levers that physically hold the door — from the electronic layer that decides when that mechanical core is permitted to move. The mechanical core is what actually secures the opening; the electronics merely supervise its release. This distinction matters because a system that fails at the mechanical layer fails for everyone, even when the electronics are flawless. A door whose latch engages a loose strike is an open invitation no reader, credential, or management platform can repair. Keep both layers in the decision, and verify the mechanical side with the same rigor as the electronics, because the physical hardware carries nearly all of the real security load under normal operation.
Who this guide is for
The guide serves facility managers, security directors, IT administrators, architects, contractors, and procurement professionals who must specify, buy, install, or maintain access control for commercial openings. It avoids brand-specific promises and manufacturer test claims, and it does not substitute for qualified legal, fire, accessibility, cybersecurity, or engineering review. Standards and code references are described at a level suitable for planning and for asking better questions; the actual requirements for a given jurisdiction and occupancy must be confirmed by a qualified professional. Reading order is not mandatory, but the sections build on one another: physical survey informs form-factor choice, form factor constrains power and life-safety behavior, and all of it feeds cost and due-diligence decisions. A reader short on time can start at the implementation checklist at the end and work backward to the sections that drive each checklist item.
Commercial Electronic Door Lock System Guide — Door and Frame Survey
The physical door decides whether the electronics can work at all. Before evaluating a commercial electronic door lock system, measure the door thickness, backset, handing, swing direction, mortise case dimensions, spindle and cylinder positions, and strike geometry, and record the frame type, leaf grade and material, floor condition, and expected duty cycle. Fire-rated doors impose strict limits on cutting, trimming, and labeling; glazed or acoustical doors restrict drill locations; and a worn closer or damaged frame defeats any lock regardless of specification. Field surveys are done on representative openings, including the heaviest-traffic and the most environmentally exposed, and assumptions are documented rather than guessed, so the lock is sized to the door and never the reverse. A survey that skips the worst-corner opening will silently reject every lock chosen from the docent of a clean one.
Record the door handing and swing on a survey sheet and photograph each representative opening. Capture real traffic data — cycles per day and clustering at shift changes or meal times — because duty-cycle rating and battery-drain assumptions depend on actual use, not on the label printed on the box. A small list of measurements, taken carefully, is worth more than a long survey filled with unverified guesses.
The essential measurements
The single set of numbers that decides lock compatibility is small but non-negotiable: door thickness (typically 1.75 inches (44 mm) to 2.75 inches (70 mm) on commercial steel or wood doors), backset (the distance from the door edge to the center of the latch or lock, most commonly 2.75 inches (70 mm) in North America and 55 mm upwards in metric regions), and handing (the side of the door on which the hinges sit, plus whether it is left- or right-handed and inswinging or outswinging). A mortise case must physically fit the routed pocket and prep; a cylindrical lock needs a matching hole diameter and backset; an electric strike must bolt to a specific frame and pair with the latch throw and lip. Record the strike opening, the gap between leaf and frame (a binding gap above about 4.8 mm (3/16 in) often needs alignment work first), and the presence of a closer, because a closer's closing speed directly affects whether a strike will catch reliably.
Fire rating and preparation constraints
On fire-rated doors the preparation is regulated: cutting a new hole, changing the lock, or adding Trim through the door can void a fire label unless the change is permitted by the manufacturer or performed by a qualified door-and-hardware professional, and some jurisdictions require a licensed installer for labeled doors. Drilling patterns, the size of openings, and the use of fire-labeled trim substitutes are all controlled. On hollow-metal frames an electric strike must match the frame profile and be installed with the appropriate shims and hardware; on aluminum or glass storefront doors, the choice narrows because drilling into thin stiles is often impractical and surface-mounted or concealed solutions differ. Acoustical doors carry sound-rating limits on prep work, and clean-room or corros/bimodal environments place limits on materials. Every one of these constraints should be written into the survey so it can be turned into an exclusion criterion before you shortlist hardware.
Duty cycle and environmental exposure
Duty cycle is the number of open and close cycles per hour the hardware must survive, and it separates flimsy domestic products from genuine commercial electronic door lock system hardware. A public-facing entrance at a transit-adjacent office can see thousands of cycles daily; a seldom-used stairwell may see a few dozen. Vendors rate hardware for a service life in cycles, and exceeding the rating accelerates latch wear, motor failure, and spring fatigue long before the electronics age out. Environmental exposure is the second dimension: exterior openings face rain, temperature swing, salt air in coastal sites, and UV breakdown, all of which affect the seal, the electronics, and the battery. Capture density of traffic and exposure in the same survey pass so both constraints reach the specification together.
Commercial Electronic Door Lock System Guide — Lock Form Factors
A commercial electronic door lock system is not a single product but a family of mechanisms, and the form factor you choose is dictated by the physical opening, the traffic, the energy budget, and the behavior required in a failure. The main families — mortise, cylindrical, electric strike, magnetic, and padlock or cabinet — each trade cost, duty cycle, retrofit ease, and life-safety behavior differently, and each mounts on a different part of the door assembly: some carry their own bolt on the leaf, some sit on the frame and release the latch, and some hold the door with attraction rather than a mechanical projection. Choosing the wrong family is the most expensive single mistake in the specification, because it is usually discovered only after installation when the door, frame, or power arrangement already commits to it. Match the family to the prep that exists, the duty the opening will impose, and the failure posture the occupancy requires, and record the choice against the survey rather than against preference.
Mortise locks
A mortise lock is machined into a rectangular pocket or mortise cut into the door edge and carries its own escutcheon, cylinder, latch, and deadbolt within a self-contained case. It is the workhorse of premium commercial openings because the case is large enough to hold a motor, a microswitch set, and the gearing that drives a longer throw. Mortise hardware tends to be heavier, smoother, and longer-lived at high duty cycles than cylindrical alternative hardware, and it frequently appears in historic or high-end buildings where a substantial escutcheon is desired. Retrofit requires routing a precisely sized pocket and is therefore more invasive; on existing doors the opening has to be created or the existing mortise case matched. When the door is thick, high-traffic, or needs a latch and deadbolt from one mechanism, mortise locks are usually the strongest technical fit for the mechanical burden.
Cylindrical and bored locks
A cylindrical lock fits through a drilled hole in the door with a latch bolt that retracts by a lever rotation; the name covers the classic bored knob and lever sets found on thousands of office and facility doors. Because the case is small and the prep is a simple hole plus a latch slot at the required backset, cylindrical hardware is inexpensive and fast to retrofit, which makes it the default when budget or schedule dominates. The trade is duty cycle and mass: cylindrical mechanisms generally carry lower cycle ratings and lighter construction than mortise hardware, so they are best matched to interior doors with moderate traffic rather than to main entrances or heavy public doors. For many facility managers, cylindrical electronic locks are one of the cheapest ways to add credential-verified entry to a corridor of offices that already has bored prep.
Electric strikes
An electric strike is mounted on the frame, replacing the passive striking plate, and its keeper releases to let the door latch pass without retracting the latch itself. Because the strike sits on the frame and the lock body stays on the door, an electric strike can hold from the frame a far higher security (grade) than the door lock alone, and it coexists with a purely mechanical lock as the primary mechanism. Strikes are ideal for retrofit where the existing mechanical lock must remain and for doors that need strong stop-and-hold, but they depend on a frame that can accept them, on a latch throw long enough to engage reliably, and on correct fail-secure or fail-safe selection. A weak pairing of a short latch throw with a misaligned strike is a common source of a lock that rattles open under force.
Magnetic locks
A magnetic lock holds the door by electromagnet attraction between an armature on the leaf and a magnet on the frame, with no physical bolt at all. Because it has no latch, a magnetic lock is inherently fail-safe — it releases the instant power drops, which makes it attractive for egress-critical and public openings — and it is quick to surface-mount. The trade is that holding power is only as good as the pull rating and the (over-door) mounting, that it can be defeated by prying or shimming unless accessory protection is added, and that some jurisdictions restrict magnetic-only holding on labeled egress or fire doors because it offers no deadbolt. Magnetic locks are best for interior damage, held-open, or fail-safe applications and should be specified with the diehold and shim resistance matched to the door value.
Padlocks, cabinet, and specialty locks
Padlocks and cabinet locks cover storage, server-rack, cabinet, gate, and container openings where a full door lockset is overkill. They typically take the same credential families and can be managed on the same platform, which is valuable when a site wants a single identity across both entry doors and internal custody points. Because a padlock hangs on a hasp, its security depends on the hasp and the material of the mounting surface as much as on the lock body; a hardened padlock on a thin hasp is quickly defeated. Cabinet locks matter for traceability (who opened which cabinet, when) and for compliance in settings where custody of chemicals, medication, or tools is regulated. These small-format locks are a natural complement to a larger commercial electronic door lock system roll-out rather than a replacement for it.
Commercial Electronic Door Lock System Guide — Mechanical Grades and Ratings
Mechanical grading exists to make the abstract promise of "solid hardware" comparable between products, and every procurement should anchor on the concrete grading and certification marks rather than on adjectives in marketing copy. The dominant scheme is the American National Standards Institute grading of locksets, which awards Grade 1, 2, or 3 based on laboratory testing of cycle life, strength, finish corrosion resistance, and in the case of locks, the ability of the hardware to resist attack. A Grade 1 lock is engineered for high-traffic, high-abuse commercial use; Grade 2 suits moderate commercial traffic; Grade 3 suits light residential use. The right commercial electronic door lock system selects a grade matched to the actual duty and abuse of each opening rather than one blanket grade for the whole building, and it records the grade alongside the survey so the choice is traceable back to the traffic and exposure data that justified it.
Decoding a Grade 1, 2, or 3 rating
Grading classifies several mechanical qualities at once. Cycle life is measured by repeated latch operation into the hundreds of thousands of cycles; Grade 1 hardware must endure materially more cycles before (fatigue) than lower grades. Strength is tested by applying forces that would try to open a latched or locked door — the latch and bolt must hold against an operating force, for example hundreds of pounds of vertical and lateral load — and by testing the ability of levers to survive heavy downward force without sagging or breaking. That abuse resistance is why lever handling on public doors is frequently specified at Grade 1 even when the traffic seems only moderate: a lever is almost exactly as strong as the mechanism that carries it, and a sagging lever is a guaranteed complaint call. Finish corrosion testing pushes the hardware through salt and humidity exposure to predict how the finish will survive coastal or humid interiors.
The grade applies to the whole lock as an assembly, so you should read the fine print on what was actually tested. Some products are certified to a grade for the latch and lock mechanism but the trim, strike, or interconnective parts are not part of the same mark. Ask for the specific certification report covering the exact model and the components that live on the door, and disregard a certificate that names a different model from the one you intend to buy. The practical consequence of choosing the wrong grade is usually not catastrophic security failure but predictable premature wear — a Grade 3 cylinder lever on an office corridor that sees hundreds of cycles a day will need replacement far sooner than the cost math assumed.
Commercial Electronic Door Lock System Guide — Credential and Identity Architecture
The credential architecture defines how people gain authorized access and how identities are enrolled, changed, and revoked for the life of the building. A commercial electronic door lock system must decide which credential types it supports (PIN, card, mobile, biometric, key), whether decisions are made locally on the lock or centrally on a server, how long it keeps working offline when the network drops, what audit trail it records, and how quickly a lost credential can be revoked. A lost or compromised card is far less risky when remote revocation is possible, while a purely mechanical-key system offers no such control at all. The architecture must scale from a handful of users to employee churn measured in hundreds of enrollments and revocations per month without drowning the administrator. Credentials are not interchangeable convenience features: each type carries a different cost, a different failure mode, and a different identity-management burden.
For shared or transient access — a subtenant, a temp, a delivery person — use time-limited or one-time credentials to shrink the tail of stale identities. Define who may issue credentials and under what approval; uncontrolled enrollment is the most common source of quiet security drift. An identity that is never revoked is a permanent back door that grows with every departing employee, so the revocation workflow deserves as much design attention as the enrollment workflow.
Local versus central decision
The first architectural choice is where the grant-or-deny decision happens. In old-style standalone locks, the decision is local: the lock holds a small list of authorized credentials and their schedules, evaluates the presented credential against the list, and releases without talking to anyone. Local decision keeps a lock working through a network outage and is cheap and simple, but it cannot be controlled, audited, or revoked from a central office, so a change to one lock means visiting that lock. In network-connected systems, the lock may still hold a cached list for offline operation but also consults a central controller that can push updates, revoke credentials, and collect audit events. In practice the line blurs — many modern locks cache credentials and sync periodically, gaining resilience at the cost of a bounded window of staleness, and that window becomes a design parameter you must consciously accept and size.
Battery-powered locks in particular push toward local decisions with occasional sync because a lock that must poll a server every second drains its battery far too fast; the offline retention and battery sections below expand on exactly this trade. Whatever the model, document the worst-case latency of a revocation: if a lock only syncs once an hour, then a revoked badge remains usable on that door for up to an hour. For most facilities an hour of residual access is acceptable only if the confidential area behind the door can tolerate it. Where it cannot, choose hardware and policy that tighten the sync interval or that shut critical doors immediately through a live connection.
Credential families and their trade-offs
PIN-based access is the cheapest and simplest credential, needing only a keypad, and it requires no physical token to carry, but PINs are shared, shoulder-surfed, and re-used and therefore carry the highest intrinsic risk of a known secret; a commercial electronic door lock system using only PINs should enforce minimum lengths and change policies. Cards and fobs using 13.56 MHz near-field communication are the mainstream institutional credential, offering reasonable security, easy enrollment, and instant revocation, but a card can be lost, cloned if the sector is poorly managed, or relayed. Mobile credentials delivered over Bluetooth Low Energy or NFC put the credential on a phone the user already carries, reduce card printing cost, and allow remote issuance, but they require a charged phone and a platform that provisions devices securely. Biometrics such as fingerprint, iris, or face add a non-transferable factor but raise enrollment friction, privacy, and resilience questions (a damaged finger or a masked face on a freezing exterior door is a support ticket). Mechanical keys remain the honest fail-safe for every electronic system.
Enrollment, churn, and revocation
Identity lifecycle management — how a person goes from "arrives at HQ and needs door access" to "still holds access two years after leaving" — is where most access-control programs quietly rot. Define a source of truth for who is authorized: a well-run shop binds door access to the HR identity system or its visitor-management equivalent, so when employment ends the door access ends with it. Design for churn: if the site hires and fires dozens of staff a month, the enrollment and revocation path must be structured as a repeatable self-service or HR-triggered flow, not an ad hoc skill shared among a few administrators. Log every grant, change, and revocation with an identifier for who approved it. A credential that cannot be revoked without physically visiting the door is a standing liability, and the revocation path should be tested end to end at commissioning, not assumed to work.
Commercial Electronic Door Lock System Guide — Power, Egress, and Life Safety
Power and life-safety behavior determine whether the lock unlocks or stays locked when power fails, expressed as fail-safe (unlock on power loss, suited to egress-heavy public doors) or fail-secure (remain locked, suited to perimeter security). A commercial electronic door lock system must also expose low-battery detection and a mechanical-key override on battery-powered units, and define its behavior during a partial-power or network-loss event on networked units. Local building, fire, and accessibility codes govern free egress, panic hardware, signal-in-door, and delayed-egress features, and those determinations belong to a qualified professional for the specific jurisdiction and occupancy. Never let a convenient normal-hours unlock method override the mandatory free path to safety when the network or power is unavailable. Egress is the one requirement that outranks every convenience feature in the system, and a lock that traps occupants during an emergency is a liability regardless of how many audit logs it writes.
Choose fail-safe hardware for any opening that cannot tolerate locking people in during an emergency, and validate egress against the facility's actual emergency plan and occupant profile rather than against a generic assumption.
Fail-safe versus fail-secure
Fail-safe and fail-secure describe the lock's resting position on power loss. Fail-safe hardware relocks only while powered, so on power outage it releases and the door opens freely; this is the right posture for doors that must never trap people — main exits, stairwell doors, and public corridors in an emergency. Fail-secure hardware stays locked when power is lost, which keeps a perimeter door closed through an outage but demands an alternative way out or in (a mechanical key, a battery backup, or a delride override) for occupants. The labels are sometimes confused with locking direction (fail-locked versus fail-unlocked) and with the mechanical term for whether a deadbolt engages; what matters for design is the exact behavior at power loss, which should come from the datasheet and be verified by a power-loss test at commissioning. Do not assume a "release on power failure" product is present because the installer said so; prove it with the actual simulated cut.
Free egress and panic hardware
Free egress means the door must allow occupants to escape without special knowledge, without impediment, and typically with a single action — a lever push, a touch bar, that a panicking body can complete. Regulatory schemes variously require that the secured side never require a key, a PIN, or a card to leave, that a touch bar or panic device be present above a threshold occupancy (often 50 or 100 occupants), and that electronics cannot be used to defeat emergency release. Panic hardware is a distinct device: a push-pad or touch bar that mechanically releases the latch on push, frequently paired with an electrified latch or strike so that it satisfies both life-safety release and remote access control. Delayed-egress is a separate feature that delays the release for a short, code-bounded period (commonly 15 to 30 seconds) while an alarm sounds, and it is governed by strict occupancies and signage rules; it exists to reconcile theft deterrence with fire safety and is never a default choice. Any of these determinations must be signed by a qualified professional for the occupancy.
Lockout, key override, and accessibility
On battery-powered or networked locks, retain a mechanical path that works independently of the electronics: typically a cylinder and key that unlock the latch or a manual release, so a dead battery or a failed controller never leaves occupants or staff stranded. This key override is the second most important safety feature after free egress. Accessibility codes commonly require that doors be operable without pinching, tight grasping, or twisting — lever handles rather than knobs, a reach range, and forces within specified limits — which affects both the latch hardware and the requirement that a credential reader be placed within instructed reach. Position readers at a reachable height, resist glare and frost, provide visible feedback (LED and beep), and confirm that the release force and opening hardware comply with the applicable accessibility standard before buy-in.
Behavioral validation under emergency conditions
Egress is a system behavior, not a single part. At commissioning and at periodic drills, verify that the door opens freely starting from the locked, powered state, from the locked, powered-off state, and with the network severed, and that the panic device and the credential reader both behave correctly in each scenario. Record the results for that specific door, because a fire-rated corridor door that meets code in the diagram can fail in the installed position with a misaligned strike. The occupants' actual profile matters too: a classroom of children, a hospital bed corridor, and a staff-only loading dock have different realistic escape demands. Choose fail-safe posture, panic hardware, and delayed-egress only after the facility's emergency plan is described in plain terms, not as an afterthought to the wiring.
Commercial Electronic Door Lock System Guide — Battery Chemistry and Low-Power Thresholds
Battery-powered locks avoid the cost and disruption of running power to the door, but they trade survivability on a battery budget, and the chemistry and power architecture chosen shape how often staff touch the lock and how gracefully it fails. A commercial electronic door lock system that runs on batteries must define its chemistry, its low-battery threshold, its low-power behavior, and its replacement cadence, because the lock's availability depends on that energy budget just as much as on the latch. The most common chemistries are lithium, alkaline, and rechargeable cells, each with different energy density, cold behavior, shelf life, and cost per replacement. The specification also needs to state the number and arrangement of cells, the expected cycles between changes under the site's traffic, the permitted replacement type, and the alert owner. Without those details, a nominal battery life is only a laboratory number and the facilities team has no reliable way to plan service.
Common cell chemistry and differences
Lithium cells (lithium iron disulfide or lithium thionyl types) deliver high energy density, wide temperature tolerance, and a long, stable voltage plateau, which makes them a strong choice for exterior and cold-environment doors where alkaline cells sag and leak cold weather. Alkaline cells are cheap and widely available and are the default in mass-market hardware, but they deplete faster, sag under heavy current draw in cold, and can leak corrosive electrolyte when deeply discharged or left too long. Rechargeable cells cut the recurring cost of replacement and appeal to work sites that already manage batteries, but they require either a charging station (and therefore door-side service) or energy-harvesting that is still niche on latch operation, and they complicate the low-battery model because self-discharge and age differ from disposables. The choice is one of total cost of ownership and environmental fit more than of security.
Self-discharge and cold behavior
Static self-discharge slowly drains even an unused battery, so a lock that sits largely idle still needs periodic attention; the practical consequence is a maximum recommended battery dwell time printed by the vendor, beyond which you should replace regardless of reported state of charge. Temperature compounds the problem: cold raises internal resistance, which under the motor draw of a latch operation can droop voltage enough to trigger a low-battery alarm or a slow motor long before the cell is truly empty. For exterior and unheated openings, prefer chemistries with a stable low-temperature voltage (lithium salts), budget an earlier replacement interval in winter climates, and verify the lock's own voltage cut-off rather than trusting the cell's datasheet alone. A lock that starts failing to re-latch only as the weather turns is a seasonal support problem you can predict — and therefore prevent — by sizing the chemistry and replacement calendar.
Low-power thresholds and low-battery alarms
The low-battery threshold is where the lock stops guaranteeing latch moves and starts signaling for help. A well-designed lock reports battery state — often a percentage or an estimated remaining-days figure — long before failure, and its threshold should be set so there is enough headroom for a reasonable replacement window (typically weeks, not days) at the real draw pattern. Many locks visibly signal impending exhaustion (a red LED, a beep pattern, a platform alert) but still allow a user to finish a door cycle; the danger is a chronically alarm without action, so tie every low-battery alert to a named owner and a replacement workflow. Some systems escalate to "battery critical" and refuse to operate the motor to avoid a half-extended bolt, at which point the mechanical key is the only entry — which is exactly why the key override is non-negotiable on battery hardware. Define the alarm thresholds, the alert channel, the owner, and the escalation in the maintenance plan, and test the behavior using an aged or reduced cell at commissioning.
Commercial Electronic Door Lock System Guide — Offline Retention and Degraded Modes
A networked commercial electronic door lock system is almost never in perfect contact with its server; it loses branch circuits, network links, or the management platform itself at times, and the design must define what still works when the connection is gone. Offline retention is the set of behaviors the lock keeps when it cannot reach the controller — a cached list of who is authorized, which schedules apply, and which audit events queue for later delivery — and it defines how usable and how safe the door remains during an outage. Well-designed offline behavior is the difference between a door that quietly keeps doing its job for hours and a door that simply locks everyone (or everyone out) the moment a switch fails. The plan should also state the maximum acceptable offline window, how urgency is signaled before that window closes, and who in facilities knows what to do when a door stops syncing, so the degraded state is an operating condition rather than a discovery.
Cached credentials and schedule behavior
In the common model, the lock caches the credential database and relevant schedules so it can evaluate a presented credential locally during an outage. The critical design decisions are the staleness of that cache and what it holds during a revocation incident. If the cache is refreshed on a schedule, a credential revoked online is not yet revoked in the lock until the next sync; the offline window is a deliberate concession to battery and bandwidth. Some products push emergency revocation or access-list compaction with priority, so an urgent block can travel even during a degraded link. Confirm the lock's offline semantics in plain terms: what is checked, how small the cache staleness is, and whether an audit trail accumulates locally with reliable timestamps for upload when connectivity returns. The queue of buffered events must not silently overflow and drop the oldest records, because those are exactly the traces you will want after an incident.
Degraded power and network semantics
Degraded modes cover partial failures: a low but not empty battery, a flapping network link, or a server that is up but slow. Define the lock's behavior at each state so there are no surprises: does it alert, fall back to extended local caching, widen its offline window, or restrict operation? For fail-secure hardware an unexpected offline state that leaves the door locked is at best an inconvenience, but on an egress-critical opening it is a safety problem. Test the degraded curves — low battery, lost link, and slow link — as part of commissioning, because each reads differently in practice, and decide in advance which degradation is acceptable for which opening. A useful rule: separate the "annoying but tolerable" degradations from the "must-not-happen" ones, and engineer hardware, backup power, and procedure so the second category never gets breached.
Sync, reconciliation, and clocking
When connectivity returns, the lock must upload queued events and pull the latest authority data, and the two sides must reconcile cleanly: the server's copy of authority is newer than the lock's cache, and missed events must arrive with timestamps that map onto the server's timeline. Clocking matters because audit validity depends on timestamps; if the lock's clock drifts offline, its events land at plausible but wrong times and ruin correlation with video or access platform logs. Choose hardware whose clock syncs on every successful link and that stamps cache and audit records from that synced clock, and test the skid of time between a prolonged outage and the recovery so the reconciliation doesn't cause the audit trail to reorder silently. The offline story should be written into the acceptance record as explicitly as the happy-path story.
Commercial Electronic Door Lock System Guide — Connectivity and Systems Integration
A commercial electronic door lock system earns most of its value through integration with access-control software, visitor management, elevator or turnstile control, building automation, fire panels, video and alarm monitoring, and the central identity platform. Integration depth must be decided before procurement: which edge device reports which event, how many integrations are genuinely needed, whether the protocol is open or vendor-locked, and who maintains connectivity when credentials or firmware change. Common edge protocols include Wiegand, OSDP, and RS-485, rising to IP and API integration upward, with Zigbee or Bluetooth Low Energy for battery locks. Under-scoping integration forces manual, error-prone sync of new hires and lost cards, while over-licensing a platform leaves features unused. Map the integration footprint to today's operation and to three years out, and confirm who owns each connection when the access platform, the elevator controller, or the building automation system upgrades, because that ownership is usually the first thing to disappear.
Wiegand, OSDP, and RS-485 at the edge
Wiegand is the venerable reader-to-controller wiring standard: a few wires carrying parallel data lines and a common clock, widely supported and simple to wire, but unencrypted and thus vulnerable to simple tapping or replay at the reader. OSDP (Open Supervised Device Protocol) is the modern, supervised, and encrypted replacement that carries secure channel establishment, reader/controller supervision, and firmware capability in one protocol, and increasingly it is the recommended choice for new commercial installations. RS-485 is the multi-drop serial backbone on which OSDP and many legacy proprietary protocols ride, allowing a single controller bus to serve long runs of daisy-chained devices. Choosing between them usually comes down to whether you are extending an existing supervised bus or building fresh: a clean-room decision favors OSDP-aligned hardware, while an existing Wiegand install may trade that security for continuity. Whatever the protocol, document the cabling, the bus terminations, and the maximum run, because wiring quality is what makes a digital bus behave like its datasheet.
IP, APIs, and platform integration upward
Above the edge, integrations connect the lock to the systems that hold people, schedules, alarms, and video: the access-control software that stores the identity database, the visitor-management system that issues temporary passes, the HR system that drives onboarding and offboarding, the elevator or turnstile controller that enforces vertical or zone movement, the building management system that wants door state and sometimes remote release, the fire alarm panel that must drive unlock on alarm, and the video system that wants door events correlated with footage. Each integration is owned by someone and has a protocol and a failure mode; it is not a single checkbox. An open, documented API matters because it lets the integrator connect the platform to future tools without a vendor middleman, and because it prevents the lock from being a closed island that only one vendor's software can talk to. Bump the scope into a written integration register with owners and review cadence.
The integrations you actually need
The cheapest integration is the one you do not build. Every integration adds a license, a party, a failure surface, and a maintenance contract, so each should earn its place. Start from the process pain you are trying to solve: if the recurring human cost is manual card issuance and revocation, the identity-sync integration with HR pays for itself; if the recurring complaint is "lost badges still open doors," the revocation workflow is the deliverable and vendor video integration may be optional. Involve the network and security team early so the integrator does not discover a firewall or a segmentation policy that blocks the platform traffic after the hardware arrives. Get the interface specifications for every intended integration and a written statement of which vendor is responsible for each link, and reserve a small project line for integration commissioning, because link failures are the most common reason a well-priced lock project feels broken at go-live.
Commercial Electronic Door Lock System Guide — Security Engineering and Threat Model
Security engineering starts from a threat model that asks what an attacker wants, who is motivated to try, and how they would attempt it. A commercial electronic door lock system faces credential loss or theft, social engineering for a PIN or badge, forced entry at a weak door or strike, relay attacks on contactless cards, network intrusion against the management platform, and physical tampering with the lock case. Controls include encryption of credentials and communications, anti-passback logic, audit logging with alerting, tamper detection, resistance to forced entry, and credentials that can be revoked instantly. The depth of control is proportionate to the value of what the protected door guards; grading every opening by the crown-jewel assets behind it keeps budget where residual risk is actually reduced. State each threat in plain terms and rank the openings by consequence. Not every door deserves a high-security lock plus monitoring, and saying so explicitly is a sound procurement decision rather than a compromise.
Dressing the threat model
Begin by naming what sits behind each door and what harm follows if that space is entered: a server room holds credentials and private data, a pharmacy holds controlled substances, a boiler room holds liability, and a storage closet holds little. Assign each opening a consequence class (low, medium, high) that reflects not just theft value but safety, privacy, regulatory, and continuity impact, and note whether secondary controls (camera, guard, interior doors) sit behind the single lock. Then list the realistic attacker profiles: the opportunistic thief testing door handles, the disgruntled ex-employee who still knows a code, the shoulder-surfer harvesting PINs, the card cloner with a relay kit, the burglar with a crowbar at a weak strike, and the more patient attacker who works the management platform over the network. Each profile points at a different control, and the threat model tells you which controls to buy at which doors rather than buying everything everywhere.
Credential and communication threats
On the credential side, treat shared knowledge as low-assurance: PINs are the easiest to lose quietly, so reserve them for low-consequence doors with strong lockout and change policies. Contactless cards can be relayed: two collaborating radios bridge the door reader to a distant victim's card, and the mitigation is an access protocol that detects or deters relay, or a credential that combines the card with an additional factor. Cloning depends heavily on the card technology and how the card sectors are provisioned, so it pays to know that sector management keys are actually rotated and not left at factory default. On the communication side, encrypt at every hop: reader to controller (secure channel via OSDP), controller to platform (TLS with verified certificates), and battery-lock air interface (BLE or Zigbee security with proper pairing and key handling). Any legacy unencrypted hop is a place a determined attacker intercepts or replays, and an encrypted end-to-end path that includes the client device is a prerequisite for mobile credentials.
Physical and network attack surfaces
Physical attacks target the mechanism and its installation: prying a strike from soft frame, shimming a deadbolt or dead-latch, drilling a cylinder, or attacking the lock case in an accessible corridor. The hardware grade and the strike installation are the primary defense, and a door only resists to the strength of its weakest component — a Grade 1 lock on a shim-able frame is still a weak door. Tamper switches on the lock report if the case or reader is opened, and an alarm on that report turns an unnoticed attack into a documented, addressed event. On the network, the management platform is the crown-jewel target: a compromise there is a compromise of every credential and every door, so the platform needs strong authentication, advisory alerting, role-based admin, patched software, and separation from untrusted networks. The threat model closes the loop by grading each opening and prescribing which mix of grade, credential, encryption, and monitoring that opening truly needs, leaving budget and attention where the residual risk actually sits.
Commercial Electronic Door Lock System Guide — Management Platform and Cybersecurity
The management platform is the software that holds the identity database, pushes schedules, collects audit events, and lets administrators run the commercial electronic door lock system day to day, and its security is the security of every door attached to it. A platform that is easy to administer but easy to attack is a false economy, because a single weak portal account can outrank any door grade. Treat the platform as the most valuable target in the system and apply the same rigor to protecting the console as you do the reader, including strong authentication, access review, patching, logging, and separation from untrusted networks. Because the platform is the system of record for who can pass every door, its design decisions — the role model, the identity source, the update channel, and the audit retention — are the security architecture of the whole deployment and deserve written, reviewed decisions at the start of the project.
Authentication, roles, and access review
At minimum the management console requires per-person accounts rather than shared logins, and it should support a second factor — one-time code, an authenticator app, or hardware token — for anyone who can change authority or issue credentials. Model roles tightly: who can read audit logs, who can issue credentials, who can change schedules, and who can unlock a door under duress, each as a distinct permission so a low-trust helpdesk ticket never escalates to a global unlock. Review those roles and the membership lists on a fixed cadence (quarterly is common) and after every significant staff change, because role creep is the quiet failure of access-control administration. Enable automatic logout, minimum password length and rotation, and lockout on repeated login failure, and confirm the platform writes its own audit trail of admin actions so a misconfigured platform leaves a forensic record.
Patches, device firmware, and estates management
Software and firmware drift is the single most predictable source of platform and lock vulnerabilities, and an unpatched fleet is a wider hole than any single exploit. Establish that the vendor publishes security advisories and a reliable update channel, and that updates to the platform and to lock firmware are either covered by the license or budgeted, because a security patch that costs per-door to deploy is one that an operator will skip. Plan the update cadence and a rollback path, and stage updates on representative hardware before pushing them site-wide, since a firmware update that changes lock behavior is a change to a security-critical system. Keep an accurate inventory of model, firmware version, and IP address of every device, because you cannot patch what you do not know you have, and expired devices that can no longer receive security patches are candidates for replacement rather than retention.
Network segmentation and incident response
Place the lock system's traffic on a segregated segment so a compromise in the rest of the network cannot walk straight into the console, and strictly control access to that segment and to credential issuance. Define what an incident looks like — an imported suspicious admin action, repeated failed credentials on a critical door, a tamper alarm, or declared device loss — and who is paged with what evidence. Practice the simplest meaningful drill: a lost badge should be revoked end to end, and the audit trail should show that revocation in every place it matters. The platform is the system of record, so treat its logs as evidence: preserve them, time-stamp them with a shared clock, and define retention to match the facility's legal and compliance obligations. Cybersecurity of the platform is not a one-time hardening task but a set of operating habits, signed off at acceptance and maintained through the life of the deployment.
Commercial Electronic Door Lock System Guide — Installation, Commissioning, and Acceptance
Installation quality decides whether a good system behaves like a good system. Commissioning a commercial electronic door lock system covers mechanical alignment of the lock, strike, and closer; confirmation that the lock latches and releases under normal and emergency conditions; credential enrollment and end-to-end testing of every user journey; verification of fail-safe or fail-secure behavior under simulated power and network loss; and a documented acceptance sign-off by the operator. Tests are performed on representative doors and repeated after installation, with every assumption recorded. Handover includes wiring diagrams, a credential-administration guide, contact lists, and a tested recovery procedure so the facility can run the system without the vendor. Assign commissioning to someone with authority to stop the clock on a failed test. A binding door, a misaligned strike, or a credential that fails at one corner of the building should fail commissioning, not fail a staff member on a Monday morning. Problems surfacing here are cheap; the same problems after occupants depend on the door daily are not.
Mechanical alignment first
Nothing electronic fixes a door that is mechanically wrong. Before any wiring or enrollment, verify that the lock case or strike sits in a correctly prepped opening, that the latch and bolt engage cleanly with the strike and the closer closes the leaf without binding, and that the gap between leaf and frame is within the manufacturer's spec. A latch that drags, a strike that sits proud, or a door that self-closes with a slamming knock that rattles every joint will eat batteries, generate false alarms, and annoy every user. Correct the mechanical faults before configuring the electronics, and record the alignment measurements for each accepted door so a future re-alignment can be reset to the known-good state. This step is easy to skip in the rush to a go-live date and is the most common root cause of "the system is unreliable" reports that turn out to be pure physics.
The commissioning tests
Commissioning executes a scripted set of tests on representative doors: normal credential entry and exit, the mechanical-key override, every credential type deployed, low-battery behavior using an aged cell, fail-safe or fail-secure behavior under a simulated power cut, offline behavior under a severed network, anti-passback if used, tamper and alarm events, and the platform integration that must fire on each event. Each test names an expected result and a pass criterion, and a failed test stops the clock until the cause is found and resolved. Repeat the critical tests after punch-list corrections, because re-aligning a strike can change a door's behavior in ways the installer may not have thought through. The acceptance sign-off is the operator's formal agreement that the system behaves as specified and is safe to hand to occupants, and the person signing should never be anyone who has an incentive to swallow a known defect for schedule.
Handover and operator training
The handover is where the facility stops renting the system and starts owning it. Provide the operator with wiring diagrams and network topology, the credential-administration guide and role matrix, a list of named contacts for the vendor, integrator, and network owner, and a written, tested recovery procedure for the realistic bad days: a lockout of a stranded key holder, a platform credential outage, and a low-battery parade. Train at least two members of the facility team on real administrative tasks rather than a demo, and leave a runbook that a new administrator can follow in a year without the original installer. A handover that ends with the vendor gone but the facility self-sufficient is the sign of a mature project, and it is the difference between a system the building can actually sustain and one that becomes a call-into-the-dark support ticket.
Commercial Electronic Door Lock System Guide — Multi-Tenant and Hotel Use Cases
Multi-tenant buildings and hotels push a commercial electronic door lock system to its hardest edge: high churn, many independent parties, transient users, and a demand for both strict compartmentalization and rapid, delegated credential issuance. The design that serves a single office floor may choke on a building that leases one door at a time. Plan for per-tenant administration, short-lived and one-time credentials, and audit trails that separate one tenant's data from another's. The credential lifetime here is measured in hours and days rather than employment contracts, so the platform's revocation and re-encode workflows are the real product, not the lock hardware. An operator should be able to re-encode a hotel room in seconds, revoke a departing tenant's suite instantly, and prove from the audit trail that each stale credential died on schedule, all without a global administrator touching every change.
Tenant isolation and delegated administration
In a multi-tenant building, each tenant should be able to administer its own suite doors without seeing another tenant's credentials or logs, and without a global admin being required for every new hire. This calls for role-based delegation on the platform: a tenant administrator account that can issue and revoke on the tenant's doors but cannot touch shared areas or other tenants' spaces, and a scoping model that binds every credential and every audit record to a tenant. The global owner retains control of common areas, the main entrance, and the platform, but pushes the day-to-day door management down to each tenant to scale without adding staff. Define at contract time who owns the master admin key, how tenant access is revoked at the end of a lease, and how the audit trail proves that a departing tenant no longer holds any credential after their last day.
Hotels: frequent turnover and re-encode by design
A hotel guest door is a textbook case: hundreds of transient people a week, a room that must be re-encoded quickly, and staff whose cards, locks, and compartmentalized areas (housekeeping floors, linen rooms, service elevators) must be managed precisely. The operational rhythm requires encryption of the room door after every departure, short stay windows with a precise check-in and check-out cadence, easy re-issue at the front desk, and the ability to lock or withhold access to a floor during shutdown. Mobile credentialing has strong appeal here because a guest's phone can carry their key and is revoked at checkout without a physical re-encode. The same principles extend to hostels, serviced apartments, coworking, medical pavilions, and student housing, each with its own turnover and authority model, and each with the same non-negotiable: credentials die on schedule, and the audit trail can show it did.
Common-area and staff compartments
Beyond guest or tenant doors, the platform must manage a hierarchy of zones and roles: staff-only corridors, mechanical and server rooms, loading docks, and emergency exits each need their own access policy and their own retention of who was there. A hotel housekeeping schedule, a building-operator's maintenance window, and a tenant's after-hours server access are all schedules, and the platform needs to express time-windowed, recurring, and exception access without a shift-by-shift manual grant. Design the zone and role hierarchy before rolling out, because retrofitting segmentation onto a flat set of doors later is painful, and because the same hierarchy that limits blast radius in an incident limits the damage of a single compromised card. Where an opening can tolerate it, use anti-passback and alarm on off-hours access to the most sensitive rooms, and couple door events to video so a triggered alarm has footage to confirm.
Commercial Electronic Door Lock System Guide — Maintenance and Recovery
Even the best-installed system needs a maintenance and recovery rhythm, and the quality of that rhythm decides whether the deployment quietly decays or stays sharp for a decade. A commercial electronic door lock system has a finite set of routine parts — battery changes, credential hygiene, firmware updates, strike and closer tuning, and periodic re-testing — and an equally short list of the bad days that demand recovery: a lockout, a dead lock, a lost master card, or a platform credential failure. Budget, schedule, and test each, because a system that is well designed but never maintained decays into exactly the unpredictable behavior that no design can prevent. The maintenance plan should name an owner for every recurring task, state the cadence, and attach each task to a cost line so that keeping the system healthy is a normal part of the facility budget rather than an occasional scramble.
Routine maintenance cadence
Battery replacement is the most visible routine task and the one that directly drives availability on battery-powered doors. Schedule replacements against the low-battery reporting and the chemistry shelf-life rather than a generic calendar, and batch them zone by zone to keep the team's route sensible. Credential hygiene runs on the churn model: reconcile the identity database against the HR and visitor systems, purge stale and unused credentials, re-issue cards that have been lost or reported duplicated, and rotate the secrets that protect card sectors and platform admin. Combine firmware and platform updates with a short regression test on a representative door, because a firmware change is a change to a security device. Finally, tune the mechanical side — strike alignment, closer speed, latch throw — on a scheduled laser-check pass, and re-do the commissioning egress tests annually or after any hardware change, because a door that drifts out of alignment is a door whose electronics quietly start failing.
The 2 a.m. lockout and recovery procedures
The worst day is usually the one outside business hours: a stranded staff member outside a locked door with a dead battery, a physical key that is not where the walkie-talkie expected it, or a platform account that will not authenticate at 2 a.m. Recovery lives or dies on having a tested, written procedure and a named on-call reachable at that hour. Define and rehearse the realistic unlock paths: the mechanical key override, the emergency master credential that bypasses normal schedules, the remote-unlock capability and who can invoke it, and the regional spares kit, so a cold night never depends on an improvised decision. Pair the procedure with an access log requirement, because an after-hours unlock performed under duress or by a low-trust account is exactly the event that later needs an audit trail. Practice the recovery at least as a tabletop exercise, and keep the spares and the runbook where the on-call person can reach them without a specialist.
Spares, end-of-life, and decommission
Plan spares before the outage, not during it: a small stock of replacement batteries, a spare lock or two of the dominant form factor, spare strikes, and spare credentials. Review the vendor's end-of-life statement so a discontinued model is a planned migration, not an emergency, and confirm the decommission path — how credentials are purged, how the platform account is closed, and how the hardware is removed without leaving a functional electronically-unlocked door behind. When hardware reaches the end of its supported life, prioritize replacement for the highest-consequence openings first, and schedule it while spares and documentation are still available. A good maintenance plan makes the 10-year cost composed of small, predictable line items instead of a series of expensive surprises, and it keeps the facility running the system rather than the system running them.
Commercial Electronic Door Lock System Guide — Lifecycle Cost and Supplier Due Diligence
Lifecycle cost is the sum of purchase, installation, credential administration, maintenance, energy, software licensing, training, and eventual decommission, not the tag price of the lock. Battery-powered locks add recurring replacement and monitoring burden; networked locks add infrastructure, server, and licensing cost; and complex systems add training and integration-maintenance overhead. A commercial electronic door lock system needs maintenance ownership assigned before purchase: who changes batteries, reissues credentials, updates firmware, responds to a lockout at 2 a.m., and what spares are stocked. Due diligence verifies the supplier's certifications, current model-specific documentation, test evidence, support channel, and warranty terms instead of trusting marketing claims. Confirm a named support path and a defined response time, and ask for per-model certification records and whether firmware and software updates are free or licensed, and get a written spares and end-of-life plan, because a lock that becomes unsupported mid-contract becomes a security and maintenance problem the buyer inherits.
Building a lifecycle cost model
Build the model on the real drivers: the hardware price per door, the installation and prep cost (which can rival the hardware on a mortise or fire-rated retrofit), the battery and spares cost over the design life, the platform license that recurs per door and per admin, the integration licenses, and the staff time for credential administration and for the drains that were promised in the requirements. Use a time horizon that matches how long the building will actually hold the hardware, typically five to ten years, and include an escalation for firmware and platform updates if the vendor charges for them. Run the model twice — on the whole portfolio and on a pilot opening — because per-door averages hide the tail: a few hard-re-encoded fire doors or long cable runs can dominate the real number. The honest lifecycle model is the single most useful tool for comparing apparently similar offers whose tag prices differ by a factor of two.
Certification and due-diligence checklist
Due diligence verifies the claims with documents the vendor can produce on request: per-model certification to the applicable mechanical grade (with the certificate naming the exact model), compliance marks for the region (commonly CE, FCC, RoHS classes, and where required UL), fire-rating evidence for fire-rated hardware, and any accessibility or egress compliance statements for the installed configuration. Ask how those documents are kept current, whether third-party laboratory testing or self-declaration supports them, and whether firmware and software updates are bundled or licensed. Examine the support channel concretely: a named contact, a defined response time, a known language, and an escalation path within a reasonable horizon. Read the warranty terms for what is and is not covered (batteries, wear items, abuse), and confirm a published spares and end-of-life statement. A vendor that hesitates on documentation is a vendor that has already told you something important.
The supplier as a partner across the life of the system
The relationship that matters most runs past the purchase and into year three, when the original installer is a memory and the building depends on the vendor's support, its update cadence, and its willingness to keep an old model alive. Prefer a supplier who can articulate a support path, a firmware roadmap, a spare-parts policy, and a migration path for obsolete models, and who treats the acquisition of a mid-sized commercial deployment as the start of a partnership rather than the close of a sale. Reference checks on existing installs in the same vertical are worth more than any glossy brochure; ask other owners how the vendor behaved during their own bad days. The buyer who shops only on tag price pays the lifecycle cost through support tickets, unsupported hardware, and expired firmware, while the buyer who shops on lifecycle cost and verifies the claims gets a system that is still healthy when the five-year mark arrives.
Commercial Electronic Door Lock System Guide — Comparing the Options
A decision matrix is the practical way to hold the trade-offs of a commercial electronic door lock system in one place, scoring each candidate against the requirements the site actually set — the door and frame, the duty cycle, the credential types, the power, the life-safety posture, the integration depth, the security grade, and the lifecycle cost. The table below is illustrative, not a product recommendation; its rows are the decision dimensions and the entries are the typical strengths and watch-outs of each family. Use it to shortlist the form factor for a class of openings, then confirm the shortlist against the survey and the verified documentation before any purchase. Score against verified facts and the site's priorities, not against marketing weight, and weight the dimensions by consequence so that egress and life-safety decisions are never traded away to save a small amount of money.
| Dimension | Mortise lock | Cylindrical lock | Electric strike | Magnetic lock | Padlock/cabinet |
|---|---|---|---|---|---|
| Best native fit | High-duty, thick, premium doors | Moderate-duty interior doors | Upgrade existing door lock to electrified hold | Fail-safe interior or public openings | Storage, racks, gates, cabinets |
| Retail prep invasiveness | High (routed pocket) | Low (bored hole) | Medium (frame fitting) | Low (surface mount) | Very low (hasp or staple) |
| Typical duty rating | Highest | Moderate | Depends on lock and strike | Moderate, at attraction point | Low to moderate |
| Retains a bolt to hold door | Yes (bolts plus huge) | Yes (latch, deadbolt) | Yes (existing lock bolts) | No (magnets only) | Yes |
| Fail-safe on power loss | Model-dependent | Model-dependent | Model-dependent | Inherently fail-safe | Model-dependent |
| Credential reader integration | Integral or exterior reader | Integral or exterior reader | Reader on lock, strike on frame | Reader + separate magnetic controller | Integral small-format reader |
| Typical energy demand | Low (occasional motor) | Low | Low to none once energized; hold current | Continuous draw to hold closed | Low |
| Primary life-safety watch-out | Fire-label prep on rated doors | Duty limits under abuse | Latch-throw match to strike | No deadbolt; restrict on egress | Hasp strength dominates |
A worked example
Consider a four-story office retrofit with three zones: a main lobby entrance on street level (high traffic, public, must unlock on power loss and integrate with the lobby and the access platform), two hundred interior office doors (moderate traffic, existing bored prep, budget-sensitive), and a small server and mechanical level (high security, low traffic, needs a deadbolt and tamper alarm). The lobby is the egress-critical, fail-safe, integration-heavy door: a class-hardened grab with a magnetic or electric release, an exterior reader and intercom, an IP connection to the access platform and fire panel, and a mechanical override for the fail-safe posture. The office doors ride on the existing bored prep: cylindrical electronic lever sets at a moderate duty grade, each with card, PIN, and mobile credentials, a battery budget managed by the low-battery cadence, and platform management that the facility administrator uses directly. The server and mechanical level gets the highest grade: mortise lock with a deadbolt, tamper detection, delayed-egress principles checked by the code professional, an anti-passback zone at the entry, and video coupling downstream. The whole deployment is piloted on one office door and the lobby before full roll-out, and each representative door is commissioned, acceptance-signed, and handed to the operator with a tested recovery runbook. The matrix, the lifecycle model, and the threat model all agree on the same pattern: spend different per door, because the doors are not one thing.
Commercial Electronic Door Lock System Implementation Checklist
A reliable commercial electronic door lock system project follows a repeatable sequence: survey the doors and frame geometry; define the threat model and access policy; document the credential and identity lifecycle; decide power, fail-safe or fail-secure behavior, and life-safety compliance; specify connectivity and integrations; secure supply with verified documentation; commission and accept on representative doors; and hand over with training, maintenance ownership, spares, and recovery procedures. Each step closes with a decision record, and open items are resolved before the next phase begins. Pilot the chosen system on one representative opening before a site-wide rollout, measure against the decision record, and only then scale. This guide is educational and does not substitute for qualified legal, fire, accessibility, cybersecurity, or engineering review of the specific project, so confirm each requirement with qualified professionals for the exact location and occupancy.
| Phase | Key activities | Decision record that closes it |
|---|---|---|
| Survey | Measure door, frame, handing, backset, duty cycle, environment; photo openings | A survey sheet per representative door |
| Requirements | Threat model; access policy; zone and role hierarchy; egress posture | Written threat model and policy |
| Form factor | Choose mortise, cylindrical, strike, magnetic, or specialty per opening | Form-factor map tied to survey |
| Credential architecture | Local vs central; credential families; enrollment and revocation flow | Identity lifecycle document |
| Power and safety | Fail-safe/fail-secure; backup; low-battery thresholds; key override; code sign-off | Safety sign-off by qualified professional |
| Connectivity | Edge protocol; integrations register; API and owner per link | Integration register |
| Security and platform | Platform roles, MFA, patches, segmentation; threat controls per grade | Platform security operating plan |
| Supply | Verified certifications per model; support path; spares and end-of-life statement | Due-diligence file |
| Pilot | Commission one representative door; run critical tests | Pilot acceptance record |
| Roll-out and accept | Commission all doors; test degraded modes; hand over runbook and training | Signed acceptance |
| Maintain and recover | Battery cadence, hygiene, firmware, drills, spares; tested recovery procedure | Maintenance calendar and runbook |
Common mistakes in commercial lock projects
The recurring failures of access-control projects are predictable, and naming them protects the next roll-out. The most common is skipping the door and frame survey and letting one attractive product drag the site into a retrofit it cannot support. Next is treating egress as an afterthought: a fail-secure door on a public path with no key override is a safety violation discovered only because a real emergency or a real drill found it. Under-building the beat of the offline window and the low-battery threshold is another quiet database: a lock that only syncs hourly can leave a revoked card useful for an hour. Interpreting the single lifecycle cost is rare; buyers who compare tag prices alone will self-select the cheapest-priced, most-expensive-over-time offer. Finally, a handover that promises a self-sufficient client but delivers none of the training, runbook, or spares makes the system a continuous support liability. Each of these can be caught in the checklist if the phase decision records are actually written and used.
Frequently asked questions
Is a battery-powered lock as secure as a hardwired one? At the latch and credential layer yes, with the difference sitting in power reliability and continuous monitoring; size the battery cadence and keep the key override. What is the difference between fail-safe and fail-secure? Fail-safe unlocks on power loss; fail-secure stays locked, and the choice is driven by egress safety versus perimeter policy. Do I still need a mechanical key with an electronic lock? A key override is the core resilience path for a dead battery or a failed controller, and it should be retained on every battery-powered door. Can I manage all my doors from one platform? Most mid-size commercial systems can, but confirm the platform supports the exact form factors, the edge protocol, the offline model, and the integrations before you commit. How often should batteries be changed on a battery-powered commercial lock? Replace on the vendor's low-battery report and chemistry shelf-life schedule; batch the change zone by zone and test the recapture after each replacement batch.
Vous ne savez pas quel capteur choisir ?
Parlez à nos ingénieurs d’application mmWave pour une consultation gratuite.
Spécifiez votre projet hôtelier avec nos ingénieurs
Indiquez le nombre de chambres, le type de plafond et votre préférence de protocole. Nous renverrons un plan d'échantillon et un devis sous 24 heures ouvrées.
- Passez d'une guidance générale à une discussion produit ou application.
- Utilisez la RFQ quand le prix, les plans, le MOQ ou le calendrier de lancement nécessitent de la structure.
- Gardez une voie de contact direct visible pour les clarifications rapides et le transfert.