Guía Técnica de Cerradura de Embutir Inteligente: Ingeniería, Selección e Implementación
Guía técnica de cerradura de embutir inteligente que cubre compatibilidad, credenciales, energía, seguridad, integración, instalación, pruebas y planificación del ciclo de vida.
Una cerradura de embutir inteligente es una cerradura electrónica cuya caja motorizada, pestillo, cerrojo, lector y controlador están integrados en un cuerpo rectangular instalado en un bolsillo del canto de la puerta. Es el formato dominante para puertas comerciales, hoteleras, residenciales europeas y multifamiliares porque la caja de embutir combina pestillo y cerrojo en un solo conjunto y admite un juego completo de manillas. Esta guía técnica explica cómo funciona una cerradura de embutir inteligente, las dimensiones de ingeniería que separan el hardware fiable de un artilugio, y la secuencia para seleccionar, instalar, poner en servicio y mantener una. Dado que una cerradura de embutir inteligente se implementa normalmente en muchas puertas y se opera durante años, la guía trata la compatibilidad, las credenciales, la energía, la seguridad, la integración y el servicio del ciclo de vida como un sistema conectado y no como una lista de funciones.
Guía Técnica de Cerradura de Embutir Inteligente: la Caja y la Puerta
Una cerradura de embutir inteligente debe ajustarse a la abertura física antes de que cualquier decisión electrónica importe. La altura, anchura y profundidad de la caja deben encajar en el bolsillo cortado en el canto de la puerta; el retroceso, la distancia desde el canto de la puerta hasta el centro de la manilla o cilindro, debe alinearse; y la placa frontal debe quedar al ras contra el canto. La placa de golpe en el marco debe alinearse con el pestillo y el cerrojo cuando la puerta se cierra, y la lateralidad de la puerta debe ser configurable mecánicamente o mediante software. Una cerradura demasiado grande para el bolsillo, demasiado pequeña para el retroceso o desalineada con la placa de golpe no funcionará de forma fiable por muy capaces que sean los componentes electrónicos.
Un proyecto de obra nueva especifica la cerradura y la puerta juntas, lo que ofrece la mayor libertad para elegir el cuerpo de embutir, el acabado, el juego de manillas y la placa de golpe. Una reforma está más limitada: el bolsillo existente determina qué encaja, por lo que una cerradura electrónica de embutir de sustitución directa que reutilice el recorte es la actualización más limpia, mientras que cambiar el formato requiere cortar un nuevo bolsillo y trabajo especializado en una puerta certificada o metálica. Antes de seleccionar cualquier cerradura de embutir inteligente, inspeccione el grosor de la puerta, el bolsillo, el retroceso, la placa de golpe, el marco, el cierrapuertas y la clasificación de resistencia al fuego, y confirme el dibujo exacto del modelo contra la abertura medida.
Una cerradura de embutir inteligente es una cerradura electrónica cuya caja motorizada, pestillo, cerrojo, lector y controlador están integrados en un cuerpo rectangular instalado en un bolsillo del canto de la puerta, el formato dominante para puertas comerciales, hoteleras, residenciales europeas y multifamiliares. Antes de cualquier decisión electrónica, la cerradura debe ajustarse a la abertura: la caja debe encajar en el bolsillo, el retroceso debe alinearse, la placa frontal debe quedar al ras y la placa de golpe debe alinearse con el pestillo y el cerrojo. La obra nueva especifica la cerradura y la puerta juntas para la elección más amplia, mientras que la reforma reutiliza un bolsillo existente para la actualización de sustitución directa más limpia. Inspeccione primero el grosor de la puerta, el bolsillo, el retroceso, la placa de golpe, el marco, el cierrapuertas y la clasificación de resistencia al fuego, y confirme el dibujo exacto del modelo contra la abertura medida. Registre también la lateralidad, los espacios libres y si el marco puede aceptar la placa de golpe especificada sin debilitar el conjunto.
Guía Técnica de Cerradura de Embutir Inteligente: Credenciales y Lectores
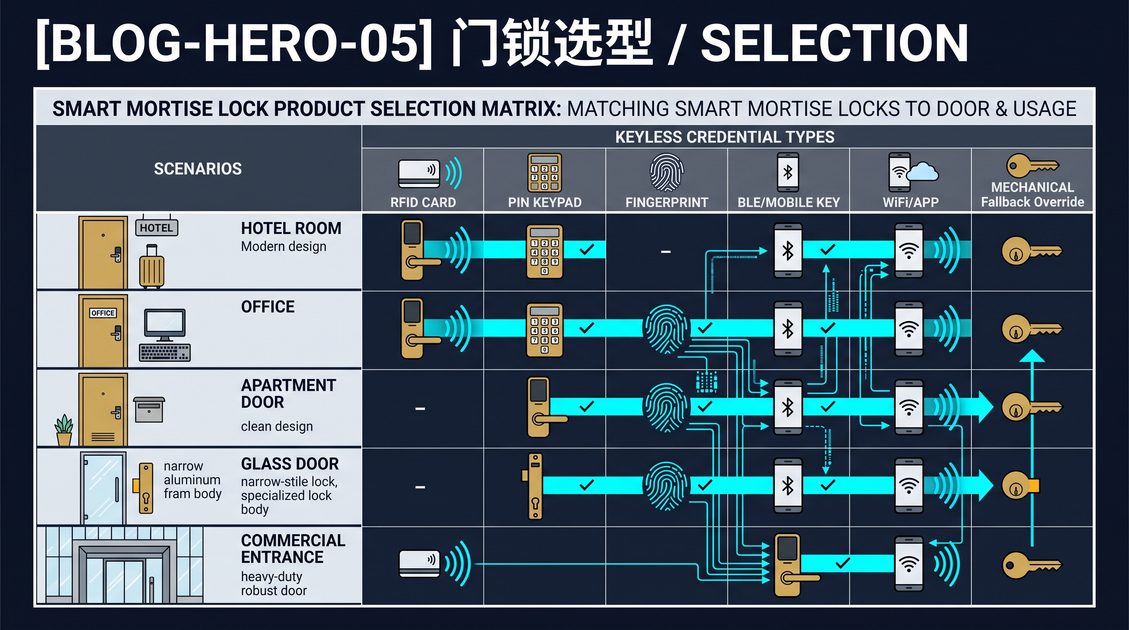
La credencial es la interfaz que el usuario ve y toca, y la combinación adecuada depende de los usuarios y de la política de seguridad. Las opciones más comunes son el teclado PIN, la tarjeta o llavero RFID a 13,56 MHz, el lector de huella dactilar y la llave móvil mediante Bluetooth Low Energy o NFC. Un teclado es la opción menos costosa y no requiere llevar nada, pero un código puede compartirse u observarse. Una tarjeta RFID es rápida, duradera y revocable al instante, lo que la convierte en el estándar en hoteles y oficinas. Una huella dactilar es la más personal y cómoda para usuarios frecuentes, pero cuesta más y necesita una alternativa para dedos secos o desgastados. Una llave móvil permite la entrada sin contacto y la entrega centralizada de credenciales, pero depende de un teléfono cargado.
La mayoría de las cerraduras de embutir inteligentes serias combinan dos o más credenciales para que ningún fallo aislado deje al usuario fuera. La combinación correcta se adapta al despliegue: una cerradura hotelera ofrece normalmente tarjeta más móvil, una oficina ofrece tarjeta, móvil y a veces huella dactilar, y una cerradura residencial ofrece teclado, móvil y a veces huella dactilar. La seguridad de cada credencial depende de la implementación. Un teclado es tan seguro como su política de códigos, una tarjeta RFID tan segura como su cifrado y sus claves diversificadas por tarjeta, una huella dactilar tan segura como su detección de viveza y su tasa de falsa aceptación, y una llave móvil tan segura como su transporte y la autenticación de la plataforma.
La credencial es la interfaz que el usuario ve y toca. Las opciones comunes son el teclado PIN, la tarjeta o llavero RFID a 13,56 MHz, el lector de huella dactilar y la llave móvil mediante Bluetooth Low Energy o NFC. Un teclado es la opción menos costosa y no requiere llevar nada, pero un código puede compartirse; una tarjeta RFID es rápida, duradera y revocable al instante y domina en hoteles y oficinas; una huella dactilar es la más personal y cómoda pero cuesta más y necesita una alternativa para dedos secos o desgastados; una llave móvil permite la entrada sin contacto pero depende de un teléfono cargado. La mayoría de las cerraduras serias combinan dos o más credenciales para que ningún fallo aislado deje al usuario fuera, adaptándose al despliegue: tarjeta más móvil en hotel, tarjeta más móvil más huella en oficina, teclado más móvil más huella en residencial. La seguridad depende de la implementación, la política por código, las claves cifradas por tarjeta, la detección de viveza y el transporte móvil seguro. Especifique la capacidad de inscripción, la respuesta del lector, la caducidad de credenciales y el comportamiento de revocación antes de comparar combinaciones de lectores.
Guía Técnica de Cerradura de Embutir Inteligente: Energía y Acceso de Emergencia
La energía es una dimensión de fiabilidad, no de conveniencia. Una cerradura de embutir inteligente funciona con pilas, normalmente de tipo AA, o está cableada a un controlador o panel de acceso. La duración de las pilas depende de la frecuencia de desbloqueo, el tipo de lector, el uso de radio y la temperatura, y puede oscilar entre varios meses y unos dos años; una cerradura conectada por WiFi se descarga más rápido que un modelo solo Bluetooth, y el frío acelera la descarga. Una cerradura fiable informa del nivel de pilas y avisa semanas antes del fallo, y para un despliegue de múltiples puertas un sistema en red informa del estado de las pilas de forma centralizada para que el mantenimiento programe la sustitución en lugar de reaccionar a un bloqueo.
El acceso de emergencia es lo que separa el hardware profesional de los juguetes. Cuando las pilas se agotan, la red falla o se pierde un teléfono, el usuario debe poder entrar igualmente. Las soluciones comunes son una llave mecánica de emergencia, un terminal de alimentación de respaldo como USB o 9V en el exterior de la cerradura, y una credencial secundaria como un teclado o una tarjeta. Una cerradura de embutir inteligente debe conservar al menos una de estas opciones e idealmente más de una, para que una pila agotada nunca deje al usuario fuera. Para despliegues comerciales y de alquiler, presupueste la sustitución de pilas como un coste operativo recurrente y especifique una vía de acceso de emergencia clara en el plan de despliegue.
La energía es una dimensión de fiabilidad que determina si una cerradura de embutir inteligente sigue siendo utilizable entre visitas de mantenimiento. Una cerradura de embutir inteligente funciona con pilas, normalmente AA, o está cableada a un controlador o panel de acceso; la duración de las pilas depende de la frecuencia de desbloqueo, el tipo de lector, el uso de radio y la temperatura y puede oscilar entre varios meses y unos dos años, con el WiFi descargándose más rápido que el Bluetooth y el frío acelerando la descarga. Una cerradura fiable informa del nivel de pilas y avisa semanas antes del fallo, y un sistema en red informa del estado de las pilas de forma centralizada para el mantenimiento de múltiples puertas. El acceso de emergencia separa el hardware profesional de los juguetes: una llave mecánica de emergencia, un terminal de alimentación de respaldo como USB o 9V, y una credencial secundaria como un teclado o una tarjeta garantizan que el usuario pueda entrar cuando las pilas se agotan, la red falla o se pierde un teléfono. Presupueste la sustitución de pilas como coste operativo recurrente, defina quién lleva las de repuesto y especifique una vía de emergencia clara. Documente el umbral de aviso esperado, el procedimiento de sustitución y la prueba posterior a la sustitución para que un cambio de pilas no deje el pestillo sin verificar.
Guía Técnica de Cerradura de Embutir Inteligente: Seguridad y Certificación
La seguridad de una cerradura de embutir inteligente se mide por el hardware, el cifrado y la resistencia a la evasión, verificada mediante certificación. El hardware debe utilizar un microcontrolador seguro e, idealmente, un elemento seguro que almacene las credenciales y claves en un almacenamiento resistente a manipulaciones en lugar de en memoria general. La comunicación, ya sea a través del lector de tarjetas, Bluetooth, WiFi o NFC, debe estar cifrada para que un atacante no pueda reproducirla ni decodificarla. En el lado mecánico, el cerrojo, la placa de golpe y el montaje deben resistir la entrada forzada, y la electrónica debe resistir la manipulación y la evasión.
La certificación ofrece una comprobación independiente de estas afirmaciones. CE indica conformidad con los requisitos europeos de seguridad y compatibilidad electromagnética, FCC cubre los límites de emisión de radio en los Estados Unidos, y RoHS restringe las sustancias peligrosas. Para afirmaciones mecánicas y de seguridad superiores, los grados UL o ANSI/BHMA, o normas nacionales equivalentes, verifican la resistencia y la vida útil cíclica. El comprador debe solicitar los certificados, verificar que el número coincide con el modelo exacto y preguntar cómo se almacenan y cifran las credenciales, porque una cerradura conforme con cifrado débil puede seguir siendo evadible. El cifrado merece especial atención: prefiera claves diversificadas por credencial sobre números de tarjeta en bruto y autenticación móvil del lado del servidor sobre contraseñas estáticas.
La seguridad combina hardware, cifrado y resistencia a la evasión, verificada mediante certificación y probando la configuración exacta instalada en la puerta. El hardware debe utilizar un microcontrolador seguro e idealmente un elemento seguro que almacene las credenciales en un almacenamiento resistente a manipulaciones. La comunicación a través del lector de tarjetas, Bluetooth, WiFi o NFC debe estar cifrada para evitar la reproducción o decodificación, y el cerrojo, la placa de golpe y el montaje deben resistir la entrada forzada mientras la electrónica resiste la manipulación. La certificación ofrece verificación independiente: CE para seguridad europea y CEM, FCC para los límites de radio de EE. UU., RoHS para sustancias restringidas, y grados UL o ANSI/BHMA para resistencia y vida útil cíclica. Solicite los certificados, verifique que el número coincide con el modelo exacto y la opción de lector, y pregunte cómo se almacenan, rotan, revocan y recuperan las credenciales. Prefiera claves diversificadas por credencial sobre números de tarjeta en bruto y autenticación móvil del lado del servidor sobre contraseñas estáticas, porque una cerradura conforme con cifrado débil puede seguir siendo evadida. Pregunte también qué ocurre después de intentos denegados repetidos y si las acciones administrativas aparecen en el registro de auditoría.
Guía Técnica de Cerradura de Embutir Inteligente: Integración y Gestión
Una cerradura de embutir inteligente suele formar parte de un sistema gestionado en lugar de ser un dispositivo independiente. La capa de gestión inscribe cerraduras, define usuarios y grupos, establece validez y horarios, emite y revoca credenciales, y registra un rastro de auditoría. La integración conecta la cerradura con el sistema de gestión de la propiedad, un PMS hotelero, una plataforma de control de acceso o la gestión energética para que la entrada y salida se automaticen y el estado de la habitación se mantenga sincronizado. La profundidad de la integración varía: el mínimo es una interfaz compartida que transmite eventos esenciales, mientras que una integración más profunda transmite el estado del servicio de limpieza y permite la auditoría remota.
La elección de arquitectura es independiente frente a en red. Una cerradura independiente mantiene su tabla de usuarios en el dispositivo, funciona sin conexión y no necesita hub ni suscripción, pero cada cerradura se gestiona individualmente y los datos de auditoría permanecen locales. Una cerradura en red se sincroniza con una pasarela o plataforma en la nube para la inscripción central, la emisión de credenciales, la programación y la auditoría en muchas puertas. Para una vivienda individual, la independiente suele ser suficiente; para una oficina, un hotel o un edificio multifamiliar, la gestión en red es la razón para elegir el sistema. Los rastros de auditoría solo son útiles a escala cuando están centralizados, con marca de tiempo y atribuidos a un usuario, por lo que exija registro a nivel de plataforma y pruebe el software de gestión real en lugar de confiar en una hoja de especificaciones.
Una cerradura de embutir inteligente suele formar parte de un sistema gestionado. La capa de gestión inscribe cerraduras, define usuarios y grupos, establece validez y horarios, emite y revoca credenciales, y registra un rastro de auditoría, mientras que la integración conecta la cerradura con un sistema de gestión de la propiedad, PMS hotelero, plataforma de control de acceso o gestión energética para automatizar la entrada y salida y sincronizar el estado de la habitación. La elección de arquitectura es independiente frente a en red: la independiente mantiene su tabla de usuarios en el dispositivo, funciona sin conexión y no necesita hub pero se gestiona individualmente, mientras que la en red se sincroniza con una pasarela o nube para la inscripción central, la emisión de credenciales, la programación y la auditoría en muchas puertas. Una vivienda individual necesita la independiente; una oficina, hotel o edificio multifamiliar necesita la en red. Los rastros de auditoría solo son útiles a escala cuando están centralizados, con marca de tiempo y atribuidos a un usuario, por lo que exija registro a nivel de plataforma y pruebe el software real.
Guía Técnica de Cerradura de Embutir Inteligente: Instalación y Puesta en Servicio
La instalación es donde un proyecto de cerradura de embutir inteligente tiene éxito o fracasa. Ajuste el cuerpo de la cerradura en el bolsillo, monte la placa frontal al ras, alinee la placa de golpe y ajuste la manilla, el lector y el cilindro antes de aplicar energía. Accione la cerradura mecánicamente con la puerta abierta: el pestillo y el cerrojo deben moverse suavemente, la manilla debe retraer el pestillo, y la puerta debe cerrarse sin fuerza excesiva. Si el mecanismo se agarrota, corrija el bolsillo o la alineación de la puerta en lugar de depender de la fuerza del motor o de cambios de sincronización.
Ponga en servicio la abertura completa, no solo la cerradura. Pruebe credenciales válidas, inválidas, caducadas y revocadas, la liberación interior, el cierre automático si está activado, el desbloqueo manual, la pérdida de energía, la pérdida de red y la detección de posición de la puerta. Para un despliegue hotelero o multifamiliar, pruebe puertas representativas de cada lote de hardware en lugar de aprobar una sola muestra. Registre el identificador de la cerradura, el firmware, el administrador, la configuración y el responsable del mantenimiento, y forme a las personas que emiten credenciales y responden a bloqueos. Programe una inspección de seguimiento temprana porque los tornillos se asientan y la alineación puede cambiar después de ciclos repetidos.
La instalación es donde un proyecto tiene éxito o fracasa. Ajuste el cuerpo de la cerradura en el bolsillo, monte la placa frontal al ras, alinee la placa de golpe y ajuste la manilla, el lector y el cilindro antes de aplicar energía; accione la cerradura mecánicamente con la puerta abierta para que el pestillo y el cerrojo se muevan suavemente y la puerta se cierre sin fuerza excesiva. Si el mecanismo se agarrota, corrija el bolsillo o la alineación en lugar de depender de la fuerza del motor. Ponga en servicio la abertura completa, probando credenciales válidas, inválidas, caducadas y revocadas, la liberación interior, el cierre automático, el desbloqueo manual, la pérdida de energía, la pérdida de red y la detección de posición de la puerta. Para un despliegue hotelero o multifamiliar, pruebe puertas representativas de cada lote de hardware. Registre el identificador de la cerradura, el firmware, el administrador y la configuración, forme a los emisores de credenciales y a los respondedores de bloqueos, y programe una inspección de seguimiento temprana.
Guía Técnica de Cerradura de Embutir Inteligente: Especificación para Proyectos
Para un proyecto de múltiples puertas, la especificación de la cerradura de embutir inteligente debe redactarse como un sistema, no como un producto único. Indique el tipo de puerta y marco, las dimensiones de la caja, la combinación de credenciales, la disposición de energía, la interfaz de integración, la plataforma de gestión, los requisitos de seguridad y certificación, y el plan de servicio y piezas de repuesto. Solicite el dibujo dimensional exacto, la información de cableado o pilas, la plantilla de instalación, los límites ambientales y las instrucciones de mantenimiento para la variante seleccionada, y no asuma que una especificación de familia de productos se aplica a todos los modelos.
El coste en un proyecto de cerradura de embutir inteligente tiene varias capas: el hardware por puerta, que escala con la caja y los lectores; la instalación, que depende de obra nueva o reforma; las credenciales, que se repiten a medida que se consumen tarjetas o se licencian llaves móviles; y el software, a menudo una tarifa recurrente por puerta o por propiedad. Esta guía recomienda calcular un coste total de propiedad a cinco años por puerta en lugar de comparar solo el precio unitario. Para importadores y compradores OEM, confirme el MOQ para la cerradura estándar y personalizada, comprometa el plazo de entrega por escrito, aclare las condiciones de pago y comprenda el suministro de piezas de repuesto, porque una cerradura se despliega una vez y se opera durante años.
Para un proyecto de múltiples puertas, especifique una cerradura de embutir inteligente como un sistema, indicando el tipo de puerta y marco, las dimensiones de la caja, la combinación de credenciales, la disposición de energía, la interfaz de integración, la plataforma de gestión, los requisitos de seguridad y certificación, y el plan de servicio y piezas de repuesto. Solicite el dibujo exacto, la información de cableado o pilas, la plantilla de instalación, los límites ambientales y las instrucciones de mantenimiento, y no asuma que una especificación de familia de productos se aplica a todos los modelos. El coste tiene varias capas: hardware por puerta, instalación según obra nueva o reforma, costes recurrentes de credenciales y tarifas de software recurrentes. Calcule un coste total de propiedad a cinco años por puerta. Para importadores y compradores OEM, confirme el MOQ para cerraduras estándar y personalizadas, comprometa el plazo de entrega por escrito, aclare las condiciones de pago y comprenda el suministro de piezas de repuesto, porque una cerradura se despliega una vez y se opera durante años.
Guía Técnica de Cerradura de Embutir Inteligente: Ciclo de Vida de Credenciales y Administración
La administración de credenciales es el corazón operativo de un sistema de cerradura de embutir inteligente, y debe diseñarse antes de pedir el hardware. Defina quién puede inscribir cerraduras y usuarios, cómo se emiten y revocan las credenciales, cómo caduca el acceso temporal y cómo se gestiona una tarjeta, teléfono o llave perdidos. Para un hotel, una credencial de huésped es válida solo durante la estancia; para una oficina, una credencial de empleado es válida solo durante el empleo; para un alquiler, un código de invitado es válido solo durante la reserva. Un sistema bien gestionado emite credenciales con el alcance correcto y las revoca en el momento en que ya no deben funcionar.
El flujo de trabajo del recepcionista o administrador determina la fluidez de esta operación. Un codificador de recepción debe emitir una tarjeta de huésped o llave móvil en segundos en el check-in, una tarjeta perdida debe reemitirse revocando la credencial anterior y codificando una nueva, y el check-out debe revocar el acceso automáticamente a través de la plataforma de gestión. Las cuentas de instalador y administrador deben mantenerse separadas de las credenciales diarias de usuario, y el sistema debe registrar quién emitió o revocó qué credencial y a qué hora. Este ciclo de vida de credenciales es lo que hace que una cerradura de embutir inteligente sea escalable más allá de una sola puerta.
La administración de credenciales es el corazón operativo de un sistema de cerradura de embutir inteligente. Defina quién puede inscribir cerraduras y usuarios, cómo se emiten y revocan las credenciales, cómo caduca el acceso temporal y cómo se gestiona una tarjeta, teléfono o llave perdidos. Para un hotel, una credencial de huésped es válida solo durante la estancia; para una oficina, solo durante el empleo; para un alquiler, solo durante la reserva. El flujo de trabajo del administrador determina la fluidez: un codificador de recepción emite una tarjeta de huésped o llave móvil en segundos, una tarjeta perdida se reemite revocando y recodificando, y el check-out revoca el acceso automáticamente. Mantenga las cuentas de instalador y administrador separadas de las credenciales diarias de usuario y registre quién emitió o revocó cada credencial y a qué hora.
Guía Técnica de Cerradura de Embutir Inteligente: Puertas Ambientales y Especiales
Una cerradura de embutir inteligente también debe adaptarse al entorno y al tipo de puerta. Las ubicaciones exteriores y de alta humedad requieren una clasificación de protección de ingreso, normalmente IP54 o superior, para soportar lluvia, polvo y cambios de temperatura, que también acortan la duración de las pilas. El frío extremo afecta tanto a las pilas como a los lubricantes y las piezas móviles del mecanismo. Una cerradura en una puerta metálica puede interferir con las señales inalámbricas y necesita una colocación cuidadosa de la antena, y una puerta cortafuegos requiere hardware que preserve la clasificación de resistencia al fuego y una configuración de fallo seguro o fallo asegurado que cumpla el requisito de seguridad humana.
Las puertas especiales necesitan hardware especializado. Las puertas correderas de vidrio y las de patio requieren una cerradura diseñada para el larguero estrecho del panel corredero; las puertas francesas necesitan un mecanismo que maneje ambas hojas, normalmente de embutir o multipunto; y las puertas interiores con giro de pulgar necesitan una cerradura que preserve la función de privacidad mientras añade control electrónico. Las puertas de seguridad comerciales y las aplicaciones de alta seguridad pueden requerir una cerradura de embutir electrificada cableada a un panel central de control de acceso. Adapte la cerradura a la realidad física antes de adaptarla a una lista de funciones, y solicite a los proveedores recomendaciones específicas para la puerta en lugar de elegir de un catálogo genérico.
Una cerradura de embutir inteligente debe adaptarse al entorno y al tipo de puerta. Las ubicaciones exteriores y de alta humedad requieren una clasificación de protección de ingreso, normalmente IP54 o superior, para soportar lluvia, polvo y cambios de temperatura, que también acortan la duración de las pilas; el frío extremo afecta a las pilas y a los lubricantes y las piezas móviles. Una puerta metálica puede interferir con las señales inalámbricas y necesita una colocación cuidadosa de la antena, y una puerta cortafuegos requiere hardware que preserve la clasificación de resistencia al fuego y una configuración conforme de fallo seguro o fallo asegurado. Las puertas especiales necesitan hardware especializado: las puertas correderas de vidrio y las de patio necesitan una cerradura para el larguero estrecho, las puertas francesas necesitan un mecanismo para ambas hojas, las puertas interiores con giro de pulgar necesitan privacidad más control electrónico, y las puertas de alta seguridad pueden necesitar una cerradura de embutir electrificada cableada a un panel central.
Guía Técnica de Cerradura de Embutir Inteligente: Coste Total de Propiedad
El coste total de propiedad de un despliegue de cerradura de embutir inteligente es lo que el comprador debe optimizar, no el precio unitario. El hardware por puerta escala con la caja, los lectores de credenciales y el acabado. El coste de instalación depende de si el proyecto es de obra nueva o reforma, y la reforma en una puerta de núcleo macizo o cortafuegos puede ser significativa. Los costes de credenciales se repiten a medida que se consumen tarjetas o se emiten licencias de llaves móviles. El coste de software, la plataforma de gestión y su soporte, suele ser recurrente por puerta y por propiedad. Añada el coste de sustitución de pilas, que es un gasto operativo durante la vida útil.
Para una vivienda individual, una cerradura de embutir inteligente independiente no tiene tarifa de software recurrente, por lo que su coste total de propiedad es bajo. Para un despliegue comercial o hotelero de múltiples puertas, la suscripción de software y los costes de credenciales y pilas dominan, y una cerradura barata con una gestión débil puede ser mucho más cara a cinco años que una cerradura en red más cara. Esta guía recomienda calcular un coste a cinco años por puerta que incluya hardware, instalación, credenciales, pilas y software, y solicitar al proveedor el modelo de precios del software por escrito, porque las tarifas recurrentes son donde se esconden los costes sorpresa.
El coste total de propiedad de un despliegue de cerradura de embutir inteligente es lo que el comprador debe optimizar, no el precio unitario. El hardware por puerta escala con la caja, los lectores y el acabado; la instalación depende de obra nueva o reforma; los costes de credenciales se repiten a medida que se consumen tarjetas o se licencian llaves móviles; y el software, la plataforma de gestión y el soporte, suele ser recurrente por puerta o propiedad. Añada la sustitución de pilas como gasto operativo. Para una vivienda individual, una cerradura independiente no tiene tarifa de software recurrente y un coste total bajo. Para un despliegue de múltiples puertas, la suscripción de software y los costes de credenciales y pilas dominan, y una cerradura barata con una gestión débil puede ser más cara a cinco años que una en red más cara. Calcule un coste a cinco años por puerta y obtenga el modelo de precios del software por escrito.
Guía Técnica de Cerradura de Embutir Inteligente: Mantenimiento y Ciclo de Vida
El mantenimiento mantiene una cerradura de embutir inteligente fiable durante su vida útil. Compruebe la alineación, los elementos de fijación, las manillas, las placas de golpe, los sellos, el estado de las pilas, el firmware y los permisos de administrador durante las visitas periódicas. Limpie el lector y el embellecedor con materiales aprobados por el fabricante e investigue rápidamente cualquier funcionamiento áspero, porque una puerta que se agarrota puede acortar la duración de las pilas y tensar el actuador. Mantenga disponibles piezas de repuesto, pilas, firmware y documentación durante la vida útil prevista, y confirme el modelo de soporte postventa, incluyendo garantía y formación.
La planificación del ciclo de vida también cubre la actualización y el fin del servicio. Decida cómo se migran las credenciales cuando se produce una actualización de firmware o plataforma, cómo se exportan los datos de auditoría para el cumplimiento normativo, y cómo se asegura una propiedad cuando se reemplaza hardware o un inquilino o miembro del personal se marcha. Para un despliegue comercial o hotelero, seleccione un proveedor responsable de todo el ciclo de vida, porque la fiabilidad se manifiesta a lo largo de años de operación en lugar de en el primer pedido.
El mantenimiento mantiene una cerradura de embutir inteligente fiable durante su vida útil. Compruebe la alineación, los elementos de fijación, las manillas, las placas de golpe, los sellos, el estado de las pilas, el firmware y los permisos de administrador durante las visitas periódicas, limpie el lector con materiales aprobados por el fabricante e investigue rápidamente cualquier funcionamiento áspero porque una puerta que se agarrota puede acortar la duración de las pilas y tensar el actuador. Mantenga disponibles piezas de repuesto, pilas, firmware y documentación durante la vida útil prevista, y confirme el modelo de soporte postventa, la garantía y la formación. La planificación del ciclo de vida también cubre la migración de credenciales durante las actualizaciones de plataforma, la exportación de datos de auditoría para el cumplimiento normativo y el aseguramiento de una propiedad cuando se reemplaza hardware o una persona se marcha. Seleccione un proveedor responsable de todo el ciclo de vida, porque la fiabilidad se manifiesta a lo largo de años de operación en lugar de en el primer pedido.
Guía Técnica de Cerradura de Embutir Inteligente: Resiliencia de Red y Gestión de Datos
La resiliencia de red es la capacidad de un sistema de cerradura de embutir inteligente para preservar el acceso seguro y los registros fiables cuando la conectividad se retrasa, interrumpe o restablece. Un diseño práctico mantiene la última credencial autorizada y las reglas de tiempo esenciales disponibles localmente, pone en cola los eventos con marcas de tiempo y los sincroniza sin sobrescribir silenciosamente decisiones más recientes después de la reconexión. Bluetooth, WiFi, pasarela y enlaces en la nube introducen cada uno un límite de fallo diferente, por lo que documente qué funciones permanecen disponibles sin conexión: validación de entrada, salida interior, modo privacidad, alertas de pilas bajas y almacenamiento de auditoría. Proteja los datos sincronizados con cifrado autenticado en tránsito y en reposo, restrinja las sesiones de gestión por rol y defina las reglas de retención y eliminación antes del despliegue. Una prueba de resiliencia debe desconectar cerraduras representativas, emitir y revocar credenciales, restaurar la red y verificar el estado resultante y la secuencia de auditoría.
El diseño de red debe comenzar con un inventario de dependencias. Una cerradura con pilas puede seguir validando tarjetas locales mientras una pasarela no está disponible, mientras que un flujo de trabajo móvil solo en la nube puede no hacerlo. Confirme cómo se gestiona la deriva del reloj, porque una credencial temporal que depende de una hora de caducidad precisa no debe permanecer válida indefinidamente cuando una puerta no puede alcanzar una fuente de tiempo. Especifique el retraso máximo aceptable de sincronización y el comportamiento cuando una cerradura recibe actualizaciones conflictivas. Cuando la plataforma admita la entrega de firmware a través de la red, exija paquetes firmados, despliegue por fases, capacidad de reversión y un registro de qué puertas aceptaron cada versión. Estos controles reducen la probabilidad de que un único incidente de red se convierta en un incidente de acceso en toda la propiedad.
La gestión de datos también merece una titularidad operativa. Los registros de auditoría pueden contener nombres, identificadores, ubicaciones de puertas y horas de acceso, por lo que limite quién puede exportarlos y documente la finalidad legal de la retención. Utilice roles de administrador separados para la emisión de credenciales, la investigación de seguridad y la configuración de la plataforma cuando el sistema admita esa separación. Revise las cuentas de servicio y los tokens de integración a intervalos regulares, elimine las cuentas no utilizadas y evite colocar credenciales permanentes en notas de instalación u hojas de cálculo compartidas. Antes de la entrega, demuestre una exportación, una restauración desde copia de seguridad y una recuperación controlada de cuentas. Un sistema que registra eventos pero no puede recuperarlos de forma fiable durante una investigación no está proporcionando un control de acceso completo.
Guía Técnica de Cerradura de Embutir Inteligente: Pruebas, Aceptación y Control de Cambios
La prueba de aceptación es la evidencia documentada de que una cerradura de embutir inteligente realiza las funciones mecánicas, electrónicas y administrativas requeridas en condiciones definidas. Debe cubrir cada tipo de abertura y cada vía de credencial, no solo un desbloqueo exitoso en una sala de exposición. Cree una matriz de pruebas con identificador de puerta, variante de hardware, lateralidad, tipo de credencial, resultado esperado, resultado observado, marca de tiempo, evaluador y acción correctiva. Incluya funcionamiento normal, credenciales inválidas y caducadas, acceso revocado, liberación interior, modos de privacidad o paso cuando estén instalados, pilas bajas, energía de emergencia, pérdida de red y alertas de cierre forzado o de posición de puerta. Repita las comprobaciones críticas después de cambios de firmware, plataforma de gestión o configuración. La aceptación debe ocurrir solo cuando los fallos se corrigen, se vuelven a probar y se vinculan a evidencia que otro operador pueda revisar.
La aceptación mecánica comienza con la puerta abierta y procede con la puerta cerrada. Confirme que el pestillo se retrae desde la manilla sin rozar, que el cerrojo se extiende completamente, que la placa de golpe no fuerza la puerta hacia arriba o lateralmente, y que el cierrapuertas puede cerrar la abertura sin impacto excesivo. Pruebe varios ciclos a la velocidad de funcionamiento prevista y luego repita con los sellos normales y la presión meteorológica en su lugar. La aceptación electrónica debe emparejar cada lector con la credencial correcta, verificar la indicación de respuesta y confirmar que una credencial denegada no crea un estado parcial ambiguo. Registre las lecturas de pilas o las mediciones de suministro en la puesta en servicio, pero no trate una única medición como una garantía de por vida.
El control de cambios protege un sistema desplegado de arreglos informales. Asigne un propietario para aprobar cambios en la política de credenciales, los horarios de puertas, el firmware, la configuración de red y los procedimientos de emergencia. Registre el motivo, las puertas afectadas, el plan de reversión, la ventana planificada y las comprobaciones posteriores al cambio. Pilote un cambio en una abertura representativa antes de un despliegue amplio y conserve la configuración anterior cuando la plataforma lo permita. Si una puerta se reemplaza, se cambia de lateralidad, se pinta o se le instala un nuevo cierrapuertas, repita las pruebas de compatibilidad y alineación incluso cuando se reutilice el mismo cuerpo de cerradura. Esta disciplina hace que los fallos posteriores sean diagnosticables y evita que las excepciones no documentadas se conviertan en debilidades de seguridad permanentes.
FAQ: Guía Técnica de Cerradura de Embutir Inteligente
¿Cuál es la diferencia entre una cerradura de embutir inteligente y un cerrojo inteligente?
Una cerradura de embutir inteligente utiliza una caja rectangular instalada en un bolsillo del canto de la puerta, combinando pestillo y cerrojo en un solo conjunto y admitiendo un juego completo de manillas. Es estándar para puertas comerciales, hoteleras y residenciales europeas. Un cerrojo inteligente utiliza un chasis cilíndrico a través de un agujero redondo y es típico de las puertas norteamericanas.
¿Se adaptará una cerradura de embutir inteligente a mi puerta existente?
Se adapta si las dimensiones de la caja, el retroceso, la placa frontal, la placa de golpe, la lateralidad y el grosor de la puerta coinciden con la abertura. Una puerta con un bolsillo de embutir existente se beneficia mejor de una cerradura electrónica de embutir de sustitución directa que reutilice el recorte. Mida la puerta y compárela con el dibujo exacto del modelo antes de pedir.
¿Qué credenciales acepta una cerradura de embutir inteligente?
Las opciones comunes son un teclado PIN, una tarjeta o llavero RFID, una huella dactilar y una llave móvil mediante Bluetooth Low Energy o NFC. La mayoría de las cerraduras serias combinan dos o más para que un usuario nunca quede fuera por una tarjeta perdida, un teléfono sin batería o un dedo seco.
¿Cuánto duran las pilas y qué ocurre cuando se agotan?
La duración de las pilas oscila entre varios meses y unos dos años dependiendo de la frecuencia de desbloqueo, el tipo de lector, el uso de radio y la temperatura. Una cerradura fiable informa del nivel de pilas y proporciona acceso de emergencia mediante una llave mecánica, un terminal de alimentación de respaldo o una credencial secundaria.
¿Son seguras las cerraduras de embutir inteligentes?
La seguridad depende del hardware, el cifrado y la resistencia a la evasión, verificada mediante certificación como CE, FCC, RoHS y, para afirmaciones superiores, grados UL o ANSI/BHMA. Prefiera cifrado por credencial y almacenamiento con elemento seguro, y solicite los certificados reales para el modelo exacto.
¿Necesito una plataforma de gestión?
Para una vivienda individual, una cerradura independiente con una aplicación suele ser suficiente. Para una oficina, hotel o edificio multifamiliar, una plataforma de gestión en red proporciona inscripción central, emisión de credenciales, programación, auditoría y revocación instantánea a escala.
Guía Técnica de Cerradura de Embutir Inteligente: Selección de Proveedor y Riesgo
Para un despliegue de múltiples puertas, el proveedor forma parte de la compra. Verifique las credenciales del fabricante, solicite instalaciones de referencia en proyectos de tamaño comparable, y confirme la garantía, las piezas de repuesto, la documentación técnica y la formación. Un proveedor responsable del hardware, la certificación y el soporte desde una única fuente vale más que el precio unitario más bajo, y comprar directamente a un fabricante de cerraduras de embutir inteligentes ofrece un socio único responsable en todo el proyecto.
La gestión de riesgos debe cubrir los modos de fallo que introduce una cerradura de embutir inteligente. Planifique pilas agotadas, un teléfono perdido, un código olvidado, un problema de firmware y una interrupción de red, y documente la vía de recuperación para cada uno. Mantenga disponibles pilas de repuesto, tarjetas y piezas, conserve un contacto de recuperación actualizado y pruebe los procedimientos documentados en lugar de asumir que funcionan. Para una propiedad comercial u hotelera, el coste de un bloqueo o una brecha de seguridad supera con creces la diferencia de precio entre un sistema fiable y uno marginal, por lo que la selección debe ponderarse hacia la fiabilidad y el soporte.
Para un despliegue de múltiples puertas, el proveedor forma parte de la compra. Verifique las credenciales, solicite instalaciones de referencia en proyectos de tamaño comparable, y confirme la garantía, las piezas de repuesto, la documentación técnica y la formación. Un proveedor responsable del hardware, la certificación y el soporte desde una única fuente vale más que el precio unitario más bajo, y comprar directamente a un fabricante ofrece un socio único responsable. La gestión de riesgos debe cubrir los modos de fallo que introduce una cerradura de embutir inteligente: pilas agotadas, un teléfono perdido, un código olvidado, un problema de firmware y una interrupción de red, cada uno con una vía de recuperación documentada. Mantenga disponibles repuestos, conserve un contacto de recuperación actualizado y pruebe los procedimientos. El coste de un bloqueo o una brecha de seguridad supera con creces la diferencia de precio entre un sistema fiable y uno marginal.
Guía Técnica de Cerradura de Embutir Inteligente: Entrega del Proyecto
Un proyecto no está completo cuando la cerradura está físicamente montada; está completo cuando el equipo operativo puede gestionarla y recuperarla. La entrega debe incluir el calendario final de puertas, la información de compatibilidad medida, los identificadores de cerradura y controlador, los roles de credenciales, la titularidad del administrador, los registros de firmware, los detalles de cableado o pilas, y el procedimiento de emergencia aprobado. Almacene esta información en una ubicación controlada y dé acceso solo a las personas responsables de la seguridad y el mantenimiento. Incluya una vía de contacto sencilla para fallos urgentes para que la primera respuesta no se retrase por la incertidumbre.
El equipo operativo debe recibir formación práctica, no solo una demostración del producto. Muestre cómo emitir, cambiar y revocar credenciales, interpretar las alertas de pilas bajas o de posición de puerta, responder a una interrupción de comunicación, realizar una recuperación de emergencia y escalar un posible evento de seguridad. Pruebe la entrega pidiendo a un operador diferente que siga el procedimiento escrito sin asistencia. Cualquier ambigüedad encontrada durante ese ejercicio es un defecto de puesta en servicio y debe corregirse antes de aceptar el proyecto.
Una entrega útil también define intervalos de revisión. Reverifique los permisos después de cambios de personal, inspeccione aberturas representativas después del primer período de operación, revise la retención de registros de auditoría y pruebe el acceso de copia de seguridad con una frecuencia documentada. Cuando cambie una plataforma, una versión de firmware o el uso de la puerta, reevalúe las suposiciones originales. Este cierre disciplinado protege la inversión y mantiene un sistema de cerradura de embutir inteligente comprensible para las personas que deben operarlo años después de la instalación. También debe identificar a la persona que aprueba los cambios de configuración, a la persona que mantiene la abertura y a la persona que recibe las notificaciones de seguridad. Una titularidad clara evita que una alerta válida se convierta en responsabilidad de nadie. Revise el calendario anualmente y después de cualquier cambio significativo de personal, distribución o plataforma de control de acceso para que el modelo operativo nunca se desvíe del previsto.
Conclusión: Implemente una Cerradura de Embutir Inteligente Que Gestione Su Propiedad
Esta guía técnica de cerradura de embutir inteligente ha cubierto la caja y la puerta, las credenciales, la energía, la seguridad, la integración, la instalación, la especificación, el ciclo de vida, la selección de proveedor y la entrega del proyecto. Una cerradura de embutir inteligente es hardware de ingeniería desplegado en muchas puertas y operado durante años, por lo que un proceso disciplinado importa más que una sola función. La recomendación unificadora es adaptar la cerradura a la abertura física, combinar credenciales con una alternativa fiable, planificar la energía y el acceso de emergencia, verificar la seguridad y la certificación, y seleccionar una arquitectura de gestión que escale con el despliegue.
Aplique esta guía como especificación. Inspeccione la puerta y confirme el dibujo de la caja, elija la combinación de credenciales para los usuarios, planifique las pilas y el acceso de emergencia, verifique el cifrado y la certificación, integre con los sistemas de gestión y de la propiedad, y calcule el coste total de propiedad durante la vida útil. Una cerradura de embutir inteligente bien elegida es una base duradera de control de acceso para un hotel, una oficina o una propiedad multifamiliar. Revise el sistema después de la puesta en servicio y conserve su documentación durante todo el ciclo de vida operativo.
Parte del contenido de este artículo está generado por IA y optimizado para precisión profesional y legibilidad. A smart mortise lock is an electronic lock whose motorized case, latch, bolt, reader, and controller are integrated into a rectangular body fitted into a pocket in the door edge. It is the dominant form factor for commercial, hospitality, European residential, and multifamily doors because the mortise case combines a latch and deadbolt in one assembly and supports a full handle set. This technical guide explains how a smart mortise lock works, the engineering dimensions that separate reliable hardware from a gadget, and the sequence for selecting, installing, commissioning, and maintaining one. Because a smart mortise lock is typically deployed across many doors and operated for years, the guide treats compatibility, credentials, power, security, integration, and lifecycle service as a connected system rather than a list of features.
Smart Mortise Lock Technical Guide: The Case and the Door
A smart mortise lock must match the physical opening before any electronic decision matters. The case height, width, and depth must fit the pocket cut into the door edge; the backset, the distance from the door edge to the center of the handle or cylinder, must align; and the faceplate must sit flush against the edge. The strike in the frame must line up with the latch and deadbolt when the door closes, and the handedness of the door must be configurable either mechanically or in software. A lock that is too large for the pocket, too small for the backset, or misaligned with the strike will not operate reliably no matter how capable the electronics are.
A new-build project specifies the lock and the door together, giving the widest freedom to choose the mortise body, finish, handle set, and strike. A retrofit is more constrained: the existing pocket determines what fits, so a drop-in electronic mortise lock that reuses the cutout is the cleanest upgrade, while changing form factor requires cutting a new pocket and specialist work on a rated or metal door. Before selecting any smart mortise lock, survey the door thickness, pocket, backset, strike, frame, closer, and fire rating, and confirm the exact model drawing against the measured opening.
A smart mortise lock is an electronic lock whose motorized case, latch, bolt, reader, and controller are integrated into a rectangular body fitted into a pocket in the door edge, the dominant form factor for commercial, hospitality, European residential, and multifamily doors. Before any electronic decision, the lock must match the opening: the case must fit the pocket, the backset must align, the faceplate must sit flush, and the strike must line up with the latch and deadbolt. New build specifies the lock and door together for the widest choice, while retrofit reuses an existing pocket for the cleanest drop-in upgrade. Survey door thickness, pocket, backset, strike, frame, closer, and fire rating first, and confirm the exact model drawing against the measured opening. Also record handing, clearances, and whether the frame can accept the specified strike without weakening the assembly.
Smart Mortise Lock Technical Guide: Credentials and Readers
The credential is the interface a user sees and touches, and the right mix depends on the users and the security policy. The most common options are the PIN keypad, the RFID card or fob at 13.56 MHz, the fingerprint reader, and the mobile key over Bluetooth Low Energy or NFC. A keypad is the least expensive and requires nothing to carry, but a code can be shared or observed. An RFID card is fast, durable, and instantly revocable, making it the standard in hotels and offices. A fingerprint is the most personal and convenient for frequent users but costs more and needs a fallback for dry or worn fingers. A mobile key enables contactless entry and central credential delivery but depends on a charged phone.
Most serious smart mortise locks combine two or more credentials so that no single failure strands a user. The right combination matches the deployment: a hotel lock typically offers card plus mobile, an office offers card, mobile, and sometimes fingerprint, and a residential lock offers keypad, mobile, and sometimes fingerprint. The security of each credential depends on implementation. A keypad is as strong as its code policy, an RFID card as strong as its encryption and per-card diversified keys, a fingerprint as strong as its liveness detection and false-acceptance rate, and a mobile key as strong as its transport and platform authentication.
The credential is the interface a user sees and touches. The common options are the PIN keypad, the RFID card or fob at 13.56 MHz, the fingerprint reader, and the mobile key over Bluetooth Low Energy or NFC. A keypad is least expensive and requires nothing to carry, but a code can be shared; an RFID card is fast, durable, and instantly revocable and dominates hotels and offices; a fingerprint is most personal and convenient but costs more and needs a fallback for dry or worn fingers; a mobile key enables contactless entry but depends on a charged phone. Most serious locks combine two or more credentials so no single failure strands a user, matching the deployment: hotel card plus mobile, office card plus mobile plus fingerprint, residential keypad plus mobile plus fingerprint. Security depends on implementation, per-code policy, encrypted per-card keys, liveness detection, and secure mobile transport. Specify enrollment capacity, reader response, credential expiration, and revocation behavior before comparing reader combinations.
Smart Mortise Lock Technical Guide: Power and Emergency Access
Power is a reliability dimension, not a convenience one. A smart mortise lock runs on batteries, commonly AA cells, or is wired to a controller or access panel. Battery life depends on unlock frequency, reader type, radio use, and temperature, and can range from several months to about two years; a WiFi-connected lock drains faster than a Bluetooth-only model, and cold weather accelerates discharge. A reliable lock reports battery level and warns weeks before failure, and for a multi-door deployment a networked system reports battery status centrally so maintenance schedules replacement instead of reacting to a lockout.
Emergency access is what separates professional hardware from toys. When the battery dies, the network fails, or a phone is lost, the user must still get in. The common solutions are a mechanical key override, a backup power terminal such as USB or 9V on the outside of the lock, and a secondary credential such as a keypad or card. A smart mortise lock should preserve at least one of these and ideally more than one, so a dead battery never strands a user. For commercial and rental deployments, budget for battery replacement as a recurring operating cost and specify a clear emergency-access path in the deployment plan.
Power is a reliability dimension that determines whether a smart mortise lock remains usable between maintenance visits. A smart mortise lock runs on batteries, commonly AA, or is wired to a controller or access panel; battery life depends on unlock frequency, reader type, radio use, and temperature and can range from several months to about two years, with WiFi draining faster than Bluetooth and cold weather accelerating discharge. A reliable lock reports battery level and warns weeks before failure, and a networked system reports battery status centrally for multi-door maintenance. Emergency access separates professional hardware from toys: a mechanical key override, a backup power terminal such as USB or 9V, and a secondary credential such as a keypad or card ensure a user can enter when a battery dies, the network fails, or a phone is lost. Budget battery replacement as recurring operating cost, define who carries spares, and specify a clear emergency path. Document the expected warning threshold, replacement procedure, and post-replacement test so a battery change does not leave the latch unverified.
Smart Mortise Lock Technical Guide: Security and Certification
The security of a smart mortise lock is measured by hardware, encryption, and bypass resistance, verified by certification. Hardware should use a secure microcontroller and, ideally, a secure element storing credentials and keys in tamper-resistant storage rather than in general memory. Communication, whether over the card reader, Bluetooth, WiFi, or NFC, should be encrypted so an attacker cannot replay or decode it. On the mechanical side, the bolt, strike, and mounting must resist forced entry, and the electronics must resist tampering and bypass.
Certification gives an independent check on these claims. CE indicates conformity with European safety and electromagnetic compatibility requirements, FCC covers radio emission limits in the United States, and RoHS restricts hazardous substances. For higher mechanical and security claims, UL or ANSI/BHMA grades, or equivalent national standards, verify strength and cycle life. A buyer should request the certificates, verify the number matches the exact model, and ask how credentials are stored and encrypted, because a compliant lock with weak encryption can still be bypassable. Encryption deserves special attention: prefer per-credential diversified keys over raw card numbers and server-side mobile authentication over static passcodes.
Security combines hardware, encryption, and bypass resistance, verified by certification and by testing the exact configuration placed on the door. Hardware should use a secure microcontroller and ideally a secure element storing credentials in tamper-resistant storage. Communication over the card reader, Bluetooth, WiFi, or NFC should be encrypted to prevent replay or decoding, and the bolt, strike, and mounting must resist forced entry while the electronics resist tampering. Certification gives independent verification: CE for European safety and EMC, FCC for US radio limits, RoHS for restricted substances, and UL or ANSI/BHMA grades for strength and cycle life. Request certificates, verify the number matches the exact model and reader option, and ask how credentials are stored, rotated, revoked, and recovered. Prefer per-credential diversified keys over raw card numbers and server-side mobile authentication over static passcodes, because a compliant lock with weak encryption can still be bypassed. Also ask what happens after repeated denied attempts and whether administrative actions appear in the audit trail.
Smart Mortise Lock Technical Guide: Integration and Management
A smart mortise lock is usually part of a managed system rather than a standalone device. The management layer enrolls locks, defines users and groups, sets validity and schedules, issues and revokes credentials, and records an audit trail. Integration connects the lock to the property-management system, a hotel PMS, an access-control platform, or energy management so check-in and check-out are automated and room status stays in sync. The depth of integration varies: the minimum is a shared interface passing essential events, while deeper integration passes housekeeping status and enables remote audit.
The architecture choice is standalone versus networked. A standalone lock keeps its user table on-device, works offline, and needs no hub or subscription, but each lock is managed individually and audit data stays local. A networked lock syncs to a gateway or cloud platform for central enrollment, credentialing, scheduling, and audit across many doors. For a single home, standalone is usually enough; for an office, a hotel, or a multifamily building, networked management is the reason to choose the system. Audit trails are only useful at scale when centralized, timestamped, and attributed to a user, so require platform-level logging and test the actual management software rather than trusting a spec sheet.
A smart mortise lock is usually part of a managed system. The management layer enrolls locks, defines users and groups, sets validity and schedules, issues and revokes credentials, and records an audit trail, while integration connects the lock to a property-management system, hotel PMS, access-control platform, or energy management to automate check-in and check-out and sync room status. The architecture choice is standalone versus networked: standalone keeps its user table on-device, works offline, and needs no hub but is managed individually, while networked syncs to a gateway or cloud for central enrollment, credentialing, scheduling, and audit across many doors. A single home needs standalone; an office, hotel, or multifamily building needs networked. Audit trails are only useful at scale when centralized, timestamped, and attributed to a user, so require platform-level logging and test the real software.
Smart Mortise Lock Technical Guide: Installation and Commissioning
Installation is where a smart mortise lock project succeeds or fails. Fit the lock body into the pocket, mount the faceplate flush, align the strike, and fit the handle, reader, and cylinder before applying power. Operate the lock mechanically with the door open: the latch and bolt should move smoothly, the handle should retract the latch, and the door should close without excessive force. If the mechanism binds, correct the pocket or door alignment rather than relying on motor force or timing changes.
Commission the complete opening, not just the lock. Test valid, invalid, expired, and revoked credentials, inside release, auto-lock if enabled, manual override, power loss, network loss, and door-position sensing. For a hotel or multifamily rollout, test representative doors from each hardware batch rather than approving one sample. Record the lock identifier, firmware, administrator, configuration, and maintenance owner, and train the people who issue credentials and respond to lockouts. Schedule an early follow-up inspection because screws settle and alignment can change after repeated cycles.
Installation is where a project succeeds or fails. Fit the lock body into the pocket, mount the faceplate flush, align the strike, and fit the handle, reader, and cylinder before applying power; operate the lock mechanically with the door open so the latch and bolt move smoothly and the door closes without excessive force. If the mechanism binds, correct the pocket or alignment rather than relying on motor force. Commission the complete opening, testing valid, invalid, expired, and revoked credentials, inside release, auto-lock, manual override, power loss, network loss, and door-position sensing. For a hotel or multifamily rollout, test representative doors from each hardware batch. Record the lock identifier, firmware, administrator, and configuration, train credential issuers and lockout responders, and schedule an early follow-up inspection.
Smart Mortise Lock Technical Guide: Specifying for Projects
For a multi-door project, the smart mortise lock specification should be written as a system, not a single product. State the door and frame type, the case dimensions, the credential mix, the power arrangement, the integration interface, the management platform, the security and certification requirements, and the service and spare-part plan. Request the exact dimensional drawing, wiring or battery information, installation template, environmental limits, and maintenance instructions for the selected variant, and do not assume a product-family specification applies to every model.
Cost in a smart mortise lock project has several layers: the hardware per door, which scales with the case and readers; the installation, which depends on new build or retrofit; the credentials, which recur as cards are consumed or mobile keys licensed; and the software, often a recurring per-door or per-property fee. This guide recommends calculating a five-year total cost of ownership per door rather than comparing only the unit price. For importers and OEM buyers, confirm the MOQ for the standard and customized lock, commit the lead time in writing, clarify payment terms, and understand the spare-parts supply, because a lock is deployed once and operated for years.
For a multi-door project, specify a smart mortise lock as a system, stating the door and frame type, case dimensions, credential mix, power arrangement, integration interface, management platform, security and certification requirements, and service and spare-part plan. Request the exact drawing, wiring or battery information, installation template, environmental limits, and maintenance instructions, and do not assume a product-family specification applies to every model. Cost has several layers: hardware per door, installation depending on new build or retrofit, recurring credential costs, and recurring software fees. Calculate a five-year total cost of ownership per door. For importers and OEM buyers, confirm the MOQ for standard and customized locks, commit lead time in writing, clarify payment terms, and understand spare-parts supply, because a lock is deployed once and operated for years.
Smart Mortise Lock Technical Guide: Credential Lifecycle and Administration
Credential administration is the operational heart of a smart mortise lock system, and it should be designed before hardware is ordered. Define who can enroll locks and users, how credentials are issued and revoked, how temporary access expires, and how a lost card, phone, or key is handled. For a hotel, a guest credential is valid only for the stay; for an office, an employee credential is valid only for employment; for a rental, a guest code is valid only for the booking. A well-run system issues credentials with the correct scope and revokes them the moment they should no longer work.
The front-desk or administrator workflow determines how smoothly this runs. A front-desk encoder should issue a guest card or mobile key in seconds at check-in, a lost card should be reissued by revoking the old credential and encoding a new one, and check-out should revoke access automatically through the management platform. Installer and administrator accounts should be kept separate from daily user credentials, and the system should record who issued or revoked which credential at which time. This credential lifecycle is what makes a smart mortise lock scalable beyond a single door.
Credential administration is the operational heart of a smart mortise lock system. Define who can enroll locks and users, how credentials are issued and revoked, how temporary access expires, and how a lost card, phone, or key is handled. For a hotel, a guest credential is valid only for the stay; for an office, only for employment; for a rental, only for the booking. The administrator workflow determines smoothness: a front-desk encoder issues a guest card or mobile key in seconds, a lost card is reissued by revoking and re-encoding, and check-out revokes access automatically. Keep installer and administrator accounts separate from daily user credentials and record who issued or revoked each credential at which time.
Smart Mortise Lock Technical Guide: Environmental and Specialty Doors
A smart mortise lock must also suit the environment and the door type. Outdoor and high-moisture locations require an ingress-protection rating, commonly IP54 or higher, to survive rain, dust, and temperature swings, which also shorten battery life. Extreme cold affects both batteries and the lubricants and moving parts of the mechanism. A lock on a metal door can interfere with wireless signals and needs careful antenna placement, and a fire door requires hardware that preserves the fire rating and a fail-safe or fail-secure configuration that meets the life-safety requirement.
Specialty doors need specialized hardware. Sliding glass and patio doors require a lock designed for the narrow stile of the sliding panel; french doors need a mechanism that handles both leaves, usually mortise or multi-point; and interior thumb-turn doors need a lock that preserves the privacy function while adding electronic control. Commercial security doors and high-security applications may require an electrified mortise lock wired to a central access-control panel. Match the lock to the physical reality before matching it to a feature list, and ask suppliers for door-specific recommendations rather than choosing from a generic catalog.
A smart mortise lock must suit the environment and door type. Outdoor and high-moisture locations require an ingress-protection rating, commonly IP54 or higher, to survive rain, dust, and temperature swings, which also shorten battery life; extreme cold affects batteries and the lubricants and moving parts. A metal door can interfere with wireless signals and needs careful antenna placement, and a fire door requires hardware that preserves the fire rating and a compliant fail-safe or fail-secure configuration. Specialty doors need specialized hardware: sliding glass and patio doors need a lock for the narrow stile, french doors need a mechanism for both leaves, interior thumb-turn doors need privacy plus electronic control, and high-security doors may need an electrified mortise lock wired to a central panel.
Smart Mortise Lock Technical Guide: Total Cost of Ownership
The total cost of ownership of a smart mortise lock deployment is what a buyer should optimize, not the unit price. Hardware cost per door scales with the case, the credential readers, and the finish. Installation cost depends on whether the project is new build or retrofit, and retrofit on a solid-core or fire-rated door can be significant. Credential costs recur as cards are consumed or mobile-key licenses are issued. Software cost, the management platform and its support, is often recurring per door per property. Add the cost of battery replacement, which is an operating expense over the service life.
For a single home, a standalone smart mortise lock has no recurring software fee, so its total cost of ownership is low. For a multi-door commercial or hotel deployment, the software subscription and the credential and battery costs dominate, and a cheap lock with weak management can be far more expensive over five years than a pricier networked lock. This guide recommends calculating a five-year cost per door that includes hardware, installation, credentials, batteries, and software, and asking the supplier for the software pricing model in writing, because recurring fees are where surprise costs hide.
The total cost of ownership of a smart mortise lock deployment is what a buyer should optimize, not the unit price. Hardware per door scales with the case, readers, and finish; installation depends on new build or retrofit; credential costs recur as cards are consumed or mobile keys licensed; and software, the management platform and support, is often recurring per door or property. Add battery replacement as an operating expense. For a single home, a standalone lock has no recurring software fee and a low total cost. For a multi-door deployment, the software subscription and credential and battery costs dominate, and a cheap lock with weak management can be more expensive over five years than a pricier networked one. Calculate a five-year cost per door and get the software pricing model in writing.
Smart Mortise Lock Technical Guide: Maintenance and Lifecycle
Maintenance keeps a smart mortise lock reliable over its service life. Check alignment, fasteners, handles, strikes, seals, battery status, firmware, and administrator permissions during regular visits. Clean the reader and trim with materials approved by the manufacturer and investigate rough operation promptly, because a binding door can shorten battery life and strain the actuator. Keep spare parts, batteries, firmware, and documentation available for the planned service life, and confirm the after-sales support model, including warranty and training.
Lifecycle planning also covers upgrade and end-of-service. Decide how credentials are migrated when a firmware or platform update occurs, how audit data is exported for compliance, and how a property is re-secured when hardware is replaced or a tenant or staff member departs. For a commercial or hotel deployment, select a supplier accountable for the full lifecycle, because reliability shows up over years of operation rather than on the first order.
Maintenance keeps a smart mortise lock reliable over its service life. Check alignment, fasteners, handles, strikes, seals, battery status, firmware, and administrator permissions during regular visits, clean the reader with manufacturer-approved materials, and investigate rough operation promptly because a binding door can shorten battery life and strain the actuator. Keep spare parts, batteries, firmware, and documentation available for the planned service life, and confirm the after-sales support model, warranty, and training. Lifecycle planning also covers credential migration during platform updates, audit-data export for compliance, and re-securing a property when hardware is replaced or a person departs. Select a supplier accountable for the full lifecycle, because reliability shows up over years of operation rather than on the first order.
Smart Mortise Lock Technical Guide: Network Resilience and Data Handling
Network resilience is the ability of a smart mortise lock system to preserve safe access and trustworthy records when connectivity is delayed, interrupted, or restored. A practical design keeps the last authorized credential and essential time rules available locally, queues events with timestamps, and synchronizes them without silently overwriting newer decisions after reconnection. Bluetooth, WiFi, gateway, and cloud links each introduce a different failure boundary, so document which functions remain available offline: entry validation, inside egress, privacy mode, low-battery alerts, and audit storage. Protect synchronized data with authenticated encryption in transit and at rest, restrict management sessions by role, and define retention and deletion rules before deployment. A resilience test should disconnect representative locks, issue and revoke credentials, restore the network, and verify the resulting state and audit sequence.
Network design should begin with an inventory of dependencies. A battery lock may continue validating local cards while a gateway is unavailable, whereas a cloud-only mobile workflow may not. Confirm how clock drift is handled, because a temporary credential that depends on an accurate expiration time should not remain valid indefinitely when a door cannot reach a time source. Specify maximum acceptable synchronization delay and the behavior when a lock receives conflicting updates. Where the platform supports firmware delivery over a network, require signed packages, staged rollout, rollback capability, and a record of which doors accepted each version. These controls reduce the chance that a single network incident becomes a property-wide access incident.
Data handling also deserves operational ownership. Audit logs can contain names, identifiers, door locations, and access times, so limit who can export them and document the lawful purpose for retention. Use separate administrator roles for credential issuance, security investigation, and platform configuration where the system supports that separation. Review service accounts and integration tokens at regular intervals, remove unused accounts, and avoid placing permanent credentials in installation notes or shared spreadsheets. Before handover, demonstrate an export, a restoration from backup, and a controlled account recovery. A system that records events but cannot retrieve them reliably during an investigation is not providing complete access control.
Smart Mortise Lock Technical Guide: Testing, Acceptance, and Change Control
Acceptance testing is the documented proof that a smart mortise lock performs the required mechanical, electronic, and administrative functions under defined conditions. It should cover every opening type and every credential path, not only a successful unlock in a showroom. Create a test matrix with door identifier, hardware variant, handing, credential type, expected result, observed result, timestamp, tester, and corrective action. Include normal operation, invalid and expired credentials, revoked access, inside release, privacy or passage modes where fitted, low battery, emergency power, network loss, and forced-close or door-position alerts. Repeat critical checks after firmware, management-platform, or configuration changes. Acceptance should occur only when failures are corrected, retested, and linked to evidence that another operator can review.
Mechanical acceptance starts with the door open and proceeds to the door closed. Confirm the latch retracts from the handle without scraping, the deadbolt extends fully, the strike does not force the door upward or sideways, and the closer can shut the opening without excessive impact. Test several cycles at the intended operating speed, then repeat with normal seals and weather pressure in place. Electronic acceptance should pair each reader with the correct credential, verify the response indication, and confirm that a denied credential does not create an ambiguous partial state. Record battery readings or supply measurements at commissioning, but do not treat one measurement as a lifetime guarantee.
Change control protects a deployed system from informal fixes. Assign an owner to approve changes to credential policy, door schedules, firmware, network settings, and emergency procedures. Record the reason, affected doors, rollback plan, planned window, and post-change checks. Pilot a change on a representative opening before a broad rollout, and retain the previous configuration when the platform permits it. If a door is replaced, re-handed, repainted, or fitted with a new closer, repeat the compatibility and alignment tests even when the same lock body is reused. This discipline makes later faults diagnosable and prevents undocumented exceptions from becoming permanent security weaknesses.
FAQ: Smart Mortise Lock Technical Guide
What is the difference between a smart mortise lock and a smart deadbolt?
A smart mortise lock uses a rectangular case fitted into a pocket in the door edge, combining a latch and deadbolt in one assembly and supporting a full handle set. It is standard for commercial, hospitality, and European residential doors. A smart deadbolt uses a cylindrical chassis through a round hole and is typical of North American doors.
Will a smart mortise lock fit my existing door?
It fits if the case dimensions, backset, faceplate, strike, handing, and door thickness match the opening. A door with an existing mortise pocket is best served by a drop-in electronic mortise lock that reuses the cutout. Measure the door and compare to the exact model drawing before ordering.
What credentials does a smart mortise lock accept?
The common options are a PIN keypad, an RFID card or fob, a fingerprint, and a mobile key over Bluetooth Low Energy or NFC. Most serious locks combine two or more so a user is never locked out by a lost card, dead phone, or dry finger.
How long do the batteries last and what happens when they die?
Battery life ranges from several months to about two years depending on unlock frequency, reader type, radio use, and temperature. A reliable lock reports battery level and provides emergency access via a mechanical key, a backup power terminal, or a secondary credential.
Are smart mortise locks secure?
Security depends on hardware, encryption, and bypass resistance, verified by certification such as CE, FCC, RoHS, and, for higher claims, UL or ANSI/BHMA grades. Prefer per-credential encryption and secure-element storage, and request the actual certificates for the exact model.
Do I need a management platform?
For a single home, a standalone lock with an app is usually enough. For an office, hotel, or multifamily building, a networked management platform provides central enrollment, credentialing, scheduling, audit, and instant revocation at scale.
Smart Mortise Lock Technical Guide: Supplier Selection and Risk
For a multi-door deployment, the supplier is part of the purchase. Verify the manufacturer's credentials, request reference installations at projects of comparable size, and confirm warranty, spare parts, technical documentation, and training. A supplier accountable for the hardware, the certification, and the support from a single source is worth more than the lowest first-unit price, and buying directly from a manufacturer of smart mortise locks gives a single accountable partner across the project.
Risk management should cover the failure modes that a smart mortise lock introduces. Plan for depleted batteries, a lost phone, a forgotten code, a firmware issue, and a network outage, and document the recovery path for each. Keep spare batteries, cards, and parts available, maintain a current recovery contact, and test the documented procedures rather than assuming they work. For a commercial or hotel property, the cost of a lockout or a security gap far exceeds the price difference between a reliable system and a marginal one, so selection should be weighted toward reliability and support.
For a multi-door deployment, the supplier is part of the purchase. Verify credentials, request reference installations at projects of comparable size, and confirm warranty, spare parts, technical documentation, and training. A supplier accountable for hardware, certification, and support from a single source is worth more than the lowest first-unit price, and buying directly from a manufacturer gives a single accountable partner. Risk management should cover the failure modes a smart mortise lock introduces: depleted batteries, a lost phone, a forgotten code, a firmware issue, and a network outage, each with a documented recovery path. Keep spares available, maintain a current recovery contact, and test the procedures. The cost of a lockout or security gap far exceeds the price difference between a reliable system and a marginal one.
Smart Mortise Lock Technical Guide: Project Handover
A project is not complete when the lock is physically mounted; it is complete when the operating team can manage and recover it. Handover should include the final door schedule, measured compatibility information, lock and controller identifiers, credential roles, administrator ownership, firmware records, wiring or battery details, and the approved emergency procedure. Store this information in a controlled location and give access only to the people responsible for security and maintenance. Include a simple contact path for urgent failures so the first response is not delayed by uncertainty.
The operating team should receive practical training, not only a product demonstration. Show how to issue, change, and revoke credentials, interpret low-battery or door-position alerts, respond to a communication outage, perform emergency recovery, and escalate a suspected security event. Test the handover by asking a different operator to follow the written procedure without assistance. Any ambiguity found during that exercise is a commissioning defect and should be corrected before the project is accepted.
A useful handover also defines review intervals. Recheck permissions after staff changes, inspect representative openings after the first operating period, review audit-log retention, and test backup access at a documented frequency. When a platform, firmware version, or door use changes, reassess the original assumptions. This disciplined closeout protects the investment and keeps a smart mortise lock system understandable to the people who must operate it years after installation. It should also identify the person who approves configuration changes, the person who maintains the opening, and the person who receives security notifications. Clear ownership prevents a valid alert from becoming nobody’s responsibility. Review the schedule annually and after any significant change to staff, layout, or the access-control platform so the operating model never drifts from the intended one.
Conclusion: Deploy a Smart Mortise Lock That Runs Your Property
This smart mortise lock technical guide has covered the case and door, credentials, power, security, integration, installation, specification, lifecycle, supplier selection, and project handover. A smart mortise lock is engineered hardware deployed across many doors and operated for years, so a disciplined process matters more than a single feature. The unifying recommendation is to match the lock to the physical opening, combine credentials with a reliable fallback, plan power and emergency access, verify security and certification, and select a management architecture that scales to the deployment.
Apply this guide as a specification. Survey the door and confirm the case drawing, choose the credential mix for the users, plan battery and emergency access, verify encryption and certification, integrate with the management and property systems, and calculate total cost of ownership across the service life. A well-chosen smart mortise lock is a durable access-control foundation for a hotel, office, or multifamily property. Review the system after commissioning and preserve its documentation throughout the complete operating lifecycle.
Part of this article content is generated by AI and optimized for professional accuracy and readability.
¿No sabe qué sensor se adapta a su proyecto?
Hable con nuestros ingenieros de aplicación mmWave para una consulta gratuita.
Especifica tu proyecto hotelero con nuestros ingenieros
Envíanos el número de habitaciones, tipo de techo y preferencia de protocolo. Devolveremos un plan de muestra y cotización en 24 horas laborables.
- Pase de la guía general a una discusión de producto o aplicación.
- Use RFQ cuando precio, planos, MOQ o calendario de lanzamiento necesiten estructura.
- Mantenga visible una ruta de contacto directo para aclaraciones rápidas y traspasos.