Guía de control de acceso para edificios inteligentes conectados
Guía práctica de control de acceso inteligente para puertas conectadas, credenciales, visitantes, integración, privacidad, operación sin conexión y gestión del ciclo de vida.
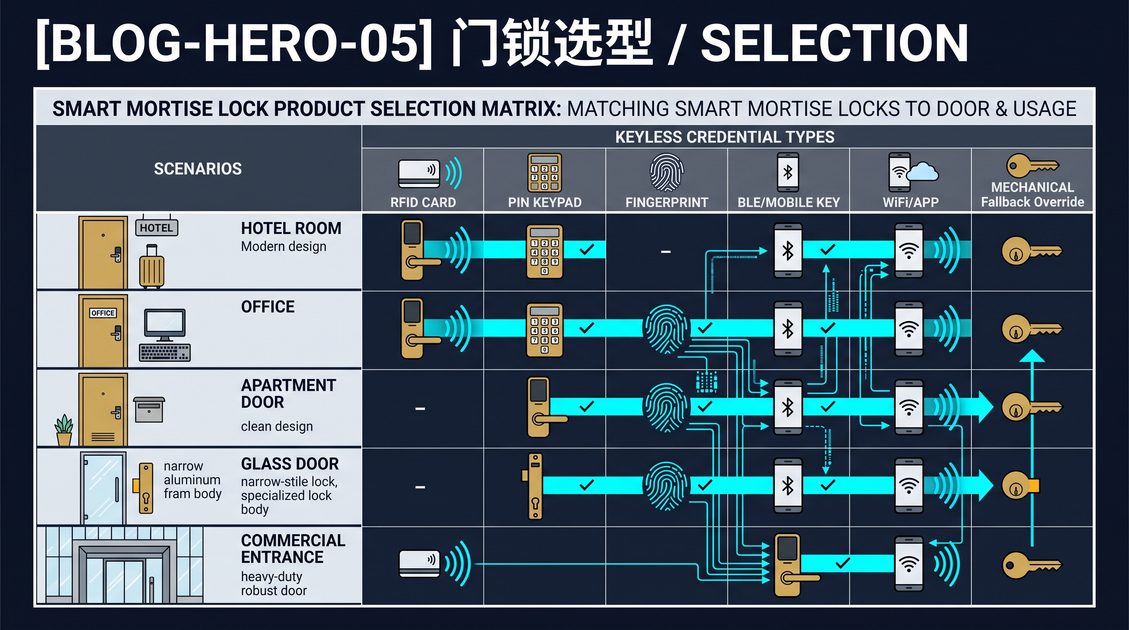
Un sistema inteligente de control de acceso para edificios conecta cerraduras electrónicas, credenciales, controladores, sensores y software de gestión para que el equipo de la propiedad pueda controlar la entrada por persona, puerta y horario. Puede abarcar entradas de apartamentos, oficinas, salas de servicios compartidos, áreas de servicio y unidades individuales, manteniendo la operación local cuando la red no está disponible. Esta guía de control de acceso para edificios inteligentes explica cómo planificar la arquitectura, gestionar visitantes y residentes, proteger la privacidad, integrar otros sistemas del edificio y mantener la instalación durante todo su ciclo de vida. Está dirigida a administradores de propiedades, ingenieros de edificios, consultores de seguridad e integradores de sistemas que necesitan una ruta estructurada para pasar de un conjunto aislado de cerraduras a una plataforma de acceso gestionada. No presupone experiencia previa en hardware, pero cubre las decisiones de ingeniería que determinan la operación diaria.
Guía de control de acceso para edificios inteligentes: definir el modelo del edificio
Un modelo inteligente de control de acceso para edificios es un mapa estructurado de cada apertura, usuario, credencial y regla que determina cómo se desplazan las personas por una propiedad. Es la referencia única que comparten las cerraduras, los controladores y el software de gestión, y registra para cada apertura el tipo de puerta, el material del marco, la clasificación contra incendios o de evacuación, los métodos de credencial aceptados y el horario que controla la entrada. Un modelo completo separa al menos cuatro capas: aperturas físicas, grupos de usuarios, tipos de credenciales y reglas basadas en el tiempo. También vincula cada puerta con el grupo que la gestiona y con el registro de eventos que documenta su actividad. Durante la planificación, el equipo inventaría las entradas públicas, las puertas de residentes y empleados, las salas comunes, las áreas de servicio, las salidas de emergencia y las salas restringidas. Después registra si cada apertura debe guardar eventos, si debe abrirse sin red o alimentación eléctrica y quién aprueba los cambios. Como este mapa dirige la administración diaria, debe tener control de versiones y revisarse después de cada reforma, cambio de personal y rotación de inquilinos.
Comienza el inventario por las puertas físicas. Para cada apertura, registra el ancho y el material de la puerta, el tipo de marco y bisagra, si es de una o dos hojas, si gira o se desliza y si forma parte de un compartimento contra incendios o de una ruta designada de evacuación. Estos datos son importantes porque limitan el hardware de cierre que puede instalarse y determinan el comportamiento de la puerta ante un intento de entrada forzada. Una puerta cortafuegos pesada requiere una cerradura de embutir diseñada para esa aplicación, mientras que una puerta interior ligera puede admitir un pestillo de superficie. Una partición de vidrio corrediza tampoco puede aceptar el mismo hardware que una unidad con bisagras. Capturar esta información una sola vez en una tabla estructurada evita sorpresas costosas durante la instalación y hace más realista el plan de puesta en marcha.
A continuación, define grupos de usuarios en lugar de excepciones individuales. Una propiedad habitual querrá distinguir entre residentes, empleados permanentes, contratistas con horario, visitantes temporales, personal de limpieza y personal de emergencias. Cada grupo debe tener sus horarios predeterminados y su ámbito de acceso. Organizar a los usuarios en grupos mantiene reducido y auditable el conjunto de reglas, porque un operador puede cambiar un grupo y afectar a cientos de personas en lugar de editar registros uno por uno. También simplifica la revisión de seguridad, ya que la pregunta sobre quién tiene cada acceso se convierte en una cuestión relativa a unos pocos grupos definidos, no a una lista desestructurada de individuos.
El diseño inteligente de control de acceso debe reflejar el modelo operativo de la propiedad, no forzar todas las puertas a una única plantilla. Un vestíbulo puede utilizar un interfono y una credencial móvil, una entrada de servicio puede necesitar una tarjeta RFID y un horario, y la puerta de un apartamento puede utilizar un teclado o una cerradura de embutir inteligente. La uniformidad facilita la administración, pero las diferencias físicas y de seguridad deben permanecer visibles en la especificación. Cuando dos puertas difieren en clasificación contra incendios, obligación de evacuación o patrón de tráfico, el modelo debe conservar explícitamente esa diferencia, porque una política uniforme que ignore estos aspectos puede bloquear a usuarios legítimos o crear una puerta insegura.
Por último, convierte el modelo en la fuente autorizada. Cuando se añade una puerta, se cambia el nombre de un grupo o se modifica un horario, la actualización debe realizarse primero en el modelo y propagarse después al hardware. Esta disciplina de una única fuente de verdad mantiene el sistema instalado alineado con la intención documentada y constituye la base de todas las actividades posteriores de esta guía, desde la puesta en marcha hasta la baja de usuarios.
Arquitectura y modelos de puerta
La arquitectura de una instalación inteligente de control de acceso para edificios es una estructura por capas que separa el hardware físico, el control local y el software de gestión, de modo que cada capa pueda dimensionarse, protegerse y sustituirse de forma independiente. En la base están las puertas, cada una con una cerradura, un lector de credenciales y, en algunos casos, un sensor de posición. Encima se encuentran los controladores de puerta, que toman la decisión local de autorizar o denegar. Por encima funcionan una o varias plataformas de software que almacenan registros de usuarios, horarios y auditorías. Una arquitectura bien diseñada define dónde se toma cada decisión, cómo reciben alimentación los dispositivos, cómo se comunican cuando hay red y cómo funcionan cuando no la hay, ya que estas decisiones determinan la fiabilidad, la seguridad y el coste de mantenimiento.
Los modelos de puerta más habituales son la cerradura inteligente conectada a la red, el controlador centralizado con lectores remotos y la configuración híbrida, que mantiene un controlador local en cada puerta. Una cerradura inteligente conectada a la red integra el lector de credenciales, el mecanismo de cierre y un pequeño procesador en una sola unidad. Esto simplifica la instalación, pero concentra la inteligencia en el extremo. Un controlador centralizado traslada la lógica de decisión a un panel que sirve a varias puertas, lo que facilita las actualizaciones de software y la auditoría central, pero añade cableado y crea un único punto de fallo para las puertas que controla. Un modelo híbrido mantiene un controlador local en la puerta para tomar decisiones sin conexión y sigue informando al sistema central. Es el patrón que suelen elegir los operadores de edificios donde las interrupciones de red representan un riesgo real.
La alimentación es un factor decisivo en el modelo de puerta. Una puerta desbloqueada electrónicamente debe pasar a un estado seguro que coincida con sus obligaciones contra incendios y de evacuación: una salida de emergencia debe liberarse o permanecer desbloqueada cuando se pierde la alimentación, mientras que una puerta perimetral que protege activos valiosos puede necesitar una cerradura con batería de respaldo para permanecer cerrada. Las cerraduras de embutir alimentadas por batería liberan al instalador del cableado y permiten modernizar instalaciones existentes, pero introducen un ciclo de sustitución de baterías y una advertencia de batería baja que debe llegar al operador. Las puertas cableadas evitan ese ciclo, pero requieren distribución eléctrica y aumentan el coste de instalación. La arquitectura debe indicar la fuente de alimentación de cada puerta y asociar cada elección con un comportamiento de fallo documentado.
La topología de comunicación es tan importante como la alimentación. Algunos sistemas utilizan una red local en la que todos los controladores informan a un único servidor, mientras que otros usan un servicio en la nube al que cada puerta se conecta directamente. Las arquitecturas locales mantienen los datos de eventos en las instalaciones y reducen la dependencia de la conectividad externa, mientras que las arquitecturas en la nube simplifican la administración remota y la gestión de varias ubicaciones. Cualquiera que sea la opción elegida, el diseño debe especificar por separado el transporte de las credenciales, el transporte de los eventos y el transporte de las actualizaciones de firmware, porque una puerta debe seguir autorizando el acceso aunque el canal de notificación de eventos esté caído.
Guía de control de acceso para edificios inteligentes: credenciales y visitantes
Una credencial es el token físico o digital que una persona presenta para demostrar que puede abrir una puerta. Una guía inteligente de control de acceso para edificios debe tratar las credenciales como una estrategia de acceso, no como un simple detalle de hardware. El principio central es la responsabilidad individual: cada credencial debe identificar a una persona concreta para que una auditoría pueda reconstruir quién entró por qué puerta y cuándo. Las credenciales móviles, tarjetas, llaveros, PIN y datos biométricos presentan diferentes ventajas y riesgos en comodidad, coste, privacidad y recuperación. Una propiedad suele utilizar varios formatos en paralelo porque ninguno se adapta a todas las puertas y usuarios. Cualquiera que sea el formato, el sistema debe permitir revocar inmediatamente una credencial perdida o comprometida y facilitar una baja rápida y fiable de los empleados y residentes que se marchan.
Utiliza credenciales individuales cuando la responsabilidad sea importante. Las credenciales móviles, tarjetas, llaveros, PIN y datos biométricos tienen diferentes implicaciones de comodidad, coste, privacidad y recuperación. Un flujo de visitantes debe emitir un acceso limitado en el tiempo, identificar al anfitrión o destino y revocar automáticamente el acceso al finalizar la visita. Evita las credenciales compartidas que impiden identificar al usuario real en una auditoría, porque un código o tarjeta que pasa entre varias personas elimina el rastro de auditoría que justifica todo el sistema.
La elección del formato de credencial debe responder al riesgo y al usuario. Un residente que vuelve cada día puede preferir una credencial móvil en su teléfono, mientras que a un visitante ocasional se le puede entregar un código temporal que caduque después de un periodo determinado. Un contratista de servicios que visita semanalmente puede recibir una tarjeta limitada a un horario, y una sala de servidores sensible puede requerir un segundo factor, como un PIN más una tarjeta. Los planificadores deben documentar para cada tipo de credencial cómo se emite, cómo se recupera si se pierde, cuánto tiempo permanece activa y cuál es la alternativa si el teléfono o la tarjeta no están disponibles.
Las credenciales también tienen su propio ciclo de vida. Un empleado o inquilino nuevo necesita un proceso de inscripción que vincule la credencial con una identidad verificada. Un cambio de función requiere una actualización de permisos que se aplique en el siguiente intento de acceso. Una baja debe revocar el acceso de inmediato, no al final de un ciclo de facturación. Una credencial perdida requiere el mismo tratamiento, porque una credencial activa en manos equivocadas es un punto de entrada disponible. Muchos operadores establecen una revisión periódica, como un informe trimestral de credenciales activas, para detectar cuentas que deberían haberse cerrado.
No olvides la alternativa humana. Mantén una credencial de emergencia y una vía de recuperación mecánica o mediante alimentación de respaldo, especialmente en puertas que deben seguir siendo accesibles durante una interrupción de red o alimentación. Una llave maestra o un desbloqueo mecánico en puertas críticas permite que una persona autorizada entre cuando la electrónica no responde. Esta alternativa debe registrarse en el mismo inventario que las credenciales digitales.
Comparación de formatos de credencial
Las credenciales móviles son tokens digitales almacenados en una aplicación del teléfono que desbloquean una puerta al presentar una prueba criptográficamente firmada mediante una conexión de corto alcance. Son prácticas porque la mayoría de las personas ya lleva un teléfono, pueden recibirse de forma remota sin entregar un objeto físico y pueden revocarse sin recoger una tarjeta. Sus principales riesgos son un teléfono descargado o perdido, una aplicación sin actualizar y el hecho de que la credencial reside en un dispositivo personal que la propiedad no controla.
Las tarjetas y los llaveros son credenciales físicas fáciles de emitir, económicas a escala y sencillas de entender para cualquier empleado. Sus inconvenientes son que pueden perderse, compartirse o clonarse dependiendo de la tecnología de la tarjeta, y que cada sustitución requiere una recogida física o un punto de distribución. Los formatos de tarjeta más recientes incorporan cifrado para resistir la clonación, pero el coste es una menor compatibilidad con el hardware de lectores ya instalado.
Los PIN y códigos de teclado son económicos y no requieren un token físico, por lo que resultan adecuados para salas comunes o accesos temporales de contratistas. Su debilidad es que pueden observarse por encima del hombro o adivinarse, y un código compartido entre varias personas no puede atribuir una entrada a un individuo. Los códigos deben tener una longitud suficiente, rotarse según un horario y combinarse con otro factor cuando la puerta sea sensible.
Las credenciales biométricas, como las huellas dactilares o el reconocimiento facial, vinculan el acceso con la persona y no con algo que lleve o recuerde, lo que resulta práctico y difícil de perder. Sin embargo, plantean las mayores preocupaciones de privacidad, porque los datos biométricos no pueden sustituirse como una tarjeta o contraseña y requieren una inscripción, un consentimiento y una protección de plantillas cuidadosos. La biometría se reserva mejor para puertas de alta seguridad o alta comodidad y nunca debe ser el único factor si la política de privacidad y conservación no está definida explícitamente.
La conclusión práctica es que la mayoría de los edificios utiliza dos o tres formatos en paralelo: móviles para residentes y empleados, tarjetas para contratistas y respaldo, y códigos para accesos temporales o compartidos. Cada formato debe asignarse a las puertas autorizadas y la política debe indicar claramente qué formatos son aceptables en cada apertura para que el registro de auditoría siga siendo atribuible.
Gestión del ciclo de vida de los visitantes
El ciclo de vida de un visitante en un sistema inteligente de control de acceso para edificios comprende cinco etapas: invitación, emisión, entrada, supervisión y revocación. Cada etapa debe automatizarse cuando sea posible para que ninguna visita conserve el acceso más tiempo del debido. Una invitación identifica al anfitrión o destino, una emisión crea una credencial limitada en el tiempo, la entrada registra la primera llegada autorizada, la supervisión controla los desplazamientos dentro del edificio y la revocación elimina la credencial al finalizar la visita o alcanzar su caducidad. La característica fundamental de una buena gestión de visitantes es que el acceso caduque por sí solo, porque una caducidad que depende de que una persona recuerde revocar la credencial se olvidará con frecuencia.
Un flujo de visitantes debe emitir un acceso limitado en el tiempo, identificar al anfitrión o destino y revocar automáticamente el acceso al finalizar la visita. El anfitrión debe poder emitir una visita rápidamente, idealmente antes de que llegue el visitante, para que la credencial esté lista en la entrada. La visita debe tener un ámbito definido: qué puertas puede utilizar el visitante, durante qué horas y qué anfitrión asume la responsabilidad. Una vez terminada la visita, la credencial debe desactivarse automáticamente y el registro de eventos debe mostrar la llegada y el último acceso para facilitar la conciliación.
Un sistema de gestión de visitantes debe conectarse con la plataforma de control de acceso, ya sea como módulo nativo o mediante una integración, para utilizar la misma identidad de usuario y el mismo registro de eventos. Si se trata de sistemas separados, define cuál emite la credencial y cuál la aplica, y prueba el retraso de sincronización para que una visita revocada se desactive rápidamente y no después de una demora. Para visitantes de mayor riesgo, como contratistas que trabajarán sin supervisión, el flujo puede añadir un registro en recepción, una identificación fotográfica o una restricción a determinadas plantas.
El registro del visitante contiene datos personales. Registra el nombre, el anfitrión, la hora de visita y el ámbito de acceso, pero no recopiles más información de la necesaria. Define un periodo de conservación para los registros de visitantes y sus eventos, y asegúrate de que el visitante sepa qué se registra en el punto de entrada. Cuando un visitante regresa con frecuencia, considera convertirlo en un contratista programado con su propio ciclo de revisión, en lugar de emitir una nueva visita puntual cada vez. Así evitarás que la lista de visitantes crezca sin límite.
Por último, revisa periódicamente el registro de visitantes. Busca visitas cuyas credenciales permanecieron activas más tiempo del previsto, visitas repetidas de la misma credencial sin anfitrión y accesos a puertas fuera del ámbito declarado. El informe de visitantes es una de las herramientas de alerta temprana más prácticas de una propiedad, porque las anomalías de acceso suelen aparecer en el registro antes de convertirse en incidentes.
Guía de control de acceso para edificios inteligentes: integración y privacidad
Una instalación inteligente de control de acceso rara vez funciona de forma aislada. La integración conecta la plataforma de acceso con la gestión de propiedades, la gestión de visitantes, los ascensores, los videoporteros, la gestión energética o un centro de operaciones de seguridad, de modo que las identidades y los eventos circulen entre sistemas en lugar de introducirse dos veces. La disciplina esencial de la integración consiste en definir qué sistema es propietario del registro de usuarios y cuál es propietario de la decisión sobre la puerta, porque la propiedad compartida provoca que las bases de datos se separen y los permisos pierdan sincronización. Una integración limpia tiene un directorio autorizado que envía cambios a los demás sistemas, un único lugar donde se toma la decisión de la puerta y una comprensión documentada del retraso de sincronización, la recuperación de cuentas y el comportamiento sin conexión antes de confiar en ella para la operación diaria.
Define qué sistema administra el registro de usuarios y cuál toma la decisión sobre la puerta. Evita duplicar bases de datos de usuarios que puedan divergir. Prueba el retraso de sincronización, la recuperación de cuentas y el funcionamiento sin conexión antes de depender de una integración para las operaciones diarias, porque una integración que funciona en una demostración todavía puede fallar a escala si es lenta, se rompe al cambiar un nombre o deja cuentas huérfanas cuando una persona se marcha.
Los eventos de acceso son información sensible. Limita la visibilidad por función, protege las comunicaciones y los datos almacenados, establece un periodo de conservación y explica la política a residentes y empleados. Los datos biométricos requieren especial cuidado, ya que no pueden sustituirse como una contraseña. Cuando corresponda, prefiere plantillas locales cifradas y recopila únicamente la información necesaria para la operación declarada.
El número de integraciones debe ser una decisión deliberada, no un accidente de la adquisición. Cada conexión añade otro sistema que puede fallar, otro lugar donde las credenciales pueden desincronizarse y otra superficie para una filtración de datos. Por ello, cada integración debe justificarse mediante una mejora operativa concreta. Una integración de gestión de visitantes que elimina la distribución manual de tarjetas es valiosa; un panel decorativo que duplica datos no lo es. Documenta cada integración, la dirección del flujo de datos y la persona responsable de mantenerla operativa.
Límites de integración y propiedad del sistema
El fallo de integración más común es la identidad duplicada: la misma persona existe en el sistema de gestión de propiedades, el sistema de visitantes y la plataforma de control de acceso como tres registros diferentes, y los cambios realizados en uno nunca llegan a los demás. La solución es un directorio autorizado único y un modelo claro de propiedad. Decide qué sistema es la fuente de verdad para añadir una persona, cambiar su función y eliminarla, y haz que los demás consuman ese flujo en lugar de mantener sus propias copias.
El retraso de sincronización es el segundo punto de fallo. Cuando se elimina una persona del directorio, ¿con qué rapidez revoca sus credenciales el sistema de control de acceso? Cuando se renueva el contrato de un contratista, ¿cuánto tarda en aplicarse el nuevo horario? Estos retrasos deben medirse y documentarse, porque la diferencia entre una propagación inmediata y una de un día puede ser la diferencia entre una baja segura y una credencial persistente. Cuando la velocidad sea importante, prefiere integraciones que envíen los cambios de forma síncrona o en intervalos cortos definidos, en lugar de un proceso diario por lotes.
La recuperación de cuentas es el tercer punto. Cuando falla una integración de identidad, ¿cómo sigue concediendo acceso una puerta a un usuario legítimo? Un controlador que no puede comunicarse con el directorio debe disponer de una copia almacenada de las reglas de acceso o de un modo degradado definido, y el operador debe saber cómo restaurar el servicio. Planifica la vía de recuperación antes de que ocurra la interrupción y escríbela para no descubrirla bajo presión.
La integración también plantea la cuestión de la decisión de la puerta. Algunas propiedades centralizan la autorización o denegación en un servidor o servicio en la nube, mientras que otras la mantienen localmente en el controlador y solo sincronizan las reglas hacia abajo. La toma de decisiones local es más resistente porque sigue funcionando cuando la red o el servicio central no están disponibles, pero requiere que el conjunto local de reglas esté actualizado. Diseña la propiedad de forma que la puerta pueda tomar siempre una decisión segura, aunque no pueda solicitar permiso.
Privacidad y protección de datos
Un sistema inteligente de control de acceso para edificios registra quién entró por una puerta y cuándo. Estos registros de eventos son datos personales y deben protegerse desde el diseño, no tratarse como una cuestión secundaria. Los principios son minimización de datos, limitación de finalidad, visibilidad basada en funciones, cifrado, límites de conservación y transparencia. Se aplican a credenciales, registros de eventos, registros de visitantes y especialmente a las plantillas biométricas. Cada principio debe traducirse en una configuración concreta: recopilar únicamente lo necesario, utilizar los datos solo para su finalidad declarada, mostrar cada registro únicamente a las funciones que lo necesitan, protegerlo durante la transmisión y el almacenamiento, eliminarlo después de un periodo definido e informar a las personas afectadas sobre lo que ocurre.
Limita la visibilidad por función. Un operador de recepción puede necesitar ver las llegadas de visitantes de hoy, pero no el historial completo de entradas de un residente. Un gerente puede necesitar el registro de auditoría, mientras que un técnico de mantenimiento puede no necesitar ningún dato. Define funciones que coincidan con los trabajos reales y establece como valor predeterminado el mínimo privilegio que permita desempeñar cada tarea. Audita las concesiones de visibilidad con la misma frecuencia que las concesiones de acceso.
Protege las comunicaciones y los datos almacenados. Las credenciales y los registros de eventos deben cifrarse cuando se desplazan entre el lector, el controlador y el software, y también cuando están almacenados. Las claves deben gestionarse de manera que la pérdida de un dispositivo no exponga todo el sistema. La plataforma debe admitir actualizaciones seguras que no permitan volver a una versión debilitada.
Establece un periodo de conservación y respétalo. Los registros de eventos y de visitantes no necesitan conservarse para siempre, y mantenerlos más tiempo del necesario aumenta el riesgo y la carga normativa. Publica el periodo de conservación y haz que la eliminación sea automática en lugar de depender de que un administrador la recuerde.
Los datos biométricos constituyen un caso especial. Como no pueden sustituirse, su compromiso tiene consecuencias duraderas. Deben recopilarse únicamente con consentimiento claro, almacenarse como una plantilla cifrada o verificarse localmente en el dispositivo cuando sea posible, y nunca utilizarse para una finalidad distinta de la declarada. Prefiere la comparación de plantillas en el dispositivo o localmente frente al almacenamiento central, y documenta exactamente qué sucede con la plantilla cuando termina el acceso de un usuario.
Funcionamiento sin conexión y modo seguro ante fallos
La propiedad más importante de un sistema inteligente de control de acceso no es cómo funciona cuando todo está en buen estado, sino cómo se comporta cuando falla la red, la alimentación o un controlador. Ese comportamiento debe diseñarse y probarse, no suponerse. El funcionamiento sin conexión describe lo que hace la puerta cuando no puede comunicarse con el sistema central, mientras que el modo seguro ante fallos describe lo que hace cuando una interrupción eléctrica o una avería mecánica interrumpe la operación normal. Ambos aspectos deben especificarse por puerta, adaptarse a su función contra incendios y de evacuación y documentarse para que el operador pueda predecir exactamente qué ocurre durante una interrupción.
Cuando se pierde la red, una puerta que depende de una decisión central se convierte en un riesgo. Por ello, el diseño debe conservar una copia local de las reglas de acceso en el controlador o la cerradura. Esa copia debe incluir las credenciales válidas, los horarios actuales y una lista de revocación. También debe actualizarse antes de una interrupción para que una credencial revocada recientemente no pueda abrir la puerta durante la desconexión. Prueba explícitamente el funcionamiento sin conexión, porque la diferencia entre un conjunto de reglas almacenado y una puerta que lo concede todo es la diferencia entre una interrupción menor y un fallo de seguridad.
La pérdida de alimentación es un escenario distinto con su propio comportamiento predeterminado. Una salida de emergencia debe liberarse o permanecer desbloqueada ante una pérdida de alimentación para que las personas puedan escapar, mientras que una puerta perimetral o de protección de activos puede necesitar alimentación mediante batería para permanecer cerrada. El comportamiento seguro ante fallos de cada puerta debe escribirse en la especificación y colocarse cerca de la puerta, de acuerdo con los códigos locales contra incendios y de accesibilidad.
Una cerradura alimentada por batería añade el fallo específico de una batería agotada. El sistema debe advertir con suficiente antelación, dejando tiempo para programar la sustitución, y debe mantener la puerta utilizable mediante una llave mecánica o un contacto de alimentación externo incluso después de que la electrónica deje de responder. El proceso de sustitución debe documentarse para que no dependa de una única persona que sepa abrir la cerradura.
Por último, prueba la recuperación. Cuando regresan la alimentación o la red, la puerta debe volver a sincronizar sus reglas, el controlador debe reconectarse y los eventos en cola deben notificarse sin duplicaciones ni pérdidas. El operador debe poder seguir un procedimiento de recuperación escrito que restaure el servicio en un orden predecible, para que el edificio vuelva rápidamente a la operación normal y el registro de eventos permanezca completo.
Guía de control de acceso para edificios inteligentes: puesta en marcha y ciclo de vida
La puesta en marcha es la transición controlada entre un sistema diseñado y uno operativo. Una guía inteligente de control de acceso para edificios debe tratarla como un programa de pruebas estructurado, no como una última casilla de verificación. El objetivo es demostrar que cada puerta concede el acceso correcto, deniega el incorrecto, resiste sus modos de fallo y notifica correctamente los eventos antes de confiar en el sistema para el uso diario. La puesta en marcha comienza con un piloto en puertas representativas, se amplía al conjunto completo solo después de superar el piloto y termina con una entrega que permite al operador gestionar y mantener el sistema sin depender del instalador.
Prueba primero puertas representativas antes de ampliar la instalación. Comprueba credenciales válidas, caducadas, revocadas e inválidas; caducidad de visitantes; eventos de posición de puerta; evacuación desde el interior; anulación manual; advertencias de batería; interrupción de alimentación; pérdida de red y recuperación del controlador. Confirma que las alertas llegan al equipo responsable y que un operador puede seguir el procedimiento de recuperación escrito sin depender de un instalador concreto. El piloto debe incluir tanto las puertas más complejas como las más sencillas, para revelar los puntos débiles antes de multiplicarlos por todo el edificio.
El programa de pruebas debe cubrir credenciales, eventos, evacuación y modos de fallo en un orden documentado. Para las credenciales, demuestra que una válida abre la puerta, una caducada no lo hace, una revocada se deniega inmediatamente y una inválida o desconocida genera una entrada de registro en lugar de fallar silenciosamente. Para los eventos, confirma que los eventos de puerta abierta, puerta abierta demasiado tiempo y entrada forzada aparecen en el registro con una marca de tiempo y un usuario. Para la evacuación, confirma que la liberación desde el interior siempre funciona y que la puerta nunca queda retenida de forma que pueda atrapar a una persona. Para los modos de fallo, simula pérdida de alimentación, pérdida de red, batería baja y recuperación del controlador, y confirma que el comportamiento coincide con la especificación.
La gestión del ciclo de vida incluye mantenimiento de baterías y firmware, revisiones de permisos, piezas de repuesto, documentación y asistencia del proveedor. El mantenimiento de baterías requiere un ciclo de sustitución programado, con advertencias suficientes y un procedimiento documentado. El mantenimiento del firmware requiere una política de actualización definida y una reversión probada para evitar que una versión defectuosa deje las puertas inutilizables. Las revisiones de permisos exigen comprobar periódicamente quién tiene cada acceso y si los grupos siguen coincidiendo con el modelo operativo. Las piezas de repuesto, la documentación y la asistencia del proveedor garantizan que el sistema pueda repararse y ampliarse durante toda su vida útil.
Esta guía de control de acceso para edificios inteligentes ofrece información general. Solicita una revisión cualificada de los requisitos contra incendios, de accesibilidad, eléctricos, de privacidad, de construcción y de evacuación de emergencia antes de realizar la adquisición. Los códigos y reglamentos locales varían, y un profesional autorizado debe confirmar que el hardware específico, los valores predeterminados de seguridad ante fallos y las funciones de accesibilidad cumplen los requisitos aplicables al edificio.
Puesta en marcha, pruebas y despliegue piloto
Un despliegue piloto limita el riesgo al demostrar el sistema en unas pocas puertas antes de comprometer todo el edificio. Elige un conjunto representativo de todo el rango: al menos una entrada de mucho tráfico, una puerta contra incendios o de evacuación, una sala restringida y una puerta interior. Así las pruebas cubren los diferentes modos de fallo y patrones de uso que tendrá la instalación completa. Define por adelantado un criterio de aprobación, como un número determinado de días sin una autorización incorrecta ni una denegación de acceso legítimo, y no amplíes la instalación hasta cumplirlo.
Escribe el guion de pruebas antes de comenzar la puesta en marcha. Debe presentarse como una secuencia de acciones concretas con resultados esperados, para que cualquier operador capacitado pueda ejecutarlo y un técnico nuevo pueda repetirlo después de un cambio de software. Incluye los casos negativos con el mismo cuidado que los positivos, porque gran parte del valor de la puesta en marcha consiste en demostrar lo que el sistema se niega a hacer. Una puerta que concede acceso a una credencial revocada o a un usuario fuera de horario revela un problema que debe corregirse antes del despliegue, no anotarse y olvidarse.
Confirma que las alertas llegan al equipo responsable. La puesta en marcha debe demostrar que una advertencia de batería baja, una alerta de puerta abierta y un evento de entrada forzada llegan realmente al destino configurado, ya sea el panel de un operador, un correo electrónico o un servicio de avisos. Una alerta que se registra silenciosamente sin llegar a nadie no es una alerta. La prueba debe verificar toda la cadena, desde la puerta hasta la persona.
Finaliza el piloto con una entrega formal. Documenta el hardware instalado, el plan de cableado y alimentación, los formatos de credencial utilizados, los grupos de acceso, el comportamiento ante fallos de cada puerta y los procedimientos de recuperación. Proporciona al operador un calendario de mantenimiento y la vía de contacto para solicitar asistencia. El objetivo es que un operador nuevo pueda hacerse cargo utilizando únicamente la documentación, sin que el instalador tenga que estar presente. Esa es la verdadera prueba de que el sistema puede mantenerse.
Ciclo de vida, mantenimiento y baja de usuarios
Un sistema inteligente de control de acceso para edificios requiere atención continua, y una guía no está completa hasta explicar cómo se mantiene actualizado, cómo se repara y cómo se retira de forma segura. El mantenimiento de las baterías es la obligación más habitual, porque una cerradura con batería de respaldo que se agota silenciosamente puede dejar fuera a un residente o crear un agujero de seguridad. Establece un ciclo de sustitución, utiliza las alertas de batería baja para priorizar y conserva baterías de repuesto junto con un procedimiento documentado para que la tarea no dependa de un único experto.
El firmware es la segunda obligación. Las normas de credenciales, los parches de seguridad y las correcciones de errores llegan mediante actualizaciones de software, y un edificio que nunca se actualiza acumula vulnerabilidades sin corregir. Define una política de actualización que indique cómo se evalúan las actualizaciones, cuándo se aplican y cómo se revierte una versión defectuosa. Prueba las actualizaciones en una puerta representativa antes de distribuirlas por todo el edificio. Un procedimiento de reversión documentado protege frente al riesgo de que una actualización deje las puertas inutilizables.
Las revisiones de permisos mantienen honesto el modelo de acceso mientras cambian las personas y las funciones. Programa una revisión periódica de quién tiene cada acceso, si los grupos siguen coincidiendo con el modelo operativo y si quedan credenciales obsoletas activas. Vincula la revisión con acontecimientos reales, como la rotación de inquilinos y los cambios de personal, para que la baja se active por una modificación real y no por un recordatorio de calendario fácil de ignorar.
La baja de usuarios es el proceso inverso del alta y merece el mismo rigor. Cuando un empleado se marcha, un residente se muda o termina la relación con un contratista, revoca inmediatamente la credencial, elimina al usuario de los grupos a los que pertenecía y confirma que la revocación se aplicó en la puerta. Documenta la lista de comprobación de baja y pruébala con el mismo cuidado que las pruebas de puesta en marcha, porque una baja olvidada es una de las formas más habituales de que un edificio conectado termine con una credencial activa en manos equivocadas.
La asistencia del proveedor y las piezas de repuesto cierran el ciclo. Confirma que el hardware puede repararse y ampliarse durante su vida útil prevista, que las piezas de repuesto están disponibles y que el proveedor de la plataforma puede contactarse cuando una avería supera las capacidades locales. Un sistema sin una vía de asistencia es un sistema cuyo fallo final es solo cuestión de tiempo. Una propiedad que planifica el mantenimiento tiene muchas más probabilidades de conservar seguro su control de acceso a largo plazo.
Cierre: política, personas y revisión continua
Un despliegue exitoso trata el edificio como un todo y no como una colección de puertas. La política que determina quién tiene cada acceso es el hilo que une el hardware, las credenciales y los registros de eventos en un sistema funcional. Publica una política clara de acceso, conecta los eventos de las puertas con las personas responsables y prueba la caducidad de visitantes y la baja de empleados con el mismo cuidado que el hardware. Revisa el mapa de accesos después de reformas, cambios de personal y rotación de inquilinos, y confirma que el procedimiento de emergencia esté siempre actualizado. Esta disciplina mantiene seguro el sistema de acceso conectado a medida que evoluciona el edificio, porque la seguridad es una práctica continua y no una instalación puntual.
Confirma que la política de acceso sea comprensible para residentes y empleados, porque un sistema que las personas no entienden termina ignorándose o sorteándose. Ofrece una forma sencilla de informar sobre la pérdida de una credencial, un aviso claro sobre lo que se registra y un canal fácil para actualizar los accesos cuando cambian las funciones. Un edificio conectado solo es tan seguro como las personas que lo utilizan. Por eso, la política debe ser visible, los procedimientos sencillos y la vía de emergencia evidente en cada puerta.
Establece un ritmo de revisión continua en torno al sistema en lugar de esperar a que ocurra un incidente. Define un intervalo periódico para comprobar la lista de credenciales activas, el registro de visitantes, los grupos de permisos y el estado de las baterías y del firmware, y asigna a una persona responsable de cada elemento. Cuando una revisión detecte una deficiencia, corrígela y registra el cambio para que el proceso mejore con el tiempo y no se repita el mismo error.
Por último, recuerda que el control de acceso es solo una capa de la seguridad y la protección general del edificio. Coordínalo con los requisitos contra incendios, de evacuación de emergencia, accesibilidad y privacidad, mantén actualizado el procedimiento de emergencia y trata la plataforma de acceso conectada como una herramienta que apoya a las personas que viven y trabajan allí. Un sistema bien modelado, puesto en marcha cuidadosamente, mantenido con regularidad y comprendido por sus usuarios es un sistema que merece formar parte del edificio durante muchos años.
Parte del contenido de este artículo ha sido generado por IA y optimizado para lograr precisión y legibilidad profesionales. A smart building access control system connects electronic locks, credentials, controllers, sensors, and management software so a property team can control entry by person, door, and schedule. It may cover apartment entrances, offices, shared amenity rooms, service areas, and individual units, while preserving local operation when the network is unavailable. This smart building access control guide explains how to plan the architecture, manage visitors and residents, protect privacy, integrate other building systems, and keep the installation maintainable over time. It is written for property managers, building engineers, security consultants, and systems integrators who need a structured path from a loose collection of door locks to a managed access platform, and it assumes no prior hardware expertise while still covering the engineering decisions that shape daily operation.
Smart Building Access Control Guide: Define the Building Model
A smart building access control model is a structured map of every opening, user, credential, and rule that governs how people move through a property. It is the single reference that the locks, controllers, and management software all share, and it records for each opening the door type, frame material, fire or egress classification, the credential methods accepted, and the schedule that controls entry. A complete model separates at least four layers: physical openings, user groups, credential types, and time-based rules, and it links every door to the group that owns it and the event log that records its activity. During planning, a team inventories public entrances, resident and employee doors, amenity rooms, service areas, emergency exits, and restricted rooms, then records whether each opening must log events, whether it must open without network or power, and who approves a change. Because this map drives daily administration, it should be versioned and revisited after every renovation, staff change, and tenant turnover.
Start the inventory with the physical doors themselves. For each opening record the door width and material, the frame and hinge type, whether it is a single or double leaf, whether it swings or slides, and whether it is part of a fire compartment or a designated emergency-egress route. These details matter because they constrain which locking hardware can be installed and how the door behaves under a forced-entry attempt. A heavy steel fire door requires a mortise lock built for that application, while a lightweight interior door may accept a surface-mounted latch, and a sliding glass partition cannot accept the same hardware as a hinged unit. Capturing this information once, in a structured table, prevents expensive surprises during installation and makes the commissioning plan more realistic.
Next, define user groups rather than individual exceptions. A typical property will want residents, permanent employees, contractors on a schedule, temporary visitors, cleaning staff, and emergency personnel as distinct groups, each with its own default hours and scope of access. Organizing users into groups keeps the rule set small and auditable, because an operator can change one group and affect hundreds of people instead of editing entries one by one. It also makes the security review far simpler, since the question of who holds what access becomes a question about a handful of named groups rather than an unstructured list of individuals.
A smart building access control design should reflect the property’s operating model rather than force every door into one template. A lobby may use an intercom and mobile credential, a service entrance may need an RFID card and schedule, and an apartment door may use a keypad or smart mortise lock. Consistency helps administration, but physical and safety differences must remain visible in the specification. Where two doors differ in fire rating, egress obligation, or traffic pattern, the model should preserve that difference explicitly, because a uniform policy that ignores these distinctions will either block legitimate users or create an unsafe door.
Finally, make the model the authoritative source. When a door is added, a group is renamed, or a schedule changes, the update should happen in the model first and then propagate to the hardware. This single-source-of-truth discipline is what keeps the deployed system in line with the documented intent, and it is the foundation for every later activity in this guide, from commissioning to offboarding.
Architecture and Door Models
The architecture of a smart building access control deployment is a layered stack that separates physical hardware, local control, and management software so that each layer can be sized, secured, and replaced independently. At the bottom sit the doors themselves, each carrying a lock, a credential reader, and sometimes a door-position sensor; above them sit door controllers that make the local grant-or-deny decision; and above that sit one or more software platforms that hold user records, schedules, and audit logs. A well-designed architecture defines where each decision is made, how devices are powered, how they communicate when the network is present, and how they behave when it is not, because these choices determine reliability, security, and maintenance cost.
The most common door models are the network-attached smart lock, the centralized controller with remote readers, and the hybrid arrangement that keeps a local controller at each door. A network-attached smart lock bundles the credential reader, the lock mechanism, and a small processor in one unit, which simplifies installation but concentrates the intelligence at the edge. A centralized controller moves the decision logic to a panel that serves several doors, which makes software updates and central audit easier but adds cabling and creates a single point of failure for the doors it serves. A hybrid model keeps a local controller at the door for offline decisions while still reporting to a central system, which is the pattern most operators choose for buildings where network outages are a real risk.
Power is a deciding factor in the door model. An electronically unlocked door must fail safe in a way that matches its fire and egress obligations: a fire exit should release or stay unlocked on power loss, while a perimeter door protecting valuable assets may need a battery-backed lock to stay closed. Battery-powered mortise locks free the installer from cabling and allow retrofit, but they introduce a battery-replacement cycle and a low-battery warning that must reach the operator. Hard-wired doors avoid that cycle but require power distribution and increase installation cost. The architecture should make the power source explicit for every door and pair each choice with a written behavior for outage.
Communication topology matters just as much as power. Some systems use a local network with all controllers reporting to a single server, while others use a cloud service that each door connects to directly. Local architectures keep event data on-site and reduce dependence on external connectivity, while cloud architectures simplify remote administration and multi-site management. Whichever is chosen, the design should specify the transport for credentials, the transport for events, and the transport for firmware updates separately, because a door must keep granting access even when the event-reporting path is down.
Smart Building Access Control Guide: Credentials and Visitors
A credential is the physical or digital token that a person presents to prove they may open a door, and a smart building access control guide should treat credentials as an access strategy rather than a hardware detail. The core principle is individual accountability: every credential should identify one named person so that an audit can reconstruct who entered which door and when. Mobile credentials, cards, fobs, PINs, and biometrics each carry different trade-offs in convenience, cost, privacy, and recovery, and a property often uses several in parallel because no single format suits every door and every user. Whatever the format, the system should support immediate revocation of a lost or compromised credential and should make the offboarding of departing staff and residents prompt and reliable.
Use individual credentials where accountability matters. Mobile credentials, cards, fobs, PINs, and biometrics each have different convenience, cost, privacy, and recovery implications. A visitor workflow should issue time-limited access, identify the host or destination, and revoke access automatically at the end of the visit. Avoid shared credentials that make an audit unable to identify the actual user, because a code or card passed among several people erases the audit trail that justifies the whole system.
The choice of credential format should follow the risk and the user. A resident returning every day may prefer a mobile credential on a phone, while a one-time visitor may be handed a temporary code that expires after a set window. A service contractor who visits weekly may receive a card scoped to a schedule, and a sensitive server room may require a second factor such as a PIN plus a card. Planners should document for each credential type how it is issued, how it is recovered if lost, how long it lives, and what the fallback is if the phone or card is unavailable.
Credentials also have a lifecycle of their own. A new employee or tenant needs an enrollment step that links the credential to a verified identity. A change in role needs a permission update that applies at the next access attempt. A departure needs a revocation that takes effect immediately, not at the end of a billing cycle. A lost credential needs the same treatment, because a credential left active in the wrong hands is a live entry point. Many operators set a standing review, such as a quarterly report of active credentials, to catch accounts that should have been closed.
Do not forget the human fallback. Keep an emergency credential and a mechanical or backup-power recovery path, especially at doors that must remain accessible during a network or power outage. A master key or a mechanical override on critical doors gives a trusted person a way in when the electronics cannot respond, and it should be accounted for in the same inventory as the digital credentials.
Credential Formats Compared
Mobile credentials are digital tokens carried in a phone app that unlock a door by presenting a cryptographically signed proof of the credential over a short-range connection. They are convenient because most people already carry a phone, can receive a new credential remotely without a physical handoff, and can have it revoked without collecting a card. Their main risks are a dead or lost phone, an app that is not updated, and the fact that the credential lives on a personal device the property does not control.
Cards and fobs are physical credentials that are simple to issue, inexpensive at scale, and easy for any staff member to understand. Their drawbacks are that they can be lost, shared, or cloned depending on the card technology, and that every replacement requires either a physical pickup or a distribution point. Newer card formats add encryption to resist cloning, but the trade-off is compatibility with the reader hardware already installed.
PINs and keypad codes are cheap and require no physical token, which makes them ideal for shared amenity rooms or temporary contractor access. Their weakness is shoulder-surfing, guessing, and the fact that a code shared among several people cannot attribute an entry to one individual. Codes should be long enough, rotated on a schedule, and combined with another factor where the door is sensitive.
Biometric credentials, such as fingerprints or face recognition, tie access to the person rather than to something they carry or remember, which is convenient and hard to lose. They raise the highest privacy concerns because biometric data cannot be replaced like a card or password, and they require careful enrollment, consent, and template protection. Biometrics are best reserved for high-security or high-convenience doors and should never be the sole factor unless the privacy and retention policy is explicit.
The practical conclusion is that most buildings run two or three formats side by side: mobile for residents and staff, cards for contractors and backup, and codes for temporary or shared openings. Each format should be mapped to the doors it is allowed on, and the policy should state clearly which formats are acceptable for which opening so the audit trail remains attributable.
Visitor Lifecycle Management
The visitor lifecycle in a smart building access control system spans five stages: invitation, issuance, entry, supervision, and revocation, and each stage should be automated where possible so that a visit never outlives its access. An invitation identifies the host or destination, an issuance creates a time-limited credential, entry logs the first authorized arrival, supervision tracks movement within the building, and revocation removes the credential at the end of the visit or at a set expiry. The defining quality of good visitor management is that access expires by itself, because an expiry that depends on a human remembering to revoke a credential is an expiry that will frequently be forgotten.
A visitor workflow should issue time-limited access, identify the host or destination, and revoke access automatically at the end of the visit. The host should be able to issue a visit quickly, ideally before the visitor arrives, so the credential is ready at the entrance. The visit should carry a scope: which doors the visitor may use, which hours are valid, and which host is accountable. Once the visit ends, the credential should be disabled automatically, and the event log should show the arrival and the final access for reconciliation.
A visitor management system should connect to the access control platform, either as a native module or through an integration, so that the same user identity and event log are used throughout. When it is a separate system, define which system issues the credential and which system enforces it, and test the synchronization delay so a revoked visit is disabled promptly rather than after a lag. For higher-risk visitors such as contractors who will work unsupervised, the workflow may add a check-in at the front desk, a photo badge, or a restriction to specific floors.
The visitor record itself is personal data. Record the name, the host, the visit time, and the scope of access, but collect nothing more than is needed to run the visit. Set a retention period for visitor records and visitor event logs, and make sure a visitor knows what is recorded at the point of entry. When a visitor returns regularly, consider converting them to a scheduled contractor credential with its own review cycle rather than issuing a fresh one-off visit each time, which keeps the visitor list from growing without bound.
Finally, review the visitor log on a routine schedule. Look for visits whose credentials remained active longer than intended, repeated visits from the same credential without a host, and access to doors that fall outside the declared scope. The visitor report is one of the most practical early-warning tools a property has, because anomalies in visitor access are often visible in the log before they become incidents.
Smart Building Access Control Guide: Integration and Privacy
A smart building access control deployment rarely operates alone, and integration connects the access platform to property management, visitor management, elevators, video intercoms, energy management, or a security operations center so that identity and events flow between systems instead of being entered twice. The essential discipline of integration is to define which system owns the user record and which system owns the door decision, because overlapping ownership is what causes databases to drift apart and permissions to fall out of sync. A clean integration has one authoritative directory that pushes changes to the other systems, one place where a door decision is made, and a documented understanding of synchronization delay, account recovery, and offline behavior before the integration is trusted for daily operations.
Define which system owns the user record and which system owns the door decision. Avoid duplicated user databases that drift apart. Test synchronization delay, account recovery, and offline behavior before relying on an integration for daily operations, because an integration that works in a demo can still fail at scale if it is slow, breaks on a name change, or leaves accounts orphaned when a person leaves.
Access events are sensitive information. Limit visibility by role, protect communication and stored data, set a retention period, and explain the policy to residents and employees. Biometric data requires particular care because it cannot be replaced like a password. Prefer local encrypted templates where appropriate and collect only the information needed for the stated operation.
The number of integrations should be a deliberate choice, not an accident of procurement. Every connection adds another system that can fail, another place where credentials can drift, and another surface for a data breach, so each integration should justify itself by a concrete operational gain. A visitor management integration that removes manual card distribution is valuable; a decorative dashboard that duplicates data is not. Document each integration, its direction of data flow, and the person accountable for keeping it healthy.
Integration Boundaries and System Ownership
The most common integration failure is duplicated identity, where the same person exists in the property management system, the visitor system, and the access control platform under three different records, and changes made in one never reach the others. The fix is a single authoritative directory and a clear ownership model. Decide which system is the source of truth for adding a person, for changing their role, and for removing them, and make the other systems consume that feed rather than maintain their own copies.
Synchronization delay is the second failure point. When a person is removed from the directory, how quickly does the access control system revoke their credentials? When a contractor's contract is renewed, how fast does the new schedule apply? These delays should be measured and documented, because the difference between immediate and next-day propagation can be the difference between a secure offboarding and a lingering credential. Where speed matters, prefer integrations that push changes synchronously or at a defined short interval rather than a daily batch.
Account recovery is the third. When an identity integration fails, how does a door still grant access to a legitimate user? A controller that cannot reach the directory must have a cached copy of the access rules or a defined degraded mode, and an operator must know how to restore service. Plan for the recovery path before the outage, and write it down so it is not discovered under pressure.
Integration also raises the question of the door decision itself. Some properties centralize the grant-or-deny decision in a server or cloud service, while others keep it local to the controller and only synchronize rules downward. Local decision-making is more resilient because it keeps working when the network or the central service is unavailable, but it requires the local rule set to be current. Design the ownership so that the door can always make a safe decision even if it cannot ask for permission.
Privacy and Data Protection
A smart building access control system records who entered a door and when, and those event records are personal data that must be protected by design rather than treated as an afterthought. The principles are data minimization, purpose limitation, role-based visibility, encryption, retention limits, and transparency, and they apply to credentials, event logs, visitor records, and especially biometric templates. Each principle should be translated into a concrete configuration: collect only what is needed, use the data only for its stated purpose, show each record only to the roles that need it, protect it in transit and at rest, delete it after a defined period, and tell the people it describes what is happening.
Limit visibility by role. A front-desk operator may need to see today's visitor arrivals but not a resident's full entry history, and a manager may need the audit trail while a maintenance technician needs nothing at all. Define roles that match the actual jobs, and make the default the least privilege that still lets the role do its work. Audit the visibility grants as often as the access grants themselves.
Protect communication and stored data. Credentials and event records should be encrypted when they move between the reader, the controller, and the software, and when they are stored. Keys should be managed so that a lost device does not expose the broader system, and the platform should support secure updates that do not roll back to a weakened version.
Set a retention period and honor it. Event logs and visitor records do not need to be kept forever, and holding them longer than needed increases both risk and regulatory burden. Publish the retention period, and make deletion automatic rather than depending on an administrator to remember.
Biometric data is the special case. Because it cannot be replaced, its compromise has lasting consequences, so it should be collected only with clear consent, stored as an encrypted template or verified locally on the device where possible, and never used for a purpose beyond the one stated. Prefer on-device or local template matching to central storage, and document exactly what happens to the template when a user's access ends.
Offline and Fail-Safe Behavior
The most important property of a smart building access control system is not how it works when everything is healthy but how it behaves when the network, the power, or a single controller fails, and that behavior must be designed and tested rather than assumed. Offline behavior describes what the door does when it cannot reach the central system, and fail-safe behavior describes what it does when power or a mechanical fault interrupts normal operation. Both should be specified per door, matched to the door's fire and egress role, and documented so that an operator can predict exactly what happens in an outage.
When the network is lost, a door that depends on a central decision becomes a risk, so the design should keep a local copy of the access rules at the controller or the lock. That local copy should include the valid credentials, the current schedules, and a revocation list, and it should be updated before an outage so that a recently revoked credential cannot open the door during the disconnect. Test the offline behavior explicitly, because the difference between a cached rule set and a door that grants everything is the difference between a minor disruption and a security failure.
Power loss is a separate scenario with its own default. A fire exit or emergency-egress door should release or stay unlocked on power loss so people can escape, while a perimeter or asset-protection door may need battery-backed power to stay locked. The fail-safe default for every door should be written into the specification and posted near the door, and it should match the local fire and accessibility codes.
A battery-powered lock adds the specific failure of a drained battery. The system should warn well before the battery is empty, with enough lead time to schedule a replacement, and it should keep the door usable via a mechanical key or an external power contact even after the electronics stop responding. The battery-replacement process should be documented so that it does not depend on one person who knows how to open the lock.
Finally, test the recovery path. When power or network returns, the door should re-synchronize its rules, the controller should reconnect, and queued events should be reported without duplication or loss. An operator should be able to follow a written recovery procedure that restores service in a predictable order, so that the building returns to normal operation quickly and the event log remains complete.
Smart Building Access Control Guide: Commissioning and Lifecycle
Commissioning is the controlled transition from a designed system to a working one, and a smart building access control guide should treat it as a structured test program rather than a final checkbox. The purpose is to prove that every door grants the right access, denies the wrong access, survives its failure modes, and reports its events correctly, before the system is trusted for daily use. Commissioning starts with a pilot on representative doors, expands to the full set only after the pilot passes, and ends with a handover that leaves the operator able to run and maintain the system without relying on the installer.
Pilot representative doors before scaling. Test valid, expired, revoked, and invalid credentials, visitor expiry, door-position events, inside egress, manual override, battery warnings, power interruption, network loss, and controller recovery. Confirm that alerts reach the responsible team and that an operator can follow the written recovery procedure without relying on one installer. The pilot should include the hardest doors as well as the simplest, so that the test reveals weaknesses before they are multiplied across the building.
The test program should cover credentials, events, egress, and failure modes in a documented order. For credentials, prove that a valid one opens the door, an expired one does not, a revoked one is denied immediately, and an invalid or unknown one produces a log entry rather than silently failing. For events, confirm that door-open, door-open-too-long, and forced-entry events appear in the log with a timestamp and a user. For egress, confirm that the inside release always works and that the door is never held in a way that traps a person. For failure modes, simulate power loss, network loss, low battery, and controller recovery, and confirm the behavior matches the specification.
Lifecycle management includes battery and firmware maintenance, permission reviews, spare parts, documentation, and supplier support. Battery maintenance means a scheduled replacement cycle with adequate warning and a documented swap procedure. Firmware maintenance means a defined update policy with tested rollback so that a bad release cannot leave doors in an unusable state. Permission reviews mean a routine check of who holds which access and whether the groups still match the operating model. Spare parts, documentation, and supplier support ensure that the system can be repaired and extended over its lifetime.
This smart building access control guide is general information; obtain qualified review for fire, accessibility, electrical, privacy, building, and emergency-egress requirements before procurement. Local codes and regulations differ, and a licensed professional should confirm that the specific hardware, fail-safe defaults, and accessibility features meet the applicable requirements for the building.
Commissioning, Testing, and Pilot Rollout
A pilot rollout limits risk by proving the system on a few doors before committing to the whole building. Choose a pilot set that is representative of the full range: at least one high-traffic entrance, one fire or egress door, one restricted room, and one interior door, so that the test covers the different failure modes and usage patterns the full deployment will face. Define a pass criterion in advance, such as a set number of days without an incorrect grant or a denied legitimate access, and do not expand until that criterion is met.
Write the test script before commissioning begins. It should read as a sequence of concrete actions with expected outcomes, so that any trained operator can run it and a new technician can repeat it after a software change. Include the negative cases as carefully as the positive ones, because the value of commissioning is largely in proving what the system refuses to do. A door that grants a revoked credential or an out-of-hours user is a finding that must be fixed before rollout, not a detail to note and forget.
Confirm that alerts reach the responsible team. Commissioning should prove that a low-battery warning, a door-left-open alert, and a forced-entry event actually arrive at the configured destination, whether that is an operator's dashboard, an email, or a paging service. An alert that fires silently in a log is no alert at all, and the commissioning test should verify the whole chain from the door to the person.
End the pilot with a formal handover. Document the installed hardware, the wiring and power plan, the credential formats in use, the access groups, the failure-mode behavior of each door, and the recovery procedures. Provide the operator with a maintenance schedule and the contact path for support. The goal is that a new operator can take over from the documentation alone, without needing the installer present, which is the real test of whether the system is maintainable.
Lifecycle, Maintenance, and Offboarding
A smart building access control system needs ongoing care, and a guide to it is not complete until it covers how the system is kept current, repaired, and safely wound down. Battery maintenance is the most routine obligation, because a battery-backed lock that dies silently becomes a locked-out resident or an open security hole. Establish a replacement cycle, rely on the low-battery alerts to prioritize, and keep spare batteries and a documented swap procedure so the task does not depend on a single expert.
Firmware is the second obligation. Credential standards, security patches, and bug fixes arrive as software updates, and a building that never updates accumulates unpatched vulnerabilities. Define an update policy that states how updates are evaluated, when they are applied, and how a bad release is rolled back, and test updates on a representative door before rolling them across the building. A documented rollback path protects against the risk that an update makes doors unusable.
Permission reviews keep the access model honest as people and roles change. Schedule a routine review of who holds which access, whether the groups still match the operating model, and whether any stale credentials remain active. Tie the review to real events, such as tenant turnover and staff changes, so that offboarding is triggered by an actual change rather than a calendar reminder that is easy to ignore.
Offboarding is the reverse of onboarding and deserves the same rigor. When an employee leaves, a resident moves out, or a contractor's engagement ends, revoke the credential immediately, remove the user from the groups they belonged to, and confirm the revocation took effect on the door. Document the offboarding checklist and test it as deliberately as the commissioning tests, because a forgotten offboarding is one of the most common ways a connected building ends up with an active credential in the wrong hands.
Supplier support and spare parts close the loop. Confirm that the hardware can be repaired and extended over its expected life, that spare parts are obtainable, and that the platform provider can be reached when a fault exceeds local skills. A system without a support path is a system whose eventual failure is just a matter of time, and a property that plans for maintenance is far more likely to keep its access control secure over the long term.
Closing: Policy, People, and Ongoing Review
A successful rollout treats the building as a whole rather than a collection of doors, and the policy that governs who holds which access is the thread that ties the hardware, credentials, and event logs into a working system. Publish one clear policy for access, connect the door events to the people responsible for them, and test visitor expiry and staff offboarding with the same care as the hardware. Revisit the access map after renovations, staff changes, and tenant turnover, and confirm that the emergency procedure is always current. This discipline is what keeps a connected access system secure as the building evolves, because security is a continuous practice rather than a one-time installation.
Confirm the access policy is legible to residents and employees, because a system people do not understand gets ignored or bypassed. Provide a simple way to report a lost credential, a clear notice about what is recorded, and an easy channel to update access as roles change. A connected building is only as secure as the people who use it, so make the policy visible, the procedures simple, and the emergency path obvious at every door.
Build an ongoing review rhythm around the system rather than waiting for an incident. Set a regular interval for checking the active credential list, the visitor log, the permission groups, and the battery and firmware status, and give one named owner responsibility for each. When a review finds a gap, fix it and note what changed, so the process improves over time and the same mistake is not repeated.
Finally, remember that access control is one layer in the larger security and safety of the building. Coordinate with fire, emergency-egress, accessibility, and privacy requirements, keep the emergency procedure current, and treat the connected access platform as a tool that supports the people who live and work there. A system that is well modeled, carefully commissioned, regularly maintained, and understood by its users is one that earns its place in the building for years.
¿No sabe qué sensor se adapta a su proyecto?
Hable con nuestros ingenieros de aplicación mmWave para una consulta gratuita.
Especifica tu proyecto hotelero con nuestros ingenieros
Envíanos el número de habitaciones, tipo de techo y preferencia de protocolo. Devolveremos un plan de muestra y cotización en 24 horas laborables.
- Pase de la guía general a una discusión de producto o aplicación.
- Use RFQ cuando precio, planos, MOQ o calendario de lanzamiento necesiten estructura.
- Mantenga visible una ruta de contacto directo para aclaraciones rápidas y traspasos.