Credenciales móviles y control de acceso móvil: guía técnica
Cómo funcionan las credenciales móviles y el control de acceso móvil: llaves móviles Bluetooth y NFC, entrega de credenciales, seguridad y cuándo un sistema de acceso por smartphone encaja en un edificio.
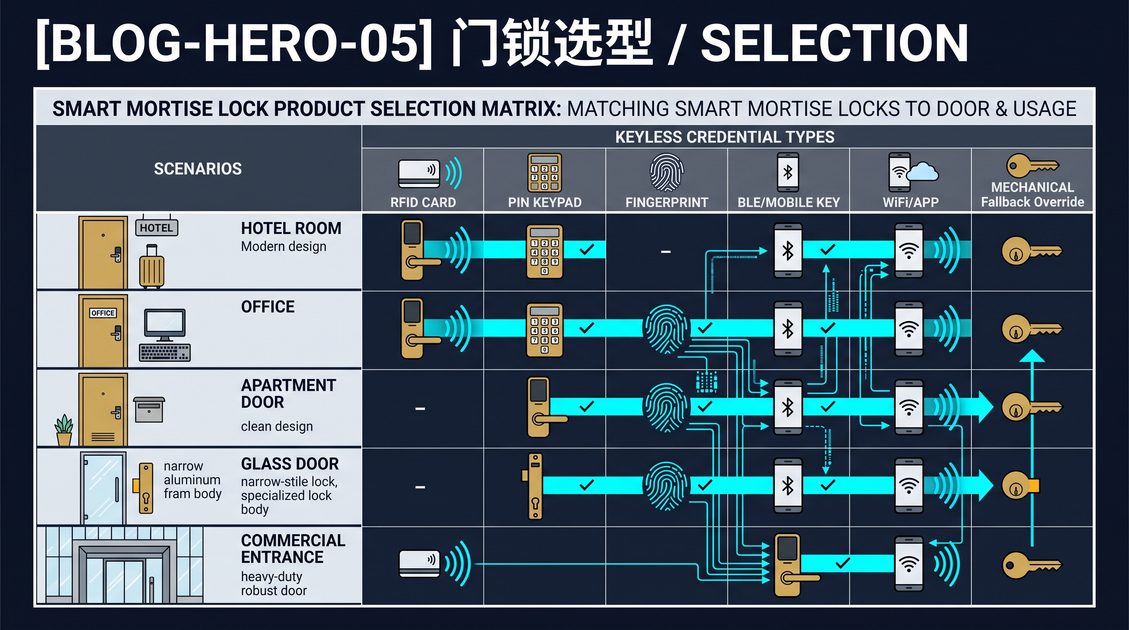
Los sistemas de control de acceso móvil sustituyen las tarjetas físicas y las llaves por un smartphone como credencial, permitiendo que un teléfono abra una puerta mediante Bluetooth Low Energy o NFC en lugar de presentar una tarjeta. Una credencial móvil es la autorización digital emitida al teléfono, y el sistema que la gestiona, la entrega y la revoca es lo que convierte un conjunto de cerraduras inteligentes en un sistema de control de acceso móvil. Esta guía técnica explica cómo funcionan las credenciales móviles y el control de acceso móvil, cómo se protegen y cuándo un sistema de acceso por smartphone es la opción adecuada para un hogar, un hotel o un edificio comercial.
Cómo Funcionan las Credenciales Móviles
Una credencial móvil es una autorización digital almacenada en un smartphone que una cerradura de puerta reconoce. Cuando un usuario se acerca a una puerta, el teléfono y la cerradura se comunican a través de Bluetooth Low Energy o NFC; la cerradura verifica que el teléfono posee una credencial válida para esa puerta y ese momento, y se desbloquea si la comprobación es correcta. A diferencia de una tarjeta, que contiene un identificador fijo, una credencial móvil es emitida y gestionada por una plataforma, por lo que puede incluir periodos de validez, horarios y derechos específicos sobre puertas, y puede revocarse de forma remota en segundos.
La credencial se entrega al teléfono a través de una aplicación o un pase, y puede emitirse con antelación, lo que permite una experiencia totalmente sin contacto. En un hotel, un huésped puede recibir una llave móvil antes de llegar e ir directamente a su habitación; en una oficina, un empleado puede obtener acceso desde el primer día sin necesidad de una tarjeta. La plataforma emisora controla el ciclo de vida: puede ampliar, limitar o revocar la credencial en cualquier momento. Una credencial móvil se comporta por tanto como una tarjeta que puede cambiarse al instante y que incorpora reglas de acceso más ricas.
Bluetooth, NFC y el Sistema de Control de Acceso
Los sistemas de control de acceso móvil utilizan Bluetooth Low Energy o NFC como medio de transmisión. Bluetooth Low Energy es la opción más común porque permite que el teléfono sea reconocido al acercarse, posibilitando un desbloqueo sin usar las manos y sin sacar el teléfono; el alcance es corto, por lo que la cerradura solo se abre cuando el teléfono está realmente cerca de la puerta. NFC ofrece un toque deliberado, más seguro frente a un desbloqueo accidental y más eficiente con la batería, a costa de requerir que el teléfono toque el lector. Un sistema puede soportar ambas opciones, dejando que el edificio o el usuario elija.
El sistema de control de acceso es la capa de gestión que hace prácticas las credenciales móviles. Registra usuarios, emite credenciales, define qué puertas y qué horarios puede acceder una credencial y mantiene un registro de auditoría de cada entrada. Dado que una credencial de smartphone está vinculada a una persona y a una plataforma, el sistema ofrece control centralizado, revocación instantánea e informes que un sistema de tarjetas físicas solo puede aproximar. Para un hotel, una oficina o un edificio residencial, esta gestión centralizada es la razón principal para adoptar el control de acceso móvil en lugar de tarjetas.
Seguridad del Control de Acceso Móvil
Una credencial móvil debe estar protegida contra la interceptación, la clonación y el uso no autorizado. El teléfono y la cerradura deben autenticarse a través de un canal cifrado, y la credencial en sí debe ser una clave digital protegida que no pueda copiarse del teléfono. Los sistemas de control de acceso móvil suelen basarse en un elemento seguro o en un almacenamiento respaldado por hardware en el teléfono y en credenciales limitadas en el tiempo o de un solo uso, de modo que incluso si se observa la transmisión, no pueda reproducirse. La plataforma emisora debe autenticar al usuario y gestionar el ciclo de vida de la credencial con los controles de acceso adecuados.
El control de acceso móvil también traslada la seguridad a la capa de gestión. Dado que las credenciales se emiten y revocan de forma centralizada, un teléfono perdido o robado puede bloquearse de inmediato, lo que supone una ventaja de seguridad frente a una tarjeta perdida que sigue siendo válida hasta que se encuentra. La contrapartida es que el sistema depende de la fiabilidad del teléfono y de la plataforma, por lo que un sistema bien diseñado siempre mantiene un respaldo, como una tarjeta, un teclado o una llave mecánica, para un huésped con el teléfono sin batería. Esta guía recomienda exigir transporte cifrado, credenciales respaldadas por hardware, revocación centralizada y una ruta de respaldo documentada al adoptar sistemas de control de acceso móvil.
Cuándo Elegir el Control de Acceso Móvil
Los sistemas de control de acceso móvil son la opción adecuada cuando se gestionan muchos usuarios, se necesita emisión y revocación remotas y se desea una experiencia sin contacto. Para un hotel, las llaves móviles reducen la carga de la recepción y permiten la llegada autónoma. Para una oficina, las credenciales móviles simplifican la incorporación y la baja de empleados y proporcionan un rastro de auditoría. Para un edificio residencial, una credencial móvil vinculada a un residente aclara quién tiene acceso y puede revocarse al instante. El valor crece con el número de puertas y usuarios, porque es ahí donde la gestión centralizada rinde frutos.
Las contrapartidas son la dependencia de los teléfonos y las plataformas, y el coste añadido del sistema. Una vivienda pequeña con una puerta y dos usuarios obtiene poco de un sistema completo de control de acceso móvil y puede preferir un teclado o una cerradura de tarjeta más simples. Un edificio grande con muchas puertas y usuarios obtiene un gran beneficio, pero solo si la plataforma es fiable, está bien integrada con los sistemas de gestión de la propiedad o de acceso al edificio y cuenta con un respaldo claro. Adapte la sofisticación del sistema a la escala de la operación y exija gestión centralizada, credenciales seguras y una ruta de respaldo en todos los niveles de adopción.
Cómo se Estructura un Sistema de Acceso por Smartphone
Un sistema de control de acceso móvil se compone de cuatro partes interconectadas: la credencial en el teléfono, el hardware de la cerradura, el controlador o pasarela y la plataforma de gestión. La credencial del smartphone, una clave digital cifrada, reside en una aplicación o en una cartera digital y es emitida, limitada y revocada por la plataforma. La cerradura, normalmente una cerradura electrónica de embutir o de pomo, incorpora un lector que se comunica con el teléfono mediante Bluetooth Low Energy o NFC, además de su propia batería y un almacén local de autorizaciones. El controlador o pasarela conecta la cerradura con la red más amplia para que los eventos de auditoría y los cambios de configuración fluyan entre la puerta y la plataforma. La plataforma de gestión es donde un administrador registra usuarios, define derechos de puerta y horarios, revisa el registro de auditoría y envía actualizaciones.
Estas capas deben coordinarse para que el sistema se comporte como una unidad. Cuando un administrador revoca una credencial, el cambio llega a la cerradura de inmediato a través de la red o, en una cerradura sin conexión, la próxima vez que la puerta se sincronice. Cuando un huésped acerca su teléfono, la cerradura verifica la credencial localmente y registra el evento para que la plataforma lo recopile. El valor de la arquitectura es que la persona que se acerca a la puerta experimenta un único desbloqueo fluido, mientras que el administrador experimenta un control centralizado sobre cada puerta y cada usuario. Un sistema de control de acceso móvil que no coordina estas capas, por ejemplo una cerradura que no puede informar de sus eventos o una plataforma que no puede alcanzar la puerta, no ofrece ni comodidad ni seguridad.
Entrega de Credenciales: Emisión y Experiencia del Huésped
La forma en que se entrega una credencial móvil determina la experiencia del huésped o del empleado desde el primer momento. Las credenciales suelen emitirse mediante la descarga de una aplicación, un enlace enviado por correo electrónico o un pase enviado a la cartera del teléfono, y cada método tiene diferente fricción y alcance. Un enlace por correo electrónico es conveniente porque no requiere visitar una tienda de aplicaciones, pero depende de que el usuario tenga acceso al correo y de que el enlace sea seguro. Un pase en la cartera ofrece una credencial nativa y siempre disponible sin necesidad de una aplicación dedicada, pero está limitado por lo que la plataforma y el teléfono soportan. Una aplicación dedicada ofrece la experiencia más rica, con flujos de registro, gestión de reservas y controles de puerta, pero requiere que el usuario la instale y se autentique.
Para un hotel, el flujo de emisión determina lo sin contacto que puede ser la llegada. Un huésped que recibe una llave móvil antes de iniciar el viaje puede omitir por completo la recepción, ir directamente a su habitación y desbloquear con un toque. El sistema debe seguir gestionando al huésped que no ha recibido la llave, al que tiene un teléfono que falla y al que prefiere una tarjeta física, por lo que la mayoría de las implementaciones mantienen una tarjeta o un teclado como respaldo y una ruta de reemisión en recepción. Para una oficina, el flujo de emisión determina la rapidez con la que un nuevo empleado obtiene acceso desde el primer día y la rapidez con la que un empleado despedido es bloqueado, razón por la cual la emisión y la revocación remotas e instantáneas son los principales argumentos de venta del modelo móvil.
Control de Puerta en Cerraduras de Embutir Móviles
En el lado de la cerradura, el control de acceso móvil exige un hardware que pueda autenticar localmente, funcionar con batería y resistir la manipulación. Una cerradura de embutir móvil contiene un lector, un procesador, un actuador y una fuente de alimentación, normalmente baterías, y debe validar una credencial incluso cuando la red no está disponible, porque un huésped ante una puerta cerrada no puede esperar a que un servidor responda. La cerradura mantiene una tabla de autorizaciones y un reloj, por lo que puede decidir localmente si una credencial es válida para esa puerta en ese momento, y acumula eventos de auditoría que se sincronizan con la plataforma más tarde. Este diseño offline-first es lo que mantiene fiable un sistema de control de acceso por smartphone en un pasillo real.
La duración de la batería es una restricción operativa fundamental para una cerradura móvil. Un lector Bluetooth Low Energy se activa solo cuando un teléfono se acerca, lo que mantiene bajo el consumo en reposo, pero la duración de la batería sigue dependiendo de la frecuencia de desbloqueo, el ciclo de trabajo de la radio y la fricción de la puerta. Las puertas de alto tránsito agotan la batería más rápido, por lo que un sistema debe informar del estado de batería baja de forma centralizada y proporcionar una llave mecánica o un terminal de alimentación de respaldo como último recurso. El lector también debe resistir la clonación y la reproducción: la credencial debe intercambiarse a través de un canal cifrado y estar respaldada por un elemento seguro para que una transmisión capturada no pueda reutilizarse. Una cerradura de embutir móvil que no puede autenticar sin conexión, o que agota su batería de forma impredecible, falla precisamente en las condiciones de pasillo que más importan.
Credenciales Móviles frente a Tarjetas y Teclados
La elección de una credencial móvil frente a una tarjeta o un teclado es un intercambio de comodidad, coste y control. Una tarjeta es barata, universalmente entendida y no requiere ningún dispositivo por parte del usuario, pero es un objeto físico que puede perderse, prestarse o clonarse, y cada emisión, reemisión y recogida es una tarea de personal. Un teclado no necesita ningún elemento físico y es robusto, pero un PIN compartido u observado reduce la responsabilidad y no ofrece forma de saber quién entró realmente. Una credencial móvil ofrece emisión remota, revocación instantánea, responsabilidad por usuario y una experiencia sin contacto, pero depende de que el usuario tenga un teléfono compatible y con batería y de una plataforma fiable, y conlleva un coste de sistema más alto que una cerradura básica de tarjeta.
| Credencial | Aprovisionamiento | Revocación | Responsabilidad | Dependencia del dispositivo |
|---|---|---|---|---|
| Tarjeta RFID | Codificación en sitio | Desactivar en software | Por tarjeta | Ninguna |
| PIN de teclado | Asignación por software | Cambiar código | Compartida o débil | Ninguna |
| Llave móvil | Por aire | Remota, en segundos | Por usuario, rica | Requiere teléfono |
La mayoría de los operadores gestionan un sistema híbrido en lugar de una única credencial. Un hotel lidera con tarjetas para los huéspedes que las quieren y ofrece móvil para una llegada sin contacto, manteniendo un teclado o un mecanismo mecánico de emergencia. Una oficina emite credenciales móviles al personal y conserva una tarjeta o teclado para visitantes, contratistas y el huésped que no puede o no quiere usar un teléfono. El sistema de control de acceso móvil está en su mejor momento cuando es una opción dentro de un ecosistema de credenciales, adaptada al usuario y a la situación, en lugar de ser la única vía de entrada al edificio.
Estándares de Seguridad y Buenas Prácticas para Credenciales Móviles
Un sistema de control de acceso móvil es tan seguro como su eslabón más débil, y los eslabones van desde el teléfono a la cerradura y a la plataforma. El transporte entre el teléfono y la cerradura debe estar cifrado, normalmente con el emparejamiento seguro de Bluetooth Low Energy o NFC, para que un espía cercano no pueda capturar la credencial. La credencial en sí debe almacenarse en un almacenamiento respaldado por hardware, un elemento seguro o un módulo de plataforma confiable, para que el malware no pueda copiarla del teléfono. La plataforma debe autenticar al usuario con múltiples factores cuando sea posible, gestionar el ciclo de vida de la credencial con control de acceso basado en roles y mantener un registro de auditoría seguro y exportable. Una credencial que depende de texto plano, un PIN débil o una plataforma sin control de acceso es una llave móvil solo de nombre.
Dado que la credencial es revocable por aire, el control de acceso móvil mejora una debilidad de seguridad clásica: la tarjeta perdida que sigue siendo válida hasta que se encuentra. Un teléfono robado puede desactivarse en segundos, y la credencial que contiene se vuelve inútil. El riesgo contrario es la dependencia de la plataforma: si la plataforma es vulnerada, todas las credenciales móviles están en riesgo, por lo que la postura de seguridad del proveedor de la plataforma, su cadencia de actualizaciones y sus prácticas de manejo de datos importan tanto como el hardware de la cerradura. Exija pruebas de cifrado, almacenamiento respaldado por hardware, revocación centralizada y un proceso documentado de incidentes y actualizaciones, y mantenga un respaldo físico para que un teléfono sin batería, un teléfono perdido o una caída de la plataforma nunca dejen fuera a un usuario legítimo.
Integración del Control de Acceso Móvil con Sistemas de Propiedad y Edificio
Un sistema de acceso por smartphone ofrece todo su valor solo cuando se integra con los sistemas que lo rodean. Para un hotel, la integración crítica es con el sistema de gestión de la propiedad, o PMS: el check-in emite la llave móvil, el check-out la revoca, los cambios de habitación actualizan la credencial y el estado de cada habitación se mantiene sincronizado. Para una oficina, la integración es con los sistemas de gestión de personal y de edificio, de modo que la incorporación concede acceso, la baja lo elimina y la gestión de visitantes emite credenciales temporales. Para un edificio residencial, la integración conecta el sistema de puertas con las plataformas de residentes y de gestión de la propiedad para que la entrada, la salida y el acceso de invitados se gestionen automáticamente.
La profundidad de la integración varía y debe verificarse en lugar de asumirse. El mínimo es una interfaz compartida que transmita los eventos esenciales, como check-in, check-out y cambio de habitación. Una integración más profunda también transmite el estado de limpieza, permite la auditoría remota y se conecta con la gestión energética para que una habitación se marque como desocupada y se reduzca el uso de climatización cuando un huésped se va. Un sistema de control de acceso móvil con integración probada y conectable a las plataformas que un edificio ya utiliza vale mucho más que uno que requiere desarrollo a medida o exportación-importación manual, porque el coste del desajuste se paga en horas de personal y errores cada día.
Control de Acceso Móvil para Hoteles
Los hoteles se encuentran entre los mayores adoptantes del control de acceso móvil, porque el modelo encaja directamente con el ciclo de vida del huésped. Un huésped recibe una llave móvil antes de llegar, hace el check-in en línea y va directamente a su habitación, lo que alivia la recepción, acorta las colas y permite una estancia totalmente sin contacto. La misma plataforma que emite la llave del huésped gestiona el acceso del personal de limpieza por turno y conjunto de habitaciones, el acceso del personal a las áreas de servicio y el rastro de auditoría que responde quién entró en qué habitación y cuándo. Para un hotel, la credencial no es solo una llave de puerta; es el hilo que une el check-in, la limpieza, la energía y la seguridad del huésped.
Los requisitos operativos para un hotel son exigentes. La cerradura debe autenticar localmente y sobrevivir a una caída de la red, porque un huésped ante una puerta cerrada no tiene paciencia para un servidor que falla. El sistema debe informar del estado de la batería de forma centralizada, porque una batería agotada en una habitación de huéspedes es una emergencia. La plataforma debe integrarse con el PMS de forma bidireccional y en tiempo real, porque una habitación que no se desbloquea en el check-in, o que no se revoca en el check-out, crea tanto frustración en el huésped como una brecha de seguridad. Y el sistema debe gestionar al huésped excepcional, el que tiene el teléfono sin batería, el teléfono perdido o ningún smartphone, mediante una tarjeta, un teclado o una ruta en recepción. Un sistema de control de acceso móvil que cumple estos requisitos gestiona un hotel con fluidez; uno que no los cumple genera bloqueos en el pasillo.
Control de Acceso Móvil para Oficinas y Edificios Residenciales
Las oficinas y los edificios residenciales adoptan el control de acceso móvil por la misma razón en entornos diferentes: control centralizado sobre una población que cambia constantemente. En una oficina, la incorporación y la baja son los eventos dominantes. Un nuevo empleado recibe una credencial móvil desde el primer día con exactamente las puertas que necesita, y un empleado que se marcha es bloqueado en el momento en que termina su relación laboral, sin tarjetas que recoger ni cerraduras que recodificar. El registro de auditoría proporciona un historial de quién entró en qué puerta y cuándo, apoyando tanto las preguntas de seguridad como las operativas. Para un edificio residencial, la credencial está vinculada a un residente, por lo que un cambio de unidad, una mudanza o un acceso revocado se gestionan de forma remota, y el acceso de visitantes o contratistas se emite y revoca bajo demanda.
El valor de la gestión centralizada crece con la escala, porque es ahí donde el manejo manual de credenciales se vuelve inmanejable. Un edificio con pocas puertas y usuarios puede encontrar que un sistema móvil cuesta más de lo que ahorra, y un teclado o una cerradura de tarjeta son la respuesta proporcional. Un edificio con docenas o cientos de puertas y usuarios, alta rotación y obligaciones de cumplimiento obtiene beneficios de la emisión remota, la revocación instantánea y un rastro de auditoría que un sistema de tarjetas físicas solo puede aproximar. La decisión trata sobre la escala y las operaciones, no sobre qué tecnología está de moda, y un sistema de control de acceso móvil gana su lugar precisamente donde la carga de gestión de las credenciales físicas es más alta.
Qué Preguntar Antes de Comprar un Sistema de Control de Acceso Móvil
Comprar un sistema de acceso por smartphone es una decisión de adquisición que debe tomarse contra un requisito documentado, no contra una lista de funciones. Confirme que la cerradura autentica sin conexión e informa de la batería de forma centralizada, con una llave mecánica y alimentación de respaldo como respaldo. Confirme que la credencial utiliza transporte cifrado y almacenamiento respaldado por hardware y puede revocarse en segundos. Confirme que la plataforma de gestión maneja acceso multinivel, mantiene un registro de auditoría buscable e integra con los sistemas de gestión de la propiedad o de acceso al edificio que usted utiliza. Confirme el soporte del proveedor, la garantía, la disponibilidad de repuestos y la cadencia de actualizaciones de firmware, porque un sistema conectado a la red es un dispositivo que necesitará parches durante años.
Realice un piloto en puertas representativas antes de comprometer el despliegue completo y pruebe deliberadamente los casos de fallo: un teléfono sin batería, un teléfono perdido, una caída de red, una batería baja, una credencial revocada. Mida la duración real de la batería y el comportamiento real de sincronización, y confirme que la ruta de respaldo funciona para el huésped o empleado que no puede usar un teléfono. Confirme las referencias del proveedor en una propiedad de tamaño comparable y valídelas en lugar de aceptar un testimonio. Un sistema de control de acceso móvil es una decisión operativa a largo plazo, y la disciplina del proceso de compra es lo que separa un sistema que funciona durante años de uno que es reemplazado en meses.
El Futuro del Control de Acceso Móvil
El control de acceso móvil está evolucionando hacia credenciales más ricas, una integración más estrecha y una interoperabilidad basada en estándares. Las credenciales están pasando de simples llaves digitales a carteras de identidad completas que transportan derechos a través de un edificio o una cartera de propiedades, de modo que el mismo teléfono abre la oficina, el gimnasio y la barrera de estacionamiento. La integración está yendo más allá del sistema de acceso para incluir sistemas de ocupación, energía y seguridad, de modo que la credencial se convierte en el hilo que conecta a una persona con los espacios que utiliza. La interoperabilidad está avanzando hacia estándares abiertos como los protocolos Bluetooth Low Energy y NFC soportados entre dispositivos, de modo que una credencial emitida por una plataforma pueda ser leída por hardware compatible de otras.
Para el comprador, esto significa que la elección no es solo sobre las puertas de hoy. Elija un sistema construido sobre estándares, con una plataforma que reciba actualizaciones periódicas y un proveedor comprometido con la familia de productos, para que la inversión no quede obsoleta cuando llegue el próximo estándar de credenciales. Mantenga un respaldo físico y un modelo de credencial abierto, porque la población de huéspedes y empleados siempre incluirá personas que no pueden o no quieren usar un teléfono. La dirección de la industria es clara, y un sistema de acceso por smartphone que hoy es seguro, integrado y basado en estándares está posicionado para gestionar un edificio durante mucho tiempo.
La Capa Física: Lectores, Cerraduras y Herrajes de Puerta
Todo sistema de control de acceso móvil descansa sobre una capa física de lectores y cerraduras que debe seleccionarse con el mismo cuidado que el software. El lector es la parte de la cerradura que se comunica con el teléfono, y su ubicación, alcance y consumo de energía determinan la experiencia de desbloqueo. Un lector montado para una lectura de proximidad limpia, a la altura y el ángulo correctos, lee el teléfono de forma fiable y evita la frustrante rutina de tocar y reintentar que afecta a los sistemas mal instalados. Dado que un lector Bluetooth Low Energy se activa al acercarse, su consumo en reposo es bajo, pero el alcance debe ajustarse para que la cerradura no se desbloquee mientras el usuario está todavía a varios metros por el pasillo, y para que cualquier usuario que esté ante la puerta sea leído a la primera.
El cuerpo de la cerradura forma parte de la historia de la seguridad física, y debe estar construido para la puerta y la amenaza. Una cerradura de embutir móvil debe combinar una construcción mecánica robusta, un pestillo y una placa de impacto fuertes y una electrónica resistente a la manipulación, de modo que derrotar la radio no se convierta en una excusa para una puerta débil. El mismo hardware debe encajar en la preparación existente de la puerta: la caja de embutir, el retorno y la alineación de la placa de impacto, razón por la cual un estudio de la puerta precede a cualquier despliegue exitoso. Una credencial móvil es una capa de conveniencia sobre una cerradura física, y si el hardware es frágil, la puerta no es segura por muy bueno que sea el software.
Cómo elegir el factor de forma de cerradura adecuado
- Confirme que la puerta tiene una caja de embutir o un patrón de perforación que la cerradura móvil pueda reutilizar, para evitar abrir un nuevo hueco en una puerta cortafuegos o de núcleo sólido.
- Combine el acabado y el manillar con la puerta y la estética de la propiedad, porque el herraje es visible en cada habitación y entrada.
- Verifique la ruta de emergencia de la cerradura, un mecanismo de anulación mecánica o un terminal de alimentación de respaldo, para que una batería agotada o un teléfono que falla nunca deje varado a un usuario.
Administración de Usuarios y Horarios a Escala
La plataforma de gestión es donde un sistema de control de acceso móvil se gana o se pierde en la operación diaria. Un administrador la utiliza para registrar cerraduras, definir usuarios y grupos, establecer periodos de validez, asignar derechos sobre puertas y leer el registro de auditoría, y la calidad de estos flujos de trabajo determina si el sistema es una herramienta o una carga. Una interfaz de usuario limpia importa para un equipo de recepción que emite docenas de credenciales al día, y una API o una ruta de importación masiva importa para una oficina que incorpora y da de baja personal continuamente. La plataforma debe modelar los roles que un edificio realmente tiene: un ama de llaves con un conjunto de habitaciones y un turno, un supervisor con una planta, la dirección con todo, de modo que las credenciales se emitan con el alcance correcto y se revoquen cuando el rol termina.
Los horarios son donde las reglas de acceso se vuelven precisas. Una credencial puede ser válida solo durante una ventana definida, una llave móvil puede expirar en el check-out y un contratista puede recibir acceso por las horas de una orden de trabajo y nada más. La plataforma debe aplicar estas reglas de forma coherente incluso en cerraduras sin conexión, porque una cerradura que mantiene un horario desactualizado se vuelve demasiado permisiva o una molestia. Para un hotel, el horario es el ciclo de check-in y check-out; para una oficina, son las horas de trabajo y el cambio de turno. La plataforma que modela el tiempo con precisión es la plataforma que mantiene el edificio cómodo y seguro a la vez.
Registros de Auditoría, Informes e Investigación de Eventos de Acceso Móvil
Un sistema de control de acceso móvil produce un flujo de eventos, y convertir ese flujo en evidencia útil es la tarea de la capa de auditoría e informes. Cada entrada debe registrarse con el usuario, la puerta, la marca de tiempo y el resultado, concedido o denegado, y estos eventos deben agregarse de forma centralizada y hacerse buscables en lugar de dejarlos dispersos en cerraduras individuales. El registro de auditoría es la evidencia que responde quién entró en qué puerta y cuándo, y se vuelve esencial durante un incidente, una disputa, una investigación de seguridad de huéspedes o una inspección regulatoria. Para un hotel, el rastro de auditoría también protege la propiedad contra una reclamación falsa sobre el acceso a una habitación, y para una oficina demuestra que la política de acceso se aplica realmente.
Los informes extienden el registro de auditoría hacia la información de gestión. Un informe de acceso por planta y hora revela patrones, un informe de intentos fallidos señala una cerradura que falla o un código que se está adivinando, y un informe de batería baja señala puertas que necesitan mantenimiento antes de que un huésped quede varado. La plataforma debe permitir a un administrador exportar estos registros y conservarlos durante el tiempo que las obligaciones de cumplimiento requieran, con acceso basado en roles para que solo el personal autorizado pueda leer los registros de entrada. El resultado medible de un sistema de control de acceso móvil no es la fricción del primer desbloqueo sino la calidad del registro que mantiene a lo largo de los años.
Gestión de Puertas Sin Conexión y Mala Conectividad
El mundo real no garantiza una red perfecta, y un sistema de control de acceso móvil debe funcionar cuando la conexión es débil, se retrasa o está ausente. Una cerradura que autentica localmente contra su propia tabla de autorizaciones y su reloj funciona sin conexión, que es precisamente la razón por la que las cerraduras de habitaciones de huéspedes están construidas así. Cuando la red regresa, la cerradura se sincroniza: sube los eventos de auditoría que acumuló y recibe las nuevas credenciales o revocaciones que se perdió. El sistema debe definir cuánto tiempo permanecen válidos los permisos locales durante una interrupción y cómo se concilia un cambio realizado sin conexión, para que una credencial revocada no pueda usarse contra una cerradura aislada.
El fallo de conectividad también da forma a la experiencia de gestión. Una plataforma que requiere una conexión permanente y en vivo con cada puerta es frágil, mientras que una que tolera una puerta sin conexión y la concilia más tarde es robusta. La especificación debe indicar el comportamiento de sincronización y el respaldo para cuando la plataforma misma es inalcanzable, y un administrador debe poder operar funciones esenciales, como emitir una anulación temporal, sin la nube. El propósito del diseño offline-first es que la persona ante la puerta, huésped, empleado o residente, nunca sea quien pague por un problema de red.
Energía, Batería y Respaldos de Emergencia
Dado que una cerradura móvil funciona con su propia energía, la estrategia de batería es una preocupación operativa del día a día. Una cerradura activa el lector solo cuando un teléfono se acerca, lo que mantiene bajo el consumo medio, pero la duración de la batería sigue dependiendo del tráfico, el uso de la radio y la fricción de la puerta. El sistema debe informar del nivel de batería de forma centralizada para que el mantenimiento reemplace las pilas según el calendario, y la cerradura debe advertir al usuario de la batería baja antes de que se agote, porque una cerradura que muere a mitad de una estancia es un huésped varado. Un terminal de alimentación de respaldo y una llave mecánica de anulación completan el conjunto, convirtiendo un incidente de batería de una emergencia en una llamada de servicio rutinaria.
La ruta de emergencia es una parte innegociable de cualquier sistema móvil. Un huésped con el teléfono sin batería, un teléfono perdido o ningún smartphone debe poder llegar a su habitación, y un miembro del personal debe poder abrir una puerta cuando todos los métodos electrónicos fallan. Esa ruta es una tarjeta, un teclado o una anulación mecánica, y la plataforma y el edificio deben mantenerla disponible y probada. Un sistema de control de acceso móvil que no ofrece respaldo es un sistema que producirá un bloqueo en el peor momento posible, y la adquisición debe tratar el respaldo como un requisito, no como una opción.
Coste y Coste Total de Propiedad de las Credenciales Móviles
La economía del control de acceso móvil es una combinación de hardware, software y trabajo de gestión, y una comparación justa valora todo el sistema, no solo la cerradura. En el lado del hardware, una cerradura de embutir móvil y su lector suelen costar más que una cerradura básica de tarjeta. En el lado del software, una plataforma de gestión suele conllevar una licencia recurrente por puerta o por propiedad con actualizaciones y soporte. En el lado de la mano de obra, los ahorros provienen de la emisión y revocación remotas, que evitan el tiempo del personal en codificar tarjetas, recoger llaves y recodificar cerraduras. Un modelo justo compara el coste total de propiedad por puerta durante cinco años y suele encontrar que los ahorros de gestión compensan la prima del hardware en cualquier propiedad con una rotación significativa.
El coste también depende de la combinación de credenciales. Un hotel que emite una llave móvil a cada huésped sigue imprimiendo tarjetas para los huéspedes que las quieren, y un edificio que mantiene un teclado o tarjeta de respaldo paga también por ese hardware. La decisión trata por tanto de dónde está la carga de gestión más alta. Para una propiedad con alta rotación, muchas puertas y una población cómoda con los teléfonos, el modelo móvil se paga solo al evitar trabajo de recepción. Para una propiedad pequeña con pocos usuarios, la credencial más simple es la respuesta proporcionada y menos costosa. Valore el sistema según su propia escala, no mediante una comparación característica por característica con la opción más avanzada.
Selección de Proveedor y Soporte a Largo Plazo para un Sistema de Smartphone
Dado que un sistema de control de acceso móvil es una plataforma de software tanto como un conjunto de cerraduras, el proveedor es un socio a largo plazo. Verifique la trayectoria del fabricante con la familia de productos, la cadencia de actualizaciones de la plataforma y el compromiso del proveedor con su mantenimiento y seguridad, porque un sistema conectado a la red necesita parches durante años. Confirme la garantía, la disponibilidad de repuestos, la documentación técnica y la formación, y solicite referencias en propiedades de tamaño comparable que pueda validar. Un proveedor que rinde cuentas por el hardware, la certificación y la plataforma desde una sola fuente es una propuesta diferente de un vendedor que solo vende la caja.
La relación de soporte importa más en los momentos en que el sistema falla: una batería agotada, una credencial perdida, una caída de la plataforma, una integración que deja de sincronizar. El proveedor debe ofrecer una escalada clara, procedimientos de recuperación documentados y personal que entienda tanto las cerraduras como el software. Comprar directamente a un fabricante de cerraduras inteligentes de embutir da a una propiedad un socio responsable en todo el proyecto, en lugar de una cadena de vendedores que se culpan entre sí. Un sistema de control de acceso móvil se implementa una vez y se opera durante años, y el proveedor que respalda todo el sistema vale más que el precio unitario inicial más bajo.
Rutas Comunes de Migración de Tarjetas a Credenciales Móviles
Pocos edificios reemplazan su control de acceso de la noche a la mañana, y la mayoría adopta las credenciales móviles a través de una migración por etapas. Un hotel puede comenzar emitiendo llaves móviles a un segmento de huéspedes que optan por ellas mientras continúa liderando con tarjetas en la recepción, añadiendo la llegada sin contacto gradualmente según lo permita la mezcla de huéspedes. Una oficina puede emitir credenciales móviles a las nuevas contrataciones y al personal que las quiera, retirando las tarjetas como credencial predeterminada. Un edificio residencial puede probar el acceso móvil en un edificio antes de expandirlo a una cartera completa. Cada migración mantiene la tarjeta física como red de seguridad mientras crece la población móvil.
La migración tiene éxito cuando las dos credenciales conviven en una sola plataforma y un solo registro de auditoría. Un despliegue mixto de tarjetas y móvil debe presentar una visión única de quién tiene acceso, de modo que la revocación cubra cualquiera de los dos métodos que lleve el usuario. El hardware también importa: las cerraduras que ya leen tarjetas pueden necesitar una actualización o un lector para soportar Bluetooth y NFC, por lo que el plan de migración debe evaluar la flota existente y presupuestar la actualización. El objetivo es una transición fluida que nunca deje a un usuario entre dos tipos de credencial, y un sistema de control de acceso móvil diseñado para la coexistencia permite que un edificio avance a su propio ritmo.
Cuándo una Cerradura Más Simple Es la Opción Correcta
Por toda la capacidad del control de acceso móvil, un sistema de smartphone no es la respuesta para cada puerta. Una vivienda unifamiliar con una entrada y unos pocos usuarios obtiene poco de una plataforma, una aplicación y una suscripción, y un teclado o una cerradura inteligente con PIN es la herramienta proporcionada. Un pequeño almacén o trastero con uno o dos empleados no necesita ninguna base de datos de credenciales; una llave mecánica o una cerradura básica lo sirven. El valor del control de acceso móvil se concentra donde la carga de gestión es alta: muchas puertas, muchos usuarios, alta rotación o necesidad de un rastro de auditoría, y la disciplina de la adquisición es gastar en capacidad solo donde la operación la utiliza.
La misma honestidad se aplica a las puertas individuales dentro de un despliegue más grande. Una puerta de huéspedes de alto tránsito que se beneficia del acceso sin contacto es candidata a una cerradura móvil, mientras que un armario de limpieza de bajo tránsito es servido por un pestillo más simple en el mismo ecosistema. Adapte la sofisticación de la credencial a la abertura y al usuario, y reserve el control de acceso móvil para las puertas donde su conveniencia, control y gestión centralizada realmente rinden. Un sistema de control de acceso móvil desplegado de forma proporcionada es más barato, más fiable y más fácil de operar que uno aplicado uniformemente a cada abertura.
Conclusión: Cómo Elegir un Sistema de Acceso por Smartphone Que Gestione el Edificio
Esta guía técnica ha examinado cómo funcionan las credenciales móviles, el transporte Bluetooth y NFC, la seguridad del control de acceso móvil y cuándo un sistema de acceso por smartphone gana su lugar en un hotel, una oficina o un edificio residencial. La recomendación unificada es elegir un sistema que autentique de forma fiable en la puerta, funcione a través de fallos de red y batería, mantenga un registro de auditoría seguro y buscable, se integre con los sistemas de gestión de la propiedad y del edificio que usted ya utiliza y provenga de un proveedor responsable de todo el ciclo de vida. Un sistema de control de acceso móvil es infraestructura operativa, y la mejor elección es la que desaparece en un acceso fluido y seguro cada día.
Aplique esta guía como una especificación. Confirme la cerradura de embutir offline-first y su batería, el respaldo de emergencia y la certificación. Elija una credencial que utilice transporte cifrado y almacenamiento respaldado por hardware y que pueda revocarse en segundos. Exija una plataforma con acceso multinivel, auditoría centralizada e integración probada con sus sistemas existentes. Adapte la sofisticación del sistema a la escala de la operación y mantenga un respaldo físico para el usuario que no puede usar un teléfono. Presupueste el ciclo de vida completo, incluida la suscripción a la plataforma y el servicio de baterías, y valide al proveedor, sus referencias y su cadencia de actualizaciones antes de comprometerse. Un sistema de control de acceso móvil elegido de esta manera es un activo duradero que protege tanto la conveniencia como la seguridad durante años de servicio.
Parte del contenido de este artículo es generado por IA y optimizado para precisión profesional y legibilidad. Mobile access control systems replace physical cards and keys with a smartphone as the credential, letting a phone unlock a door through Bluetooth Low Energy or NFC instead of presenting a card. A mobile credential is the digital authorization issued to the phone, and the system that manages, delivers, and revokes it is what turns a collection of smart locks into a mobile access control system. This technical guide explains how mobile credentials and mobile access control work, how they are secured, and when a smartphone access control system is the right choice for a home, a hotel, or a commercial building.
How Mobile Credentials Work
A mobile credential is a digital authorization stored on a smartphone that a door lock recognizes. When a user approaches a door, the phone and the lock communicate over Bluetooth Low Energy or NFC; the lock verifies that the phone holds a valid credential for that door and that time, and unlocks if the check passes. Unlike a card, which holds a fixed identifier, a mobile credential is issued and managed by a platform, so it can carry validity periods, schedules, and specific door rights, and it can be revoked remotely in seconds.
The credential is delivered to the phone through an app or a pass, and it can be issued in advance, which is what enables a fully contactless experience. In a hotel, a guest can receive a mobile key before arrival and go straight to the room; in an office, an employee can receive access on day one without a card. The issuing platform controls the lifecycle: it can extend, limit, or revoke the credential at any time. A mobile credential therefore behaves like a card that can be changed instantly and carries richer access rules.
Bluetooth, NFC, and the Access Control System
Mobile access control systems use Bluetooth Low Energy or NFC as the transport. Bluetooth Low Energy is the common choice because it allows the phone to be recognized as it approaches, enabling a hands-free unlock without taking the phone out; the range is short, so the lock only unlocks when the phone is genuinely near the door. NFC provides a deliberate tap, which is more secure against an accidental unlock and more battery-friendly, at the cost of requiring the phone to touch the reader. A system may support both, letting the building or the user choose.
The access control system is the management layer that makes mobile credentials practical. It enrolls users, issues credentials, defines which doors and which schedules a credential can access, and maintains an audit log of every entry. Because a smartphone credential is tied to a person and a platform, the system provides central control, instant revocation, and reporting that a physical card system can only approximate. For a hotel, an office, or a multifamily building, this central management is the primary reason to adopt mobile access control rather than cards.
Security of Mobile Access Control
A mobile credential must be secured against interception, cloning, and unauthorized use. The phone and the lock should authenticate over an encrypted channel, and the credential itself should be a protected digital key that cannot be copied from the phone. Mobile access control systems typically rely on secure element or hardware-backed storage on the phone and on time-limited or one-time credentials, so that even if the transport is observed, it cannot be replayed. The issuing platform must authenticate the user and manage the credential lifecycle with proper access controls.
Mobile access control also shifts security to the management layer. Because credentials are issued and revoked centrally, a lost or stolen phone can be blocked immediately, which is a security advantage over a lost card that remains valid until found. The trade-off is that the system depends on the reliability of the phone and the platform, so a well-designed system always keeps a fallback, such as a card, a keypad, or a mechanical key, for a guest with a dead phone. This guide recommends requiring encrypted transport, hardware-backed credentials, central revocation, and a documented fallback path when adopting mobile access control systems.
When to Choose Mobile Access Control
Mobile access control systems are the right choice when you manage many users, need remote issuance and revocation, and want a contactless experience. For a hotel, mobile keys reduce front-desk load and enable self-service arrival. For an office, mobile credentials simplify onboarding and offboarding and provide an audit trail. For a multifamily building, a mobile credential tied to a resident clarifies who-has-access and can be revoked instantly. The value grows with the number of doors and users, because that is where central management pays.
The trade-offs are the dependence on phones and platforms and the added system cost. A small home with one door and two users gains little from a full mobile access control system and may prefer a simpler keypad or card lock. A large building with many doors and users gains a great deal, but only if the platform is reliable, well-integrated with the property-management or building-access systems, and backed by a clear fallback. Match the sophistication of the system to the scale of the operation, and require central management, secure credentials, and a fallback path at every level of adoption.
How a Smartphone Access Control System Is Structured
A mobile access control system is built from four interacting parts: the credential on the phone, the lock hardware, the controller or gateway, and the management platform. The smartphone credential, an encrypted digital key, lives in an app or a digital wallet and is issued, scoped, and revoked by the platform. The lock, usually an electronic mortise or lever lock, carries a reader that communicates with the phone over Bluetooth Low Energy or NFC, plus its own battery and a local authorization store. The controller or gateway connects the lock to the wider network so that audit events and configuration changes flow between the door and the platform. The management platform is where an administrator enrolls users, defines door rights and schedules, reviews the audit log, and pushes updates.
These layers must be coordinated for the system to behave as one. When an administrator revokes a credential, the change reaches the lock either immediately over the network or, on an offline lock, the next time the door synchronizes. When a guest taps their phone, the lock verifies the credential locally and records the event for the platform to collect. The value of the architecture is that the person walking up to the door experiences a single smooth unlock, while the administrator experiences central control over every door and every user. A mobile access control system that fails to coordinate these layers, for example a lock that cannot report its events or a platform that cannot reach the door, delivers neither convenience nor security.
Credential Delivery: Issuance and the Guest Experience
The way a mobile credential is delivered shapes the guest or employee experience from the first moment. Credentials are usually issued through an app download, an emailed link, or a pass pushed to the phone's wallet, and each method has different friction and reach. An emailed link is convenient because it does not require a store visit, but it depends on the user having email access and on the link being secure. A wallet pass offers a native, always-available credential without a dedicated app, but is limited by what the platform and the phone support. A dedicated app gives the richest experience, with check-in flows, booking management, and door controls, but it requires the user to install and authenticate.
For a hotel, the issuance flow determines how contactless the arrival can be. A guest who receives a mobile key before the journey begins can bypass the front desk entirely, walk to the room, and unlock with a tap. The system must still handle the guest who has not received the key, the guest whose phone fails, and the guest who prefers a physical card, which is why most deployments retain a card or keypad fallback and a front-desk reissue path. For an office, the issuance flow determines how fast a new employee gains access on day one and how quickly a terminated employee is locked out, which is why remote, instant issuance and revocation are the core selling points of the mobile model.
Door Control on Mobile Mortise Locks
On the lock side, mobile access control demands hardware that can authenticate locally, run on battery, and resist tampering. A mobile mortise lock contains a reader, a processor, an actuator, and a power source, typically batteries, and it must validate a credential even when the network is down, because a guest at the door cannot wait for a server to respond. The lock holds an authorization table and a clock, so it can decide locally whether a credential is valid for that door at that time, and it accumulates audit events that are synced to the platform later. This offline-first design is what keeps a smartphone access control system reliable in a real corridor.
Battery life is a defining operational constraint for a mobile lock. A Bluetooth Low Energy reader wakes only when a phone approaches, which keeps standby current low, but the battery life still depends on unlock frequency, radio duty cycle, and door friction. High-traffic doors drain faster, so a system must report low-battery status centrally and provide a mechanical key or backup power terminal as the final fallback. The reader must also resist cloning and replay: the credential should be exchanged over an encrypted channel and backed by a secure element so that a captured transmission cannot be reused. A mobile mortise lock that cannot authenticate offline, or that drains its battery unpredictably, fails in exactly the corridor conditions that matter most.
Mobile Credentials vs Cards and Keypads
The choice of a mobile credential against a card or a keypad is a trade of convenience, cost, and control. A card is inexpensive, universally understood, and requires no user device, but it is a physical object that can be lost, borrowed, or cloned, and every issue, reissue, and collection is a staff task. A keypad needs no token at all and is robust, but a shared or observed PIN reduces accountability and offers no way to know who actually entered. A mobile credential offers remote issuance, instant revocation, per-user accountability, and a contactless experience, but it depends on the user having a charged, compatible phone and on a reliable platform, and it carries a higher system cost than a basic card lock.
| Credential | Provisioning | Revocation | Accountability | Device dependence |
|---|---|---|---|---|
| RFID card | On-site encoding | Deactivate in software | Per card | None |
| Keypad PIN | Software assignment | Change code | Shared or weak | None |
| Mobile key | Over-the-air | Remote, seconds | Per user, rich | Phone required |
Most operators run a hybrid rather than a single credential. A hotel leads with cards for guests who want them and offers mobile for contactless arrival, keeping a keypad or mechanical override for emergencies. An office issues mobile credentials to staff and retains a card or keypad for visitors, contractors, and the guest who cannot or will not use a phone. The mobile access control system is at its best when it is one option in a credential ecosystem, matched to the user and the situation, rather than the only way into the building.
Security Standards and Best Practices for Mobile Credentials
A mobile access control system is only as secure as its weakest link, and the links run from the phone to the lock to the platform. The transport between phone and lock should be encrypted, typically with Bluetooth Low Energy secure pairing or NFC, so that a nearby eavesdropper cannot capture the credential. The credential itself should be stored in hardware-backed storage, a secure element or a trusted platform module, so that it cannot be copied off the phone by malware. The platform should authenticate the user with multi-factor where possible, manage the credential lifecycle with role-based access, and keep a secure, exportable audit log. A credential that relies on plaintext, a weak PIN, or a platform with no access control is a mobile key in name only.
Because the credential is revocable over the air, mobile access control actually improves one classic security weakness: the lost card that stays valid until found. A stolen phone can be disabled in seconds, and the credential on it becomes useless. The counter-risk is dependence on the platform: if the platform is breached, every mobile credential is at risk, so the platform vendor's security posture, update cadence, and data-handling practices matter as much as the lock hardware. Require proof of encryption, hardware-backed storage, central revocation, and a documented incident and update process, and keep a physical fallback so that a dead phone, a lost phone, or a platform outage never locks out a legitimate user.
Integrating Mobile Access Control with Property and Building Systems
A smartphone access control system delivers its full value only when it integrates with the systems around it. For a hotel, the critical integration is with the property-management system, or PMS: check-in issues the mobile key, check-out revokes it, room changes update the credential, and the status of each room stays in sync. For an office, the integration is with the workforce and building-management systems, so that onboarding grants access, offboarding removes it, and visitor management issues temporary credentials. For a multifamily building, the integration connects the door system to resident and property-management platforms so that move-in, move-out, and guest access are handled automatically.
Integration depth varies, and it should be verified rather than assumed. The minimum is a shared interface that passes the essential events, such as check-in, check-out, and room change. Deeper integration also passes housekeeping status, enables remote audit, and connects to energy management so that a room is set unoccupied to cut HVAC use when a guest leaves. A mobile access control system with proven, plug-in integration to the platforms a building already runs is worth far more than one that requires custom development or manual export-import, because the cost of the mismatch is paid in staff hours and errors every single day.
Mobile Access Control for Hotels
Hotels are among the largest adopters of mobile access control, because the model fits the guest lifecycle so directly. A guest receives a mobile key before arrival, checks in online, and goes straight to the room, which relieves the front desk, shortens queues, and supports a fully contactless stay. The same platform that issues the guest key manages housekeeper access by shift and room set, staff access to service areas, and the audit trail that answers who entered which room and when. For a hotel, the credential is not just a door key; it is the thread that ties check-in, housekeeping, energy, and guest safety together.
The operational requirements for a hotel are demanding. The lock must authenticate locally and survive a network outage, because a guest at a locked door has no patience for a failed server. The system must report battery life centrally, because a dead battery in a guest room is an emergency. The platform must integrate with the PMS bidirectionally and in real time, because a room that is not unlocked at check-in, or not revoked at check-out, creates both guest frustration and a security gap. And the system must handle the exceptional guest, the one with a dead phone, a lost phone, or no smartphone at all, through a card, a keypad, or a front-desk path. A mobile access control system that meets these demands runs a hotel cleanly; one that does not creates lockouts in the corridor.
Mobile Access Control for Offices and Multifamily Buildings
Offices and multifamily buildings adopt mobile access control for the same reason in different settings: central control over a population that changes constantly. In an office, onboarding and offboarding are the dominant events. A new employee receives a mobile credential on day one with exactly the doors they need, and a departing employee is locked out the moment the employment ends, with no card to collect and no key to re-key. The audit log provides a record of who entered which door and when, supporting both security and operational questions. For a multifamily building, the credential is tied to a resident, so a unit change, a move-out, or a revoked access is handled remotely, and visitor or contractor access is issued and revoked on demand.
The value of central management grows with scale, because that is where manual credential handling becomes unmanageable. A building with a handful of doors and users may find a mobile system costs more than it saves, and a keypad or card lock is the proportionate answer. A building with dozens or hundreds of doors and users, high turnover, and compliance obligations gains from remote issuance, instant revocation, and an audit trail that a physical card system can only approximate. The decision is about scale and operations, not about which technology is fashionable, and a mobile access control system earns its place precisely where the management burden of physical credentials is highest.
What to Ask Before Buying a Mobile Access Control System
Buying a smartphone access control system is a procurement decision that should be made against a documented requirement, not a feature list. Confirm that the lock authenticates offline and reports battery centrally, with a mechanical key and backup power as a fallback. Confirm the credential uses encrypted transport and hardware-backed storage and can be revoked in seconds. Confirm the management platform handles multi-level access, keeps a searchable audit log, and integrates with the property-management or building-access systems you run. Confirm the supplier's support, warranty, spare-parts availability, and firmware update cadence, because a network-connected system is a device you will need patched for years.
Run a pilot on representative doors before committing the full deployment, and test the failure cases deliberately: a dead phone, a lost phone, a network outage, a low battery, a revoked credential. Measure the real battery life and the real synchronization behaviour, and confirm the fallback path works for the guest or employee who cannot use a phone. Confirm the supplier's references at a property of comparable size and validate them rather than accepting a testimonial. A mobile access control system is a long-term operations decision, and the discipline of the buying process is what separates a system that runs for years from one that is replaced within months.
The Future of Mobile Access Control
Mobile access control is evolving toward richer credentials, tighter integration, and standards-based interoperability. Credentials are moving from simple digital keys to full identity wallets that carry rights across a building or a portfolio, so the same phone opens the office, the gym, and the parking gate. Integration is moving beyond the access system to include occupancy, energy, and safety systems, so the credential becomes the thread that connects a person to the spaces they use. Interoperability is moving toward open standards such as Bluetooth Low Energy and NFC protocols supported across devices, so that a credential issued by one platform can be read by compatible hardware from others.
For the buyer, this means the choice is not just about today's doors. Choose a system built on standards, with a platform that receives regular updates and a supplier that is committed to the product family, so that the investment does not strand when the next credential standard arrives. Keep a physical fallback and an open credential model, because the guest and employee population will always include people who cannot or will not use a phone. The direction of the industry is clear, and a smartphone access control system that is secured, integrated, and standards-based today is positioned to run a building well into the future.
The Physical Layer: Readers, Locks, and Door Hardware
Every mobile access control system rests on a physical layer of readers and locks that must be selected with the same care as the software. The reader is the part of the lock that talks to the phone, and its placement, range, and power draw determine the unlock experience. A reader mounted for a clean proximity read, at the right height and angle, reads the phone reliably and avoids the frustrated tap-and-retry that plagues a poorly installed system. Because a Bluetooth Low Energy reader wakes on approach, its standby power is low, but the range must be tuned so that the lock does not unlock while a user is still several metres down the corridor, and so that any user standing at the door is read the first time.
The lock body sits inside the physical security story, and it must be built for the door and the threat. A mobile mortise lock should combine robust mechanical construction, a strong bolt and strike, and tamper-resistant electronics, so that defeating the radio does not become an excuse for a weak door. The same hardware must fit the existing door prep, the mortise pocket, backset, and strike alignment, which is why a door survey precedes any successful deployment. A mobile credential is a convenience layer on top of a physical lock, and if the hardware is flimsy, the door is not secure no matter how good the software is.
Choosing the right lock form factor
- Confirm the door has a mortise pocket or a bore pattern that the mobile lock can reuse, to avoid cutting a new opening in a fire-rated or solid-core door.
- Match the finish and handle set to the door and the property's aesthetic, because the hardware is visible in every room and entry.
- Verify the lock's emergency path, a mechanical override or backup power terminal, so that a dead battery or a failed phone never strands a user.
Administering Users and Schedules at Scale
The management platform is where a mobile access control system is won or lost in daily operation. An administrator uses it to enroll locks, define users and groups, set validity periods, assign door rights, and read the audit log, and the quality of these workflows determines whether the system is a tool or a burden. A clean user interface matters for a front-desk team issuing dozens of credentials a day, and an API or bulk-import path matters for an office that onboards and offboards staff continuously. The platform should model the roles a building actually has, a housekeeper with a room set and a shift, a supervisor with a floor, management with everything, so that credentials are issued with the correct scope and revoked when the role ends.
Schedules are where access rules become precise. A credential can be valid only during a defined window, a mobile key can expire at check-out, and a contractor can be granted access for the hours of a work order and no more. The platform should apply these rules consistently even across offline locks, because a lock that holds an outdated schedule becomes either too permissive or an annoyance. For a hotel, the schedule is the check-in and check-out cycle; for an office, it is working hours and shift turnover. The platform that models time cleanly is the platform that keeps the building both convenient and secure.
Audit Trails, Reporting, and Investigating Mobile Access Events
A mobile access control system produces a stream of events, and turning that stream into useful evidence is the job of the audit and reporting layer. Every entry should be recorded with the user, the door, the timestamp, and the outcome, granted or denied, and these events should be aggregated centrally and made searchable rather than left scattered on individual locks. The audit log is the evidence that answers who entered which door and when, and it becomes essential during an incident, a dispute, a guest-safety investigation, or a regulatory inspection. For a hotel, the audit trail also protects the property against a false claim about room access, and for an office it demonstrates that access policy is actually enforced.
Reporting extends the audit log into management insight. A report of access by floor and hour reveals patterns, a report of failed attempts flags a lock that is failing or a code being guessed, and a report of low battery flags doors that need service before a guest is stranded. The platform should let an administrator export these logs and retain them for as long as the compliance obligations require, with role-based access so that only authorized staff can read entry records. The measurable outcome of a mobile access control system is not the fricance of the first unlock but the quality of the record it keeps over years.
Handling Offline Doors and Poor Connectivity
The real world does not guarantee a perfect network, and a mobile access control system must work when the connection is weak, delayed, or absent. A lock that authenticates locally against its own authorization table and clock works offline, which is precisely why guest-room locks are built that way. When the network returns, the lock synchronizes: it uploads the audit events it accumulated and receives any new credentials or revocations it missed. The system should define how long local permissions remain valid during an outage and how a change made while offline is reconciled, so that a revoked credential cannot be used against an isolated lock.
Connectivity failure also shapes the management experience. A platform that requires a permanent live connection to every door is fragile, while one that tolerates an offline door and reconciles later is robust. The specification should state the synchronization behaviour and the fallback for when the platform itself is unreachable, and an administrator should be able to operate essential functions, issuing a temporary override, without the cloud. The purpose of offline-first design is that the person at the door, guest, employee, or resident, is never the one who pays for a network problem.
Power, Battery, and Emergency Fallbacks
Because a mobile lock runs on its own power, battery strategy is a day-to-day operational concern. A lock wakes the reader only when a phone approaches, which keeps average draw low, but battery life still depends on traffic, radio use, and door friction. The system should report battery level centrally so that maintenance replaces cells on schedule, and the lock should warn the user of low battery before it dies, because a lock that dies mid-stay is a stranded guest. A backup power terminal and a mechanical key override complete the picture, turning a battery incident from an emergency into a routine service call.
The emergency path is a non-negotiable part of any mobile system. A guest with a dead phone, a lost phone, or no smartphone at all must still reach the room, and a staff member must still be able to open a door when every electronic method fails. That path is a card, a keypad, or a mechanical override, and the platform and the building must keep it available and tested. A mobile access control system that offers no fallback is a system that will produce a lockout at the worst possible moment, and the procurement should treat the fallback as a requirement, not an option.
Cost and Total Cost of Ownership for Mobile Credentials
The economics of mobile access control are a mix of hardware, software, and management labour, and a fair comparison prices the whole system, not just the lock. On the hardware side, a mobile mortise lock and its reader typically cost more than a basic card lock. On the software side, a management platform usually carries a recurring per-door or per-property licence with updates and support. On the labour side, the savings come from remote issuance and revocation, which avoid the staff time of encoding cards, collecting keys, and re-keying. A fair model compares the total cost of ownership per door over five years, and it usually finds that the management savings offset the hardware premium for any property with meaningful turnover.
The cost also depends on the credential mix. A hotel that issues a mobile key to every guest still prints cards for the guests who want them, and a building that keeps a keypad or card fallback pays for that hardware too. The decision is therefore about where the management burden is highest. For a property with high turnover, many doors, and a population comfortable with phones, the mobile model pays for itself in avoided front-desk work. For a small property with few users, the simpler credential is the proportionate and less expensive answer. Price the system on its own scale, not on a feature-by-feature comparison with the most advanced option.
Vendor Selection and Long-Term Support for a Smartphone System
Because a mobile access control system is a software platform as much as a set of locks, the supplier is a long-term partner. Verify the manufacturer's track record with the product family, the platform's update cadence, and the supplier's commitment to maintaining and securing it, because a network-connected system needs patching for years. Confirm the warranty, spare-parts availability, technical documentation, and training, and request references at properties of comparable size that you can validate. A supplier who is accountable for the hardware, the certification, and the platform from a single source is a different proposition from a vendor who only sells the box.
The support relationship matters most at the moments when the system fails, a dead battery, a lost credential, a platform outage, an integration that stops syncing. The supplier should offer clear escalation, documented recovery procedures, and staff who understand both the locks and the software. Buying directly from a manufacturer of smart mortise locks gives a property one accountable partner across the project rather than a chain of vendors who blame each other. A mobile access control system is deployed once and operated for years, and the supplier who stands behind the whole system is worth more than the lowest first-unit price.
Common Migration Paths from Cards to Mobile Credentials
Few buildings replace their access control overnight, and most adopt mobile credentials through a staged migration. A hotel may begin by issuing mobile keys to a segment of guests who opt in while continuing to lead with cards at the desk, adding contactless arrival gradually as the guest mix allows. An office may issue mobile credentials to new hires and to the staff who want them, retiring cards as the default credential. A multifamily building may trial mobile access on one building before rolling out across a portfolio. Each migration keeps the physical card as a safety net while the mobile population grows.
The migration succeeds when the two credentials live in one platform and one audit record. A mixed card-and-mobile deployment must present a single view of who has access, so that revocation covers whichever method a user carries. The hardware matters too: locks that already read cards may need an upgrade or a reader to support Bluetooth and NFC, so the migration plan should asset the existing fleet and budget the upgrade. The goal is a smooth transition that never strands a user between credential types, and a mobile access control system designed for coexistence lets a building move at its own pace.
When a Simpler Lock Is the Right Choice
For all the capability of mobile access control, a smartphone system is not the answer for every door. A single-family home with one entrance and a handful of users gains little from a platform, an app, and a subscription, and a keypad or smart lock with a PIN is the proportionate tool. A small warehouse or storage unit with one or two staff needs no credential database at all, a mechanical key or a basic lock serves it. The value of mobile access control is concentrated where the management burden is high, many doors, many users, high turnover, or a need for an audit trail, and the discipline of procurement is to spend on capability only where the operation uses it.
The same honesty applies to individual doors within a larger deployment. A high-traffic guest door that benefits from contactless access is a candidate for a mobile lock, while a low-traffic janitorial closet is served by a simpler latch on the same ecosystem. Match the credential sophistication to the opening and the user, and reserve mobile access control for the doors where its convenience, control, and central management actually pay. A mobile access control system that is deployed proportionately is cheaper, more reliable, and easier to operate than one that is applied uniformly to every opening.
Conclusion: Choosing a Smartphone Access Control System That Runs the Building
This technical guide has examined how mobile credentials work, the Bluetooth and NFC transport, the security of mobile access control, and when a smartphone access control system earns its place in a hotel, an office, or a multifamily building. The unifying recommendation is to choose a system that authenticates reliably at the door, works through network and battery failures, keeps a secure and searchable audit record, integrates with the property-management and building systems you already run, and comes from a supplier accountable for the whole lifecycle. A mobile access control system is operational infrastructure, and the best choice is the one that disappears into smooth, secure access every single day.
Apply this guide as a specification. Confirm the offline-first mortise lock and its battery, emergency fallback, and certification. Choose a credential that uses encrypted transport and hardware-backed storage and can be revoked in seconds. Require a platform with multi-level access, centralized audit, and proven integration to your existing systems. Match the sophistication of the system to the scale of the operation, and keep a physical fallback for the user who cannot use a phone. Budget for the full lifecycle, including the platform subscription and battery service, and validate the supplier, its references, and its update cadence before you commit. A mobile access control system chosen this way is a lasting asset, protecting both convenience and security over years of service.
¿No sabe qué sensor se adapta a su proyecto?
Hable con nuestros ingenieros de aplicación mmWave para una consulta gratuita.
Especifica tu proyecto hotelero con nuestros ingenieros
Envíanos el número de habitaciones, tipo de techo y preferencia de protocolo. Devolveremos un plan de muestra y cotización en 24 horas laborables.
- Pase de la guía general a una discusión de producto o aplicación.
- Use RFQ cuando precio, planos, MOQ o calendario de lanzamiento necesiten estructura.
- Mantenga visible una ruta de contacto directo para aclaraciones rápidas y traspasos.