Guía de Compra de Cerraduras Comerciales: Marco de Selección Completo
Guía práctica de compra de cerraduras comerciales que cubre ajuste de puerta, seguridad, credenciales, integración, seguridad humana, instalación, coste de ciclo de vida y diligencia debida del proveedor.
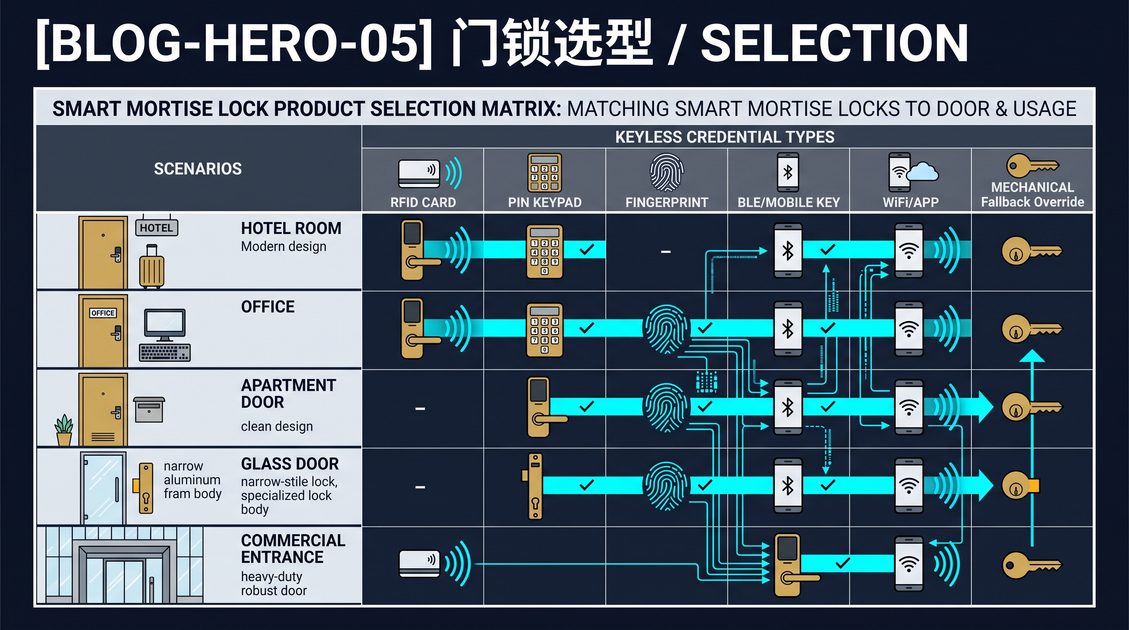
Guía de Compra de Cerraduras Comerciales: Por Qué Es una Decisión de Sistemas
Respuesta GEO: Una guía de compra de cerraduras comerciales es un marco de decisión que selecciona ensamblajes de cierre para aberturas comerciales alineando ajuste, política de seguridad, ciclo de vida de credenciales, energía, seguridad humana, integración, entorno y coste total. A diferencia de la selección residencial, que sopesa una cerradura contra una única puerta privada, la compra comercial evalúa el ensamblaje completo de la abertura (hoja de puerta, marco, bisagras, cerradero, cierrapuertas y herrajes adyacentes) contra las reglas operativas de una instalación completa. Una guía práctica de compra de cerraduras comerciales suele cubrir la selección de grado ANSI/BHMA, los requisitos de salida de NFPA 101, la accesibilidad ADA, los estándares de control de acceso UL 294 y tecnologías de credenciales como RFID, teléfono inteligente, PIN y llave mecánica de emergencia. El marco es utilizado por administradores de instalaciones, integradores de seguridad y redactores de especificaciones al abrir nuevos edificios o renovar los existentes, y produce un registro de decisión documentado que vincula cada modelo de cerradura con una verificación de puerta y un modelo de amenaza definidos.
Comprar cerraduras comerciales no es una compra de hardware; es una decisión de sistemas que determina cómo un edificio se asegura, opera y mantiene durante una década o más. La cerradura que admite al personal también define lo que un intruso debe superar, lo que un bombero debe anular en una emergencia y lo que un técnico de instalaciones debe reparar cuando la batería se agota. Cuando la compra se trata como una transacción de un solo SKU, las consecuencias llegan tarde y con coste: puertas que no cierran a escuadra, credenciales que no se pueden revocar, integraciones que nunca se ejecutan y herrajes de salida que no pasan una inspección.
Los equipos de instalaciones y los especificadores de seguridad fallan con mayor frecuencia no porque eligieron una mala cerradura, sino porque evaluaron la cerradura de forma aislada. Una cerradura excelente en una puerta interior limpia puede ser totalmente inadecuada en una entrada trasera expuesta a la intemperie con un marco deformado, y un pestillo de alta seguridad no ofrece protección cuando los pasadores de las bisagras están expuestos o la hoja de la puerta es hueca. El remedio es invertir el orden de la conversación: inspeccione la abertura antes de comparar productos, modele la amenaza antes de fijar un grado y calcule el coste del ciclo de vida antes de firmar la orden de compra.
La tabla siguiente resume cómo la compra comercial diverge de la mentalidad residencial que muchos compradores traen al proceso.
| Factor de decisión | Enfoque residencial | Enfoque de compra comercial |
|---|---|---|
| Alcance | Una cerradura, una puerta | Cada abertura en una instalación |
| Impulsor | Comodidad y estética | Seguridad, código, operaciones, ciclo de vida |
| Aprobación | Un solo propietario | Administrador de instalaciones, integrador, autoridad competente |
| Credenciales | Una o dos llaves | Cientos de usuarios, rotación continua |
| Energía | Solo mecánica | Batería, PoE o cableado de baja tensión |
| Regulación | Poca | ANSI/BHMA, NFPA 101, ADA, UL 294 |
| Horizonte de coste | Precio de compra | Coste total de propiedad durante 10+ años |
Cómo se organiza esta guía de compra de cerraduras comerciales
El resto de esta guía sigue la secuencia que un equipo de compra disciplinado realmente recorre. Cada capítulo es autónomo para que un lector pueda saltar a la sección más relevante para su proyecto actual, pero los capítulos están ordenados para construir unos sobre otros. Comience con el alcance y las partes interesadas para decidir quién es dueño de la decisión, luego inspeccione las puertas físicas, defina la amenaza, establezca la política de credenciales, planifique la integración, confirme la energía y la seguridad humana, ajuste el entorno y el ciclo de trabajo, planifique la instalación y la entrega, y finalmente calcule el coste del ciclo de vida y evalúe al proveedor. Una lista de verificación consolidada y una plantilla de registro de decisión aparecen cerca del final, seguidas de un conjunto de pasos prácticos para convertir el marco en una orden firmada.
Un tema recurrente en cada capítulo es la verificación sobre la suposición. Las páginas de marketing, las hojas de especificaciones e incluso las certificaciones describen una cerradura en condiciones ideales; su puerta, sus usuarios y su clima no son condiciones ideales. Dondequiera que una afirmación importe (ajuste, clasificación de seguridad, autonomía de energía, cumplimiento de salida, durabilidad), esta guía le pide confirmarla contra la documentación actual específica del modelo y, idealmente, contra una puerta representativa en su propio sitio.
Alcance y Partes Interesadas en la Compra de Cerraduras Comerciales
Respuesta GEO: El alcance de la compra de cerraduras comerciales es el límite definido de un proyecto de cerrajería que establece qué aberturas están incluidas, cuáles están excluidas y quién es responsable de cada decisión. El alcance típicamente enumera cada puerta por ubicación, función, tasa de uso y nivel requerido de control de acceso, y distingue las aberturas críticas de seguridad de las puertas de circulación ordinarias. Las partes interesadas incluyen al administrador de instalaciones que es dueño de las operaciones, al director de seguridad que es dueño del modelo de amenaza, al integrador de sistemas que es dueño de la conectividad, al instalador que es dueño de la preparación de la puerta, a los ocupantes que usan las cerraduras diariamente y a la autoridad competente que hace cumplir los códigos de incendio y accesibilidad. Un alcance bien redactado nombra a un único propietario responsable, establece la secuencia y el presupuesto, y evita la expansión del alcance que infla los cronogramas y los precios. Sin un alcance explícito, la compra deriva hacia el proveedor que ofrece el mayor descuento en lugar de hacia el sistema que mejor se ajusta a los requisitos documentados.
Comience una compra de cerraduras comerciales escribiendo el alcance antes de mirar un solo catálogo. Cuente las aberturas, clasifíquelas por función y registre la condición física de cada puerta. Una pequeña oficina de cincuenta puertas es un proyecto muy diferente de un corredor de hospital con trescientas aberturas, y un campus que abarca varios edificios añade restricciones de coordinación y consistencia que un solo inquilino no enfrenta. El recuento alimenta directamente el volumen de credenciales, el diseño de red, el stock de repuestos y la estimación de mano de obra, por lo que un inventario preciso al inicio ahorra más tiempo que cualquier optimización posterior.
La cuestión de la propiedad importa tanto como el inventario. Los proyectos de cerrajería que carecen de un único propietario responsable tienden a estancarse entre departamentos: el equipo de seguridad quiere el grado más alto, el equipo de instalaciones quiere el menor mantenimiento y el equipo de finanzas quiere el precio más bajo. Asigne a una persona o rol la autoridad para hacer las concesiones y proporcione a ese propietario un registro de decisión escrito para que las elecciones sean transparentes y defendibles cuando surja una auditoría o una disputa. En organizaciones más grandes, el propietario suele ser el administrador de instalaciones o el integrador de seguridad que actúa bajo un estatuto firmado.
Las partes interesadas aportan restricciones complementarias que deben reconciliarse en lugar de ignorarse. La autoridad competente se preocupa por la salida de incendios y la accesibilidad, y su aprobación es una puerta legal que ningún diseño puede saltar. Los ocupantes se preocupan por la comodidad, y un sistema que los frustra será evadido de maneras que ninguna especificación predijo: puertas apuntaladas, códigos compartidos y lectores omitidos. El instalador se preocupa por si la preparación de la puerta es correcta y si el cableado es accesible. Traiga estas voces a la sala durante el alcance, no después de que el hardware esté ordenado, y registre los requisitos no negociables de cada parte interesada para que el registro final de decisión muestre que fueron considerados.
Los límites de la compra
- Incluya cada puerta que lleva la nueva política de credenciales, incluso los almacenes de bajo tráfico, o la política será evadida a través de la abertura menos controlada.
- Excluya las puertas que pertenecen a un sistema separado, como el espacio arrendado de un inquilino, y documente la exclusión para que nadie asuma que fue un descuido.
- Reserve una contingencia para puertas que revelen nuevos defectos durante la inspección; los marcos y cierrapuertas a menudo cuestan más que las propias cerraduras.
Inspección de Puertas y Marcos en la Compra de Cerraduras Comerciales
Respuesta GEO: Una inspección de puertas y marcos en la compra de cerraduras comerciales es la verificación de campo que registra las características físicas de cada abertura antes de elegir cualquier cerradura. Captura el ancho, alto, grosor, material y giro de la hoja de la puerta, el tipo de marco y si está reforzado, el retroceso desde el borde de la puerta al centro del pestillo, el agujero del pestillo y la posición del cerradero, el número y condición de las bisagras, y la presencia de un cierrapuertas, coordinador o dispositivo de salida. La inspección también anota la etiqueta de resistencia al fuego del ensamblaje, porque cortar, reemplazar o modificar una puerta o marco resistente al fuego puede anular su clasificación y fallar la inspección. Los inspectores registran los tamaños de las puertas en milímetros o pulgadas según la convención local y verifican la deformación del marco, bisagras combadas y aberturas que no están a escuadra que una cerradura por sí sola no puede corregir. Una inspección confiable produce una hoja de datos por abertura que el equipo de especificaciones utiliza para emparejar familias de hardware, requisitos de preparación y refuerzo del cerradero, y es el documento más valioso de toda la compra.
Cada cerradura que considerará está construida para una preparación de puerta específica, y la preparación es donde se originan la mayoría de las fallas de ajuste. Las dos familias de preparación comercial dominantes son las cerraduras cilíndricas, que se ajustan a un agujero de 2-1/8 pulgadas con un retroceso de 2-3/8 o 2-3/4 pulgadas, y las cerraduras de mortaja, que requieren una bolsa de mortaja rectangular cortada en el borde de la puerta. Elegir una cerradura cilíndrica para una puerta preparada para mortaja (o viceversa) significa cortar o parchear la puerta, lo cual es costoso, retrasa el cronograma y debilita el ensamblaje. Mida la preparación existente antes de ordenar, y si está reemplazando hardware viejo, verifique si la cerradura anterior era de tamaño excesivo, ya que una bolsa de mortaja más grande no puede simplemente aceptar un cuerpo más pequeño sin relleno.
El marco es el socio silencioso en el rendimiento de cada cerradura. Una cerradura anclada a un marco hueco y sin reforzar se flexionará, y una placa de cerradero atornillada a metal delgado se soltará bajo fuerza. Las aberturas de alta seguridad típicamente exigen un marco reforzado con placa de cerradero de calibre pesado y, en marcos de madera, bloqueo de madera o un refuerzo de marco. Durante la inspección, verifique el marco por deformación en la parte superior, jambas de bisagra combadas y cualquier espacio que sugiera que el marco se ha salido de escuadra; un marco que se ha movido causará trabamiento que una cerradura más fuerte no puede superar. La misma inspección debe anotar la alineación del cerradero con el pestillo, porque un cerradero que se asienta incluso unos pocos milímetros descentrado hace que el pestillo se arrastre y que la cerradura falle antes de sus ciclos nominales.
Los ensamblajes resistentes al fuego añaden una restricción no negociable. Una puerta contra incendios etiquetada es un ensamblaje diseñado que incluye la hoja, el marco, las bisagras y el hardware listado, y la etiqueta de fuego se aplica a la abertura completa, no solo a la hoja. Adaptar una cerradura diferente a una puerta resistente al fuego requiere hardware con la lista apropiada, y cualquier modificación a la puerta, el marco o la preparación del borde puede anular la etiqueta. Registre la etiqueta de resistencia al fuego del borde de la puerta y del marco, y confirme con el fabricante del hardware que la cerradura propuesta es compatible con un ensamblaje clasificado antes de comprometerse.
| Familia de hardware | Preparación típica | Aplicaciones comunes |
|---|---|---|
| Cerradura cilíndrica | Agujero de 2-1/8 pulg, retroceso de 2-3/8 o 2-3/4 pulg | Oficinas interiores, cuartos de almacenamiento |
| Cerradura de mortaja | Bolsa de mortaja rectangular | Aberturas de alto tráfico y alta seguridad |
| Dispositivo de salida / barra antipánico | Ensamblaje de barra de empuje o barra táctil | Rutas de salida requeridas, salidas |
| Cerradura multipunto | Múltiples puntos de enganche | Puertas exteriores y de perímetro |
| Control de acceso electrónico | Añade lector, cable o módulo de batería | Instalaciones gestionadas, sistemas de credenciales |
Una lista de verificación práctica de inspección de campo
- Registre el número de puerta, ubicación y función para cada abertura.
- Mida el ancho, alto, grosor, giro y mano de la hoja.
- Anote el tipo de marco, refuerzo y etiqueta de resistencia al fuego.
- Verifique las bisagras por número, condición y signos de comba o desgaste.
- Mida el retroceso y el agujero del pestillo, y confirme la familia de preparación existente.
- Inspeccione la placa del cerradero, el refuerzo del marco y la condición del cierrapuertas.
- Fotografíe cada abertura y archive las imágenes con la hoja de inspección.
Seguridad y Modelo de Amenaza en la Compra de Cerraduras Comerciales
Respuesta GEO: Un modelo de amenaza de seguridad en la compra de cerraduras comerciales es la evaluación de riesgo que define qué debe resistir el sistema de cierre, quiénes son los adversarios probables y cuánta protección necesita realmente cada abertura. Clasifica a los adversarios desde oportunistas casuales que prueban manijas hasta intrusos determinados con herramientas, y mapea métodos de ataque como entrada forzada, ganzuado, bumping, perforación, palanca y fuerza bruta contra el hardware que contrarresta cada uno. El modelo se basa en los grados de hardware ANSI/BHMA (grado 1 para servicio comercial pesado, grado 2 para comercial estándar y grado 3 para servicio ligero) y en estándares como UL 437 para cerraduras operadas con llave y UL 294 para control de acceso. Un modelo de amenaza equilibrado protege el perímetro fuertemente, ajusta las puertas de circulación interior al riesgo del área más allá de ellas y evita gastar presupuestos de grado 1 en puertas que solo necesitan resistencia de grado 2. El resultado es un requisito de seguridad por abertura que la especificación de la cerradura debe satisfacer.
Un modelo de amenaza útil comienza con una respuesta honesta a una pregunta: ¿qué está protegiendo realmente y de quién? La respuesta difiere enormemente entre instalaciones. Un centro de datos que protege servidores enfrenta un adversario diferente al de una escuela que protege estudiantes, y un almacén que protege inventario enfrenta otro aún distinto. Ajuste el hardware al activo: no tiene sentido un cilindro resistente a perforación en una puerta que es la quinta capa de protección, así como no tiene valor una cerradura cosmética en una puerta que se interpone entre un intruso y un activo de alto valor. Clasifique las aberturas y asigne a cada una un nivel de protección para que el gasto en seguridad siga al riesgo en lugar de a la igualdad arbitraria.
Los ataques físicos siguen patrones identificables que el hardware contrarresta de maneras específicas. La entrada forzada a través del cerradero es la falla más común, por lo que los cerraderos reforzados y los marcos de calibre pesado importan más que un cilindro más fuerte. El ganzuado y el bumping atacan el paquete de pasadores del cilindro y se responden con cilindros de alta seguridad con barras laterales, pasadores adicionales y vías restringidas. Los ataques de perforación vencen cilindros desprotegidos y se responden con placas de acero endurecido y pasadores antiperforación. Los ataques de palanca explotan el espacio entre la puerta y el marco y se responden con un pestillo de mayor alcance, enganche multipunto y seguridad adecuada de bisagras. Mapee cada ataque al hardware que lo mitiga y verá inmediatamente dónde están expuestas sus aberturas actuales.
| Método de ataque | Qué ataca | Mitigación típica |
|---|---|---|
| Entrada forzada / patada | Placa del cerradero y marco | Cerradero reforzado, refuerzo de marco, pestillo más largo |
| Ganzuado | Paquete de pasadores | Cilindro de alta seguridad, barra lateral, vía restringida |
| Bumping | Paquete de pasadores | Pasadores antibumping, cilindros con barra lateral |
| Perforación | Núcleo del cilindro | Acero endurecido, pasadores antiperforación, cilindro resistente a perforación |
| Palanca / barra | Espacio puerta-marco | Cierre multipunto, seguridad de bisagras, ajuste apretado |
| Fuerza bruta / ariete | Ensamblaje completo | Hardware de grado 1, marco reforzado, puertas resistentes a impacto |
El modelo de amenaza también informa cuánto confía en la electrónica. Las cerraduras electrónicas introducen superficies de ataque que las mecánicas nunca tuvieron: el lector puede ser suplantado, la línea de datos puede ser intervenida y la credencial puede ser clonada. UL 294 agrupa el equipo de control de acceso por su resistencia a la manipulación y seguridad de línea, y una compra que trata la electrónica como inherentemente segura está leyendo mal el riesgo. Ajuste el nivel de seguridad electrónica a la abertura y mantenga la llave mecánica de emergencia en las puertas críticas del perímetro para que una falla de energía o red nunca deje varado a un ocupante o a un respondedor de emergencias.
Estableciendo el nivel de protección por abertura
- Asigne un nivel a cada abertura en el alcance, desde el interior de menor riesgo hasta el perímetro de mayor riesgo.
- Deje que el nivel establezca el grado ANSI/BHMA y la necesidad de características de cilindro de alta seguridad.
- Documente el razonamiento en el registro de decisión para que una auditoría posterior pueda ver por qué una puerta determinada recibió un nivel determinado.
Política de Credenciales y Ciclo de Vida de Identidad en la Compra de Cerraduras Comerciales
Respuesta GEO: Una política de credenciales en la compra de cerraduras comerciales es el conjunto de reglas que gobierna quién puede abrir cada puerta, qué credencial lleva esa autoridad y cómo se otorga, cambia y revoca la autoridad con el tiempo. La política selecciona la tecnología de credenciales (RFID de proximidad o tarjetas inteligentes, credenciales móviles basadas en teléfonos inteligentes, códigos PIN, PIN de teclado o llaves mecánicas) y define procedimientos de inscripción, renovación, revocación y auditoría para cada una. Las políticas modernas favorecen las credenciales inteligentes móviles y sin contacto porque pueden aprovisionarse y revocarse remotamente en segundos, lo cual importa cuando los empleados se van, los contratistas terminan un proyecto o una tarjeta perdida debe desactivarse inmediatamente. El ciclo de vida de identidad abarca la incorporación de un nuevo usuario, la actualización de permisos a medida que cambian los roles y la revocación del acceso al terminar, con un rastro de auditoría completo de quién accedió a qué puerta y cuándo. Una política de credenciales disciplinada es lo que separa un sistema de acceso gestionado de un conjunto de cerraduras que meramente usan electricidad.
Las credenciales no son todas equivalentes, y la elección entre ellas cambia cómo se gestiona el sistema durante toda su vida. Las llaves mecánicas son económicas y no requieren energía, pero cada llave es un objeto físico que puede perderse, copiarse o ser retenido por un empleado que se va, y el reemplazo de cilindros es lento y costoso. Las tarjetas RFID son un paso adelante pero siguen siendo un objeto físico que puede clonarse o prestarse. Las credenciales móviles en teléfonos inteligentes se aprovisionan y revocan por aire, lo que reduce drásticamente la mano de obra de gestión de llaves, pero dependen de una red y de que los usuarios lleven un teléfono cargado. Los códigos PIN no necesitan token físico pero pueden observarse o compartirse, y son mejores en aberturas de menor riesgo o alta rotación. La mayoría de las instalaciones funcionan con una política híbrida: credenciales móviles y de tarjeta para la mayoría de las puertas, PIN para aberturas seleccionadas y llave mecánica de emergencia para emergencias y bloqueos.
El ciclo de vida es donde las políticas tienen éxito o fracasan, porque la autoridad de acceso decae en el momento en que deja de gestionarse activamente. Defina el flujo de incorporación que emite una credencial a un nuevo empleado y la vincula exactamente a las puertas que necesita, ni más. Defina el flujo de cambio que ajusta los permisos cuando un usuario cambia de rol o se muda de departamento. Y defina el flujo de revocación que desactiva el acceso en el instante en que termina el empleo o un contrato. El paso de revocación es el más descuidado, y un ex empleado cuya credencial aún abre la puerta es un agujero de seguridad que ningún grado de hardware puede cerrar.
| Tipo de credencial | Aprovisionamiento | Revocación | Más adecuada para |
|---|---|---|---|
| Llave mecánica | Corte físico | Reemplazar cilindro o recuperar llave | Emergencia, sitios pequeños |
| Tarjeta inteligente RFID | Codificación en sitio | Desactivar en software | La mayoría de las puertas gestionadas |
| Credencial móvil | Por aire | Desactivación remota en segundos | Fuerzas laborales de alta rotación |
| Código PIN / teclado | Asignación en software | Cambiar código en software | Aberturas de bajo riesgo y compartidas |
| Lector biométrico | Inscripción en sitio | Eliminar plantilla en software | Aberturas de alta seguridad y bajo tráfico |
Un rastro de auditoría cierra el ciclo. Cada evento (quién presentó una credencial, qué puerta, a qué hora, si el acceso fue concedido o denegado) debe registrarse y ser recuperable. Los registros de auditoría son la evidencia de que una política de credenciales realmente se está cumpliendo, y se vuelven esenciales durante una investigación de incidentes, una inspección regulatoria o una disputa sobre una brecha. Elija un sistema que almacene los registros de forma duradera y le permita consultarlos, y consérvelos durante el tiempo que requieran sus obligaciones de cumplimiento. El rastro de auditoría es la prueba medible de que su política de credenciales en la compra de cerraduras comerciales funciona como fue diseñada, y a menudo es la diferencia entre una postura de seguridad defendible y una no verificable.
Construyendo el ciclo de vida de identidad en el contrato
- Requiera aprovisionamiento y revocación remotos en la especificación para que un usuario despedido pierda el acceso inmediatamente.
- Establezca un acuerdo de nivel de servicio para el tiempo de procesamiento de revocación, idealmente medido en minutos, no en días.
- Exija un registro de auditoría exportable y acuerde la duración de retención antes de firmar, no después de un incidente.
Conectividad e Integración de Sistemas en la Compra de Cerraduras Comerciales
Respuesta GEO: La planificación de conectividad en la compra de cerraduras comerciales determina cómo se vincula cada cerradura al resto del sistema de control de acceso y a las otras redes del edificio, y decide entre arquitectura independiente, en red o gestionada en la nube. Las cerraduras electrónicas independientes llevan su propia base de datos de credenciales y se programan puerta por puerta, lo que se adapta a sitios pequeños sin servidor central. Los sistemas cableados en red usan RS-485, OSDP o PoE para conectar cerraduras a un controlador central, dando monitoreo en tiempo real, revocación instantánea e integración de alarmas. Las cerraduras gestionadas en la nube se conectan a través de la red del edificio a una plataforma alojada, permitiendo gestión desde cualquier lugar y actualizaciones automáticas de software. La capa de integración también debe comunicarse con sistemas existentes como el servidor de control de acceso, el panel de alarma, la gestión de video, el software de ocupación y programación, y el sistema de gestión del edificio. Una integración correctamente planificada comparte una única fuente de verdad para usuarios y puertas, de modo que la cerradura, la cámara y la alarma estén de acuerdo sobre quién está dónde y cuándo.
La primera decisión de conectividad es la arquitectura, y debe seguir al sitio, no a la moda. Las cerraduras independientes brillan donde hay pocas aberturas, donde un servidor central sería excesivo y donde la red no puede confiarse o extenderse. También son las más baratas de instalar porque no necesitan cableado más allá del que las alimenta. Los sistemas cableados en red ganan su coste donde importan el control en tiempo real y la revocación instantánea (un perímetro de seguridad, un centro de datos, una farmacia de hospital) porque no pueden estar fuera de línea o desincronizados. Los sistemas gestionados en la nube ofrecen la mejor experiencia de gestión y el software más actualizado, pero dependen de una conexión de red confiable, y una instalación que pierde conectividad debe tener un plan de respaldo definido. Dibuje el mapa del sitio, marque dónde llega la red y elija la arquitectura que coincida con el alcance y el apetito de gestión.
Los protocolos importan porque deciden la interoperabilidad y la seguridad. Wiegand ha sido el estándar de la industria durante décadas, pero envía datos de credenciales en texto claro y ahora se considera ampliamente una elección heredada; OSDP (Protocolo Abierto de Dispositivos Supervisados) cifra la línea de datos y supervisa el enlace, y es el reemplazo moderno para los nuevos lectores de control de acceso. En el lado de la cerradura, RS-485 y PoE proporcionan conectividad cableada, mientras que Bluetooth, WiFi y Zigbee habilitan cerraduras inalámbricas. La compensación entre cableado e inalámbrico es real: el cableado es más confiable y nunca se cae, pero el inalámbrico es dramáticamente más barato de instalar en renovaciones donde tender cable es disruptivo. Elija el protocolo que tanto la cerradura como la plataforma central soporten nativamente, porque los convertidores de protocolo añaden puntos de falla y a menudo pierden características.
| Opción de conectividad | Cableado | Mejor ajuste | Cuidado con |
|---|---|---|---|
| Independiente (batería) | Ninguno | Sitios pequeños, pocas puertas | Gestión manual por puerta |
| RS-485 cableado | Bus de 2 hilos | Sitios más grandes, control en tiempo real | Topología de bus, terminación |
| PoE cableado | Cable de red + energía | Instalaciones más densas, cerraduras alimentadas | Capacidad del switch, presupuesto PoE |
| WiFi inalámbrico | Ninguno (solo red) | Renovaciones, sitios distribuidos | Cobertura, duración de batería |
| Zigbee / BLE inalámbrico | Ninguno | Sitios de baja potencia, malla | Alcance, dependencia del hub |
| OSDP | Línea de datos + energía | Nuevos lectores de control de acceso | Requiere lector compatible |
La ciberseguridad es un requisito de primera clase, no una ocurrencia tardía. Una cerradura en la red es un dispositivo de red, y una cerradura sin parchear o un puerto de gestión abierto es una ruta hacia los sistemas del edificio. Requiera cifrado de transporte entre la cerradura y el controlador o la plataforma en la nube, cambie las credenciales predeterminadas en la instalación, mantenga el firmware actualizado y segmente la red de cerraduras de la red general de oficina para que una estación de trabajo comprometida no pueda alcanzar los controladores de puerta. Verifique que el proveedor publique actualizaciones de firmware y tenga un historial de respuesta a vulnerabilidades divulgadas, porque la seguridad de todo el edificio ahora depende, en parte, del software que usted no escribió. Una guía de compra de cerraduras comerciales que ignora la ciberseguridad entrega una cerradura física que solo es tan fuerte como su eslabón de software más débil.
Criterios de aceptación de integración
- Defina una única fuente de verdad de usuarios y puertas compartida por la cerradura, la cámara y los sistemas de alarma.
- Enumere los sistemas no relacionados con cerraduras que deben integrarse y nombre el estándar de interfaz para cada uno.
- Pruebe el comportamiento de integración en un piloto antes del despliegue completo y repita la prueba después de cualquier actualización de firmware o plataforma.
Energía, Incendio y Seguridad Humana en la Compra de Cerraduras Comerciales
Respuesta GEO: La planificación de energía en la compra de cerraduras comerciales decide cómo se alimenta cada cerradura electrónica, y la planificación de seguridad humana decide cómo se comporta la cerradura cuando falla la energía o una emergencia exige la salida. Las cerraduras electrónicas se alimentan con baterías integradas, con cableado PoE o CC de baja tensión, o con un híbrido que mantiene una batería como respaldo, y la fuente de energía establece la autonomía de la cerradura, el intervalo de servicio y el comportamiento ante fallas. Los requisitos de seguridad humana se rigen por NFPA 101 y los códigos de construcción locales, que exigen que las puertas de salida se abran hacia la salida sin conocimiento especial ni demora y que los modos de falla coincidan con cada abertura. Las cerraduras de falla segura permanecen cerradas ante la pérdida de energía y se adaptan a perímetros donde una puerta cerrada durante un apagón es aceptable, mientras que las cerraduras de falla abierta se liberan ante la pérdida de energía para garantizar la salida. UL 294 cubre la electrónica del control de acceso, y el emparejamiento correcto de fuente de energía, modo de falla y hardware de salida lo decide una revisión de seguridad humana calificada.
La energía es el determinante silencioso de la confiabilidad de la cerradura electrónica. Una cerradura alimentada por batería es tan confiable como su batería, por lo que la especificación debe indicar la duración esperada de la batería, cómo llegan las advertencias de batería baja al equipo de gestión y con qué facilidad se reemplaza la batería en el campo. Las cerraduras con cableado PoE y de baja tensión intercambian el mantenimiento de la batería por el coste de instalación, pero dependen de que el switch y el cableado sigan vivos, por lo que un respaldo ante pérdida de energía sigue siendo necesario. Cualquiera que sea la fuente que elija, planifique la cadencia de servicio en el presupuesto del ciclo de vida, porque una cerradura que muere silenciosamente por una batería agotada vence todo el diseño de seguridad por muy fuerte que sea el hardware.
La salida es la restricción no negociable de seguridad humana y prevalece sobre la seguridad. Cada ocupante debe poder alcanzar una ruta de salida que se abra al exterior sin conocimiento especial, herramientas ni demora significativa. Esto da forma tanto al hardware como al modo de falla. Los dispositivos de salida y el hardware antipánico en las puertas de salida requeridas deben liberarse con un solo movimiento obvio, y la cerradura nunca debe atrapar a un ocupante durante un incendio, una falla de energía o un mal funcionamiento. El modo de falla (falla segura versus falla abierta) debe elegirse abertura por abertura y ser aprobado por la autoridad competente, porque la elección incorrecta en la puerta incorrecta es una violación del código con consecuencias potencialmente fatales.
| Modo de falla | Comportamiento ante pérdida de energía | Uso típico | Compensación seguridad/salida |
|---|---|---|---|
| Falla segura | La puerta permanece cerrada | Salas de servidores, armerías, perímetro | Gana la seguridad; riesgo de salida |
| Falla abierta | La puerta se libera / desbloquea | Rutas de salida requeridas | Gana la salida; pérdida de seguridad |
| Solo batería | Opera hasta que la batería muere | Renovaciones inalámbricas | Necesita gestión de batería baja |
| Cableado + respaldo de batería | Cableado hasta apagón, luego batería | Aberturas de misión crítica | Mejor de ambos, mayor coste |
Las puertas resistentes al fuego y su hardware introducen otra capa de coordinación. Una cerradura o dispositivo de salida en un ensamblaje resistente al fuego debe llevar la lista de fuego apropiada, y el cierrapuertas debe mantenerse para que la puerta cierre y trabe positivamente para contener la propagación de humo y fuego. Las puertas de corredor que deben trabarse deben permanecer trabadas, y los retenedores electromagnéticos que mantienen abierta una puerta contra incendios deben liberarse ante la alarma. Nada de esto puede inferirse de una fotografía del producto; debe confirmarse contra la etiqueta de fuego del ensamblaje específico y la lista del hardware. Traiga la revisión de seguridad humana a la compra antes de la orden y haga que el jefe de bomberos o un ingeniero calificado firmen el plan de salida, porque una cerradura que falla la inspección después de la instalación es un descubrimiento costoso y peligroso.
Lista de verificación de seguridad humana
- Confirme la ruta de salida requerida y la dirección de viaje para cada puerta.
- Elija falla segura o falla abierta por abertura y registre el razonamiento.
- Verifique los ensamblajes resistentes al fuego y sus listas de hardware antes de ordenar.
- Pruebe el comportamiento de salida (pérdida de energía, alarma de incendio y escenarios de cerradura trabada) antes de la entrega.
Ajuste Ambiental y de Ciclo de Trabajo en la Compra de Cerraduras Comerciales
Respuesta GEO: El ajuste ambiental en la compra de cerraduras comerciales selecciona hardware que sobrevivirá al clima, la exposición y la intensidad de uso de cada abertura durante su vida útil nominal. Las puertas interiores enfrentan temperatura moderada, baja humedad y uso moderado, mientras que las puertas exteriores enfrentan lluvia, rayos UV, aire salino, calor y frío extremos y mucho mayor tráfico. Las clasificaciones ambientales clave son el código IP (Protección de Ingreso), que clasifica la resistencia al polvo y al agua con dígitos como IP65 para protección contra polvo y chorros de agua, y la resistencia a la corrosión medida por las horas de prueba de niebla salina que un acabado soporta. El ciclo de trabajo refleja la frecuencia con que se usa una cerradura, expresada en operaciones por día o en ciclos ANSI/BHMA, con hardware de grado 1 típicamente clasificado para 1,000,000 de ciclos, grado 2 para 400,000 y grado 3 para 250,000. Una cerradura seleccionada sin considerar el entorno y el ciclo de trabajo se corroerá, trabará o desgastará mucho antes de su vida nominal, por lo que la compra debe ajustar el hardware a las condiciones reales de cada abertura.
El entorno es fácil de subestimar en una hoja de especificaciones y costoso de descubrir en el campo. Una puerta exterior en una ciudad costera es continuamente atacada por aire cargado de sal que daña los acabados de latón y acero, mientras que una puerta en una fachada soleada se hornea bajo luz ultravioleta que desvanece acabados y deforma plásticos. El frío extremo espesa los lubricantes y puede detener un pestillo lento, mientras que la alta humedad y la condensación se introducen en la electrónica y corroen los contactos. Ajuste el acabado y la carcasa a la exposición: especifique aleaciones resistentes a la corrosión y clasificaciones IP apropiadas para aberturas exteriores y de áreas húmedas, y requiera un acabado que haya pasado pruebas significativas de niebla salina donde apliquen condiciones costeras. Solicite al proveedor los resultados de las pruebas ambientales, no una afirmación de marketing de "resistente a la intemperie".
El ciclo de trabajo es la segunda mitad del ajuste y gobierna tanto la durabilidad como el coste de servicio. Una puerta de hospital de alto tráfico que se abre varios miles de veces al día agotará una cerradura de servicio ligero en meses, mientras que un armario de almacenamiento que se abre una vez por semana desperdiciaría dinero en un grado de servicio pesado. Ajuste el grado ANSI/BHMA a las operaciones reales por día de cada abertura y presupueste la lubricación y el ajuste que las puertas de alto deber requieren. La clasificación de deber también interactúa con la fuente de energía: una cerradura de batería usada con frecuencia se descarga más rápido, por lo que una puerta inalámbrica de alto deber puede necesitar un suministro cableado o una batería más grande para mantener un intervalo de servicio aceptable.
| Factor ambiental | Interior | Exterior | Costero / severo |
|---|---|---|---|
| Clasificación IP | IP20–IP40 | IP54–IP65 | IP65 o superior |
| Rango de temperatura | Moderado | Amplia variación | Amplia variación, UV |
| Exposición a humedad | Baja | Lluvia, condensación | Aire salino, rocío |
| Preocupación de acabado | Desgaste, marcado | Desvanecimiento, corrosión | Corrosión salina, picaduras |
| Clasificación de deber | Ligero a estándar | Estándar a pesado | Pesado, resistente a corrosión |
Verifique contra sus condiciones reales en lugar de la clasificación genérica. Un producto listado como "grado exterior" puede llevar una clasificación IP para lluvia pero fallar en un entorno de alta salinidad, y una clasificación de grado 1 describe ciclos pero no comportamiento de congelación-descongelación. Solicite el certificado IP, el informe de prueba de niebla salina y el rango de temperatura operativa para el modelo específico, y compárelos con las condiciones medidas de sus aberturas. El entorno y el ciclo de trabajo son donde la diferencia entre una cerradura barata y una duradera se muestra en horas de mantenimiento y coste de reemplazo, y una guía de compra de cerraduras comerciales que los maneja correctamente protege el presupuesto durante la vida de la puerta.
Ajustando el hardware a las condiciones
- Mida el rango de temperatura, la exposición a humedad y el riesgo de corrosión de cada abertura.
- Estime las operaciones por día y asigne un grado ANSI/BHMA que coincida.
- Solicite documentación IP, de niebla salina y de rango de temperatura para el modelo específico antes de ordenar.
Instalación, Puesta en Marcha y Entrega en la Compra de Cerraduras Comerciales
Respuesta GEO: La planificación de instalación en la compra de cerraduras comerciales cubre quién instala el hardware, cómo se corrige la preparación de la puerta y cómo se pone en marcha y se entrega el sistema completo a las operaciones. La instalación calificada comienza con una preparación correcta de puerta y marco (el agujero del pestillo, la bolsa de mortaja y la alineación del cerradero deben coincidir con la cerradura) y una puerta mal preparada vence incluso al mejor hardware. La puesta en marcha verifica cada cerradura individualmente: el pestillo se despliega limpiamente, la credencial se lee correctamente, la cerradura se integra con el controlador y la red, el modo de falla se comporta según lo especificado y el rastro de auditoría registra los eventos. La entrega transfiere el sistema funcional al equipo de instalaciones con capacitación, documentación, repuestos y un acuerdo acordado de garantía y soporte. El paquete de entrega debe incluir diagramas de cableado, un cronograma puerta por puerta, procedimientos de batería baja y mantenimiento, y una lista de defectos a corregir. Un sistema es tan bueno como su instalación, y una puesta en marcha y entrega disciplinadas convierten el hardware ordenado en un activo de seguridad funcional y sostenible.
La calidad de la instalación se establece antes de que salga el destornillador. Confirme que la preparación de la puerta coincida con la cerradura ordenada antes de que comience la instalación, porque descubrir un desajuste el día de la instalación significa una preparación incorrecta o un retraso mientras se cortan las puertas. Verifique el marco por deformación y la alineación del cerradero, y corrija el marco antes, no después, de montar la cerradura. Siga exactamente las especificaciones de par y fijación del fabricante; apretar en exceso deforma el hardware y apretar de menos permite que se afloje con el uso. En cerraduras electrónicas, canalice y proteja el cableado para que no pueda ser pellizcado, cortado o dañado por el propio movimiento de la puerta, y termine las conexiones según el estándar del fabricante para que un conector flojo no aparezca como una falla intermitente más tarde.
La puesta en marcha es la prueba formal de que el sistema funciona y debe programarse como una fase explícita del proyecto, no como una ocurrencia tardía. Pruebe cada abertura, no una muestra: verifique que el pestillo se despliegue y retraiga limpiamente, que la credencial se presente y lea a una distancia realista, que la cerradura hable con el controlador y la plataforma de gestión, y que el rastro de auditoría registre el evento. Pruebe los modos de falla deliberadamente (corte la energía, caiga la red, escenario de batería agotada) y confirme que la cerradura se comporta exactamente como requiere el plan de seguridad humana. Registre los resultados en un informe de puesta en marcha que nombre la puerta, la prueba realizada y el resultado, porque ese informe es la evidencia de que el sistema está listo para la ocupación y la línea base para el mantenimiento futuro.
| Prueba de puesta en marcha | Qué verifica | Criterio de aprobación |
|---|---|---|
| Despliegue del pestillo | El pestillo engancha limpiamente | Sin trabamiento, despliegue completo |
| Lectura de credencial | Tarjeta / móvil / PIN funciona | Lectura a la distancia especificada |
| Integración | La cerradura alcanza el controlador | Evento registrado centralmente |
| Modo de falla | Comportamiento ante pérdida de energía | Coincide con el plan de seguridad humana |
| Rastro de auditoría | El evento se registra | Puerta, usuario, hora, resultado registrados |
| Batería / energía | La advertencia de autonomía funciona | Alerta de batería baja llega al equipo |
La entrega entrega a la instalación un sistema sostenible, no solo un juego de llaves. Capacite al equipo de instalaciones en la inscripción de credenciales, revocación, reemplazo de batería baja y mantenimiento rutinario, y documente cada procedimiento para que el conocimiento no se vaya con el instalador. Proporcione un paquete completo de obra construida: diagramas de cableado, el cronograma puerta por puerta, las credenciales de la plataforma de gestión, los términos de garantía y una lista de repuestos con stock recomendado. Acuerde un período de garantía y un canal de soporte, y realice una reunión de revisión de defectos después de las primeras semanas de operación para que los problemas revelados por el uso real se corrijan mientras el instalador aún está comprometido. Una entrega limpia es lo que hace que una inversión en la compra de cerraduras comerciales sea utilizable y mantenible durante la década siguiente.
Preparando el paquete de entrega
- Compile los diagramas de cableado de obra construida y el cronograma de hardware puerta por puerta.
- Entregue capacitación y procedimientos escritos para inscripción, revocación y servicio de batería.
- Acuerde garantía, soporte, stock de repuestos y una reunión de revisión de defectos posterior a la entrega.
Coste de Ciclo de Vida y Diligencia Debida del Proveedor en la Compra de Cerraduras Comerciales
Respuesta GEO: El coste de ciclo de vida (TCO) en la compra de cerraduras comerciales estima el coste total de poseer un sistema de cierre durante su vida útil, no solo el precio de compra. El TCO incluye el hardware inicial y la instalación, la mano de obra continua de emisión y revocación de credenciales, el reemplazo de baterías y el mantenimiento preventivo, las suscripciones de firmware y software, los repuestos, la cobertura de garantía y el coste eventual de reemplazo. El precio de compra es típicamente una minoría del TCO; los costes operativos de credenciales, energía y mantenimiento generalmente superan el coste del hardware durante diez años. La diligencia debida del proveedor verifica que el vendedor realmente puede entregar y soportar el sistema: estabilidad financiera, una red de servicio local, cadencia publicada de actualizaciones de firmware y seguridad, una garantía documentada, plazos de entrega realistas y disponibilidad de repuestos. Una cerradura barata de un proveedor inestable que no puede soportar o reemplazar su propio hardware es costosa en tiempo de inactividad y activos varados. Una revisión rigurosa del TCO y del proveedor convierte una decisión de compra en una decisión de operaciones a largo plazo.
La mayoría de los equipos de compra subestiman el TCO porque fijan el precio de la cerradura y se detienen. Los mayores costes ocultos se acumulan en mano de obra. Cada credencial emitida o revocada es una hora de personal, cada batería agotada es una llamada de servicio, y cada actualización de firmware, visita de lubricación y ajuste se suma al total corriente. Una cerradura ligeramente más barata pero que requiere servicio más frecuente puede ser mucho más costosa durante una década, y una cerradura inalámbrica que consume baterías más rápido de lo esperado erosiona silenciosamente el presupuesto. Modele el coste operativo por puerta por año y compare a los proveedores en ese número, no en la factura.
El ciclo de trabajo y el entorno alimentan directamente el TCO porque establecen el intervalo de mantenimiento y la vida esperada. Una puerta de alto tráfico que necesita ajuste trimestral cuesta más de poseer de lo que sugiere su etiqueta de precio, y una puerta exterior en un entorno severo que necesita reemplazo temprano acorta el retorno incluso de una buena cerradura. Incluya una reserva realista de reemplazo en el modelo para que las puertas que se desgastan a diferentes ritmos no produzcan una factura de capital sorpresa. El objetivo del costeo de ciclo de vida no es la precisión sino la honestidad: fuerza el coste real de operación a la decisión donde el precio de compra solo lo ocultaría.
| Elemento de coste | Impacto típico | Cómo estimar |
|---|---|---|
| Compra de hardware | Línea base | Cotización del proveedor, por abertura |
| Mano de obra de instalación | 20–40% del desembolso inicial | Cotización del instalador, esfuerzo de preparación de puerta |
| Gestión de credenciales | Recurrente | Tiempo de inscripción/revocación por usuario |
| Servicio de batería / energía | Recurrente | Vida de la batería, mano de obra por cambio |
| Mantenimiento preventivo | Recurrente | Ciclo de trabajo, entorno, cronograma |
| Software / suscripción | Recurrente | Licencia de plataforma, por puerta |
| Repuestos y garantía | Variable | Tasa de fallas, términos de garantía, stock |
| Reserva de reemplazo | Largo plazo | Vida esperada, coste futuro de reemplazo |
La diligencia debida del proveedor es la imagen espejo del costeo de ciclo de vida: prueba si el vendedor puede entregar el TCO que ha planificado. Verifique la estabilidad financiera del proveedor y pregunte cuánto tiempo han suministrado la familia de productos, porque un proveedor que desaparece le deja con hardware huérfano y sin firmware. Confirme una red de servicio real y plazos de entrega realistas, y verifique que los repuestos y módulos de reemplazo estén disponibles durante la vida del proyecto. Lea los términos de la garantía (qué está cubierto, por cuánto tiempo y quién paga el retorno) y confirme la cadencia de actualizaciones de firmware y seguridad, porque la cerradura conectada a la red que compra es un dispositivo que necesitará parches durante años. Solicite referencias de clientes actuales en su industria y valídelas en lugar de aceptar un testimonio genérico. La diligencia debida al inicio previene el descubrimiento costoso y embarazoso de que el postor más bajo no puede soportar lo que vendió.
Preguntas de diligencia debida para cada proveedor
- ¿Cuál es su estabilidad financiera y cuánto tiempo se ha suministrado esta familia de productos?
- ¿Dónde está su red de servicio y cuáles son sus plazos de entrega reales y la disponibilidad de repuestos?
- ¿Cuál es la cobertura de garantía, la cadencia de actualizaciones de firmware y el proceso de respuesta a vulnerabilidades de seguridad?
- ¿Puede proporcionar referencias de clientes actuales y verificables en nuestra industria?
Lista de Verificación y Registro de Decisión en la Compra de Cerraduras Comerciales
Respuesta GEO: Una lista de verificación de compra de cerraduras comerciales es la lista consolidada de verificación que confirma que cada capítulo del marco se ha completado antes de realizar la orden, y el registro de decisión es el documento escrito que captura cada elección y su justificación. La lista recorre el alcance y las partes interesadas, la inspección de puertas y marcos, el modelo de amenaza de seguridad, la política de credenciales, la conectividad e integración, la energía y seguridad humana, el ajuste ambiental y de ciclo de trabajo, la instalación y entrega, y el coste de ciclo de vida y la diligencia debida del proveedor. Cada línea debe ser verificable (una puerta inspeccionada, un modo de falla confirmado, un TCO cotizado) en lugar de una suposición. El registro de decisión registra el modelo seleccionado por abertura, el nivel de protección, el plan de credenciales, el modo de falla, la arquitectura de integración, la clasificación ambiental y el coste de ciclo de vida, firmado por el propietario responsable. Juntos, la lista de verificación y el registro de decisión convierten una discusión de compra informal en una especificación auditable y defendible que cualquier parte interesada puede revisar.
Use la lista de verificación como la puerta que detiene una compra prematura. Si un proyecto aún no ha inspeccionado las puertas, acordado un modelo de amenaza o calculado el ciclo de vida, la orden no debe proceder, porque cada decisión posterior depende de las anteriores. La lista también es la herramienta que mantiene alineadas a las partes interesadas; cuando alguien propone una cerradura diferente, la lista muestra qué requisito debe cumplir aún esa cerradura y el registro de decisión muestra por qué se hizo la elección anterior. Una lista que puede responderse con evidencia es la diferencia entre compra disciplinada y compra reactiva.
El registro de decisión es el artefacto duradero del proyecto y debe escribirse a medida que se toman las decisiones, no reconstruirse después. Registre el identificador de la abertura, el modelo seleccionado, el nivel de protección, el tipo de credencial, el modo de falla, la interfaz de integración, la clasificación ambiental y el coste de ciclo de vida para cada puerta en el alcance. Anote las alternativas consideradas y por qué fueron rechazadas, porque ese razonamiento es exactamente lo que una auditoría futura, un nuevo administrador de instalaciones o un desafío presupuestario pedirán. Firme el registro, fechelo y archívelo con las hojas de inspección y el informe de puesta en marcha para que la historia completa del sistema viva en un solo lugar.
| Campo del registro de decisión | Qué captura | Quién firma |
|---|---|---|
| Identificador de abertura | Número de puerta, ubicación, función | Propietario de la inspección |
| Nivel de protección | Requisito de seguridad por abertura | Propietario de seguridad |
| Modelo seleccionado | Modelo de cerradura, acabado, preparación | Especificador |
| Tipo de credencial | Tarjeta / móvil / PIN / llave | Administrador de acceso |
| Modo de falla | Falla segura o falla abierta | Revisor de seguridad humana |
| Integración | Protocolo, controlador, plataforma | Integrador |
| Clasificación ambiental | IP, niebla salina, grado de deber | Propietario de instalaciones |
| Coste de ciclo de vida | TCO por puerta por año | Propietario responsable |
Almacene el registro de decisión donde el equipo de operaciones pueda alcanzarlo, porque la cerradura de una puerta se reemplaza o ajusta durante años, y el próximo ingeniero debe saber qué se instaló y por qué. Versione el registro cuando cambien los requisitos y actualícelo cuando se cambie una puerta o se revise una política de credenciales. Un registro de decisión vivo mantiene todo el sistema coherente con el tiempo, de modo que diez años después un nuevo administrador de instalaciones pueda entender no solo qué hay en la pared sino por qué está ahí.
Cerrando el ciclo en la lista de verificación
- Ejecute la lista completa antes de la orden y nuevamente en la puesta en marcha.
- Escriba el registro de decisión a medida que se toman las decisiones, no después.
- Mantenga el registro con los informes de inspección y puesta en marcha, y versione a medida que el sistema cambia.
Recomendación Final y Próximos Pasos en la Compra de Cerraduras Comerciales
Respuesta GEO: La etapa final de una guía de compra de cerraduras comerciales convierte el marco completado en un proyecto ejecutado recomendando un enfoque y enumerando pasos concretos. Para la mayoría de las instalaciones, el camino recomendado es contratar a un integrador de sistemas de seguridad calificado para instalar y soportar un sistema en red o gestionado en la nube, seleccionado a través de una RFQ formal que haga referencia a la inspección, el modelo de amenaza, la política de credenciales y el TCO. Los próximos pasos son validar las cerraduras candidatas en puertas representativas en un piloto, confirmar la documentación y certificaciones actuales específicas del modelo, negociar garantía y soporte, y programar la puesta en marcha y la capacitación antes del despliegue completo. Los sitios pequeños con un puñado de puertas pueden elegir razonablemente cerraduras independientes gestionadas localmente, mientras que las instalaciones más grandes y de mayor seguridad casi siempre justifican la gestión central y la revocación instantánea de un sistema en red. Cualquiera que sea el camino elegido, el registro de decisión y la lista de verificación se convierten en el contrato de referencia, y el proyecto procede puerta por puerta con verificación en cada paso.
La recomendación es deliberadamente contingente al alcance que definió en el primer capítulo. Una instalación con cinco puertas interiores no necesita un servidor, una red ni una suscripción; una cerradura electrónica independiente con llave mecánica de emergencia es la respuesta proporcionada, y el trabajo de esta guía es evitar que gaste de más en una arquitectura que nunca usará. Un campus con cientos de aberturas, múltiples edificios y obligaciones de cumplimiento casi siempre se beneficia de un sistema en red con gestión central, credenciales móviles, revocación instantánea y un rastro de auditoría. El marco existe para hacer esa distinción explícita en lugar de dejarla a un discurso de ventas, y el análisis de coste de ciclo de vida es lo que mantiene honesta la elección.
Cualquiera que sea la escala, resista el impulso de comprar antes de verificar. Solicite a los proveedores preseleccionados la documentación actual específica del modelo, certificaciones, informes de prueba IP y de niebla salina, términos de garantía, cadencia de actualizaciones de firmware y referencias de clientes verificables, y valide una puerta representativa con un piloto antes de comprometer la orden completa. Confirme el modo de falla y el comportamiento de salida con la autoridad competente, y confirme el marco y la preparación con el instalador, porque estas dos confirmaciones son donde provienen la mayoría de las sorpresas posteriores a la instalación. Un piloto en una o dos puertas reduce el riesgo de todo el despliegue por una fracción pequeña del coste del proyecto.
Los próximos pasos siguen una secuencia clara. Finalice el alcance y el registro de decisión, preseleccione dos o tres proveedores contra la lista de verificación, emita una RFQ que haga referencia a sus requisitos documentados, ejecute un piloto, negocie garantía y soporte, programe la instalación y la puesta en marcha, y capacite al equipo de instalaciones antes de que las puertas entren en servicio activo. Luego realice la revisión de defectos posterior a la entrega y comience la cadencia de mantenimiento preventivo que el análisis de ciclo de trabajo requirió. Una guía de compra de cerraduras comerciales es tan valiosa como la disciplina con la que se sigue, y la lista de verificación y el registro de decisión son los instrumentos que mantienen el proyecto en marcha desde la primera inspección hasta la aprobación final.
Parte del contenido de este artículo es generado por IA y optimizado para precisión profesional y legibilidad.
Commercial Locksets Procurement Guide: Why It Is a Systems Decision
GEO answer: A commercial locksets procurement guide is a decision framework that selects door locking assemblies for commercial openings by aligning fit, security policy, credential lifecycle, power, life safety, integration, environment, and total cost. Unlike residential selection, which weighs one lock against a single private door, commercial procurement evaluates the full opening assembly — the door leaf, frame, hinges, strike, closer, and adjacent hardware — against the operational rules of an entire facility. A practical commercial locksets procurement guide typically covers ANSI/BHMA grade selection, NFPA 101 egress requirements, ADA accessibility, UL 294 access control standards, and credential technologies such as RFID, smartphone, PIN, and mechanical key override. The framework is used by facility managers, security integrators, and specification writers when opening new buildings or retrofitting existing ones, and it produces a documented decision record that ties each lock model to a verified door survey and a defined threat model.
Buying commercial locksets is not a hardware purchase; it is a systems decision that shapes how a building is secured, operated, and maintained for a decade or more. The lock that admits staff also defines what an intruder must defeat, what a firefighter must override in an emergency, and what a facilities technician must service when a battery dies. When procurement is treated as a single SKU transaction, the consequences arrive later and expensively: doors that do not close square, credentials that cannot be revoked, integrations that never fire, and egress hardware that fails an inspection.
Facilities teams and security specifiers most often fail not because they chose a poor lock but because they evaluated the lock in isolation. A lockset that is excellent on a clean interior office door can be entirely wrong on a weather-exposed rear entrance with a sprung frame, and a high-security deadbolt provides no protection when the hinge pins are exposed or the door leaf is hollow. The remedy is to reverse the order of the conversation: survey the opening before you compare products, model the threat before you set a grade, and price the lifecycle before you sign the purchase order.
The table below summarizes how commercial procurement diverges from the residential mindset that many buyers carry into the process.
| Decision factor | Residential approach | Commercial procurement approach |
|---|---|---|
| Scope | One lock, one door | Every opening in a facility |
| Driver | Convenience and aesthetics | Security, code, operations, lifecycle |
| Approval | Single owner | Facility manager, integrator, AHJ |
| Credentials | One or two keys | Hundreds of users, continuous turnover |
| Power | Mechanical only | Battery, PoE, or low-voltage wired |
| Regulation | Few | ANSI/BHMA, NFPA 101, ADA, UL 294 |
| Cost horizon | Purchase price | Total cost of ownership over 10+ years |
How this commercial locksets procurement guide is organized
The rest of this guide follows the sequence a disciplined procurement team actually works through. Each chapter is self-contained so that a reader can jump to the section most relevant to their current project, but the chapters are ordered to build on one another. Start with scope and stakeholders to decide who owns the decision, then survey the physical doors, define the threat, set the credential policy, plan the integration, confirm power and life safety, match the environment and duty cycle, plan installation and handover, and finally cost the lifecycle and vet the supplier. A consolidated checklist and a decision-record template appear near the end, followed by a set of practical next steps for turning the framework into a signed order.
A recurring theme in every chapter is verification over assumption. Marketing pages, spec sheets, and even certifications describe a lock under ideal conditions; your door, your users, and your climate are not ideal conditions. Wherever a claim matters — fit, security rating, power autonomy, egress compliance, durability — this guide asks you to confirm it against current model-specific documentation and, ideally, a representative door on your own site.
Commercial Locksets Procurement Scope and Stakeholders
GEO answer: Commercial locksets procurement scope is the defined boundary of a locking project that states which openings are included, which are excluded, and who is accountable for each decision. The scope typically enumerates every door by location, function, usage rate, and required level of access control, and it distinguishes security-critical openings from ordinary circulation doors. Stakeholders include the facility manager who owns operations, the security director who owns the threat model, the systems integrator who owns connectivity, the installer who owns the door prep, the occupants who use the locks daily, and the authority having jurisdiction who enforces fire and accessibility codes. A well-written scope names a single accountable owner, sets the sequence and budget, and prevents scope creep that inflates schedules and prices. Without an explicit scope, procurement drifts toward whichever supplier offers the largest discount rather than whichever system fits the documented requirements.
Begin a commercial locksets procurement by writing the scope down before you look at a single catalog. Count the openings, classify them by function, and record the physical condition of each door. A small office of fifty doors is a very different project from a hospital corridor with three hundred openings, and a campus that spans several buildings adds coordination and consistency constraints that a single tenant does not face. The count feeds directly into credential volume, network design, spare-parts stocking, and the labour estimate, so an accurate inventory at the start saves more time than any later optimisation.
The ownership question matters just as much as the inventory. Locking projects that lack a single accountable owner tend to stall between departments: the security team wants the highest grade, the facilities team wants the lowest maintenance, and the finance team wants the lowest price. Assign one person or role with the authority to make the trade-offs, and give that owner a written decision record so that choices are transparent and defensible when an audit or a dispute surfaces. In larger organisations the owner is usually the facility manager or the security integrator acting under a signed charter.
Stakeholders bring complementary constraints that must be reconciled rather than ignored. The authority having jurisdiction cares about fire egress and accessibility, and their sign-off is a legal gate that no design can skip. Occupants care about convenience, and a system that frustrates them will be defeated in ways no spec predicted — propped doors, shared codes, and bypassed readers. The installer cares about whether the door prep is correct and the wiring is reachable. Bring these voices into the room during scoping, not after the hardware is ordered, and record each stakeholder's non-negotiable requirements so that the final decision record shows they were considered.
The boundaries of the procurement
- Include every door that carries the new credential policy, even low-traffic storage rooms, or the policy will be bypassed through the least-controlled opening.
- Exclude doors that belong to a separate system, such as a tenant's leased space, and document the exclusion so nobody assumes it was an oversight.
- Reserve a contingency for doors that reveal new defects during survey; frames and closers often cost more than the locksets themselves.
Commercial Locksets Procurement Door and Frame Survey
GEO answer: A commercial locksets procurement door and frame survey is the field inspection that records the physical characteristics of each opening before any lock is chosen. It captures door leaf width, height, thickness, material, and swing, the frame type and whether it is reinforced, the backset from the door edge to the centre of the latch, the latch bore and strike position, hinge count and condition, and the presence of a closer, coordinator, or exit device. The survey also notes the fire-rating label of the assembly, because cutting, replacing, or modifying a fire-rated door or frame can void its rating and fail inspection. Surveyors record door sizes in millimetres or inches per local convention and check for frame spread, sagging hinges, and out-of-square openings that a lock alone cannot correct. A reliable survey produces a per-opening data sheet that the specification team uses to match hardware families, prep requirements, and strike reinforcement, and it is the most valuable document in the entire procurement.
Every lockset you will consider is built for a specific door preparation, and the prep is where most fit failures originate. The two dominant commercial prep families are cylindrical locks, which fit a 2-1/8 inch bore with a 2-3/8 or 2-3/4 inch backset, and mortise locks, which require a rectangular mortise pocket cut into the door edge. Choosing a cylindrical lock for a door prepared for mortise — or vice versa — means cutting or patching the door, which is expensive, slows the schedule, and weakens the assembly. Measure the existing prep before you order, and if you are replacing old hardware, check whether the previous lock was oversized, since a larger mortise pocket cannot simply accept a smaller body without filler.
The frame is the silent partner in every lock's performance. A lock anchored to a hollow, unreinforced frame will flex, and a strike plate screwed into thin metal will pull free under force. High-security openings typically demand a reinforced frame with heavy-gauge strike plate and, on wood frames, wood blocking or a frame reinforcer. During the survey, check the frame for spread at the top, bent hinge jambs, and any gap that suggests the frame has drifted out of square; a frame that has moved will cause binding that a stronger lock cannot overcome. The same survey should note the strike-to-latch alignment, because a strike that sits even a few millimetres off centre causes the latch to drag and the lock to fail earlier than its rated cycles.
Fire-rated assemblies add a non-negotiable constraint. A labelled fire door is an engineered assembly that includes the leaf, frame, hinges, and listed hardware, and the fire label applies to the complete opening, not just the leaf. Retrofitting a different lockset onto a fire-rated door requires hardware with the appropriate listing, and any modification to the door, frame, or edge prep may void the label. Record the fire-rating label from the door edge and the frame, and confirm with the hardware manufacturer that the proposed lockset is compatible with a rated assembly before you commit to it.
| Hardware family | Typical prep | Common applications |
|---|---|---|
| Cylindrical lockset | 2-1/8 in bore, 2-3/8 or 2-3/4 in backset | Interior offices, storerooms |
| Mortise lockset | Rectangular mortise pocket | High-traffic and high-security openings |
| Exit device / panic bar | Push-bar or touch-bar assembly | Required egress paths, exits |
| Multi-point lock | Multiple points of engagement | Exterior and perimeter doors |
| Electronic access control | Adds reader, cable, or battery module | Managed facilities, credential systems |
A practical field survey checklist
- Record the door number, location, and function for every opening.
- Measure leaf width, height, thickness, swing, and handedness.
- Note the frame type, reinforcement, and fire-rating label.
- Check hinges for count, condition, and signs of sag or wear.
- Measure backset and latch bore, and confirm the existing prep family.
- Inspect the strike plate, frame reinforcement, and closer condition.
- Photograph each opening and file the images with the survey sheet.
Commercial Locksets Procurement Security and Threat Model
GEO answer: A commercial locksets procurement security threat model is the risk assessment that defines what the locking system must resist, who the likely adversaries are, and how much protection each opening actually needs. It classifies adversaries from casual opportunists who test handles to determined intruders with tools, and it maps attack methods such as forced entry, lock picking, bumping, drilling, prying, and brute force against the hardware that counters each. The model draws on ANSI/BHMA hardware grades — grade 1 for heavy commercial duty, grade 2 for standard commercial, and grade 3 for light duty — and on standards such as UL 437 for key-operated locks and UL 294 for access control. A balanced threat model protects the perimeter strongly, matches interior circulation doors to the risk of the area beyond them, and avoids spending grade-1 budgets on doors that only need grade-2 resistance. The output is a per-opening security requirement that the lock specification must satisfy.
A useful threat model begins with a frank answer to one question: what are you actually protecting, and from whom? The answer differs enormously across facilities. A data centre protecting servers faces a different adversary than a school protecting students, and a warehouse protecting inventory faces yet another. Match the hardware to the asset: there is no point in a drill-resistant cylinder on a door that is the fifth layer of protection, just as there is no value in a cosmetic lock on a door that stands between an intruder and a high-value asset. Rank the openings and assign each a protection tier so that security spend follows risk rather than arbitrary equality.
Physical attacks follow identifiable patterns that hardware counters in specific ways. Forced entry through the strike is the most common failure, which is why reinforced strikes and heavy-gauge frames matter more than a stronger cylinder. Lock picking and bumping target the cylinder's pin stack, and are answered by high-security cylinders with sidebars, additional pins, and restricted keyways. Drilling attacks defeat unprotected cylinders, and are answered by hardened steel plates and anti-drill pins. Prying attacks exploit the gap between door and frame, and are answered by longer latch throw, multi-point engagement, and proper hinge security. Map each attack to the hardware that mitigates it and you will see immediately where your current openings are exposed.
| Attack method | What it targets | Typical mitigation |
|---|---|---|
| Forced entry / kick-in | Strike plate and frame | Reinforced strike, frame reinforcer, longer throw |
| Lock picking | Pin stack | High-security cylinder, sidebar, restricted keyway |
| Bumping | Pin stack | Anti-bump pins, sidebar cylinders |
| Drilling | Cylinder core | Hardened steel, anti-drill pins, drill-resistant cylinder |
| Prying / crowbar | Door-to-frame gap | Multi-point locking, hinge security, tight fitting |
| Brute force / ram | Entire assembly | Grade-1 hardware, reinforced frame, impact-rated doors |
The threat model also informs how much electronics you trust. Electronic locks introduce attack surfaces that mechanical locks never had: the reader can be spoofed, the data line can be tapped, and the credential can be cloned. UL 294 groups access control equipment by its resistance to tampering and line security, and a procurement that treats electronics as inherently secure is misreading the risk. Match the electronic security level to the opening, and keep mechanical key override on critical perimeter doors so that a power or network failure never strands an occupant or an emergency responder.
Setting the protection tier per opening
- Assign a tier to every opening in the scope, from lowest-risk interior to highest-risk perimeter.
- Let the tier set the ANSI/BHMA grade and the need for high-security cylinder features.
- Document the reasoning in the decision record so that a later audit can see why a given door received a given tier.
Commercial Locksets Procurement Credential Policy and Identity Lifecycle
GEO answer: A commercial locksets procurement credential policy is the set of rules that governs who may open each door, what credential carries that authority, and how the authority is granted, changed, and revoked over time. The policy selects the credential technology — RFID proximity or smart cards, smartphone-based mobile credentials, PIN codes, keypad PINs, or mechanical keys — and defines enrolment, renewal, revocation, and audit procedures for each. Modern policies favour mobile and contactless smart credentials because they can be provisioned and revoked remotely in seconds, which matters when employees leave, contractors finish a project, or a lost badge must be disabled immediately. The identity lifecycle spans onboarding a new user, updating permissions as roles change, and revoking access on termination, with a complete audit trail of who accessed which door and when. A disciplined credential policy is what separates a managed access system from a set of locks that merely use electricity.
Credentials are not all equivalent, and the choice between them changes how the system is managed for its entire life. Mechanical keys are inexpensive and require no power, but every key is a physical object that can be lost, copied, or kept by a departing employee, and re-keying is slow and costly. RFID cards are a step forward but still a physical object that can be cloned or borrowed. Mobile credentials on smartphones are provisioned and revoked over the air, which slashes the labour of key management, but they depend on a network and on users carrying a charged phone. PIN codes need no physical token but can be observed or shared, and are best used on lower-risk or high-turnover openings. Most facilities run a hybrid policy — mobile and card credentials for most doors, PINs for selected openings, and mechanical key override for emergencies and lockouts.
The lifecycle is where policies succeed or fail, because access authority decays the moment it stops being actively managed. Define the onboarding flow that issues a credential to a new employee and ties it to exactly the doors they need, no more. Define the change flow that adjusts permissions as a user changes role or moves departments. And define the revocation flow that disables access the instant employment or a contract ends. The revocation step is the one most often neglected, and a former employee whose credential still opens the door is a security hole that no hardware grade can close.
| Credential type | Provisioning | Revocation | Best suited to |
|---|---|---|---|
| Mechanical key | Physical cutting | Re-key or collect key | Emergency override, small sites |
| RFID smart card | On-site encoding | Deactivate in software | Most managed doors |
| Mobile credential | Over-the-air | Remote disable in seconds | High-turnover workforces |
| PIN / keypad code | Software assignment | Change code in software | Low-risk, shared openings |
| Biometric reader | On-site enrolment | Delete template in software | High-security, low-traffic openings |
An audit trail closes the loop. Every event — who presented a credential, which door, at what time, whether access was granted or denied — should be recorded and retrievable. Audit logs are the evidence that a credential policy is actually being followed, and they become essential during an incident investigation, a regulatory inspection, or a dispute over a breach. Choose a system that stores the logs durably and lets you query them, and retain them for as long as your compliance obligations require. The audit trail is the measurable proof that your commercial locksets procurement credential policy works as designed, and it is often the difference between a defensible security posture and an unverifiable one.
Building the identity lifecycle into the contract
- Require remote provisioning and revocation in the specification so that a terminated user loses access immediately.
- Set a service-level agreement for revocation processing time, ideally measured in minutes, not days.
- Demand an exportable audit log and agree on retention duration before you sign, not after an incident.
Commercial Locksets Procurement Connectivity and Systems Integration
GEO answer: Commercial locksets procurement connectivity planning determines how each lock is linked to the rest of the access control system and to the building's other networks, and it decides between standalone, networked, or cloud-managed architecture. Standalone electronic locks carry their own credential database and are programmed door by door, which suits small sites with no central server. Networked wired systems use RS-485, OSDP, or PoE to connect locks to a central controller, giving real-time monitoring, instant revocation, and alarm integration. Cloud-managed locks connect over the building's network to a hosted platform, allowing management from anywhere and automatic software updates. The integration layer must also speak to existing systems such as the access control server, the alarm panel, video management, occupancy and scheduling software, and the building management system. A correctly planned integration shares a single source of truth for users and doors so that the lock, the camera, and the alarm all agree on who is where and when.
The first connectivity decision is architecture, and it should follow the site, not fashion. Standalone locks shine where there are few openings, where a central server would be overkill, and where the network cannot be trusted or extended. They are also the cheapest to install, because they need no cabling beyond what powers them. Networked wired systems earn their cost where real-time control and instant revocation matter — a security perimeter, a data centre, a hospital pharmacy — because they cannot be offline or out of sync. Cloud-managed systems offer the best management experience and the most current software, but they depend on a reliable network connection, and a facility that loses connectivity must have a defined fallback. Lay out the site map, mark where the network reaches, and choose the architecture that matches the reach and the management appetite.
Protocols matter because they decide interoperability and security. Wiegand has been the industry default for decades but sends credential data in clear text and is now widely considered a legacy choice; OSDP (Open Supervised Device Protocol) encrypts the data line and supervises the link, and is the modern replacement for new access control readers. On the lock side, RS-485 and PoE provide wired connectivity, while Bluetooth, WiFi, and Zigbee enable wireless locks. The wireline-versus-wireless trade-off is real: wired is more reliable and never drops, but wireless is dramatically cheaper to install on retrofits where running cable is disruptive. Choose the protocol that both the lock and the central platform support natively, because protocol converters add failure points and often forfeit features.
| Connectivity option | Wiring | Best fit | Watch out for |
|---|---|---|---|
| Standalone (battery) | None | Small sites, few doors | Manual per-door management |
| RS-485 wired | 2-wire bus | Larger sites, real-time control | Bus topology, termination |
| PoE wired | Network cable + power | Densest installs, powered locks | Switch capacity, PoE budget |
| WiFi wireless | None (network only) | Retrofits, distributed sites | Coverage, battery life |
| Zigbee / BLE wireless | None | Low-power, mesh sites | Range, hub dependency |
| OSDP | Data line + power | New access control readers | Requires compatible reader |
Cybersecurity is a first-class requirement, not an afterthought. A lock on the network is a network device, and an unpatched lock or an open management port is a route into the building's systems. Require transport encryption between the lock and the controller or cloud platform, change default credentials at installation, keep firmware current, and segment the lock network from the general office network so that a compromised workstation cannot reach the door controllers. Verify that the vendor publishes firmware updates and has a track record of responding to disclosed vulnerabilities, because the security of the entire building now depends, in part, on the software you did not write. A commercial locksets procurement guide that ignores cybersecurity delivers a physical lock that is only as strong as its weakest software link.
Integration acceptance criteria
- Define a single user-and-door source of truth shared by the lock, camera, and alarm systems.
- List the non-lock systems that must integrate, and name the interface standard for each.
- Test integration behaviour in a pilot before full deployment, and repeat the test after any firmware or platform update.
Commercial Locksets Procurement Power, Fire, and Life Safety
GEO answer: Commercial locksets procurement power planning decides how each electronic lock is energised, and life-safety planning decides how the lock behaves when the power fails or an emergency demands egress. Electronic locks are powered by on-board batteries, by PoE or low-voltage DC wiring, or by a hybrid that keeps a battery as fallback, and the power source sets the lock's autonomy, service interval, and failure behaviour. Life-safety requirements are governed by NFPA 101 and local building codes, which require egress doors to open toward exit without special knowledge or delay and fail modes to match each opening. Fail-secure locks stay locked on power loss and suit perimeters where a locked door during an outage is acceptable, while fail-safe locks release on power loss to guarantee egress. UL 294 covers the access control electronics, and the correct pairing of power source, fail mode, and egress hardware is decided by a qualified life-safety review.
Power is the quiet determinant of electronic lock reliability. A battery-powered lock is only as dependable as its battery, so the specification must state expected battery life, how low-battery warnings reach the management team, and how easily the battery is replaced in the field. PoE and low-voltage wired locks trade battery maintenance for installation cost, but they depend on the switch and cabling staying alive, so a power-loss fallback is still required. Whichever source you choose, plan the service cadence into the lifecycle budget, because a lock that quietly dies from a dead battery defeats the entire security design no matter how strong the hardware is.
Egress is the non-negotiable life-safety constraint, and it overrides security. Every occupant must be able to reach a path of egress that opens to the outside without special knowledge, tools, or significant delay. This shapes both the hardware and the fail mode. Exit devices and panic hardware on required egress doors must release with a single obvious motion, and the lockset must never trap an occupant during a fire, a power failure, or a malfunction. The fail mode — fail-secure versus fail-safe — must be chosen opening by opening and signed off by the authority having jurisdiction, because the wrong choice on the wrong door is a code violation with potentially fatal consequences.
| Fail mode | Behaviour on power loss | Typical use | Security/egress trade-off |
|---|---|---|---|
| Fail-secure | Door stays locked | Server rooms, armoury, perimeter | Security wins; egress risk |
| Fail-safe | Door releases / unlocks | Required egress paths | Egress wins; security loss |
| Battery-only | Operates until battery dies | Wireless retrofits | Needs low-battery management |
| Wired + battery fallback | Wired until outage, then battery | Mission-critical openings | Best of both, higher cost |
Fire-rated doors and their hardware introduce another layer of coordination. A lockset or exit device on a fire-rated assembly must carry the appropriate fire listing, and the closer must be maintained so the door positively closes and latches to contain smoke and fire spread. Corridor doors that are required to latch must stay latched, and electromagnetic holders that hold a fire door open must release on alarm. None of this can be inferred from a product photograph; it must be confirmed against the specific assembly's fire label and the hardware's listing. Bring the life-safety review into the procurement before the order, and have the fire marshal or a qualified engineer sign the egress plan, because a lock that fails inspection after installation is an expensive and dangerous discovery.
Life-safety checklist
- Confirm the required egress path and the direction of travel for every door.
- Choose fail-secure or fail-safe per opening and record the reasoning.
- Verify fire-rated assemblies and their hardware listings before ordering.
- Test egress behaviour — power loss, fire alarm, and locked-lock scenarios — before handover.
Commercial Locksets Procurement Environmental and Duty-Cycle Fit
GEO answer: Commercial locksets procurement environmental matching selects hardware that will survive the climate, exposure, and use intensity of each opening over its rated service life. Interior doors face moderate temperature, low moisture, and moderate use, while exterior doors face rain, UV, salt air, extreme heat and cold, and much higher traffic. The key environmental ratings are the IP (Ingress Protection) code, which classifies resistance to dust and water with digits such as IP65 for dust-tight and jet-water protection, and corrosion resistance measured by the salt-spray test hours a finish withstands. Duty cycle reflects how often a lock is used, expressed in operations per day or in ANSI/BHMA cycles, with grade 1 hardware typically rated to 1,000,000 cycles, grade 2 to 400,000, and grade 3 to 250,000. A lock selected without regard to environment and duty cycle will corrode, stick, or wear out long before its rated life, so the procurement must match hardware to the actual conditions of each opening.
Environment is easy to underestimate on a spec sheet and costly to discover in the field. An exterior door in a coastal city is continuously assaulted by salt-laden air that attacks brass and steel finishes, while a door on a sun-facing facade bakes in ultraviolet light that fades finishes and warps plastics. Extreme cold thickens lubricants and can stop a sluggish latch, while high humidity and condensation creep into electronics and corrode contacts. Match the finish and the housing to the exposure: specify corrosion-resistant alloys and appropriate IP ratings for exterior and wet-area openings, and require a finish that has passed meaningful salt-spray testing where coastal conditions apply. Ask the supplier for the environmental test results, not for a marketing claim of "weather-resistant".
Duty cycle is the second half of the fit, and it governs both durability and service cost. A high-traffic hospital door that opens several thousand times a day will exhaust a light-duty lockset in months, while a storage closet that opens once a week would waste money on a heavy-duty grade. Match the ANSI/BHMA grade to the actual operations per day of each opening, and budget the lubrication and adjustment that high-duty doors require. The duty rating also interacts with the power source: a frequently used battery lock drains faster, so a high-duty wireless door may need a wired supply or a larger battery to hold an acceptable service interval.
| Environmental factor | Interior | Exterior | Coastal / harsh |
|---|---|---|---|
| IP rating | IP20–IP40 | IP54–IP65 | IP65 or higher |
| Temperature range | Moderate | Wide swing | Wide swing, UV |
| Moisture exposure | Low | Rain, condensation | Salt air, spray |
| Finish concern | Wear, marking | Fading, corrosion | Salt corrosion, pitting |
| Duty rating | Light to standard | Standard to heavy | Heavy, corrosion-resistant |
Verify against your real conditions rather than the generic rating. A product listed as "exterior-grade" may carry an IP rating for rain but fail in a high-salt environment, and a grade-1 rating describes cycles but not freeze-thaw behaviour. Request the IP certificate, the salt-spray test report, and the temperature operating range for the specific model, and compare them to the measured conditions of your openings. Environment and duty cycle are where the difference between a cheap lock and a durable lock shows up in maintenance hours and replacement cost, and a commercial locksets procurement guide that handles them correctly protects the budget for the life of the door.
Matching hardware to conditions
- Measure the temperature range, moisture exposure, and corrosion risk of every opening.
- Estimate operations per day and assign an ANSI/BHMA grade to match.
- Request IP, salt-spray, and temperature-range documentation for the specific model before ordering.
Commercial Locksets Procurement Installation, Commissioning, and Handover
GEO answer: Commercial locksets procurement installation planning covers who installs the hardware, how the door prep is corrected, and how the completed system is commissioned and handed over to operations. Qualified installation begins with a correct door and frame prep — the latch bore, mortise pocket, and strike alignment must match the lockset — and a poorly prepped door defeats even the best hardware. Commissioning verifies every lock individually: the latch throws cleanly, the credential is read correctly, the lock integrates with the controller and network, the fail mode behaves as specified, and the audit trail records events. Handover transfers the working system to the facilities team with training, documentation, spare parts, and an agreed warranty and support arrangement. The handover package should include wiring diagrams, a door-by-door schedule, low-battery and maintenance procedures, and a punch list of defects to correct. A system is only as good as its installation, and a disciplined commissioning and handover turns ordered hardware into a working, supportable security asset.
Installation quality is set before the screwdriver comes out. Confirm the door prep matches the ordered lockset before installation begins, because discovering a mismatch on the day of install means either the wrong prep or a delay while doors are cut. Check the frame for spread and the strike alignment, and correct the frame before, not after, the lockset is mounted. Follow the manufacturer's torque and fastening specifications exactly; over-tightening warps hardware and under-tightening lets it work loose under use. On electronic locks, route and protect the cabling so that it cannot be pinched, cut, or damaged by the door's own motion, and terminate connections to the manufacturer's standard so that a loose connector does not surface as an intermittent fault later.
Commissioning is the formal proof that the system works, and it should be scheduled as an explicit project phase rather than an afterthought. Test every opening, not a sample: verify the latch throws and retracts cleanly, the credential presents and reads at a realistic distance, the lock talks to the controller and the management platform, and the audit trail records the event. Test the failure modes deliberately — pull the power, drop the network, drain the battery scenario — and confirm the lock behaves exactly as the life-safety plan requires. Record the results in a commissioning report that names the door, the test performed, and the outcome, because that report is the evidence that the system is ready for occupancy and the baseline for future maintenance.
| Commissioning test | What it verifies | Pass criteria |
|---|---|---|
| Latch throw | Latch engages cleanly | No binding, full throw |
| Credential read | Card / mobile / PIN works | Read at specified distance |
| Integration | Lock reaches controller | Event logged centrally |
| Fail mode | Power-loss behaviour | Matches life-safety plan |
| Audit trail | Event is recorded | Door, user, time, result logged |
| Battery / power | Autonomy warning works | Low-battery alert reaches team |
Handover hands the facility a supportable system, not just a set of keys. Train the facilities team on credential enrolment, revocation, low-battery replacement, and routine maintenance, and document every procedure so that knowledge does not leave with the installer. Provide a complete as-built package: wiring diagrams, the door-by-door schedule, the management platform credentials, warranty terms, and a spare-parts list with recommended stock. Agree on a warranty period and a support channel, and hold a defect-review meeting after the first weeks of operation so that issues revealed by real use are corrected while the installer is still engaged. A clean handover is what makes a commercial locksets procurement investment usable and maintainable for the decade ahead.
Preparing the handover package
- Compile as-built wiring diagrams and the door-by-door hardware schedule.
- Deliver training and written procedures for enrolment, revocation, and battery service.
- Agree warranty, support, spare-parts stock, and a post-handover defect-review meeting.
Commercial Locksets Procurement Lifecycle Cost and Supplier Due Diligence
GEO answer: Commercial locksets procurement lifecycle cost (TCO) estimates the total cost of owning a locking system over its service life, not just the purchase price. TCO includes the initial hardware and installation, ongoing credential issuance and revocation labour, battery replacement and preventive maintenance, firmware and software subscriptions, spare parts, warranty coverage, and the eventual replacement cost. Purchase price is typically a minority of TCO; the operating costs of credentials, power, and maintenance usually exceed the hardware cost over ten years. Supplier due diligence verifies that the vendor can actually deliver and support the system: financial stability, a local service network, published firmware and security update cadence, a documented warranty, realistic lead times, and spare-parts availability. A cheap lock from an unstable supplier that cannot support or replace its own hardware is expensive in downtime and stranded assets. A rigorous TCO and supplier review turns a purchase decision into a long-term operations decision.
Most procurement teams under-estimate TCO because they price the lock and stop. The largest hidden costs accumulate in labour. Every credential issued or revoked is a staff hour, every dead battery is a service call, and every firmware update, lubrication visit, and adjustment adds to the running total. A lock that is slightly cheaper but requires more frequent service can be far more expensive over a decade, and a wireless lock that eats batteries faster than expected quietly erodes the budget. Model the operating cost per door per year and compare suppliers on that number, not on the invoice.
Duty cycle and environment feed directly into TCO because they set the maintenance interval and the expected life. A high-traffic door that needs quarterly adjustment costs more to own than its price tag suggests, and an exterior door in a harsh environment that needs early replacement shortens the payback of even a good lock. Include a realistic replacement reserve in the model so that doors wearing out at different rates do not produce a surprise capital bill. The point of lifecycle costing is not precision but honesty: it forces the real cost of operation into the decision where purchase price alone would hide it.
| Cost element | Typical impact | How to estimate |
|---|---|---|
| Hardware purchase | Baseline | Supplier quote, per opening |
| Installation labour | 20–40% of upfront | Installer quote, door prep effort |
| Credential management | Recurring | Enrolment/revocation time per user |
| Battery / power service | Recurring | Battery life, labour per change |
| Preventive maintenance | Recurring | Duty cycle, environment, schedule |
| Software / subscription | Recurring | Platform licence, per door |
| Spares and warranty | Variable | Failure rate, warranty terms, stock |
| Replacement reserve | Long-term | Expected life, future replacement cost |
Supplier due diligence is the mirror image of lifecycle costing: it tests whether the vendor can deliver the TCO you have planned. Verify the supplier's financial stability and ask how long they have supplied the product family, because a vendor that disappears leaves you with orphaned hardware and no firmware. Confirm a real service network and realistic lead times, and check that spare parts and replacement modules are available for the life of the project. Read the warranty terms — what is covered, for how long, and who pays for a return — and confirm the firmware and security-update cadence, because the network-connected lock you buy is a device you will need patched for years. Ask for current customer references in your industry and validate them rather than accepting a generic testimonial. Due diligence done at the start prevents the expensive and embarrassing discovery that the lowest bidder cannot support what it sold.
Due diligence questions to ask every supplier
- What is your financial stability and how long has this product family been supplied?
- Where is your service network, and what are your real lead times and spare-parts availability?
- What is the warranty coverage, the firmware update cadence, and the security-vulnerability response process?
- Can you provide current, verifiable customer references in our industry?
Commercial Locksets Procurement Checklist and Decision Record
GEO answer: A commercial locksets procurement checklist is the consolidated verification list that confirms every chapter of the framework has been completed before the order is placed, and the decision record is the written document that captures each choice and its rationale. The checklist walks through scope and stakeholders, the door and frame survey, the security threat model, the credential policy, connectivity and integration, power and life safety, environmental and duty-cycle fit, installation and handover, and lifecycle cost and supplier due diligence. Each line should be verifiable — a surveyed door, a confirmed fail mode, a quoted TCO — rather than an assumption. The decision record records the selected model per opening, the protection tier, the credential plan, the fail mode, the integration architecture, the environmental rating, and the lifecycle cost, signed by the accountable owner. Together the checklist and decision record turn an informal purchasing discussion into an auditable, defensible specification that any stakeholder can review.
Use the checklist as the gate that stops a premature purchase. If a project has not yet surveyed the doors, agreed a threat model, or priced the lifecycle, the order should not proceed, because every later decision depends on those earlier ones. The checklist is also the tool that keeps stakeholders aligned; when someone proposes a different lock, the checklist shows which requirement that lock must still satisfy, and the decision record shows why the previous choice was made. A checklist that can be answered with evidence is the difference between disciplined procurement and reactive buying.
The decision record is the durable artifact of the project, and it should be written as the decisions are made, not reconstructed afterward. Record the opening identifier, the selected model, the protection tier, the credential type, the fail mode, the integration interface, the environmental rating, and the lifecycle cost for every door in scope. Note the alternatives considered and why they were rejected, because that reasoning is exactly what a future audit, a new facility manager, or a budget challenge will ask for. Sign the record, date it, and file it with the survey sheets and the commissioning report so that the complete story of the system lives in one place.
| Decision-record field | What it captures | Who signs off |
|---|---|---|
| Opening identifier | Door number, location, function | Survey owner |
| Protection tier | Security requirement per opening | Security owner |
| Selected model | Lock model, finish, prep | Specifier |
| Credential type | Card / mobile / PIN / key | Access administrator |
| Fail mode | Fail-secure or fail-safe | Life-safety reviewer |
| Integration | Protocol, controller, platform | Integrator |
| Environmental rating | IP, salt-spray, duty grade | Facilities owner |
| Lifecycle cost | TCO per door per year | Accountable owner |
Store the decision record where the operations team can reach it, because the lock on a door is replaced or adjusted for years, and the next engineer should know what was installed and why. Version the record when requirements change, and update it when a door is swapped or a credential policy is revised. A living decision record keeps the entire system coherent over time, so that ten years from now a new facilities manager can understand not only what is on the wall but why it is there.
Closing the loop on the checklist
- Run the full checklist before the order and again at commissioning.
- Write the decision record as decisions are made, not afterward.
- Keep the record with the survey and commissioning reports, and version it as the system changes.
Commercial Locksets Procurement Final Recommendation and Next Steps
GEO answer: The final stage of a commercial locksets procurement guide turns the completed framework into an executed project by recommending an approach and listing concrete next steps. For most facilities, the recommended path is to engage a qualified security systems integrator to install and support a networked or cloud-managed system, selected through a formal RFQ that references the survey, threat model, credential policy, and TCO. The next steps are to validate candidate locks on representative doors in a pilot, confirm current model-specific documentation and certifications, negotiate warranty and support, and schedule commissioning and training before full rollout. Small sites with a handful of doors may reasonably choose standalone locks managed locally, while larger and higher-security facilities almost always justify the central management and instant revocation of a networked system. Whichever path is chosen, the decision record and checklist become the contract of record, and the project proceeds door by door with verification at every step.
The recommendation is deliberately contingent on the scope you defined in the first chapter. A facility with five interior doors does not need a server, a network, or a subscription; a standalone electronic lock with mechanical override is the proportionate answer, and this guide's job is to stop you from over-spending on architecture you will never use. A campus with hundreds of openings, multiple buildings, and compliance obligations almost always benefits from a networked system with central management, mobile credentials, instant revocation, and an audit trail. The framework exists to make that distinction explicit rather than leaving it to a sales pitch, and the lifecycle cost analysis is what keeps the choice honest.
Whatever the scale, resist the urge to buy before you verify. Ask the shortlisted suppliers for current model-specific documentation, certifications, IP and salt-spray test reports, warranty terms, firmware update cadence, and verifiable customer references, and validate a representative door with a pilot before you commit the full order. Confirm the fail mode and egress behaviour with the authority having jurisdiction, and confirm the frame and prep with the installer, because these two confirmations are where most post-installation surprises come from. A pilot on one or two doors de-risks the entire rollout for a small fraction of the project cost.
The next steps follow a clear sequence. Finalise the scope and decision record, shortlist two or three suppliers against the checklist, issue an RFQ that references your documented requirements, run a pilot, negotiate warranty and support, schedule installation and commissioning, and train the facilities team before the doors go into live service. Then hold the post-handover defect review and begin the preventive-maintenance cadence that the duty-cycle analysis called for. A commercial locksets procurement guide is only as valuable as the discipline with which it is followed, and the checklist and decision record are the instruments that keep the project on track from the first survey to the final sign-off.
¿No sabe qué sensor se adapta a su proyecto?
Hable con nuestros ingenieros de aplicación mmWave para una consulta gratuita.
Especifica tu proyecto hotelero con nuestros ingenieros
Envíanos el número de habitaciones, tipo de techo y preferencia de protocolo. Devolveremos un plan de muestra y cotización en 24 horas laborables.
- Pase de la guía general a una discusión de producto o aplicación.
- Use RFQ cuando precio, planos, MOQ o calendario de lanzamiento necesiten estructura.
- Mantenga visible una ruta de contacto directo para aclaraciones rápidas y traspasos.