Guía de Sistemas de Cerradura Electrónica Comercial
Guía técnica para seleccionar e implementar un sistema de cerradura electrónica comercial: ajuste de puerta, credenciales, alimentación, integración, seguridad y costo total de propiedad.
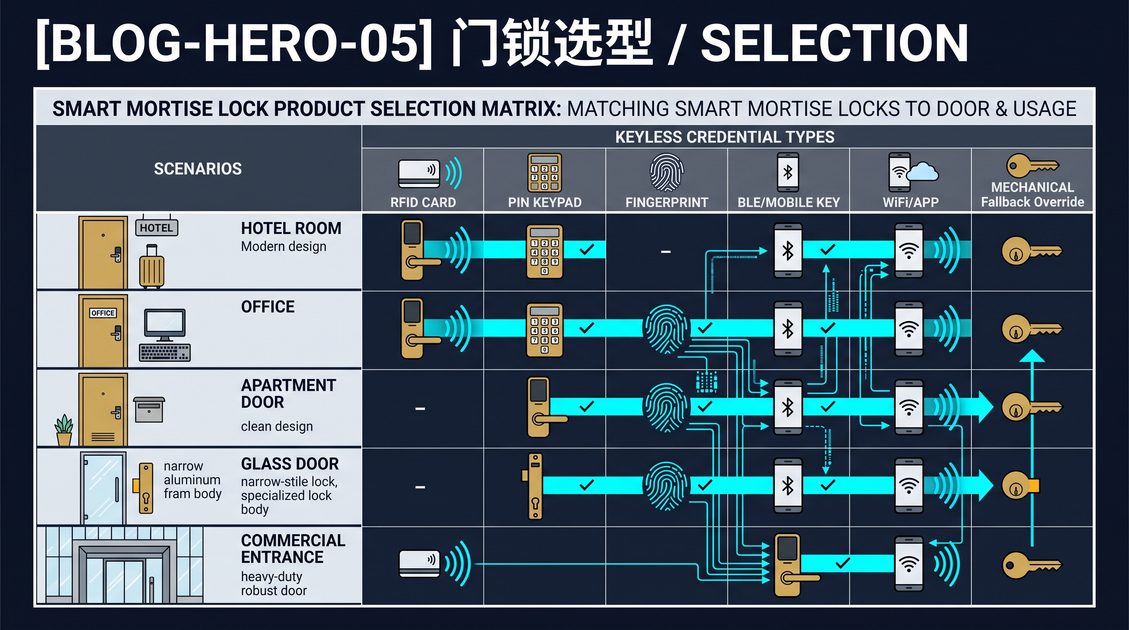
Guía de Sistemas de Cerradura Electrónica Comercial — Alcance y Definición
Un sistema de cerradura electrónica comercial es una solución de acceso electrificada que controla entradas no residenciales — oficinas, edificios multiinquilino, hoteles, centros de salud, educación, almacenes y sitios logísticos — liberando un mecanismo de cerradura mecánica solo cuando se presenta una credencial electrónica autorizada. Generalmente comprende una cerradura o caja mortaja con liberación electrónica, un lector de credenciales, un controlador que toma la decisión de conceder o denegar localmente en la cerradura o centralmente a través de una red, una fuente de alimentación preparada para operación por batería o a prueba de fallas, y una plataforma de gestión que aloja usuarios, horarios y eventos de auditoría. Las credenciales suelen incluir PIN, tarjetas de proximidad o sin contacto, aplicaciones móviles mediante Bluetooth o NFC, datos biométricos como huellas dactilares y una llave mecánica conservada como respaldo a prueba de fallas. Un sistema se elige según la geometría de la puerta y el marco, la política de acceso, el modelo de amenaza, los requisitos de salida e incendio, y el plan de mantenimiento y ciclo de vida, no según una sola característica de la ficha técnica.
Trate la cerradura como un componente de un ensamblaje completo de puerta: un cerrojo fuerte no puede compensar una hoja de núcleo hueco o una placa de impacto desalineada, y una decisión que ignora a las personas que abren la puerta a diario se convierte en un pasivo. Involucre a instalaciones, seguridad, TI, legal y usuarios habituales en la evaluación antes de comparar proveedores. Establezca un registro de decisiones que nombre a la persona responsable de cada requisito para que las elecciones posteriores sean trazables a las restricciones reales del sitio y no al mejor discurso de ventas de un proveedor.
El límite entre lo mecánico y lo electrónico
Una forma útil de enmarcar cualquier sistema de cerradura electrónica comercial es separar el núcleo mecánico — el cerrojo, pestillo, placa de impacto, cilindro y manivelas que sostienen físicamente la puerta — de la capa electrónica que decide cuándo se permite mover ese núcleo mecánico. El núcleo mecánico es lo que realmente asegura la abertura; la electrónica solo supervisa su liberación. Esta distinción importa porque un sistema que falla en la capa mecánica falla para todos, incluso cuando la electrónica es impecable. Una puerta cuyo pestillo se engancha en una placa de impacto floja es una invitación abierta que ningún lector, credencial o plataforma de gestión puede reparar. Mantenga ambas capas en la decisión y verifique el lado mecánico con el mismo rigor que la electrónica, porque el hardware físico soporta casi toda la carga real de seguridad en operación normal.
Para quién es esta guía
La guía sirve a administradores de instalaciones, directores de seguridad, administradores de TI, arquitectos, contratistas y profesionales de adquisiciones que deben especificar, comprar, instalar o mantener control de acceso para aberturas comerciales. Evita promesas específicas de marcas y afirmaciones de pruebas de fabricantes, y no sustituye la revisión legal, de incendios, accesibilidad, ciberseguridad o ingeniería calificada. Las referencias a normas y códigos se describen a un nivel adecuado para la planificación y para hacer mejores preguntas; los requisitos reales para una jurisdicción y ocupación determinadas deben ser confirmados por un profesional calificado. El orden de lectura no es obligatorio, pero las secciones se construyen unas sobre otras: el estudio físico informa la elección del factor de forma, el factor de forma limita el comportamiento de energía y seguridad de vida, y todo ello alimenta las decisiones de costo y diligencia debida. Un lector con poco tiempo puede comenzar con la lista de verificación de implementación al final y trabajar hacia atrás hasta las secciones que impulsan cada elemento de la lista.
Guía de Sistemas de Cerradura Electrónica Comercial — Estudio de Puerta y Marco
La puerta física decide si la electrónica puede funcionar en absoluto. Antes de evaluar un sistema de cerradura electrónica comercial, mida el grosor de la puerta, el retroceso, la mano, la dirección de apertura, las dimensiones de la caja mortaja, las posiciones del husillo y cilindro, y la geometría de la placa de impacto, y registre el tipo de marco, la calidad y material de la hoja, la condición del piso y el ciclo de servicio esperado. Las puertas con clasificación de resistencia al fuego imponen límites estrictos a cortes, recortes y etiquetado; las puertas vidriadas o acústicas restringen las ubicaciones de perforación; y un cerrador desgastado o un marco dañado derrota cualquier cerradura independientemente de la especificación. Los estudios de campo se realizan en aberturas representativas, incluidas las de mayor tráfico y las más expuestas ambientalmente, y las suposiciones se documentan en lugar de adivinarse, de modo que la cerradura se dimensiona para la puerta y nunca al revés. Un estudio que omita la abertura del peor rincón rechazará silenciosamente cada cerradura elegida en base a una limpia.
Registre la mano y la dirección de apertura de la puerta en una hoja de estudio y fotografíe cada abertura representativa. Capture datos de tráfico reales — ciclos por día y concentración en cambios de turno u horas de comida — porque la clasificación del ciclo de servicio y las suposiciones de drenaje de batería dependen del uso real, no de la etiqueta impresa en la caja. Una pequeña lista de mediciones, tomadas cuidadosamente, vale más que un estudio extenso lleno de suposiciones no verificadas.
Las mediciones esenciales
El conjunto único de números que decide la compatibilidad de la cerradura es pequeño pero innegociable: grosor de la puerta (típicamente de 1.75 pulgadas (44 mm) a 2.75 pulgadas (70 mm) en puertas comerciales de acero o madera), retroceso (la distancia desde el borde de la puerta al centro del pestillo o cerradura, más comúnmente 2.75 pulgadas (70 mm) en Norteamérica y 55 mm o más en regiones métricas), y mano (el lado de la puerta donde están las bisagras, más si es zurda o diestra y si abre hacia adentro o hacia afuera). Una caja mortaja debe encajar físicamente en el bolsillo y la preparación; una cerradura cilíndrica necesita un diámetro de orificio y retroceso coincidentes; una placa de impacto eléctrica debe atornillarse a un marco específico y emparejarse con la carrera y el labio del pestillo. Registre la abertura de la placa de impacto, el espacio entre la hoja y el marco (un espacio que se traba por encima de aproximadamente 4.8 mm (3/16 in) a menudo necesita trabajo de alineación primero) y la presencia de un cerrador, porque la velocidad de cierre del cerrador afecta directamente si la placa de impacto enganchará de manera confiable.
Clasificación de resistencia al fuego y restricciones de preparación
En puertas con clasificación de resistencia al fuego, la preparación está regulada: cortar un nuevo orificio, cambiar la cerradura o agregar recortes a través de la puerta puede anular la etiqueta de incendio a menos que el cambio esté permitido por el fabricante o sea realizado por un profesional calificado de puertas y herrajes, y algunas jurisdicciones requieren un instalador con licencia para puertas etiquetadas. Los patrones de perforación, el tamaño de las aberturas y el uso de sustitutos de recortes con etiqueta de incendio están controlados. En marcos de metal hueco, una placa de impacto eléctrica debe coincidir con el perfil del marco e instalarse con las calzas y el hardware apropiados; en puertas de aluminio o vidrio para escaparates, la elección se reduce porque perforar en largueros delgados a menudo es poco práctico y las soluciones de montaje superficial u ocultas difieren. Las puertas acústicas tienen límites de clasificación de sonido en el trabajo de preparación, y los entornos de sala limpia o corrosivos/bimodales imponen límites a los materiales. Cada una de estas restricciones debe escribirse en el estudio para que pueda convertirse en un criterio de exclusión antes de preseleccionar hardware.
Ciclo de servicio y exposición ambiental
El ciclo de servicio es el número de ciclos de apertura y cierre por hora que el hardware debe soportar, y separa los productos domésticos endebles del hardware genuino de un sistema de cerradura electrónica comercial. Una entrada pública en una oficina cercana al tránsito puede ver miles de ciclos diarios; una escalera poco utilizada puede ver unas pocas docenas. Los proveedores clasifican el hardware para una vida útil en ciclos, y exceder la clasificación acelera el desgaste del pestillo, la falla del motor y la fatiga del resorte mucho antes de que la electrónica envejezca. La exposición ambiental es la segunda dimensión: las aberturas exteriores enfrentan lluvia, variación de temperatura, aire salino en sitios costeros y degradación por rayos UV, todo lo cual afecta el sello, la electrónica y la batería. Capture la densidad de tráfico y la exposición en la misma pasada de estudio para que ambas restricciones lleguen a la especificación juntas.
Guía de Sistemas de Cerradura Electrónica Comercial — Factores de Forma de Cerradura
Un sistema de cerradura electrónica comercial no es un solo producto sino una familia de mecanismos, y el factor de forma que elija está dictado por la abertura física, el tráfico, el presupuesto de energía y el comportamiento requerido en una falla. Las familias principales — mortaja, cilíndrica, placa de impacto eléctrica, magnética y candado o gabinete — cada una intercambia costo, ciclo de servicio, facilidad de modernización y comportamiento de seguridad de vida de manera diferente, y cada una se monta en una parte diferente del ensamblaje de la puerta: algunas llevan su propio cerrojo en la hoja, algunas se sientan en el marco y liberan el pestillo, y algunas sostienen la puerta con atracción en lugar de una proyección mecánica. Elegir la familia equivocada es el error único más costoso en la especificación, porque generalmente se descubre solo después de la instalación cuando la puerta, el marco o la disposición de energía ya se han comprometido con ella. Empareje la familia con la preparación que existe, el deber que impondrá la abertura y la postura de falla que requiere la ocupación, y registre la elección contra el estudio en lugar de contra la preferencia.
Cerraduras de mortaja
Una cerradura de mortaja se mecaniza en un bolsillo rectangular o mortaja cortada en el borde de la puerta y lleva su propio escudo, cilindro, pestillo y cerrojo dentro de una caja autocontenida. Es el caballo de batalla de las aberturas comerciales premium porque la caja es lo suficientemente grande para albergar un motor, un conjunto de microinterruptores y el engranaje que impulsa una carrera más larga. El hardware de mortaja tiende a ser más pesado, más suave y más duradero a altos ciclos de servicio que el hardware cilíndrico alternativo, y aparece con frecuencia en edificios históricos o de alta gama donde se desea un escudo sustancial. La modernización requiere fresar un bolsillo de tamaño preciso y, por lo tanto, es más invasiva; en puertas existentes, la abertura debe crearse o debe coincidir con la caja de mortaja existente. Cuando la puerta es gruesa, de alto tráfico o necesita un pestillo y un cerrojo de un solo mecanismo, las cerraduras de mortaja suelen ser el ajuste técnico más fuerte para la carga mecánica.
Cerraduras cilíndricas y perforadas
Una cerradura cilíndrica se ajusta a través de un orificio perforado en la puerta con un pestillo que se retrae mediante la rotación de una manija; el nombre cubre los clásicos conjuntos de perilla y manija perforados que se encuentran en miles de puertas de oficinas e instalaciones. Debido a que la caja es pequeña y la preparación es un orificio simple más una ranura de pestillo al retroceso requerido, el hardware cilíndrico es económico y rápido de modernizar, lo que lo convierte en el predeterminado cuando el presupuesto o el cronograma dominan. La compensación es el ciclo de servicio y la masa: los mecanismos cilíndricos generalmente tienen clasificaciones de ciclo más bajas y construcción más liviana que el hardware de mortaja, por lo que se adaptan mejor a puertas interiores con tráfico moderado que a entradas principales o puertas públicas pesadas. Para muchos administradores de instalaciones, las cerraduras electrónicas cilíndricas son una de las formas más económicas de agregar entrada verificada por credencial a un corredor de oficinas que ya tiene preparación perforada.
Placas de impacto eléctricas
Una placa de impacto eléctrica se monta en el marco, reemplazando la placa de impacto pasiva, y su retenedor se libera para dejar pasar el pestillo de la puerta sin retraer el pestillo mismo. Debido a que la placa de impacto se sienta en el marco y el cuerpo de la cerradura permanece en la puerta, una placa de impacto eléctrica puede mantener desde el marco una seguridad (grado) mucho mayor que la cerradura de puerta sola, y coexiste con una cerradura puramente mecánica como mecanismo principal. Las placas de impacto son ideales para modernizaciones donde la cerradura mecánica existente debe permanecer y para puertas que necesitan una retención fuerte, pero dependen de un marco que pueda aceptarlas, de una carrera de pestillo lo suficientemente larga para engancharse de manera confiable y de la selección correcta de seguro contra fallas o seguro en falla. Una combinación débil de una carrera de pestillo corta con una placa de impacto desalineada es una fuente común de una cerradura que se sacude abierta bajo fuerza.
Cerraduras magnéticas
Una cerradura magnética sostiene la puerta por atracción electromagnética entre una armadura en la hoja y un imán en el marco, sin cerrojo físico en absoluto. Debido a que no tiene pestillo, una cerradura magnética es inherentemente a prueba de fallas — se libera en el instante en que cae la energía, lo que la hace atractiva para aberturas críticas de salida y públicas — y es rápida de montar en superficie. La compensación es que la fuerza de retención es tan buena como la clasificación de tracción y el montaje (sobre la puerta), que puede ser derrotada por palanca o calzas a menos que se agregue protección de accesorios, y que algunas jurisdicciones restringen la retención solo magnética en puertas de salida o incendio etiquetadas porque no ofrece cerrojo. Las cerraduras magnéticas son mejores para daños interiores, aperturas mantenidas abiertas o aplicaciones a prueba de fallas y deben especificarse con la retención y resistencia a calzas coincidentes con el valor de la puerta.
Candados, gabinetes y cerraduras especiales
Los candados y cerraduras de gabinete cubren almacenamiento, racks de servidores, gabinetes, portones y contenedores donde una cerradura de puerta completa es excesiva. Típicamente aceptan las mismas familias de credenciales y pueden gestionarse en la misma plataforma, lo cual es valioso cuando un sitio quiere una sola identidad tanto en puertas de entrada como en puntos de custodia internos. Debido a que un candado cuelga de una argolla, su seguridad depende tanto de la argolla y del material de la superficie de montaje como del cuerpo del candado; un candado endurecido en una argolla delgada se derrota rápidamente. Las cerraduras de gabinete importan para la trazabilidad (quién abrió qué gabinete, cuándo) y para el cumplimiento en entornos donde la custodia de productos químicos, medicamentos o herramientas está regulada. Estas cerraduras de formato pequeño son un complemento natural para un despliegue más grande de sistema de cerradura electrónica comercial, no un reemplazo.
Guía de Sistemas de Cerradura Electrónica Comercial — Grados Mecánicos y Clasificaciones
La clasificación mecánica existe para hacer comparable entre productos la promesa abstracta de "hardware sólido", y cada adquisición debe anclarse en la clasificación concreta y las marcas de certificación en lugar de en los adjetivos del material de marketing. El esquema dominante es la clasificación del American National Standards Institute para cerraduras, que otorga Grado 1, 2 o 3 basado en pruebas de laboratorio de vida de ciclo, resistencia, resistencia a la corrosión del acabado y, en el caso de cerraduras, la capacidad del hardware para resistir ataques. Una cerradura Grado 1 está diseñada para uso comercial de alto tráfico y abuso; Grado 2 se adapta a tráfico comercial moderado; Grado 3 se adapta a uso residencial liviano. El sistema de cerradura electrónica comercial correcto selecciona un grado acorde con el deber y abuso reales de cada abertura en lugar de un grado general para todo el edificio, y registra el grado junto al estudio para que la elección sea trazable al tráfico y los datos de exposición que la justificaron.
Decodificando una clasificación Grado 1, 2 o 3
La clasificación evalúa varias cualidades mecánicas a la vez. La vida de ciclo se mide mediante la operación repetida del pestillo hasta cientos de miles de ciclos; el hardware Grado 1 debe soportar materialmente más ciclos antes de la fatiga que los grados inferiores. La resistencia se prueba aplicando fuerzas que intentarían abrir una puerta con pestillo o cerrada — el pestillo y el cerrojo deben soportar una fuerza operativa, por ejemplo cientos de libras de carga vertical y lateral — y probando la capacidad de las manijas para sobrevivir una fuerza descendente pesada sin combarse ni romperse. Esa resistencia al abuso es por lo que el manejo de manijas en puertas públicas se especifica frecuentemente en Grado 1 incluso cuando el tráfico parece solo moderado: una manija es casi exactamente tan fuerte como el mecanismo que la lleva, y una manija combada es una llamada de queja garantizada. La prueba de corrosión del acabado somete el hardware a exposición a sal y humedad para predecir cómo sobrevivirá el acabado en interiores costeros o húmedos.
El grado se aplica a toda la cerradura como ensamblaje, por lo que debe leer la letra pequeña sobre lo que realmente se probó. Algunos productos están certificados a un grado para el pestillo y el mecanismo de cerradura, pero el escudo, la placa de impacto o las piezas de interconexión no son parte de la misma marca. Solicite el informe de certificación específico que cubra el modelo exacto y los componentes que viven en la puerta, y ignore un certificado que nombre un modelo diferente del que pretende comprar. La consecuencia práctica de elegir el grado equivocado generalmente no es una falla de seguridad catastrófica sino un desgaste prematuro predecible — una manija cilíndrica Grado 3 en un corredor de oficinas que ve cientos de ciclos al día necesitará reemplazo mucho antes de lo que asumió el cálculo de costos.
Guía de Sistemas de Cerradura Electrónica Comercial — Arquitectura de Credenciales e Identidad
La arquitectura de credenciales define cómo las personas obtienen acceso autorizado y cómo las identidades se inscriben, cambian y revocan durante la vida del edificio. Un sistema de cerradura electrónica comercial debe decidir qué tipos de credenciales soporta (PIN, tarjeta, móvil, biométrico, llave), si las decisiones se toman localmente en la cerradura o centralmente en un servidor, cuánto tiempo sigue funcionando sin conexión cuando la red cae, qué rastro de auditoría registra y qué tan rápido se puede revocar una credencial perdida. Una tarjeta perdida o comprometida es mucho menos riesgosa cuando es posible la revocación remota, mientras que un sistema puramente de llave mecánica no ofrece tal control. La arquitectura debe escalar desde un puñado de usuarios hasta una rotación de empleados medida en cientos de inscripciones y revocaciones por mes sin ahogar al administrador. Las credenciales no son características de conveniencia intercambiables: cada tipo conlleva un costo diferente, un modo de falla diferente y una carga de gestión de identidad diferente.
Para acceso compartido o transitorio — un subinquilino, un temporal, una entrega — use credenciales de tiempo limitado o de un solo uso para reducir la cola de identidades obsoletas. Defina quién puede emitir credenciales y bajo qué aprobación; la inscripción no controlada es la fuente más común de deriva de seguridad silenciosa. Una identidad que nunca se revoca es una puerta trasera permanente que crece con cada empleado que se va, por lo que el flujo de trabajo de revocación merece tanta atención de diseño como el flujo de inscripción.
Decisión local versus central
La primera elección arquitectónica es dónde ocurre la decisión de conceder o denegar. En cerraduras autónomas de estilo antiguo, la decisión es local: la cerradura tiene una pequeña lista de credenciales autorizadas y sus horarios, evalúa la credencial presentada contra la lista y se libera sin hablar con nadie. La decisión local mantiene una cerradura funcionando durante una interrupción de red y es económica y simple, pero no puede controlarse, auditarse ni revocarse desde una oficina central, por lo que un cambio en una cerradura significa visitar esa cerradura. En sistemas conectados a red, la cerradura puede mantener una lista en caché para operación sin conexión pero también consulta un controlador central que puede enviar actualizaciones, revocar credenciales y recopilar eventos de auditoría. En la práctica, la línea se desdibuja — muchas cerraduras modernas almacenan credenciales en caché y sincronizan periódicamente, ganando resiliencia al costo de una ventana limitada de desactualización, y esa ventana se convierte en un parámetro de diseño que debe aceptar y dimensionar conscientemente.
Las cerraduras alimentadas por batería en particular empujan hacia decisiones locales con sincronización ocasional porque una cerradura que debe consultar un servidor cada segundo agota su batería demasiado rápido; las secciones de retención sin conexión y batería a continuación amplían exactamente este intercambio. Cualquiera que sea el modelo, documente la latencia en el peor caso de una revocación: si una cerradura solo sincroniza una vez por hora, entonces una insignia revocada permanece utilizable en esa puerta hasta por una hora. Para la mayoría de las instalaciones, una hora de acceso residual es aceptable solo si el área confidencial detrás de la puerta puede tolerarlo. Donde no pueda, elija hardware y política que ajusten el intervalo de sincronización o que cierren puertas críticas inmediatamente a través de una conexión en vivo.
Familias de credenciales y sus compensaciones
El acceso basado en PIN es la credencial más económica y simple, necesitando solo un teclado, y no requiere token físico para llevar, pero los PIN se comparten, se espían y se reutilizan, y por lo tanto conllevan el riesgo intrínseco más alto de un secreto conocido; un sistema de cerradura electrónica comercial que usa solo PIN debe imponer longitudes mínimas y políticas de cambio. Las tarjetas y llaveros que usan comunicación de campo cercano de 13.56 MHz son la credencial institucional dominante, ofreciendo seguridad razonable, inscripción fácil y revocación instantánea, pero una tarjeta puede perderse, clonarse si el sector está mal gestionado o retransmitirse. Las credenciales móviles entregadas a través de Bluetooth Low Energy o NFC ponen la credencial en un teléfono que el usuario ya lleva, reducen el costo de impresión de tarjetas y permiten emisión remota, pero requieren un teléfono cargado y una plataforma que aprovisione dispositivos de manera segura. Los biométricos como huella dactilar, iris o rostro agregan un factor no transferible pero plantean fricción de inscripción, privacidad y resiliencia (un dedo dañado o una cara enmascarada en una puerta exterior helada es un ticket de soporte). Las llaves mecánicas siguen siendo el respaldo honesto a prueba de fallas para cada sistema electrónico.
Inscripción, rotación y revocación
La gestión del ciclo de vida de identidad — cómo una persona pasa de "llega a la sede y necesita acceso a puertas" a "aún tiene acceso dos años después de irse" — es donde la mayoría de los programas de control de acceso se pudren silenciosamente. Defina una fuente de verdad para quién está autorizado: una operación bien gestionada vincula el acceso a puertas con el sistema de identidad de RRHH o su equivalente de gestión de visitantes, de modo que cuando termina el empleo, el acceso a puertas termina con él. Diseñe para la rotación: si el sitio contrata y despide a docenas de personal al mes, la ruta de inscripción y revocación debe estructurarse como un flujo repetible de autoservicio o disparado por RRHH, no una habilidad ad hoc compartida entre unos pocos administradores. Registre cada concesión, cambio y revocación con un identificador de quién lo aprobó. Una credencial que no puede revocarse sin visitar físicamente la puerta es un pasivo permanente, y la ruta de revocación debe probarse de extremo a extremo en la puesta en marcha, no asumirse que funciona.
Guía de Sistemas de Cerradura Electrónica Comercial — Energía, Salida y Seguridad de Vida
El comportamiento de energía y seguridad de vida determina si la cerradura se desbloquea o permanece bloqueada cuando falla la energía, expresado como a prueba de fallas (desbloqueo en pérdida de energía, adecuado para puertas públicas con mucho tráfico de salida) o seguro en falla (permanece bloqueada, adecuado para seguridad perimetral). Un sistema de cerradura electrónica comercial también debe exponer detección de batería baja y un override de llave mecánica en unidades alimentadas por batería, y definir su comportamiento durante un evento de energía parcial o pérdida de red en unidades en red. Los códigos locales de construcción, incendio y accesibilidad gobiernan la salida libre, hardware de pánico, señal en la puerta y características de salida retardada, y esas determinaciones pertenecen a un profesional calificado para la jurisdicción y ocupación específicas. Nunca permita que un método conveniente de desbloqueo en horario normal anule la ruta libre obligatoria de seguridad cuando la red o la energía no estén disponibles. La salida es el único requisito que supera a cada característica de conveniencia en el sistema, y una cerradura que atrapa a los ocupantes durante una emergencia es un pasivo independientemente de cuántos registros de auditoría escriba.
Elija hardware a prueba de fallas para cualquier abertura que no pueda tolerar encerrar a personas durante una emergencia, y valide la salida contra el plan de emergencia real y el perfil de ocupantes de la instalación en lugar de contra una suposición genérica.
A prueba de fallas versus seguro en falla
A prueba de fallas y seguro en falla describen la posición de reposo de la cerradura en pérdida de energía. El hardware a prueba de fallas se vuelve a bloquear solo mientras está energizado, por lo que en un corte de energía se libera y la puerta se abre libremente; esta es la postura correcta para puertas que nunca deben atrapar personas — salidas principales, puertas de escaleras y corredores públicos en una emergencia. El hardware seguro en falla permanece bloqueado cuando se pierde la energía, lo que mantiene una puerta perimetral cerrada durante una interrupción pero exige una vía alternativa de salida o entrada (una llave mecánica, un respaldo de batería o un override de emergencia) para los ocupantes. Las etiquetas a veces se confunden con la dirección de bloqueo (bloqueado en falla versus desbloqueado en falla) y con el término mecánico de si un cerrojo se activa; lo que importa para el diseño es el comportamiento exacto en pérdida de energía, que debe provenir de la ficha técnica y verificarse con una prueba de pérdida de energía en la puesta en marcha. No asuma que un producto de "liberación en falla de energía" está presente porque el instalador lo dijo; pruébelo con el corte simulado real.
Salida libre y hardware de pánico
Salida libre significa que la puerta debe permitir que los ocupantes escapen sin conocimiento especial, sin impedimento y típicamente con una sola acción — un empujón de manija, una barra de contacto, que un cuerpo en pánico pueda completar. Los esquemas regulatorios requieren de diversas maneras que el lado asegurado nunca exija una llave, un PIN o una tarjeta para salir, que una barra de contacto o dispositivo de pánico esté presente por encima de un umbral de ocupación (a menudo 50 o 100 ocupantes), y que la electrónica no pueda usarse para derrotar la liberación de emergencia. El hardware de pánico es un dispositivo distinto: una almohadilla de empuje o barra de contacto que libera mecánicamente el pestillo al empujar, frecuentemente emparejado con un pestillo o placa de impacto electrificados para satisfacer tanto la liberación de seguridad de vida como el control de acceso remoto. La salida retardada es una característica separada que retrasa la liberación por un período corto y limitado por código (comúnmente 15 a 30 segundos) mientras suena una alarma, y está gobernada por ocupaciones y reglas de señalización estrictas; existe para reconciliar la disuasión de robos con la seguridad contra incendios y nunca es una elección predeterminada. Cualquiera de estas determinaciones debe ser firmada por un profesional calificado para la ocupación.
Bloqueo, override de llave y accesibilidad
En cerraduras alimentadas por batería o en red, conserve una ruta mecánica que funcione independientemente de la electrónica: típicamente un cilindro y llave que desbloquean el pestillo o una liberación manual, de modo que una batería agotada o un controlador fallido nunca deje a ocupantes o personal varados. Este override de llave es la segunda característica de seguridad más importante después de la salida libre. Los códigos de accesibilidad comúnmente requieren que las puertas sean operables sin pellizcos, agarre firme o torsión — manijas de palanca en lugar de perillas, un rango de alcance y fuerzas dentro de límites especificados — lo que afecta tanto al hardware del pestillo como al requisito de que un lector de credenciales esté colocado dentro del alcance indicado. Coloque los lectores a una altura alcanzable, resista el deslumbramiento y la escarcha, proporcione retroalimentación visible (LED y pitido) y confirme que la fuerza de liberación y el hardware de apertura cumplan con el estándar de accesibilidad aplicable antes de la compra.
Validación de comportamiento bajo condiciones de emergencia
La salida es un comportamiento del sistema, no una sola pieza. En la puesta en marcha y en simulacros periódicos, verifique que la puerta se abra libremente desde el estado bloqueado y energizado, desde el estado bloqueado y sin energía, y con la red cortada, y que el dispositivo de pánico y el lector de credenciales se comporten correctamente en cada escenario. Registre los resultados para esa puerta específica, porque una puerta de corredor con clasificación de incendio que cumple con el código en el diagrama puede fallar en la posición instalada con una placa de impacto desalineada. El perfil real de los ocupantes también importa: un aula de niños, un corredor de camas de hospital y un muelle de carga solo para personal tienen diferentes demandas realistas de escape. Elija la postura a prueba de fallas, el hardware de pánico y la salida retardada solo después de que el plan de emergencia de la instalación esté descrito en términos simples, no como una ocurrencia tardía al cableado.
Guía de Sistemas de Cerradura Electrónica Comercial — Química de Baterías y Umbrales de Baja Energía
Las cerraduras alimentadas por batería evitan el costo y la interrupción de llevar energía a la puerta, pero intercambian supervivencia por un presupuesto de batería, y la química y la arquitectura de energía elegidas determinan con qué frecuencia el personal toca la cerradura y con qué elegancia falla. Un sistema de cerradura electrónica comercial que funciona con baterías debe definir su química, su umbral de batería baja, su comportamiento de baja energía y su cadencia de reemplazo, porque la disponibilidad de la cerradura depende de ese presupuesto de energía tanto como del pestillo. Las químicas más comunes son litio, alcalinas y celdas recargables, cada una con diferente densidad de energía, comportamiento en frío, vida útil y costo por reemplazo. La especificación también debe indicar el número y disposición de las celdas, los ciclos esperados entre cambios bajo el tráfico del sitio, el tipo de reemplazo permitido y el propietario de la alerta. Sin esos detalles, una vida nominal de batería es solo un número de laboratorio y el equipo de instalaciones no tiene forma confiable de planificar el servicio.
Química común de celdas y diferencias
Las celdas de litio (tipos de disulfuro de hierro y litio o tionilo de litio) ofrecen alta densidad de energía, amplia tolerancia a la temperatura y una meseta de voltaje larga y estable, lo que las convierte en una opción fuerte para puertas exteriores y de ambiente frío donde las celdas alcalinas se hunden y tienen fugas por el frío. Las celdas alcalinas son baratas y ampliamente disponibles y son el estándar en hardware de mercado masivo, pero se agotan más rápido, se hunden bajo una fuerte corriente en frío y pueden filtrar electrolito corrosivo cuando están profundamente descargadas o se dejan demasiado tiempo. Las celdas recargables reducen el costo recurrente de reemplazo y atraen a sitios de trabajo que ya gestionan baterías, pero requieren una estación de carga (y por lo tanto servicio en el lado de la puerta) o recolección de energía que aún es un nicho en la operación de pestillos, y complican el modelo de batería baja porque la autodescarga y el envejecimiento difieren de los desechables. La elección es más de costo total de propiedad y ajuste ambiental que de seguridad.
Autodescarga y comportamiento en frío
La autodescarga estática drena lentamente incluso una batería sin usar, por lo que una cerradura que permanece en gran parte inactiva aún necesita atención periódica; la consecuencia práctica es un tiempo máximo recomendado de permanencia de batería impreso por el proveedor, más allá del cual debe reemplazar independientemente del estado de carga informado. La temperatura agrava el problema: el frío aumenta la resistencia interna, que bajo la corriente del motor de una operación de pestillo puede hacer caer el voltaje lo suficiente como para disparar una alarma de batería baja o un motor lento mucho antes de que la celda esté realmente vacía. Para aberturas exteriores y sin calefacción, prefiera químicas con un voltaje estable a baja temperatura (sales de litio), presupueste un intervalo de reemplazo más temprano en climas invernales y verifique el corte de voltaje propio de la cerradura en lugar de confiar solo en la hoja de datos de la celda. Una cerradura que comienza a fallar al volver a cerrarse solo cuando cambia el clima es un problema de soporte estacional que puede predecir — y por lo tanto prevenir — dimensionando la química y el calendario de reemplazo.
Umbrales de baja energía y alarmas de batería baja
El umbral de batería baja es donde la cerradura deja de garantizar movimientos del pestillo y comienza a señalar ayuda. Una cerradura bien diseñada informa el estado de la batería — a menudo un porcentaje o una cifra estimada de días restantes — mucho antes de la falla, y su umbral debe establecerse de modo que haya suficiente margen para una ventana de reemplazo razonable (típicamente semanas, no días) en el patrón de consumo real. Muchas cerraduras señalan visiblemente la inminencia del agotamiento (un LED rojo, un patrón de pitidos, una alerta de plataforma) pero aún permiten que un usuario termine un ciclo de puerta; el peligro es una alarma crónica sin acción, así que vincule cada alerta de batería baja a un propietario nombrado y un flujo de trabajo de reemplazo. Algunos sistemas escalan a "batería crítica" y se niegan a operar el motor para evitar un cerrojo medio extendido, punto en el cual la llave mecánica es la única entrada — que es exactamente por lo que el override de llave es innegociable en hardware de batería. Defina los umbrales de alarma, el canal de alerta, el propietario y la escalada en el plan de mantenimiento, y pruebe el comportamiento usando una celda envejecida o reducida en la puesta en marcha.
Guía de Sistemas de Cerradura Electrónica Comercial — Retención Sin Conexión y Modos Degradados
Un sistema de cerradura electrónica comercial en red casi nunca está en contacto perfecto con su servidor; pierde circuitos derivados, enlaces de red o la propia plataforma de gestión a veces, y el diseño debe definir qué sigue funcionando cuando la conexión se ha ido. La retención sin conexión es el conjunto de comportamientos que la cerradura mantiene cuando no puede alcanzar el controlador — una lista en caché de quién está autorizado, qué horarios aplican y qué eventos de auditoría esperan en cola para entrega posterior — y define qué tan utilizable y qué tan segura permanece la puerta durante una interrupción. Un comportamiento sin conexión bien diseñado es la diferencia entre una puerta que silenciosamente sigue haciendo su trabajo durante horas y una puerta que simplemente bloquea a todos (o deja a todos afuera) en el momento en que falla un interruptor. El plan también debe indicar la ventana máxima aceptable sin conexión, cómo se señala la urgencia antes de que esa ventana se cierre y quién en instalaciones sabe qué hacer cuando una puerta deja de sincronizar, de modo que el estado degradado sea una condición operativa en lugar de un descubrimiento.
Credenciales en caché y comportamiento de horarios
En el modelo común, la cerradura almacena en caché la base de datos de credenciales y los horarios relevantes para poder evaluar una credencial presentada localmente durante una interrupción. Las decisiones de diseño críticas son la desactualización de esa caché y qué contiene durante un incidente de revocación. Si la caché se actualiza según un horario, una credencial revocada en línea aún no está revocada en la cerradura hasta la siguiente sincronización; la ventana sin conexión es una concesión deliberada a la batería y al ancho de banda. Algunos productos empujan la revocación de emergencia o la compactación de la lista de acceso con prioridad, de modo que un bloqueo urgente puede viajar incluso durante un enlace degradado. Confirme la semántica sin conexión de la cerradura en términos simples: qué se verifica, qué tan pequeña es la desactualización de la caché y si un rastro de auditoría se acumula localmente con marcas de tiempo confiables para cargar cuando regrese la conectividad. La cola de eventos almacenados no debe desbordarse silenciosamente y descartar los registros más antiguos, porque esos son exactamente los rastros que querrá después de un incidente.
Semántica de energía y red degradadas
Los modos degradados cubren fallas parciales: una batería baja pero no vacía, un enlace de red intermitente o un servidor que está activo pero lento. Defina el comportamiento de la cerradura en cada estado para que no haya sorpresas: ¿alerta, cae a caché local extendida, amplía su ventana sin conexión o restringe la operación? Para hardware seguro en falla, un estado inesperado sin conexión que deja la puerta bloqueada es en el mejor caso un inconveniente, pero en una abertura crítica de salida es un problema de seguridad. Pruebe las curvas degradadas — batería baja, enlace perdido y enlace lento — como parte de la puesta en marcha, porque cada una se lee diferente en la práctica, y decida de antemano qué degradación es aceptable para qué abertura. Una regla útil: separe las degradaciones "molestas pero tolerables" de las "que no deben ocurrir", e ingenie hardware, respaldo de energía y procedimiento para que la segunda categoría nunca se viole.
Sincronización, conciliación y reloj
Cuando regresa la conectividad, la cerradura debe cargar los eventos en cola y extraer los datos de autoridad más recientes, y ambos lados deben conciliarse limpiamente: la copia del servidor de la autoridad es más nueva que la caché de la cerradura, y los eventos perdidos deben llegar con marcas de tiempo que se asignen a la línea de tiempo del servidor. El reloj importa porque la validez de la auditoría depende de las marcas de tiempo; si el reloj de la cerradura se desvía sin conexión, sus eventos aterrizan en momentos plausibles pero incorrectos y arruinan la correlación con registros de video o plataforma de acceso. Elija hardware cuyo reloj sincronice en cada enlace exitoso y que selle los registros de caché y auditoría desde ese reloj sincronizado, y pruebe la deriva del tiempo entre una interrupción prolongada y la recuperación para que la conciliación no cause que el rastro de auditoría se reordene silenciosamente. La historia sin conexión debe escribirse en el registro de aceptación tan explícitamente como la historia del camino feliz.
Guía de Sistemas de Cerradura Electrónica Comercial — Conectividad e Integración de Sistemas
Un sistema de cerradura electrónica comercial obtiene la mayor parte de su valor a través de la integración con software de control de acceso, gestión de visitantes, control de ascensores o torniquetes, automatización de edificios, paneles de incendio, monitoreo de video y alarma, y la plataforma central de identidad. La profundidad de la integración debe decidirse antes de la adquisición: qué dispositivo de borde reporta qué evento, cuántas integraciones se necesitan genuinamente, si el protocolo es abierto o bloqueado por el proveedor y quién mantiene la conectividad cuando cambian las credenciales o el firmware. Los protocolos de borde comunes incluyen Wiegand, OSDP y RS-485, ascendiendo a IP e integración API hacia arriba, con Zigbee o Bluetooth Low Energy para cerraduras de batería. Sub-dimensionar la integración obliga a una sincronización manual y propensa a errores de nuevas contrataciones y tarjetas perdidas, mientras que sobre-licenciar una plataforma deja características sin usar. Mapee la huella de integración a la operación actual y a tres años, y confirme quién es dueño de cada conexión cuando la plataforma de acceso, el controlador de ascensores o el sistema de automatización de edificios se actualicen, porque esa propiedad suele ser lo primero en desaparecer.
Wiegand, OSDP y RS-485 en el borde
Wiegand es el venerable estándar de cableado lector-controlador: unos pocos cables que llevan líneas de datos paralelas y un reloj común, ampliamente soportado y simple de cablear, pero sin cifrar y por lo tanto vulnerable a escuchas o repeticiones simples en el lector. OSDP (Open Supervised Device Protocol) es el reemplazo moderno, supervisado y cifrado que lleva establecimiento de canal seguro, supervisión lector/controlador y capacidad de firmware en un solo protocolo, y cada vez más es la opción recomendada para nuevas instalaciones comerciales. RS-485 es el backbone serial multi-drop sobre el que viajan OSDP y muchos protocolos propietarios heredados, permitiendo que un solo bus de controlador sirva largos tramos de dispositivos en cadena. Elegir entre ellos generalmente se reduce a si está extendiendo un bus supervisado existente o construyendo desde cero: una decisión de sala limpia favorece hardware alineado con OSDP, mientras que una instalación Wiegand existente puede intercambiar esa seguridad por continuidad. Cualquiera que sea el protocolo, documente el cableado, las terminaciones del bus y la longitud máxima, porque la calidad del cableado es lo que hace que un bus digital se comporte como su hoja de datos.
IP, APIs e integración de plataforma hacia arriba
Por encima del borde, las integraciones conectan la cerradura con los sistemas que contienen personas, horarios, alarmas y video: el software de control de acceso que almacena la base de datos de identidad, el sistema de gestión de visitantes que emite pases temporales, el sistema de RRHH que impulsa la incorporación y desincorporación, el controlador de ascensores o torniquetes que hace cumplir el movimiento vertical o por zona, el sistema de gestión de edificios que quiere estado de puerta y a veces liberación remota, el panel de alarma contra incendios que debe impulsar el desbloqueo en alarma, y el sistema de video que quiere eventos de puerta correlacionados con imágenes. Cada integración es propiedad de alguien y tiene un protocolo y un modo de falla; no es una sola casilla de verificación. Una API abierta y documentada importa porque permite al integrador conectar la plataforma a futuras herramientas sin un intermediario del proveedor, y porque evita que la cerradura sea una isla cerrada con la que solo el software de un proveedor puede hablar. Convierta el alcance en un registro de integración escrito con propietarios y cadencia de revisión.
Las integraciones que realmente necesita
La integración más económica es la que no construye. Cada integración agrega una licencia, una parte, una superficie de falla y un contrato de mantenimiento, por lo que cada una debe ganarse su lugar. Comience desde el dolor de proceso que intenta resolver: si el costo humano recurrente es la emisión y revocación manual de tarjetas, la integración de sincronización de identidad con RRHH se paga sola; si la queja recurrente es "las insignias perdidas aún abren puertas", el flujo de trabajo de revocación es el entregable y la integración de video del proveedor puede ser opcional. Involucre al equipo de red y seguridad temprano para que el integrador no descubra un firewall o una política de segmentación que bloquee el tráfico de la plataforma después de que el hardware llegue. Obtenga las especificaciones de interfaz para cada integración prevista y una declaración escrita de qué proveedor es responsable de cada enlace, y reserve una pequeña línea de proyecto para la puesta en marcha de integración, porque las fallas de enlace son la razón más común por la que un proyecto de cerradura bien cotizado se siente roto en el lanzamiento.
Guía de Sistemas de Cerradura Electrónica Comercial — Ingeniería de Seguridad y Modelo de Amenaza
La ingeniería de seguridad comienza desde un modelo de amenaza que pregunta qué quiere un atacante, quién está motivado para intentarlo y cómo lo intentaría. Un sistema de cerradura electrónica comercial enfrenta pérdida o robo de credenciales, ingeniería social para un PIN o insignia, entrada forzada en una puerta o placa de impacto débil, ataques de retransmisión en tarjetas sin contacto, intrusión de red contra la plataforma de gestión y manipulación física de la caja de la cerradura. Los controles incluyen cifrado de credenciales y comunicaciones, lógica anti-paso, registro de auditoría con alertas, detección de manipulación, resistencia a entrada forzada y credenciales que pueden revocarse instantáneamente. La profundidad del control es proporcional al valor de lo que la puerta protegida resguarda; clasificar cada abertura por los activos de joya de la corona detrás de ella mantiene el presupuesto donde el riesgo residual realmente se reduce. Exprese cada amenaza en términos simples y clasifique las aberturas por consecuencia. No todas las puertas merecen una cerradura de alta seguridad más monitoreo, y decirlo explícitamente es una decisión de adquisición sólida en lugar de un compromiso.
Vistiendo el modelo de amenaza
Comience nombrando qué hay detrás de cada puerta y qué daño sigue si se entra a ese espacio: una sala de servidores contiene credenciales y datos privados, una farmacia contiene sustancias controladas, una sala de calderas contiene responsabilidad y un armario de almacenamiento contiene poco. Asigne a cada abertura una clase de consecuencia (baja, media, alta) que refleje no solo el valor de robo sino el impacto en seguridad, privacidad, regulatorio y continuidad, y note si controles secundarios (cámara, guardia, puertas interiores) se sientan detrás de la cerradura única. Luego liste los perfiles de atacante realistas: el ladrón oportunista que prueba manijas de puerta, el ex empleado disgustado que aún sabe un código, el que espía hombros cosechando PIN, el clonador de tarjetas con un kit de retransmisión, el ladrón con una palanca en una placa de impacto débil y el atacante más paciente que trabaja la plataforma de gestión a través de la red. Cada perfil apunta a un control diferente, y el modelo de amenaza le dice qué controles comprar en qué puertas en lugar de comprar todo en todas partes.
Amenazas de credenciales y comunicaciones
En el lado de las credenciales, trate el conocimiento compartido como baja aseguramiento: los PIN son los más fáciles de perder silenciosamente, así que resérvelos para puertas de baja consecuencia con fuertes políticas de bloqueo y cambio. Las tarjetas sin contacto pueden retransmitirse: dos radios colaboradores puentean el lector de puerta a la tarjeta de una víctima distante, y la mitigación es un protocolo de acceso que detecte o disuada la retransmisión, o una credencial que combine la tarjeta con un factor adicional. La clonación depende en gran medida de la tecnología de tarjeta y de cómo se aprovisionan los sectores de la tarjeta, por lo que vale la pena saber que las claves de gestión de sectores realmente se rotan y no se dejan en el valor predeterminado de fábrica. En el lado de la comunicación, cifre en cada salto: lector a controlador (canal seguro vía OSDP), controlador a plataforma (TLS con certificados verificados) e interfaz aérea de cerradura de batería (seguridad BLE o Zigbee con emparejamiento y manejo de claves adecuados). Cualquier salto heredado sin cifrar es un lugar donde un atacante determinado intercepta o retransmite, y una ruta cifrada de extremo a extremo que incluya el dispositivo cliente es un requisito previo para credenciales móviles.
Superficies de ataque físicas y de red
Los ataques físicos apuntan al mecanismo y su instalación: hacer palanca en una placa de impacto de un marco blando, calzar un cerrojo o pestillo, perforar un cilindro o atacar la caja de la cerradura en un corredor accesible. El grado del hardware y la instalación de la placa de impacto son la defensa principal, y una puerta solo resiste hasta la resistencia de su componente más débil — una cerradura Grado 1 en un marco calzable sigue siendo una puerta débil. Los interruptores de manipulación en la cerradura reportan si la caja o el lector se abren, y una alarma en ese reporte convierte un ataque no notado en un evento documentado y atendido. En la red, la plataforma de gestión es el objetivo de joya de la corona: un compromiso allí es un compromiso de cada credencial y cada puerta, por lo que la plataforma necesita autenticación fuerte, alertas de asesoría, administración basada en roles, software parcheado y separación de redes no confiables. El modelo de amenaza cierra el ciclo clasificando cada abertura y prescribiendo qué mezcla de grado, credencial, cifrado y monitoreo esa abertura realmente necesita, dejando presupuesto y atención donde el riesgo residual realmente se asienta.
Guía de Sistemas de Cerradura Electrónica Comercial — Plataforma de Gestión y Ciberseguridad
La plataforma de gestión es el software que contiene la base de datos de identidad, empuja horarios, recopila eventos de auditoría y permite a los administradores operar el sistema de cerradura electrónica comercial día a día, y su seguridad es la seguridad de cada puerta conectada a ella. Una plataforma fácil de administrar pero fácil de atacar es una falsa economía, porque una sola cuenta de portal débil puede superar cualquier grado de puerta. Trate la plataforma como el objetivo más valioso del sistema y aplique el mismo rigor a proteger la consola que al lector, incluyendo autenticación fuerte, revisión de acceso, parcheo, registro y separación de redes no confiables. Debido a que la plataforma es el sistema de registro de quién puede pasar por cada puerta, sus decisiones de diseño — el modelo de roles, la fuente de identidad, el canal de actualización y la retención de auditoría — son la arquitectura de seguridad de todo el despliegue y merecen decisiones escritas y revisadas al inicio del proyecto.
Autenticación, roles y revisión de acceso
Como mínimo, la consola de gestión requiere cuentas por persona en lugar de inicios de sesión compartidos, y debe soportar un segundo factor — código de un solo uso, aplicación de autenticador o token de hardware — para cualquiera que pueda cambiar autoridad o emitir credenciales. Modele los roles estrictamente: quién puede leer registros de auditoría, quién puede emitir credenciales, quién puede cambiar horarios y quién puede desbloquear una puerta bajo coacción, cada uno como un permiso distinto para que un ticket de servicio de bajo nivel de confianza nunca escale a un desbloqueo global. Revise esos roles y las listas de membresía en una cadencia fija (trimestral es común) y después de cada cambio significativo de personal, porque la expansión de roles es la falla silenciosa de la administración de control de acceso. Habilite el cierre de sesión automático, la longitud mínima de contraseña y rotación, y el bloqueo ante fallas repetidas de inicio de sesión, y confirme que la plataforma escribe su propio rastro de auditoría de acciones de administrador para que una plataforma mal configurada deje un registro forense.
Parches, firmware de dispositivos y gestión de parques
La deriva de software y firmware es la fuente única más predecible de vulnerabilidades de plataforma y cerradura, y un parque sin parchear es un agujero más amplio que cualquier exploit individual. Establezca que el proveedor publica avisos de seguridad y un canal de actualización confiable, y que las actualizaciones a la plataforma y al firmware de la cerradura están cubiertas por la licencia o presupuestadas, porque un parche de seguridad que cuesta por puerta desplegar es uno que un operador omitirá. Planifique la cadencia de actualización y una ruta de reversión, y escenifique las actualizaciones en hardware representativo antes de empujarlas a todo el sitio, ya que una actualización de firmware que cambia el comportamiento de la cerradura es un cambio a un sistema crítico de seguridad. Mantenga un inventario preciso de modelo, versión de firmware y dirección IP de cada dispositivo, porque no puede parchear lo que no sabe que tiene, y los dispositivos obsoletos que ya no pueden recibir parches de seguridad son candidatos para reemplazo en lugar de retención.
Segmentación de red y respuesta a incidentes
Coloque el tráfico del sistema de cerraduras en un segmento segregado para que un compromiso en el resto de la red no pueda caminar directamente a la consola, y controle estrictamente el acceso a ese segmento y a la emisión de credenciales. Defina cómo se ve un incidente — una acción de administrador sospechosa importada, credenciales fallidas repetidas en una puerta crítica, una alarma de manipulación o pérdida declarada de dispositivo — y quién es notificado con qué evidencia. Practique el simulacro más simple y significativo: una insignia perdida debe revocarse de extremo a extremo, y el rastro de auditoría debe mostrar esa revocación en cada lugar que importa. La plataforma es el sistema de registro, así que trate sus registros como evidencia: consérvelos, márquelos con un reloj compartido y defina la retención para que coincida con las obligaciones legales y de cumplimiento de la instalación. La ciberseguridad de la plataforma no es una tarea única de endurecimiento sino un conjunto de hábitos operativos, firmados en la aceptación y mantenidos durante toda la vida del despliegue.
Guía de Sistemas de Cerradura Electrónica Comercial — Instalación, Puesta en Marcha y Aceptación
La calidad de la instalación decide si un buen sistema se comporta como un buen sistema. La puesta en marcha de un sistema de cerradura electrónica comercial cubre la alineación mecánica de la cerradura, la placa de impacto y el cerrador; la confirmación de que la cerradura se traba y libera bajo condiciones normales y de emergencia; la inscripción de credenciales y las pruebas de extremo a extremo de cada recorrido de usuario; la verificación del comportamiento a prueba de fallas o seguro en falla bajo pérdida simulada de energía y red; y una firma de aceptación documentada por el operador. Las pruebas se realizan en puertas representativas y se repiten después de la instalación, con cada suposición registrada. La entrega incluye diagramas de cableado, una guía de administración de credenciales, listas de contactos y un procedimiento de recuperación probado para que la instalación pueda operar el sistema sin el proveedor. Asigne la puesta en marcha a alguien con autoridad para detener el reloj en una prueba fallida. Una puerta que se traba, una placa de impacto desalineada o una credencial que falla en un rincón del edificio deben reprobar la puesta en marcha, no fallar a un miembro del personal un lunes por la mañana. Los problemas que surgen aquí son baratos; los mismos problemas después de que los ocupantes dependen de la puerta a diario no lo son.
Alineación mecánica primero
Nada electrónico arregla una puerta que está mecánicamente mal. Antes de cualquier cableado o inscripción, verifique que la caja de la cerradura o la placa de impacto se asiente en una abertura correctamente preparada, que el pestillo y el cerrojo se enganchen limpiamente con la placa de impacto y que el cerrador cierre la hoja sin trabarse, y que el espacio entre la hoja y el marco esté dentro de la especificación del fabricante. Un pestillo que arrastra, una placa de impacto que sobresale o una puerta que se cierra sola con un golpe que sacude cada unión agotará las baterías, generará falsas alarmas y molestará a cada usuario. Corrija las fallas mecánicas antes de configurar la electrónica y registre las mediciones de alineación para cada puerta aceptada para que una realineación futura pueda restablecerse al estado bueno conocido. Este paso es fácil de omitir en la prisa por una fecha de lanzamiento y es la causa raíz más común de los informes de "el sistema no es confiable" que resultan ser pura física.
Las pruebas de puesta en marcha
La puesta en marcha ejecuta un conjunto de pruebas con guion en puertas representativas: entrada y salida normal con credencial, el override de llave mecánica, cada tipo de credencial desplegado, comportamiento de batería baja usando una celda envejecida, comportamiento a prueba de fallas o seguro en falla bajo un corte de energía simulado, comportamiento sin conexión bajo una red cortada, anti-paso si se usa, eventos de manipulación y alarma, y la integración de plataforma que debe dispararse en cada evento. Cada prueba nombra un resultado esperado y un criterio de aprobación, y una prueba fallida detiene el reloj hasta que se encuentre y resuelva la causa. Repita las pruebas críticas después de las correcciones de la lista de observaciones, porque realinear una placa de impacto puede cambiar el comportamiento de una puerta de maneras que el instalador puede no haber considerado. La firma de aceptación es el acuerdo formal del operador de que el sistema se comporta como se especifica y es seguro entregarlo a los ocupantes, y la persona que firma nunca debe ser alguien con un incentivo para tragarse un defecto conocido por el cronograma.
Entrega y capacitación del operador
La entrega es donde la instalación deja de al
Commercial Electronic Door Lock System Guide — Scope and Definition
A commercial electronic door lock system is an electrified access solution that controls non-residential entrances — offices, multi-tenant buildings, hotels, healthcare, education, warehouse, and logistics sites — by releasing a mechanical lock mechanism only when an authorized electronic credential is presented. It typically comprises a lockset or mortise case with an electronic release, a credential reader, a controller that makes the grant or deny decision locally on the lock or centrally over a network, a power source provisioned for battery or fail-safe operation, and a management platform that holds users, schedules, and audit events. Credentials usually include PINs, proximity or contactless cards, mobile apps using Bluetooth or NFC, biometrics such as fingerprints, and a mechanical key retained as a fail-safe fallback. A system is chosen against the door and frame geometry, the access policy, the threat model, the egress and fire requirements, and the maintenance and lifecycle plan, not against any single feature from the datasheet.
Treat the lock as one component of a complete door assembly: a strong bolt cannot compensate for a hollow-core leaf or a misaligned strike, and a decision that ignores the people who open the door daily becomes a liability. Involve facilities, security, IT, legal, and regular users in the evaluation before comparing suppliers. Establish a decision record that names the person accountable for each requirement so that later choices are traceable to the site's actual constraints rather than to a vendor's best sales pitch.
The boundary between mechanical and electronic
A useful way to frame any commercial electronic door lock system is to separate the mechanical core — the bolt, latch, strike, cylinder, and levers that physically hold the door — from the electronic layer that decides when that mechanical core is permitted to move. The mechanical core is what actually secures the opening; the electronics merely supervise its release. This distinction matters because a system that fails at the mechanical layer fails for everyone, even when the electronics are flawless. A door whose latch engages a loose strike is an open invitation no reader, credential, or management platform can repair. Keep both layers in the decision, and verify the mechanical side with the same rigor as the electronics, because the physical hardware carries nearly all of the real security load under normal operation.
Who this guide is for
The guide serves facility managers, security directors, IT administrators, architects, contractors, and procurement professionals who must specify, buy, install, or maintain access control for commercial openings. It avoids brand-specific promises and manufacturer test claims, and it does not substitute for qualified legal, fire, accessibility, cybersecurity, or engineering review. Standards and code references are described at a level suitable for planning and for asking better questions; the actual requirements for a given jurisdiction and occupancy must be confirmed by a qualified professional. Reading order is not mandatory, but the sections build on one another: physical survey informs form-factor choice, form factor constrains power and life-safety behavior, and all of it feeds cost and due-diligence decisions. A reader short on time can start at the implementation checklist at the end and work backward to the sections that drive each checklist item.
Commercial Electronic Door Lock System Guide — Door and Frame Survey
The physical door decides whether the electronics can work at all. Before evaluating a commercial electronic door lock system, measure the door thickness, backset, handing, swing direction, mortise case dimensions, spindle and cylinder positions, and strike geometry, and record the frame type, leaf grade and material, floor condition, and expected duty cycle. Fire-rated doors impose strict limits on cutting, trimming, and labeling; glazed or acoustical doors restrict drill locations; and a worn closer or damaged frame defeats any lock regardless of specification. Field surveys are done on representative openings, including the heaviest-traffic and the most environmentally exposed, and assumptions are documented rather than guessed, so the lock is sized to the door and never the reverse. A survey that skips the worst-corner opening will silently reject every lock chosen from the docent of a clean one.
Record the door handing and swing on a survey sheet and photograph each representative opening. Capture real traffic data — cycles per day and clustering at shift changes or meal times — because duty-cycle rating and battery-drain assumptions depend on actual use, not on the label printed on the box. A small list of measurements, taken carefully, is worth more than a long survey filled with unverified guesses.
The essential measurements
The single set of numbers that decides lock compatibility is small but non-negotiable: door thickness (typically 1.75 inches (44 mm) to 2.75 inches (70 mm) on commercial steel or wood doors), backset (the distance from the door edge to the center of the latch or lock, most commonly 2.75 inches (70 mm) in North America and 55 mm upwards in metric regions), and handing (the side of the door on which the hinges sit, plus whether it is left- or right-handed and inswinging or outswinging). A mortise case must physically fit the routed pocket and prep; a cylindrical lock needs a matching hole diameter and backset; an electric strike must bolt to a specific frame and pair with the latch throw and lip. Record the strike opening, the gap between leaf and frame (a binding gap above about 4.8 mm (3/16 in) often needs alignment work first), and the presence of a closer, because a closer's closing speed directly affects whether a strike will catch reliably.
Fire rating and preparation constraints
On fire-rated doors the preparation is regulated: cutting a new hole, changing the lock, or adding Trim through the door can void a fire label unless the change is permitted by the manufacturer or performed by a qualified door-and-hardware professional, and some jurisdictions require a licensed installer for labeled doors. Drilling patterns, the size of openings, and the use of fire-labeled trim substitutes are all controlled. On hollow-metal frames an electric strike must match the frame profile and be installed with the appropriate shims and hardware; on aluminum or glass storefront doors, the choice narrows because drilling into thin stiles is often impractical and surface-mounted or concealed solutions differ. Acoustical doors carry sound-rating limits on prep work, and clean-room or corros/bimodal environments place limits on materials. Every one of these constraints should be written into the survey so it can be turned into an exclusion criterion before you shortlist hardware.
Duty cycle and environmental exposure
Duty cycle is the number of open and close cycles per hour the hardware must survive, and it separates flimsy domestic products from genuine commercial electronic door lock system hardware. A public-facing entrance at a transit-adjacent office can see thousands of cycles daily; a seldom-used stairwell may see a few dozen. Vendors rate hardware for a service life in cycles, and exceeding the rating accelerates latch wear, motor failure, and spring fatigue long before the electronics age out. Environmental exposure is the second dimension: exterior openings face rain, temperature swing, salt air in coastal sites, and UV breakdown, all of which affect the seal, the electronics, and the battery. Capture density of traffic and exposure in the same survey pass so both constraints reach the specification together.
Commercial Electronic Door Lock System Guide — Lock Form Factors
A commercial electronic door lock system is not a single product but a family of mechanisms, and the form factor you choose is dictated by the physical opening, the traffic, the energy budget, and the behavior required in a failure. The main families — mortise, cylindrical, electric strike, magnetic, and padlock or cabinet — each trade cost, duty cycle, retrofit ease, and life-safety behavior differently, and each mounts on a different part of the door assembly: some carry their own bolt on the leaf, some sit on the frame and release the latch, and some hold the door with attraction rather than a mechanical projection. Choosing the wrong family is the most expensive single mistake in the specification, because it is usually discovered only after installation when the door, frame, or power arrangement already commits to it. Match the family to the prep that exists, the duty the opening will impose, and the failure posture the occupancy requires, and record the choice against the survey rather than against preference.
Mortise locks
A mortise lock is machined into a rectangular pocket or mortise cut into the door edge and carries its own escutcheon, cylinder, latch, and deadbolt within a self-contained case. It is the workhorse of premium commercial openings because the case is large enough to hold a motor, a microswitch set, and the gearing that drives a longer throw. Mortise hardware tends to be heavier, smoother, and longer-lived at high duty cycles than cylindrical alternative hardware, and it frequently appears in historic or high-end buildings where a substantial escutcheon is desired. Retrofit requires routing a precisely sized pocket and is therefore more invasive; on existing doors the opening has to be created or the existing mortise case matched. When the door is thick, high-traffic, or needs a latch and deadbolt from one mechanism, mortise locks are usually the strongest technical fit for the mechanical burden.
Cylindrical and bored locks
A cylindrical lock fits through a drilled hole in the door with a latch bolt that retracts by a lever rotation; the name covers the classic bored knob and lever sets found on thousands of office and facility doors. Because the case is small and the prep is a simple hole plus a latch slot at the required backset, cylindrical hardware is inexpensive and fast to retrofit, which makes it the default when budget or schedule dominates. The trade is duty cycle and mass: cylindrical mechanisms generally carry lower cycle ratings and lighter construction than mortise hardware, so they are best matched to interior doors with moderate traffic rather than to main entrances or heavy public doors. For many facility managers, cylindrical electronic locks are one of the cheapest ways to add credential-verified entry to a corridor of offices that already has bored prep.
Electric strikes
An electric strike is mounted on the frame, replacing the passive striking plate, and its keeper releases to let the door latch pass without retracting the latch itself. Because the strike sits on the frame and the lock body stays on the door, an electric strike can hold from the frame a far higher security (grade) than the door lock alone, and it coexists with a purely mechanical lock as the primary mechanism. Strikes are ideal for retrofit where the existing mechanical lock must remain and for doors that need strong stop-and-hold, but they depend on a frame that can accept them, on a latch throw long enough to engage reliably, and on correct fail-secure or fail-safe selection. A weak pairing of a short latch throw with a misaligned strike is a common source of a lock that rattles open under force.
Magnetic locks
A magnetic lock holds the door by electromagnet attraction between an armature on the leaf and a magnet on the frame, with no physical bolt at all. Because it has no latch, a magnetic lock is inherently fail-safe — it releases the instant power drops, which makes it attractive for egress-critical and public openings — and it is quick to surface-mount. The trade is that holding power is only as good as the pull rating and the (over-door) mounting, that it can be defeated by prying or shimming unless accessory protection is added, and that some jurisdictions restrict magnetic-only holding on labeled egress or fire doors because it offers no deadbolt. Magnetic locks are best for interior damage, held-open, or fail-safe applications and should be specified with the diehold and shim resistance matched to the door value.
Padlocks, cabinet, and specialty locks
Padlocks and cabinet locks cover storage, server-rack, cabinet, gate, and container openings where a full door lockset is overkill. They typically take the same credential families and can be managed on the same platform, which is valuable when a site wants a single identity across both entry doors and internal custody points. Because a padlock hangs on a hasp, its security depends on the hasp and the material of the mounting surface as much as on the lock body; a hardened padlock on a thin hasp is quickly defeated. Cabinet locks matter for traceability (who opened which cabinet, when) and for compliance in settings where custody of chemicals, medication, or tools is regulated. These small-format locks are a natural complement to a larger commercial electronic door lock system roll-out rather than a replacement for it.
Commercial Electronic Door Lock System Guide — Mechanical Grades and Ratings
Mechanical grading exists to make the abstract promise of "solid hardware" comparable between products, and every procurement should anchor on the concrete grading and certification marks rather than on adjectives in marketing copy. The dominant scheme is the American National Standards Institute grading of locksets, which awards Grade 1, 2, or 3 based on laboratory testing of cycle life, strength, finish corrosion resistance, and in the case of locks, the ability of the hardware to resist attack. A Grade 1 lock is engineered for high-traffic, high-abuse commercial use; Grade 2 suits moderate commercial traffic; Grade 3 suits light residential use. The right commercial electronic door lock system selects a grade matched to the actual duty and abuse of each opening rather than one blanket grade for the whole building, and it records the grade alongside the survey so the choice is traceable back to the traffic and exposure data that justified it.
Decoding a Grade 1, 2, or 3 rating
Grading classifies several mechanical qualities at once. Cycle life is measured by repeated latch operation into the hundreds of thousands of cycles; Grade 1 hardware must endure materially more cycles before (fatigue) than lower grades. Strength is tested by applying forces that would try to open a latched or locked door — the latch and bolt must hold against an operating force, for example hundreds of pounds of vertical and lateral load — and by testing the ability of levers to survive heavy downward force without sagging or breaking. That abuse resistance is why lever handling on public doors is frequently specified at Grade 1 even when the traffic seems only moderate: a lever is almost exactly as strong as the mechanism that carries it, and a sagging lever is a guaranteed complaint call. Finish corrosion testing pushes the hardware through salt and humidity exposure to predict how the finish will survive coastal or humid interiors.
The grade applies to the whole lock as an assembly, so you should read the fine print on what was actually tested. Some products are certified to a grade for the latch and lock mechanism but the trim, strike, or interconnective parts are not part of the same mark. Ask for the specific certification report covering the exact model and the components that live on the door, and disregard a certificate that names a different model from the one you intend to buy. The practical consequence of choosing the wrong grade is usually not catastrophic security failure but predictable premature wear — a Grade 3 cylinder lever on an office corridor that sees hundreds of cycles a day will need replacement far sooner than the cost math assumed.
Commercial Electronic Door Lock System Guide — Credential and Identity Architecture
The credential architecture defines how people gain authorized access and how identities are enrolled, changed, and revoked for the life of the building. A commercial electronic door lock system must decide which credential types it supports (PIN, card, mobile, biometric, key), whether decisions are made locally on the lock or centrally on a server, how long it keeps working offline when the network drops, what audit trail it records, and how quickly a lost credential can be revoked. A lost or compromised card is far less risky when remote revocation is possible, while a purely mechanical-key system offers no such control at all. The architecture must scale from a handful of users to employee churn measured in hundreds of enrollments and revocations per month without drowning the administrator. Credentials are not interchangeable convenience features: each type carries a different cost, a different failure mode, and a different identity-management burden.
For shared or transient access — a subtenant, a temp, a delivery person — use time-limited or one-time credentials to shrink the tail of stale identities. Define who may issue credentials and under what approval; uncontrolled enrollment is the most common source of quiet security drift. An identity that is never revoked is a permanent back door that grows with every departing employee, so the revocation workflow deserves as much design attention as the enrollment workflow.
Local versus central decision
The first architectural choice is where the grant-or-deny decision happens. In old-style standalone locks, the decision is local: the lock holds a small list of authorized credentials and their schedules, evaluates the presented credential against the list, and releases without talking to anyone. Local decision keeps a lock working through a network outage and is cheap and simple, but it cannot be controlled, audited, or revoked from a central office, so a change to one lock means visiting that lock. In network-connected systems, the lock may still hold a cached list for offline operation but also consults a central controller that can push updates, revoke credentials, and collect audit events. In practice the line blurs — many modern locks cache credentials and sync periodically, gaining resilience at the cost of a bounded window of staleness, and that window becomes a design parameter you must consciously accept and size.
Battery-powered locks in particular push toward local decisions with occasional sync because a lock that must poll a server every second drains its battery far too fast; the offline retention and battery sections below expand on exactly this trade. Whatever the model, document the worst-case latency of a revocation: if a lock only syncs once an hour, then a revoked badge remains usable on that door for up to an hour. For most facilities an hour of residual access is acceptable only if the confidential area behind the door can tolerate it. Where it cannot, choose hardware and policy that tighten the sync interval or that shut critical doors immediately through a live connection.
Credential families and their trade-offs
PIN-based access is the cheapest and simplest credential, needing only a keypad, and it requires no physical token to carry, but PINs are shared, shoulder-surfed, and re-used and therefore carry the highest intrinsic risk of a known secret; a commercial electronic door lock system using only PINs should enforce minimum lengths and change policies. Cards and fobs using 13.56 MHz near-field communication are the mainstream institutional credential, offering reasonable security, easy enrollment, and instant revocation, but a card can be lost, cloned if the sector is poorly managed, or relayed. Mobile credentials delivered over Bluetooth Low Energy or NFC put the credential on a phone the user already carries, reduce card printing cost, and allow remote issuance, but they require a charged phone and a platform that provisions devices securely. Biometrics such as fingerprint, iris, or face add a non-transferable factor but raise enrollment friction, privacy, and resilience questions (a damaged finger or a masked face on a freezing exterior door is a support ticket). Mechanical keys remain the honest fail-safe for every electronic system.
Enrollment, churn, and revocation
Identity lifecycle management — how a person goes from "arrives at HQ and needs door access" to "still holds access two years after leaving" — is where most access-control programs quietly rot. Define a source of truth for who is authorized: a well-run shop binds door access to the HR identity system or its visitor-management equivalent, so when employment ends the door access ends with it. Design for churn: if the site hires and fires dozens of staff a month, the enrollment and revocation path must be structured as a repeatable self-service or HR-triggered flow, not an ad hoc skill shared among a few administrators. Log every grant, change, and revocation with an identifier for who approved it. A credential that cannot be revoked without physically visiting the door is a standing liability, and the revocation path should be tested end to end at commissioning, not assumed to work.
Commercial Electronic Door Lock System Guide — Power, Egress, and Life Safety
Power and life-safety behavior determine whether the lock unlocks or stays locked when power fails, expressed as fail-safe (unlock on power loss, suited to egress-heavy public doors) or fail-secure (remain locked, suited to perimeter security). A commercial electronic door lock system must also expose low-battery detection and a mechanical-key override on battery-powered units, and define its behavior during a partial-power or network-loss event on networked units. Local building, fire, and accessibility codes govern free egress, panic hardware, signal-in-door, and delayed-egress features, and those determinations belong to a qualified professional for the specific jurisdiction and occupancy. Never let a convenient normal-hours unlock method override the mandatory free path to safety when the network or power is unavailable. Egress is the one requirement that outranks every convenience feature in the system, and a lock that traps occupants during an emergency is a liability regardless of how many audit logs it writes.
Choose fail-safe hardware for any opening that cannot tolerate locking people in during an emergency, and validate egress against the facility's actual emergency plan and occupant profile rather than against a generic assumption.
Fail-safe versus fail-secure
Fail-safe and fail-secure describe the lock's resting position on power loss. Fail-safe hardware relocks only while powered, so on power outage it releases and the door opens freely; this is the right posture for doors that must never trap people — main exits, stairwell doors, and public corridors in an emergency. Fail-secure hardware stays locked when power is lost, which keeps a perimeter door closed through an outage but demands an alternative way out or in (a mechanical key, a battery backup, or a delride override) for occupants. The labels are sometimes confused with locking direction (fail-locked versus fail-unlocked) and with the mechanical term for whether a deadbolt engages; what matters for design is the exact behavior at power loss, which should come from the datasheet and be verified by a power-loss test at commissioning. Do not assume a "release on power failure" product is present because the installer said so; prove it with the actual simulated cut.
Free egress and panic hardware
Free egress means the door must allow occupants to escape without special knowledge, without impediment, and typically with a single action — a lever push, a touch bar, that a panicking body can complete. Regulatory schemes variously require that the secured side never require a key, a PIN, or a card to leave, that a touch bar or panic device be present above a threshold occupancy (often 50 or 100 occupants), and that electronics cannot be used to defeat emergency release. Panic hardware is a distinct device: a push-pad or touch bar that mechanically releases the latch on push, frequently paired with an electrified latch or strike so that it satisfies both life-safety release and remote access control. Delayed-egress is a separate feature that delays the release for a short, code-bounded period (commonly 15 to 30 seconds) while an alarm sounds, and it is governed by strict occupancies and signage rules; it exists to reconcile theft deterrence with fire safety and is never a default choice. Any of these determinations must be signed by a qualified professional for the occupancy.
Lockout, key override, and accessibility
On battery-powered or networked locks, retain a mechanical path that works independently of the electronics: typically a cylinder and key that unlock the latch or a manual release, so a dead battery or a failed controller never leaves occupants or staff stranded. This key override is the second most important safety feature after free egress. Accessibility codes commonly require that doors be operable without pinching, tight grasping, or twisting — lever handles rather than knobs, a reach range, and forces within specified limits — which affects both the latch hardware and the requirement that a credential reader be placed within instructed reach. Position readers at a reachable height, resist glare and frost, provide visible feedback (LED and beep), and confirm that the release force and opening hardware comply with the applicable accessibility standard before buy-in.
Behavioral validation under emergency conditions
Egress is a system behavior, not a single part. At commissioning and at periodic drills, verify that the door opens freely starting from the locked, powered state, from the locked, powered-off state, and with the network severed, and that the panic device and the credential reader both behave correctly in each scenario. Record the results for that specific door, because a fire-rated corridor door that meets code in the diagram can fail in the installed position with a misaligned strike. The occupants' actual profile matters too: a classroom of children, a hospital bed corridor, and a staff-only loading dock have different realistic escape demands. Choose fail-safe posture, panic hardware, and delayed-egress only after the facility's emergency plan is described in plain terms, not as an afterthought to the wiring.
Commercial Electronic Door Lock System Guide — Battery Chemistry and Low-Power Thresholds
Battery-powered locks avoid the cost and disruption of running power to the door, but they trade survivability on a battery budget, and the chemistry and power architecture chosen shape how often staff touch the lock and how gracefully it fails. A commercial electronic door lock system that runs on batteries must define its chemistry, its low-battery threshold, its low-power behavior, and its replacement cadence, because the lock's availability depends on that energy budget just as much as on the latch. The most common chemistries are lithium, alkaline, and rechargeable cells, each with different energy density, cold behavior, shelf life, and cost per replacement. The specification also needs to state the number and arrangement of cells, the expected cycles between changes under the site's traffic, the permitted replacement type, and the alert owner. Without those details, a nominal battery life is only a laboratory number and the facilities team has no reliable way to plan service.
Common cell chemistry and differences
Lithium cells (lithium iron disulfide or lithium thionyl types) deliver high energy density, wide temperature tolerance, and a long, stable voltage plateau, which makes them a strong choice for exterior and cold-environment doors where alkaline cells sag and leak cold weather. Alkaline cells are cheap and widely available and are the default in mass-market hardware, but they deplete faster, sag under heavy current draw in cold, and can leak corrosive electrolyte when deeply discharged or left too long. Rechargeable cells cut the recurring cost of replacement and appeal to work sites that already manage batteries, but they require either a charging station (and therefore door-side service) or energy-harvesting that is still niche on latch operation, and they complicate the low-battery model because self-discharge and age differ from disposables. The choice is one of total cost of ownership and environmental fit more than of security.
Self-discharge and cold behavior
Static self-discharge slowly drains even an unused battery, so a lock that sits largely idle still needs periodic attention; the practical consequence is a maximum recommended battery dwell time printed by the vendor, beyond which you should replace regardless of reported state of charge. Temperature compounds the problem: cold raises internal resistance, which under the motor draw of a latch operation can droop voltage enough to trigger a low-battery alarm or a slow motor long before the cell is truly empty. For exterior and unheated openings, prefer chemistries with a stable low-temperature voltage (lithium salts), budget an earlier replacement interval in winter climates, and verify the lock's own voltage cut-off rather than trusting the cell's datasheet alone. A lock that starts failing to re-latch only as the weather turns is a seasonal support problem you can predict — and therefore prevent — by sizing the chemistry and replacement calendar.
Low-power thresholds and low-battery alarms
The low-battery threshold is where the lock stops guaranteeing latch moves and starts signaling for help. A well-designed lock reports battery state — often a percentage or an estimated remaining-days figure — long before failure, and its threshold should be set so there is enough headroom for a reasonable replacement window (typically weeks, not days) at the real draw pattern. Many locks visibly signal impending exhaustion (a red LED, a beep pattern, a platform alert) but still allow a user to finish a door cycle; the danger is a chronically alarm without action, so tie every low-battery alert to a named owner and a replacement workflow. Some systems escalate to "battery critical" and refuse to operate the motor to avoid a half-extended bolt, at which point the mechanical key is the only entry — which is exactly why the key override is non-negotiable on battery hardware. Define the alarm thresholds, the alert channel, the owner, and the escalation in the maintenance plan, and test the behavior using an aged or reduced cell at commissioning.
Commercial Electronic Door Lock System Guide — Offline Retention and Degraded Modes
A networked commercial electronic door lock system is almost never in perfect contact with its server; it loses branch circuits, network links, or the management platform itself at times, and the design must define what still works when the connection is gone. Offline retention is the set of behaviors the lock keeps when it cannot reach the controller — a cached list of who is authorized, which schedules apply, and which audit events queue for later delivery — and it defines how usable and how safe the door remains during an outage. Well-designed offline behavior is the difference between a door that quietly keeps doing its job for hours and a door that simply locks everyone (or everyone out) the moment a switch fails. The plan should also state the maximum acceptable offline window, how urgency is signaled before that window closes, and who in facilities knows what to do when a door stops syncing, so the degraded state is an operating condition rather than a discovery.
Cached credentials and schedule behavior
In the common model, the lock caches the credential database and relevant schedules so it can evaluate a presented credential locally during an outage. The critical design decisions are the staleness of that cache and what it holds during a revocation incident. If the cache is refreshed on a schedule, a credential revoked online is not yet revoked in the lock until the next sync; the offline window is a deliberate concession to battery and bandwidth. Some products push emergency revocation or access-list compaction with priority, so an urgent block can travel even during a degraded link. Confirm the lock's offline semantics in plain terms: what is checked, how small the cache staleness is, and whether an audit trail accumulates locally with reliable timestamps for upload when connectivity returns. The queue of buffered events must not silently overflow and drop the oldest records, because those are exactly the traces you will want after an incident.
Degraded power and network semantics
Degraded modes cover partial failures: a low but not empty battery, a flapping network link, or a server that is up but slow. Define the lock's behavior at each state so there are no surprises: does it alert, fall back to extended local caching, widen its offline window, or restrict operation? For fail-secure hardware an unexpected offline state that leaves the door locked is at best an inconvenience, but on an egress-critical opening it is a safety problem. Test the degraded curves — low battery, lost link, and slow link — as part of commissioning, because each reads differently in practice, and decide in advance which degradation is acceptable for which opening. A useful rule: separate the "annoying but tolerable" degradations from the "must-not-happen" ones, and engineer hardware, backup power, and procedure so the second category never gets breached.
Sync, reconciliation, and clocking
When connectivity returns, the lock must upload queued events and pull the latest authority data, and the two sides must reconcile cleanly: the server's copy of authority is newer than the lock's cache, and missed events must arrive with timestamps that map onto the server's timeline. Clocking matters because audit validity depends on timestamps; if the lock's clock drifts offline, its events land at plausible but wrong times and ruin correlation with video or access platform logs. Choose hardware whose clock syncs on every successful link and that stamps cache and audit records from that synced clock, and test the skid of time between a prolonged outage and the recovery so the reconciliation doesn't cause the audit trail to reorder silently. The offline story should be written into the acceptance record as explicitly as the happy-path story.
Commercial Electronic Door Lock System Guide — Connectivity and Systems Integration
A commercial electronic door lock system earns most of its value through integration with access-control software, visitor management, elevator or turnstile control, building automation, fire panels, video and alarm monitoring, and the central identity platform. Integration depth must be decided before procurement: which edge device reports which event, how many integrations are genuinely needed, whether the protocol is open or vendor-locked, and who maintains connectivity when credentials or firmware change. Common edge protocols include Wiegand, OSDP, and RS-485, rising to IP and API integration upward, with Zigbee or Bluetooth Low Energy for battery locks. Under-scoping integration forces manual, error-prone sync of new hires and lost cards, while over-licensing a platform leaves features unused. Map the integration footprint to today's operation and to three years out, and confirm who owns each connection when the access platform, the elevator controller, or the building automation system upgrades, because that ownership is usually the first thing to disappear.
Wiegand, OSDP, and RS-485 at the edge
Wiegand is the venerable reader-to-controller wiring standard: a few wires carrying parallel data lines and a common clock, widely supported and simple to wire, but unencrypted and thus vulnerable to simple tapping or replay at the reader. OSDP (Open Supervised Device Protocol) is the modern, supervised, and encrypted replacement that carries secure channel establishment, reader/controller supervision, and firmware capability in one protocol, and increasingly it is the recommended choice for new commercial installations. RS-485 is the multi-drop serial backbone on which OSDP and many legacy proprietary protocols ride, allowing a single controller bus to serve long runs of daisy-chained devices. Choosing between them usually comes down to whether you are extending an existing supervised bus or building fresh: a clean-room decision favors OSDP-aligned hardware, while an existing Wiegand install may trade that security for continuity. Whatever the protocol, document the cabling, the bus terminations, and the maximum run, because wiring quality is what makes a digital bus behave like its datasheet.
IP, APIs, and platform integration upward
Above the edge, integrations connect the lock to the systems that hold people, schedules, alarms, and video: the access-control software that stores the identity database, the visitor-management system that issues temporary passes, the HR system that drives onboarding and offboarding, the elevator or turnstile controller that enforces vertical or zone movement, the building management system that wants door state and sometimes remote release, the fire alarm panel that must drive unlock on alarm, and the video system that wants door events correlated with footage. Each integration is owned by someone and has a protocol and a failure mode; it is not a single checkbox. An open, documented API matters because it lets the integrator connect the platform to future tools without a vendor middleman, and because it prevents the lock from being a closed island that only one vendor's software can talk to. Bump the scope into a written integration register with owners and review cadence.
The integrations you actually need
The cheapest integration is the one you do not build. Every integration adds a license, a party, a failure surface, and a maintenance contract, so each should earn its place. Start from the process pain you are trying to solve: if the recurring human cost is manual card issuance and revocation, the identity-sync integration with HR pays for itself; if the recurring complaint is "lost badges still open doors," the revocation workflow is the deliverable and vendor video integration may be optional. Involve the network and security team early so the integrator does not discover a firewall or a segmentation policy that blocks the platform traffic after the hardware arrives. Get the interface specifications for every intended integration and a written statement of which vendor is responsible for each link, and reserve a small project line for integration commissioning, because link failures are the most common reason a well-priced lock project feels broken at go-live.
Commercial Electronic Door Lock System Guide — Security Engineering and Threat Model
Security engineering starts from a threat model that asks what an attacker wants, who is motivated to try, and how they would attempt it. A commercial electronic door lock system faces credential loss or theft, social engineering for a PIN or badge, forced entry at a weak door or strike, relay attacks on contactless cards, network intrusion against the management platform, and physical tampering with the lock case. Controls include encryption of credentials and communications, anti-passback logic, audit logging with alerting, tamper detection, resistance to forced entry, and credentials that can be revoked instantly. The depth of control is proportionate to the value of what the protected door guards; grading every opening by the crown-jewel assets behind it keeps budget where residual risk is actually reduced. State each threat in plain terms and rank the openings by consequence. Not every door deserves a high-security lock plus monitoring, and saying so explicitly is a sound procurement decision rather than a compromise.
Dressing the threat model
Begin by naming what sits behind each door and what harm follows if that space is entered: a server room holds credentials and private data, a pharmacy holds controlled substances, a boiler room holds liability, and a storage closet holds little. Assign each opening a consequence class (low, medium, high) that reflects not just theft value but safety, privacy, regulatory, and continuity impact, and note whether secondary controls (camera, guard, interior doors) sit behind the single lock. Then list the realistic attacker profiles: the opportunistic thief testing door handles, the disgruntled ex-employee who still knows a code, the shoulder-surfer harvesting PINs, the card cloner with a relay kit, the burglar with a crowbar at a weak strike, and the more patient attacker who works the management platform over the network. Each profile points at a different control, and the threat model tells you which controls to buy at which doors rather than buying everything everywhere.
Credential and communication threats
On the credential side, treat shared knowledge as low-assurance: PINs are the easiest to lose quietly, so reserve them for low-consequence doors with strong lockout and change policies. Contactless cards can be relayed: two collaborating radios bridge the door reader to a distant victim's card, and the mitigation is an access protocol that detects or deters relay, or a credential that combines the card with an additional factor. Cloning depends heavily on the card technology and how the card sectors are provisioned, so it pays to know that sector management keys are actually rotated and not left at factory default. On the communication side, encrypt at every hop: reader to controller (secure channel via OSDP), controller to platform (TLS with verified certificates), and battery-lock air interface (BLE or Zigbee security with proper pairing and key handling). Any legacy unencrypted hop is a place a determined attacker intercepts or replays, and an encrypted end-to-end path that includes the client device is a prerequisite for mobile credentials.
Physical and network attack surfaces
Physical attacks target the mechanism and its installation: prying a strike from soft frame, shimming a deadbolt or dead-latch, drilling a cylinder, or attacking the lock case in an accessible corridor. The hardware grade and the strike installation are the primary defense, and a door only resists to the strength of its weakest component — a Grade 1 lock on a shim-able frame is still a weak door. Tamper switches on the lock report if the case or reader is opened, and an alarm on that report turns an unnoticed attack into a documented, addressed event. On the network, the management platform is the crown-jewel target: a compromise there is a compromise of every credential and every door, so the platform needs strong authentication, advisory alerting, role-based admin, patched software, and separation from untrusted networks. The threat model closes the loop by grading each opening and prescribing which mix of grade, credential, encryption, and monitoring that opening truly needs, leaving budget and attention where the residual risk actually sits.
Commercial Electronic Door Lock System Guide — Management Platform and Cybersecurity
The management platform is the software that holds the identity database, pushes schedules, collects audit events, and lets administrators run the commercial electronic door lock system day to day, and its security is the security of every door attached to it. A platform that is easy to administer but easy to attack is a false economy, because a single weak portal account can outrank any door grade. Treat the platform as the most valuable target in the system and apply the same rigor to protecting the console as you do the reader, including strong authentication, access review, patching, logging, and separation from untrusted networks. Because the platform is the system of record for who can pass every door, its design decisions — the role model, the identity source, the update channel, and the audit retention — are the security architecture of the whole deployment and deserve written, reviewed decisions at the start of the project.
Authentication, roles, and access review
At minimum the management console requires per-person accounts rather than shared logins, and it should support a second factor — one-time code, an authenticator app, or hardware token — for anyone who can change authority or issue credentials. Model roles tightly: who can read audit logs, who can issue credentials, who can change schedules, and who can unlock a door under duress, each as a distinct permission so a low-trust helpdesk ticket never escalates to a global unlock. Review those roles and the membership lists on a fixed cadence (quarterly is common) and after every significant staff change, because role creep is the quiet failure of access-control administration. Enable automatic logout, minimum password length and rotation, and lockout on repeated login failure, and confirm the platform writes its own audit trail of admin actions so a misconfigured platform leaves a forensic record.
Patches, device firmware, and estates management
Software and firmware drift is the single most predictable source of platform and lock vulnerabilities, and an unpatched fleet is a wider hole than any single exploit. Establish that the vendor publishes security advisories and a reliable update channel, and that updates to the platform and to lock firmware are either covered by the license or budgeted, because a security patch that costs per-door to deploy is one that an operator will skip. Plan the update cadence and a rollback path, and stage updates on representative hardware before pushing them site-wide, since a firmware update that changes lock behavior is a change to a security-critical system. Keep an accurate inventory of model, firmware version, and IP address of every device, because you cannot patch what you do not know you have, and expired devices that can no longer receive security patches are candidates for replacement rather than retention.
Network segmentation and incident response
Place the lock system's traffic on a segregated segment so a compromise in the rest of the network cannot walk straight into the console, and strictly control access to that segment and to credential issuance. Define what an incident looks like — an imported suspicious admin action, repeated failed credentials on a critical door, a tamper alarm, or declared device loss — and who is paged with what evidence. Practice the simplest meaningful drill: a lost badge should be revoked end to end, and the audit trail should show that revocation in every place it matters. The platform is the system of record, so treat its logs as evidence: preserve them, time-stamp them with a shared clock, and define retention to match the facility's legal and compliance obligations. Cybersecurity of the platform is not a one-time hardening task but a set of operating habits, signed off at acceptance and maintained through the life of the deployment.
Commercial Electronic Door Lock System Guide — Installation, Commissioning, and Acceptance
Installation quality decides whether a good system behaves like a good system. Commissioning a commercial electronic door lock system covers mechanical alignment of the lock, strike, and closer; confirmation that the lock latches and releases under normal and emergency conditions; credential enrollment and end-to-end testing of every user journey; verification of fail-safe or fail-secure behavior under simulated power and network loss; and a documented acceptance sign-off by the operator. Tests are performed on representative doors and repeated after installation, with every assumption recorded. Handover includes wiring diagrams, a credential-administration guide, contact lists, and a tested recovery procedure so the facility can run the system without the vendor. Assign commissioning to someone with authority to stop the clock on a failed test. A binding door, a misaligned strike, or a credential that fails at one corner of the building should fail commissioning, not fail a staff member on a Monday morning. Problems surfacing here are cheap; the same problems after occupants depend on the door daily are not.
Mechanical alignment first
Nothing electronic fixes a door that is mechanically wrong. Before any wiring or enrollment, verify that the lock case or strike sits in a correctly prepped opening, that the latch and bolt engage cleanly with the strike and the closer closes the leaf without binding, and that the gap between leaf and frame is within the manufacturer's spec. A latch that drags, a strike that sits proud, or a door that self-closes with a slamming knock that rattles every joint will eat batteries, generate false alarms, and annoy every user. Correct the mechanical faults before configuring the electronics, and record the alignment measurements for each accepted door so a future re-alignment can be reset to the known-good state. This step is easy to skip in the rush to a go-live date and is the most common root cause of "the system is unreliable" reports that turn out to be pure physics.
The commissioning tests
Commissioning executes a scripted set of tests on representative doors: normal credential entry and exit, the mechanical-key override, every credential type deployed, low-battery behavior using an aged cell, fail-safe or fail-secure behavior under a simulated power cut, offline behavior under a severed network, anti-passback if used, tamper and alarm events, and the platform integration that must fire on each event. Each test names an expected result and a pass criterion, and a failed test stops the clock until the cause is found and resolved. Repeat the critical tests after punch-list corrections, because re-aligning a strike can change a door's behavior in ways the installer may not have thought through. The acceptance sign-off is the operator's formal agreement that the system behaves as specified and is safe to hand to occupants, and the person signing should never be anyone who has an incentive to swallow a known defect for schedule.
Handover and operator training
The handover is where the facility stops renting the system and starts owning it. Provide the operator with wiring diagrams and network topology, the credential-administration guide and role matrix, a list of named contacts for the vendor, integrator, and network owner, and a written, tested recovery procedure for the realistic bad days: a lockout of a stranded key holder, a platform credential outage, and a low-battery parade. Train at least two members of the facility team on real administrative tasks rather than a demo, and leave a runbook that a new administrator can follow in a year without the original installer. A handover that ends with the vendor gone but the facility self-sufficient is the sign of a mature project, and it is the difference between a system the building can actually sustain and one that becomes a call-into-the-dark support ticket.
Commercial Electronic Door Lock System Guide — Multi-Tenant and Hotel Use Cases
Multi-tenant buildings and hotels push a commercial electronic door lock system to its hardest edge: high churn, many independent parties, transient users, and a demand for both strict compartmentalization and rapid, delegated credential issuance. The design that serves a single office floor may choke on a building that leases one door at a time. Plan for per-tenant administration, short-lived and one-time credentials, and audit trails that separate one tenant's data from another's. The credential lifetime here is measured in hours and days rather than employment contracts, so the platform's revocation and re-encode workflows are the real product, not the lock hardware. An operator should be able to re-encode a hotel room in seconds, revoke a departing tenant's suite instantly, and prove from the audit trail that each stale credential died on schedule, all without a global administrator touching every change.
Tenant isolation and delegated administration
In a multi-tenant building, each tenant should be able to administer its own suite doors without seeing another tenant's credentials or logs, and without a global admin being required for every new hire. This calls for role-based delegation on the platform: a tenant administrator account that can issue and revoke on the tenant's doors but cannot touch shared areas or other tenants' spaces, and a scoping model that binds every credential and every audit record to a tenant. The global owner retains control of common areas, the main entrance, and the platform, but pushes the day-to-day door management down to each tenant to scale without adding staff. Define at contract time who owns the master admin key, how tenant access is revoked at the end of a lease, and how the audit trail proves that a departing tenant no longer holds any credential after their last day.
Hotels: frequent turnover and re-encode by design
A hotel guest door is a textbook case: hundreds of transient people a week, a room that must be re-encoded quickly, and staff whose cards, locks, and compartmentalized areas (housekeeping floors, linen rooms, service elevators) must be managed precisely. The operational rhythm requires encryption of the room door after every departure, short stay windows with a precise check-in and check-out cadence, easy re-issue at the front desk, and the ability to lock or withhold access to a floor during shutdown. Mobile credentialing has strong appeal here because a guest's phone can carry their key and is revoked at checkout without a physical re-encode. The same principles extend to hostels, serviced apartments, coworking, medical pavilions, and student housing, each with its own turnover and authority model, and each with the same non-negotiable: credentials die on schedule, and the audit trail can show it did.
Common-area and staff compartments
Beyond guest or tenant doors, the platform must manage a hierarchy of zones and roles: staff-only corridors, mechanical and server rooms, loading docks, and emergency exits each need their own access policy and their own retention of who was there. A hotel housekeeping schedule, a building-operator's maintenance window, and a tenant's after-hours server access are all schedules, and the platform needs to express time-windowed, recurring, and exception access without a shift-by-shift manual grant. Design the zone and role hierarchy before rolling out, because retrofitting segmentation onto a flat set of doors later is painful, and because the same hierarchy that limits blast radius in an incident limits the damage of a single compromised card. Where an opening can tolerate it, use anti-passback and alarm on off-hours access to the most sensitive rooms, and couple door events to video so a triggered alarm has footage to confirm.
Commercial Electronic Door Lock System Guide — Maintenance and Recovery
Even the best-installed system needs a maintenance and recovery rhythm, and the quality of that rhythm decides whether the deployment quietly decays or stays sharp for a decade. A commercial electronic door lock system has a finite set of routine parts — battery changes, credential hygiene, firmware updates, strike and closer tuning, and periodic re-testing — and an equally short list of the bad days that demand recovery: a lockout, a dead lock, a lost master card, or a platform credential failure. Budget, schedule, and test each, because a system that is well designed but never maintained decays into exactly the unpredictable behavior that no design can prevent. The maintenance plan should name an owner for every recurring task, state the cadence, and attach each task to a cost line so that keeping the system healthy is a normal part of the facility budget rather than an occasional scramble.
Routine maintenance cadence
Battery replacement is the most visible routine task and the one that directly drives availability on battery-powered doors. Schedule replacements against the low-battery reporting and the chemistry shelf-life rather than a generic calendar, and batch them zone by zone to keep the team's route sensible. Credential hygiene runs on the churn model: reconcile the identity database against the HR and visitor systems, purge stale and unused credentials, re-issue cards that have been lost or reported duplicated, and rotate the secrets that protect card sectors and platform admin. Combine firmware and platform updates with a short regression test on a representative door, because a firmware change is a change to a security device. Finally, tune the mechanical side — strike alignment, closer speed, latch throw — on a scheduled laser-check pass, and re-do the commissioning egress tests annually or after any hardware change, because a door that drifts out of alignment is a door whose electronics quietly start failing.
The 2 a.m. lockout and recovery procedures
The worst day is usually the one outside business hours: a stranded staff member outside a locked door with a dead battery, a physical key that is not where the walkie-talkie expected it, or a platform account that will not authenticate at 2 a.m. Recovery lives or dies on having a tested, written procedure and a named on-call reachable at that hour. Define and rehearse the realistic unlock paths: the mechanical key override, the emergency master credential that bypasses normal schedules, the remote-unlock capability and who can invoke it, and the regional spares kit, so a cold night never depends on an improvised decision. Pair the procedure with an access log requirement, because an after-hours unlock performed under duress or by a low-trust account is exactly the event that later needs an audit trail. Practice the recovery at least as a tabletop exercise, and keep the spares and the runbook where the on-call person can reach them without a specialist.
Spares, end-of-life, and decommission
Plan spares before the outage, not during it: a small stock of replacement batteries, a spare lock or two of the dominant form factor, spare strikes, and spare credentials. Review the vendor's end-of-life statement so a discontinued model is a planned migration, not an emergency, and confirm the decommission path — how credentials are purged, how the platform account is closed, and how the hardware is removed without leaving a functional electronically-unlocked door behind. When hardware reaches the end of its supported life, prioritize replacement for the highest-consequence openings first, and schedule it while spares and documentation are still available. A good maintenance plan makes the 10-year cost composed of small, predictable line items instead of a series of expensive surprises, and it keeps the facility running the system rather than the system running them.
Commercial Electronic Door Lock System Guide — Lifecycle Cost and Supplier Due Diligence
Lifecycle cost is the sum of purchase, installation, credential administration, maintenance, energy, software licensing, training, and eventual decommission, not the tag price of the lock. Battery-powered locks add recurring replacement and monitoring burden; networked locks add infrastructure, server, and licensing cost; and complex systems add training and integration-maintenance overhead. A commercial electronic door lock system needs maintenance ownership assigned before purchase: who changes batteries, reissues credentials, updates firmware, responds to a lockout at 2 a.m., and what spares are stocked. Due diligence verifies the supplier's certifications, current model-specific documentation, test evidence, support channel, and warranty terms instead of trusting marketing claims. Confirm a named support path and a defined response time, and ask for per-model certification records and whether firmware and software updates are free or licensed, and get a written spares and end-of-life plan, because a lock that becomes unsupported mid-contract becomes a security and maintenance problem the buyer inherits.
Building a lifecycle cost model
Build the model on the real drivers: the hardware price per door, the installation and prep cost (which can rival the hardware on a mortise or fire-rated retrofit), the battery and spares cost over the design life, the platform license that recurs per door and per admin, the integration licenses, and the staff time for credential administration and for the drains that were promised in the requirements. Use a time horizon that matches how long the building will actually hold the hardware, typically five to ten years, and include an escalation for firmware and platform updates if the vendor charges for them. Run the model twice — on the whole portfolio and on a pilot opening — because per-door averages hide the tail: a few hard-re-encoded fire doors or long cable runs can dominate the real number. The honest lifecycle model is the single most useful tool for comparing apparently similar offers whose tag prices differ by a factor of two.
Certification and due-diligence checklist
Due diligence verifies the claims with documents the vendor can produce on request: per-model certification to the applicable mechanical grade (with the certificate naming the exact model), compliance marks for the region (commonly CE, FCC, RoHS classes, and where required UL), fire-rating evidence for fire-rated hardware, and any accessibility or egress compliance statements for the installed configuration. Ask how those documents are kept current, whether third-party laboratory testing or self-declaration supports them, and whether firmware and software updates are bundled or licensed. Examine the support channel concretely: a named contact, a defined response time, a known language, and an escalation path within a reasonable horizon. Read the warranty terms for what is and is not covered (batteries, wear items, abuse), and confirm a published spares and end-of-life statement. A vendor that hesitates on documentation is a vendor that has already told you something important.
The supplier as a partner across the life of the system
The relationship that matters most runs past the purchase and into year three, when the original installer is a memory and the building depends on the vendor's support, its update cadence, and its willingness to keep an old model alive. Prefer a supplier who can articulate a support path, a firmware roadmap, a spare-parts policy, and a migration path for obsolete models, and who treats the acquisition of a mid-sized commercial deployment as the start of a partnership rather than the close of a sale. Reference checks on existing installs in the same vertical are worth more than any glossy brochure; ask other owners how the vendor behaved during their own bad days. The buyer who shops only on tag price pays the lifecycle cost through support tickets, unsupported hardware, and expired firmware, while the buyer who shops on lifecycle cost and verifies the claims gets a system that is still healthy when the five-year mark arrives.
Commercial Electronic Door Lock System Guide — Comparing the Options
A decision matrix is the practical way to hold the trade-offs of a commercial electronic door lock system in one place, scoring each candidate against the requirements the site actually set — the door and frame, the duty cycle, the credential types, the power, the life-safety posture, the integration depth, the security grade, and the lifecycle cost. The table below is illustrative, not a product recommendation; its rows are the decision dimensions and the entries are the typical strengths and watch-outs of each family. Use it to shortlist the form factor for a class of openings, then confirm the shortlist against the survey and the verified documentation before any purchase. Score against verified facts and the site's priorities, not against marketing weight, and weight the dimensions by consequence so that egress and life-safety decisions are never traded away to save a small amount of money.
| Dimension | Mortise lock | Cylindrical lock | Electric strike | Magnetic lock | Padlock/cabinet |
|---|---|---|---|---|---|
| Best native fit | High-duty, thick, premium doors | Moderate-duty interior doors | Upgrade existing door lock to electrified hold | Fail-safe interior or public openings | Storage, racks, gates, cabinets |
| Retail prep invasiveness | High (routed pocket) | Low (bored hole) | Medium (frame fitting) | Low (surface mount) | Very low (hasp or staple) |
| Typical duty rating | Highest | Moderate | Depends on lock and strike | Moderate, at attraction point | Low to moderate |
| Retains a bolt to hold door | Yes (bolts plus huge) | Yes (latch, deadbolt) | Yes (existing lock bolts) | No (magnets only) | Yes |
| Fail-safe on power loss | Model-dependent | Model-dependent | Model-dependent | Inherently fail-safe | Model-dependent |
| Credential reader integration | Integral or exterior reader | Integral or exterior reader | Reader on lock, strike on frame | Reader + separate magnetic controller | Integral small-format reader |
| Typical energy demand | Low (occasional motor) | Low | Low to none once energized; hold current | Continuous draw to hold closed | Low |
| Primary life-safety watch-out | Fire-label prep on rated doors | Duty limits under abuse | Latch-throw match to strike | No deadbolt; restrict on egress | Hasp strength dominates |
A worked example
Consider a four-story office retrofit with three zones: a main lobby entrance on street level (high traffic, public, must unlock on power loss and integrate with the lobby and the access platform), two hundred interior office doors (moderate traffic, existing bored prep, budget-sensitive), and a small server and mechanical level (high security, low traffic, needs a deadbolt and tamper alarm). The lobby is the egress-critical, fail-safe, integration-heavy door: a class-hardened grab with a magnetic or electric release, an exterior reader and intercom, an IP connection to the access platform and fire panel, and a mechanical override for the fail-safe posture. The office doors ride on the existing bored prep: cylindrical electronic lever sets at a moderate duty grade, each with card, PIN, and mobile credentials, a battery budget managed by the low-battery cadence, and platform management that the facility administrator uses directly. The server and mechanical level gets the highest grade: mortise lock with a deadbolt, tamper detection, delayed-egress principles checked by the code professional, an anti-passback zone at the entry, and video coupling downstream. The whole deployment is piloted on one office door and the lobby before full roll-out, and each representative door is commissioned, acceptance-signed, and handed to the operator with a tested recovery runbook. The matrix, the lifecycle model, and the threat model all agree on the same pattern: spend different per door, because the doors are not one thing.
Commercial Electronic Door Lock System Implementation Checklist
A reliable commercial electronic door lock system project follows a repeatable sequence: survey the doors and frame geometry; define the threat model and access policy; document the credential and identity lifecycle; decide power, fail-safe or fail-secure behavior, and life-safety compliance; specify connectivity and integrations; secure supply with verified documentation; commission and accept on representative doors; and hand over with training, maintenance ownership, spares, and recovery procedures. Each step closes with a decision record, and open items are resolved before the next phase begins. Pilot the chosen system on one representative opening before a site-wide rollout, measure against the decision record, and only then scale. This guide is educational and does not substitute for qualified legal, fire, accessibility, cybersecurity, or engineering review of the specific project, so confirm each requirement with qualified professionals for the exact location and occupancy.
| Phase | Key activities | Decision record that closes it |
|---|---|---|
| Survey | Measure door, frame, handing, backset, duty cycle, environment; photo openings | A survey sheet per representative door |
| Requirements | Threat model; access policy; zone and role hierarchy; egress posture | Written threat model and policy |
| Form factor | Choose mortise, cylindrical, strike, magnetic, or specialty per opening | Form-factor map tied to survey |
| Credential architecture | Local vs central; credential families; enrollment and revocation flow | Identity lifecycle document |
| Power and safety | Fail-safe/fail-secure; backup; low-battery thresholds; key override; code sign-off | Safety sign-off by qualified professional |
| Connectivity | Edge protocol; integrations register; API and owner per link | Integration register |
| Security and platform | Platform roles, MFA, patches, segmentation; threat controls per grade | Platform security operating plan |
| Supply | Verified certifications per model; support path; spares and end-of-life statement | Due-diligence file |
| Pilot | Commission one representative door; run critical tests | Pilot acceptance record |
| Roll-out and accept | Commission all doors; test degraded modes; hand over runbook and training | Signed acceptance |
| Maintain and recover | Battery cadence, hygiene, firmware, drills, spares; tested recovery procedure | Maintenance calendar and runbook |
Common mistakes in commercial lock projects
The recurring failures of access-control projects are predictable, and naming them protects the next roll-out. The most common is skipping the door and frame survey and letting one attractive product drag the site into a retrofit it cannot support. Next is treating egress as an afterthought: a fail-secure door on a public path with no key override is a safety violation discovered only because a real emergency or a real drill found it. Under-building the beat of the offline window and the low-battery threshold is another quiet database: a lock that only syncs hourly can leave a revoked card useful for an hour. Interpreting the single lifecycle cost is rare; buyers who compare tag prices alone will self-select the cheapest-priced, most-expensive-over-time offer. Finally, a handover that promises a self-sufficient client but delivers none of the training, runbook, or spares makes the system a continuous support liability. Each of these can be caught in the checklist if the phase decision records are actually written and used.
Frequently asked questions
Is a battery-powered lock as secure as a hardwired one? At the latch and credential layer yes, with the difference sitting in power reliability and continuous monitoring; size the battery cadence and keep the key override. What is the difference between fail-safe and fail-secure? Fail-safe unlocks on power loss; fail-secure stays locked, and the choice is driven by egress safety versus perimeter policy. Do I still need a mechanical key with an electronic lock? A key override is the core resilience path for a dead battery or a failed controller, and it should be retained on every battery-powered door. Can I manage all my doors from one platform? Most mid-size commercial systems can, but confirm the platform supports the exact form factors, the edge protocol, the offline model, and the integrations before you commit. How often should batteries be changed on a battery-powered commercial lock? Replace on the vendor's low-battery report and chemistry shelf-life schedule; batch the change zone by zone and test the recapture after each replacement batch.
¿No sabe qué sensor se adapta a su proyecto?
Hable con nuestros ingenieros de aplicación mmWave para una consulta gratuita.
Especifica tu proyecto hotelero con nuestros ingenieros
Envíanos el número de habitaciones, tipo de techo y preferencia de protocolo. Devolveremos un plan de muestra y cotización en 24 horas laborables.
- Pase de la guía general a una discusión de producto o aplicación.
- Use RFQ cuando precio, planos, MOQ o calendario de lanzamiento necesiten estructura.
- Mantenga visible una ruta de contacto directo para aclaraciones rápidas y traspasos.