Guía de Control de Acceso para Edificios Comerciales
Una guía práctica para el control de acceso en edificios comerciales: componentes, credenciales, planificación, integración, coste de ciclo de vida y una lista de verificación para equipos de instalaciones.
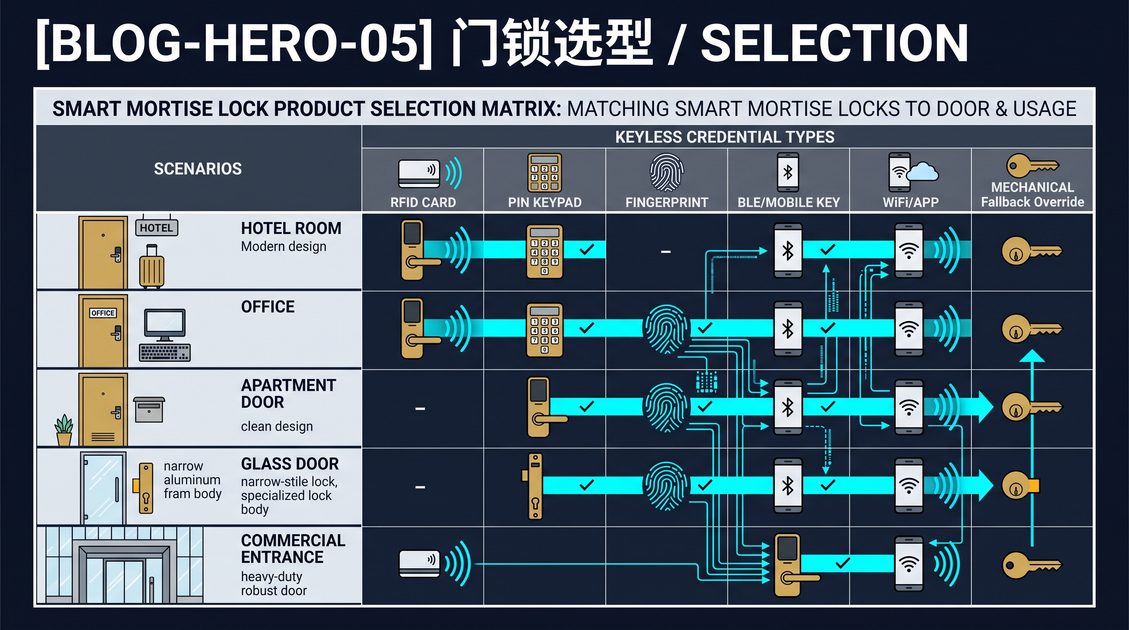
Guía de Control de Acceso para Edificios Comerciales
El control de acceso en edificios comerciales es el conjunto coordinado de cerraduras, lectores, credenciales, controladores y software de gestión que decide quién puede entrar en un edificio y en sus zonas internas, y registra cuándo se concedió o denegó cada entrada. Un sistema completo abarca puertas de entrada principales, puertas interiores de oficinas y almacenes, ascensores y muelles de carga, conectándolos a una plataforma central que emite credenciales, las revoca cuando un empleado se marcha y mantiene un registro de auditoría para la seguridad y el cumplimiento normativo. Los despliegues típicos combinan una cerradura eléctrica o electromagnética en cada apertura protegida, un lector de credenciales en la puerta y un controlador que valida las credenciales contra una base de datos local o en la nube. La ventaja práctica es la administración remota, la revocación instantánea y los informes de uso que las llaves mecánicas no pueden ofrecer, razón por la cual las decisiones sobre el control de acceso en edificios comerciales se basan en el coste del ciclo de vida y la integración, no solo en el hardware de la cerradura. Una implementación moderna suele abarcar desde una docena hasta varios miles de puertas, cada una con su propio material de marco, fuente de alimentación y obligaciones de seguridad, por lo que la disciplina de esta guía es ofrecerle una forma repetible de razonar sobre cada una de esas decisiones.
Lea esta guía antes de comparar proveedores, porque la contratación es una decisión de sistemas, no una decisión de hardware. Defina la apertura, el material del marco, el número de usuarios, el modelo de amenaza, la familia de credenciales, la fuente de alimentación, las dependencias de seguridad, los objetivos de integración, la exposición ambiental, la propiedad del mantenimiento y el presupuesto del ciclo de vida antes de preseleccionar proveedores. Luego valide sus suposiciones con una puerta representativa y la documentación específica del modelo actual.
Componentes Principales de la Guía de Control de Acceso para Edificios Comerciales
Un sistema de control de acceso para edificios comerciales se compone de cinco capas que interactúan entre sí: el hardware de cierre en la puerta, el lector de credenciales, el controlador de puerta, la red cableada o inalámbrica y el software de gestión que contiene la base de datos de acceso. La capa de cierre suele ser una cerradura eléctrica de seguridad fail-safe o fail-secure, una cerradura empotrada electrificada o una cerradura magnética montada en el marco o en la hoja. La capa del lector captura una credencial, como una tarjeta, un PIN de teclado, una credencial móvil o una muestra biométrica, y la convierte en un token. La capa del controlador compara ese token con los derechos de acceso almacenados localmente o en la nube y acciona la capa de cierre en consecuencia. Un dispositivo de solicitud de salida, un sensor de posición de puerta y un mecanismo de anulación manual completan el panorama físico. Si estas capas están correctamente combinadas, ofrecen un modelo de permisos único y coherente para todo el edificio, por lo que comprender cada capa antes de seleccionar el hardware es la diferencia entre un sistema cohesionado y un montón de piezas incompatibles.
Un error común es tratar la cerradura y el lector como un solo producto. En la práctica, el controlador y el software son los que definen su política de acceso, así que confirme que la plataforma de gestión admite el número de puertas, el número de titulares de credenciales y la profundidad de informes que sus instalaciones requieren antes de comprometerse con un cuerpo de cerradura específico.
La Capa de Hardware de Cierre
La capa de cierre es la restricción física que realmente mantiene la puerta cerrada y se presenta en tres formas dominantes. Una cerradura eléctrica se monta en el marco y sustituye o complementa la placa de impacto del pestillo; cuando se energiza, libera el pestillo para que la puerta se abra sin girar la manilla, lo que la convierte en una opción natural para marcos de madera o metal hueco. Una cerradura empotrada electrificada es un cuerpo de cerradura mecánico completo con una liberación eléctrica integrada en su interior, de modo que la puerta sigue siendo mecánicamente accionable y siempre puede abrirse desde el interior para la salida. Una cerradura magnética, a veces llamada maglock, sujeta una placa de armadura metálica con un electroimán y no tiene pestillo móvil en absoluto, lo que se adapta a puertas dobles de alto tráfico, pero debe combinarse con un dispositivo de solicitud de salida supervisado para cumplir los códigos de evacuación contra incendios. Cada una de ellas puede configurarse como fail-safe o fail-secure, y esa única elección determina lo que ocurre en caso de corte de suministro eléctrico.
Más allá del mecanismo de liberación, la capa de cierre incluye la placa de impacto, el refuerzo de las bisagras y el estado del marco de la puerta. Un marco débil o un pestillo desalineado comprometen incluso la cerradura más fuerte, por lo que parte del estudio consiste en verificar que el marco puede soportar realmente la fuerza nominal de la cerradura y que la puerta cierra y asienta correctamente. Las puertas interiores y exteriores también difieren: una entrada exterior debe resistir la entrada forzada, la intemperie y el uso abusivo repetido, mientras que una puerta de oficina interior principalmente necesita disuadir la intrusión casual y registrar eventos. Adaptar la capa de cierre a la exposición de la apertura es el primer juicio técnico en cualquier despliegue.
La Capa del Lector
El lector es el dispositivo que el usuario toca o al que se acerca, y está deliberadamente separado de la cerradura para que la tecnología de credenciales pueda evolucionar sin reemplazar toda la puerta. Los lectores se agrupan según cómo capturan la identidad. Los lectores de tarjetas y llaveros energizan un transpondedor y leen su identificador. Los teclados PIN requieren un código numérico y nada más. Los lectores de credenciales móviles se comunican con un teléfono a través de Bluetooth de bajo consumo o comunicación de campo cercano. Los lectores biométricos capturan una huella dactilar, un rostro o un patrón de palma. Algunos lectores combinan dos de estos métodos, lo que constituye la base de la autenticación multifactor en la puerta.
La ubicación del lector importa tanto como el tipo de lector. Un lector montado donde la puerta se abre hacia afuera será presionado por la hoja; uno montado en una ubicación expuesta a la intemperie necesita una clasificación ambiental adecuada para lluvia, hielo y cambios de temperatura. La comunicación entre el lector y el controlador también merece atención: los lectores modernos suelen hablar OSDP, un protocolo serie seguro, sobre un bus de dos hilos, que resiste la clonación de credenciales y la manipulación del cable mucho mejor que la interfaz Wiegand heredada. Si está modernizando un edificio con cableado Wiegand existente, debe planificar validar la seguridad de ese enlace o reemplazarlo.
La Capa del Controlador
El controlador es el cerebro de cada grupo de puertas y la pieza más subestimada con frecuencia. Almacena los derechos de acceso de las puertas que supervisa, valida las credenciales presentadas y acciona la cerradura. Los controladores mantienen sus decisiones en memoria para que un corte de red o de servidor no deje a todos fuera del edificio; esta toma de decisiones local es lo que permite que el acceso continúe durante una falla temporal de la plataforma central. Los controladores también gestionan los sensores de posición de puerta y los dispositivos de solicitud de salida, interpretan las señales de manipulación y de puerta forzada, y almacenan eventos en búfer hasta que pueden enviarse al servidor.
El dimensionamiento del controlador se deriva del número de puertas y de la topología. Un solo controlador puede supervisar una puerta o un grupo de puertas en la misma área, lo que reduce la distancia de cableado y centraliza la alimentación. Cada controlador necesita una fuente de alimentación clasificada para las cerraduras y lectores que acciona, y cada vez más necesita una conexión de red al servidor de gestión, ya sea a través de la red IP del edificio o de un bus dedicado. El número de controladores, la ubicación de sus armarios y su respaldo de batería definen en gran medida la resiliencia del sistema, por lo que el diseño físico de la capa de controladores merece tanta planificación como el software.
Las Capas de Red y Software de Gestión
Las dos últimas capas conectan las puertas en un solo sistema. La capa de red mueve eventos de los controladores al servidor y comandos del servidor a los controladores; puede ser el Ethernet existente del edificio, un bus dedicado de control de acceso o una combinación de controladores de puerta cableados e inalámbricos. La capa de software de gestión contiene la base de datos central de acceso, los registros de titulares de credenciales, el registro de auditoría y la interfaz de usuario utilizada por los administradores para conceder y revocar el acceso. Aquí es donde se configuran los horarios de puerta, los calendarios de festivos, las reglas anti-paso atrás y el manejo de alarmas.
El software es donde convergen en última instancia la mayoría de las decisiones sobre el control de acceso en edificios comerciales, porque es el único lugar donde se expresa la política. Antes de seleccionar cualquier hardware, debe confirmar que el software admite su número de puertas, sus familias de credenciales, sus necesidades de informes y sus objetivos de integración, porque cambiar el software más tarde es mucho más costoso que cambiar un lector.
Opciones de Credenciales en la Guía de Control de Acceso para Edificios Comerciales
Las credenciales son las identidades que su sistema reconoce, y la familia que elija determina la seguridad, la conveniencia y el coste. Las tarjetas y llaveros de proximidad utilizan un transpondedor de 125 kHz o 13,56 MHz y son económicos de emitir, pero pueden perderse o compartirse. Las tarjetas inteligentes de 13,56 MHz añaden criptografía y pueden llevar múltiples aplicaciones. Las credenciales móviles envían un token al teléfono y permiten aprovisionar y revocar el acceso de forma remota sin imprimir una tarjeta. Los teclados PIN son simples y baratos, pero dependen de la confidencialidad del código. Los lectores biométricos vinculan el acceso a una huella dactilar, un rostro o una palma y son la prueba más sólida de que la persona que presenta la credencial es el usuario autorizado, aunque añaden coste de sensor y consideraciones de privacidad. Algunos lectores combinan dos de estos métodos, lo que constituye la base de la autenticación multifactor en la puerta. Muchos sistemas combinan familias, usando una tarjeta más PIN para puertas de alta seguridad y un solo tipo de credencial en el resto, por lo que la habilidad práctica consiste en elegir una familia que se adapte a su población de usuarios y a su modelo de amenaza, en lugar de optar por la opción más barata. En conjunto, estas familias de credenciales definen tanto la experiencia del usuario en cada puerta como el esfuerzo administrativo necesario para emitir, reemplazar y revocar identidades durante la vida del sistema.
Elija la familia de credenciales teniendo en cuenta su población de usuarios real y su tasa de rotación. Un edificio de inquilinos con alta rotación puede valorar el aprovisionamiento móvil instantáneo, mientras que una sala de equipos de bajo tráfico puede ser suficiente con un teclado. Cuando el cumplimiento normativo sea importante, busque un sistema que registre qué credencial se presentó, en qué puerta y a qué hora.
Credenciales de Tarjeta y Llavero
Las credenciales de tarjeta y llavero son el caballo de batalla de la industria porque son baratas, duraderas y fáciles de gestionar a escala. La familia más antigua opera a 125 kHz y es esencialmente un identificador de solo lectura; es simple y económica, pero ofrece poca protección contra la clonación, lo que la convierte en una mala opción para perímetros exteriores en instalaciones de mayor riesgo. La familia más nueva opera a 13,56 MHz e incluye tarjetas que admiten criptografía, por lo que el lector y la tarjeta realizan un intercambio mutuo de desafío y respuesta que hace mucho más difícil copiar la credencial. Las variantes de alta seguridad añaden una gestión de claves aún más sólida y suelen ser obligatorias en instalaciones como centros de datos y espacios de investigación donde una insignia duplicada es un riesgo inaceptable.
Muchas organizaciones estandarizan una tarjeta inteligente de 13,56 MHz como denominador común y luego añaden aplicaciones adicionales en la misma tarjeta, como un monedero de pago de cafetería, una autorización de fotocopiadora o una función de control horario. Una sola tarjeta que realiza varios trabajos reduce el coste de emisión y la fricción del usuario. La tarjeta también se convierte en un artículo de inventario físico que debe pedirse, imprimirse, rastrearse y revocarse, razón por la cual el software de gestión de tarjetas y un proceso de emisión definido forman parte de un programa maduro.
Credenciales Móviles
Las credenciales móviles reemplazan la tarjeta de plástico con un token entregado a un teléfono inteligente, lo que cambia la economía de la emisión y la revocación. Dado que el token se entrega por vía aérea, un nuevo empleado puede ser aprovisionado antes de llegar y un empleado despedido puede ser revocado instantáneamente sin recuperar una insignia física. Para edificios con alta rotación de inquilinos o empleados, esto solo puede pagar el sistema. Las credenciales móviles también sobreviven a la pérdida de manera diferente: es poco probable que un teléfono perdido conceda acceso a quien lo encuentre, porque el propio teléfono suele estar bloqueado.
Las desventajas son prácticas. Los usuarios deben llevar un teléfono cargado y el edificio debe proporcionar una forma de aprovisionar y gestionar la aplicación móvil. Las credenciales móviles se combinan naturalmente con lectores Bluetooth de bajo consumo y se integran con plataformas de identidad para que una sola aplicación lleve el acceso a través de múltiples edificios. Las organizaciones preocupadas por la privacidad deben documentar cómo se utiliza la ubicación del teléfono y garantizar que la plataforma de credenciales no rastree a los empleados más allá de los eventos de acceso que está autorizada a registrar.
Teclados PIN y Biometría
Los teclados PIN son la credencial electrónica más antigua y siguen siendo útiles donde dominan la simplicidad y el coste, como en una sala de máquinas o un pequeño espacio de inquilino. Un PIN es fácil de revocar eliminando el código, pero también es fácil de compartir u observar, por lo que los teclados deben reservarse para aperturas de menor sensibilidad a menos que se combinen con una tarjeta como segundo factor.
Los lectores biométricos vinculan el acceso a una característica física y son la prueba de identidad más sólida en la puerta porque la credencial no puede prestarse ni duplicarse como una tarjeta. Los lectores de huella dactilar, rostro y palma conllevan diferentes expectativas de privacidad y sensibilidades ambientales, y requieren un registro, lo que añade tiempo de incorporación. Los datos biométricos deben manejarse bajo una política clara y, en muchas jurisdicciones, el almacenamiento de plantillas biométricas está regulado. Un patrón común es utilizar biometría en puertas interiores de alta seguridad mientras se depende de tarjetas o credenciales móviles en el perímetro, donde el rendimiento y la intemperie importan más.
Pasos de Planificación en la Guía de Control de Acceso para Edificios Comerciales
La planificación de un despliegue de control de acceso en un edificio comercial sigue una secuencia repetible. Primero, inventarie cada apertura que necesite proteger y clasifíquela como perímetro, interior o alta seguridad. Segundo, defina los roles de usuario y la zona a la que cada rol puede acceder, y decida si el acceso se basa en el tiempo, en el nivel o en ambos. Tercero, elija la familia de credenciales y el modo de fallo, recordando que una cerradura fail-safe se libera ante una pérdida de energía para permitir la evacuación, mientras que una cerradura fail-secure permanece bloqueada y se adapta a puertas exteriores. Cuarto, planifique la red, decidiendo entre controladores cableados y cerraduras inalámbricas y confirmando que hay alimentación disponible en cada puerta. Quinto, seleccione el software de gestión que se ajuste a su número de puertas y necesidades de informes. Finalmente, programe la puesta en marcha, la formación del personal y un período de prueba antes de la activación completa. Seguir estos pasos en orden previene los fallos de modernización más comunes, porque cada decisión condiciona la siguiente y saltar etapas obliga a realizar costosos retrabajos en una fase posterior.
La decisión sobre el modo de fallo es la que debe acertar primero, porque afecta a la seguridad de la vida y no puede modificarse fácilmente más tarde. Confirme los códigos locales de incendios y accesibilidad con un profesional cualificado, ya que los requisitos de evacuación y las regulaciones de acceso para discapacitados pueden anular el modo de fallo predeterminado.
Inventario de Aperturas y Zonas
El proceso de planificación comienza con un inventario completo de aperturas, y la calidad de este inventario determina todo lo demás. Recorra el edificio y registre cada puerta que necesite control, incluyendo entradas principales, puertas interiores de oficinas, salas de conferencias, áreas de almacenamiento, salas de máquinas, puertas de escaleras y muelles de carga. Para cada apertura, anote el material del marco, el tipo de hoja de puerta, si es simple o doble, la dirección de apertura, la presencia de una barra antipánico y el entorno circundante. Estos detalles deciden qué hardware de cierre puede instalarse y qué lectores pueden sobrevivir en la ubicación.
Una vez inventariadas las aperturas, agrúpelas en zonas que expresen su política de seguridad. Una zona es un conjunto de puertas y áreas que comparten los mismos derechos de acceso, como el vestíbulo público, la planta de oficinas general, la sala de servidores y el muelle de carga. Definir las zonas desde el principio le permite expresar la política como asignaciones de zona a rol en lugar de listas puerta por puerta, lo que es mucho más fácil de auditar y de cambiar cuando la organización reconfigura su espacio. Cada apertura se asigna entonces a una zona y, dentro de esa zona, se le da un modo de fallo, un requisito de credencial y un horario.
Definición de Roles, Horarios y Niveles de Acceso
Con las zonas establecidas, defina los roles que se moverán a través de ellas. Un rol es una colección nombrada de permisos, como Empleado, Contratista, Visitante o Instalaciones. Cada rol se asigna a las zonas a las que puede acceder y a las horas en que puede hacerlo, produciendo un nivel de acceso que el sistema aplica a cada titular de ese rol. El acceso basado en el tiempo restringe cuándo funciona una credencial, como el horario comercial normal o un turno específico; el acceso basado en el nivel restringe a qué zonas llega una credencial, como un ejecutivo que puede entrar en la sala de servidores mientras un empleado general no puede.
La mayoría de los sistemas permiten combinar ambas dimensiones, y la mayoría de las organizaciones deberían hacerlo, porque un programa de seguridad solo es tan fuerte como su disciplina de privilegio mínimo. El valor de auditoría de los roles claros es que un cambio en un rol actualiza a todos los titulares a la vez, así que cuando un departamento cambia de planta, ajusta un rol en lugar de cientos de tarjetas individuales. Durante la planificación también debe decidir cómo se comportan los festivos, el acceso fuera de horario y las anulaciones de emergencia, porque estos casos límite son donde la política del mundo real suele romperse.
Selección del Modo de Falla
El modo de fallo es la decisión física más trascendental del plan, porque es una elección de seguridad de la vida que es cara de revertir. Una cerradura fail-safe se libera cuando se pierde la energía, por lo que los ocupantes siempre pueden evacuar y la puerta no atrapa a nadie durante una emergencia; este es el valor predeterminado correcto para casi todas las puertas interiores y la mayoría de las rutas de evacuación. Una cerradura fail-secure permanece bloqueada cuando se pierde la energía, lo que protege la apertura pero puede atrapar a los ocupantes a menos que se proporcione una liberación mecánica, una barra antipánico o un respaldo de batería; esto se adapta a perímetros exteriores y puertas de alta seguridad donde la protección durante un corte de energía supera la conveniencia.
Los códigos de evacuación y accesibilidad a menudo dictan qué modo de fallo es aceptable, y estos códigos varían según la jurisdicción, por lo que el plan debe ser revisado por un profesional cualificado antes de pedir el hardware. Cuando se requiere una liberación fail-safe para la seguridad de la vida, también necesita una fuente de alimentación confiable y, típicamente, un dispositivo de solicitud de salida supervisado para que la puerta no permanezca simplemente desbloqueada después de una fluctuación momentánea de energía. Acertar el modo de fallo en la planificación evita la modernización más costosa de todo el proyecto.
Planificación de Alimentación y Red
Cada puerta controlada necesita alimentación y, en la mayoría de los diseños, una conexión de red, y ninguna puede darse por sentada. Los controladores cableados requieren una fuente de alimentación local clasificada para las cerraduras y lectores que accionan, y necesitan una ruta al servidor de gestión a través de la red del edificio. Las cerraduras inalámbricas evitan tender cable hasta la cerradura, pero consumen baterías que deben reemplazarse según un programa, y aún necesitan alguna forma de conectividad de red para eventos y configuración. La tarea de planificación es recorrer cada apertura y decidir qué topología funciona, y luego confirmar que la alimentación realmente existe o puede instalarse.
El respaldo de batería merece atención específica, porque una pérdida de energía del edificio no debería deshabilitar el acceso por completo. Como mínimo, los controladores de las puertas perimetrales deben tener un respaldo dimensionado para mantenerlos funcionando durante un corte de energía, y las rutas de solicitud de salida y evacuación deben permanecer operativas bajo su propia alimentación o fallar en abierto. Documentar el presupuesto de energía por controlador y por puerta es un entregable de la fase de planificación, no algo que se descubre durante la puesta en marcha.
Integración en la Guía de Control de Acceso para Edificios Comerciales
La integración es lo que convierte una cerradura de puerta en un sistema de edificio. Una plataforma de control de acceso bien integrada intercambia eventos con la videovigilancia, de modo que una alarma de puerta forzada va acompañada del clip de cámara relevante. Se sincroniza con el directorio de RR.HH. para que un empleado despedido pierda el acceso automáticamente y un nuevo empleado sea aprovisionado sin que un administrador toque cada puerta. Alimenta la gestión de visitantes, el control de ascensores y la programación de iluminación o climatización, de modo que un evento de entrada puede activar la iluminación de la planta o el perfil de acceso puede restringir a qué plantas llega una tarjeta. Los estándares de integración abiertos como OSDP para lectores y las API REST o webhooks para software le permiten evitar la dependencia del proveedor y añadir sistemas más adelante. Establezca los puntos de integración durante la planificación en lugar de después de la instalación, porque las modernizaciones son más caras e introducen riesgo de compatibilidad, y porque todo el valor de la plataforma se realiza solo cuando los eventos se mueven entre sistemas.
Verifique que cualquier sistema de terceros que planee conectar exponga la interfaz que la plataforma de acceso espera, y documente los flujos de datos para saber qué sucede cuando un servicio compartido se desconecta.
Integración de Videovigilancia
El control de acceso y la videovigilancia son socios naturales, y su integración suele ser la conexión de mayor valor que un edificio puede establecer. Cuando el sistema de acceso detecta una puerta forzada, una puerta mantenida abierta o una credencial denegada en una puerta sensible, puede activar el sistema de cámaras para capturar el momento y marcar el clip para revisión. El resultado es que el personal de seguridad investiga un registro de video del evento en lugar de una alarma desnuda. Esta combinación también respalda la verificación de la actividad normal, como confirmar que un pase de insignia en un muelle de carga corresponde a una entrega en la puerta del muelle.
La integración se logra típicamente a través de un bus de eventos compartido o una API donde los eventos de acceso se envían a la plataforma de video, que los empareja con los códigos de tiempo de la cámara. Una decisión de diseño práctica es capturar el propio lector en el encuadre de la cámara para que el video muestre tanto a la persona como a la puerta que abrió. Establezca qué eventos deben desencadenar la grabación de video y durante cuánto tiempo se conservan los clips, porque la grabación ilimitada es costosa y la mayoría de los eventos no la necesitan.
Sincronización de Directorio de RR.HH. e Identidad
La automatización más valiosa en el control de acceso es la sincronización con el directorio de recursos humanos, porque cierra las dos brechas que la administración manual siempre deja abiertas: aprovisionar nuevos empleados y revocar a los que se marchan. Cuando la plataforma de identidad es la fuente de verdad, la tarjeta o credencial móvil de un empleado se emite automáticamente cuando se incorpora, su rol se asigna a un nivel de acceso y su acceso se revoca en el momento en que su registro laboral cambia. La administración manual, por el contrario, depende de que un administrador ocupado recuerde actuar, y cada día que un empleado despedido conserva el acceso es un riesgo inaceptable.
La integración es una disciplina bidireccional. El sistema de acceso consume el feed de identidad y devuelve datos de eventos que RR.HH. o seguridad pueden usar para informes. Antes de la implementación, acuerde la asignación entre los atributos de RR.HH. y los roles de acceso, defina cómo se manejan los contratistas y visitantes, y decida qué sucede cuando el feed de identidad no está disponible. Una sincronización bien diseñada hace que la incorporación de un nuevo empleado y la baja de un empleado saliente sean rutinarias, predecibles y auditables.
Gestión de Visitantes, Ascensores y Automatización del Edificio
El control de acceso también se conecta con el edificio en general, y varias integraciones merecen planificarse explícitamente. El software de gestión de visitantes puede emitir una credencial temporal cuando un invitado se registra, dando al visitante acceso solo al vestíbulo y a la sala de reuniones, y expirando ese acceso automáticamente cuando la visita termina. El control de ascensores utiliza el perfil de acceso para decidir qué plantas puede seleccionar una credencial, de modo que una tarjeta que abre la puerta principal no llegue necesariamente a todas las plantas. La automatización del edificio puede reaccionar a los eventos de acceso, encendiendo las luces y ajustando la climatización en un espacio poco antes de una entrada programada y devolviéndolo al modo de ahorro de energía cuando el espacio está vacío.
Cada integración es un contrato con flujos de datos definidos, y cada una debe probarse en la puesta en marcha. El tema recurrente es que los eventos de acceso son una fuente rica de datos de ocupación y movimiento, y el edificio solo puede actuar sobre esos datos si la integración fue diseñada de antemano. Documente cada interfaz de terceros y defina cómo se comporta el sistema cuando un servicio compartido como la plataforma de visitantes o el controlador de ascensores está desconectado, para que el modo de fallo sea conocido en lugar de descubierto.
Tipos de Aperturas y Selección de Hardware en la Guía de Control de Acceso para Edificios Comerciales
No todas las aperturas de un edificio deben protegerse de la misma manera, y uno de los hábitos de planificación más útiles es agrupar las aperturas por su papel en el modelo de seguridad del perímetro y del interior. Las entradas principales, las puertas interiores de oficinas, las puertas de escaleras y salas de máquinas, y los muelles de carga tienen diferentes patrones de tráfico, exposición y obligaciones de seguridad, por lo que cada una merece una recomendación de hardware distinta. Las aperturas perimetrales se enfrentan al mundo exterior y deben resistir la entrada forzada mientras manejan tráfico continuo e inclemencias del tiempo; las aperturas interiores principalmente disuaden la intrusión casual y conllevan obligaciones de evacuación; y las aperturas de servicio como los muelles de carga equilibran la seguridad con la velocidad operativa. Planificar por tipo de apertura también hace que el diseño sea revisable, porque un revisor puede comprobar que cada apertura de una clase determinada fue tratada de manera consistente en lugar de rastrear cada decisión individualmente, y obliga a que la compensación entre fuerza de seguridad, rendimiento y mantenimiento se declare abiertamente para cada clase de puerta.
Aperturas Perimetrales y de Entrada Principal
Las puertas de entrada principal son la cara pública del edificio y a menudo las aperturas de mayor tráfico del sistema, por lo que las prioridades son el rendimiento, la apariencia y un comportamiento confiable de seguridad de la vida. Un diseño común combina un lector de credenciales en el exterior con una cerradura eléctrica fail-safe o una cerradura empotrada electrificada, un dispositivo de solicitud de salida en el interior y un sensor de posición de puerta para detectar puertas forzadas o mantenidas abiertas. Debido a que la entrada maneja muchos usuarios, la ubicación del lector y la altura de montaje deben planificarse para que las tarjetas y las credenciales móviles se presenten limpiamente y los usuarios no se conviertan en un cuello de botella.
Las aperturas perimetrales también deben resistir ataques. El marco, la cerradura y la hoja de la puerta contribuyen a la resistencia de la apertura, y una cerradura fuerte en un marco débil es una seguridad deficiente. Los lectores de las puertas perimetrales deben usar una tecnología de credenciales que resista la clonación, como una tarjeta inteligente de 13,56 MHz o una credencial móvil, y el enlace entre el lector y el controlador debe ser seguro. Los lectores exteriores necesitan una clasificación ambiental adecuada para lluvia y cambios de temperatura, y la fuente de alimentación de una cerradura perimetral fail-safe necesita respaldo para que la entrada no se libere prematuramente ni falle cerrada ante una pérdida de energía.
Puertas Interiores de Oficina y de Alta Seguridad
Las puertas interiores son donde se expresa la mayor parte de la política de acceso, y conllevan un conjunto de obligaciones diferente al del perímetro. La mayoría de las puertas interiores deben ser fail-safe para que los ocupantes siempre puedan evacuar, y típicamente usan una cerradura de menor grado que la del perímetro porque la amenaza es la intrusión casual en lugar del ataque forzado. Una cerradura empotrada electrificada es común en puertas interiores porque mantiene la puerta mecánicamente accionable y deja una manilla familiar para el paso normal, con una liberación eléctrica accionada por el controlador.
Las puertas interiores de alta seguridad, como las que protegen una sala de servidores, un centro de datos, un laboratorio o un área de manejo de efectivo, justifican una combinación más fuerte. Estas puertas a menudo usan una capa de cierre de mayor resistencia, una credencial multifactor como tarjeta más PIN o un lector biométrico, un sensor de posición de puerta supervisado y un horario que limita las horas estrictamente. El registro de auditoría de las puertas de alta seguridad debe capturar cada concesión y denegación con una marca de tiempo e identidad, porque estas aperturas son donde es más probable que se examine un incidente de seguridad más tarde. Seleccionar hardware para puertas de alta seguridad es en gran medida una cuestión de forzar tanto la autenticación fuerte como el registro completo.
Muelles de Carga y Aperturas de Servicio
Los muelles de carga y las aperturas de servicio son una clase especial porque combinan tráfico operativo continuo con una exposición de seguridad significativa. Un muelle es donde entran las entregas, los contratistas y el personal de mantenimiento, y a menudo es uno de los puntos menos controlados de un edificio. El objetivo del diseño es hacer que el tráfico autorizado sea rápido mientras se dificulta la entrada no autorizada, lo que generalmente significa un lector para el personal con credenciales, un exterior supervisado y un procedimiento claro para manejar entregas no programadas y puertas de muelle.
Las restricciones físicas en un muelle difieren de las de una puerta de oficina. Las aperturas de muelle son grandes, están expuestas a la intemperie y a menudo están equipadas con puertas superiores o enrollables que usan sus propios mecanismos en lugar de un pestillo convencional. El control de acceso en un muelle puede, por lo tanto, supervisar la liberación de la puerta superior y la puerta peatonal adyacente, registrar eventos de entrega e integrarse con un proceso de gestión de visitantes o proveedores para que las llegadas no programadas sean examinadas. Los muelles también deben tener un procedimiento definido para las condiciones de puerta mantenida abierta, porque una puerta de muelle dejada abierta es una forma común en que un edificio pierde tanto seguridad como aire acondicionado.
Programación, Anti-Paso Atrás y Reglas del Sistema en la Guía de Control de Acceso para Edificios Comerciales
Más allá de decidir quién puede entrar, un programa maduro de control de acceso utiliza reglas para gobernar cuándo y cómo ocurre el acceso, y estas reglas se configuran en el software de gestión. Las reglas más comunes son los horarios de puerta, que restringen qué días y horas funciona una credencial; los calendarios de festivos, que se superponen al horario regular; el anti-paso atrás, que evita que una sola credencial se use para reingresar a un área; y las zonas horarias que vinculan a los usuarios con turnos. Cada regla es una expresión de política, y cada una debe diseñarse, documentarse y probarse en lugar de habilitarse por defecto sin pensarlo. El valor de estas reglas es que convierten una lista estática de quién-puede-entrar-dónde en una política viva que coincide con cómo opera realmente el edificio, mientras que el riesgo es que una regla configurada incorrectamente puede bloquear a usuarios legítimos o permitir silenciosamente una intrusión, razón por la cual los cambios de reglas deben seguir la misma disciplina de control de cambios y pruebas que los cambios de hardware.
Programación y Calendarios de Festivos
Los horarios de puerta son la regla más básica y la más utilizada. Un horario define cuándo una puerta es accesible, y puede aplicarse a la puerta, de modo que una puerta particular solo sea utilizable durante el horario comercial, o a un rol de usuario, de modo que un trabajador por turnos solo tenga acceso durante su turno. Los horarios combinados permiten que una puerta esté abierta durante el horario comercial para todos y restringida después del horario a un rol de mantenimiento, que es la configuración clásica de oficina.
Los calendarios de festivos se superponen al horario normal y son una fuente frecuente de errores porque los edificios operan según festivos regionales y organizativos que cambian cada año. Una buena implementación mantiene un calendario de festivos en el software, lo revisa anualmente y prueba que un festivo realmente se comporta como se pretende antes de que llegue el día. La programación también interactúa con el registro de auditoría, porque un evento denegado fuera de horario suele ser la primera señal de un problema, por lo que la configuración debe producir un evento significativo tanto para concesiones como para denegaciones.
Anti-Paso Atrás y Mitigación de Seguimiento
El anti-paso atrás es una regla que evita que una credencial se reutilice para volver a salir de un área protegida, lo que bloquea la práctica en la que una persona pasa una tarjeta a otra después de entrar. En su forma más estricta, una vez que una credencial se usa para entrar en una zona, no puede usarse para entrar de nuevo hasta que haya salido; en una forma más suave, el sistema simplemente eleva una alarma o registra una advertencia cuando se detecta el patrón. El anti-paso atrás es más valioso en zonas de alta seguridad y menos valioso en áreas públicas, donde puede crear falsas alarmas frustrantes.
El anti-paso atrás no puede por sí solo detener el seguimiento, donde una persona no autorizada se cuela detrás de una autorizada antes de que la puerta se cierre. Mitigar el seguimiento requiere controles físicos como portales de esclusa, tornos o monitoreo de posición de puerta con respuesta de alarma, y estos se combinan mejor con la integración de video descrita anteriormente para que una alarma se investigue con imágenes. Planificar los controles de anti-paso atrás y seguimiento significa decidir qué zonas realmente los necesitan, porque añaden fricción operativa y deben reservarse para las áreas donde el riesgo lo justifica.
Diseño de Alimentación, Cableado y Controladores en la Guía de Control de Acceso para Edificios Comerciales
La infraestructura física de un sistema de control de acceso es donde los proyectos más a menudo se retrasan y superan el presupuesto, porque es invisible en la comparación de ventas y totalmente visible en la instalación. La alimentación, el cableado y la ubicación de los controladores determinan si un diseño es práctico, mantenible y resiliente, y cada uno intercambia el coste de instalación contra el mantenimiento continuo mientras interactúa con los conductos, montantes y armarios eléctricos existentes del edificio. El plan debe especificar, para cada puerta, cómo se alimenta, cómo se comunica y qué controlador la supervisa, y debe documentar esas decisiones de una manera que un técnico futuro pueda entender. Tres decisiones recurrentes de infraestructura dan forma al diseño: cerradura cableada versus inalámbrica, controladores centralizados versus distribuidos, y la naturaleza y redundancia de la alimentación y la red, y acertar cada una de estas en la planificación es lo que mantiene una instalación según lo programado y un sistema mantenible durante toda su vida.
Cerraduras Cableadas versus Inalámbricas
Las cerraduras cableadas se conectan directamente a un controlador y a una fuente de alimentación, lo que les da alimentación confiable, comunicación inmediata y sin reemplazo de baterías, a costa de tender cable hasta cada puerta. Los diseños cableados son la opción tradicional para edificios comerciales donde existen el conducto, el montante y el espacio del techo para llevar el cable, y siguen siendo la mejor opción donde las puertas están agrupadas y la alimentación está disponible cerca. El coste continuo es bajo porque no hay baterías que reemplazar y el firmware puede gestionarse centralmente a través de la red.
Las cerraduras inalámbricas usan baterías y un enlace inalámbrico, lo que elimina el tendido de cable y hace que las modernizaciones sean mucho más baratas en puertas donde tirar cable es impráctico o está prohibido por la construcción del edificio. Las desventajas son el reemplazo de baterías según un programa, la necesidad de monitorear el estado de la batería y un medio de comunicación que puede verse afectado por el alcance y la interferencia. Las cerraduras inalámbricas son una opción fuerte para puertas interiores en edificios históricos o alquilados donde los cambios estructurales están restringidos, y se usan cada vez más en combinación con controladores cableados para el perímetro. La decisión es fundamentalmente sobre acceso de cable versus mantenimiento, y debe tomarse puerta por puerta en lugar de globalmente.
Ubicación de Controladores y Diseño de Armarios
Los controladores se instalan típicamente en un armario cerca de las puertas que supervisan, y la disposición de estos armarios determina cuánto cable se necesita y cuán fácil es mantener el sistema. Un diseño distribuido coloca un controlador cerca de cada grupo de puertas, lo que acorta los tendidos de cable pero extiende el hardware por todo el edificio; un diseño centralizado concentra los controladores en unas pocas salas seguras, lo que concentra la alimentación y la infraestructura de red pero requiere tendidos de cable más largos a puertas distantes. La mayoría de los edificios terminan con un híbrido, ubicando los controladores en armarios eléctricos o de IDF cerca de los grupos de puertas.
Cada armario de controladores necesita un presupuesto de alimentación definido, una conexión de red y seguridad física, porque un controlador dejado en un armario sin llave es un punto de ataque fácil. El armario debe dimensionarse para el crecimiento, etiquetarse y documentarse con un esquema que muestre qué puertas acciona. El respaldo de batería debe diseñarse a nivel de armario para que una falla de energía no deshabilite una planta entera, y el diseño debe indicar cuánto tiempo debe sobrevivir cada armario con alimentación de respaldo.
Dimensionamiento de Alimentación y Respaldo
La alimentación es la parte más propensa a fallos de un sistema de control de acceso, y merece el mismo rigor que el hardware. Cada cerradura, lector y controlador tiene un consumo de corriente, y la fuente de alimentación debe dimensionarse para cubrir la carga conectada con margen, incluida la sobretensión cuando varias cerraduras se energizan a la vez. Un lector en el extremo de un tendido de cable largo necesita suficiente voltaje en el dispositivo, no solo en la fuente, por lo que el calibre del cable y la distancia son parte del cálculo de alimentación.
La alimentación de respaldo es una decisión de política expresada en hardware. Las puertas perimetrales y de seguridad de la vida necesitan suficiente respaldo de batería para permanecer seguras y evacuables durante un corte realista, mientras que las puertas interiores pueden permitirse comportarse según su modo de fallo. El diseño debe especificar la duración del respaldo, el monitoreo de baterías y una rutina de pruebas, porque un respaldo que falla el día que se necesita es peor que ninguno. Documentar el presupuesto de alimentación por armario y por puerta es un entregable del que depende una instalación competente.
Consideraciones de Ciberseguridad y TI en la Guía de Control de Acceso para Edificios Comerciales
El control de acceso moderno es un sistema de TI en red, lo que significa que comparte las obligaciones de seguridad de cualquier sistema en red. El servidor de gestión, los controladores y los enlaces de los lectores son todas superficies de ataque, y un sistema de acceso comprometido es una vía directa a la intrusión física. La ciberseguridad en este contexto cubre proteger el servidor de gestión y sus datos, asegurar la comunicación entre el servidor y los controladores, proteger las credenciales y los datos de identidad que hay detrás de ellas, e integrarse con la postura de seguridad de TI más amplia de la organización.
La conversación entre los equipos de seguridad y TI es a menudo una de las partes más valiosas del proceso de planificación, porque cada lado aporta una visión diferente del mismo riesgo. El proveedor de control de acceso debe proporcionar orientación sobre el endurecimiento, y el equipo de TI debe revisarla contra los estándares de la organización antes del despliegue, no después de un incidente.
Protección del Servidor de Gestión
El servidor de gestión contiene la base de datos de acceso, los registros de credenciales, el registro de auditoría y la interfaz administrativa, lo que lo convierte en la joya de la corona del sistema y el objetivo principal de un ataque. Debe parchearse según un programa, protegerse con autenticación fuerte para los administradores y restringirse a un segmento de red controlado en lugar de exponerse a la red general de oficina. El acceso administrativo debe limitarse a individuos nombrados, y todas las acciones administrativas deben registrarse a su vez para que los cambios en los derechos de acceso sean responsables.
El servidor también necesita un plan de respaldo y recuperación, porque perder la base de datos de acceso puede significar reaprovisionar cada credencial del edificio. Los respaldos deben probarse, cifrarse y almacenarse por separado del servidor en vivo, y el plan debe indicar con qué rapidez puede restaurarse el acceso después de una falla del servidor. Las organizaciones trasladan cada vez más la plataforma de gestión a la nube, lo que transfiere parte de esta responsabilidad al proveedor pero requiere su propia diligencia debida sobre la seguridad del proveedor, la ubicación de los datos y los controles de acceso.
Aseguramiento de Controladores y Enlaces de Lectores
Los controladores y los enlaces a los lectores son infraestructura física, pero transportan la misma confianza que el software. Un controlador en un armario sin llave puede ser manipulado o reprogramado, por lo que los armarios de controladores deben estar físicamente asegurados y supervisados. El enlace entre el lector y el controlador merece atención particular porque el cableado Wiegand heredado transmite datos de credenciales de una manera que puede ser interceptada o clonada; migrar los lectores a OSDP, que cifra y autentica el enlace del lector, endurece materialmente la puerta contra ataques por cable.
El firmware de los lectores y controladores debe mantenerse actualizado, porque el hardware de control de acceso no es inmune a las vulnerabilidades y una falla conocida en un controlador sin parchear es un riesgo permanente. El plan de despliegue debe incluir un proceso de actualización de firmware y gestión de parches, y el contrato con el proveedor debe indicar durante cuánto tiempo se proporcionan las actualizaciones de seguridad. Tratar el sistema de acceso físico como parte del inventario de activos de TI de la organización es la forma más efectiva de mantenerlo seguro durante su vida útil.
Datos de Identidad y Privacidad
Los sistemas de control de acceso contienen datos sensibles: quién tiene permitido estar dónde, cuándo y con qué credenciales, junto con nombres, identificadores y potencialmente plantillas biométricas. Estos datos están sujetos a obligaciones de privacidad en muchas jurisdicciones, y el despliegue debe definir cómo se recopilan, almacenan, retienen y eliminan. Los datos biométricos son la categoría más sensible, y su manejo debe seguir una política documentada y, cuando corresponda, los requisitos regulatorios de consentimiento y almacenamiento de plantillas biométricas.
Los datos de eventos de acceso también son valiosos para un atacante porque revelan patrones de ocupación y movimiento, por lo que el registro de auditoría debe estar protegido, retenido durante un período apropiado y accesible solo para personal autorizado. La privacidad y la seguridad deben abordarse en los requisitos de adquisición en lugar de improvisarse después del despliegue, porque adaptar la protección de datos a un sistema que no fue diseñado para ello es difícil y costoso.
Operación de Inquilinos, Propietarios y Multi-Inquilino en la Guía de Control de Acceso para Edificios Comerciales
El control de acceso opera de manera diferente según quién posee y opera el edificio, y el modelo de propiedad cambia los requisitos sustancialmente. Un edificio de un solo inquilino donde el ocupante posee el sistema tiene un conjunto de necesidades; un edificio multi-inquilino propiedad del propietario tiene otro; y un edificio donde los inquilinos instalan sus propios sistemas dentro de una cáscara gestionada por el propietario tiene otro más. Aclarar el modelo de propiedad desde el principio evita las disputas más comunes sobre quién controla, paga y mantiene qué.
El modelo de propiedad también determina cómo se gestionan las credenciales, las zonas y las integraciones, y si se necesitará una sola plataforma o múltiples plataformas. En un edificio multi-inquilino, el propietario típicamente controla el perímetro compartido y las áreas comunes mientras que cada inquilino controla su propio espacio, y las dos capas pueden ejecutarse en sistemas completamente separados.
Operación de Propietario de un Solo Inquilino
En un edificio de un solo inquilino, la organización que ocupa el edificio generalmente posee y opera el sistema de control de acceso, lo que le da control completo sobre la política, los datos y el hardware. Las ventajas son la simplicidad y la responsabilidad: un equipo define los roles, una plataforma contiene la base de datos de acceso y un contrato cubre el mantenimiento. La operación de un solo inquilino también hace que la integración sea más simple, porque el directorio de RR.HH., el video y los sistemas de acceso son gestionados por la misma organización y pueden compartir una fuente de identidad.
La principal disciplina para un despliegue de un solo inquilino es mantener el sistema alineado con la organización a medida que cambia, porque un sistema construido para un número de empleados y una distribución determinados a menudo se deja a la deriva a medida que la empresa crece. Las revisiones regulares de roles, zonas y el registro de auditoría mantienen el sistema fiel a la realidad. Los propietarios de un solo inquilino también poseen la decisión de actualización y ciclo de vida, por lo que deben planificar el eventual reemplazo de lectores y controladores en lugar de tratar el sistema como permanente.
Operación Multi-Inquilino Propiedad del Propietario
En un edificio multi-inquilino, el propietario típicamente posee y controla el sistema perimetral, las puertas de áreas comunes, los ascensores y la experiencia compartida del visitante, mientras que cada inquilino controla el acceso dentro de su propio espacio. La capa gestionada por el propietario establece el estándar de cómo funciona el edificio, y debe acomodar a un conjunto diverso de inquilinos con diferentes horarios, tamaños de personal y necesidades de seguridad. La plataforma perimetral puede contener credenciales para los empleados y visitantes de cada inquilino, lo que hace que el aprovisionamiento y la revocación a escala sean un requisito central.
La interfaz entre la capa del propietario y la capa del inquilino es el punto que necesita más planificación. Los inquilinos pueden instalar sus propios lectores y cerraduras dentro de sus espacios, y el propietario debe decidir si esos sistemas de inquilino interoperan con la plataforma del edificio o funcionan de manera independiente. Cuando funcionan de manera independiente, el propietario aún necesita una forma de abrir las puertas de los inquilinos para emergencias y mantenimiento, por lo que el acuerdo debe definir los derechos de acceso, la notificación y la responsabilidad. Un edificio multi-inquilino bien gestionado trata el control de acceso como un servicio compartido con límites claros, no como un solo sistema propiedad de todos.
Modelos Híbridos e Instalados por el Inquilino
Un modelo híbrido es común en oficinas alquiladas y desarrollos de uso mixto, donde el propietario proporciona la cáscara y el acceso principal y cada inquilino instala y opera un sistema separado dentro de su espacio alquilado. El sistema del inquilino puede ser un panel comercial pequeño o un conjunto de cerraduras inalámbricas gestionadas a través de su propio software, y está completamente bajo el control del inquilino. Este modelo da a los inquilinos flexibilidad y privacidad, a costa de cierta duplicación y falta de integración con la plataforma del edificio.
Los desafíos prácticos son la coordinación y la evacuación. Las puertas de los inquilinos siguen estando dentro del diseño de incendios y evacuación del propietario, por lo que el hardware instalado por el inquilino debe satisfacer los requisitos de seguridad del edificio aunque no esté en el sistema del propietario. Los dos sistemas también necesitan un manejo de excepciones acordado, para que los equipos de emergencia y la gestión del edificio puedan abrir las puertas de los inquilinos cuando sea necesario. Documentar estas reglas transfronterizas en el contrato de arrendamiento y en los procedimientos operativos del edificio previene conflictos posteriores, y es una tarea que se hace mejor cuando el sistema del inquilino se instala por primera vez en lugar de durante un incidente.
Puesta en Marcha, Aceptación y Pruebas en la Guía de Control de Acceso para Edificios Comerciales
La instalación no está terminada cuando el hardware está montado; está terminada cuando el sistema ha sido puesto en marcha, aceptado y demostrado que se comporta correctamente bajo toda la gama de condiciones operativas. La puesta en marcha es la fase donde las suposiciones del diseño se prueban contra las puertas reales, los usuarios reales y el edificio real, y es donde surgen la mayoría de los defectos. Un proceso estructurado de puesta en marcha y aceptación, con evidencia de pruebas escrita, convierte una instalación en un sistema que puede operarse con confianza.
La puesta en marcha debe cubrir hardware, cableado, alimentación, software, reglas e integraciones, y debe documentarse para que los resultados sean revisables y el gerente del edificio herede un registro de lo que se verificó. La aceptación es el paso contractual donde el propietario firma que el sistema cumple con la especificación, y debe vincularse a resultados demostrados en lugar de a la promesa del proveedor.
La Secuencia de Puesta en Marcha
La puesta en marcha típicamente procede puerta por puerta antes de proceder a todo el sistema. Para cada apertura, el instalador verifica que la cerradura opera, el lector lee las credenciales previstas, el controlador toma las decisiones correctas de concesión y denegación, y los sensores de solicitud de salida y posición de puerta informan correctamente. Cada puerta se prueba en su modo de fallo cortando la energía y confirmando que la puerta se comporta como fue diseñada, porque una puerta fail-safe que permanece bloqueada ante una pérdida de energía es una falla de seguridad de la vida que debe detectarse antes de la ocupación.
Después de que las puertas individuales pasen, el equipo prueba las reglas y el software: horarios, calendarios de festivos, anti-paso atrás, revocaciones y manejo de alarmas. Finalmente, se ejercitan las integraciones, con una credencial de prueba que desencadena un clip de video, un cambio de registro de RR.HH. que revoca el acceso y una credencial de visitante que expira como se pretende. Cada prueba produce evidencia escrita, y un informe de puesta en marcha registra cada puerta, cada prueba y cada aprobación o falla. El informe es el entregable que hace posible la decisión de aceptación.
Aceptación y Transferencia
La aceptación es el punto donde el propietario confirma que el sistema cumple con la especificación y asume la responsabilidad operativa. Un proceso de aceptación bien gestionado utiliza el informe de puesta en marcha como su base, y luego añade un período de prueba durante el cual el sistema opera en condiciones normales y los defectos se recopilan y corrigen. Los criterios de aceptación deben haberse acordado en los documentos de adquisición, para que ambas partes sepan cómo se ve el éxito antes de que comience el trabajo.
La transferencia es el traspaso operativo, y debe incluir la formación de los administradores que gestionarán las credenciales y de los técnicos que darán servicio a las puertas. El propietario debe recibir documentación completa de construcción real, incluyendo el programa puerta por puerta, los presupuestos de alimentación, las disposiciones de los controladores, las interfaces de integración y los procedimientos de recuperación. Un sistema entregado sin documentación es un sistema que nadie puede poseer con seguridad, por lo que la calidad de la transferencia es una medida justa de la calidad de la instalación.
Mantenimiento, Recuperación y Gestión del Ciclo de Vida en la Guía de Control de Acceso para Edificios Comerciales
Una vez aceptado, el sistema entra en la fase donde se decide su coste real y su valor real: las operaciones. El control de acceso rara vez es una instalación de configurar y olvidar, porque los edificios cambian, las personas cambian y el hardware envejece. Un programa de mantenimiento, un plan de recuperación y una visión del ciclo de vida mantienen el sistema seguro y confiable durante los años que realmente servirá al edificio, y son tan importantes para el caso de negocio como la compra original del hardware.
El mantenimiento cubre tanto lo rutinario como lo reactivo. El trabajo rutinario incluye el reemplazo de baterías, las actualizaciones de firmware, la limpieza de lectores y la higiene de credenciales; el trabajo reactivo cubre cerraduras fallidas, lectores dañados y respuesta a alarmas. El plan debe definir quién hace cada cosa, con qué programa y a qué coste, y debe revisarse regularmente para que siga el ritmo del edificio.
Mantenimiento Rutinario y Programas de Baterías
Para las cerraduras inalámbricas, la gestión de baterías es el mayor elemento de mantenimiento recurrente, y un programa de baterías disciplinado previene la falla a la que los diseños inalámbricos están más expuestos: una puerta que deja de responder porque su batería está agotada. El sistema debe monitorear el estado de la batería y alertar antes de que una cerradura falle, y el calendario de mantenimiento debe programar el reemplazo según la guía del fabricante. Debido a que las baterías fallan más rápido en temperaturas extremas y en puertas de alto tráfico, el programa debe ponderar el reemplazo según la condición de la puerta en lugar de tratar cada puerta idénticamente.
Las actualizaciones de firmware son una tarea de mantenimiento de seguridad además de funcional, porque llevan los parches que cierran vulnerabilidades. Las actualizaciones deben seguir un proceso de control de cambios, probarse en una puerta de muestra antes del despliegue y programarse durante horas de bajo tráfico para que un reinicio breve no interrumpa la ocupación. La limpieza e inspección de lectores son simples pero importantes, porque un lector con una superficie dañada o un montaje suelto fallará eventualmente, y un sensor biométrico sucio frustrará a los usuarios.
Respuesta a Incidentes y Recuperación
El plan de recuperación responde a la pregunta de qué sucede cuando algo falla, y se escribe mejor antes de que ocurra la falla. Los escenarios comunes son una falla de controlador, un corte de red, una pérdida de servidor y un bloqueo masivo cuando las credenciales no pueden validarse. Para cada escenario, el plan debe indicar el comportamiento esperado, quién responde y cómo se restaura el acceso, y debe probarse, porque un plan de recuperación que nunca se ha ejercitado generalmente falla el día que se necesita.
El plan también debe cubrir los casos inusuales pero consecuentes: una llave maestra perdida de la base de datos de acceso, una cuenta de administrador comprometida o una sospecha de violación del sistema de credenciales. Un procedimiento documentado para estos eventos, incluyendo quién está autorizado a tomar medidas de emergencia, protege el edificio y limita el daño. La recuperación es la última línea de defensa en el control de acceso, y como la decisión del modo de fallo, es mucho más barato diseñarla bien de antemano que improvisarla durante un incidente.
Presupuesto del Ciclo de Vida y Reemplazo
La visión del ciclo de vida del control de acceso trata el sistema como un activo depreciable con una vida útil finita en lugar de una compra única. El hardware llega al final de su vida útil, el software deja de tener soporte, y un sistema que no se actualiza eventualmente se convierte tanto en un riesgo de seguridad como en una responsabilidad operativa. El presupuesto del ciclo de vida debe incluir por lo tanto no solo la compra original y el mantenimiento continuo, sino el eventual reemplazo de lectores, controladores y software, y debe anticipar el esfuerzo de migración que implica el reemplazo.
Los términos del contrato establecen el techo del coste del ciclo de vida. El acuerdo debe indicar durante cuánto tiempo se proporcionan las actualizaciones de firmware y seguridad, cuál es la fecha de fin de soporte, si las piezas de repuesto siguen disponibles y cómo migra el proveedor los datos y la configuración a una plataforma sucesora. Un edificio que hace estas preguntas antes de la compra evita la sorpresa más costosa en el control de acceso: ser forzado a un reemplazo completo porque el producto existente llegó al final de su vida útil sin un camino claro hacia adelante.
Guía de Adquisición y RFP en la Guía de Control de Acceso para Edificios Comerciales
La adquisición es donde el trabajo de planificación da sus frutos, porque una solicitud de propuesta bien especificada produce ofertas comparables y una decisión defendible, mientras que una mal especificada produce cotizaciones incomparables y disputas posteriores a la adjudicación. La RFP debe describir los resultados que el edificio necesita, las aperturas a controlar, las familias de credenciales, los objetivos de integración, los requisitos de modo de fallo y evacuación, las expectativas de servicio y soporte, y los términos del ciclo de vida descritos en esta guía. Debe pedir a cada proveedor que responda a la misma especificación para que las ofertas puedan compararse sobre una base consistente.
La decisión es una decisión de sistemas, por lo que la evaluación debe ponderar el software, el soporte y la capacidad de integración al menos tanto como el precio del hardware. Un precio de hardware bajo vinculado a un software débil o un soporte corto rara vez es una ganga durante los diez años de vida del sistema.
Construcción de la Especificación
Una especificación sólida comienza con el inventario y el modelo de zonas desarrollado durante la planificación, y
Commercial Building Access Control Guide
Commercial building access control is the coordinated set of locks, readers, credentials, controllers, and management software that decides who may enter a building and its internal zones, and records when each entry was granted or denied. A complete system spans main entrance doors, interior office and storage doors, elevators, and loading bays, linking them to a central platform that issues credentials, revokes them when an employee leaves, and keeps an audit trail for security and compliance. Typical deployments combine an electric or electromagnetic lock on each secured opening, a credential reader at the door, and a controller that validates credentials against a local or cloud database. The practical payoff is remote administration, instant revocation, and usage reporting that mechanical keys cannot provide, which is why commercial building access control decisions are driven by lifecycle cost and integration rather than lock hardware alone. A modern implementation usually touches between a dozen and several thousand doors, each presenting its own frame material, power source, and safety obligation, so the discipline of the guide is to give you a repeatable way to reason about every one of those decisions.
Read this guide before you compare suppliers, because procurement is a systems decision rather than a hardware decision. Define the opening, the frame material, the number of users, the threat model, the credential family, the power source, safety dependencies, integration targets, environmental exposure, maintenance ownership, and the lifecycle budget before you shortlist vendors. Then validate your assumptions against a representative door and current model-specific documentation.
Commercial Building Access Control Guide Core Components
A commercial building access control system is built from five interacting layers: the locking hardware at the door, the credential reader, the door controller, the wiring or wireless network, and the management software that holds the access database. The locking layer is usually a fail-safe or fail-secure electric strike, an electrified mortise lock, or a magnetic lock mounted on the frame or leaf. The reader layer captures a credential such as a card, a keypad PIN, a phone credential, or a biometric sample and converts it into a token. The controller layer compares that token against access rights held locally or in the cloud and drives the locking layer accordingly. A request-to-exit device, a door position sensor, and a manual override complete the physical picture. Properly matched, these layers deliver a single, coherent permission model for the whole building, so understanding each layer before selecting hardware is the difference between a cohesive system and a pile of incompatible parts.
A common pitfall is treating the lock and the reader as one product. In practice the controller and the software are what define your access policy, so confirm that the management platform supports the number of doors, the number of credential holders, and the reporting depth your facility requires before committing to a specific lock body.
The Locking Hardware Layer
The locking layer is the physical restraint that actually holds the door shut, and it comes in three dominant forms. An electric strike is mounted in the frame and replaces or supplements the latch strike plate; when energized it releases the latch so the door opens without turning the lever, which makes it a natural choice for wood or hollow-metal frames. An electrified mortise lock is a full mechanical lock body with an electric release integrated inside, so the door remains mechanically latchable and can always be opened from the inside for egress. A magnetic lock, sometimes called a maglock, holds a metal armature plate with an electromagnet and has no moving latch at all, which suits high-traffic double doors but must be paired with a monitored request-to-exit device to satisfy fire egress codes. Each of these can be configured as fail-safe or fail-secure, and that single choice determines what happens in a power outage.
Beyond the release mechanism, the locking layer includes the strike plate, hinge reinforcement, and door frame condition. A weak frame or a misaligned latch compromises even the strongest lock, so part of the survey is verifying that the frame can actually withstand the rated force of the lock and that the door closes and seats correctly. Interior doors and exterior doors also differ: an exterior entry must resist forced entry, weather, and repeated abuse, while an interior office door mainly needs to deter casual intrusion and record events. Matching the locking layer to the opening's exposure is the first technical judgment in any rollout.
The Reader Layer
The reader is the device the user touches or approaches, and it is deliberately separated from the lock so that credential technology can evolve without replacing the entire door. Readers are grouped by how they capture identity. Card and fob readers energize a transponder and read its identifier. PIN keypads require a numeric code and nothing else. Mobile credential readers communicate with a phone over Bluetooth Low Energy or near-field communication. Biometric readers capture a fingerprint, face, or palm pattern. Some readers combine two of these, which is the basis of multifactor authentication at the door.
Reader placement matters as much as reader type. A reader mounted where the door opens outward will be pressed against by the leaf; one mounted in a weather-exposed location needs an environmental rating appropriate for rain, ice, and temperature swings. Reader-to-controller communication also deserves attention: modern readers commonly speak OSDP, a secure serial protocol, over a two-wire bus, which resists credential cloning and wire tampering far better than the legacy Wiegand interface. If you are retrofitting a building with existing Wiegand wiring, you should plan to validate the security of that link or replace it.
The Controller Layer
The controller is the brain of each door group and the piece most often underestimated. It stores the access rights for the doors it supervises, validates presented credentials, and drives the lock. Controllers hold their decisions in memory so that a network or server outage does not lock everyone out of the building; this local decision-making is what allows access to continue during a temporary failure of the central platform. Controllers also manage door position sensors and request-to-exit devices, interpret tamper and forced-door signals, and buffer events until they can be delivered to the server.
Controller sizing follows from door count and topology. A single controller may supervise one door or a cluster of doors in the same area, which reduces wiring distance and centralizes power. Each controller needs a power source rated for the locks and readers it drives, and increasingly it needs a network connection to the management server, either over the building's IP network or a dedicated bus. The number of controllers, their cabinet locations, and their battery backup together define much of the system's resilience, so the physical design of the controller layer deserves as much planning as the software.
The Network and Management Software Layers
The final two layers tie the doors into a single system. The network layer moves events from controllers to the server and commands from the server to controllers; it may be the building's existing Ethernet, a dedicated access-control bus, or a mix of wired and wireless door controllers. The management software layer holds the central access database, the credential-holder records, the audit log, and the user interface used by administrators to grant and revoke access. This is where door schedules, holiday calendars, anti-passback rules, and alarm handling are configured.
The software is where most commercial building access control decisions ultimately converge, because it is the single place where policy is expressed. Before selecting any hardware, you should confirm the software supports your door count, your credential families, your reporting needs, and your integration targets, because swapping software later is far costlier than swapping a reader.
Commercial Building Access Control Guide Credential Options
Credentials are the identities your system recognizes, and the family you choose shapes security, convenience, and cost. Proximity cards and fobs use a 125 kHz or 13.56 MHz transponder and are inexpensive to issue but can be lost or shared. Smart cards at 13.56 MHz add cryptography and can carry multiple applications. Mobile credentials push a phone-based token and let you provision and revoke access remotely without printing a card. PIN keypads are simple and cheap but rely on the secrecy of the code. Biometric readers bind access to a fingerprint, face, or palm print and are the strongest proof that the person presenting the credential is the authorized user, though they add sensor cost and privacy considerations. Some readers combine two of these, which is the basis of multifactor authentication at the door. Many systems mix families, using a card plus PIN for high-security doors and a single credential type elsewhere, so the practical skill is choosing a family that matches your user population and your threat model rather than the cheapest option. Together these credential families define both the user experience at every door and the administrative effort required to issue, replace, and revoke identities over the life of the system.
Choose the credential family against your real user population and churn rate. A high-turnover tenant building may value instant mobile provisioning, while a low-traffic equipment room may be fine with a keypad. Where compliance matters, look for a system that logs which credential was presented, at which door, and at what time.
Card and Fob Credentials
Card and fob credentials are the workhorse of the industry because they are cheap, durable, and easy to manage at scale. The oldest family operates at 125 kHz and is essentially a read-only identifier; it is simple and inexpensive but offers little protection against cloning, which makes it a poor fit for exterior perimeters in higher-risk facilities. The newer family operates at 13.56 MHz and includes cards that support cryptography, so the reader and card perform a mutual challenge-and-response exchange that makes copying the credential far harder. High-security variants add even stronger key management and are commonly required for facilities such as data centers and research spaces where a duplicated badge is an unacceptable risk.
Many organizations standardize on a 13.56 MHz smart card as the common denominator, then layer additional applications on the same card, such as a cafeteria payment purse, a copier authorization, or a time-and-attendance function. A single card that does many jobs reduces issuance cost and user friction. The card also becomes a physical inventory item that must be ordered, printed, tracked, and revoked, which is why card management software and a defined issuance process are part of a mature program.
Mobile Credentials
Mobile credentials replace the plastic card with a token delivered to a smartphone, which changes the economics of issuance and revocation. Because the token is delivered over the air, a new hire can be provisioned before they arrive and a terminated employee can be revoked instantly without recalling a physical badge. For buildings with high tenant or employee churn, this alone can pay for the system. Mobile credentials also survive loss differently: a lost phone is unlikely to grant access to someone who finds it, because the phone itself is typically locked.
The trade-offs are practical. Users must carry a charged phone, and the building must provide a way to provision and manage the mobile app. Mobile credentials pair naturally with Bluetooth Low Energy readers, and they integrate with identity platforms so that a single app carries access across multiple buildings. Privacy-conscious organizations should document how the phone's location is used and ensure the credential platform does not track employees beyond the access events it is authorized to record.
PIN Keypads and Biometrics
PIN keypads are the oldest electronic credential and remain useful where simplicity and cost dominate, such as a mechanical room or a small tenant suite. A PIN is easy to revoke by deleting the code, but it is also easy to share or observe, so keypads should be reserved for lower-sensitivity openings unless they are combined with a card as a second factor.
Biometric readers bind access to a physical characteristic and are the strongest proof of identity at the door because the credential cannot be lent or duplicated in the way a card can. Fingerprint, face, and palm readers each carry different privacy expectations and environmental sensitivities, and they require enrollment, which adds to onboarding time. Biometric data must be handled under clear policy, and in many jurisdictions the storage of biometric templates is regulated. A common pattern is to use biometrics at high-security interior doors while relying on cards or mobile credentials at the perimeter, where throughput and weather matter more.
Commercial Building Access Control Guide Planning Steps
Planning a commercial building access control rollout follows a repeatable sequence. First, inventory every opening you need to secure and classify it as perimeter, interior, or high-security. Second, define the user roles and the zone each role may enter, and decide whether access is time-based, level-based, or both. Third, choose the credential family and the fail mode, remembering that a fail-safe lock releases on power loss to allow escape, while a fail-secure lock stays locked and suits exterior doors. Fourth, plan the network, deciding between wired controllers and wireless locks and confirming that power is available at each door. Fifth, select management software that matches your door count and reporting needs. Finally, schedule commissioning, staff training, and a trial period before full go-live. Working through these steps in order prevents the most common retrofit failures, because each decision constrains the next and skipping ahead forces expensive rework at a later stage.
The failure mode decision is the one to get right first, because it affects life safety and cannot easily be changed later. Confirm local fire and accessibility codes with a qualified professional, since egress requirements and disabled-access regulations can override the default fail mode.
Inventorying Openings and Zones
The planning process begins with a complete inventory of openings, and the quality of this inventory determines everything that follows. Walk the building and record every door that needs control, including main entrances, interior office doors, conference rooms, storage areas, mechanical rooms, stairwell doors, and loading docks. For each opening, note the frame material, the door leaf type, whether it is single or double, the direction of swing, the presence of a panic bar, and the surrounding environment. These details decide which locking hardware can be installed and which readers can survive the location.
Once the openings are inventoried, group them into zones that express your security policy. A zone is a set of doors and areas that share the same access rights, such as the public lobby, the general office floor, the server room, and the loading dock. Defining zones early lets you express policy as zone-to-role mappings instead of door-by-door lists, which is far easier to audit and to change when the organization reconfigures its space. Each opening is then assigned to a zone and, within that zone, given a fail mode, a credential requirement, and a schedule.
Defining Roles, Schedules, and Access Levels
With zones in place, you define the roles that will move through them. A role is a named collection of permissions, such as Employee, Contractor, Visitor, or Facilities. Each role is mapped to the zones it may enter and the hours it may do so, producing an access level that the system applies to every holder of that role. Time-based access restricts when a credential works, such as normal business hours or a specific shift; level-based access restricts which zones a credential reaches, such as an executive who can enter the server room while a general employee cannot.
Most systems let you combine both dimensions, and most organizations should, because a security program is only as strong as its least-privilege discipline. The audit value of clear roles is that a change to a role updates every holder at once, so when a department moves floors you adjust one role rather than hundreds of individual cards. During planning you should also decide how holidays, after-hours access, and emergency overrides behave, because these edge cases are where real-world policy most often breaks down.
Selecting the Fail Mode
The fail mode is the single most consequential physical decision in the plan, because it is a life-safety choice that is expensive to reverse. A fail-safe lock releases when power is lost, so occupants can always escape and the door does not trap anyone during an emergency; this is the correct default for almost every interior door and most egress paths. A fail-secure lock remains locked when power is lost, which protects the opening but can trap occupants unless a mechanical release, panic bar, or battery backup is provided; this suits exterior perimeters and high-security doors where protection during a power outage outweighs convenience.
Egress and accessibility codes often dictate which fail mode is acceptable, and these codes vary by jurisdiction, so the plan should be reviewed by a qualified professional before hardware is ordered. Where a fail-safe release is required for life safety, you also need a reliable power source and, typically, a monitored request-to-exit device so the door does not simply stay unlocked after a momentary power blip. Getting the fail mode right at planning time prevents the most expensive retrofit of the entire project.
Planning Power and Network
Every controlled door needs power and, in most designs, a network connection, and neither can be assumed. Wired controllers require a local power supply rated for the locks and readers they drive, and they need a path to the management server over the building's network. Wireless locks avoid running cable to the lock but consume batteries that must be replaced on a schedule, and they still need some form of network connectivity for events and configuration. The planning task is to walk each opening and decide which topology works, then confirm that power actually exists or can be brought in.
Battery backup deserves specific attention, because a loss of building power should not disable access entirely. At minimum, controllers on perimeter doors should have a backup supply sized to keep them functioning through a power outage, and the request-to-exit and egress paths must remain operable under their own power or fail open. Documenting the power budget per controller and per door is a deliverable of the planning phase, not something to discover during commissioning.
Commercial Building Access Control Guide Integration
Integration is what turns a door lock into a building system. A well-integrated access control platform exchanges events with video surveillance, so a door-forced alarm is accompanied by the relevant camera clip. It synchronizes with the HR directory so a terminated employee loses access automatically and a new hire is provisioned without an administrator touching each door. It feeds visitor management, elevator control, and lighting or HVAC scheduling, so an entry event can trigger floor lighting or the access profile can restrict which floors a card reaches. Open integration standards such as OSDP for readers and REST or webhook APIs for software let you avoid vendor lock-in and add systems later. Establish the integration points during planning rather than after installation, because retrofits are more expensive and introduce compatibility risk, and because the whole value of the platform is realized only when events move between systems.
Verify that any third-party system you plan to connect exposes the interface the access platform expects, and document the data flows so you know what happens when a shared service goes offline.
Video Surveillance Integration
Access control and video surveillance are natural partners, and their integration is usually the highest-value connection a building can make. When the access system detects a forced door, a door held open, or a denied credential at a sensitive door, it can trigger the camera system to capture the moment and flag the clip for review. The result is that security staff investigate a video record of the event instead of a bare alarm. This pairing also supports verification of normal activity, such as confirming that a badge swipe at a loading dock corresponds to a delivery at the dock door.
The integration is typically accomplished through a shared event bus or an API where access events are pushed to the video platform, which matches them to camera timecodes. A practical design decision is to capture the reader itself in the camera frame so the video shows both the person and the door they opened. Establish which events should trigger video recording and how long clips are retained, because unlimited recording is expensive and most events do not need one.
HR Directory and Identity Synchronization
The single most valuable automation in access control is synchronization with the human resources directory, because it closes the two gaps that manual administration always leaves open: provisioning new hires and revoking departing employees. When the identity platform is the source of truth, an employee's card or mobile credential is issued automatically when they join, their role maps to an access level, and their access is revoked the moment their employment record changes. Manual administration, by contrast, depends on a busy administrator remembering to act, and every day a terminated employee keeps access is an unacceptable risk.
Integration is a two-way discipline. The access system consumes the identity feed and returns event data that HR or security can use for reporting. Before implementation, agree on the mapping between HR attributes and access roles, define how contractors and visitors are handled, and decide what happens when the identity feed is unavailable. A well-designed sync makes onboarding a new hire and terminating a leaver routine, predictable, and auditable.
Visitor Management, Elevators, and Building Automation
Access control also connects to the broader building, and several integrations are worth planning explicitly. Visitor management software can issue a temporary credential when a guest checks in, giving the visitor access only to the lobby and the meeting room, and expiring that access automatically when the visit ends. Elevator control uses the access profile to decide which floors a credential can select, so a card that opens the front door does not necessarily reach every floor. Building automation can react to access events, turning on lights and adjusting HVAC in a space shortly before a scheduled entry and returning it to energy-saving mode when the space is empty.
Each integration is a contract with defined data flows, and each should be tested at commissioning. The recurring theme is that access events are a rich source of occupancy and movement data, and the building can act on that data only if the integration was designed in advance. Document every third-party interface, and define how the system behaves when a shared service such as the visitor platform or the elevator controller is offline, so the failure mode is known rather than discovered.
Commercial Building Access Control Guide Opening Types and Hardware Selection
Not every opening in a building should be secured the same way, and one of the most useful planning habits is to group openings by their role in the perimeter and interior security model. Main entrances, interior office doors, stairwell and mechanical doors, and loading docks each have different traffic patterns, exposure, and safety obligations, so each deserves a distinct hardware recommendation. Perimeter openings face the outside world and must resist forced entry while also handling continuous traffic and weather; interior openings mostly deter casual intrusion and carry egress obligations; and service openings such as loading docks balance security with operational speed. Planning by opening type also makes the design reviewable, because a reviewer can check that every opening of a given class was treated consistently rather than tracing each decision individually, and it forces the trade-off between security strength, throughput, and maintenance to be stated openly for each class of door.
Perimeter and Main Entrance Openings
Main entrance doors are the public face of the building and often the highest-traffic openings in the system, so the priorities are throughput, appearance, and reliable life-safety behavior. A common design pairs a credential reader outside with a fail-safe electric strike or an electrified mortise lock, a request-to-exit device on the inside, and a door position sensor to detect forced or held-open doors. Because the entrance handles many users, reader placement and mounting height must be planned so that cards and mobile credentials present cleanly and users do not bottleneck.
Perimeter openings must also resist attack. The frame, the strike, and the door leaf all contribute to the opening's resistance, and a strong lock on a weak frame is poor security. Readers at perimeter doors should use a credential technology that resists cloning, such as a 13.56 MHz smart card or a mobile credential, and the reader-to-controller link should be secure. Exterior readers need an environmental rating appropriate for rain and temperature swings, and the power supply for a fail-safe perimeter lock needs backup so the entrance does not release prematurely or fail closed on a power loss.
Interior Office and High-Security Doors
Interior doors are where the bulk of the access policy is expressed, and they carry a different set of obligations than the perimeter. Most interior doors should be fail-safe so that occupants can always egress, and they typically use a lower-grade lock than the perimeter because the threat is casual intrusion rather than forcible attack. An electrified mortise lock is common on interior doors because it keeps the door mechanically latchable and leaves a familiar lever for normal passage, with an electric release driven by the controller.
High-security interior doors, such as those protecting a server room, a data center, a lab, or a cash handling area, justify a stronger combination. These doors often use a higher-strength locking layer, a multifactor credential such as a card plus PIN or a biometric reader, a monitored door position sensor, and a schedule that limits hours tightly. The audit log for high-security doors should capture every grant and denial with a timestamp and identity, because these openings are where a security incident is most likely to be examined later. Selecting hardware for high-security doors is largely a matter of forcing both strong authentication and complete logging.
Loading Docks and Service Openings
Loading docks and service openings are a special class because they combine continuous operational traffic with significant security exposure. A dock is where deliveries, contractors, and maintenance personnel enter, and it is often one of the least controlled points in a building. The design goal is to make authorized traffic fast while keeping unauthorized entry difficult, which usually means a reader for credentialed personnel, a monitored exterior, and a clear procedure for handling unscheduled deliveries and dock doors.
The physical constraints at a dock differ from an office door. Dock openings are large, exposed to weather, and often fitted with overhead doors or roll-up doors that use their own mechanisms rather than a conventional latch. Access control at a dock may therefore supervise the overhead door release and the pedestrian door beside it, record delivery events, and integrate with a visitor or vendor management process so that unscheduled arrivals are screened. Docks should also have a defined procedure for door-held-open conditions, because a dock door left open is a common way a building loses both security and conditioned air.
Commercial Building Access Control Guide Scheduling, Anti-Passback, and System Rules
Beyond deciding who may enter, a mature access control program uses rules to govern when and how access happens, and these rules are configured in the management software. The most common rules are door schedules, which restrict which days and hours a credential works; holiday calendars, which overlay the regular schedule; anti-passback, which prevents a single credential from being used to re-enter an area; and time zones that bind users to shifts. Each rule is an expression of policy, and each should be designed, documented, and tested rather than enabled by default without thought. The value of these rules is that they turn a static list of who-can-enter-where into a living policy that matches how the building actually operates, while the risk is that a rule configured incorrectly can lock out legitimate users or silently permit an intrusion, which is why rule changes should follow the same change-control and testing discipline as hardware changes.
Scheduling and Holiday Calendars
Door schedules are the most basic and the most heavily used rule. A schedule defines when a door is accessible, and it can be applied either to the door, so that a particular door is only usable during business hours, or to a user role, so that a shift worker only has access during their shift. Combined schedules allow a door to be open during business hours for everyone and restricted after hours to a maintenance role, which is the classic office configuration.
Holiday calendars overlay the normal schedule, and they are a frequent source of errors because buildings operate on regional and organizational holidays that shift each year. A good implementation maintains a holiday calendar in the software, reviews it annually, and tests that a holiday truly behaves as intended before the day arrives. Scheduling also interacts with the audit log, because a denied event after hours is often the first signal of a problem, so the configuration should produce a meaningful event for both grants and denials.
Anti-Passback and Tailgating Mitigation
Anti-passback is a rule that prevents a credential from being reused to pass back out of a secured area, which blocks the practice where one person hands a card to another after entering. In its strictest form, once a credential is used to enter a zone, it cannot be used to enter again until it has exited; in a softer form, the system simply raises an alarm or logs a warning when the pattern is detected. Anti-passback is most valuable in high-security zones and least valuable in public areas, where it can create frustrating false alarms.
Anti-passback cannot by itself stop tailgating, where an unauthorized person slips in behind an authorized one before the door closes. Mitigating tailgating requires physical controls such as mantrap portals, turnstiles, or door position monitoring with alarm response, and these are best combined with the video integration described earlier so that an alarm is investigated with footage. Planning anti-passback and tailgating controls means deciding which zones genuinely need them, because they add operational friction and should be reserved for the areas where the risk justifies it.
Commercial Building Access Control Guide Power, Wiring, and Controller Design
The physical infrastructure of an access control system is where projects most often run late and over budget, because it is invisible in the sales comparison and entirely visible in the installation. Power, wiring, and controller placement determine whether a design is practical, serviceable, and resilient, and each trades installation cost against ongoing maintenance while interacting with the building's existing conduits, risers, and power closets. The plan should specify, for every door, how it is powered, how it communicates, and which controller supervises it, and it should document those decisions in a way a future technician can understand. Three recurring infrastructure decisions shape the design: wired versus wireless locking, centralized versus distributed controllers, and the nature and redundancy of the power and network, and getting each of these right at planning time is what keeps an installation on schedule and a system serviceable for its whole life.
Wired versus Wireless Locks
Wired locks connect directly to a controller and a power source, which gives them reliable power, immediate communication, and no battery replacement, at the cost of running cable to each door. Wired designs are the traditional choice for commercial buildings where the conduit, riser, and ceiling space exist to carry the cable, and they remain the best option where doors are clustered and power is available nearby. The ongoing cost is low because there is nothing to re-battery and firmware can be managed centrally over the network.
Wireless locks use batteries and a wireless link, which removes the cable run and makes retrofits far cheaper on doors where pulling wire is impractical or prohibited by the building's construction. The trade-offs are battery replacement on a schedule, a need to monitor battery status, and a communication medium that can be affected by range and interference. Wireless locks are a strong choice for interior doors in historic or leased buildings where structural changes are restricted, and they are increasingly used in combination with wired controllers for the perimeter. The decision is fundamentally about cable access versus maintenance, and it should be made door by door rather than globally.
Controller Placement and Cabinet Design
Controllers are typically installed in a cabinet near the doors they supervise, and the layout of these cabinets determines how much cable is needed and how easy the system is to maintain. A distributed design places a controller close to each door cluster, which shortens cable runs but spreads the hardware across the building; a centralized design concentrates controllers in a few secure rooms, which concentrates power and network infrastructure but requires longer cable runs to distant doors. Most buildings end up with a hybrid, locating controllers in electrical or IDF closets near clusters of doors.
Each controller cabinet needs a defined power budget, a network drop, and physical security, because a controller left in an unlocked closet is an easy attack point. The cabinet should be sized for growth, labelled, and documented with a schematic showing which doors it drives. Battery backup should be designed at the cabinet level so that a power failure does not disable an entire floor, and the design should state how long each cabinet must survive on backup power.
Power Sizing and Backup
Power is the most failure-prone part of an access control system, and it deserves the same rigor as the hardware. Every lock, reader, and controller has a current draw, and the power supply must be sized to cover the connected load with margin, including the surge when several locks energize at once. A reader at the far end of a long cable run needs enough voltage at the device, not just at the supply, so cable gauge and distance are part of the power calculation.
Backup power is a policy decision expressed in hardware. Perimeter and life-safety doors need enough battery backup to remain secure and egressible through a realistic outage, while interior doors may be allowed to behave according to their fail mode. The design should specify backup duration, battery monitoring, and a testing routine, because a backup that fails on the day it is needed is worse than none. Documenting the power budget per cabinet and per door is a deliverable that a competent installation depends on.
Commercial Building Access Control Guide Cybersecurity and IT Considerations
Modern access control is a networked IT system, which means it shares the security obligations of any networked system. The management server, the controllers, and the reader links are all attack surfaces, and a compromised access system is a direct path to physical intrusion. Cybersecurity in this context covers protecting the management server and its data, securing the communication between server and controllers, protecting credentials and the identity data behind them, and integrating with the organization's broader IT security posture.
The conversation between security and IT teams is often one of the most valuable parts of the planning process, because each side brings a different view of the same risk. The access control vendor should provide guidance on hardening, and the IT team should review it against the organization's standards before deployment, not after an incident.
Protecting the Management Server
The management server holds the access database, the credential records, the audit log, and the administrative interface, which makes it the crown jewel of the system and the primary target for attack. It should be patched on a schedule, protected by strong authentication for administrators, and restricted to a controlled network segment rather than exposed to the general office network. Administrative access should be limited to named individuals, and all administrative actions should themselves be logged so that changes to access rights are accountable.
The server also needs a backup and recovery plan, because losing the access database can mean re-provisioning every credential in the building. Backups should be tested, encrypted, and stored separately from the live server, and the plan should state how quickly access can be restored after a server failure. Organizations increasingly move the management platform to the cloud, which transfers some of this responsibility to the provider but requires its own due diligence on the provider's security, data location, and access controls.
Securing Controllers and Reader Links
The controllers and the links to the readers are physical infrastructure, but they carry the same trust as the software. A controller in an unlocked cabinet can be tampered with or reprogrammed, so controller cabinets should be physically secured and monitored. The reader-to-controller link deserves particular attention because legacy Wiegand wiring transmits credential data in a way that can be intercepted or cloned; migrating readers to OSDP, which encrypts and authenticates the reader link, materially hardens the door against wire attacks.
Firmware on readers and controllers must be kept current, because access control hardware is not immune to vulnerabilities and a known flaw in an unpatched controller is a standing risk. The deployment plan should include a firmware update and patch management process, and the vendor contract should state how long security updates are provided. Treating the physical access system as part of the organization's IT asset inventory is the single most effective way to keep it secure over its service life.
Identity Data and Privacy
Access control systems hold sensitive data: who is allowed where, when, and with what credentials, along with names, identifiers, and potentially biometric templates. This data is subject to privacy obligations in many jurisdictions, and the deployment should define how it is collected, stored, retained, and deleted. Biometric data is the most sensitive category, and its handling should follow documented policy and, where applicable, regulatory requirements for consent and storage of biometric templates.
Access event data is also valuable to an attacker because it reveals patterns of occupancy and movement, so the audit log should be protected, retained for an appropriate period, and accessible only to authorized personnel. Privacy and security should be addressed in the procurement requirements rather than improvised after deployment, because retrofitting data protection into a system that was not designed for it is difficult and expensive.
Commercial Building Access Control Guide Tenant, Owner, and Multi-Tenant Operation
Access control operates differently depending on who owns and operates the building, and the ownership model changes the requirements substantially. A single-tenant building where the occupier owns the system has one set of needs; a landlord-owned multi-tenant building has another; and a building where tenants install their own systems inside a landlord-managed shell has yet another. Clarifying the ownership model early avoids the most common disputes about who controls, pays for, and maintains what.
The ownership model also determines how credentials, zones, and integrations are managed, and whether a single platform or multiple platforms will be needed. In a multi-tenant building, the landlord typically controls the shared perimeter and common areas while each tenant controls its own suite, and the two layers may run on entirely separate systems.
Single-Tenant Owner Operation
In a single-tenant building, the organization that occupies the building usually owns and operates the access control system, which gives it complete control over policy, data, and hardware. The advantages are simplicity and accountability: one team defines roles, one platform holds the access database, and one contract covers maintenance. Single-tenant operation also makes integration simpler, because the HR directory, video, and access systems are all managed by the same organization and can share an identity source.
The main discipline for a single-tenant deployment is to keep the system aligned with the organization as it changes, because a system built for one headcount and layout is often allowed to drift as the company grows. Regular reviews of roles, zones, and the audit log keep the system truthful. Single-tenant owners also own the upgrade and lifecycle decision, so they should plan for the eventual replacement of readers and controllers rather than treating the system as permanent.
Landlord-Owned Multi-Tenant Operation
In a multi-tenant building, the landlord typically owns and controls the perimeter system, the common-area doors, the elevators, and the shared visitor experience, while each tenant controls access within its own suite. The landlord-managed layer sets the standard for how the building works, and it must accommodate a diverse set of tenants with different hours, staff sizes, and security needs. The perimeter platform may hold credentials for every tenant's employees and visitors, which makes provisioning and revocation at scale a core requirement.
The interface between the landlord layer and the tenant layer is the point that needs the most planning. Tenants may install their own readers and locks inside their suites, and the landlord must decide whether those tenant systems interoperate with the building platform or run independently. When they run independently, the landlord still needs a way to open tenant doors for emergencies and maintenance, so the agreement should define access rights, notification, and liability. A well-run multi-tenant building treats access control as a shared service with clear boundaries, not as a single system owned by everyone.
Tenant-Installed and Hybrid Models
A hybrid model is common in leased offices and multi-use developments, where the landlord provides the shell and core access and each tenant installs and operates a separate system inside its leased space. The tenant system may be a small commercial panel or a set of wireless locks managed through its own software, and it is completely under the tenant's control. This model gives tenants flexibility and privacy, at the cost of some duplication and a lack of integration with the building platform.
The practical challenges are coordination and egress. Tenant doors still sit within the landlord's fire and egress design, so tenant-installed hardware must satisfy the building's safety requirements even though it is not on the landlord's system. The two systems also need agreed exception handling, so that emergency responders and building management can open tenant doors when necessary. Documenting these cross-boundary rules in the lease and the building operating procedures prevents conflict later, and it is a task best done when the tenant system is first installed rather than during an incident.
Commercial Building Access Control Guide Commissioning, Acceptance, and Testing
The installation is not finished when the hardware is mounted; it is finished when the system has been commissioned, accepted, and shown to behave correctly under the full range of operating conditions. Commissioning is the phase where the design assumptions are tested against the real doors, the real users, and the real building, and it is where most defects surface. A structured commissioning and acceptance process, with written test evidence, turns an installation into a system that can be operated with confidence.
Commissioning should cover hardware, wiring, power, software, rules, and integrations, and it should be documented so that the results are reviewable and the building manager inherits a record of what was verified. Acceptance is the contractual step where the owner signs off that the system meets the specification, and it should be tied to demonstrated results rather than to the vendor's promise.
The Commissioning Sequence
Commissioning typically proceeds door by door before it proceeds system wide. For each opening, the installer verifies that the lock operates, the reader reads the intended credentials, the controller makes the right grant and denial decisions, and the request-to-exit and door position sensors report correctly. Each door is tested in its fail mode by cutting power and confirming the door behaves as designed, because a fail-safe door that stays locked on power loss is a life-safety failure that must be caught before occupancy.
After individual doors pass, the team tests the rules and the software: schedules, holiday calendars, anti-passback, revocations, and alarm handling. Finally, the integrations are exercised, with a test credential triggering a video clip, an HR record change revoking access, and a visitor credential expiring as intended. Each test produces written evidence, and a commissioning report records every door, every test, and every pass or fail. The report is the deliverable that makes the acceptance decision possible.
Acceptance and Handover
Acceptance is the point where the owner confirms the system meets the specification and takes operational responsibility. A well-run acceptance process uses the commissioning report as its foundation, then adds a trial period during which the system runs in normal operation and defects are collected and fixed. The acceptance criteria should have been agreed in the procurement documents, so both parties know what passing looks like before the work begins.
Handover is the operational transfer, and it should include training for the administrators who will manage credentials and the technicians who will service the doors. The owner should receive complete as-built documentation, including the door-by-door schedule, the power budgets, the controller layouts, the integration interfaces, and the recovery procedures. A system handed over without documentation is a system that no one can safely own, so the quality of the handover is a fair measure of the quality of the installation.
Commercial Building Access Control Guide Maintenance, Recovery, and Lifecycle Management
Once accepted, the system enters the phase where its real cost and its real value are decided: operations. Access control is rarely a set-and-forget installation, because buildings change, people change, and hardware ages. A maintenance program, a recovery plan, and a lifecycle view keep the system secure and reliable over the years that it will actually serve the building, and they are as important to the business case as the original hardware purchase.
Maintenance covers both the routine and the reactive. Routine work includes battery replacement, firmware updates, reader cleaning, and credential housekeeping; reactive work covers failed locks, damaged readers, and alarm response. The plan should define who does each, on what schedule, and at what cost, and it should be reviewed regularly so that it keeps pace with the building.
Routine Maintenance and Battery Programs
For wireless locks, battery management is the largest recurring maintenance item, and a disciplined battery program prevents the failure that wireless designs are most exposed to: a door that stops responding because its battery is flat. The system should monitor battery status and alert before a lock fails, and the maintenance calendar should schedule replacement on the manufacturer's guidance. Because batteries fail faster in extreme temperatures and high-traffic doors, the program should weight replacement by door condition rather than treating every door identically.
Firmware updates are a security maintenance task as well as a functional one, because they carry the patches that close vulnerabilities. Updates should follow a change-control process, tested on a sample door before rollout, and scheduled during low-traffic hours so a brief reboot does not interrupt occupancy. Reader cleaning and inspection are simple but important, because a reader with a damaged surface or a loose mount will fail eventually and a dirty biometric sensor will frustrate users.
Incident Response and Recovery
The recovery plan answers the question of what happens when something fails, and it is best written before the failure occurs. Common scenarios are a controller failure, a network outage, a server loss, and a mass lockout when credentials cannot be validated. For each scenario, the plan should state the expected behavior, who responds, and how access is restored, and it should be tested, because a recovery plan that has never been exercised usually fails on the day it is needed.
The plan should also cover the unusual but consequential cases: a lost master key to the access database, a compromised administrator account, or a suspected breach of the credential system. A documented procedure for these events, including who is authorized to take emergency action, protects the building and limits the damage. Recovery is the last line of defense in access control, and like the fail mode decision, it is far cheaper to design well in advance than to improvise during an incident.
Lifecycle Budgeting and Replacement
The lifecycle view of access control treats the system as a depreciating asset with a finite service life rather than a one-time purchase. Hardware reaches end of life, software goes out of support, and a system that is not upgraded eventually becomes both a security risk and an operational liability. The lifecycle budget should therefore include not just the original purchase and ongoing maintenance, but the eventual replacement of readers, controllers, and software, and it should anticipate the migration effort that replacement involves.
The contract terms set the ceiling for the lifecycle cost. The agreement should state how long firmware and security updates are provided, what the end-of-support date is, whether spare parts remain available, and how the vendor migrates data and configuration to a successor platform. A building that asks these questions before purchase avoids the most expensive surprise in access control: being forced into a rip-and-replace because the incumbent product went end-of-life with no clear path forward.
Commercial Building Access Control Guide Procurement and RFP Guidance
Procurement is where the planning work pays off, because a well-specified request for proposal produces comparable bids and a defensible decision, while a poorly specified one produces apples-to-oranges quotes and post-award disputes. The RFP should describe the outcomes the building needs, the openings to be controlled, the credential families, the integration targets, the fail-mode and egress requirements, the service and support expectations, and the lifecycle terms described in this guide. It should ask each supplier to respond to the same specification so that bids can be compared on a consistent basis.
The decision is a systems decision, so the evaluation should weigh the software, the support, and the integration ability at least as heavily as the hardware price. A low hardware price attached to weak software or short support is rarely a bargain over the ten-year life of the system.
Building the Specification
A strong specification starts with the inventory and the zone model developed during planning, and it turns them into explicit requirements. For each opening, the specification states the locking hardware, the fail mode, the reader type, the credential family, and the power and network assumptions, so that every supplier prices the same scope. For the software, it states the door count, the user population, the reporting depth, the integration interfaces, and the administrative and audit features expected.
The specification should also state the operational and lifecycle terms that matter most: firmware update policy, end-of-support commitment, response times for service, spare parts availability, and the process for migrating to a successor platform. Making these terms explicit in the RFP is what makes the lifecycle cost comparable across suppliers, and it is what prevents the post-award surprises that drain budgets and confidence.
Evaluating and Comparing Bids
Evaluating bids on a consistent basis requires a common evaluation framework, and the framework should be defined before the bids arrive. The obvious dimension is price, but it should be evaluated as lifecycle cost, including hardware, installation, licensing, credentials, maintenance, and projected replacement, rather than as sticker price alone. The other dimensions are capability against the specification, integration fit with the systems the building already uses, the quality and availability of support, and the supplier's history of security updates and product continuity.
A practical technique is to require each supplier to respond to the same questionnaire and to demonstrate its software and its integration behavior in a live or hands-on session, because written claims are easier than working systems. The winning bid is usually not the cheapest; it is the one that satisfies the specification, fits the integration targets, and offers a lifecycle cost and support commitment the building can live with. A comparison table, built from the same fields for every supplier, makes the decision transparent and defensible.
The Comparison Table
| Decision factor | Why it matters | Wired system | Wireless system |
|---|---|---|---|
| Installation cost | Cable runs dominate retrofit price | Higher, needs conduit and power at each door | Lower, no cable to the lock |
| Ongoing maintenance | Drives lifecycle cost | Low, no batteries to replace | Higher, scheduled battery replacement |
| Power reliability | Locks must behave correctly | Reliable, supplied power | Depends on battery monitoring |
| Retrofit friendliness | Historic and leased buildings | Limited by structure | Strong, minimal structural change |
| Event latency | Alarms and monitoring | Immediate | Depends on wireless link |
| Best-fit openings | Match hardware to exposure | Perimeter and high-traffic doors | Interior and structurally restricted doors |
| Credential family | Security | Convenience | Issuance cost | Best fit |
|---|---|---|---|---|
| 125 kHz card or fob | Low, easily cloned | Very high | Very low | Interior, low-risk |
| 13.56 MHz smart card | Higher, cryptographic | High | Low to medium | General commercial default |
| Mobile credential | High | High, but needs a charged phone | Very low at scale | High-churn buildings |
| PIN keypad | Low unless combined | Low | Minimal | Mechanical rooms |
| Card plus PIN | High, multifactor | Medium | Low | High-security doors |
| Biometric | Very high | Medium, needs enrollment | Medium to high | High-security interior |
Commercial Building Access Control Guide A Worked Decision Example
To make the framework concrete, consider a worked example of a mid-sized office building retrofit. The building has one main entrance, a loading dock, and interior doors across three floors, with a stable tenant population of about two hundred employees and a modest visitor flow. The goals are to secure the perimeter, control the dock, manage roles and schedules across the interior, and keep a defensible audit trail, all within a lifecycle budget that favors reliability over the lowest possible first cost.
The analysis starts with the openings. The main entrance gets a fail-safe electric strike, a 13.56 MHz smart card reader with OSDP to resist cloning, a request-to-exit device, and a door position sensor, with battery backup on the perimeter controllers. The dock gets a supervised reader, a pedestrian door with an electrified lock, and a visitor and delivery procedure tied to the visitor management integration. Interior doors get electrified mortise locks that are fail-safe for egress, with the server room and a cash handling area upgraded to card plus PIN and full audit logging.
Credentials are standardized on a 13.56 MHz smart card, with mobile credentials offered as an option to reduce issuance cost as the tenant population turns over. Integration priorities are set early: video surveillance so a forced door produces a clip, the HR directory so access is provisioned and revoked automatically, and the elevator so that cards reach only the floors their role permits. The lifecycle budget includes battery-free wired interior locks where the ceiling space allows, firmware and security update terms written into the contract, and a documented replacement plan for readers at their end of life.
Commissioning is run door by door with written evidence, the fail mode of every door is tested on power loss, and the integration tests cover a forced-door clip, an HR revocation, and a visitor credential expiring on time. The acceptance handover includes administrator training, the as-built door-by-door schedule, power budgets, and recovery procedures. The result is a system whose security, cost, and maintenance were decided deliberately rather than inherited, and one that a future facilities team can operate and extend without re-discovering the building from scratch.
Confirm legal, fire, accessibility, cybersecurity, and engineering requirements with qualified professionals before you act on this guide, and validate every hardware choice against current model-specific documentation for the opening you are securing.
Part of this article content is generated by AI and optimized for professional accuracy and readability.
¿No sabe qué sensor se adapta a su proyecto?
Hable con nuestros ingenieros de aplicación mmWave para una consulta gratuita.
Especifica tu proyecto hotelero con nuestros ingenieros
Envíanos el número de habitaciones, tipo de techo y preferencia de protocolo. Devolveremos un plan de muestra y cotización en 24 horas laborables.
- Pase de la guía general a una discusión de producto o aplicación.
- Use RFQ cuando precio, planos, MOQ o calendario de lanzamiento necesiten estructura.
- Mantenga visible una ruta de contacto directo para aclaraciones rápidas y traspasos.