دليل التحكم في الوصول للمباني الذكية للعقارات المتصلة
دليل عملي للتحكم في الوصول للمباني الذكية يغطي الأبواب المتصلة، بيانات الاعتماد، وصول الزوار، التكامل، الخصوصية، التشغيل دون اتصال، وإدارة دورة الحياة.
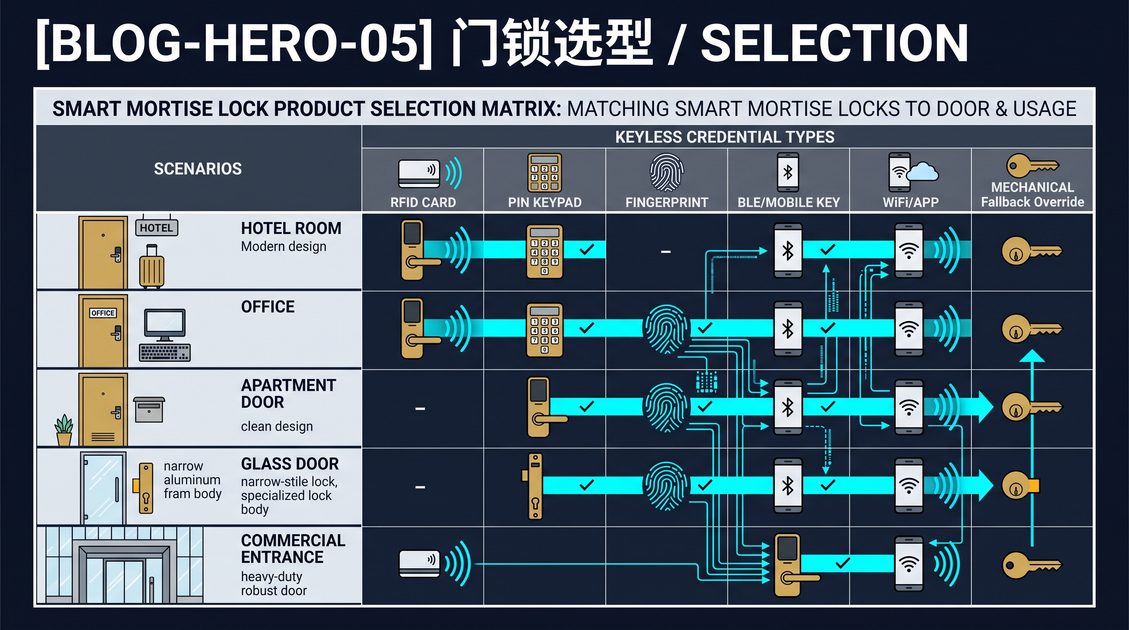
نظام التحكم في الوصول للمباني الذكية يربط بين الأقفال الإلكترونية وبيانات الاعتماد ووحدات التحكم وأجهزة الاستشعار وبرامج الإدارة، بحيث يتمكن فريق إدارة الممتلكات من التحكم في الدخول حسب الشخص والباب والجدول الزمني. وقد يغطي مداخل الشقق والمكاتب وغرف المرافق المشتركة ومناطق الخدمة والوحدات السكنية الفردية، مع الحفاظ على التشغيل المحلي عند انقطاع الشبكة. يشرح دليل التحكم في الوصول للمباني الذكية كيفية تخطيط البنية المعمارية وإدارة الزوار والمقيمين وحماية الخصوصية ودمج أنظمة البناء الأخرى والحفاظ على قابلية صيانة التركيب بمرور الوقت. وهو موجه لمديري الممتلكات ومهندسي المباني ومستشاري الأمن ومتكاملي الأنظمة الذين يحتاجون إلى مسار منظم من مجموعة فضفاضة من أقفال الأبواب إلى منصة وصول مُدارة، ويفترض الدليل عدم وجود خبرة سابقة في الأجهزة مع أنه يغطي القرارات الهندسية التي تشكل التشغيل اليومي.
دليل التحكم في الوصول للمباني الذكية: تحديد نموذج المبنى
نموذج التحكم في الوصول للمباني الذكية هو خريطة منظمة لكل فتحة ومستخدم وبيان اعتماد وقاعدة تحكم كيفية تنقل الأشخاص عبر الممتلكات. وهو المرجع الوحيد الذي تتشاركه الأقفال ووحدات التحكم وبرامج الإدارة جميعًا، ويسجل لكل فتحة نوع الباب ومادة الإطار وتصنيف مقاومة الحريق أو المخارج وطرق الاعتماد المقبولة والجدول الزمني الذي يتحكم في الدخول. يفصل النموذج الكامل أربع طبقات على الأقل: الفتحات المادية، ومجموعات المستخدمين، وأنواع بيانات الاعتماد، والقواعد الزمنية، ويربط كل باب بالمجموعة المالكة له وسجل الأحداث الذي يوثق نشاطه. أثناء التخطيط، يقوم الفريق بجرد المداخل العامة وأبواب المقيمين والموظفين وغرف المرافق ومناطق الخدمة ومخارج الطوارئ والغرف المقيدة، ثم يسجل ما إذا كان يجب على كل فتحة تسجيل الأحداث، وما إذا كان يجب أن تفتح دون شبكة أو طاقة، ومن يوافق على أي تغيير. ولأن هذه الخريطة تقود الإدارة اليومية، يجب أن تكون مرقمة الإصدارات وأن يُعاد النظر فيها بعد كل تجديد أو تغيير في الموظفين أو انتقال مستأجر.
ابدأ الجرد بالأبواب المادية نفسها. سجل لكل فتحة عرض الباب ومادته ونوع الإطار والمفصلات وما إذا كان بابًا بضلفة واحدة أو بضلفتين وما إذا كان يتأرجح أو ينزلق وما إذا كان جزءًا من حجرة مقاومة للحريق أو مسارًا مخصصًا لمخارج الطوارئ. هذه التفاصيل مهمة لأنها تحدد أجهزة القفل التي يمكن تركيبها وكيف يتصرف الباب عند محاولة اقتحام. يتطلب باب النار الفولاذي الثقيل قفل نقر مصممًا لهذا الاستخدام، بينما قد يقبل الباب الداخلي الخفيف مزلاجًا سطحيًا، ولا يمكن للقسم الزجاجي المنزلق أن يقبل نفس الأجهزة التي يقبلها الباب ذو المفصلات. التقاط هذه المعلومات مرة واحدة في جدول منظم يمنع المفاجآت المكلفة أثناء التركيب ويجعل خطة التشغيل التجريبي أكثر واقعية.
بعد ذلك، حدد مجموعات المستخدمين بدلًا من الاستثناءات الفردية. ستحتاج الممتلكات النموذجية إلى المقيمين والموظفين الدائمين والمقاولين وفق جدول زمني والزوار المؤقتين وطاقم التنظيف وطواقم الطوارئ كمجموعات متميزة، لكل منها ساعاتها الافتراضية ونطاق الوصول الخاص بها. تنظيم المستخدمين في مجموعات يبقي مجموعة القواعد صغيرة وقابلة للتدقيق، لأن المشغل يمكنه تغيير مجموعة واحدة فيتأثر مئات الأشخاص بدلًا من تعديل القيود واحدًا تلو الآخر. كما يجعل مراجعة الأمان أبسط بكثير، إذ يتحول سؤال من يملك أي صلاحية وصول إلى سؤال عن مجموعة صغيرة من المجموعات المسماة بدلًا من قائمة غير منظمة من الأفراد.
يجب أن يعكس تصميم التحكم في الوصول للمباني الذكية نموذج تشغيل الممتلكات بدلًا من فرض قالب واحد على كل باب. قد يستخدم الردهة نظام اتصال داخلي وبيانات اعتماد عبر الجوال، وقد يحتاج مدخل الخدمة إلى بطاقة RFID وجدولًا زمنيًا، وقد يستخدم باب الشقة لوحة مفاتيح رقمية أو قفل نقر ذكي. الاتساق يساعد الإدارة، لكن الاختلافات المادية والسلامة يجب أن تظل ظاهرة في المواصفات. حيث يختلف بابان في تصنيف مقاومة الحريق أو الالتزام بمخارج الطوارئ أو نمط الحركة، يجب أن يحافظ النموذج على هذا الاختلاف صراحةً، لأن سياسة موحدة تتجاهل هذه الفروق ستعيق المستخدمين الشرعيين أو تخلق بابًا غير آمن.
أخيرًا، اجعل النموذج المصدر الموثوق. عند إضافة باب أو إعادة تسمية مجموعة أو تغيير جدول زمني، يجب أن يتم التحديث في النموذج أولًا ثم ينتشر إلى الأجهزة. انضباط المصدر الواحد للحقيقة هو ما يبقي النظام المنشور متوافقًا مع القصد الموثق، وهو الأساس لكل نشاط لاحق في هذا الدليل، من التشغيل التجريبي إلى إلغاء الوصول.
البنية المعمارية ونماذج الأبواب
البنية المعمارية لنشر التحكم في الوصول للمباني الذكية هي حزمة متعددة الطبقات تفصل الأجهزة المادية والتحكم المحلي وبرامج الإدارة، بحيث يمكن تحديد حجم كل طبقة وتأمينها واستبدالها بشكل مستقل. في القاع توجد الأبواب نفسها، يحمل كل منها قفلًا وقارئ بيانات اعتماد وأحيانًا مستشعر موضع الباب؛ وفوقها توجد وحدات تحكم الأبواب التي تتخذ قرار السماح أو الرفض محليًا؛ وفوق ذلك يوجد نظام أساسي برمجي واحد أو أكثر يحمل سجلات المستخدمين والجداول الزمنية وسجلات التدقيق. تحدد البنية المعمارية المصممة جيدًا مكان اتخاذ كل قرار وكيفية تزويد الأجهزة بالطاقة وكيفية تواصلها عند وجود الشبكة وكيف تتصرف عند غيابها، لأن هذه الخيارات تحدد الموثوقية والأمان وتكلفة الصيانة.
أكثر نماذج الأبواب شيوعًا هي القفل الذكي المتصل بالشبكة، ووحدة التحكم المركزية مع القارئات البعيدة، والترتيب الهجين الذي يبقي وحدة تحكم محلية عند كل باب. يجمع القفل الذكي المتصل بالشبكة قارئ بيانات الاعتماد وآلية القفل ومعالجًا صغيرًا في وحدة واحدة، مما يبسط التركيب لكنه يركز الذكاء عند الحافة. تنقل وحدة التحكم المركزية منطق القرار إلى لوحة تخدم عدة أبواب، مما يسهل تحديثات البرامج والتدقيق المركزي لكنه يضيف توصيلات ويخلق نقطة فشل واحدة للأبواب التي تخدمها. يحتفظ النموذج الهجين بوحدة تحكم محلية عند الباب للقرارات غير المتصلة بالشبكة مع الاستمرار في الإبلاغ إلى النظام المركزي، وهو النمط الذي يختاره معظم المشغلين للمباني التي يشكل انقطاع الشبكة فيها خطرًا حقيقيًا.
الطاقة عامل حاسم في نموذج الباب. يجب أن يفشل الباب المفتوح إلكترونيًا بطريقة آمنة تتوافق مع التزاماته المتعلقة بالحريق والمخارج: يجب أن يتحرر مخرج الحريق أو يظل مفتوحًا عند انقطاع الطاقة، بينما قد يحتاج باب المحيط الذي يحمي الأصول القيمة إلى قفل مدعوم ببطارية ليظل مغلقًا. تعفي أقفال النقر التي تعمل بالبطارية المثبت من التوصيلات وتسمح بالتعديل التحديثي، لكنها تُدخل دورة استبدال بطارية وتحذيرًا من انخفاض البطارية يجب أن يصل إلى المشغل. تتجنب الأبواب الموصولة سلكيًا هذه الدورة لكنها تتطلب توزيع الطاقة وتزيد تكلفة التركيب. يجب أن تجعل البنية المعمارية مصدر الطاقة واضحًا لكل باب وأن تقترن كل خيار بسلوك مكتوب عند الانقطاع.
طوبولوجيا الاتصال لا تقل أهمية عن الطاقة. تستخدم بعض الأنظمة شبكة محلية تبلغ فيها جميع وحدات التحكم إلى خادم واحد، بينما تستخدم أخرى خدمة سحابية يتصل بها كل باب مباشرة. تُبقي البنى المحلية بيانات الأحداث في الموقع وتقلل الاعتماد على الاتصال الخارجي، بينما تبسط البنى السحابية الإدارة عن بُعد وإدارة المواقع المتعددة. أيًّا كان الخيار المختار، يجب أن يحدد التصميم قناة نقل بيانات الاعتماد وقناة نقل الأحداث وقناة نقل تحديثات البرامج الثابتة بشكل منفصل، لأن الباب يجب أن يظل يمنح الوصول حتى عندما يكون مسار الإبلاغ عن الأحداث معطلًا.
دليل التحكم في الوصول للمباني الذكية: بيانات الاعتماد والزوار
بيان الاعتماد هو الرمز المادي أو الرقمي الذي يقدمه الشخص لإثبات أنه مسموح له بفتح باب، ويجب أن يتعامل دليل التحكم في الوصول للمباني الذكية مع بيانات الاعتماد كاستراتيجية وصول وليس كتفصيل تقني. المبدأ الأساسي هو المساءلة الفردية: يجب أن يحدد كل بيان اعتماد شخصًا واحدًا محددًا بالاسم بحيث يمكن للتدقيق إعادة بناء من دخل أي باب ومتى. تحمل بيانات الاعتماد عبر الجوال والبطاقات والمفاتيح الإلكترونية وأرقام التعريف الشخصية والبيانات البيومترية مقايضات مختلفة في الراحة والتكلفة والخصوصية والاسترداد، وغالبًا ما يستخدم العقار عدة أنواع بالتوازي لأن لا صيغة واحدة تناسب كل باب وكل مستخدم. أيًّا كانت الصيغة، يجب أن يدعم النظام الإلغاء الفوري لبيان الاعتماد المفقود أو المخترق ويجعل إلغاء وصول الموظفين والمقيمين المغادرين سريعًا وموثوقًا.
استخدم بيانات الاعتماد الفردية حيثما تكون المساءلة مهمة. لبيانات الاعتماد عبر الجوال والبطاقات والمفاتيح الإلكترونية وأرقام التعريف الشخصية والبيانات البيومترية آثار مختلفة في الراحة والتكلفة والخصوصية والاسترداد. يجب أن يصدر سير عمل الزوار وصولًا محدد المدة ويحدد المضيف أو الوجهة ويلغي الوصول تلقائيًا في نهاية الزيارة. تجنب بيانات الاعتماد المشتركة التي تجعل التدقيق غير قادر على تحديد المستخدم الفعلي، لأن رمزًا أو بطاقة متداولة بين عدة أشخاص تمحو مسار التدقيق الذي يبرر النظام بأكمله.
يجب أن يتبع اختيار صيغة بيان الاعتماد مستوى المخاطر والمستخدم. قد يفضل المقيم الذي يعود يوميًا بيان اعتماد عبر الجوال على هاتفه، بينما قد يُمنح الزائر لمرة واحدة رمزًا مؤقتًا تنتهي صلاحيته بعد نافذة زمنية محددة. قد يحصل مقاول الخدمة الذي يزور أسبوعيًا على بطاقة مقيّدة بجدول زمني، وقد تتطلب غرفة الخوادم الحساسة عاملًا ثانيًا مثل رقم التعريف الشخصي مع بطاقة. يجب على المخططين توثيق كيفية إصدار كل نوع من بيانات الاعتماد وكيفية استرداده إذا فُقد ومدة صلاحيته وما هو البديل إذا كان الهاتف أو البطاقة غير متاحين.
ولبيانات الاعتماد دورة حياة خاصة بها أيضًا. يحتاج الموظف الجديد أو المستأجر الجديد إلى خطوة تسجيل تربط بيان الاعتماد بهوية موثقة. يحتاج تغيير الدور إلى تحديث الصلاحيات يُطبَّق عند محاولة الوصول التالية. تحتاج المغادرة إلى إلغاء يسري فورًا، وليس في نهاية دورة الفوترة. يحتاج بيان الاعتماد المفقود إلى المعاملة نفسها، لأن بيان اعتماد يظل نشطًا في الأيدي الخاطئة هو نقطة دخول حية. يضبط العديد من المشغلين مراجعة دورية، مثل تقرير ربع سنوي عن بيانات الاعتماد النشطة، لرصد الحسابات التي كان يجب إغلاقها.
لا تنسَ البديل البشري. احتفظ ببيان اعتماد للطوارئ ومسار استرداد ميكانيكي أو بطاقة احتياطية، خاصة عند الأبواب التي يجب أن تظل قابلة للوصول أثناء انقطاع الشبكة أو الطاقة. المفتاح الرئيسي أو التجاوز الميكانيكي على الأبواب الحرجة يمنح شخصًا موثوقًا طريقًا للدخول عندما لا تستطيع الأجهزة الإلكترونية الاستجابة، ويجب أن يُحتسب في نفس جرد بيانات الاعتماد الرقمية.
مقارنة صيغ بيانات الاعتماد
بيانات الاعتماد عبر الجوال هي رموز رقمية محمولة في تطبيق هاتف تفتح الباب بتقديم إثبات موقّع تشفيريًا لبيان الاعتماد عبر اتصال قصير المدى. إنها مريحة لأن معظم الأشخاص يحملون هاتفًا بالفعل، ويمكنهم استلام بيان اعتماد جديد عن بُعد دون تسليم مادي، ويمكن إلغاؤه دون استلام بطاقة. مخاطرها الرئيسية هي هاتف فارغ البطارية أو مفقود، أو تطبيق غير محدَّث، وحقيقة أن بيان الاعتماد يعيش على جهاز شخصي لا يتحكم فيه العقار.
البطاقات والمفاتيح الإلكترونية هي بيانات اعتماد مادية بسيطة في الإصدار ومنخفضة التكلفة على نطاق واسع وسهلة الفهم لأي موظف. عيوبها أنها يمكن أن تُفقد أو تُشارك أو تُنسخ اعتمادًا على تقنية البطاقة، وأن كل استبدال يتطلب إما استلامًا ماديًا أو نقطة توزيع. تضيف صيغ البطاقات الأحدث تشفيرًا لمقاومة النسخ، لكن المقابل هو التوافق مع أجهزة القارئ المثبتة بالفعل.
أرقام التعريف الشخصية ورموز لوحة المفاتيح رخيصة ولا تتطلب رمزًا ماديًا، مما يجعلها مثالية لغرف المرافق المشتركة أو وصول المقاولين المؤقت. ضعفها يكمن في التلصص البصري والتخمين وحقيقة أن الرمز المتشارك بين عدة أشخاص لا يمكن أن يُنسب الدخول فيه إلى فرد واحد. يجب أن تكون الرموز طويلة بما يكفي وأن تُدور وفق جدول زمني وأن تُدمج مع عامل آخر حيثما كان الباب حساسًا.
تربط بيانات الاعتماد البيومترية، مثل بصمات الأصابع أو التعرف على الوجه، الوصول بالشخص نفسه بدلًا من شيء يحمله أو يتذكره، وهو أمر مريح وصعب الفقدان. إنها تثير أعلى مخاوف الخصوصية لأن البيانات البيومترية لا يمكن استبدالها مثل بطاقة أو كلمة مرور، وتتطلب تسجيلًا دقيقًا وموافقة وحماية للقوالب البيومترية. من الأفضل حجز القياسات الحيوية للأبواب عالية الأمان أو عالية الراحة، ويجب ألا تكون العامل الوحيد أبدًا ما لم تكن سياسة الخصوصية والاحتفاظ بالبيانات صريحة.
الخلاصة العملية هي أن معظم المباني تشغّل صيغتين أو ثلاث صيغ جنبًا إلى جنب: الجوال للمقيمين والموظفين، والبطاقات للمقاولين والاستخدام الاحتياطي، والرموز للفتحات المؤقتة أو المشتركة. يجب ربط كل صيغة بالأبواب المسموح استخدامها عليها، ويجب أن توضح السياسة بوضوح أي الصيغ مقبولة لأي فتحة بحيث يظل مسار التدقيق قابلاً للإسناد.
إدارة دورة حياة الزوار
تمتد دورة حياة الزائر في نظام التحكم بالوصول في المباني الذكية عبر خمس مراحل: الدعوة، والإصدار، والدخول، والإشراف، والإلغاء، ويجب أتمتة كل مرحلة حيثما أمكن بحيث لا يتجاوز عمر الزيارة صلاحية الوصول. تحدد الدعوة المضيف أو الوجهة، وينشئ الإصدار بيانات اعتماد محدودة المدة، ويسجّل الدخول أول وصول مصرح به، ويتتبع الإشراف التنقل داخل المبنى، ويزيل الإلغاء بيانات الاعتماد في نهاية الزيارة أو عند انتهاء المدة المحددة. السمة المميزة لإدارة الزوار الجيدة هي أن الوصول ينتهي من تلقاء نفسه، لأن انتهاء الصلاحية الذي يعتمد على تذكر بشري لإلغاء بيانات الاعتماد هو انتهاءٌ يُنسى في كثير من الأحيان.
يجب أن يصدر سير عمل الزائر وصولًا محدد المدة، وأن يحدد المضيف أو الوجهة، وأن يلغي الوصول تلقائيًا في نهاية الزيارة. يجب أن يتمكن المضيف من إصدار الزيارة بسرعة، ومن الأفضل أن يتم ذلك قبل وصول الزائر، بحيث تكون بيانات الاعتماد جاهزة عند المدخل. يجب أن تحمل الزيارة نطاقًا محددًا: الأبواب التي يُسمح للزائر باستخدامها، والساعات الصالحة للدخول، والمضيف المسؤول. بمجرد انتهاء الزيارة، يجب تعطيل بيانات الاعتماد تلقائيًا، ويجب أن يُظهر سجل الأحداث لحظة الوصول وآخر وصول لأغراض المطابقة.
يجب أن يتصل نظام إدارة الزوار بمنصة التحكم في الوصول، إما كوحدة مدمجة أو عبر تكامل، بحيث يتم استخدام نفس هوية المستخدم وسجل الأحداث في جميع الأنحاء. إذا كان نظامًا منفصلًا، فحدد أي نظام يصدر بيانات الاعتماد وأي نظام يفرضها، واختبر زمن المزامنة بحيث يتم تعطيل الزيارة الملغاة فورًا وليس بعد فترة تأخير. بالنسبة للزوار ذوي المخاطر الأعلى مثل المقاولين الذين سيعملون دون إشراف، قد يضيف سير العمل تسجيل وصول لدى مكتب الاستقبال، أو شارة تحمل صورة، أو تقييدًا لطوابق محددة.
سجل الزائر نفسه هو بيانات شخصية. سجّل الاسم والمضيف ووقت الزيارة ونطاق الوصول، لكن لا تجمع أكثر مما هو مطلوب لإتمام الزيارة. حدد فترة احتفاظ بسجلات الزوار وسجلات أحداث الزوار، وتأكد من أن الزائر يعرف ما يتم تسجيله عند نقطة الدخول. عندما يعود الزائر بانتظام، فكّر في تحويله إلى بيانات اعتماد مجدولة لمقاول بدورة مراجعة خاصة بها بدلًا من إصدار زيارة جديدة لمرة واحدة في كل مرة، مما يمنع قائمة الزوار من النمو دون حدود.
أخيرًا، راجع سجل الزوار وفق جدول زمني منتظم. ابحث عن زيارات ظلت بيانات اعتمادها نشطة لفترة أطول من المقصود، وعن زيارات متكررة بنفس بيانات الاعتماد دون مضيف، وعن وصول إلى أبواب خارج النطاق المعلن. يُعد تقرير الزوار أحد أكثر أدوات الإنذار المبكر فاعلية التي تمتلكها المنشأة، لأن الحالات الشاذة في وصول الزوار غالبًا ما تظهر في السجل قبل أن تتحول إلى حوادث.
دليل التحكم في الوصول للمباني الذكية: التكامل والخصوصية
نادرًا ما يعمل نظام التحكم في الوصول في المباني الذكية بشكل منفرد، إذ يربط التكامل منصة التحكم في الوصول بأنظمة إدارة الممتلكات، وإدارة الزوار، والمصاعد، والاتصال الداخلي بالفيديو، وإدارة الطاقة، أو مركز عمليات الأمن، بحيث تتدفق بيانات الهوية والأحداث بين الأنظمة بدلًا من إدخالها مرتين. والمبدأ الأساسي في التكامل هو تحديد النظام الذي يملك سجل المستخدم والنظام الذي يملك قرار فتح الباب، لأن تداخل الملكية هو ما يتسبب في تباعد قواعد البيانات وخروج الصلاحيات عن التزامن. أما التكامل السليم فيعتمد على دليل مرجعي واحد يدفع التغييرات إلى الأنظمة الأخرى، ومكان واحد يُتخذ فيه قرار فتح الباب، وفهم موثّق لتأخير المزامنة، واسترداد الحسابات، والسلوك دون اتصال قبل الاعتماد على التكامل في العمليات اليومية.
حدد النظام الذي يملك سجل المستخدم والنظام الذي يملك قرار فتح الباب، وتجنب تكرار قواعد بيانات المستخدمين التي تتباعد عن بعضها. واختبر تأخير المزامنة، واسترداد الحسابات، والسلوك دون اتصال قبل الاعتماد على التكامل في العمليات اليومية، لأن التكامل الذي يعمل في العرض التجريبي قد يفشل على نطاق واسع إذا كان بطيئًا، أو تعطل عند تغيير الاسم، أو ترك حسابات يتيمة عند مغادرة الشخص.
أحداث الوصول معلومات حساسة. حدد نطاق الاطلاع عليها حسب الدور الوظيفي، واحمِ البيانات المرسلة والمخزنة، وحدد فترة الاحتفاظ بها، واشرح السياسة للسكان والموظفين. وتتطلب البيانات البيومترية عناية خاصة لأنها لا يمكن استبدالها مثل كلمة المرور. ويُفضَّل استخدام القوالب المشفّرة محليًا عند الاقتضاء، وجمع المعلومات الضرورية فقط للعملية المعلنة.
عدد عمليات التكامل يجب أن يكون خيارًا مدروسًا، لا نتيجة عشوائية للمشتريات. فكل اتصال يضيف نظامًا آخر قد يتعطل، ومكانًا آخر قد تتباعد فيه بيانات الاعتماد، وسطحًا آخر لاختراق البيانات، لذا يجب أن يبرر كل تكامل وجوده بتحقيق مكسب تشغيلي ملموس. فالتكامل مع نظام إدارة الزوار الذي يلغي التوزيع اليدوي للبطاقات ذو قيمة، أما لوحة المعلومات الزخرفية التي تكرر البيانات فليست كذلك. وثّق كل تكامل، واتجاه تدفق البيانات فيه، والشخص المسؤول عن الحفاظ على سلامته.
حدود التكامل وملكية النظام
أكثر حالات فشل التكامل شيوعًا هي الهوية المكررة، حيث يوجد الشخص نفسه في نظام إدارة الممتلكات ونظام الزوار ومنصة التحكم في الوصول ضمن ثلاثة سجلات مختلفة، ولا تصل التغييرات التي تتم في أحدها إلى الأنظمة الأخرى أبدًا. الحل هو دليل موثوق واحد ونموذج ملكية واضح. حدد النظام الذي يُعد المصدر الأساسي للحقيقة عند إضافة شخص أو تغيير دوره أو إزالته، واجعل الأنظمة الأخرى تستهلك هذا التحديث بدلاً من الاحتفاظ بنسخ خاصة بها.
يُعد تأخير المزامنة نقطة الفشل الثانية. عندما يُزال شخص من الدليل، ما مدى سرعة قيام نظام التحكم في الوصول بإلغاء بيانات اعتماده؟ عندما يُجدَّد عقد أحد المقاولين، ما مدى سرعة تطبيق الجدول الجديد؟ يجب قياس هذه التأخيرات وتوثيقها، لأن الفرق بين النشر الفوري والنشر في اليوم التالي قد يكون الفرق بين إنهاء وصول آمن وبيانات اعتماد باقية. عندما تكون السرعة مهمة، يُفضَّل استخدام التكاملات التي تدفع التغييرات بشكل متزامن أو على فترات قصيرة محددة بدلاً من دفعة يومية.
عملية الاسترداد هي النقطة الثالثة. عندما يفشل تكامل الهوية، كيف يستمر الباب في منح الوصول لمستخدم شرعي؟ يجب أن يكون لدى وحدة التحكم التي لا يمكنها الوصول إلى الدليل نسخة مخزنة مؤقتًا من قواعد الوصول أو وضع تدهور محدد، ويجب أن يعرف المشغّل كيفية استعادة الخدمة. خطط لمسار الاسترداد قبل الانقطاع، واكتبه حتى لا يُكتشف تحت الضغط.
كما يثير التكامل مسألة قرار الباب نفسه. تعمل بعض العقارات على مركزة قرار السماح أو الرفض في خادم أو خدمة سحابية، بينما تحتفظ أخرى به محليًا في وحدة التحكم وتقوم فقط بمزامنة القواعد نحو الأسفل. اتخاذ القرار المحلي أكثر مرونة لأنه يستمر في العمل عندما تكون الشبكة أو الخدمة المركزية غير متاحة، لكنه يتطلب أن تكون مجموعة القواعد المحلية محدثة. صمم الملكية بحيث يمكن للباب دائمًا اتخاذ قرار آمن حتى إذا لم يتمكن من طلب الإذن.
الخصوصية وحماية البيانات
يُسجّل نظام التحكم في الوصول في المباني الذكية من دخل الباب ومتى دخله، وسجلات الأحداث هذه بيانات شخصية يجب حمايتها بالتصميم لا كأمر ثانوي. المبادئ هي تقليل جمع البيانات، وتحديد الغرض، والرؤية القائمة على الأدوار، والتشفير، وحدود الاحتفاظ، والشفافية، وتنطبق على بيانات الاعتماد وسجلات الأحداث وسجلات الزوار، وخاصةً القوالب البيومترية. يجب تحويل كل مبدأ إلى إعداد ملموس: اجمع ما تحتاجه فقط، واستخدم البيانات للغرض المُعلن فقط، واعرض كل سجل على الأدوار التي تحتاجه فقط، واحمها أثناء النقل وعند التخزين، واحذفها بعد فترة محددة، وأخبر الأشخاص الذين تصفهم البيانات بما يحدث.
تقييد الرؤية حسب الدور. قد يحتاج موظف الاستقبال إلى رؤية وصول زوار اليوم، لكن ليس السجل الكامل لمداخل أحد المقيمين، وقد يحتاج المدير إلى مسار التدقيق بينما لا يحتاج فني الصيانة إلى أي شيء على الإطلاق. حدد الأدوار بما يتوافق مع المهام الفعلية، واجعل الوضع الافتراضي هو الحد الأدنى من الصلاحيات الذي ما زال يتيح للدور أداء عمله. راجع منح الرؤية بنفس تكرار مراجعة منح الوصول نفسها.
حماية الاتصالات والبيانات المخزنة. يجب تشفير بيانات الاعتماد وسجلات الأحداث عند انتقالها بين القارئ ووحدة التحكم والبرمجيات، وكذلك عند تخزينها. ويجب إدارة المفاتيح بحيث لا يؤدي فقدان جهاز إلى كشف النظام الأوسع، كما يجب أن يدعم النظام الأساسي تحديثات آمنة لا تتراجع إلى إصدار أضعف.
تحديد فترة احتفاظ والالتزام بها. لا تحتاج سجلات الأحداث وسجلات الزوار إلى الاحتفاظ بها إلى الأبد، إذ يزيد الاحتفاظ بها لفترة أطول من اللازم من المخاطر والعبء التنظيمي. انشر فترة الاحتفاظ، واجعل الحذف تلقائيًا بدلاً من الاعتماد على أن يتذكرها المسؤول.
البيانات البيومترية هي الحالة الخاصة. نظرًا لتعذر استبدالها، فإن اختراقها له عواقب دائمة، لذا يجب جمعها فقط بموافقة صريحة، وتخزينها كقالب مشفر أو التحقق منها محليًا على الجهاز حيثما أمكن، وعدم استخدامها أبدًا لغرض يتجاوز الغرض المُعلن. فضّل مطابقة القوالب على الجهاز أو محليًا على التخزين المركزي، ووثّق بالضبط ما يحدث للقالب عندما ينتهي وصول المستخدم.
السلوك عند انقطاع الاتصال والسلوك الآمن عند الأعطال
أهم خاصية في نظام التحكم في الوصول للمباني الذكية ليست كيفية عمله عندما يكون كل شيء سليمًا، بل كيف يتصرف عند تعطل الشبكة أو التيار الكهربائي أو وحدة تحكم واحدة، ويجب تصميم هذا السلوك واختباره بدلًا من افتراضه. يصف السلوك عند انقطاع الاتصال ما يفعله الباب عندما يتعذر عليه الوصول إلى النظام المركزي، بينما يصف السلوك الآمن عند الأعطال ما يفعله الباب عندما يؤدي انقطاع التيار أو عطل ميكانيكي إلى تعطيل التشغيل الطبيعي. يجب تحديد كلا السلوكين لكل باب على حدة، بما يتوافق مع دور الباب في الإخلاء والسلامة من الحرائق، وتوثيقهما بحيث يتمكن المشغّل من توقع ما سيحدث بالضبط أثناء انقطاع الخدمة.
عند فقدان الشبكة، يصبح الباب الذي يعتمد على قرار مركزي مصدر خطر، لذا يجب أن يحتفظ التصميم بنسخة محلية من قواعد الوصول في وحدة التحكم أو القفل. يجب أن تتضمن هذه النسخة المحلية بيانات الاعتماد الصالحة والجداول الزمنية الحالية وقائمة الإلغاء، ويجب تحديثها قبل انقطاع الخدمة بحيث لا يمكن لبيانات اعتماد تم إلغاؤها مؤخرًا فتح الباب أثناء الانقطاع. اختبر السلوك عند انقطاع الاتصال بشكل صريح، لأن الفرق بين مجموعة قواعد مخزنة مؤقتًا وباب يمنح الوصول للجميع هو الفرق بين اضطراب بسيط وفشل أمني.
انقطاع التيار الكهربائي سيناريو منفصل له إعداد افتراضي خاص به. يجب أن يتحرر باب مخرج الحريق أو باب الإخلاء الطارئ أو يظل مفتوحًا عند انقطاع التيار ليتمكن الأشخاص من الهروب، بينما قد يحتاج باب المحيط أو باب حماية الأصول إلى طاقة احتياطية بالبطاريات ليبقى مغلقًا. يجب تحديد الوضع الافتراضي الآمن عند الأعطال لكل باب في المواصفات وتعليقه بالقرب من الباب، ويجب أن يتوافق مع لوائح السلامة من الحرائق وإمكانية الوصول المحلية.
يضيف القفل الذي يعمل بالبطارية عطلًا محددًا يتمثل في نفاد البطارية. يجب أن يحذر النظام قبل وقت كافٍ من نفاد البطارية، مع مهلة زمنية كافية لتحديد موعد الاستبدال، ويجب أن يبقي الباب قابلًا للاستخدام عبر مفتاح ميكانيكي أو نقطة اتصال طاقة خارجية حتى بعد توقف الإلكترونيات عن الاستجابة. يجب توثيق عملية استبدال البطارية بحيث لا تعتمد على شخص واحد يعرف كيفية فتح القفل.
أخيرًا، اختبر مسار الاسترداد. عند عودة التيار الكهربائي أو الشبكة، يجب أن يعيد الباب مزامنة قواعده، وتعيد وحدة التحكم الاتصال، ويتم الإبلاغ عن الأحداث المعلقة دون تكرار أو فقدان. يجب أن يتمكن المشغّل من اتباع إجراء استرداد مكتوب يعيد الخدمة بترتيب يمكن التنبؤ به، بحيث يعود المبنى إلى التشغيل الطبيعي بسرعة ويبقى سجل الأحداث مكتملًا.
دليل التحكم في الوصول في المباني الذكية: التشغيل ودورة الحياة
التشغيل هو الانتقال المنضبط من نظام مصمَّم إلى نظام يعمل، وينبغي أن يتعامل معه دليل التحكم في الوصول في المباني الذكية بوصفه برنامج اختبار منظم، وليس مجرد خانة اختيار أخيرة. الغرض منه هو إثبات أن كل باب يمنح الوصول الصحيح، ويرفض الوصول الخاطئ، ويصمد أمام أوضاع الأعطال، ويبلّغ عن أحداثه بشكل صحيح، قبل أن يُعتمد النظام للاستخدام اليومي. يبدأ التشغيل بمرحلة تجريبية على أبواب ممثلة، ولا يتوسع ليشمل المجموعة الكاملة إلا بعد نجاح المرحلة التجريبية، وينتهي بتسليم يُمكّن المشغِّل من تشغيل النظام وصيانته دون الاعتماد على المثبِّت.
ابدأ بمرحلة تجريبية على أبواب ممثلة قبل التوسع. اختبر بيانات الاعتماد الصالحة والمنتهية والملغاة وغير الصالحة، وانتهاء صلاحية الزوار، وأحداث حالة الباب، والخروج من الداخل، والتجاوز اليدوي، وتحذيرات البطارية، وانقطاع الطاقة، وانقطاع الشبكة، واستعادة وحدة التحكم. تأكد من وصول التنبيهات إلى الفريق المسؤول، وأن المشغِّل يمكنه اتباع إجراء الاستعادة المكتوب دون الاعتماد على مثبِّت واحد. يجب أن تشمل المرحلة التجريبية أصعب الأبواب وكذلك أبسطها، حتى يكشف الاختبار نقاط الضعف قبل أن تتضاعف في أنحاء المبنى.
ينبغي أن يغطي برنامج الاختبار بيانات الاعتماد والأحداث والخروج وأوضاع الأعطال بترتيب موثق. بالنسبة لبيانات الاعتماد، أثبت أن الصالحة منها تفتح الباب، والمنتهية لا تفتحه، والملغاة تُرفض فورًا، وغير الصالحة أو غير المعروفة تُسجَّل في السجل بدلًا من الفشل الصامت. بالنسبة للأحداث، تأكد من ظهور أحداث فتح الباب، وبقاء الباب مفتوحًا لفترة طويلة جدًا، والاقتحام القسري في السجل مع طابع زمني ومستخدم. بالنسبة للخروج، تأكد من أن التحرير من الداخل يعمل دائمًا، وأن الباب لا يُحتجز أبدًا بطريقة تحبس شخصًا. بالنسبة لأوضاع الأعطال، حاكِ انقطاع الطاقة، وانقطاع الشبكة، وانخفاض البطارية، واستعادة وحدة التحكم، وتأكد من أن السلوك يطابق المواصفات.
تتضمن إدارة دورة الحياة صيانة البطاريات والبرامج الثابتة، ومراجعات الصلاحيات، وقطع الغيار، والتوثيق، ودعم المورد. تعني صيانة البطاريات دورة استبدال مجدولة مع تحذير مناسب وإجراء موثق للاستبدال. تعني صيانة البرامج الثابتة سياسة تحديث محددة مع تراجع مُختبَر، بحيث لا يمكن لإصدار سيئ أن يترك الأبواب في حالة غير قابلة للاستخدام. تعني مراجعات الصلاحيات فحصًا دوريًا لمن يملك أي وصول، وما إذا كانت مجموعات الوصول ما تزال مطابقة لنموذج التشغيل. تضمن قطع الغيار والتوثيق ودعم المورد إمكانية إصلاح النظام وتوسيعه على مدى عمره الافتراضي.
هذا الدليل الخاص بالتحكم في الوصول في المباني الذكية هو معلومات عامة؛ استشر مختصًا مؤهلًا بشأن متطلبات السلامة من الحرائق، وسهولة الوصول، والكهرباء، والخصوصية، والمبنى، ومخارج الطوارئ قبل الشراء. تختلف القوانين واللوائح المحلية، وينبغي لمختص مرخَّص أن يؤكد أن الأجهزة المحددة، والإعدادات الافتراضية الآمنة عند الفشل، وميزات سهولة الوصول تلبي المتطلبات السارية على المبنى.
التشغيل والاختبار والنشر التجريبي
النشر التجريبي يحدّ من المخاطر عبر إثبات كفاءة النظام على عدد قليل من الأبواب قبل الشروع في تجهيز المبنى بأكمله. اختر مجموعة تجريبية تمثل النطاق الكامل للاستخدامات: مدخلًا واحدًا على الأقل عالي الحركة، وباب حريق أو باب مخرج للطوارئ، وغرفة ذات وصول مقيد، وبابًا داخليًا واحدًا، بحيث يغطي الاختبار أنماط الأعطال المختلفة وأنماط الاستخدام التي سيواجهها النشر الكامل. حدّد معيار النجاح مسبقًا، مثل عدد محدد من الأيام دون منح وصول خاطئ أو رفض وصول مشروع، ولا تتوسع في النشر حتى يتحقق هذا المعيار.
اكتب نص الاختبار قبل بدء التشغيل. يجب أن يكون نصًا يتضمن تسلسلًا من الإجراءات الملموسة مع النتائج المتوقعة، بحيث يتمكن أي مشغّل مدرَّب من تنفيذه ويتمكن أي فني جديد من تكراره بعد إدخال تغيير على البرمجيات. أدرج الحالات السلبية بنفس العناية التي توليها للحالات الإيجابية، لأن قيمة التشغيل الاختباري تكمن إلى حد كبير في إثبات ما يرفض النظام القيام به. فالباب الذي يمنح الدخول لبيانات اعتماد ملغاة أو لمستخدم خارج أوقات العمل المسموحة هو خلل يجب إصلاحه قبل الإطلاق، وليس مجرد تفصيل يُدوَّن ثم يُنسى.
تأكد من وصول التنبيهات إلى الفريق المسؤول. يجب أن يثبت التشغيل الاختباري أن تحذير انخفاض البطارية، وتنبيه ترك الباب مفتوحًا، وحدث الدخول القسري تصل جميعها فعليًا إلى الوجهة المحددة، سواء كانت لوحة تحكم المشغّل أو بريدًا إلكترونيًا أو خدمة استدعاء. التنبيه الذي يظهر بصمت في السجل ليس تنبيهًا على الإطلاق، وينبغي لاختبار التشغيل أن يتحقق من السلسلة كاملة بدءًا من الباب وصولًا إلى الشخص المسؤول.
اختتم النشر التجريبي بتسليم رسمي. وثّق العتاد المثبّت، ومخطط التوصيلات والطاقة، وصيغ بيانات الاعتماد المستخدمة، ومجموعات الوصول، وسلوك كل باب في أنماط الأعطال، وإجراءات الاسترداد. زوّد المشغّل بجدول صيانة ومسار تواصل للدعم الفني. الهدف هو أن يتمكن مشغّل جديد من تولي المهمة بالاعتماد على التوثيق وحده، دون الحاجة إلى حضور المثبّت، وهذا هو الاختبار الحقيقي لمدى قابلية النظام للصيانة.
دورة الحياة والصيانة وإيقاف التشغيل
يحتاج نظام التحكم في الوصول في المباني الذكية إلى عناية مستمرة، ولا يكتمل الدليل إلا بتغطية كيفية إبقاء النظام محدثًا وإصلاحه وإيقاف تشغيله بأمان. تُعد صيانة البطاريات الالتزام الأكثر شيوعًا، لأن القفل الذي يعمل بالبطارية ويموت بصمت يتحول إلى مقيم محبوس خارجًا أو ثغرة أمنية مفتوحة. حدد دورة استبدال منتظمة، واعتمد على تنبيهات انخفاض البطارية لتحديد الأولويات، واحتفظ ببطاريات احتياطية وإجراء موثق لتبديلها حتى لا تعتمد المهمة على خبير واحد.
البرامج الثابتة هي الالتزام الثاني. تصل معايير بيانات الاعتماد والتصحيحات الأمنية وإصلاحات الأخطاء كتحديثات برمجية، والمبنى الذي لا يحدّث نظامه أبدًا يتراكم لديه ثغرات غير معالجة. حدد سياسة تحديث توضح كيفية تقييم التحديثات ومتى يتم تطبيقها وكيفية التراجع عن إصدار معيب، واختبر التحديثات على باب ممثل قبل نشرها في جميع أنحاء المبنى. يحمي مسار التراجع الموثق من خطر جعل التحديث الأبواب غير قابلة للاستخدام.
تحافظ مراجعات الصلاحيات على دقة نموذج الوصول مع تغيّر الأشخاص والأدوار. جدول مراجعة دورية لمن يملك أي صلاحية، وما إذا كانت المجموعات لا تزال مطابقة لنموذج التشغيل، وما إذا كانت هناك أي بيانات اعتماد قديمة لا تزال نشطة. اربط المراجعة بالأحداث الفعلية، مثل تغيّر المستأجرين وتغيّر الموظفين، بحيث يتم تفعيل إيقاف التشغيل نتيجة تغيير حقيقي وليس تذكيرًا في التقويم يسهل تجاهله.
إيقاف التشغيل هو عكس التفعيل ويستحق نفس الدرجة من الدقة. عندما يغادر موظف، أو ينتقل مقيم، أو تنتهي علاقة عمل مقاول، قم بإلغاء بيانات الاعتماد فورًا، وأزل المستخدم من المجموعات التي كان ينتمي إليها، وتأكد من أن الإلغاء أصبح ساريًا على الباب. وثّق قائمة إيقاف التشغيل واختبرها بدقة مثل اختبارات التشغيل، لأن إيقاف التشغيل المنسي هو أحد أكثر الطرق شيوعًا التي ينتهي بها المبنى المتصل إلى بيانات اعتماد نشطة في الأيدي الخطأ.
دعم المورّد وقطع الغيار يُكملان الحلقة. تأكد من إمكانية إصلاح العتاد وتوسيعه على مدى عمره المتوقع، ومن توافر قطع الغيار، ومن إمكانية الوصول إلى مزود المنصة عند تجاوز العطل للخبرات المحلية. النظام الذي لا يملك مسار دعم هو نظام يصبح فشله النهائي مجرد مسألة وقت، والعقار الذي يخطط للصيانة أكثر عرضة للحفاظ على أمان التحكم في الوصول على المدى الطويل.
الخاتمة: السياسة والأشخاص والمراجعة المستمرة
النجاح في تنفيذ نظام الوصول يعني التعامل مع المبنى ككل وليس كمجموعة أبواب، والسياسة التي تحدد من يملك أي صلاحية وصول هي الخيط الذي يربط الأجهزة وبيانات الاعتماد وسجلات الأحداث في نظام متكامل يعمل بسلاسة. انشر سياسة واحدة واضحة للوصول، واربط أحداث الأبواب بالأشخاص المسؤولين عنها، واختبر انتهاء صلاحية الزوار وإنهاء صلاحية الموظفين بنفس العناية التي تختبر بها الأجهزة. أعد مراجعة خريطة الوصول بعد التجديدات وتغيّر الموظفين وتعاقب المستأجرين، وتأكد من أن إجراءات الطوارئ محدّثة دائمًا. هذا الانضباط هو ما يحافظ على أمان نظام الوصول الذكي مع تطور المبنى، لأن الأمان ممارسة مستمرة وليس تركيبًا لمرة واحدة.
تأكد من أن سياسة الوصول واضحة ومفهومة للمقيمين والموظفين، لأن النظام الذي لا يفهمه الناس يُتجاهل أو يُلتف حوله. وفر طريقة بسيطة للإبلاغ عن فقدان بطاقة الاعتماد، وإشعارًا واضحًا بما يتم تسجيله، وقناة سهلة لتحديث الصلاحيات عندما تتغير الأدوار. المبنى الذكي آمن بقدر أمان الأشخاص الذين يستخدمونه، لذا اجعل السياسة مرئية، والإجراءات بسيطة، ومسار الطوارئ واضحًا عند كل باب.
ابنِ إيقاع مراجعة دوري حول النظام بدلاً من الانتظار حتى وقوع حادث. حدد فاصلًا زمنيًا منتظمًا للتحقق من قائمة الاعتمادات النشطة وسجل الزوار ومجموعات الصلاحيات وحالة البطاريات والبرامج الثابتة، وكلّف شخصًا محددًا بالاسم بمسؤولية كل عنصر. عندما تكشف المراجعة عن ثغرة، أصلحها وسجّل ما تغيّر، ليتحسن الإجراء بمرور الوقت ولا يتكرر الخطأ نفسه.
وأخيرًا، تذكر أن التحكم في الوصول هو طبقة واحدة ضمن الأمن والسلامة العامين للمبنى. نسّق مع متطلبات الحماية من الحرائق ومخارج الطوارئ وإمكانية الوصول والخصوصية، وحافظ على تحديث إجراءات الطوارئ، وتعامل مع منصة الوصول الذكي كأداة تدعم الأشخاص الذين يعيشون ويعملون هناك. النظام الذي صُمم بنموذج جيد، وتم تشغيله بعناية، وصيانته بانتظام، وفهمه مستخدموه، هو ما يستحق مكانه في المبنى لسنوات.
غير متأكد أي مستشعر يناسب مشروعك؟
تحدث مع مهندسي تطبيق الموجات المليمترية لدينا للحصول على استشارة مجانية.
حدد مشروع فندقك مع مهندسينا
أخبرنا بعدد الغرف ونوع السقف والبروتوكول المفضل. سنعود إليك بخطة عينات وعرض سعر خلال 24 ساعة عمل.
- انتقل من الإرشادات العامة إلى نقاش حول المنتج أو التطبيق.
- استخدم RFQ عندما يحتاج التسعير أو الرسومات أو MOQ أو توقيت الإطلاق إلى هيكلة.
- أبقِ مسار اتصال مباشر ظاهرًا للتوضيحات السريعة والتسليم.